さて、今日は認証を設定します。
認証周りとかはこの辺が参考になります。
Cisco Aironet のワイヤレス セキュリティに関する FAQ
今回は、Active Directory上にRADIUSを立てて利用します。
まずはRADIUSの準備から。
うちはWindows Server 2008 R2です。
まずは「ネットワーク ポリシーとアクセス サービス」の役割を追加します。
サービスとしては「ネットワークポリシーサーバー」のみで良い模様。
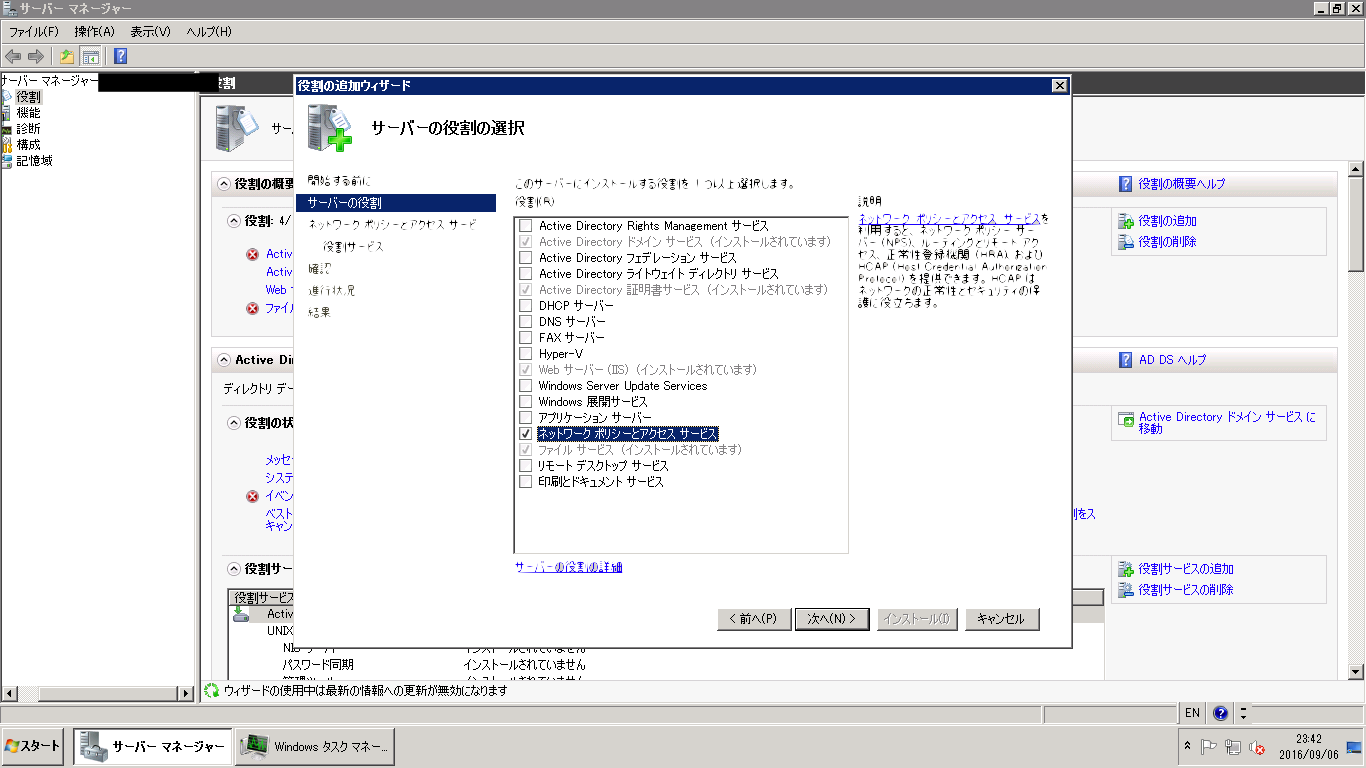


追加したら、Active Directoryへの登録を行います。


続いて「ネットワークポリシー」に新規追加します。


今回は、無線用のグループかつCiscoからのアクセスについてアクセスを許可するポリシーを作ります。
※グループ追加の手順が抜けてますが、普通にアクティブディレクトリユーザとコンピュータとかから作ってください。
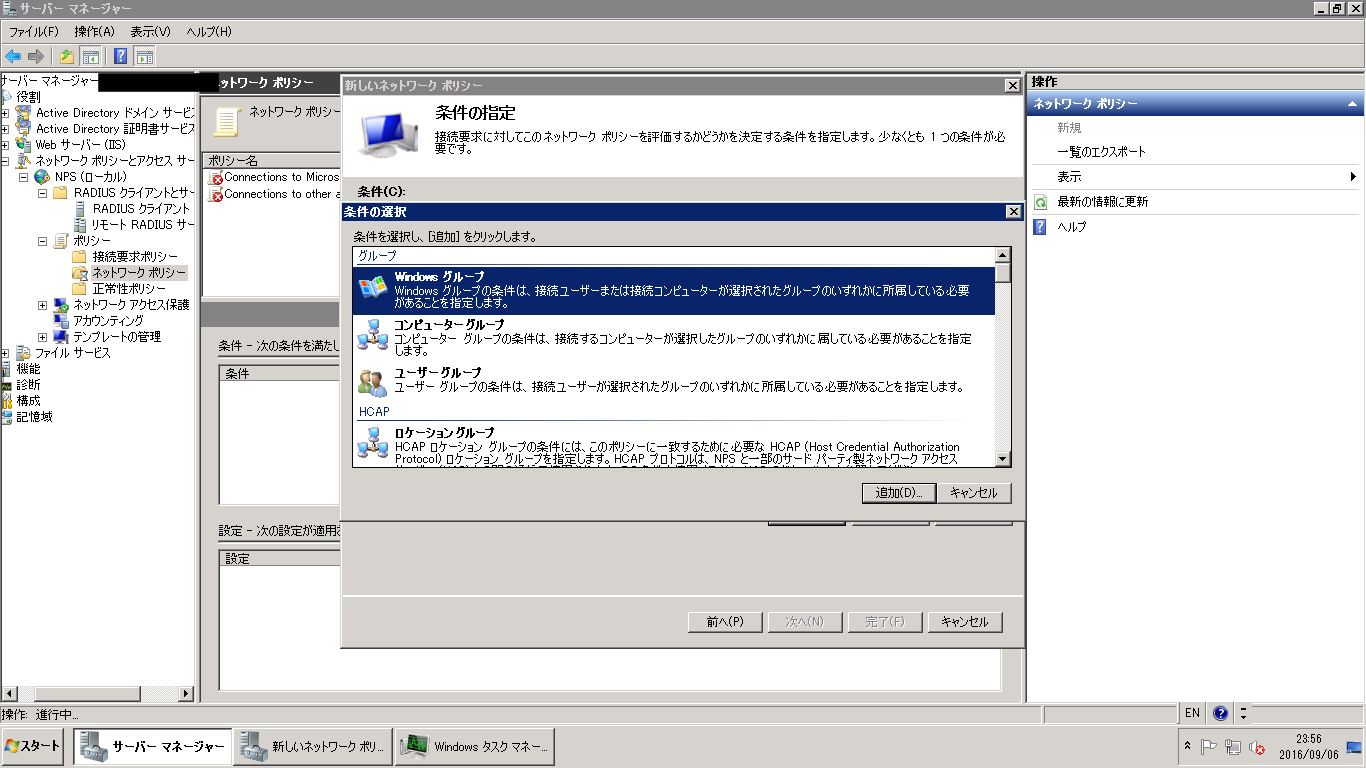
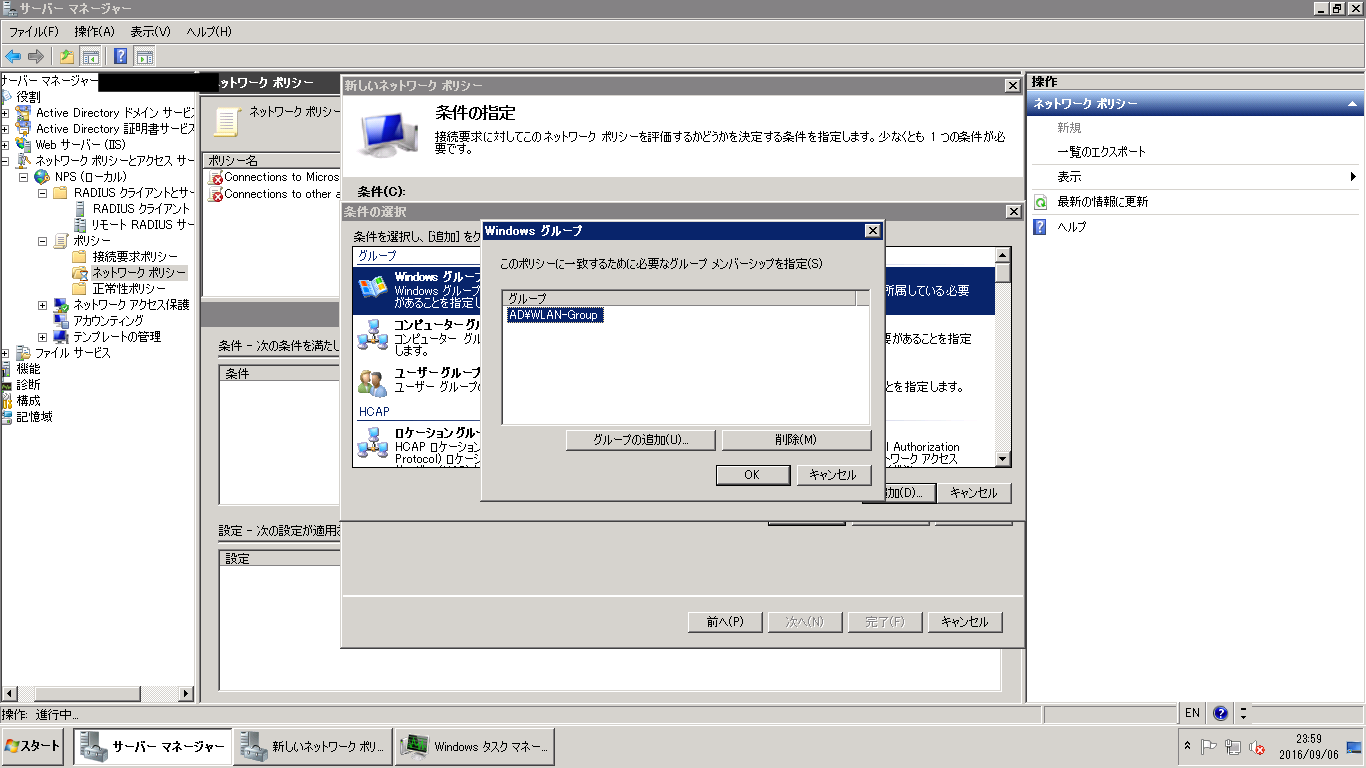


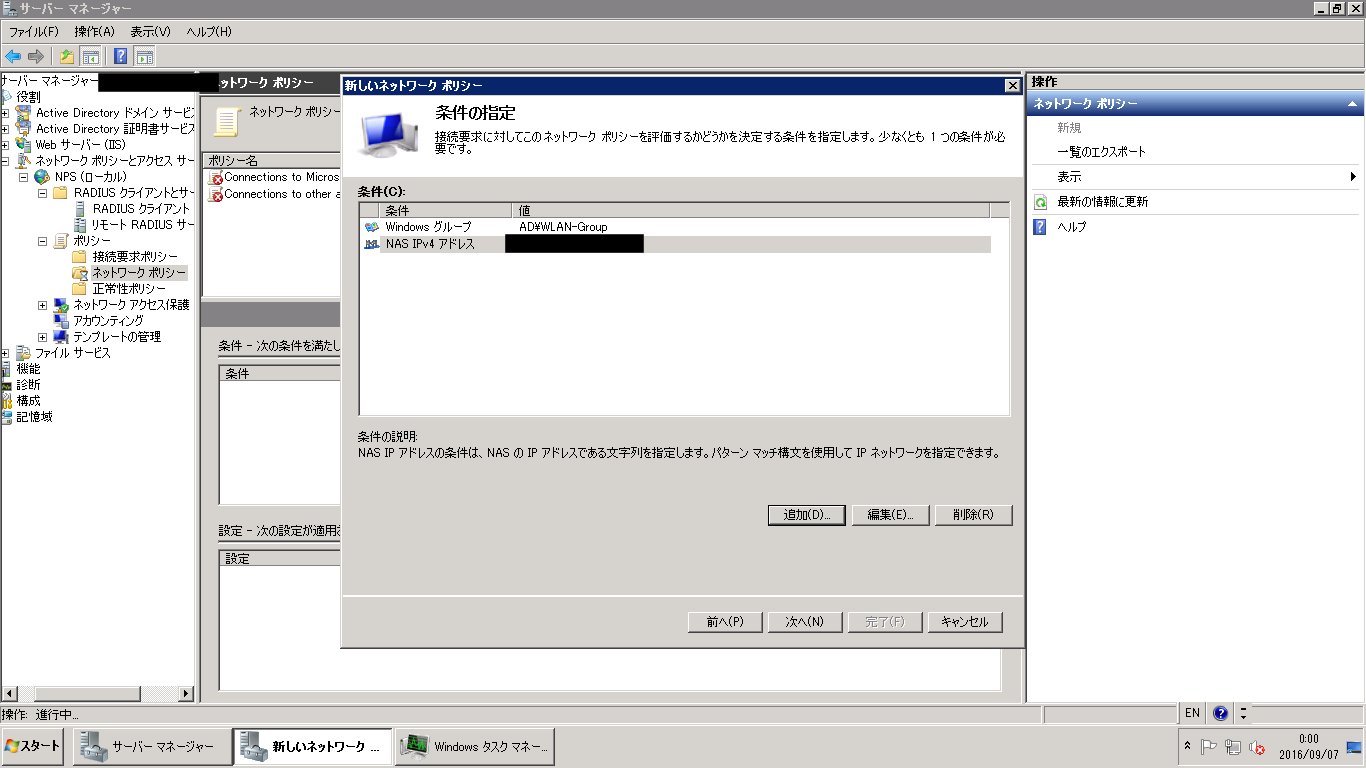

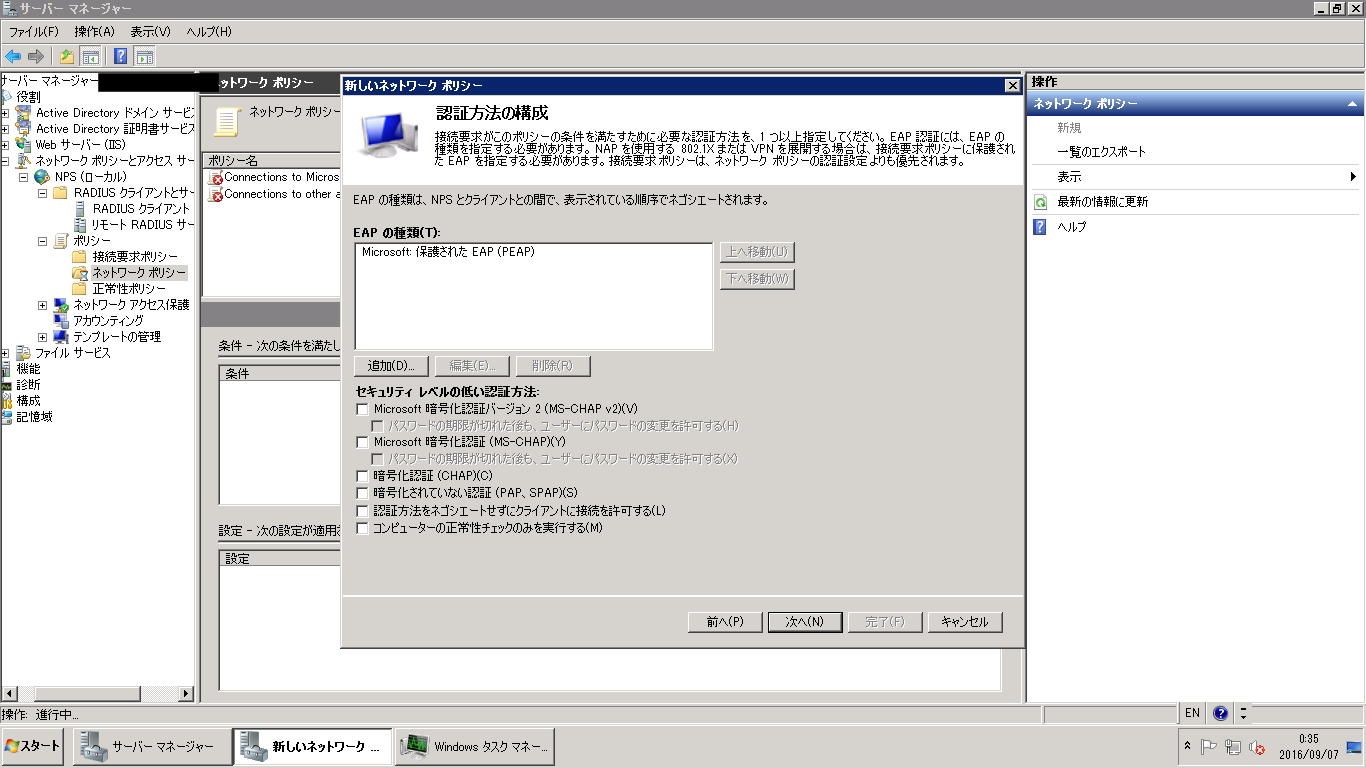
続いてEAPの設定をします。
今回はPEAPにします。
いろいろな方法がありますね。
参考:http://www.silex.jp/blog/wireless/2013/10/eap2.html


続いてRADIUSクライアントの設定をします。
※ここでもIPアドレス設定するので、ポリシーでは設定いらない気もしますよね。。未検証ですが。。。


ここまででActive Directoryは完了!
続いてAP側です。
Server ManagerでRADIUSを登録します。

んで、SSIDの編集を。
・WPAのPre-SharedKeyをけす。
・Client Authentication Settingsを変更する
ん?Open with EAPとNetwork EAPの違いはなんだ?どっちが良いんだ??
Network EAP vs Open Authentication with EAP in Autonomous AP’s
あと、この辺にも。
Network EAP or Open Authentication with EAP
Cisco clients—Use Network-EAP.
Third party clients (include CCX compliant products)—Use Open with EAP.
A combination of both Cisco and third party clients—Choose both Network-EAP and Open with EAP.
クライアントがCiscoならNetwork EAPだよ、ってことかな。。
とりあえずこんな感じで。

おおおおー!スマフォは一発で行けたあああ。

無事認証完了です。
認証ログは、この辺に。
C:\Windows\System32\LogFiles
今日増えたConfig…はつかれたのでまた今度。
自分メモ:Encryption ManagerでTKIP入れるの忘れてたので追加した。
ではでは。