とも のすべての投稿

新米NW&セキュリティ屋さんです。 ブログも転々としながら書いたり書かなかったり。 3度目?の自鯖構築のついでに本気で書いてみようかな~と思い立ったがまともに書かず・・・。

【雑記】書きたかったこと。出来事。買ったものとか(2021年11月、12月、2022年1月)

ども。こんばんは。

年も明けてまもなく2月になりそうですが、昨年の残り分、雑記です。

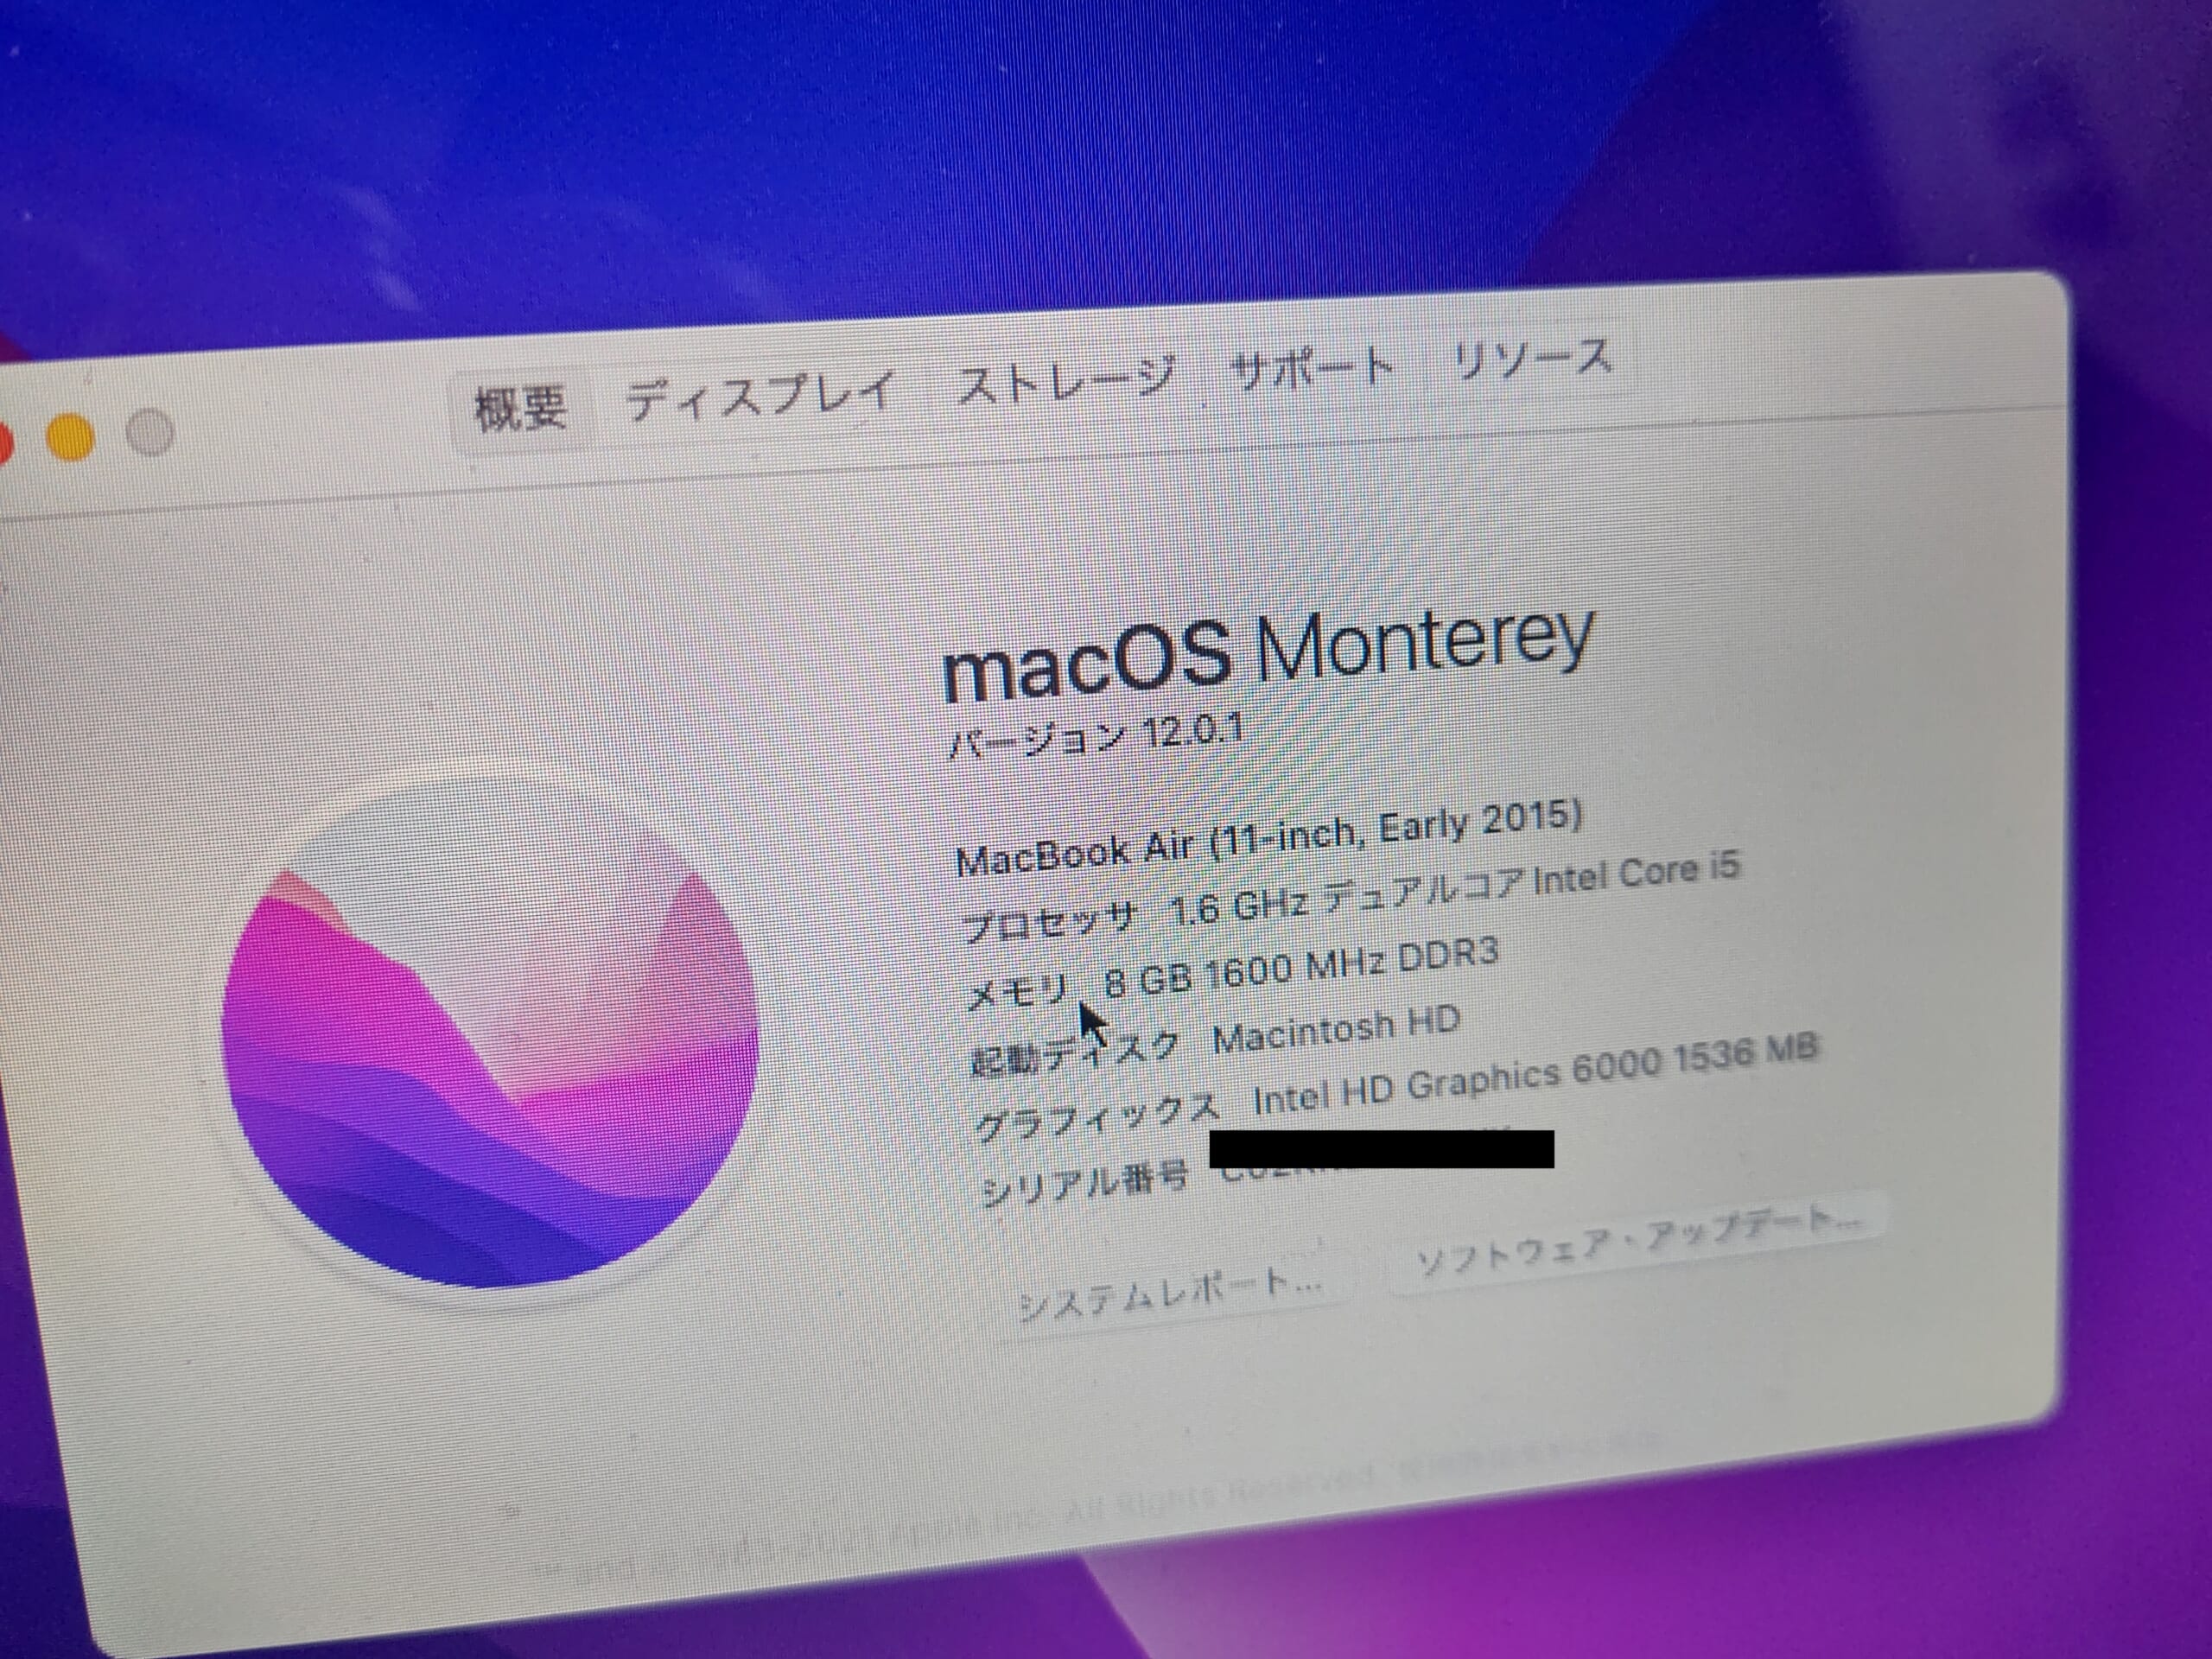
■MacBook Air Early 2015を最新のMonterey(12.0.1)へ(2021/11/03)

なんとかまだ最新だけど、そろそろ終わりだろうなぁ。
■久々に紙の本(2021/11/06)

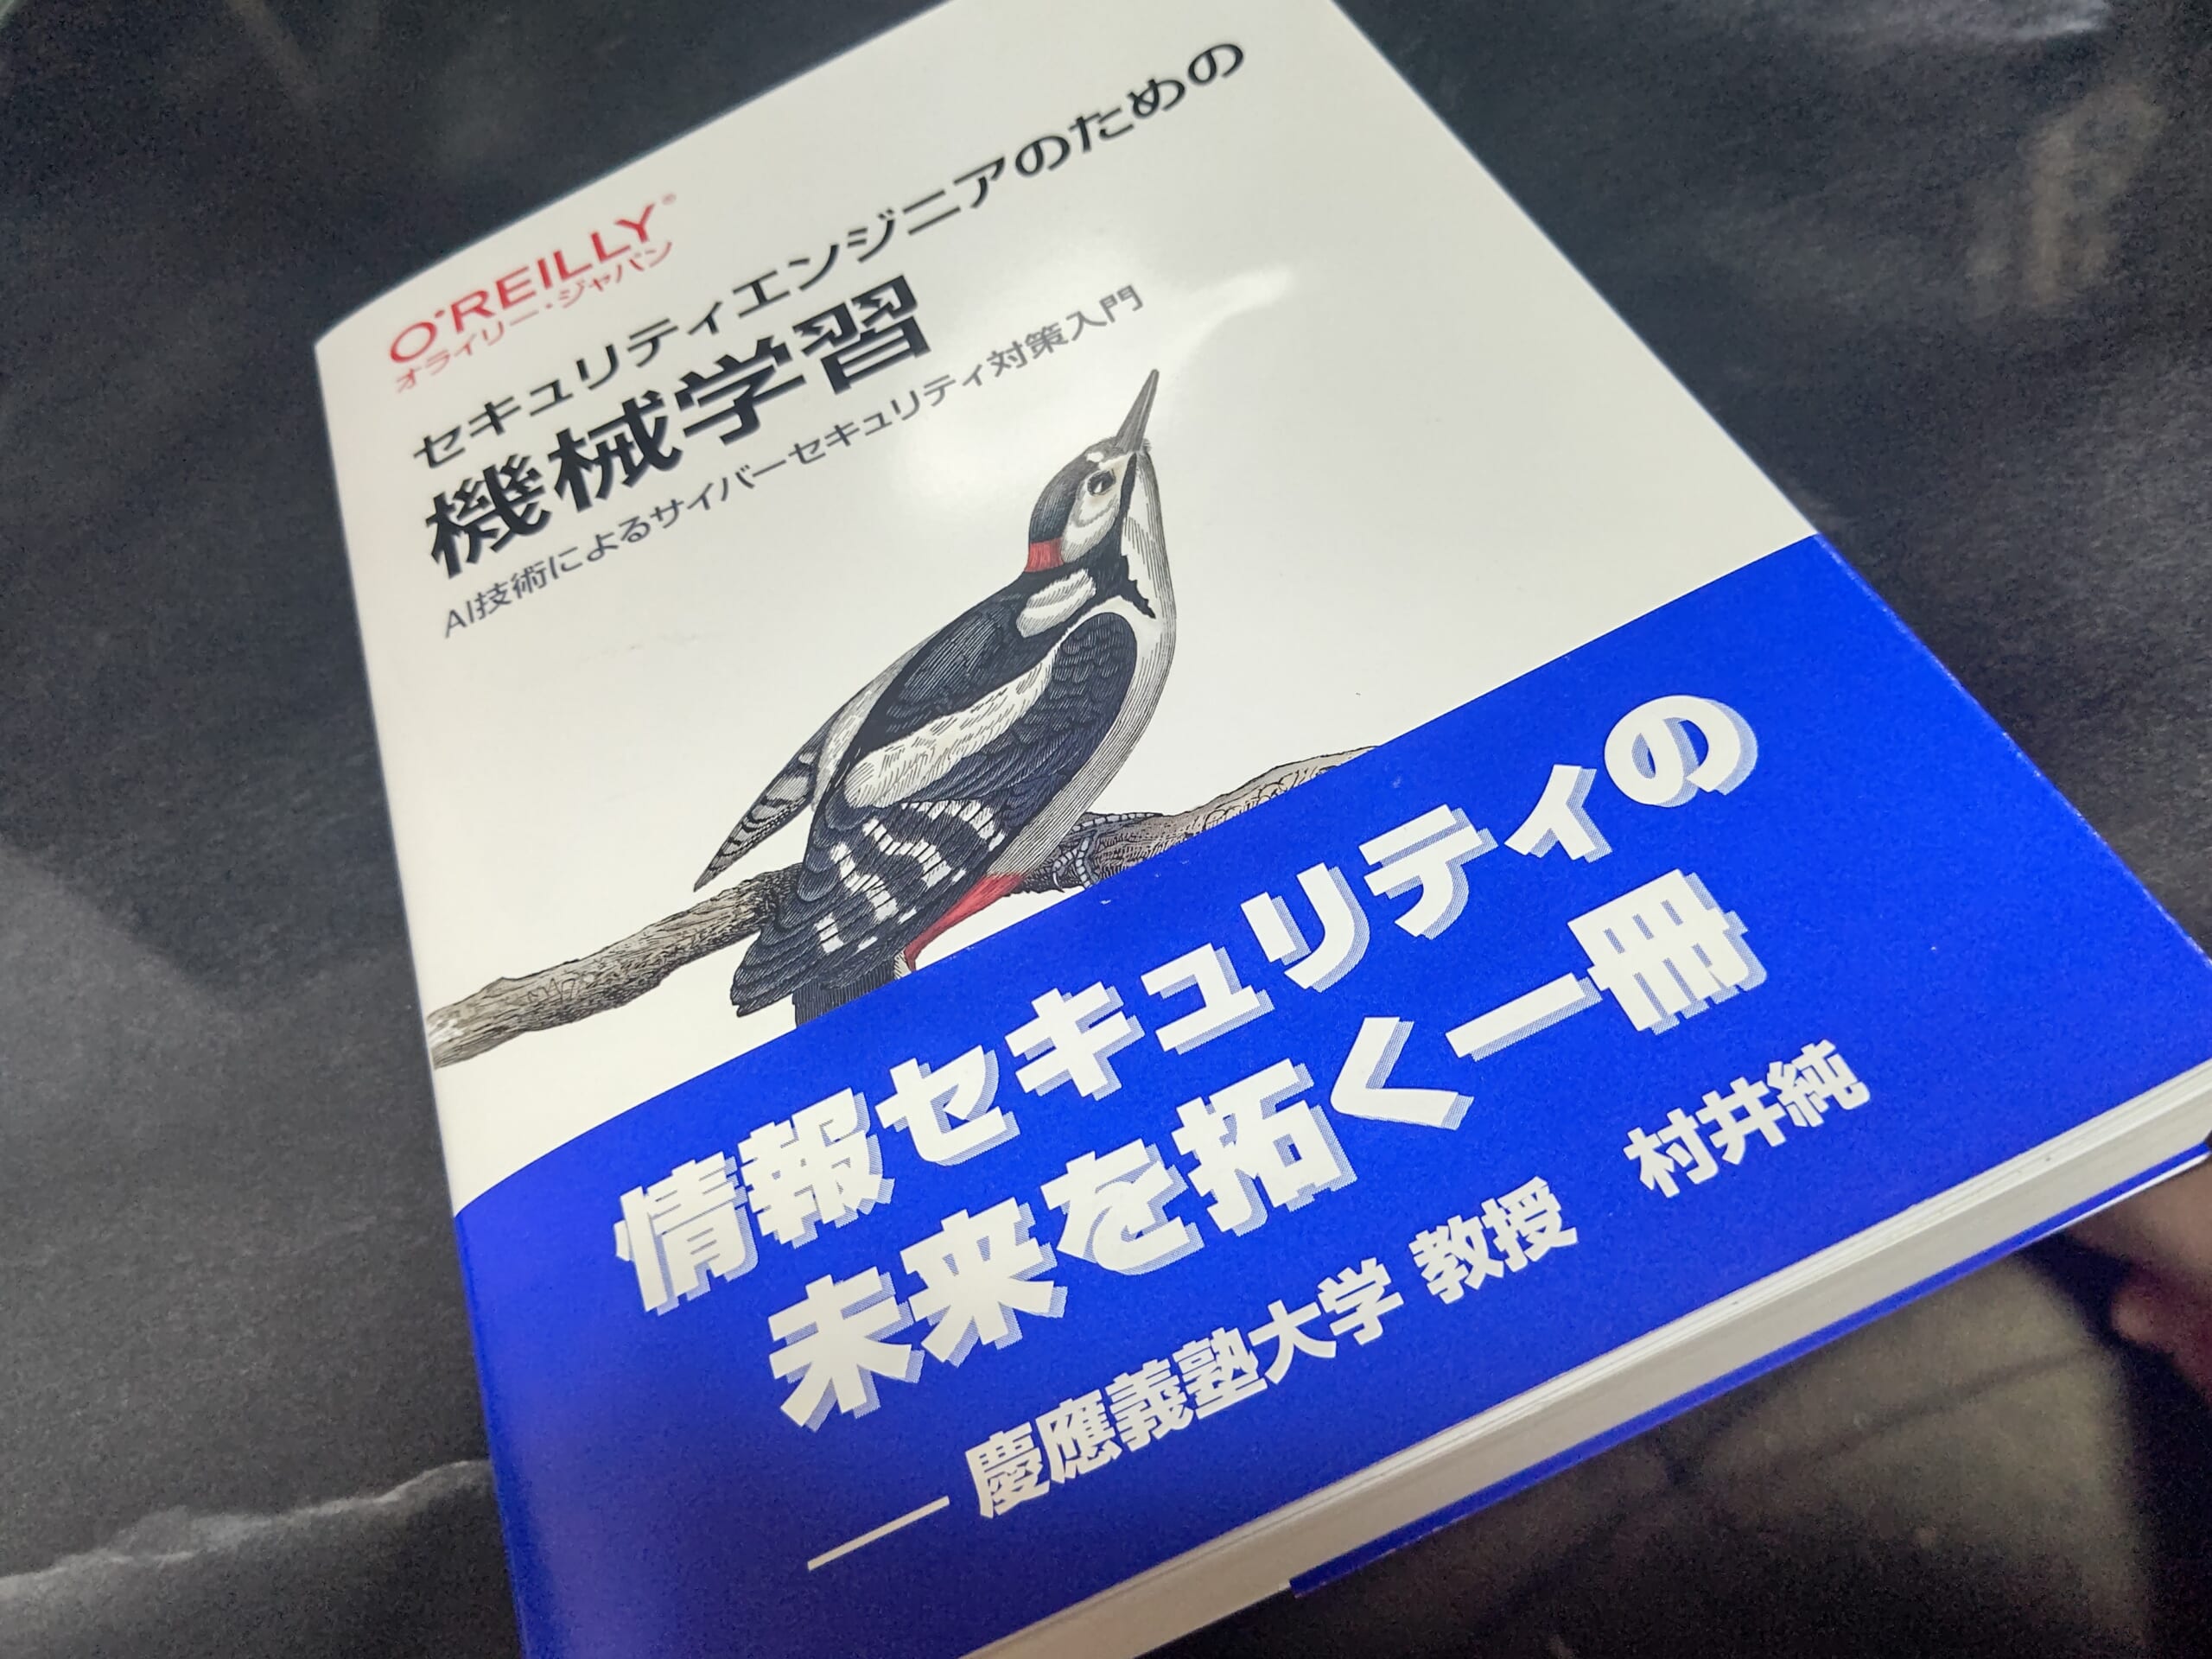
セキュリティエンジニアのための機械学習 ―AI技術によるサイバーセキュリティ対策入門

¥3,300なり。
■パニック障害の治療を終える(2021/11/06)

別途記事にしようと思ってましたが、一応、完治?という形で通院は終了しました。

■GPD MicroPCをWindows 11へ(2021/11/17)
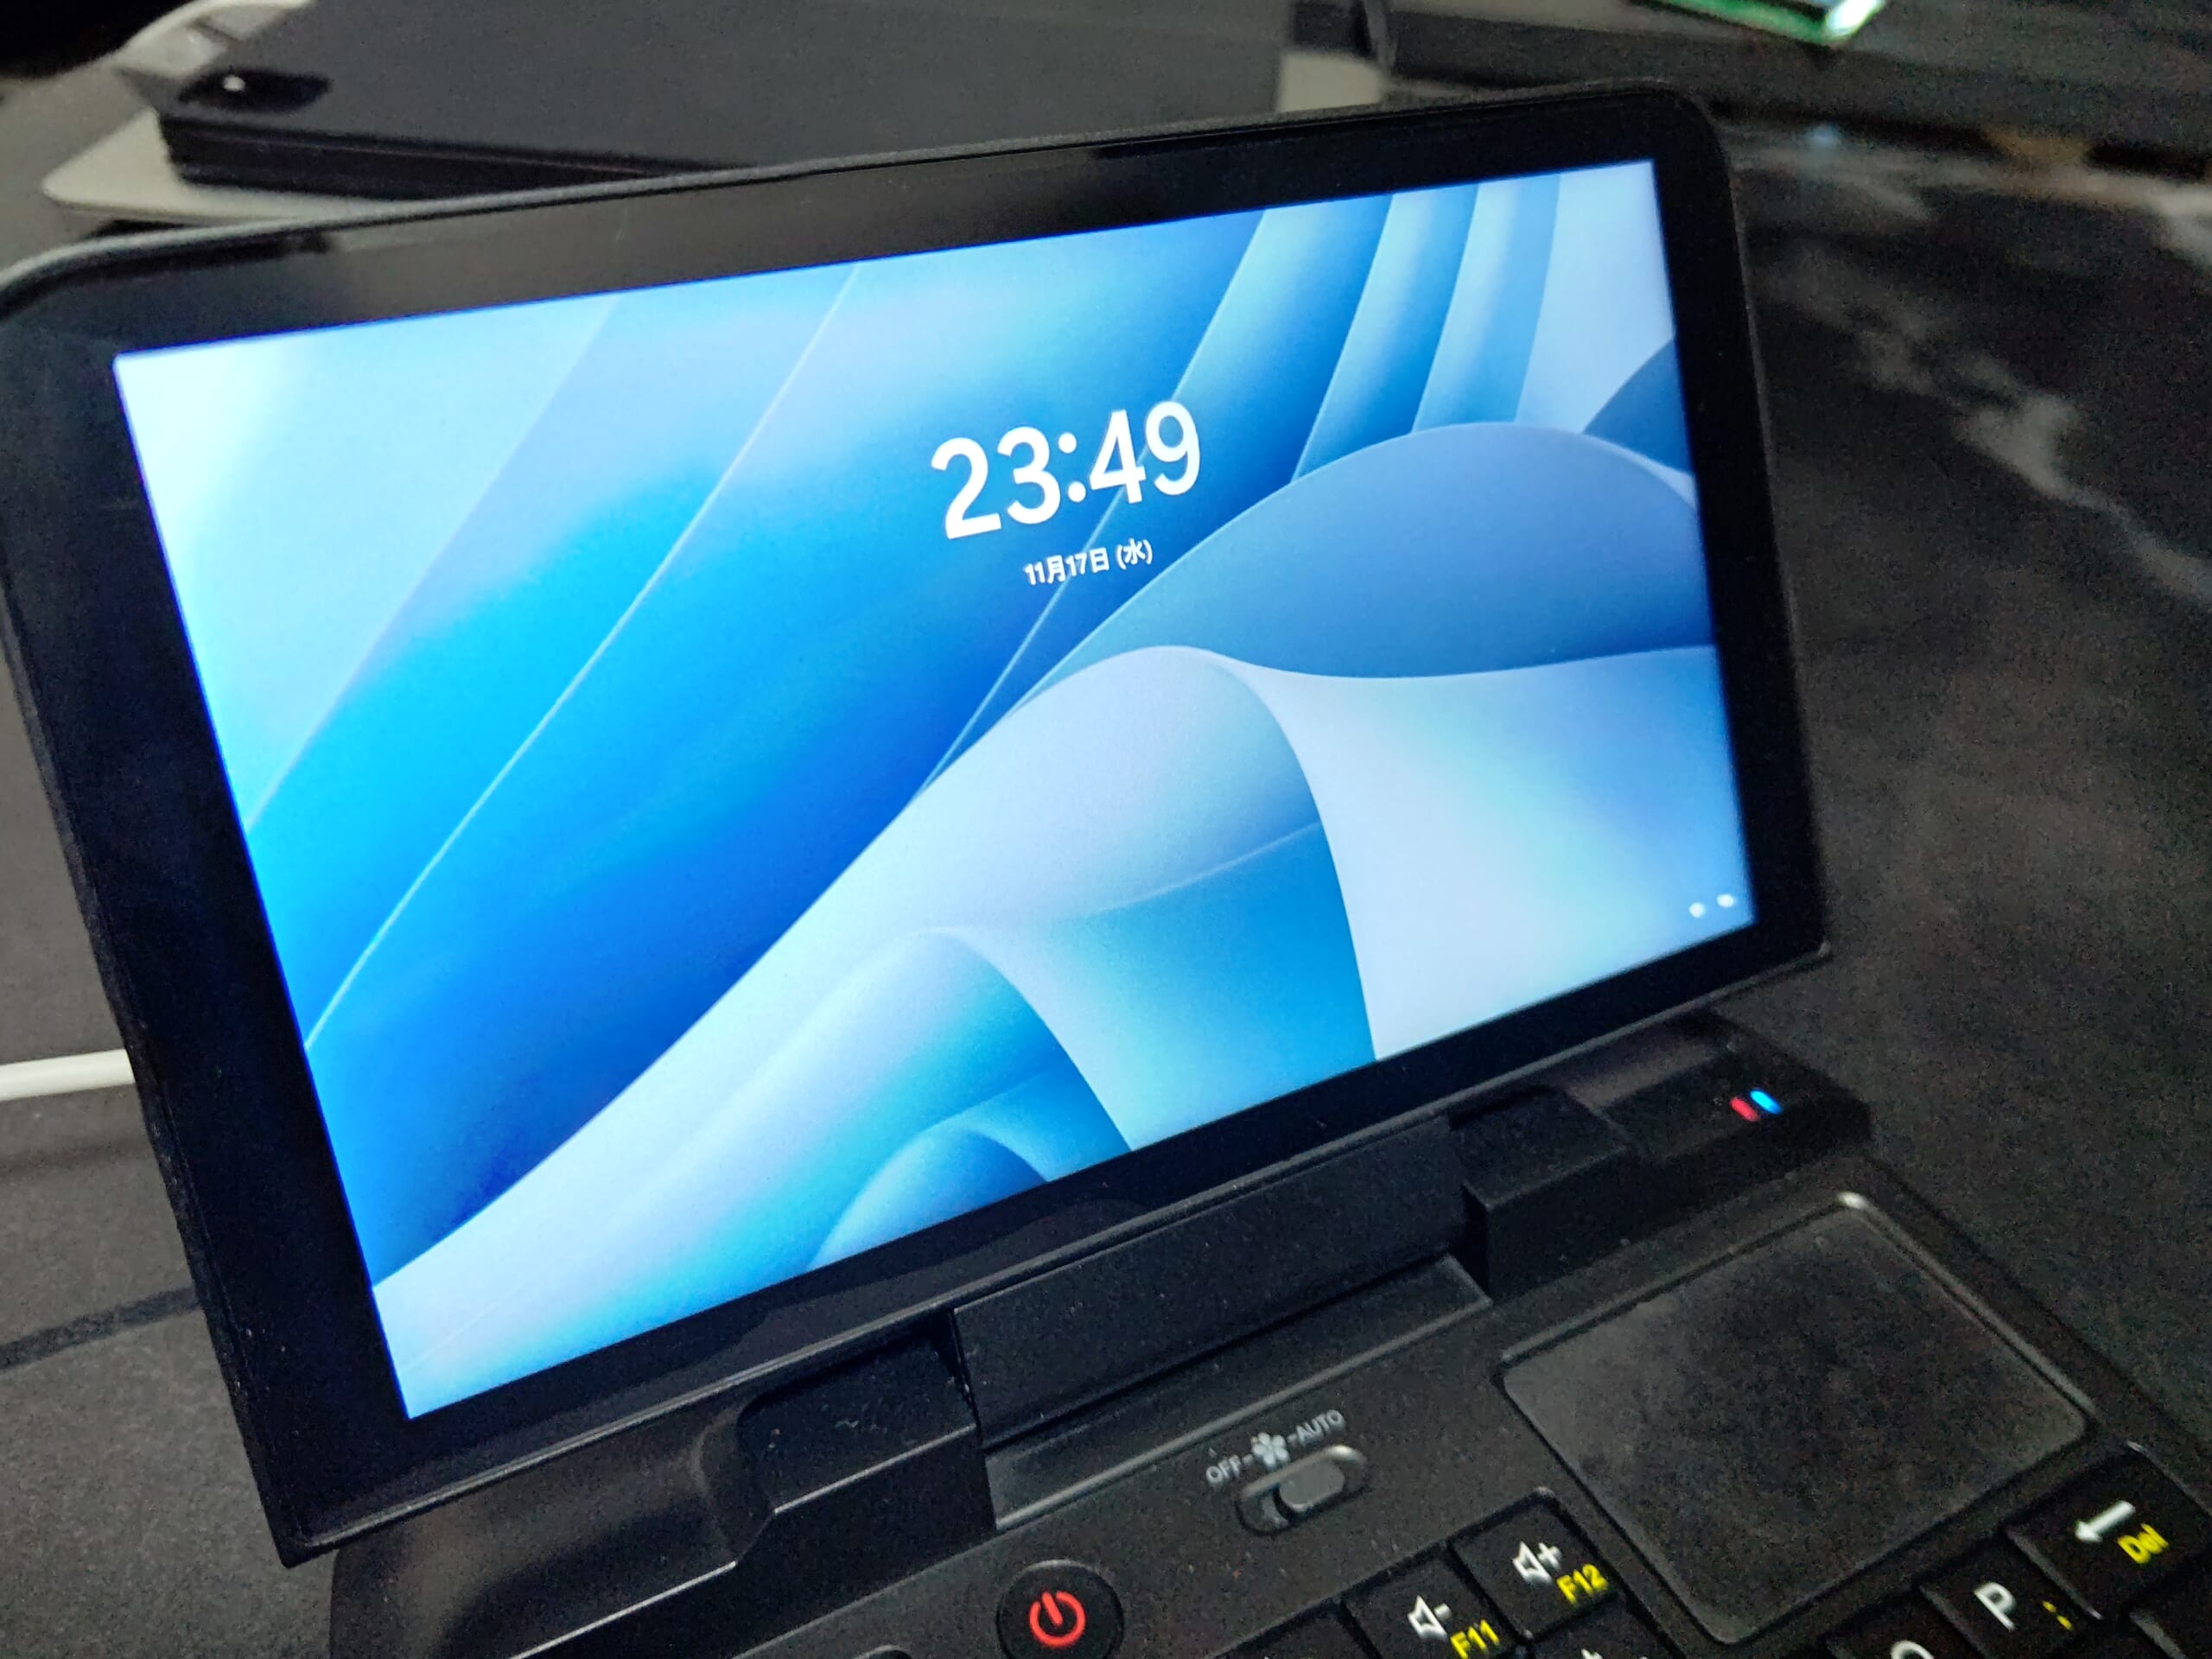
あんまり使いやすくはないかも。。

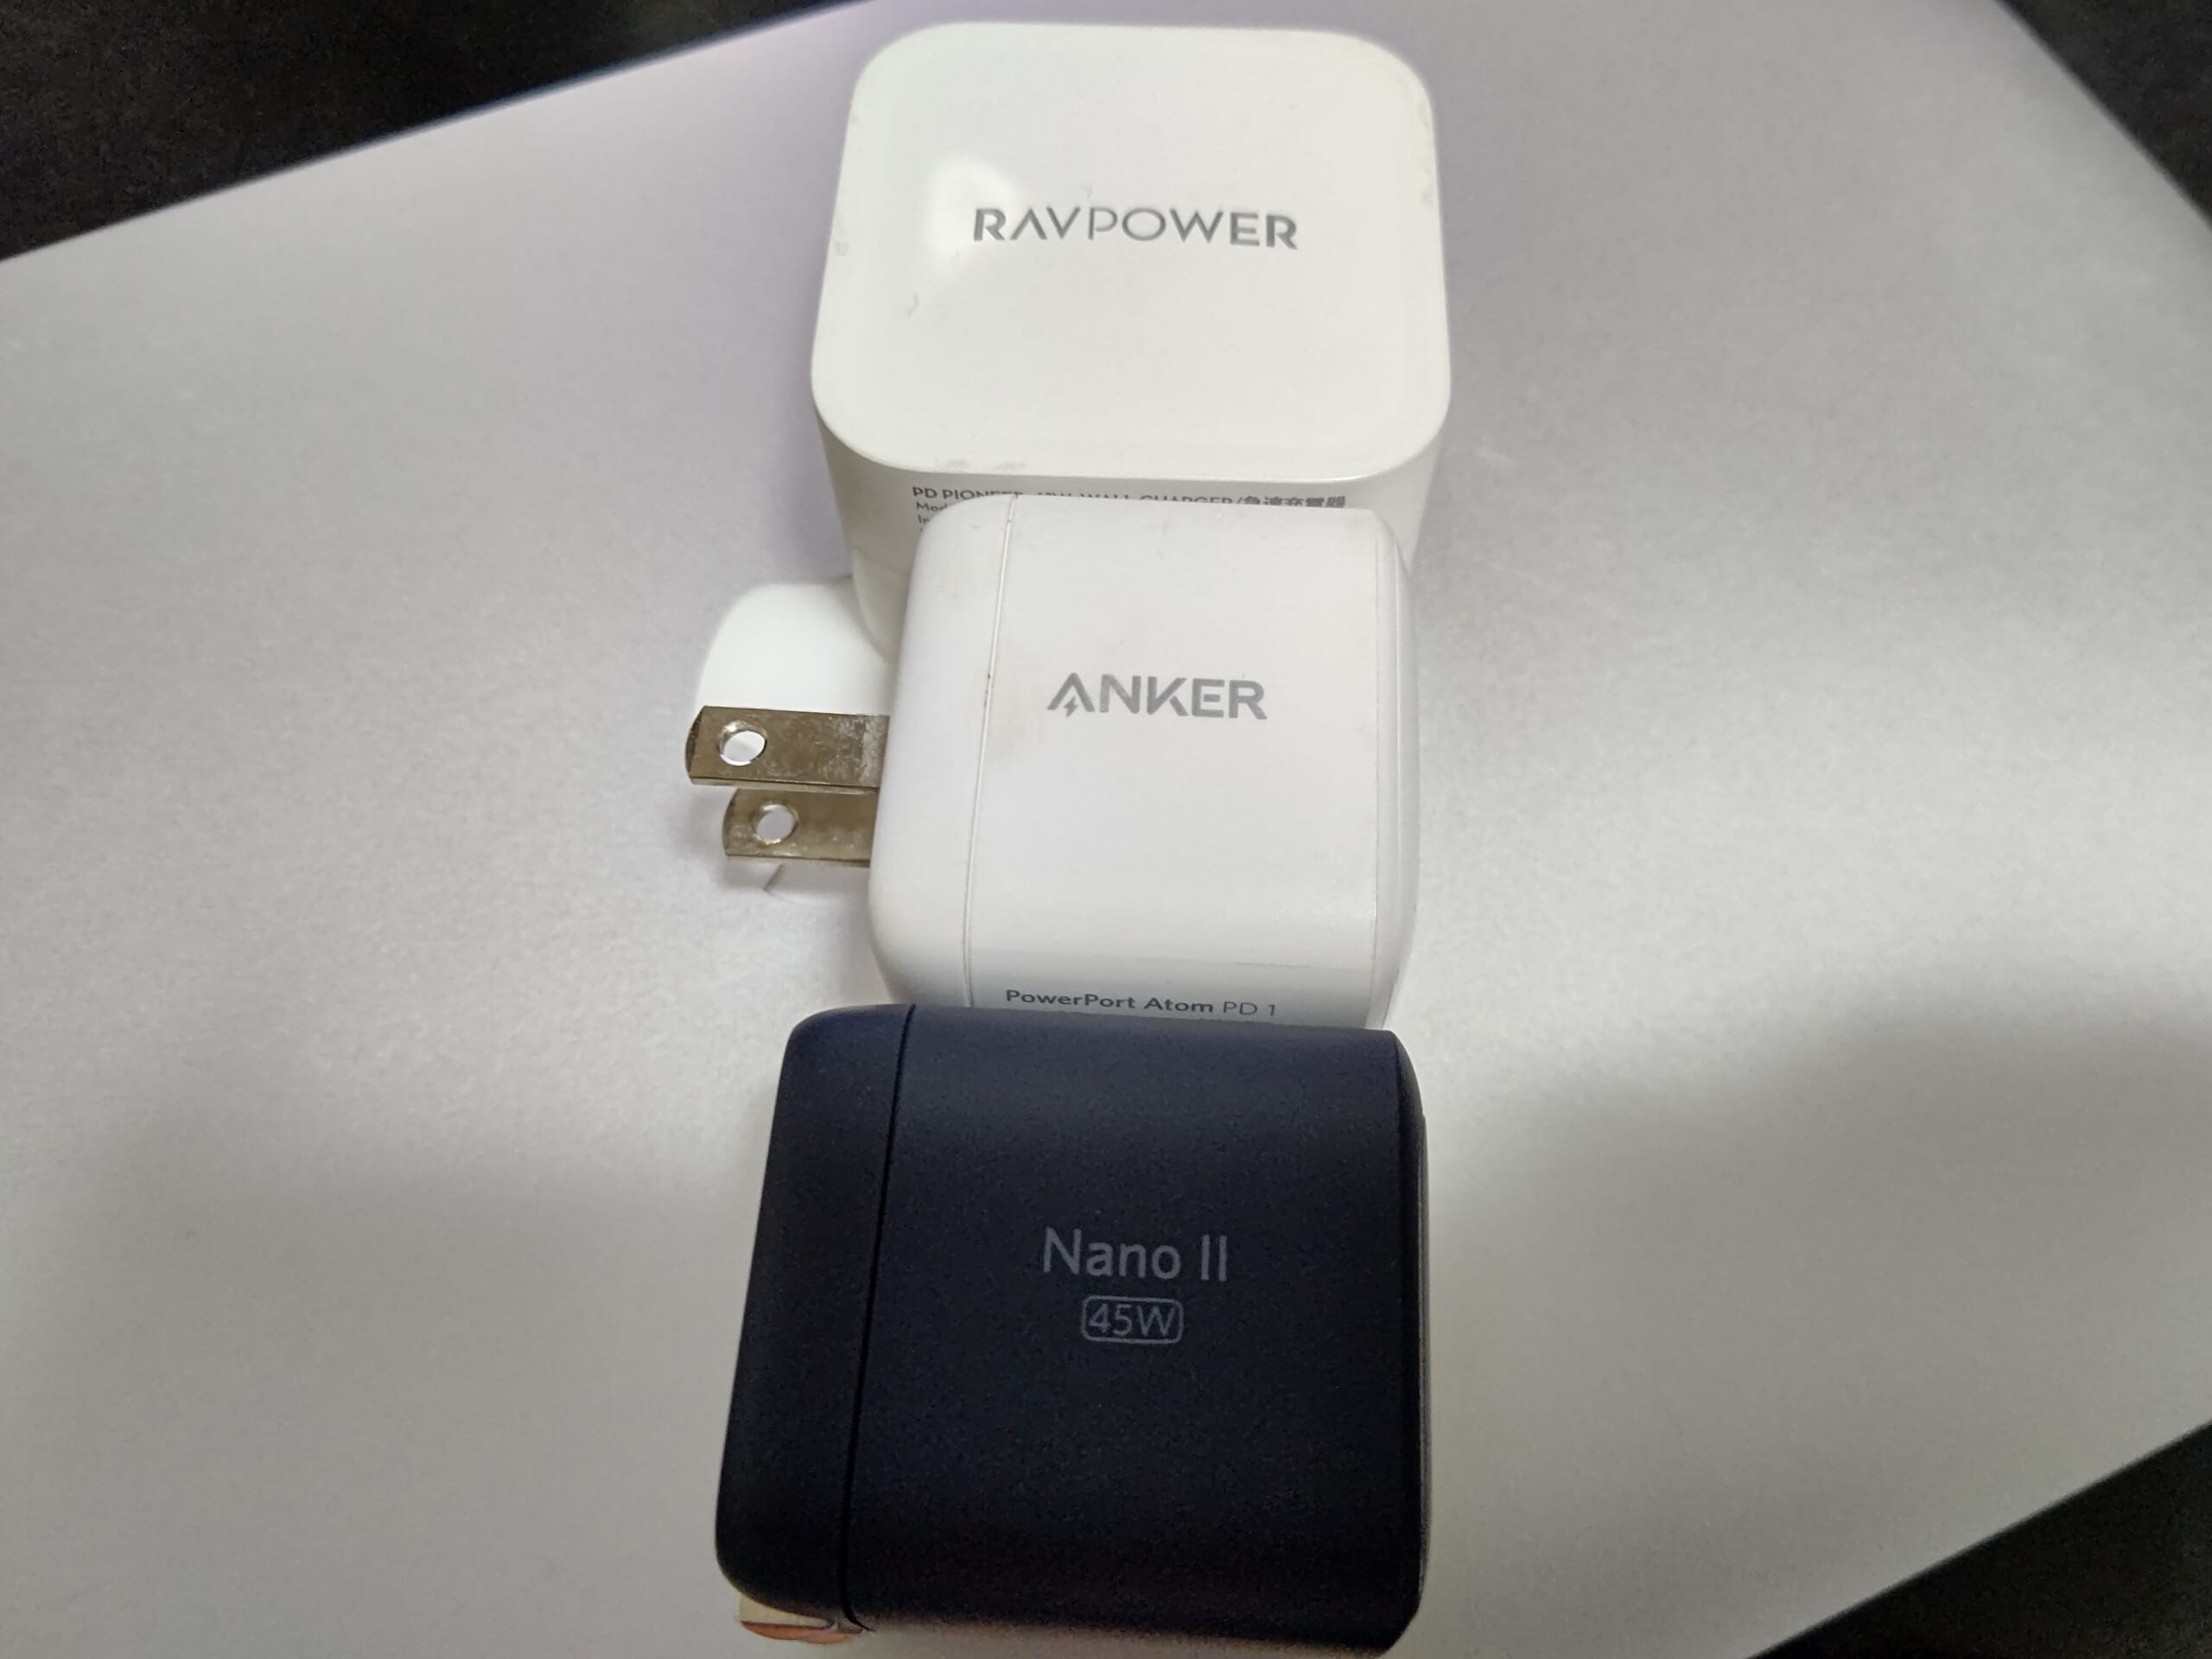
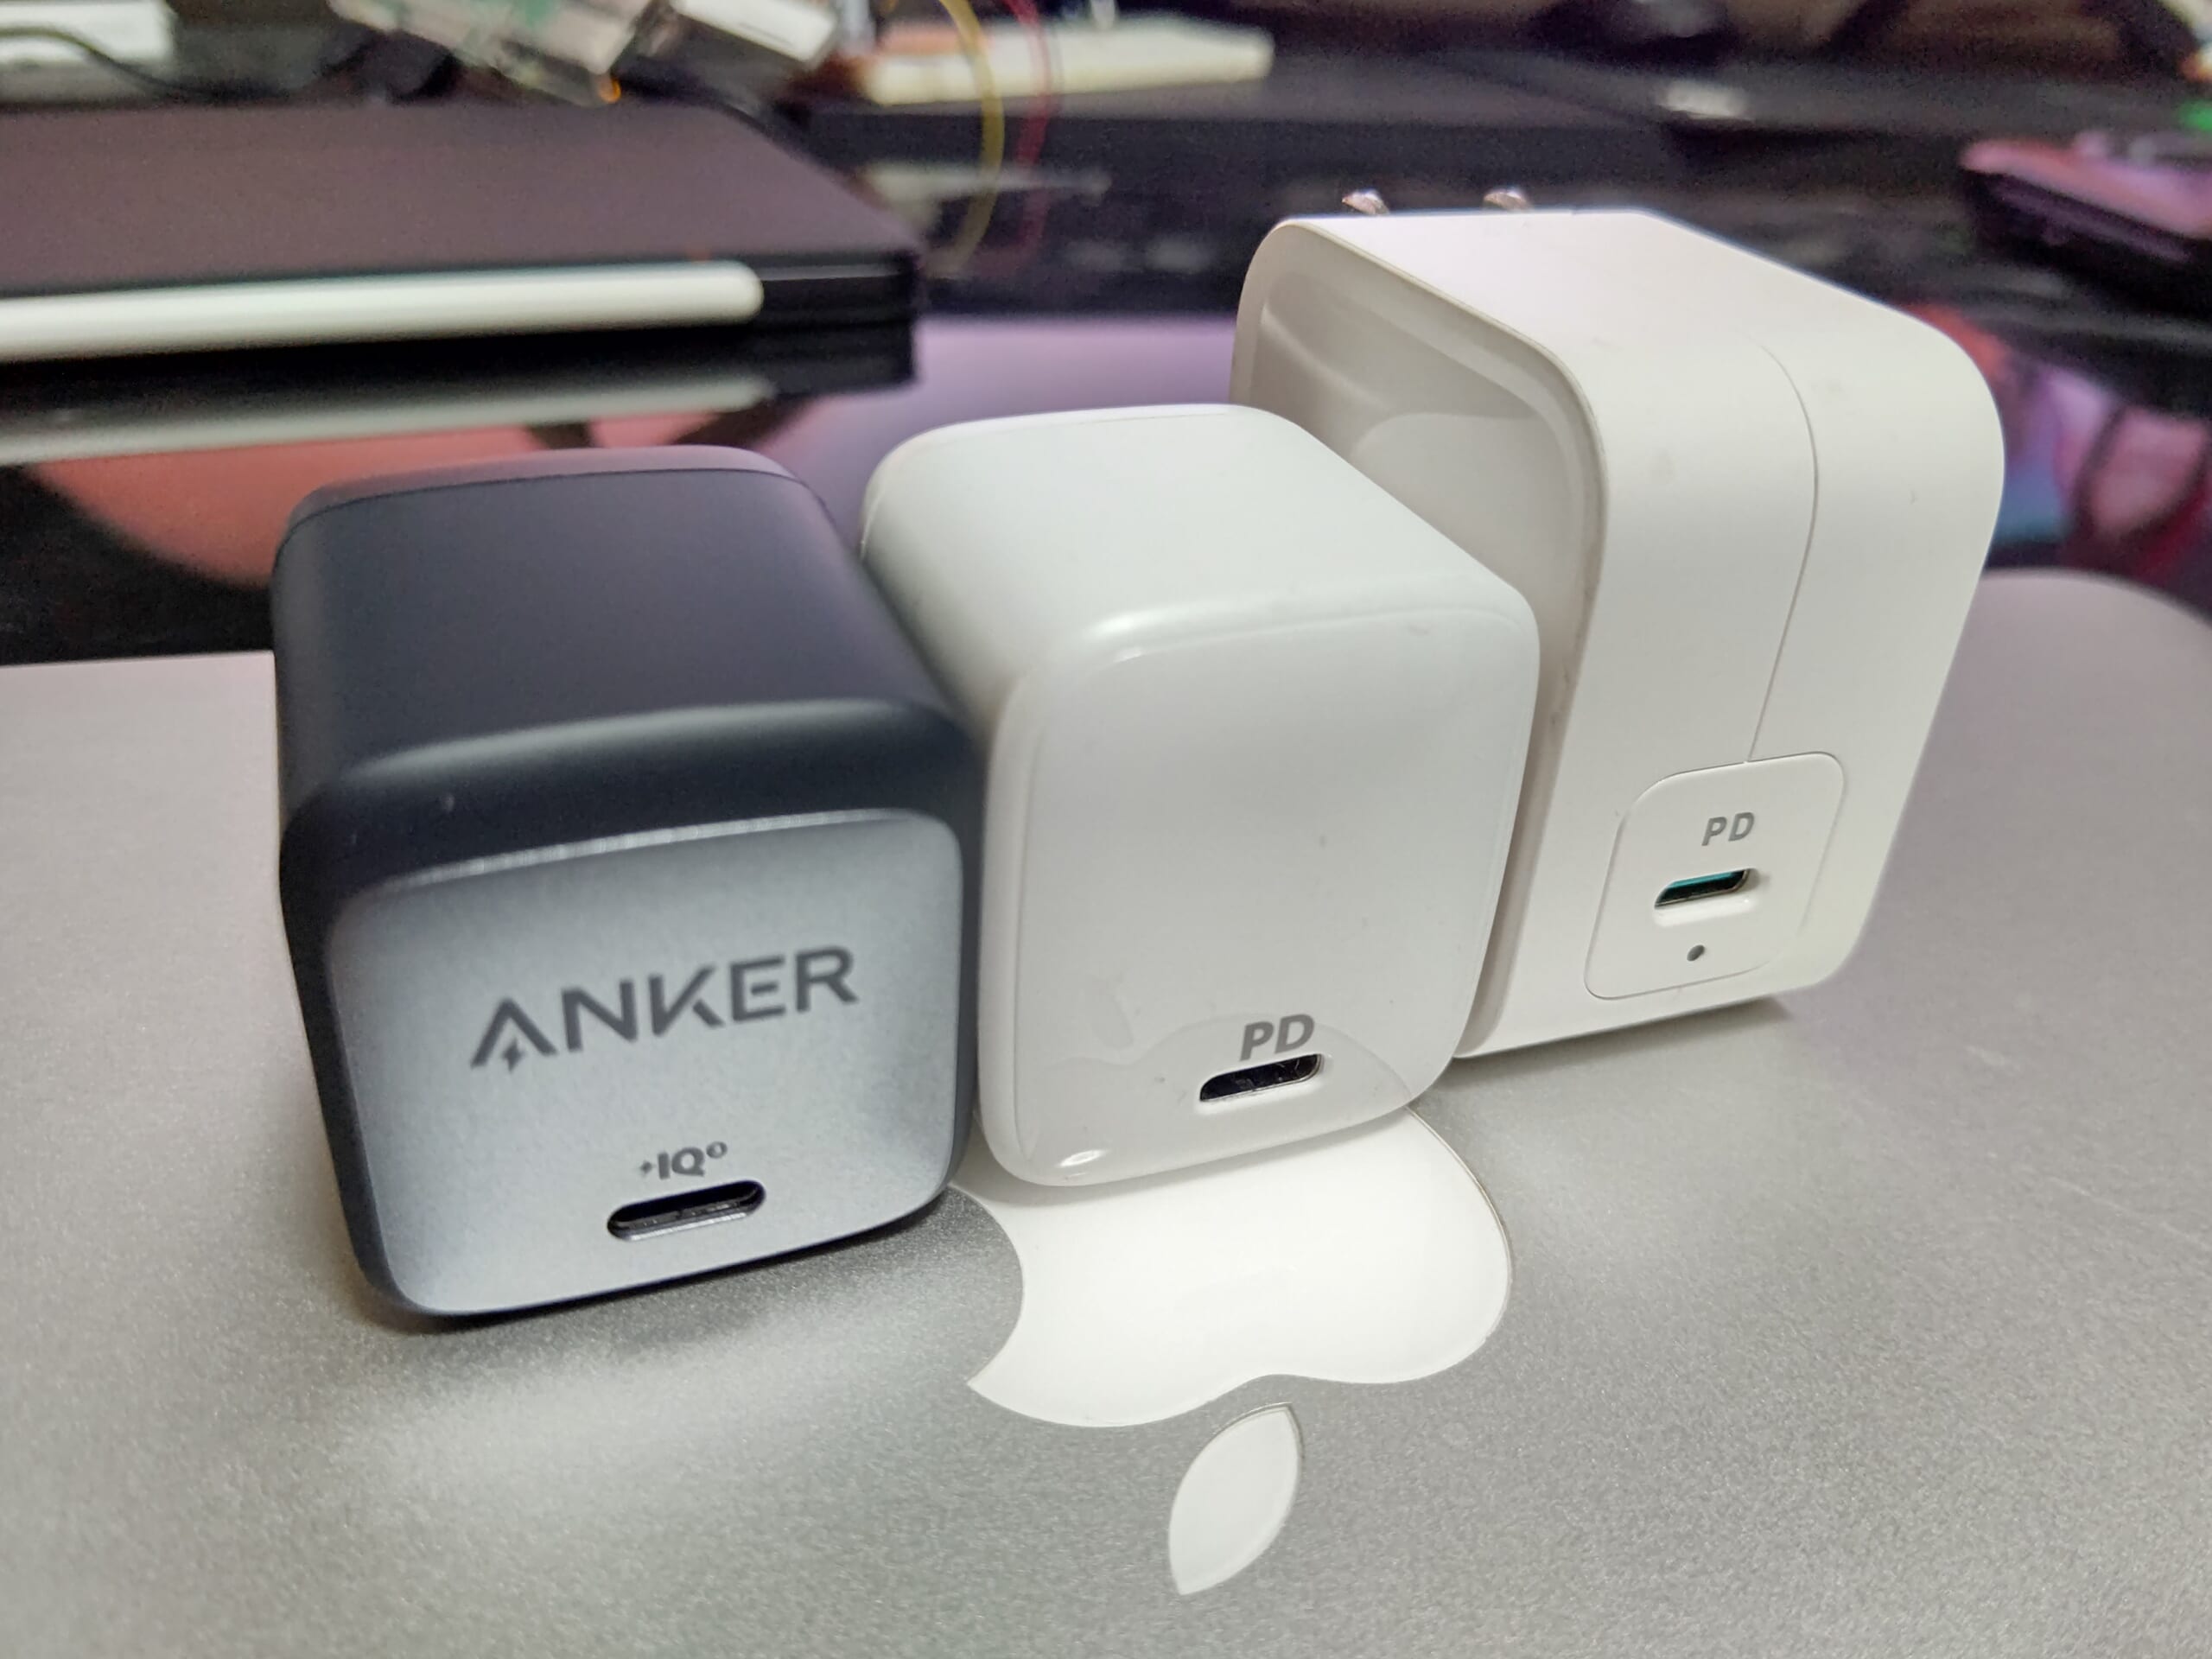
■今更買ったAnker Nano II 45W(2021/11/28)
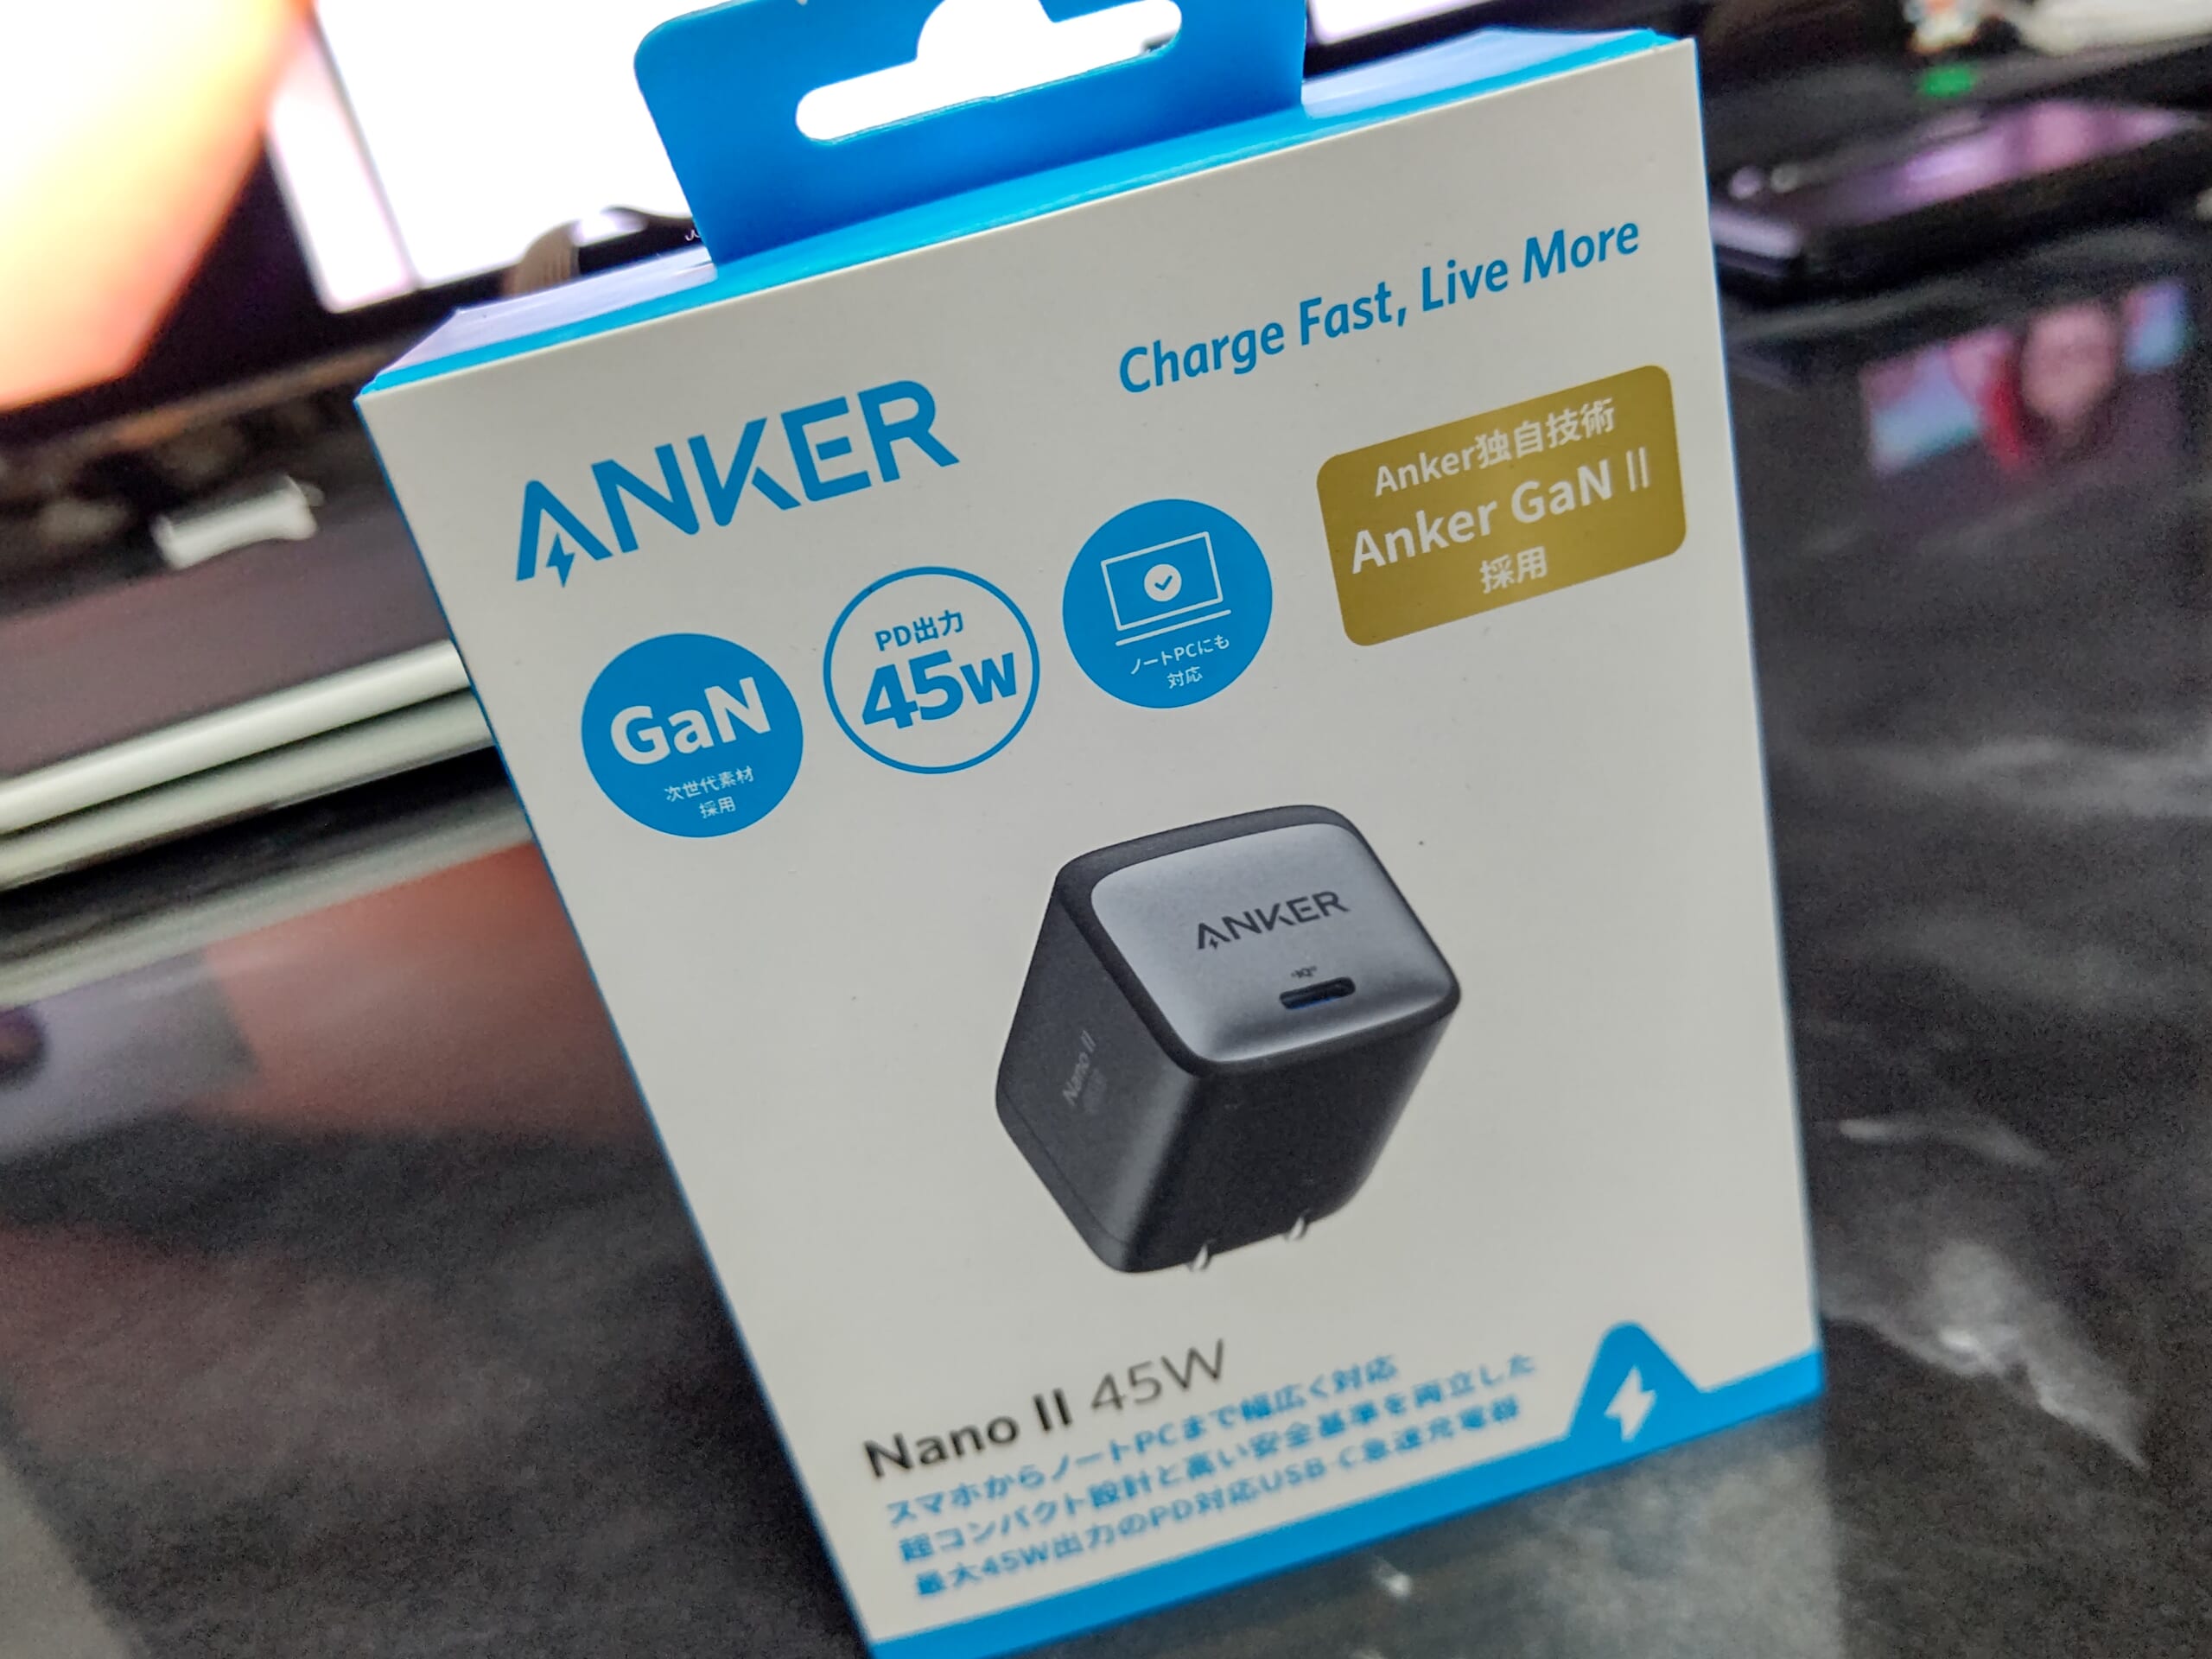
Amazonのブラックフライデーセールで¥2.712。
■Anker PowerLine III Flow(2021/11/28)
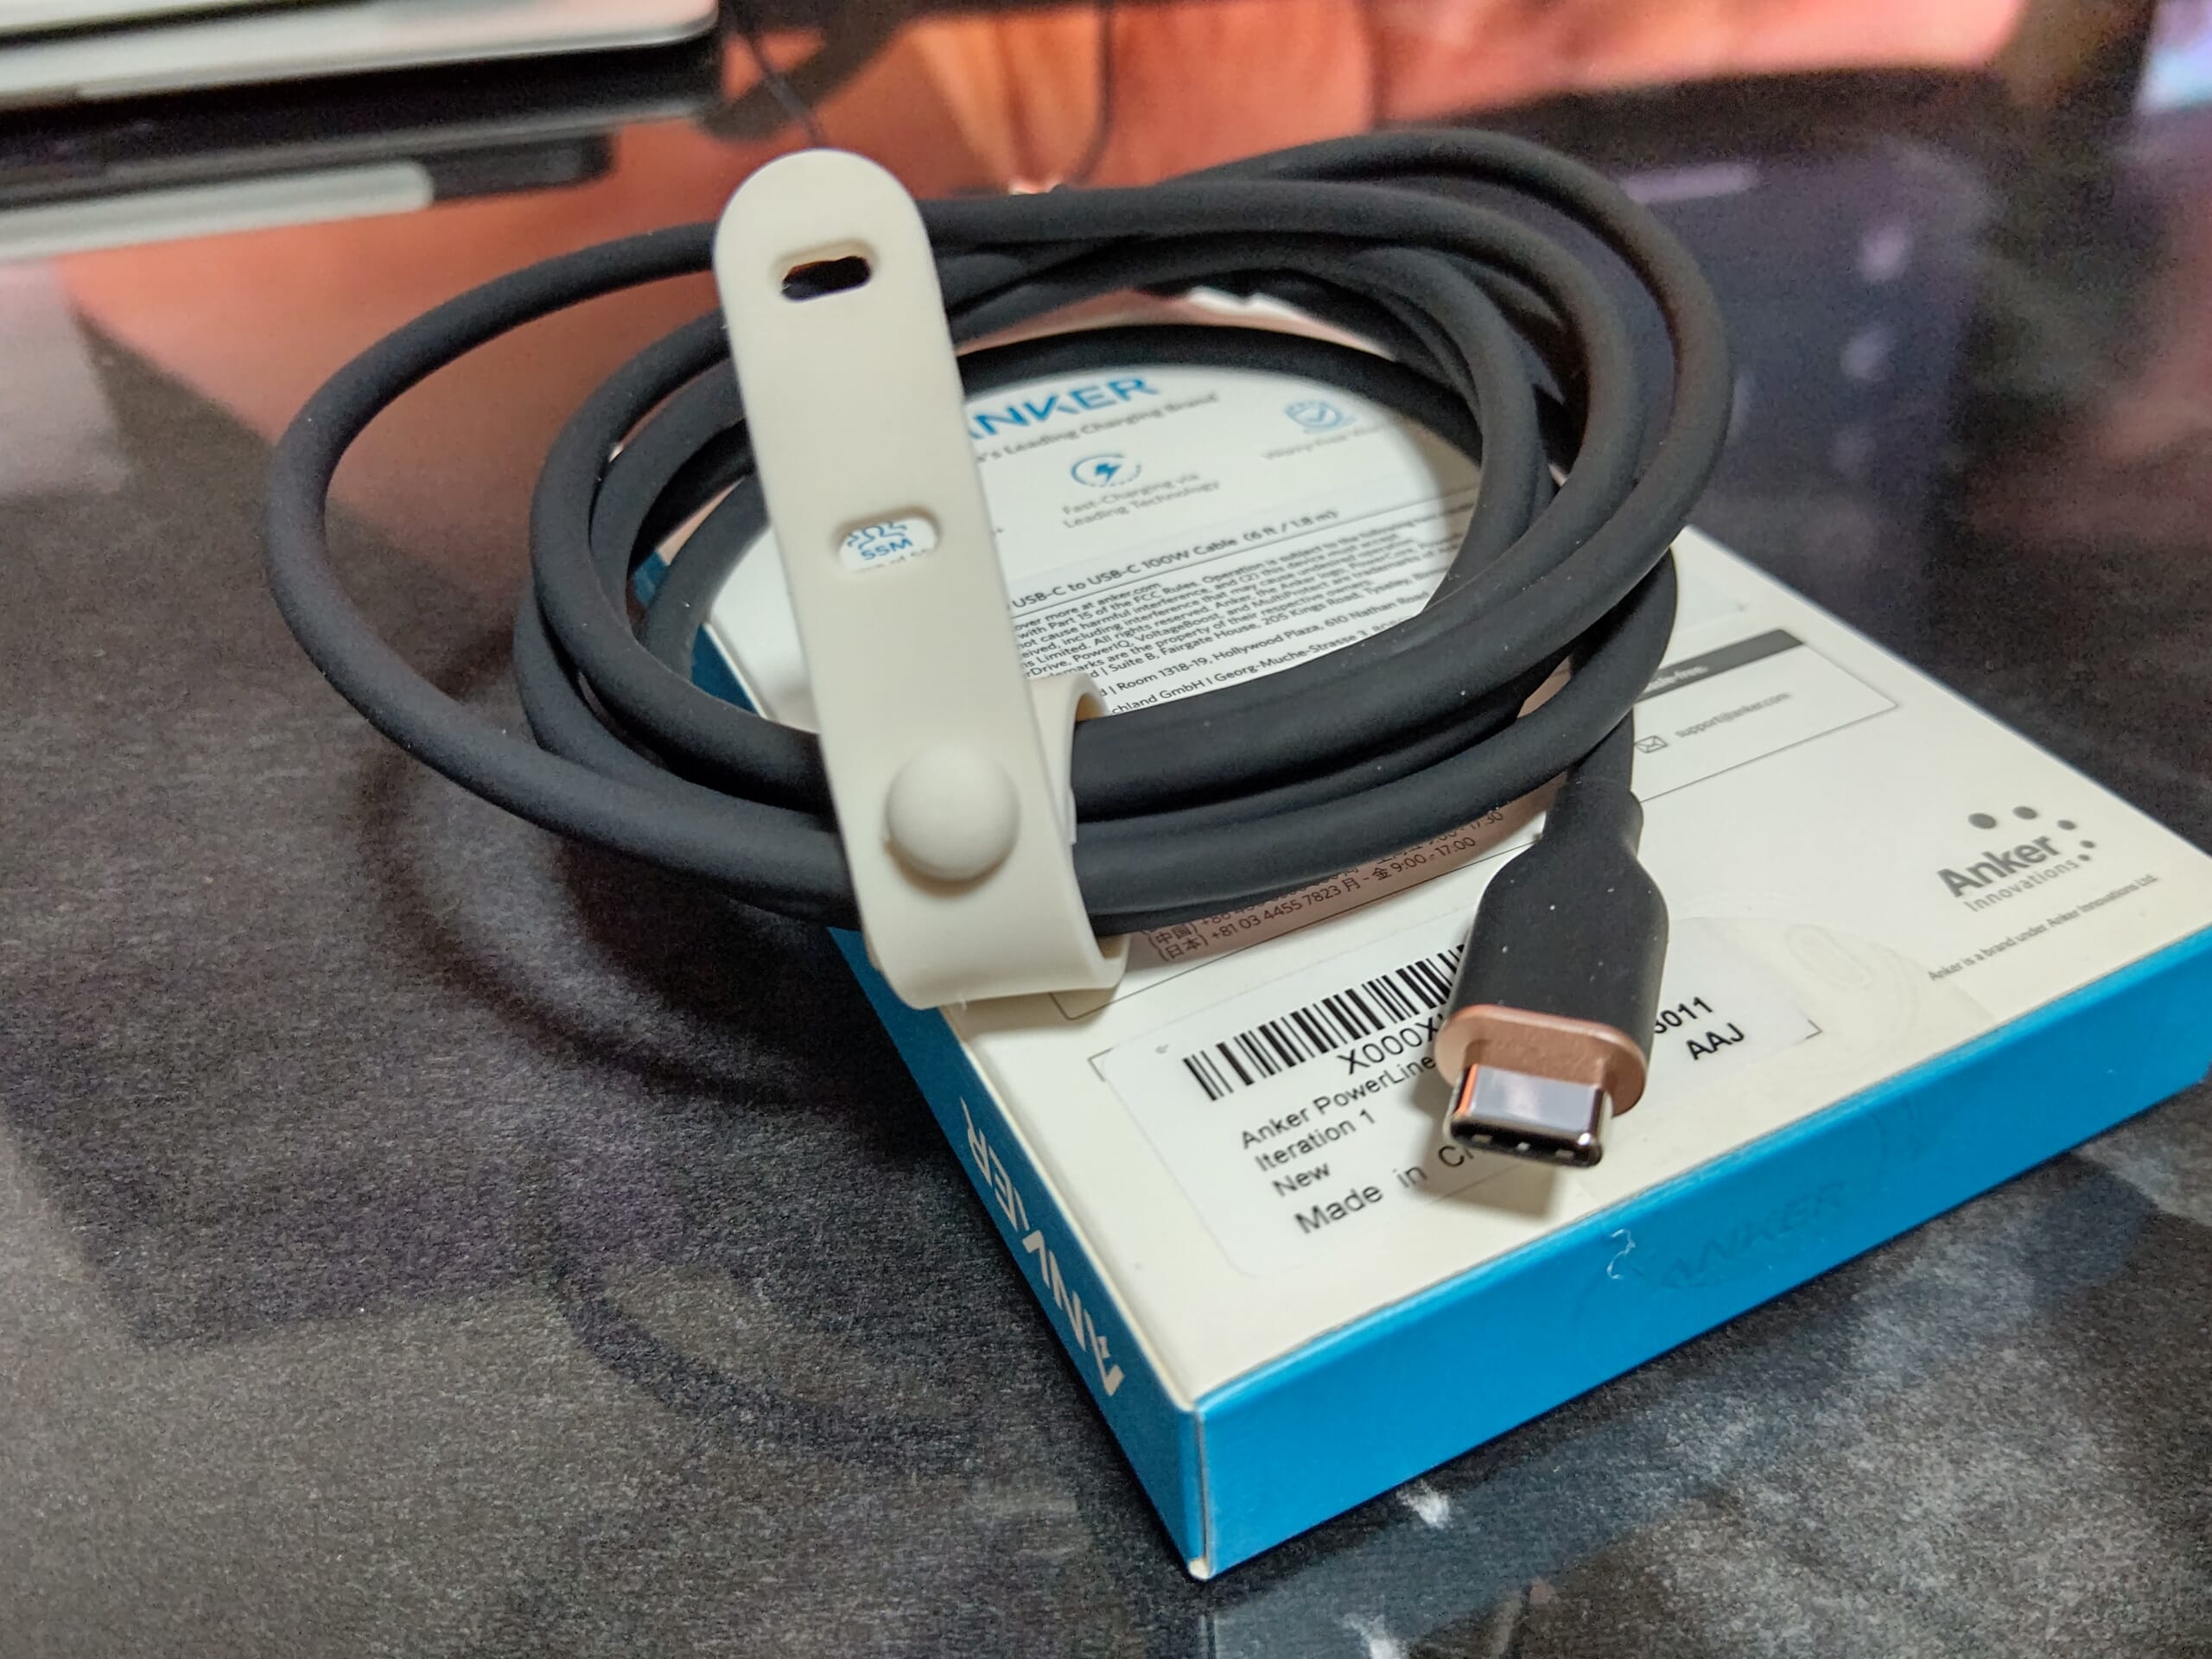
 

Amazonのブラックフライデーセールで¥1,493。

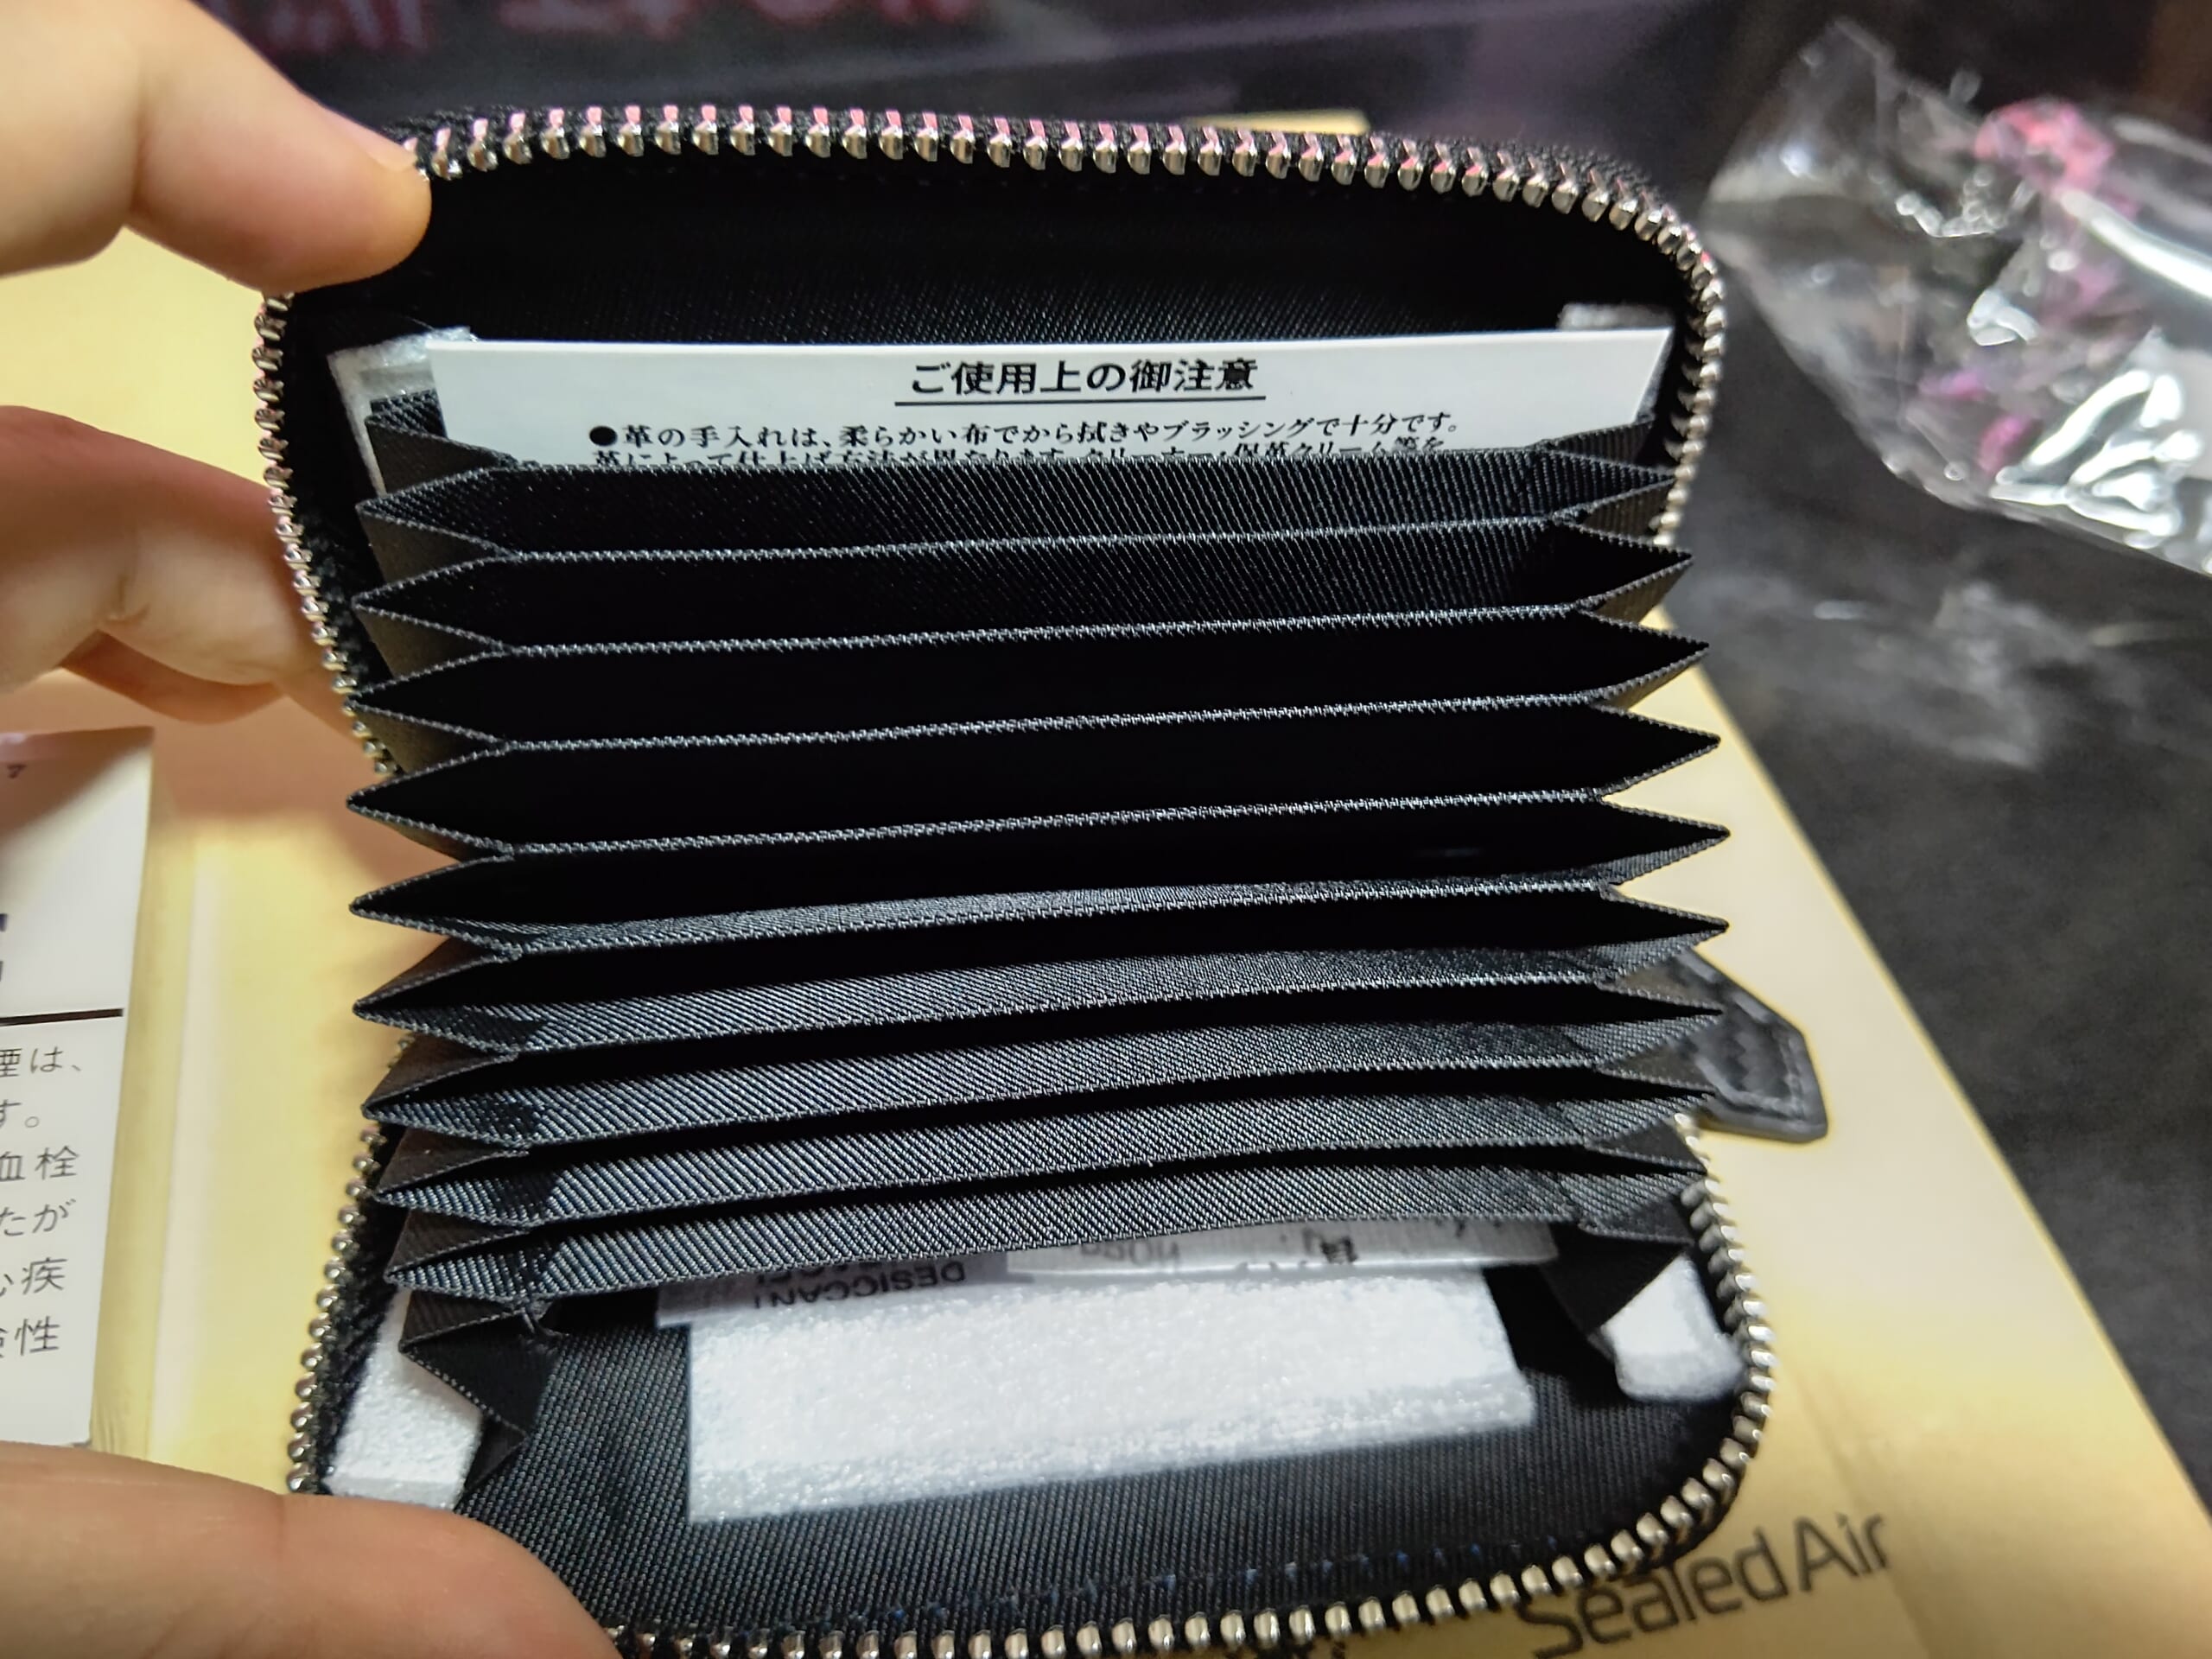
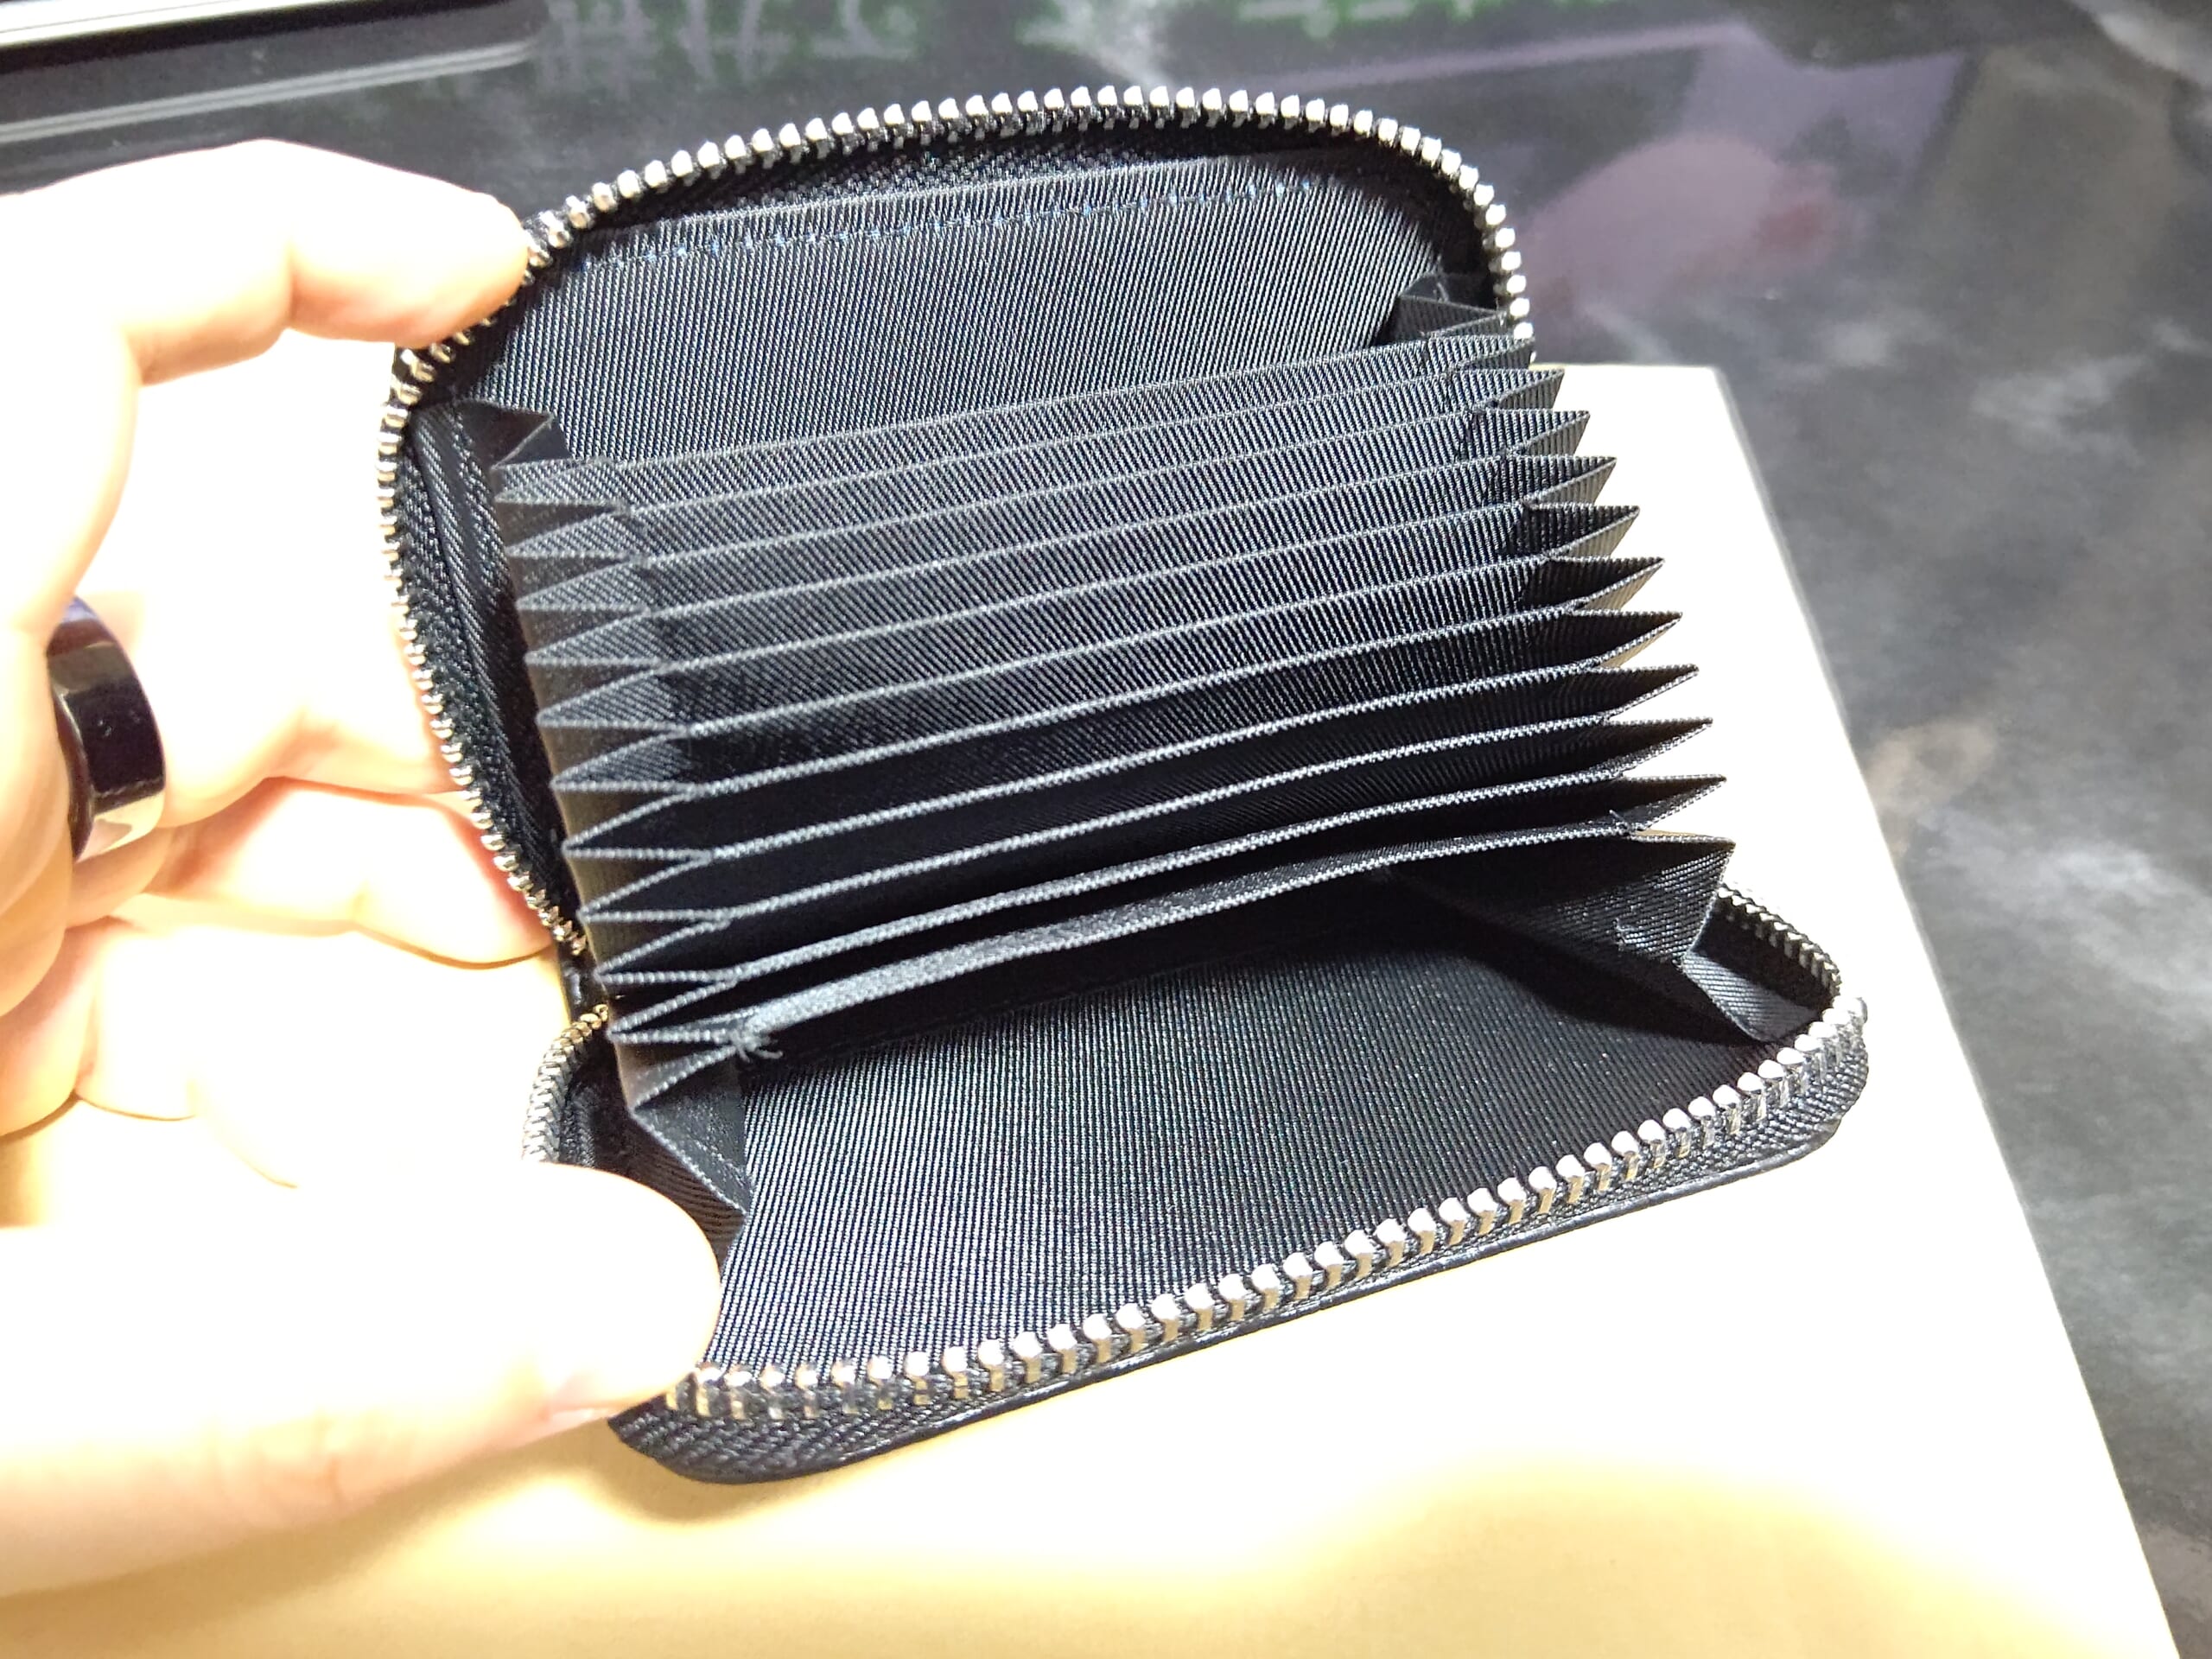
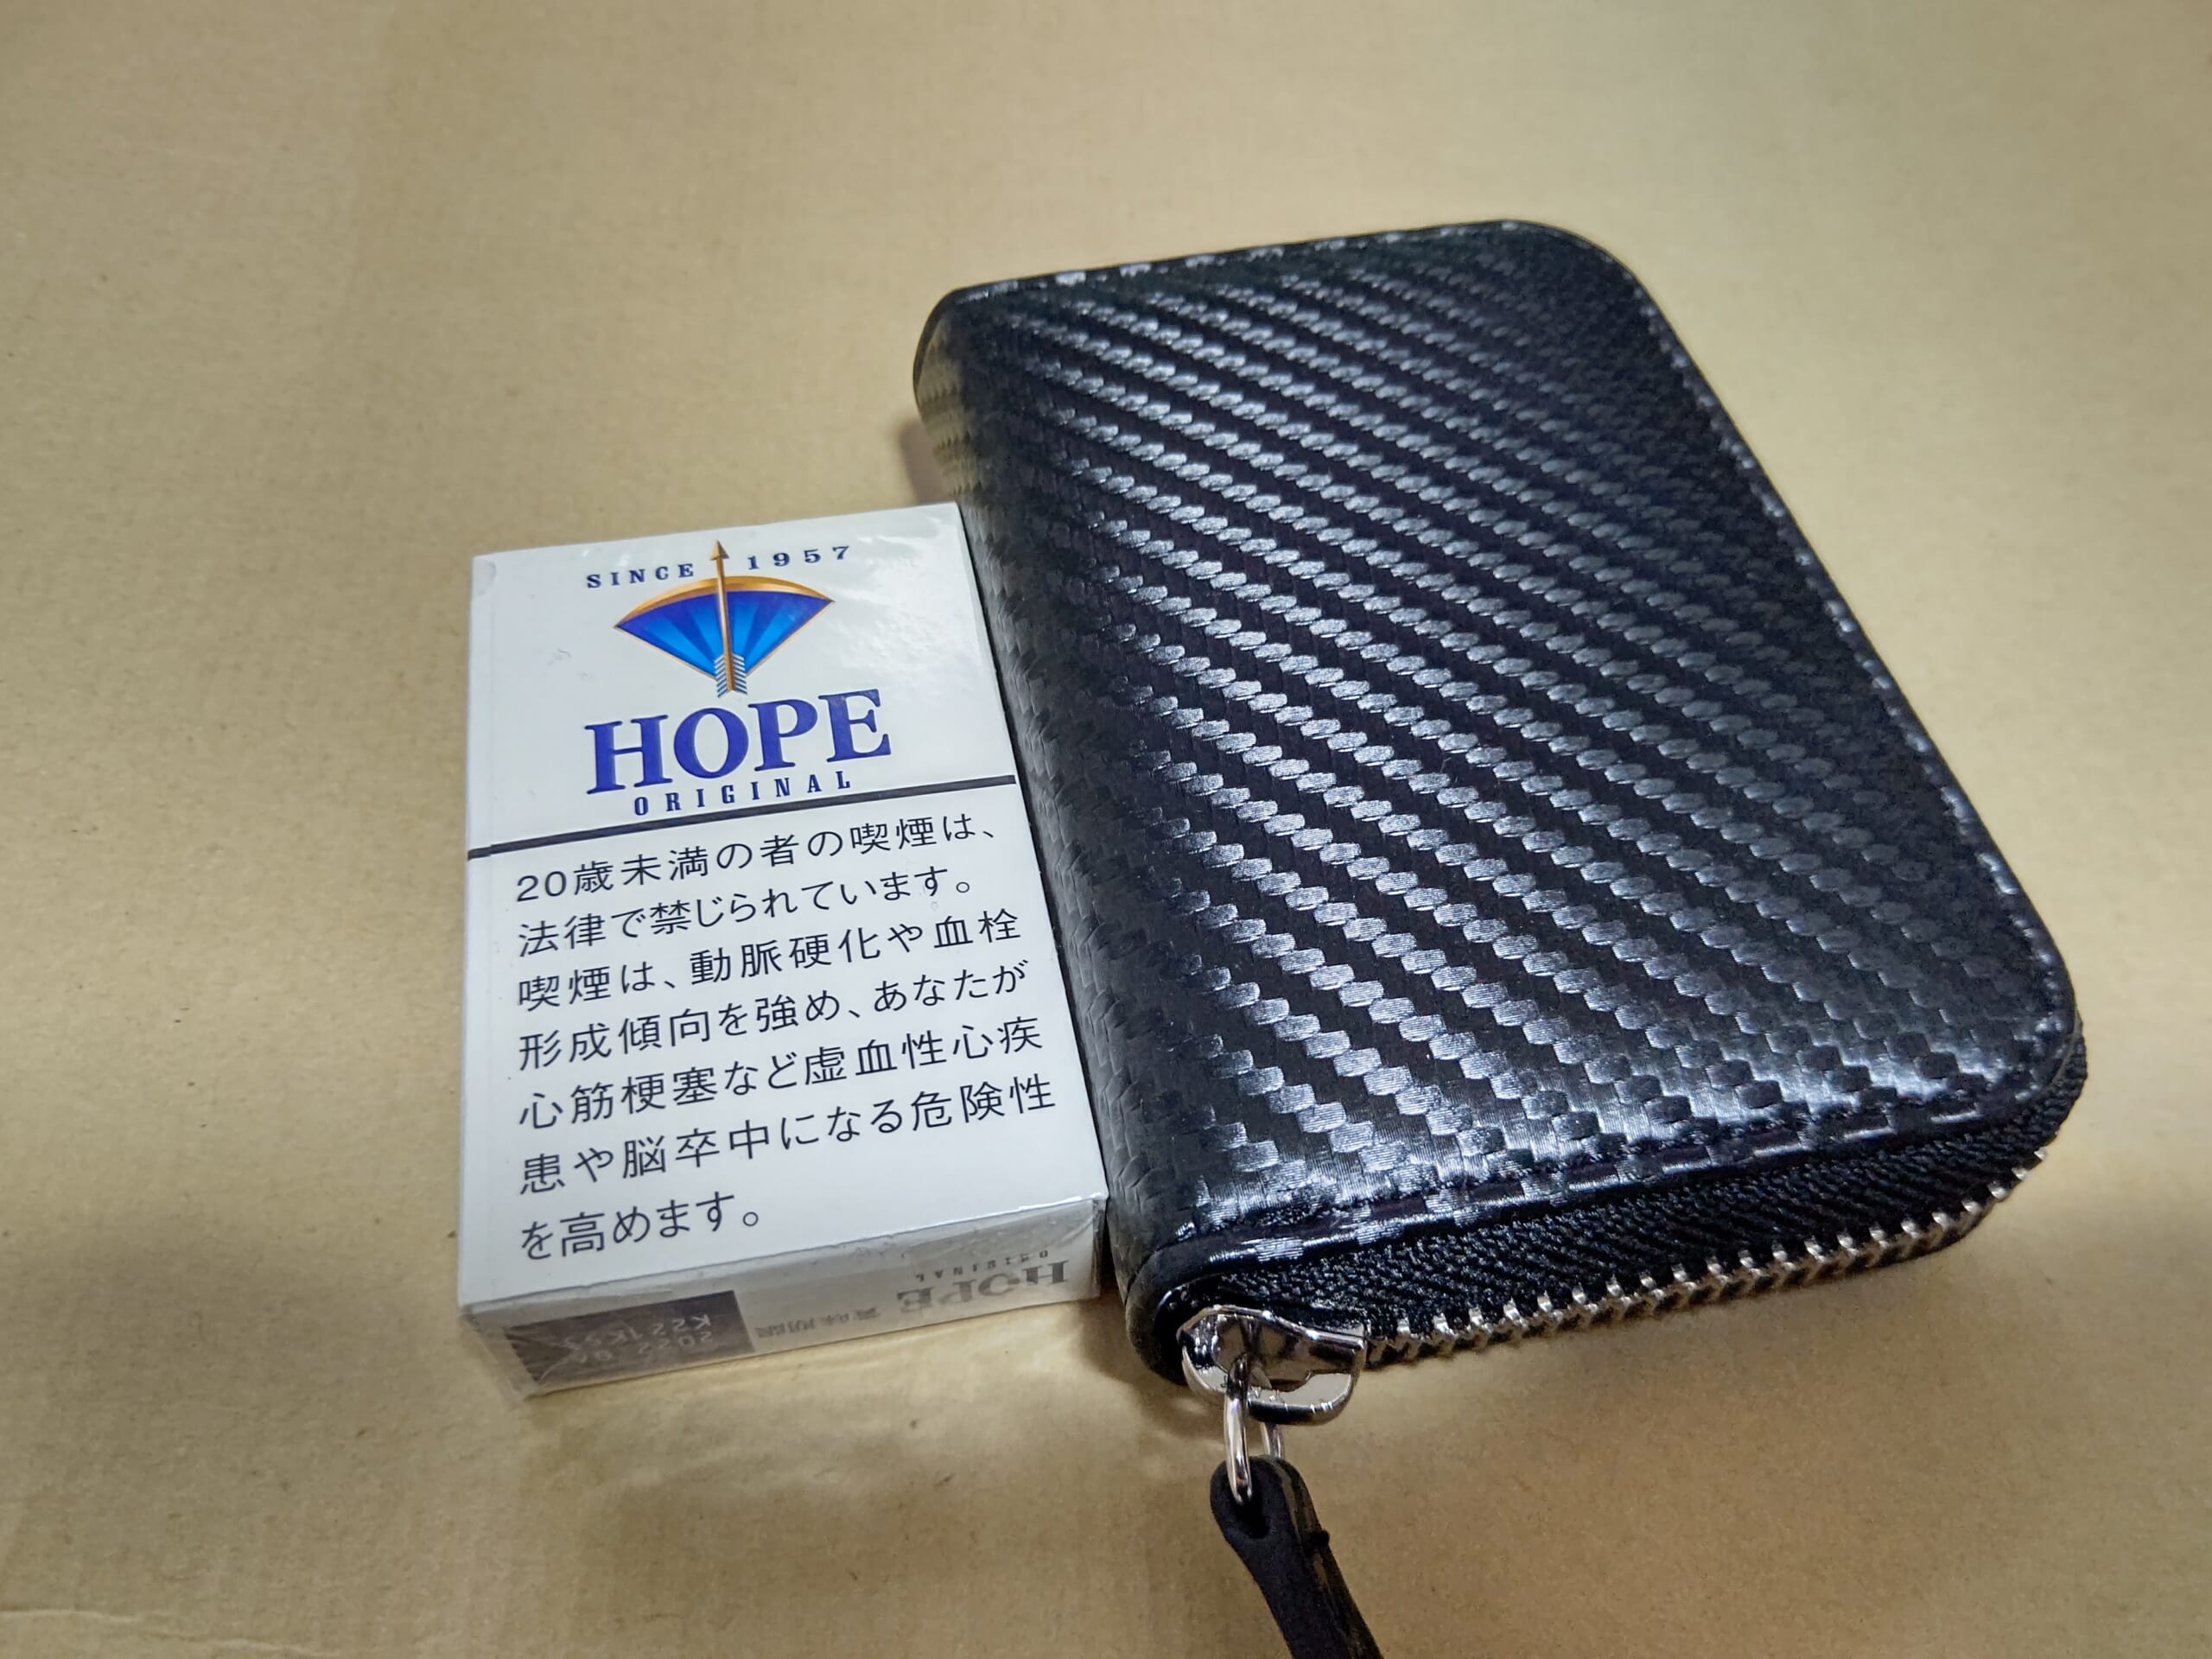
■カード入れ(2021/12/01)

[STREAM] クレジットカードケース 本革 スキミング防止 YKKファスナー じゃばら 大容量 メンズ レディース (カーボンブラック)

¥1,899。
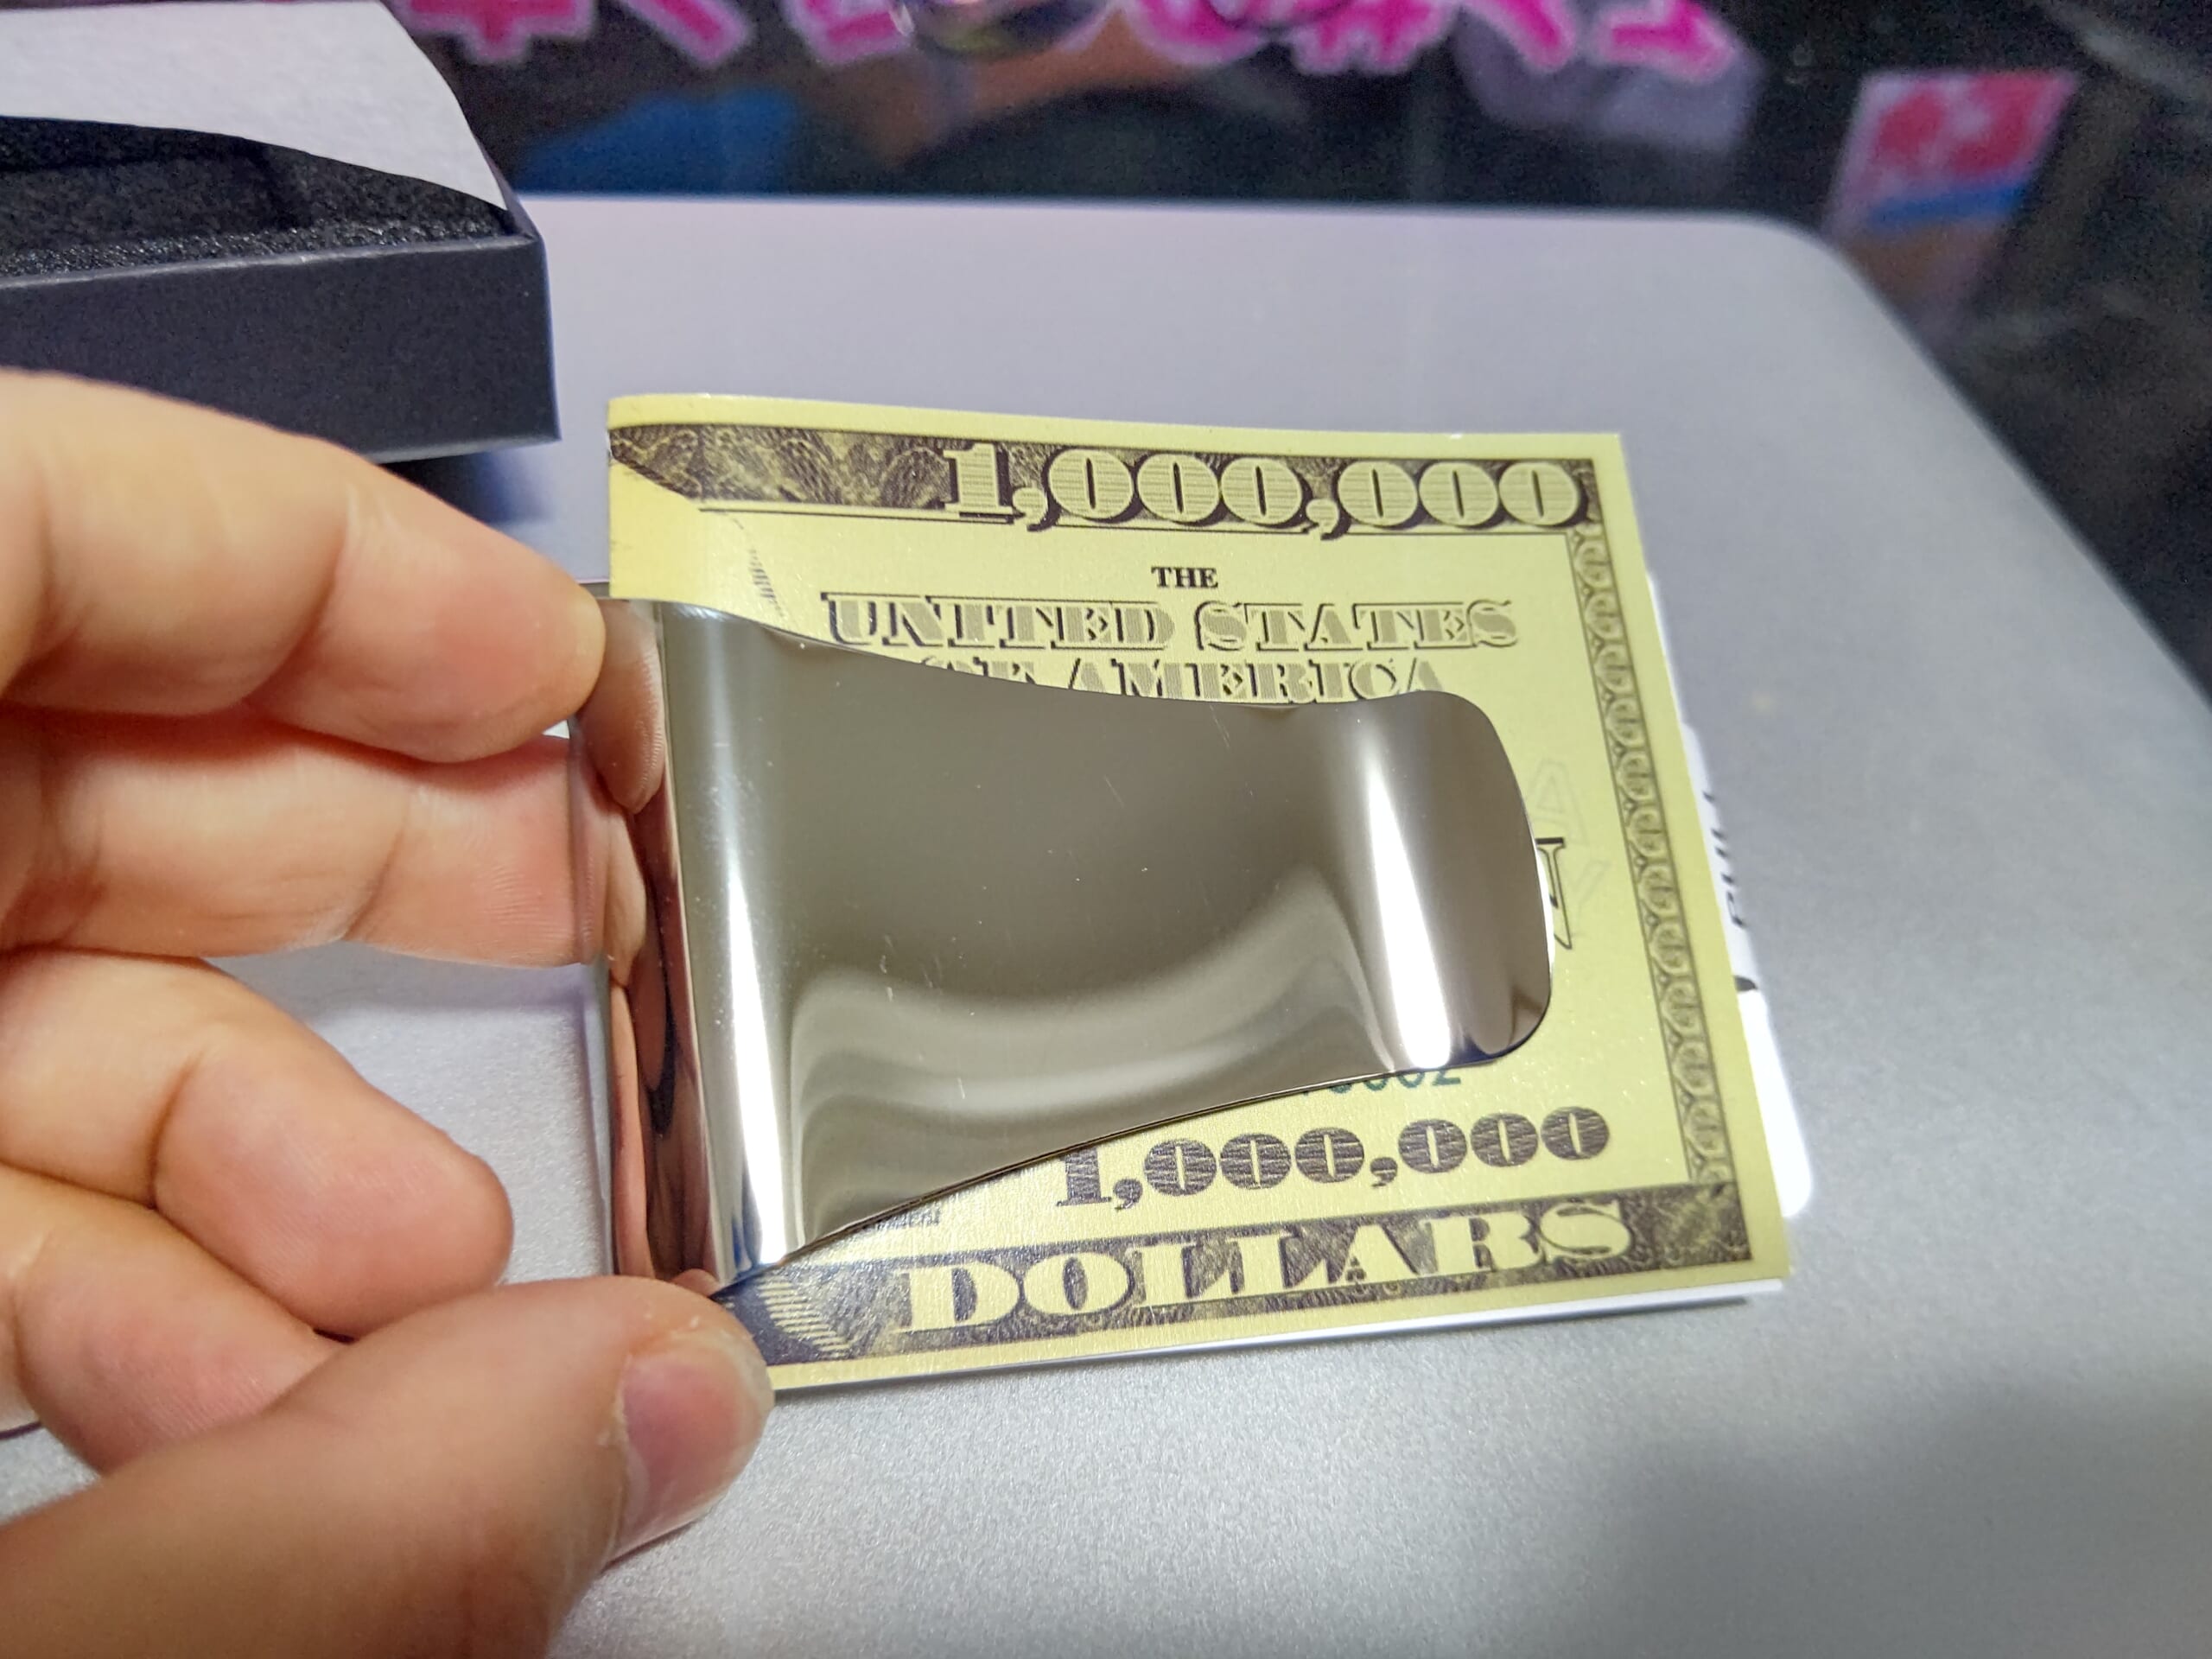
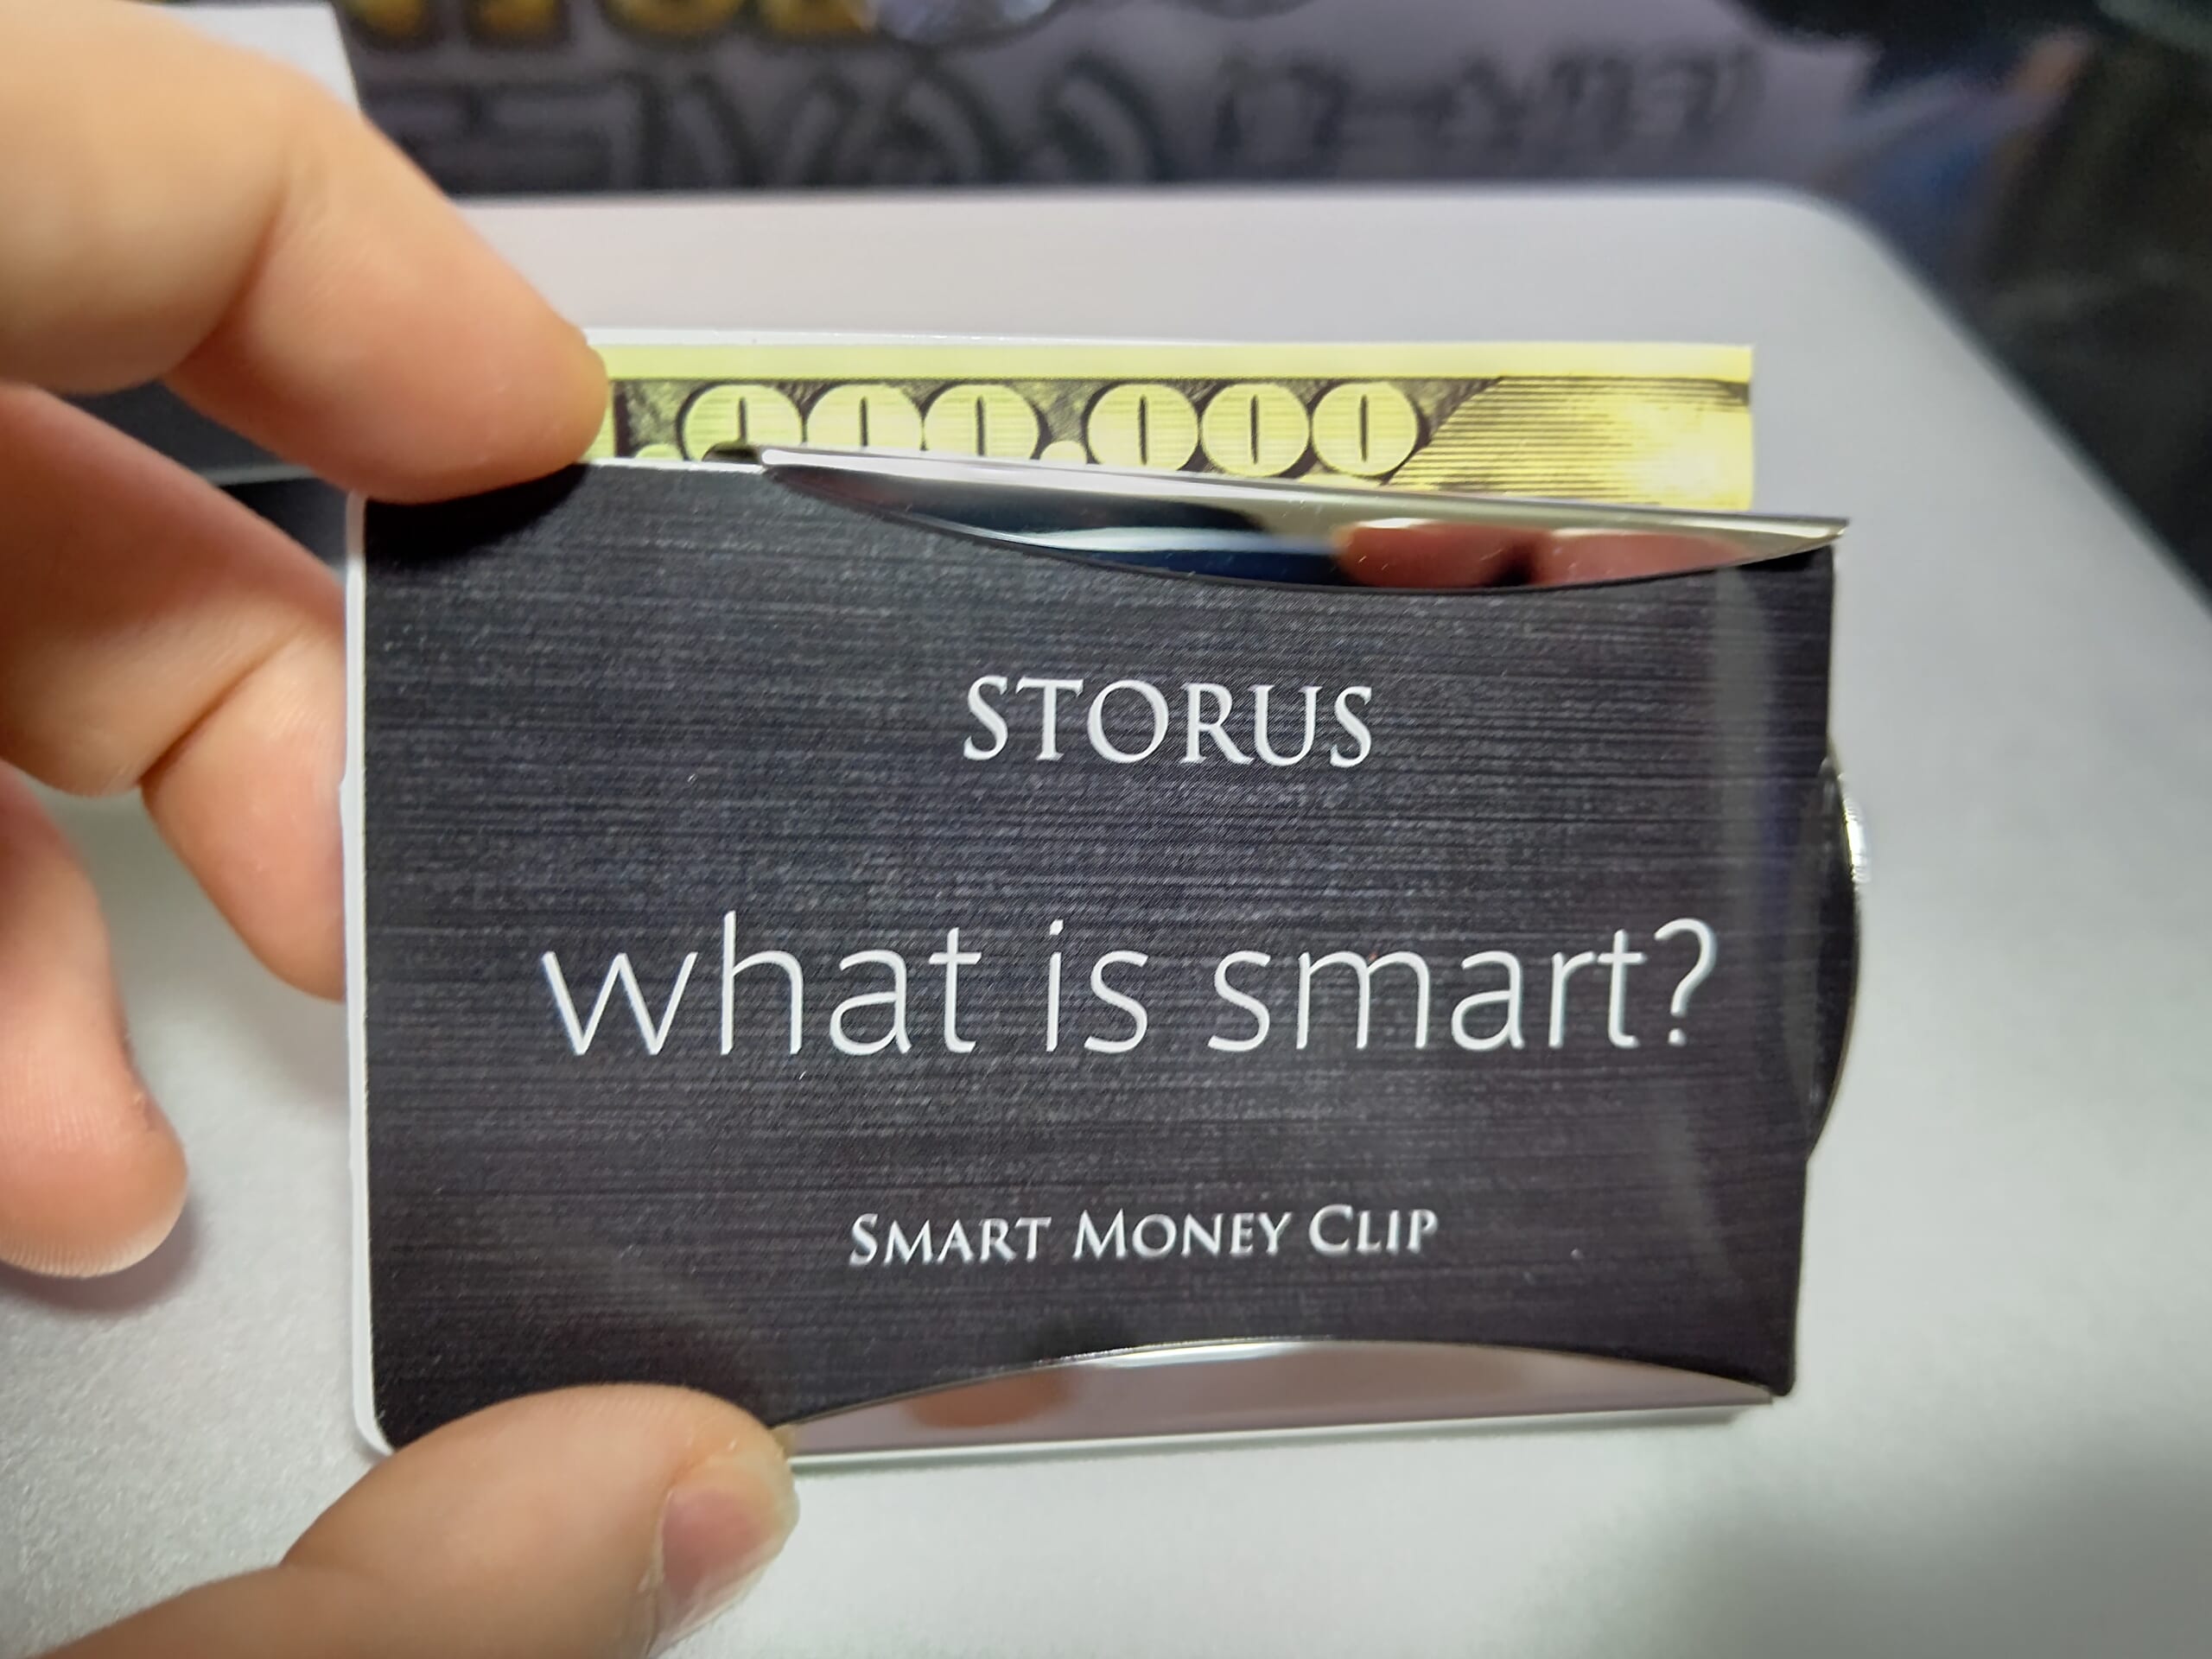
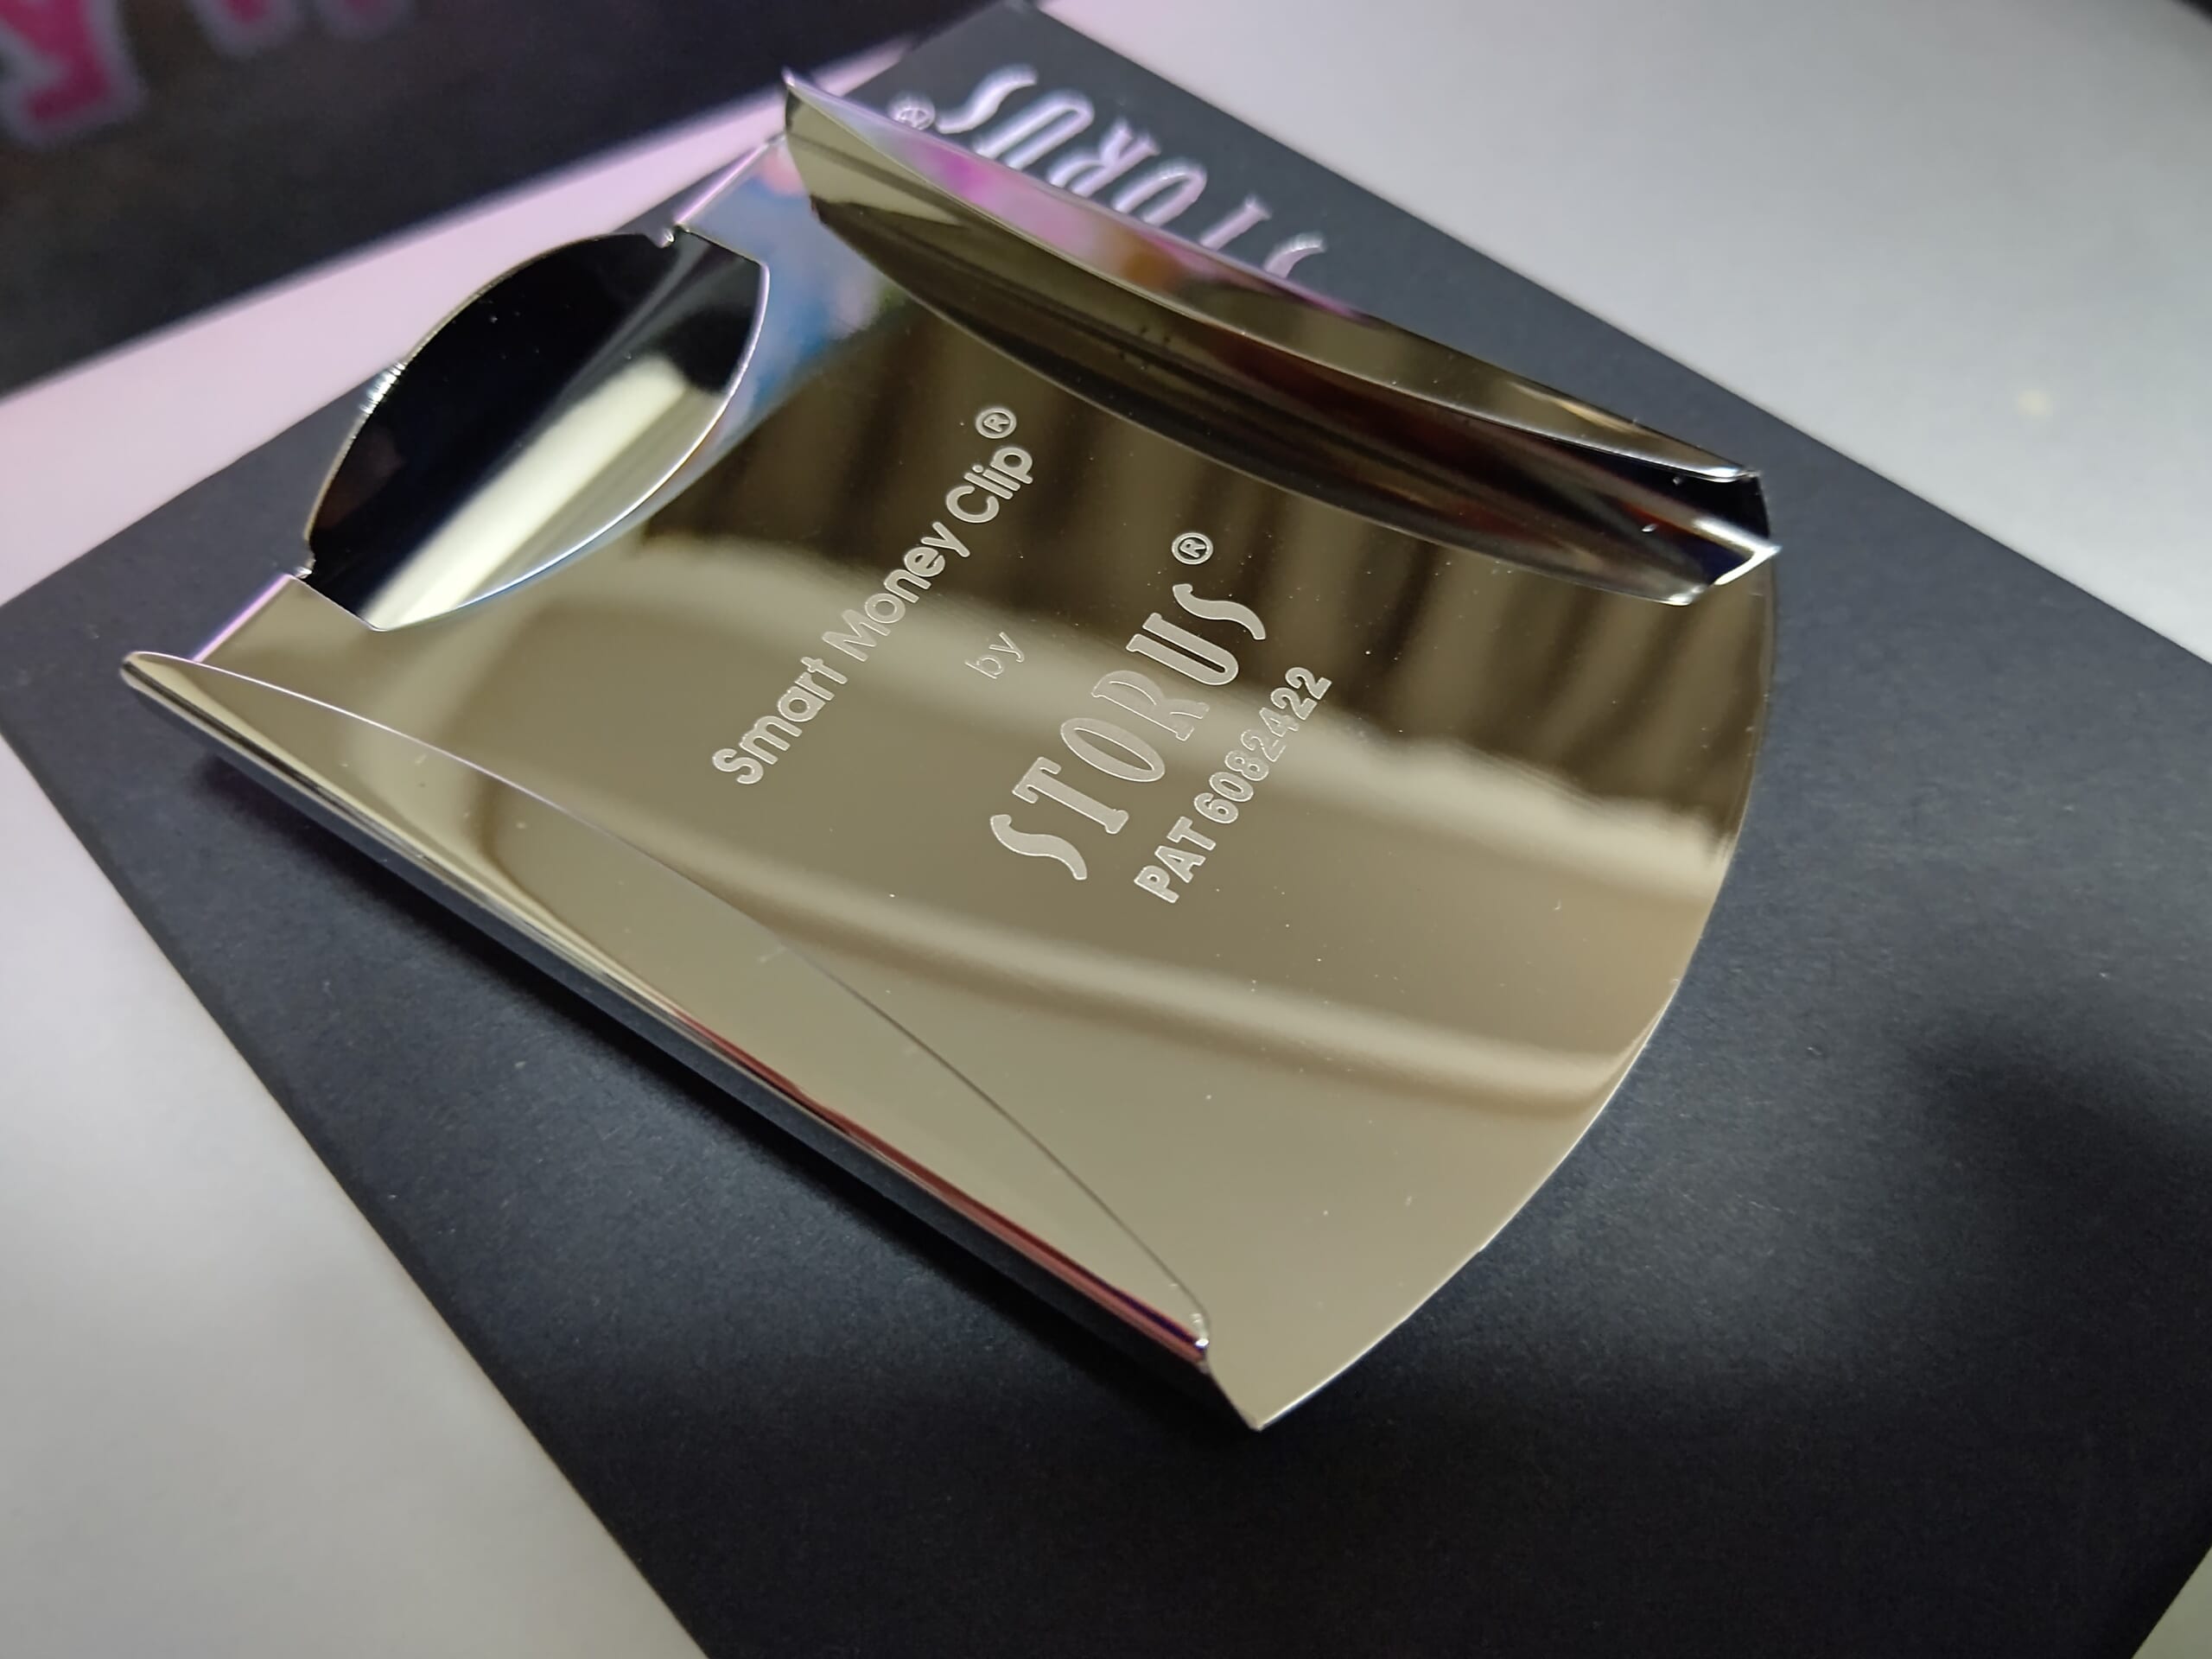
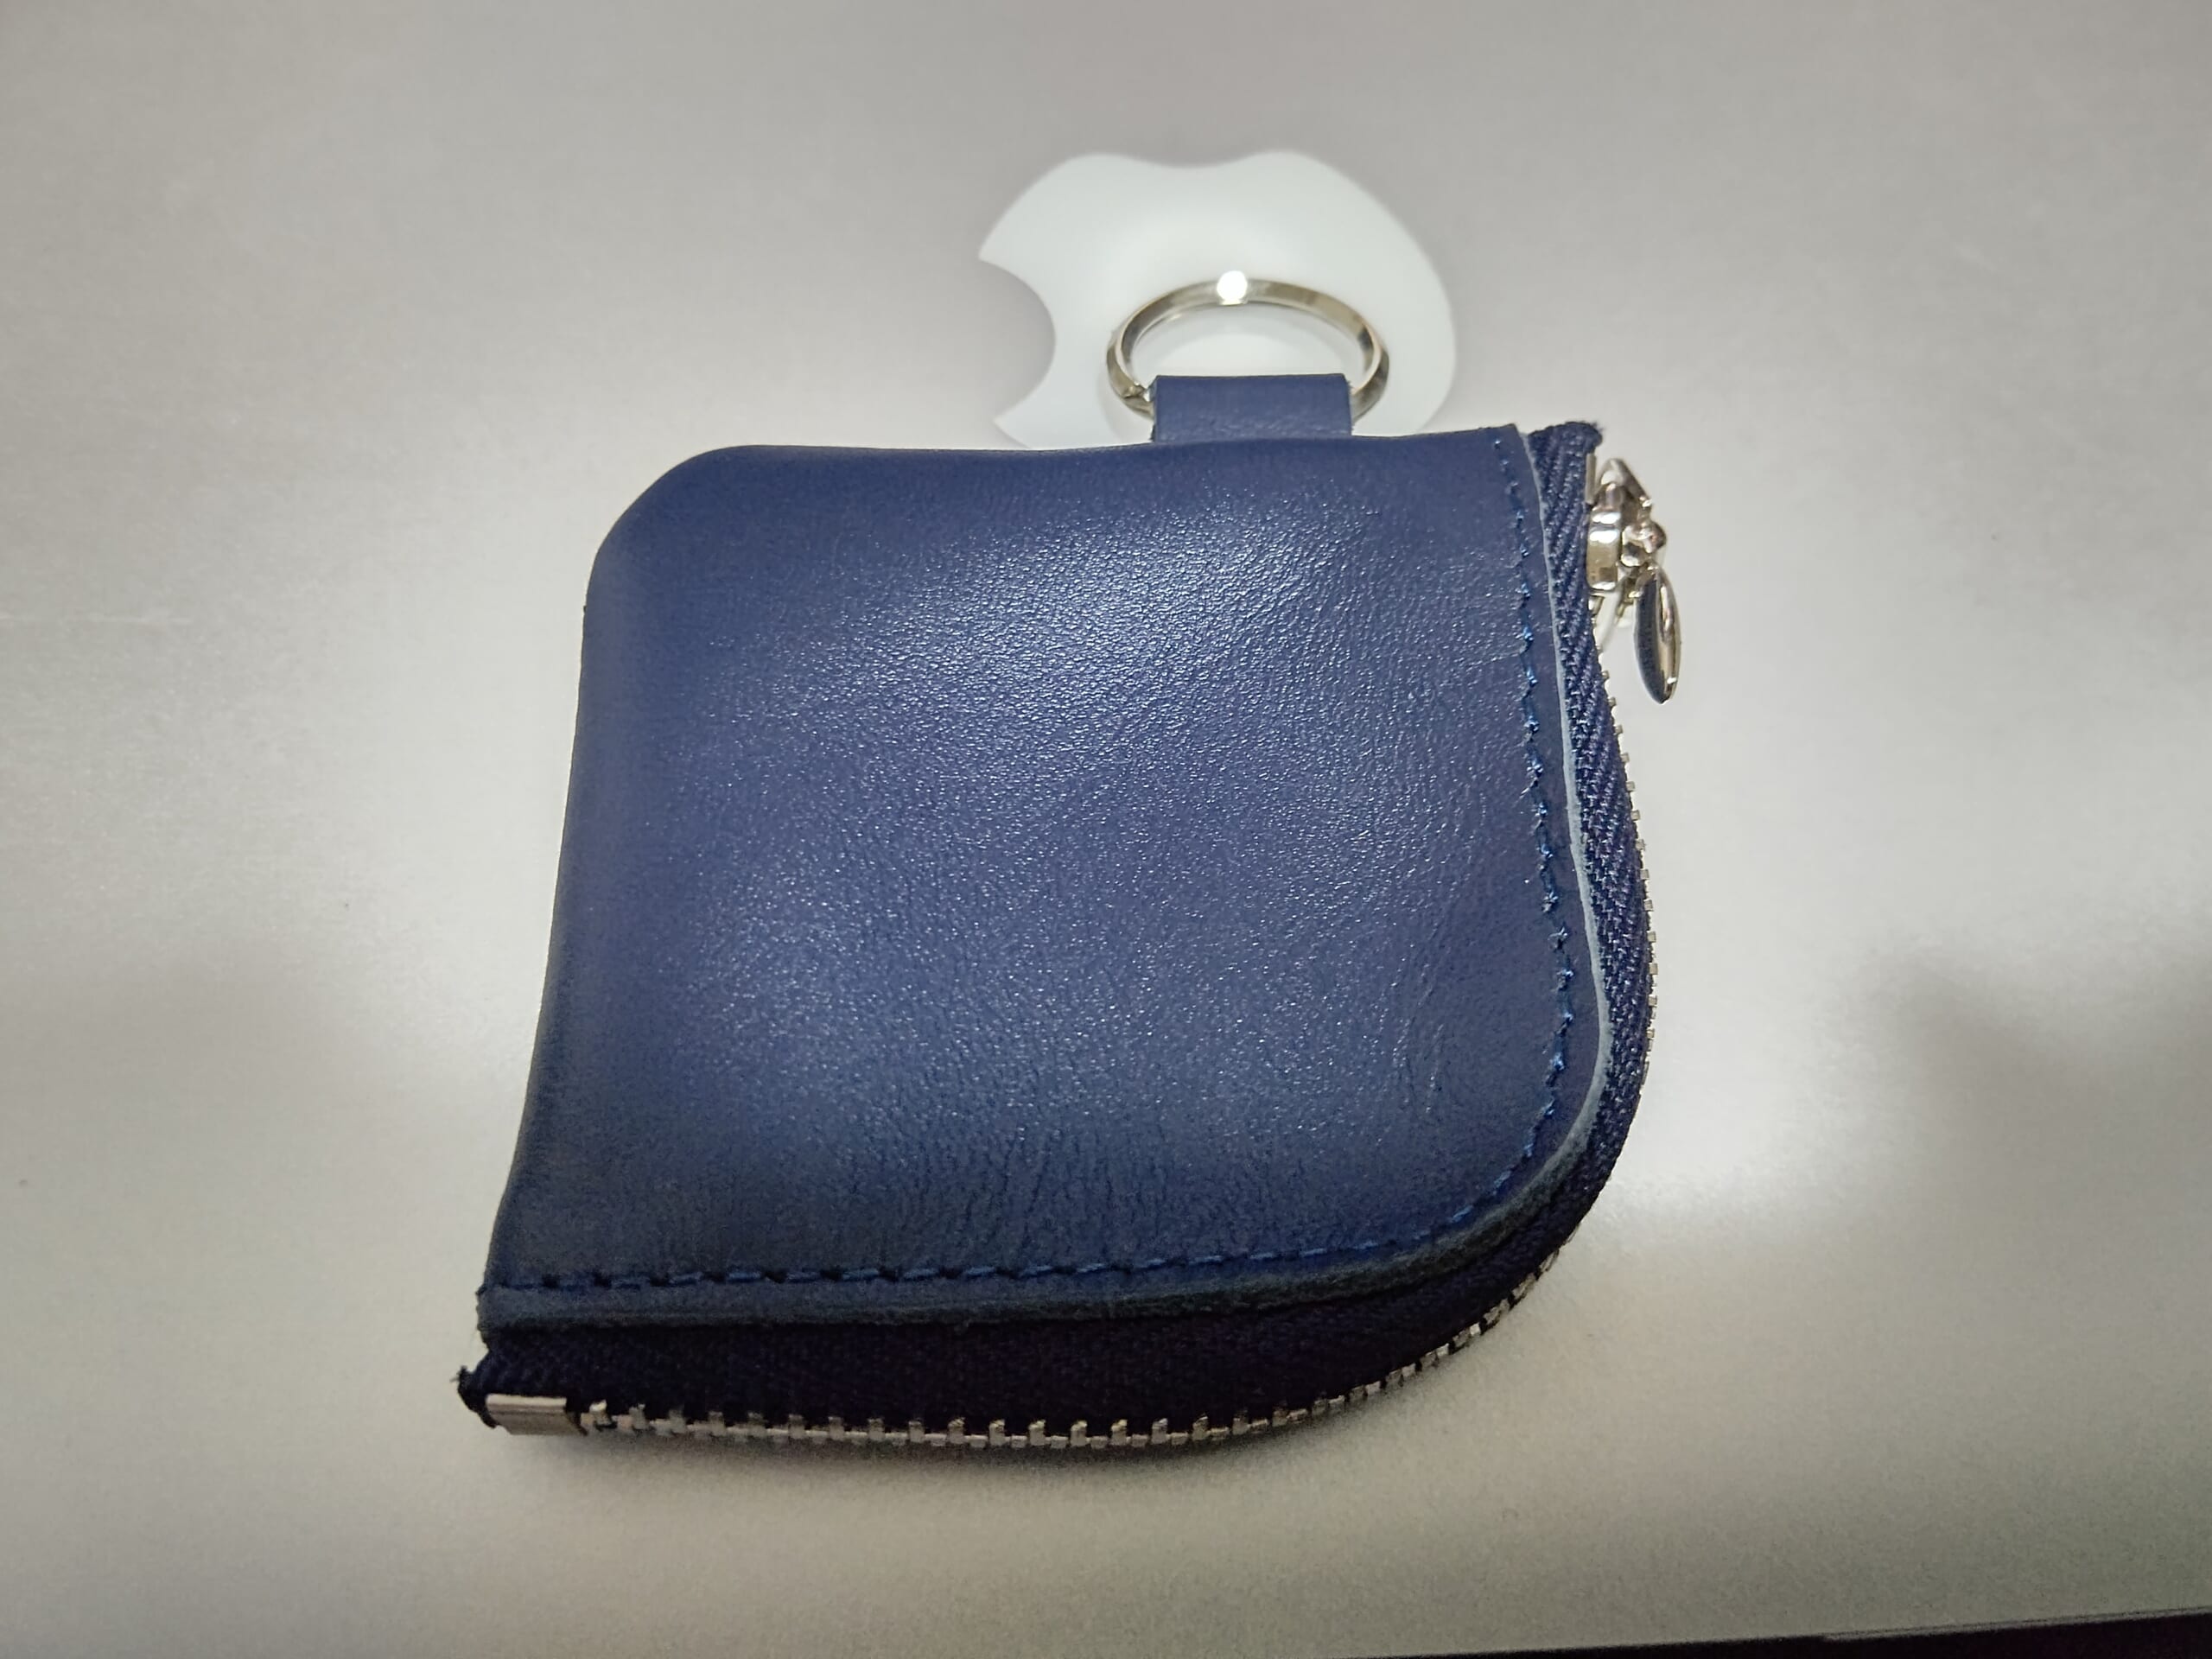
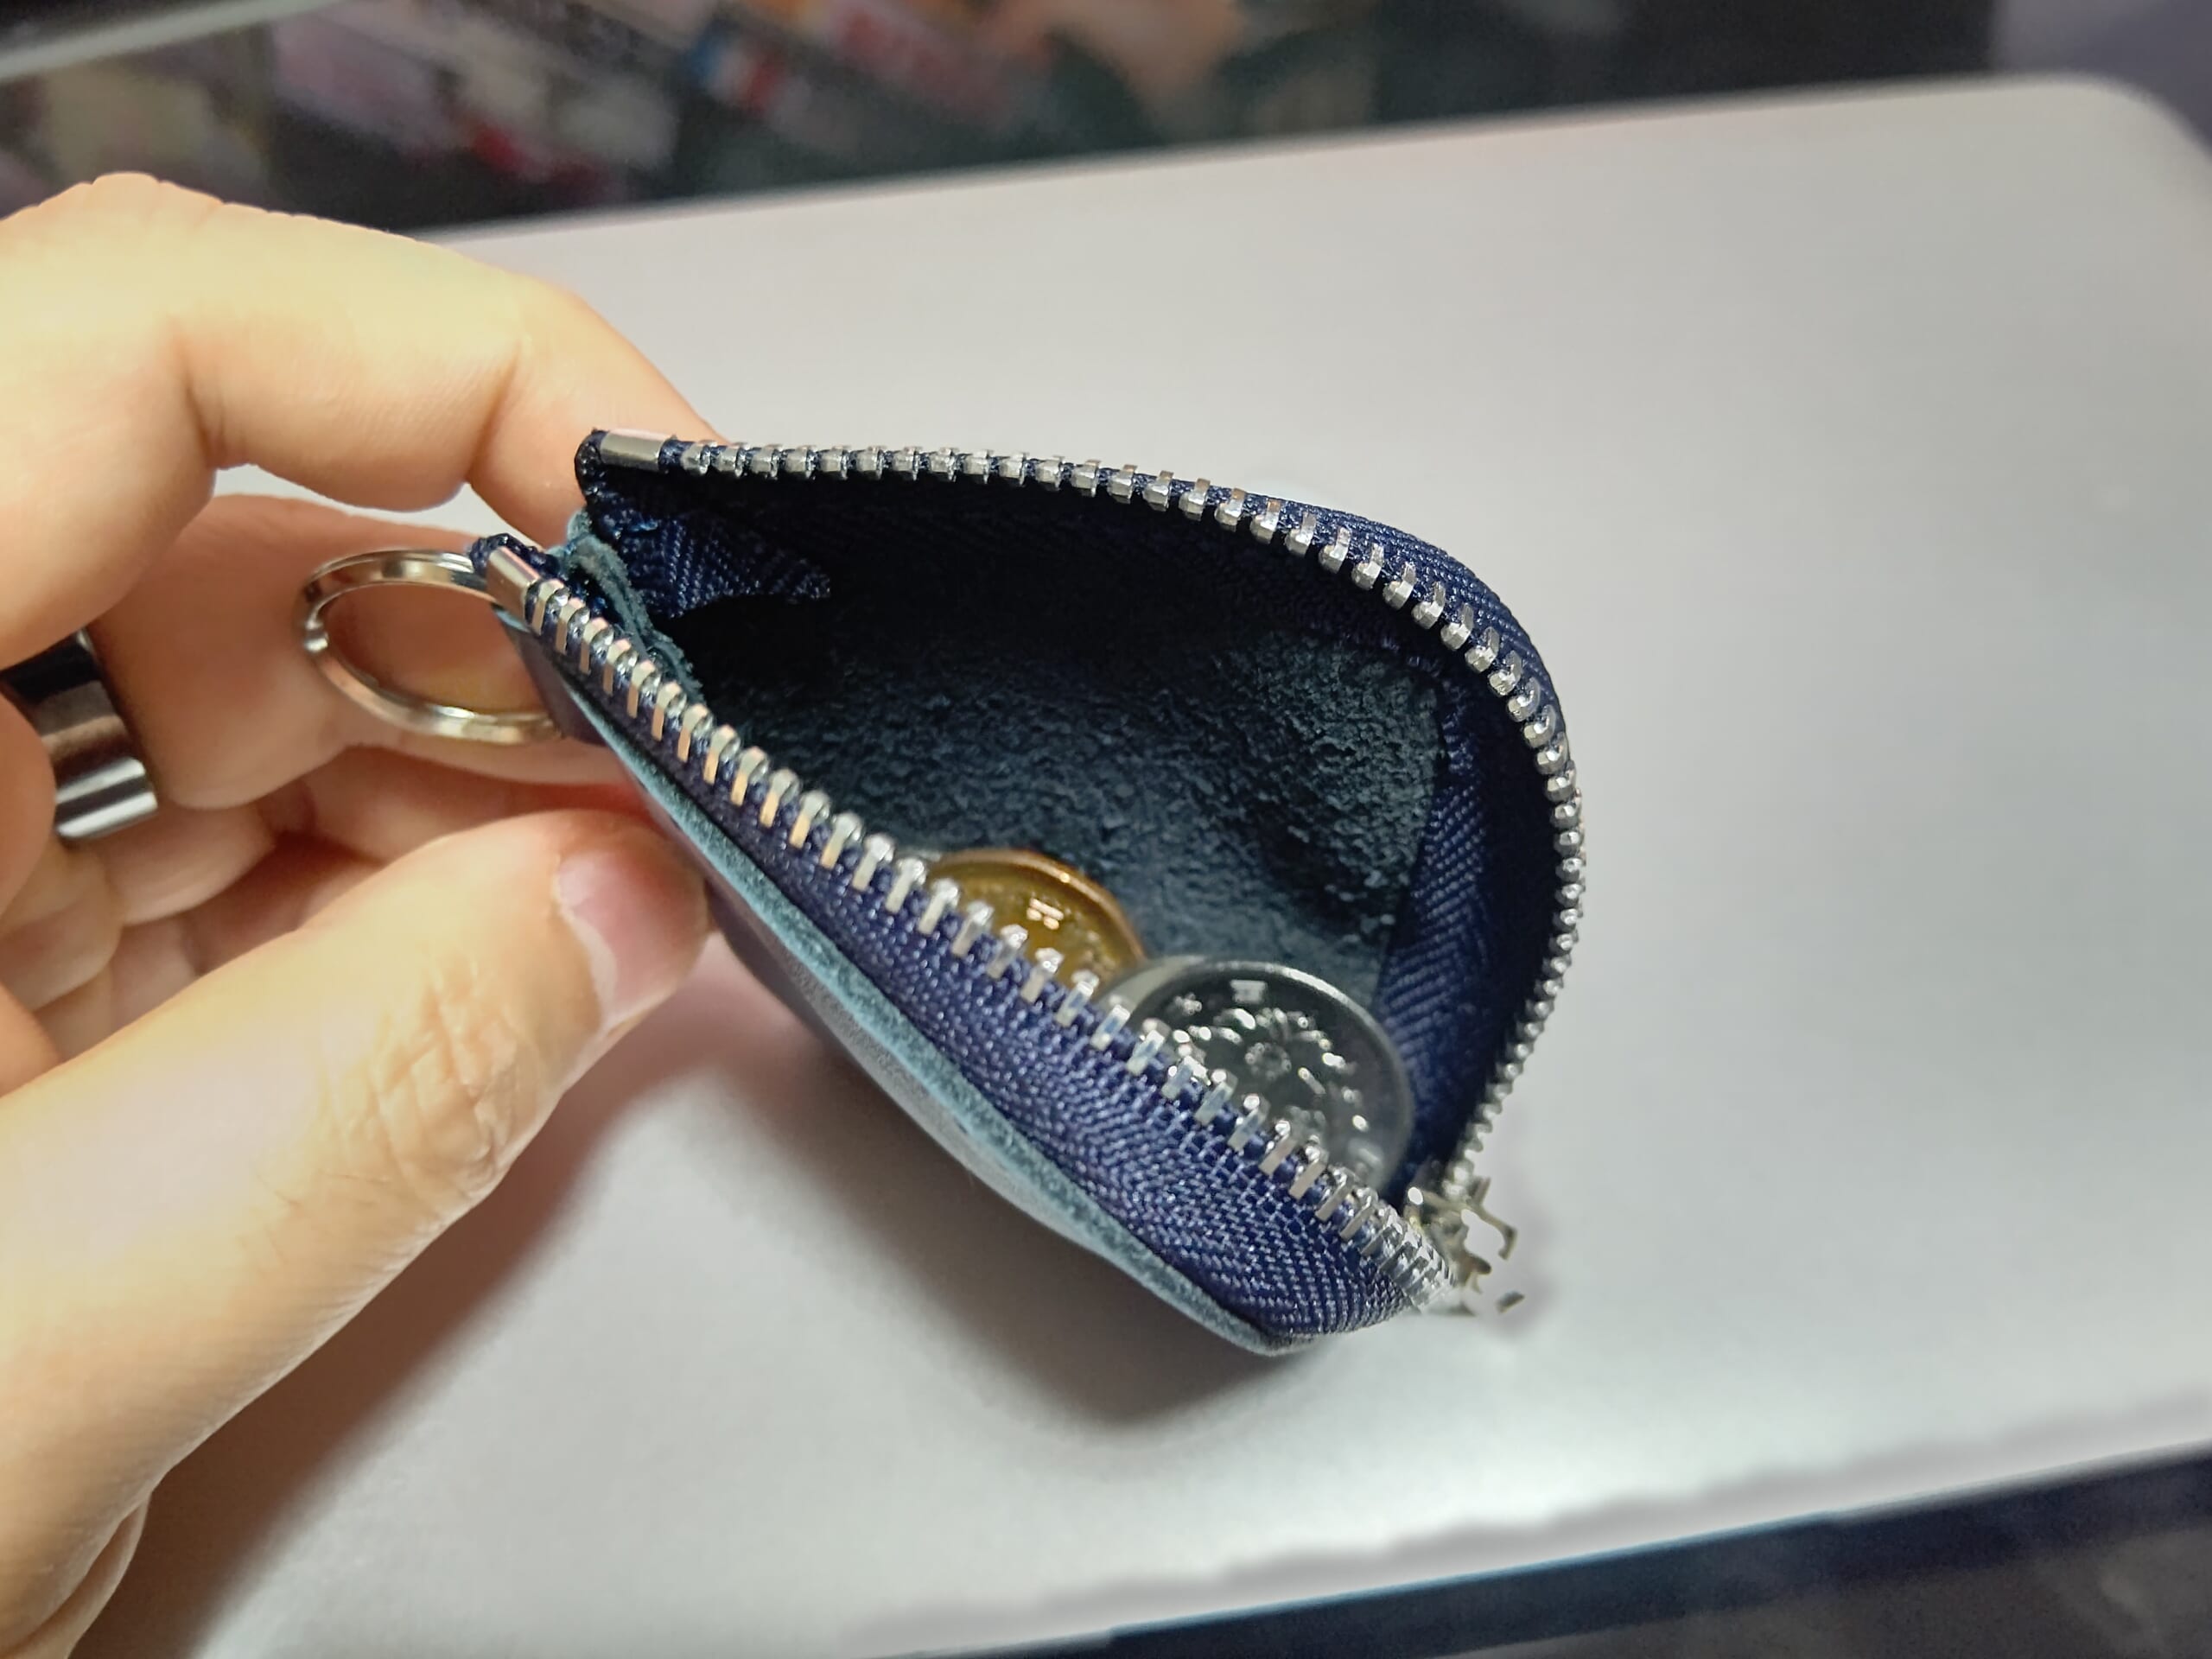
■脱財布のためのアイテム(2021/12/02)

小銭入れ メンズ コインケース キーホルダー 薄型 小さい財布 本革 極小 ファスナー YKK キーケース コンパクト 大容量 (ネイビー)

1500

STORUS(ストラス) スマートマネークリップ シルバー

1980
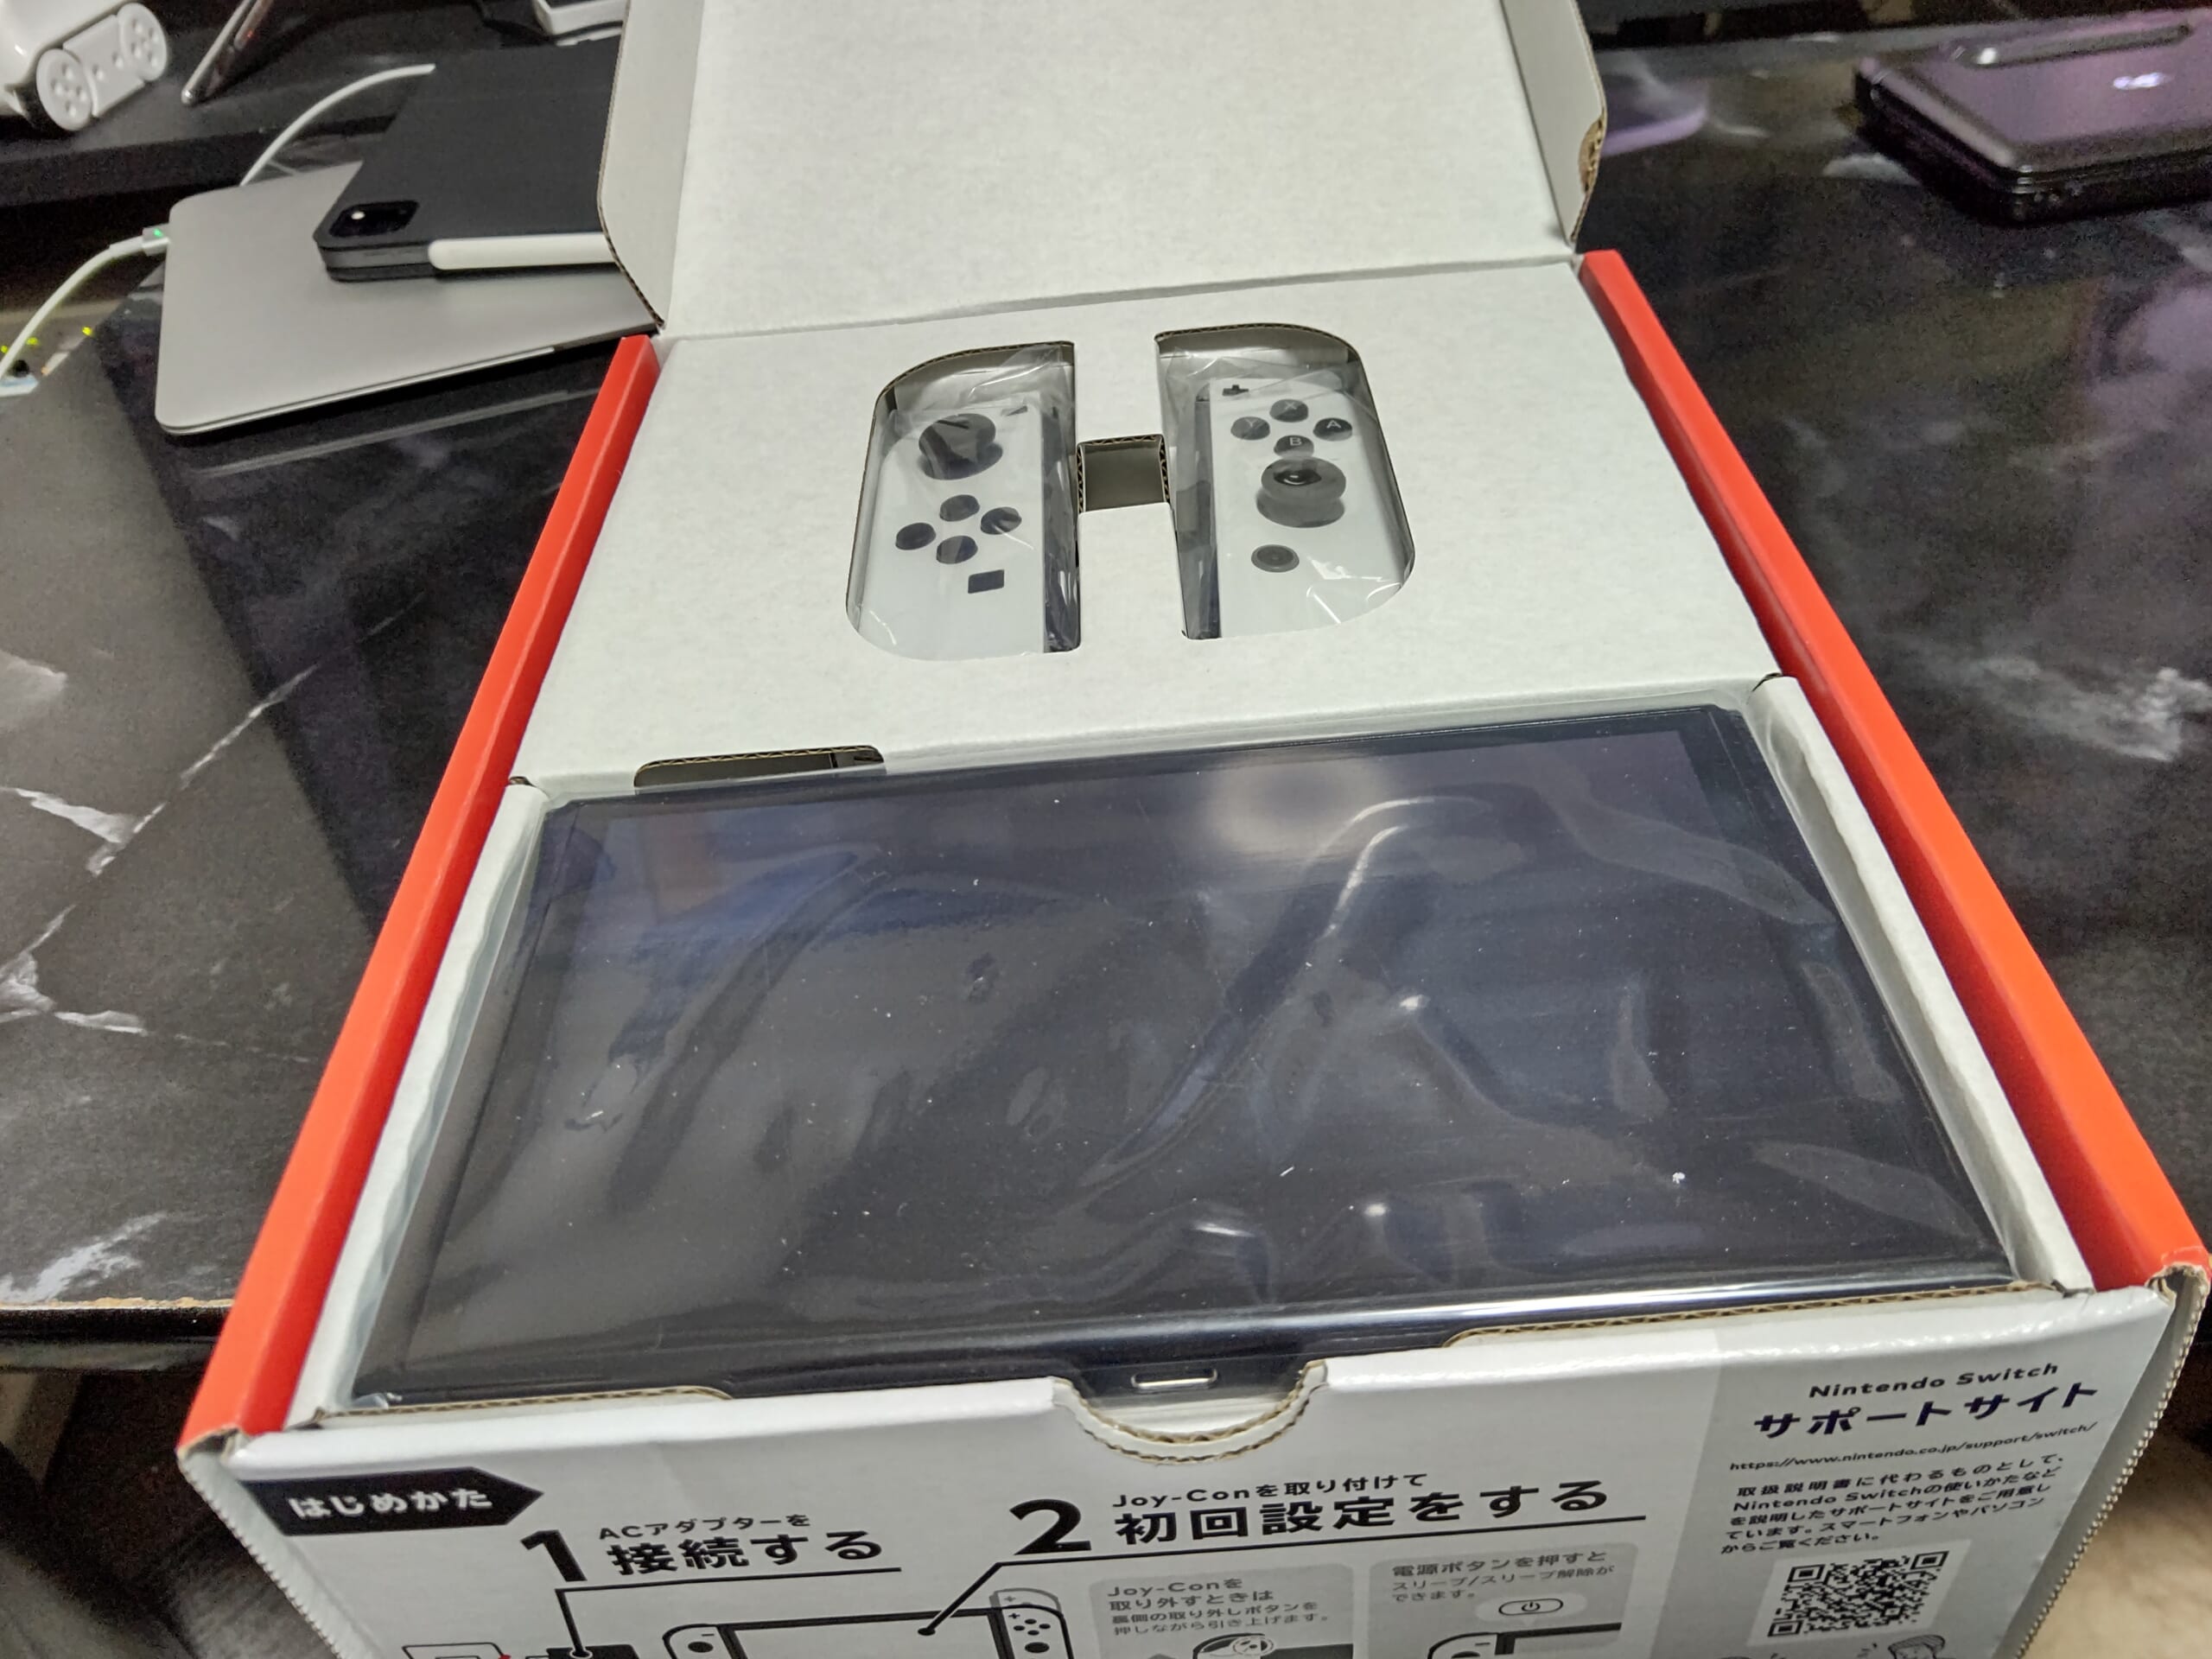
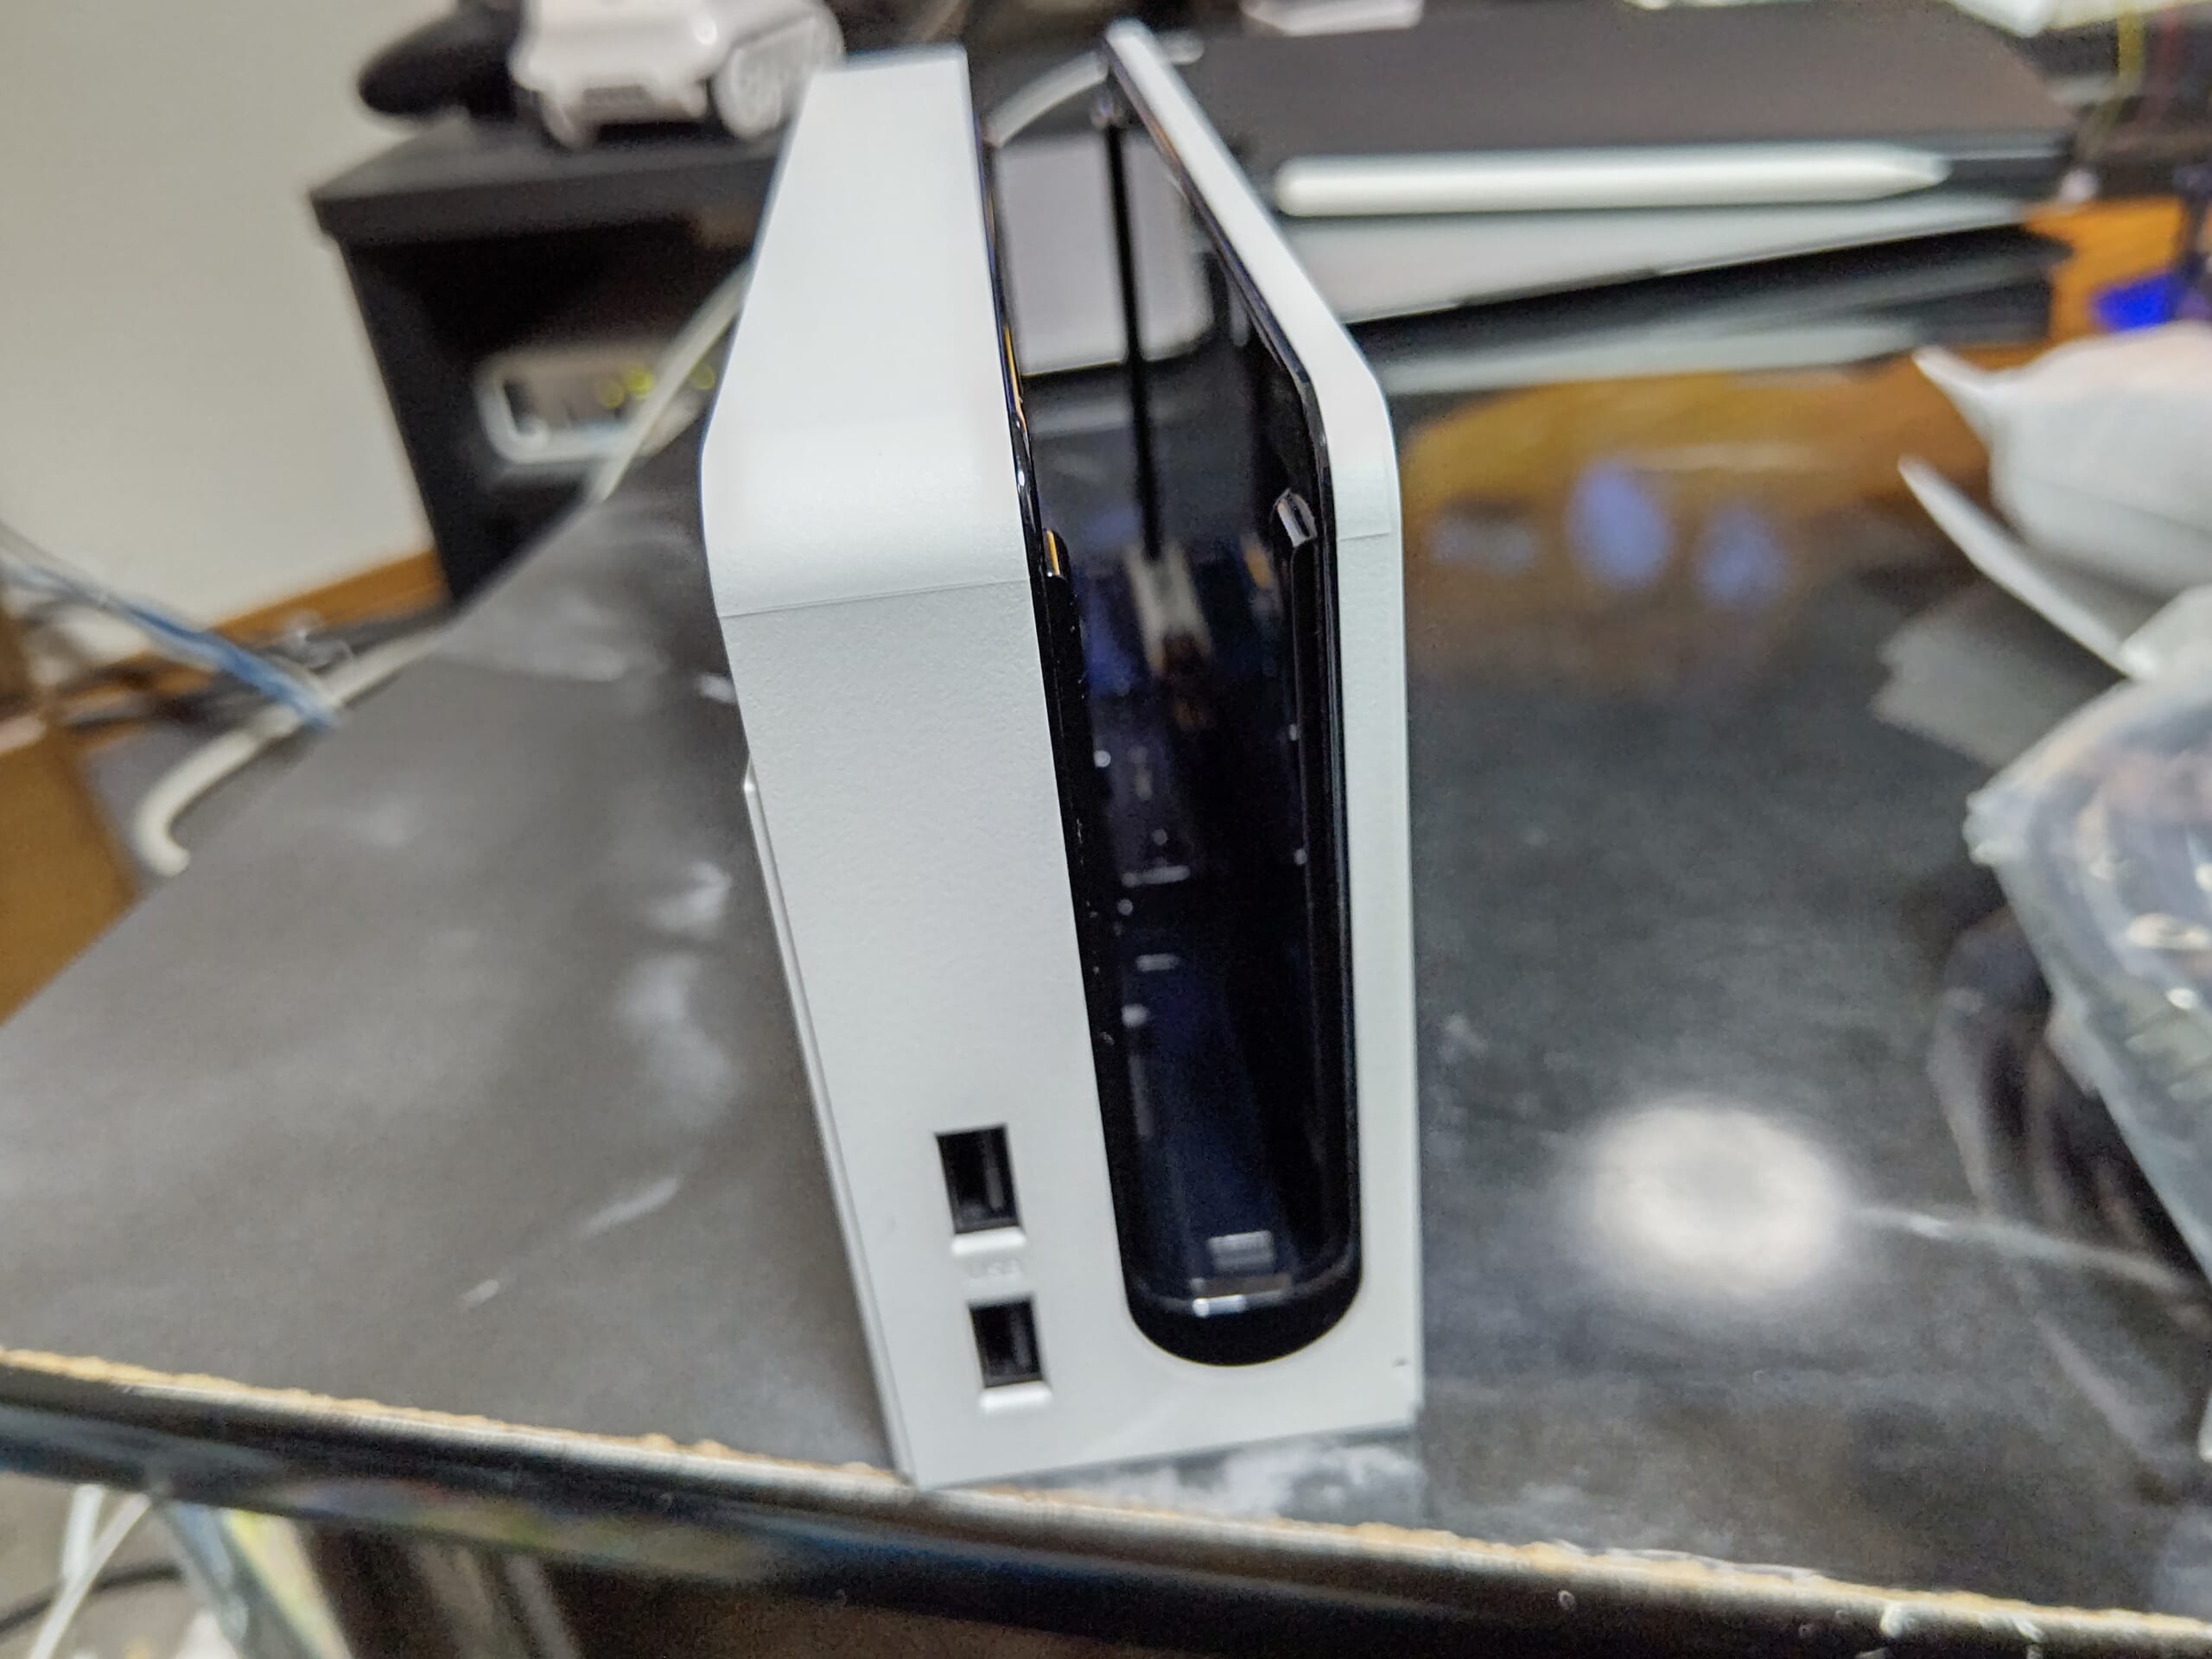
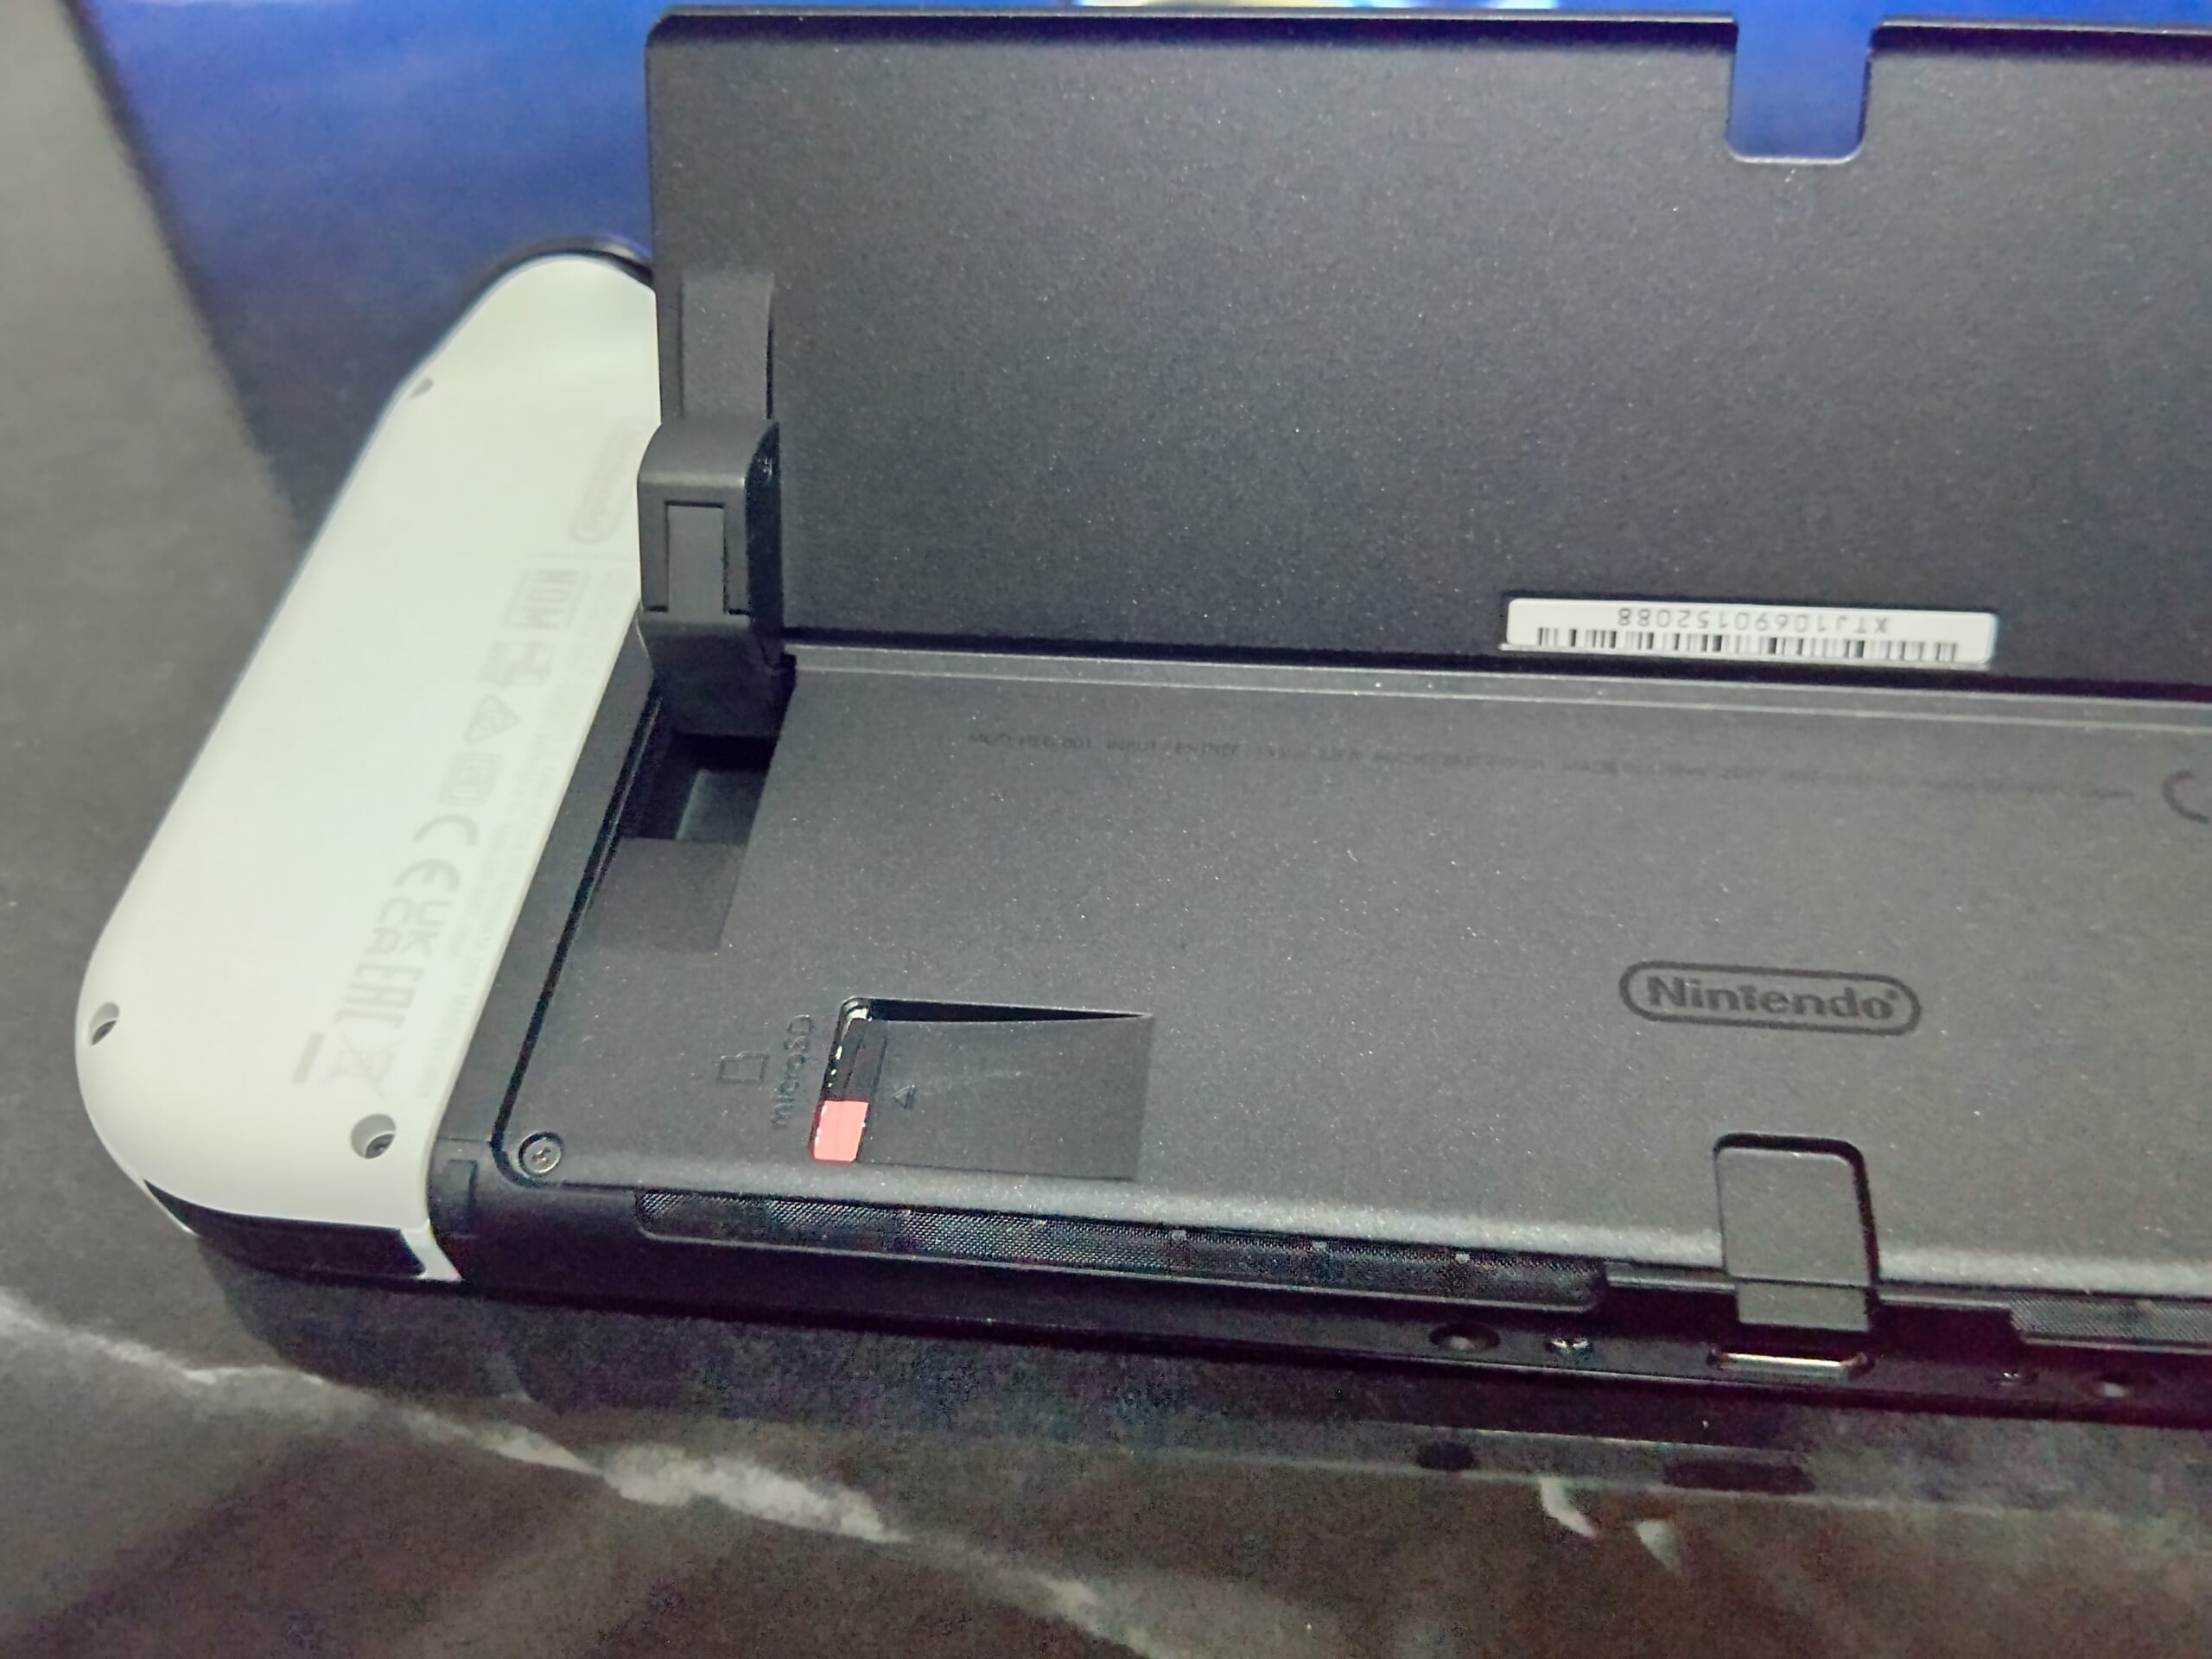
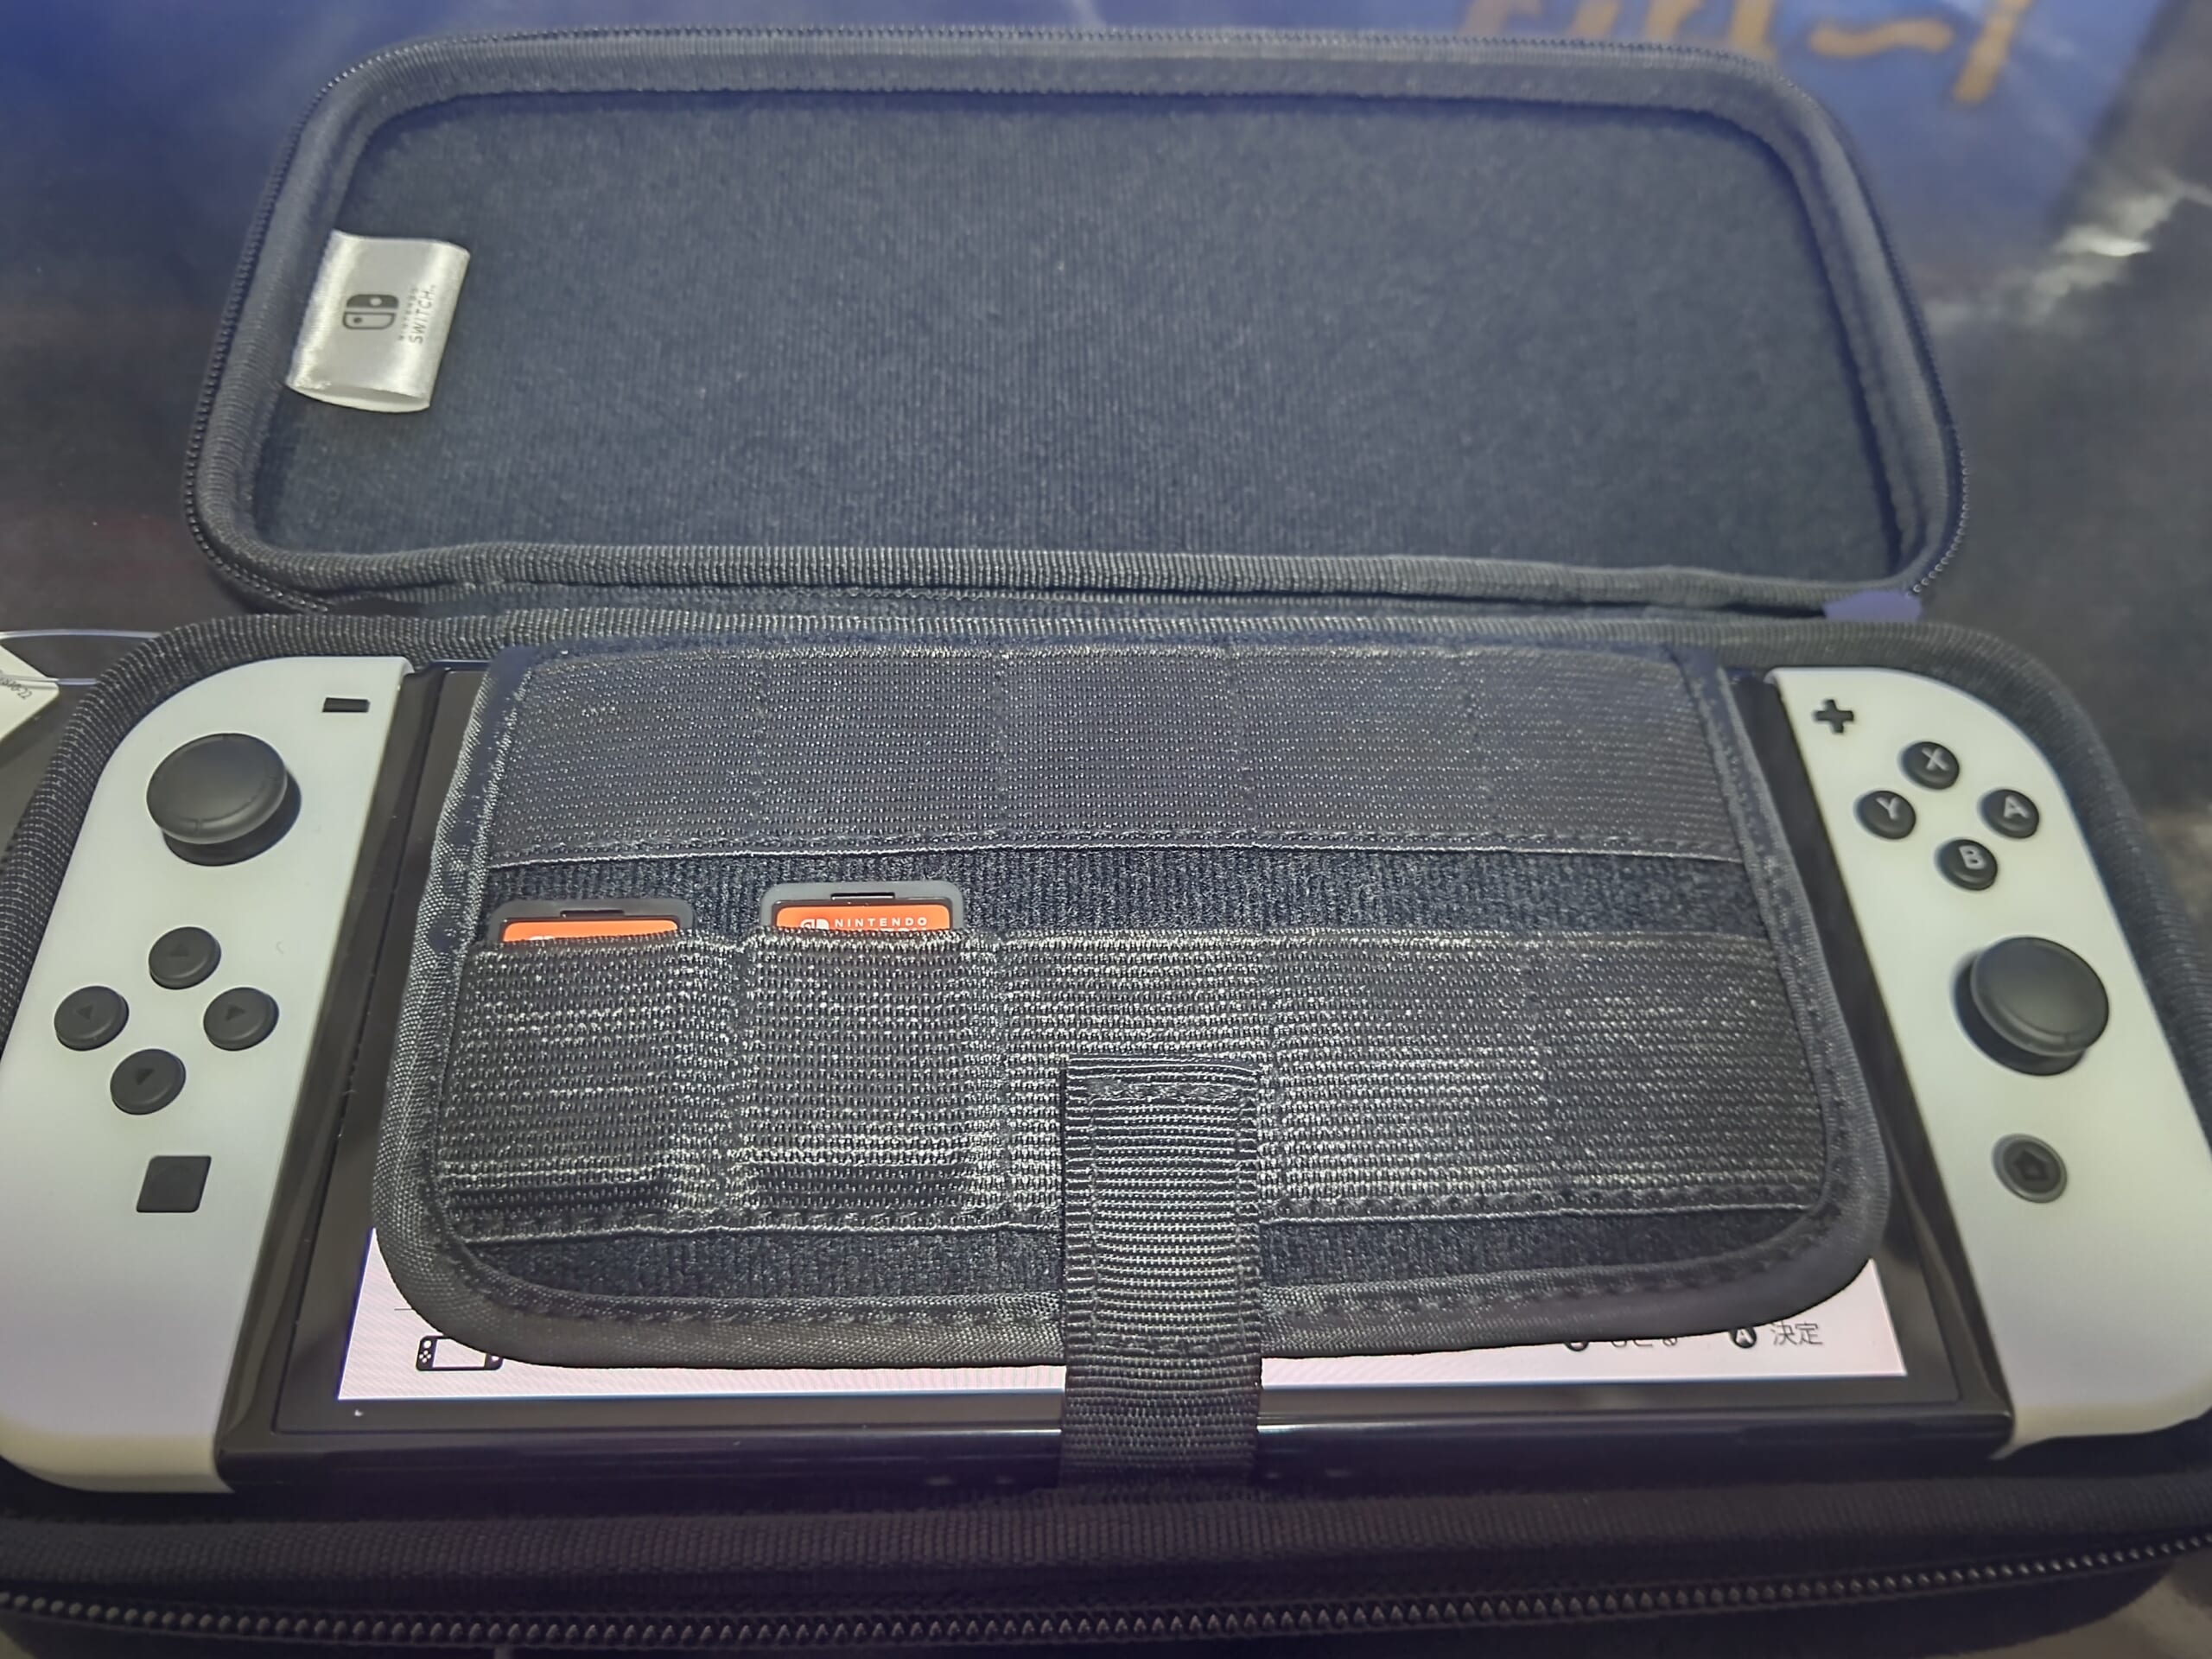
■Nintendo Switch(有機ELモデル)(2021/12/04)
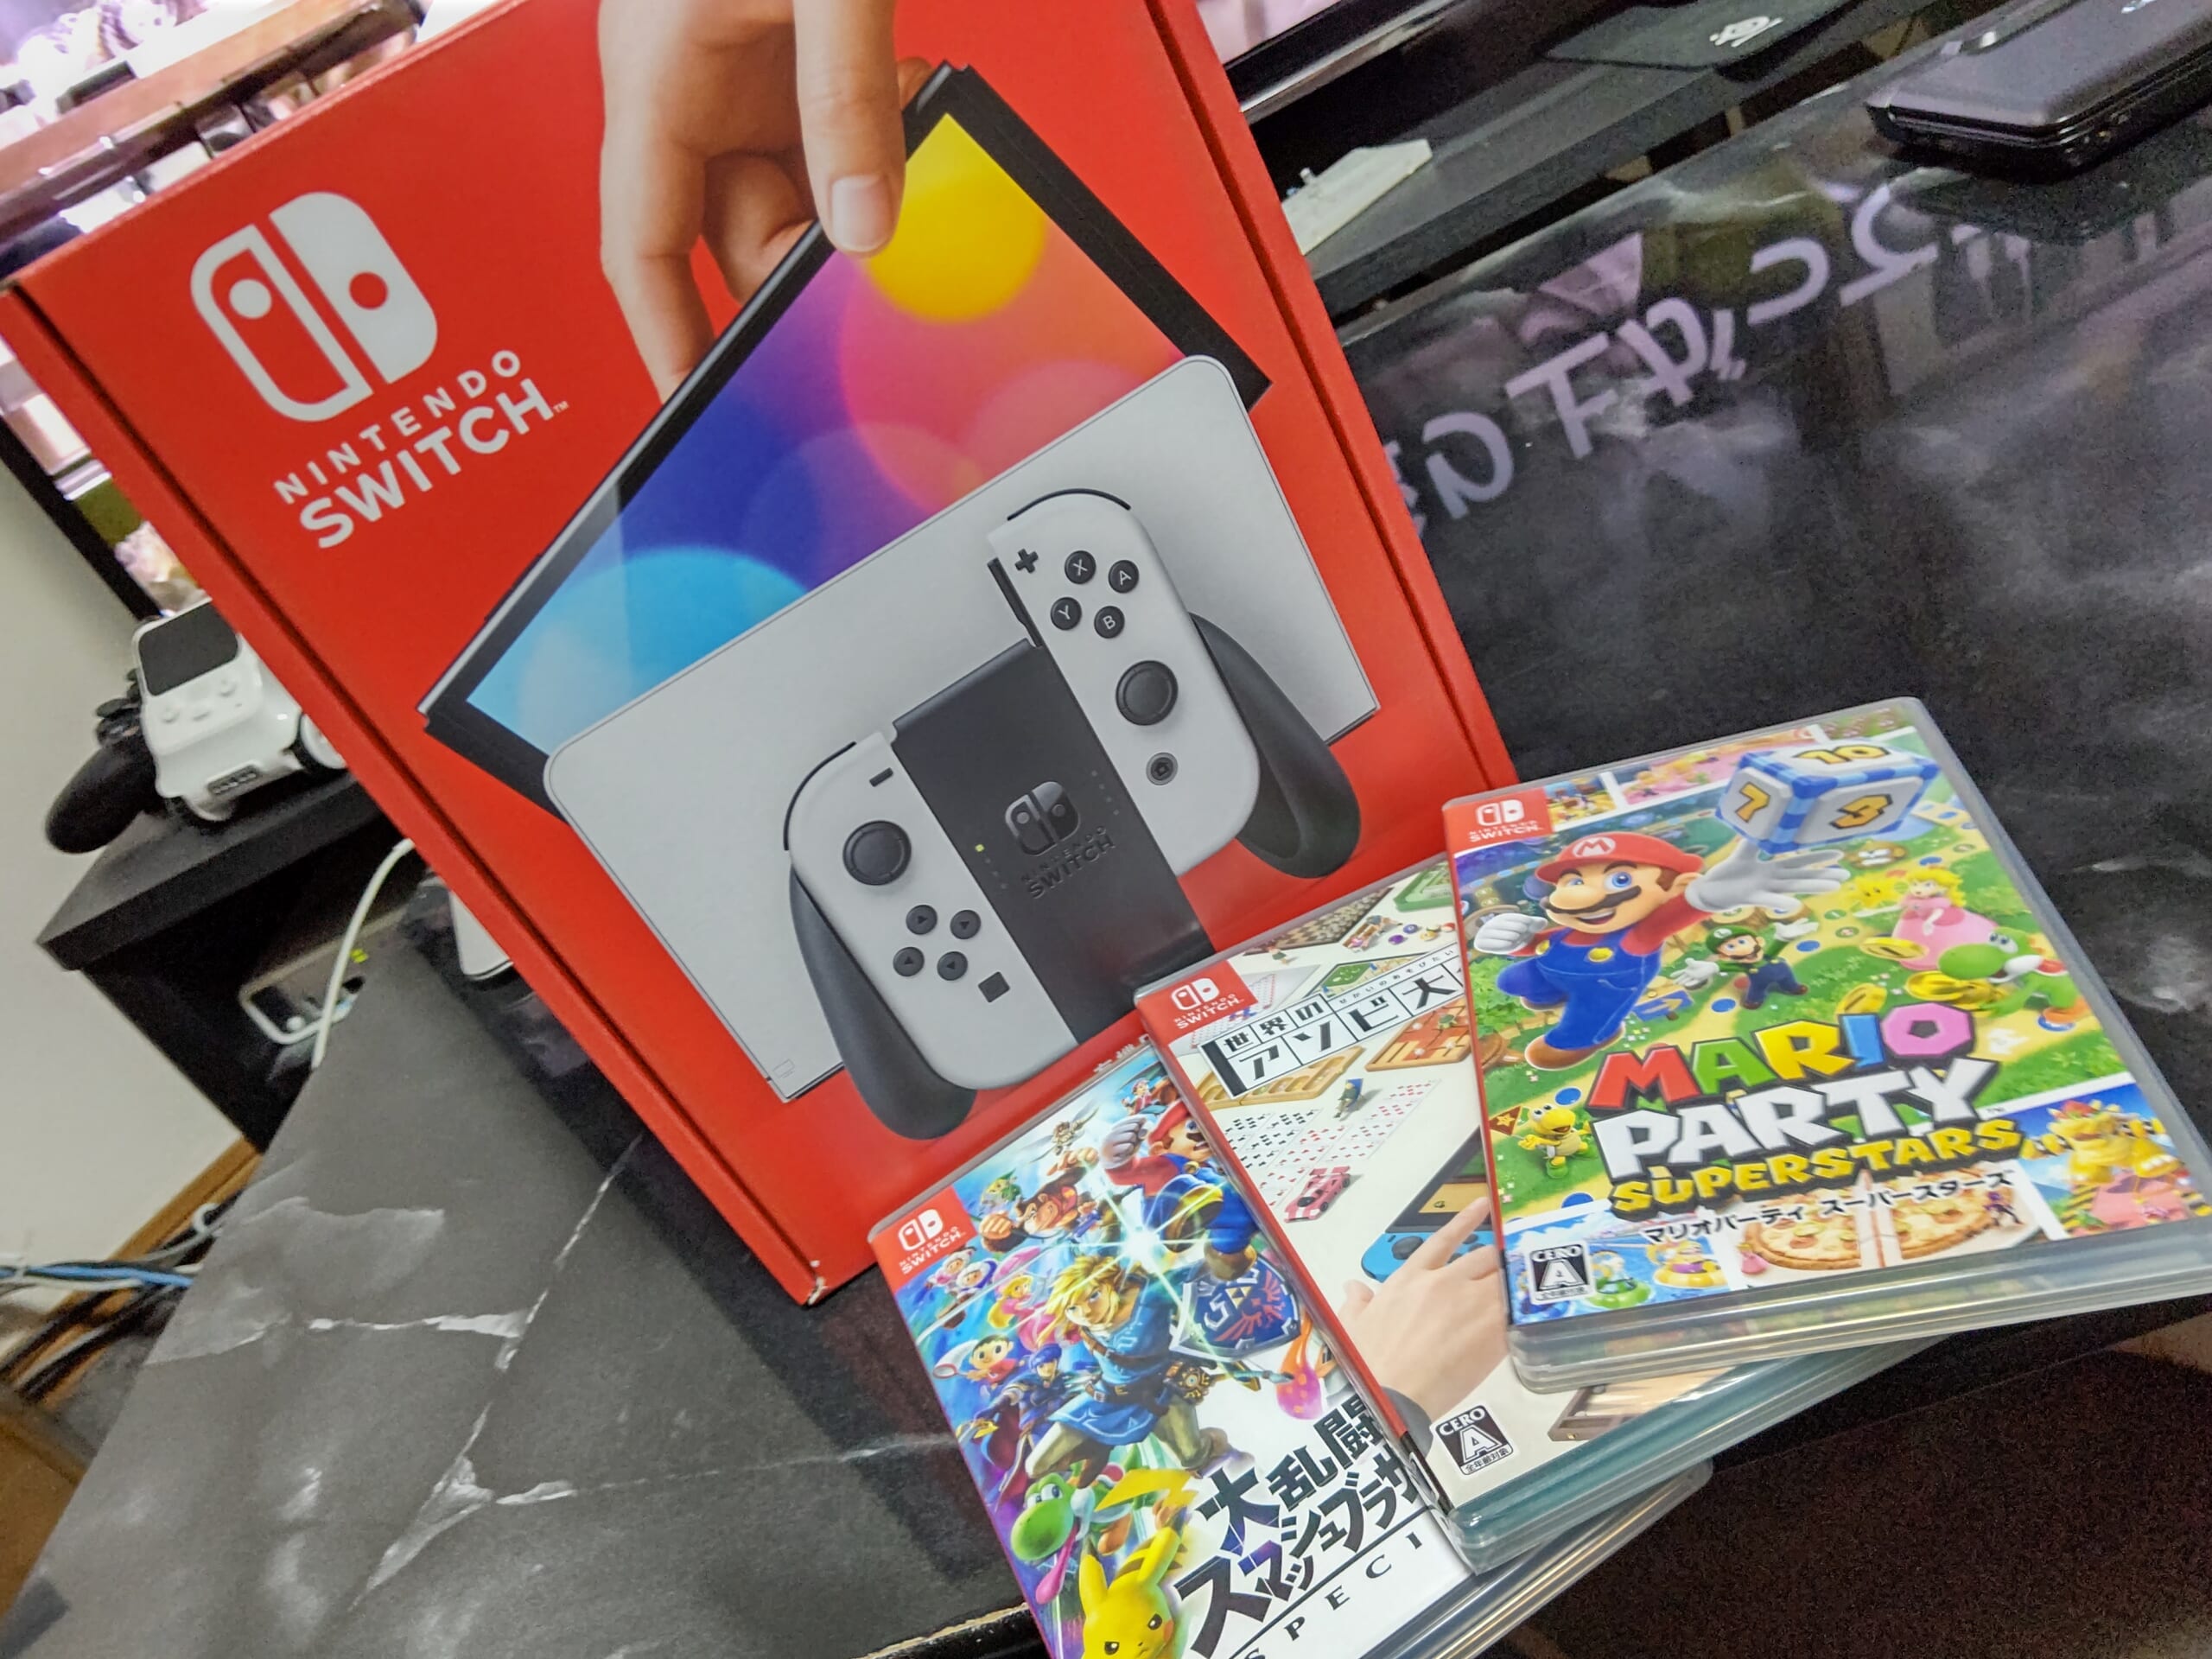
37980

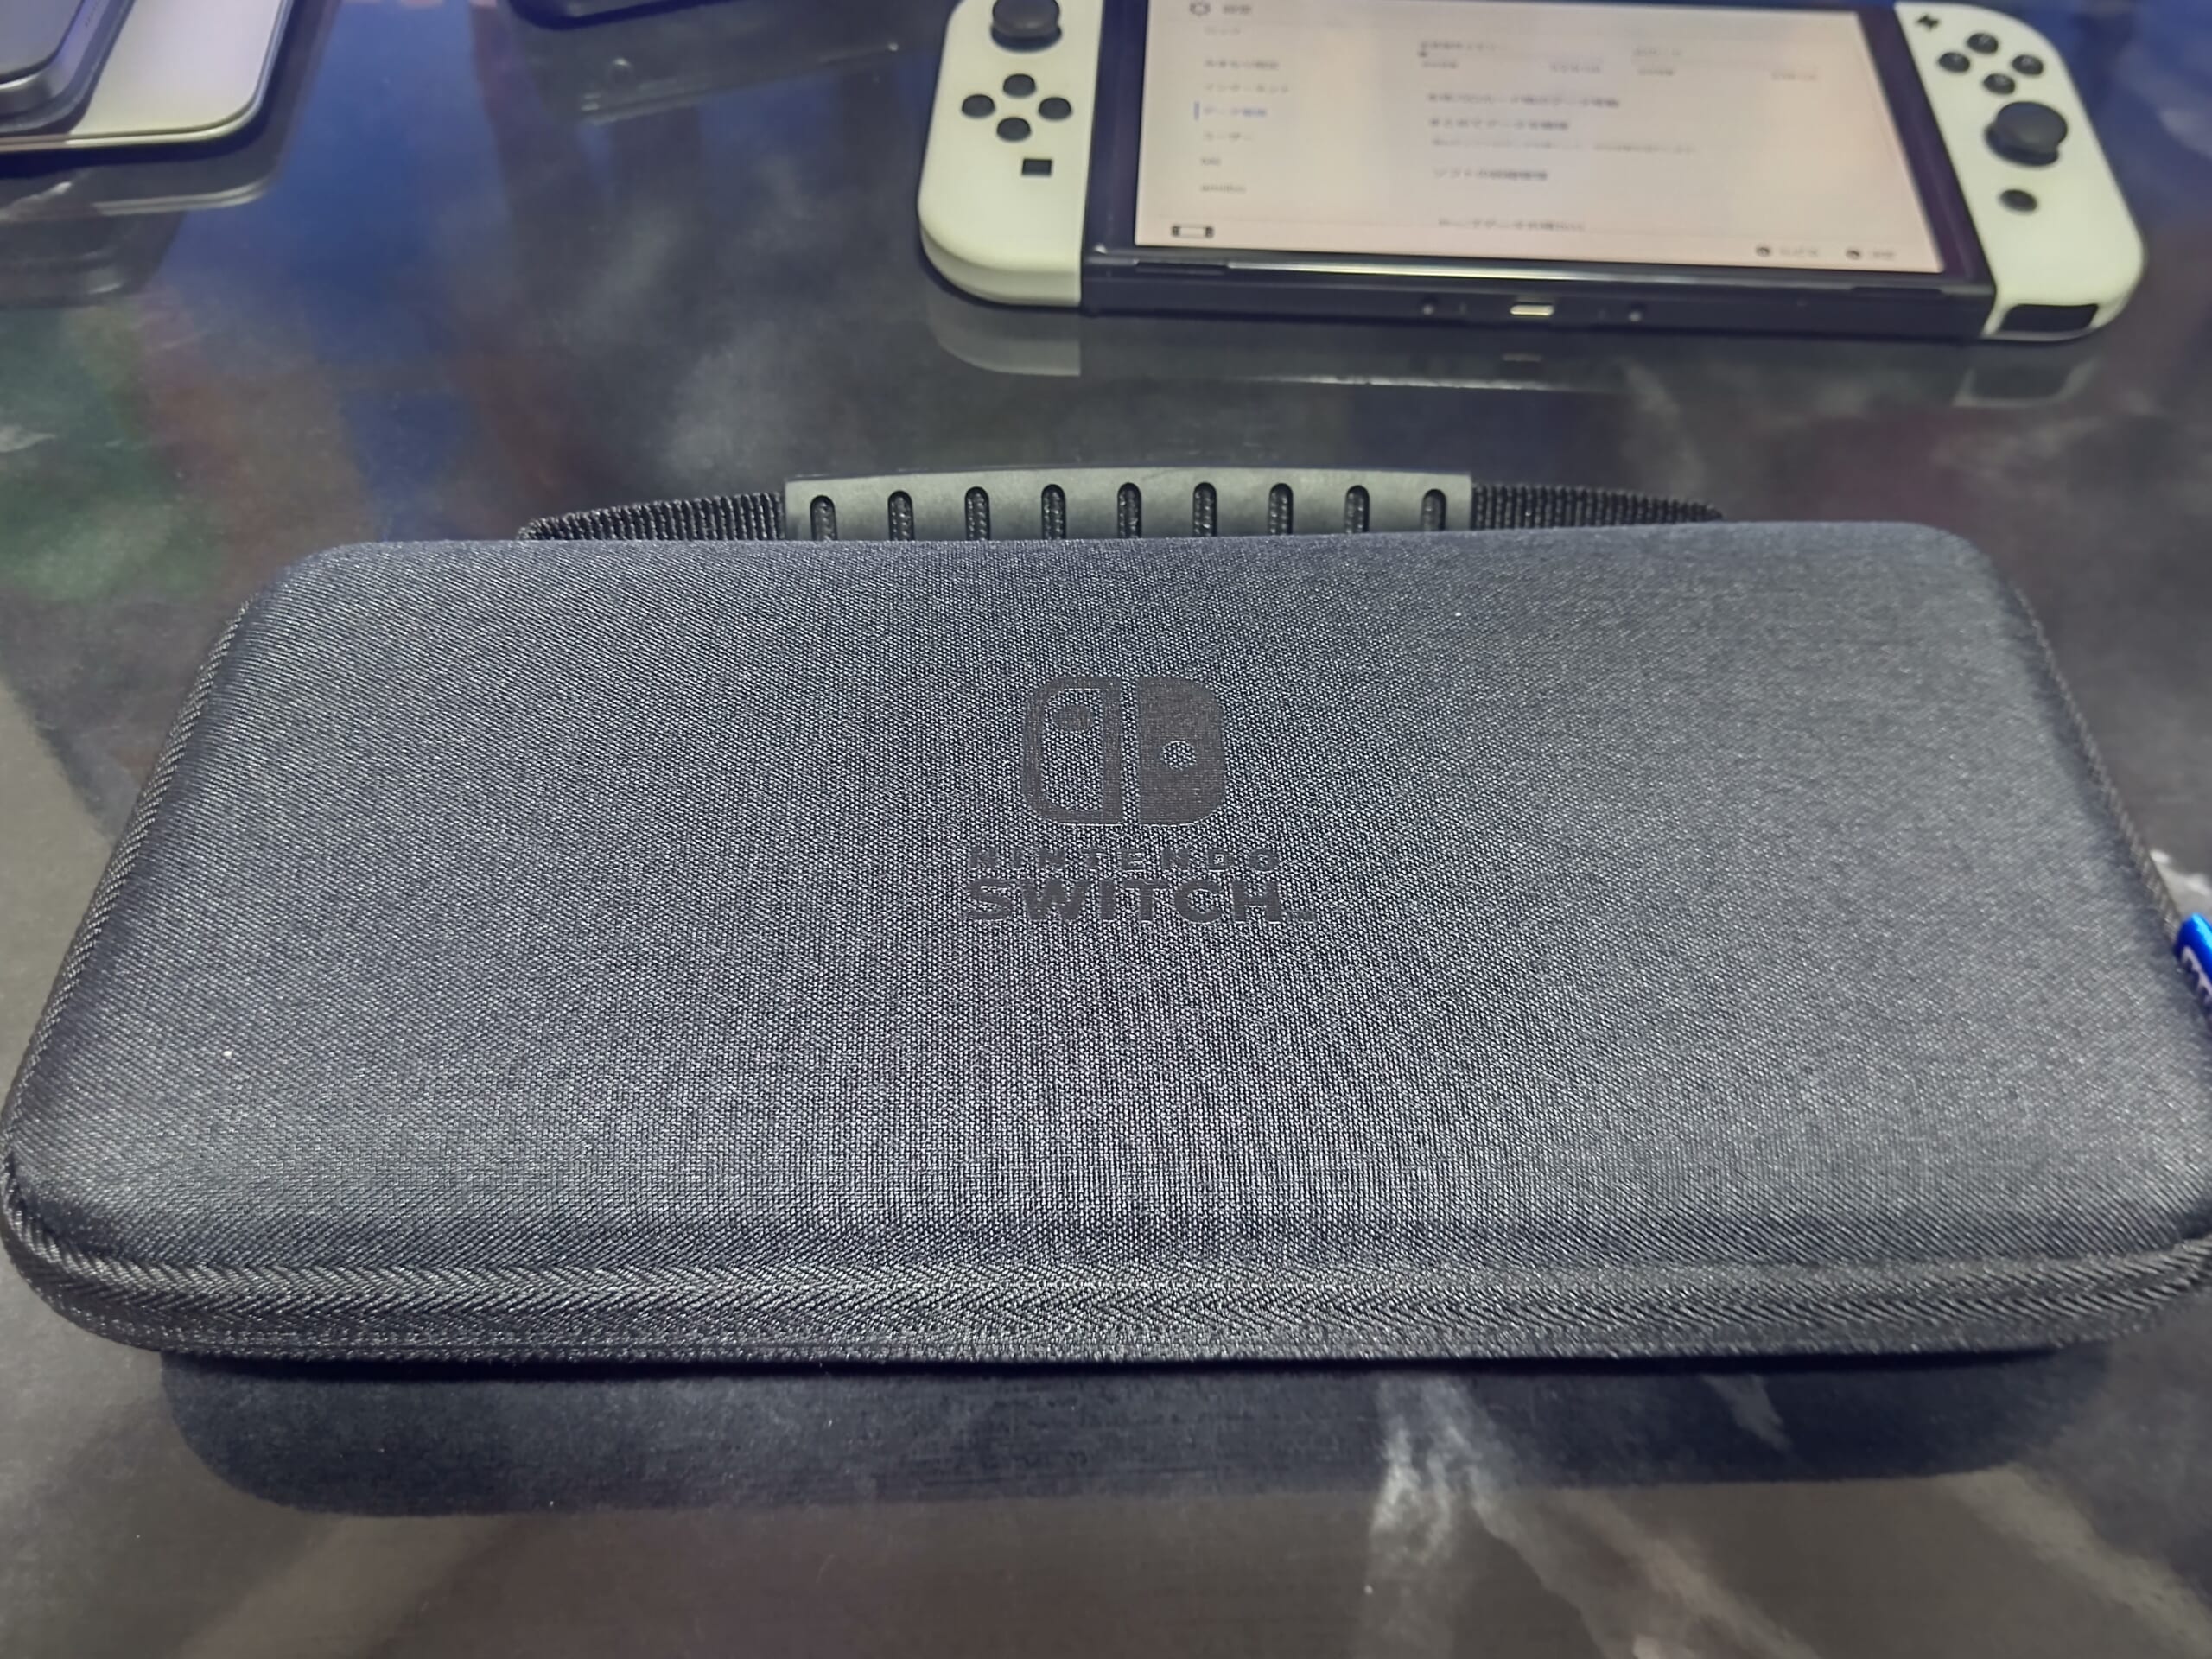
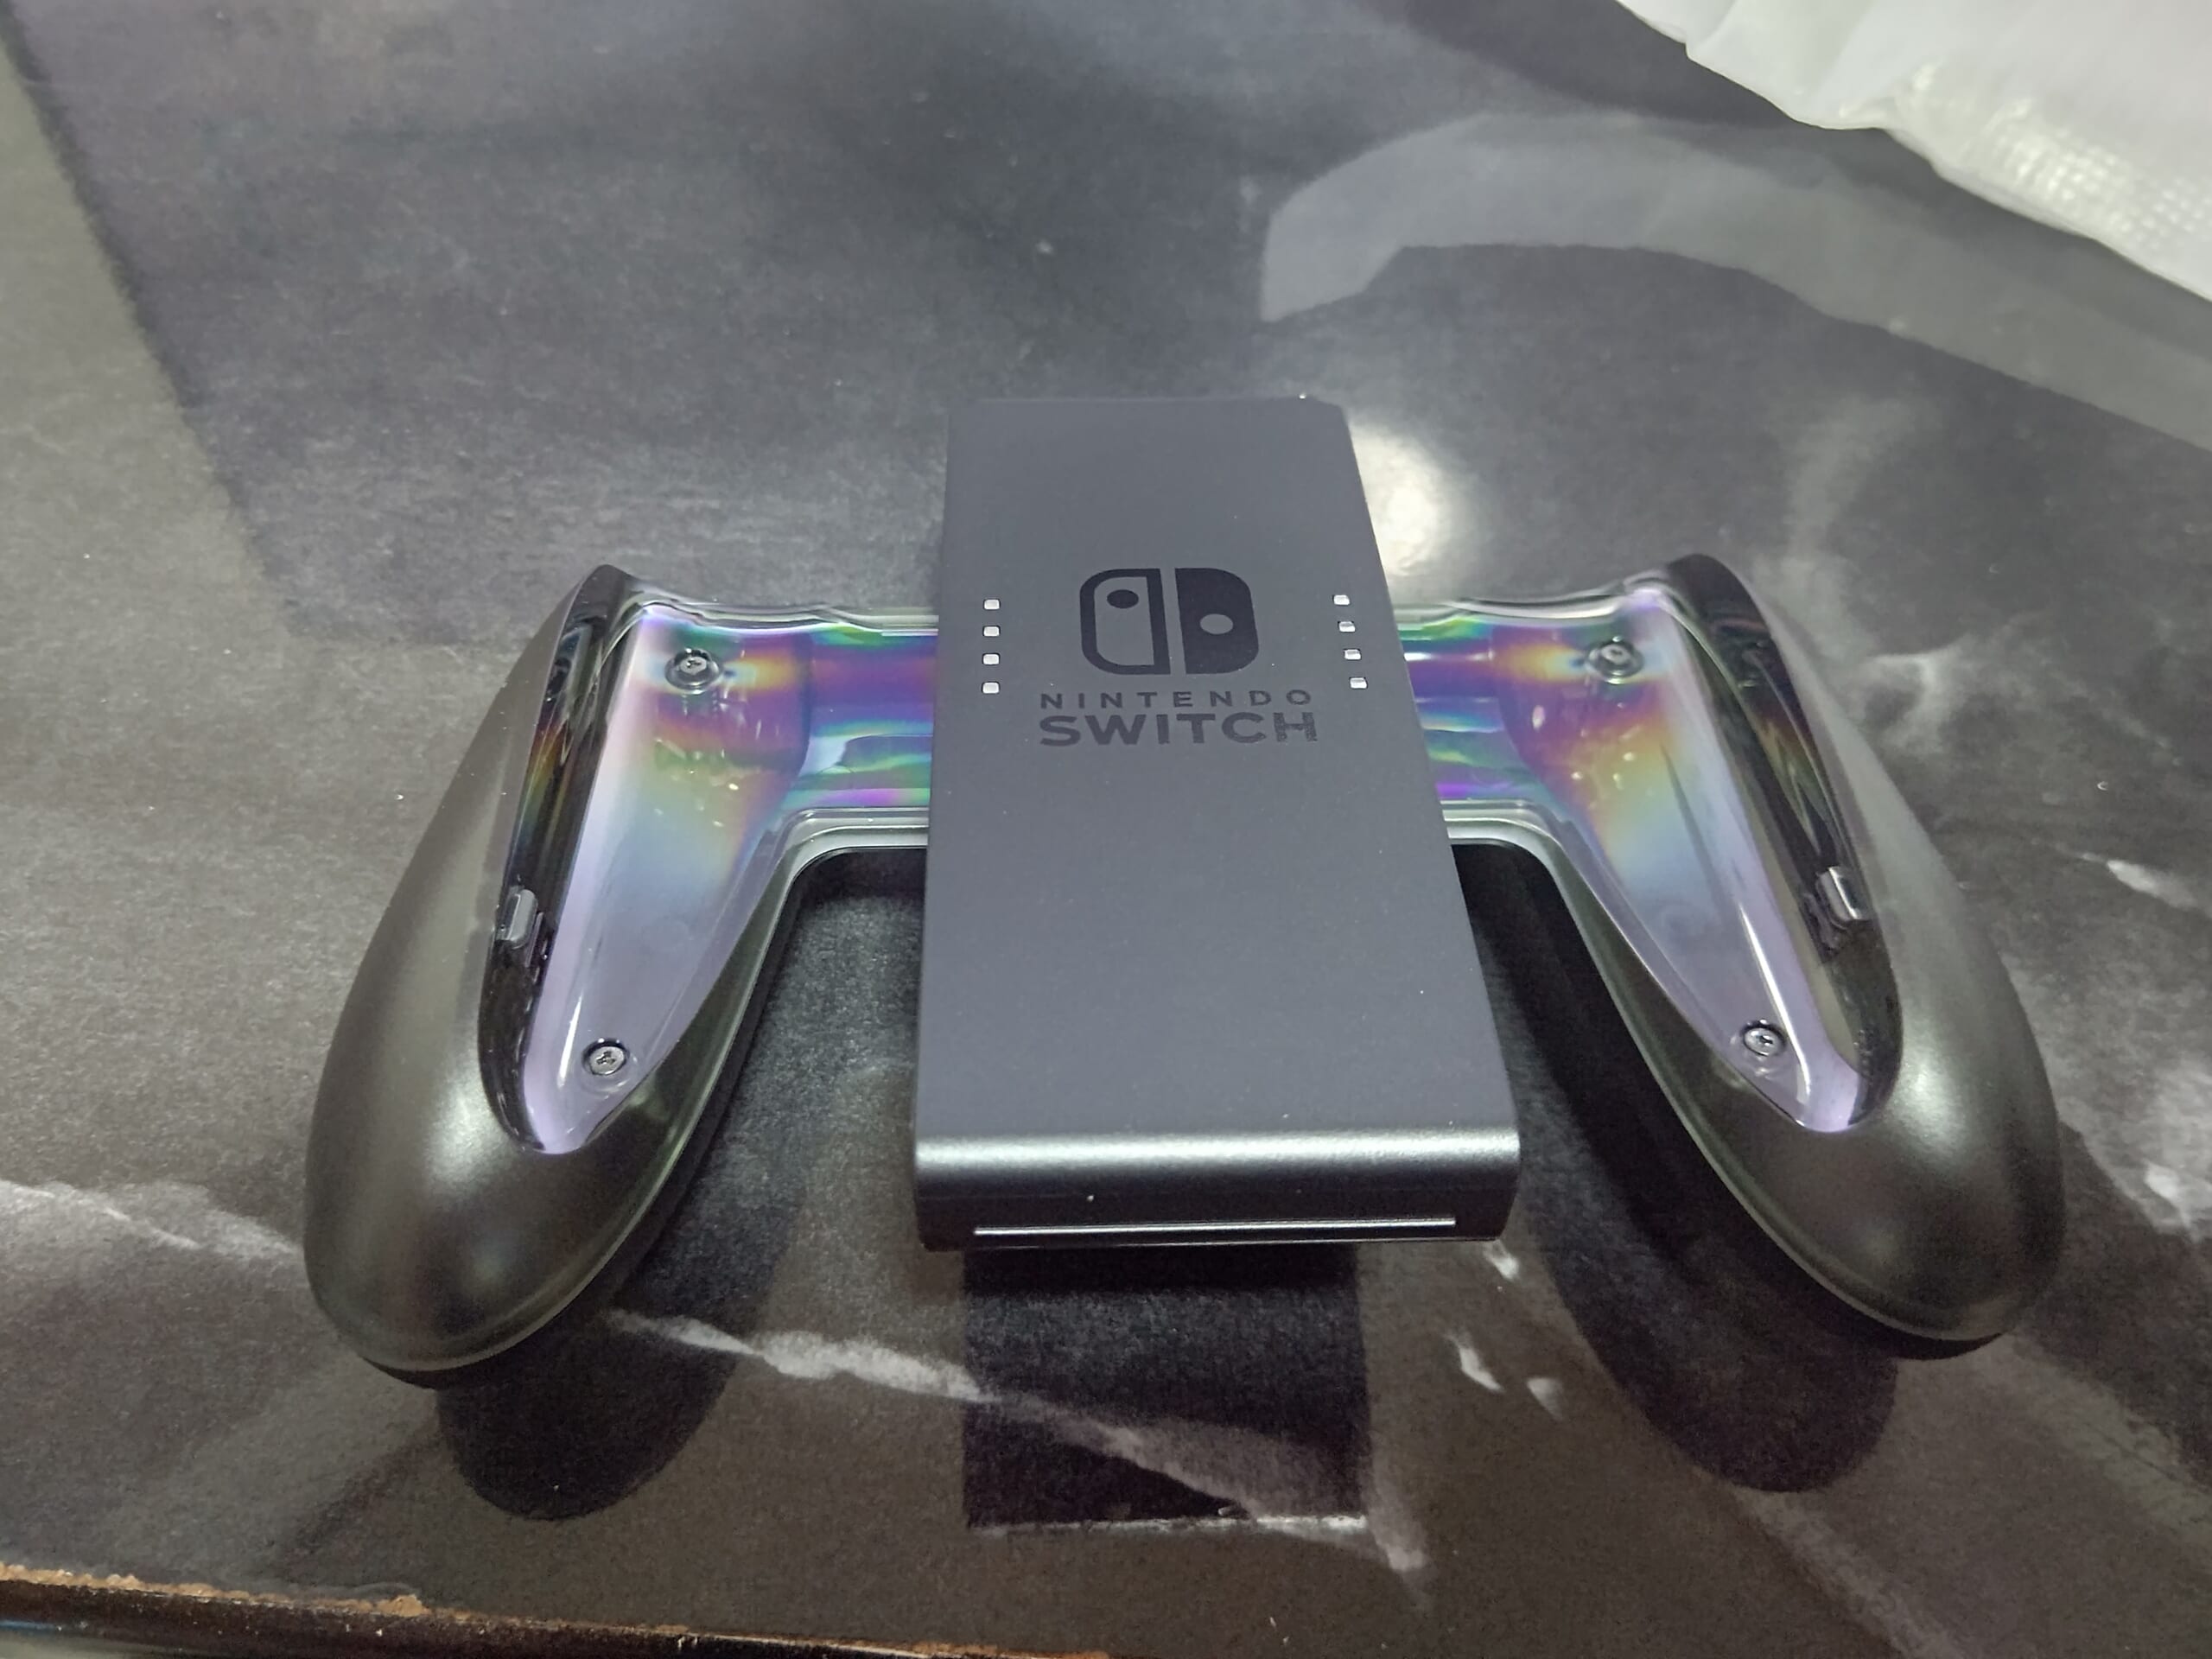
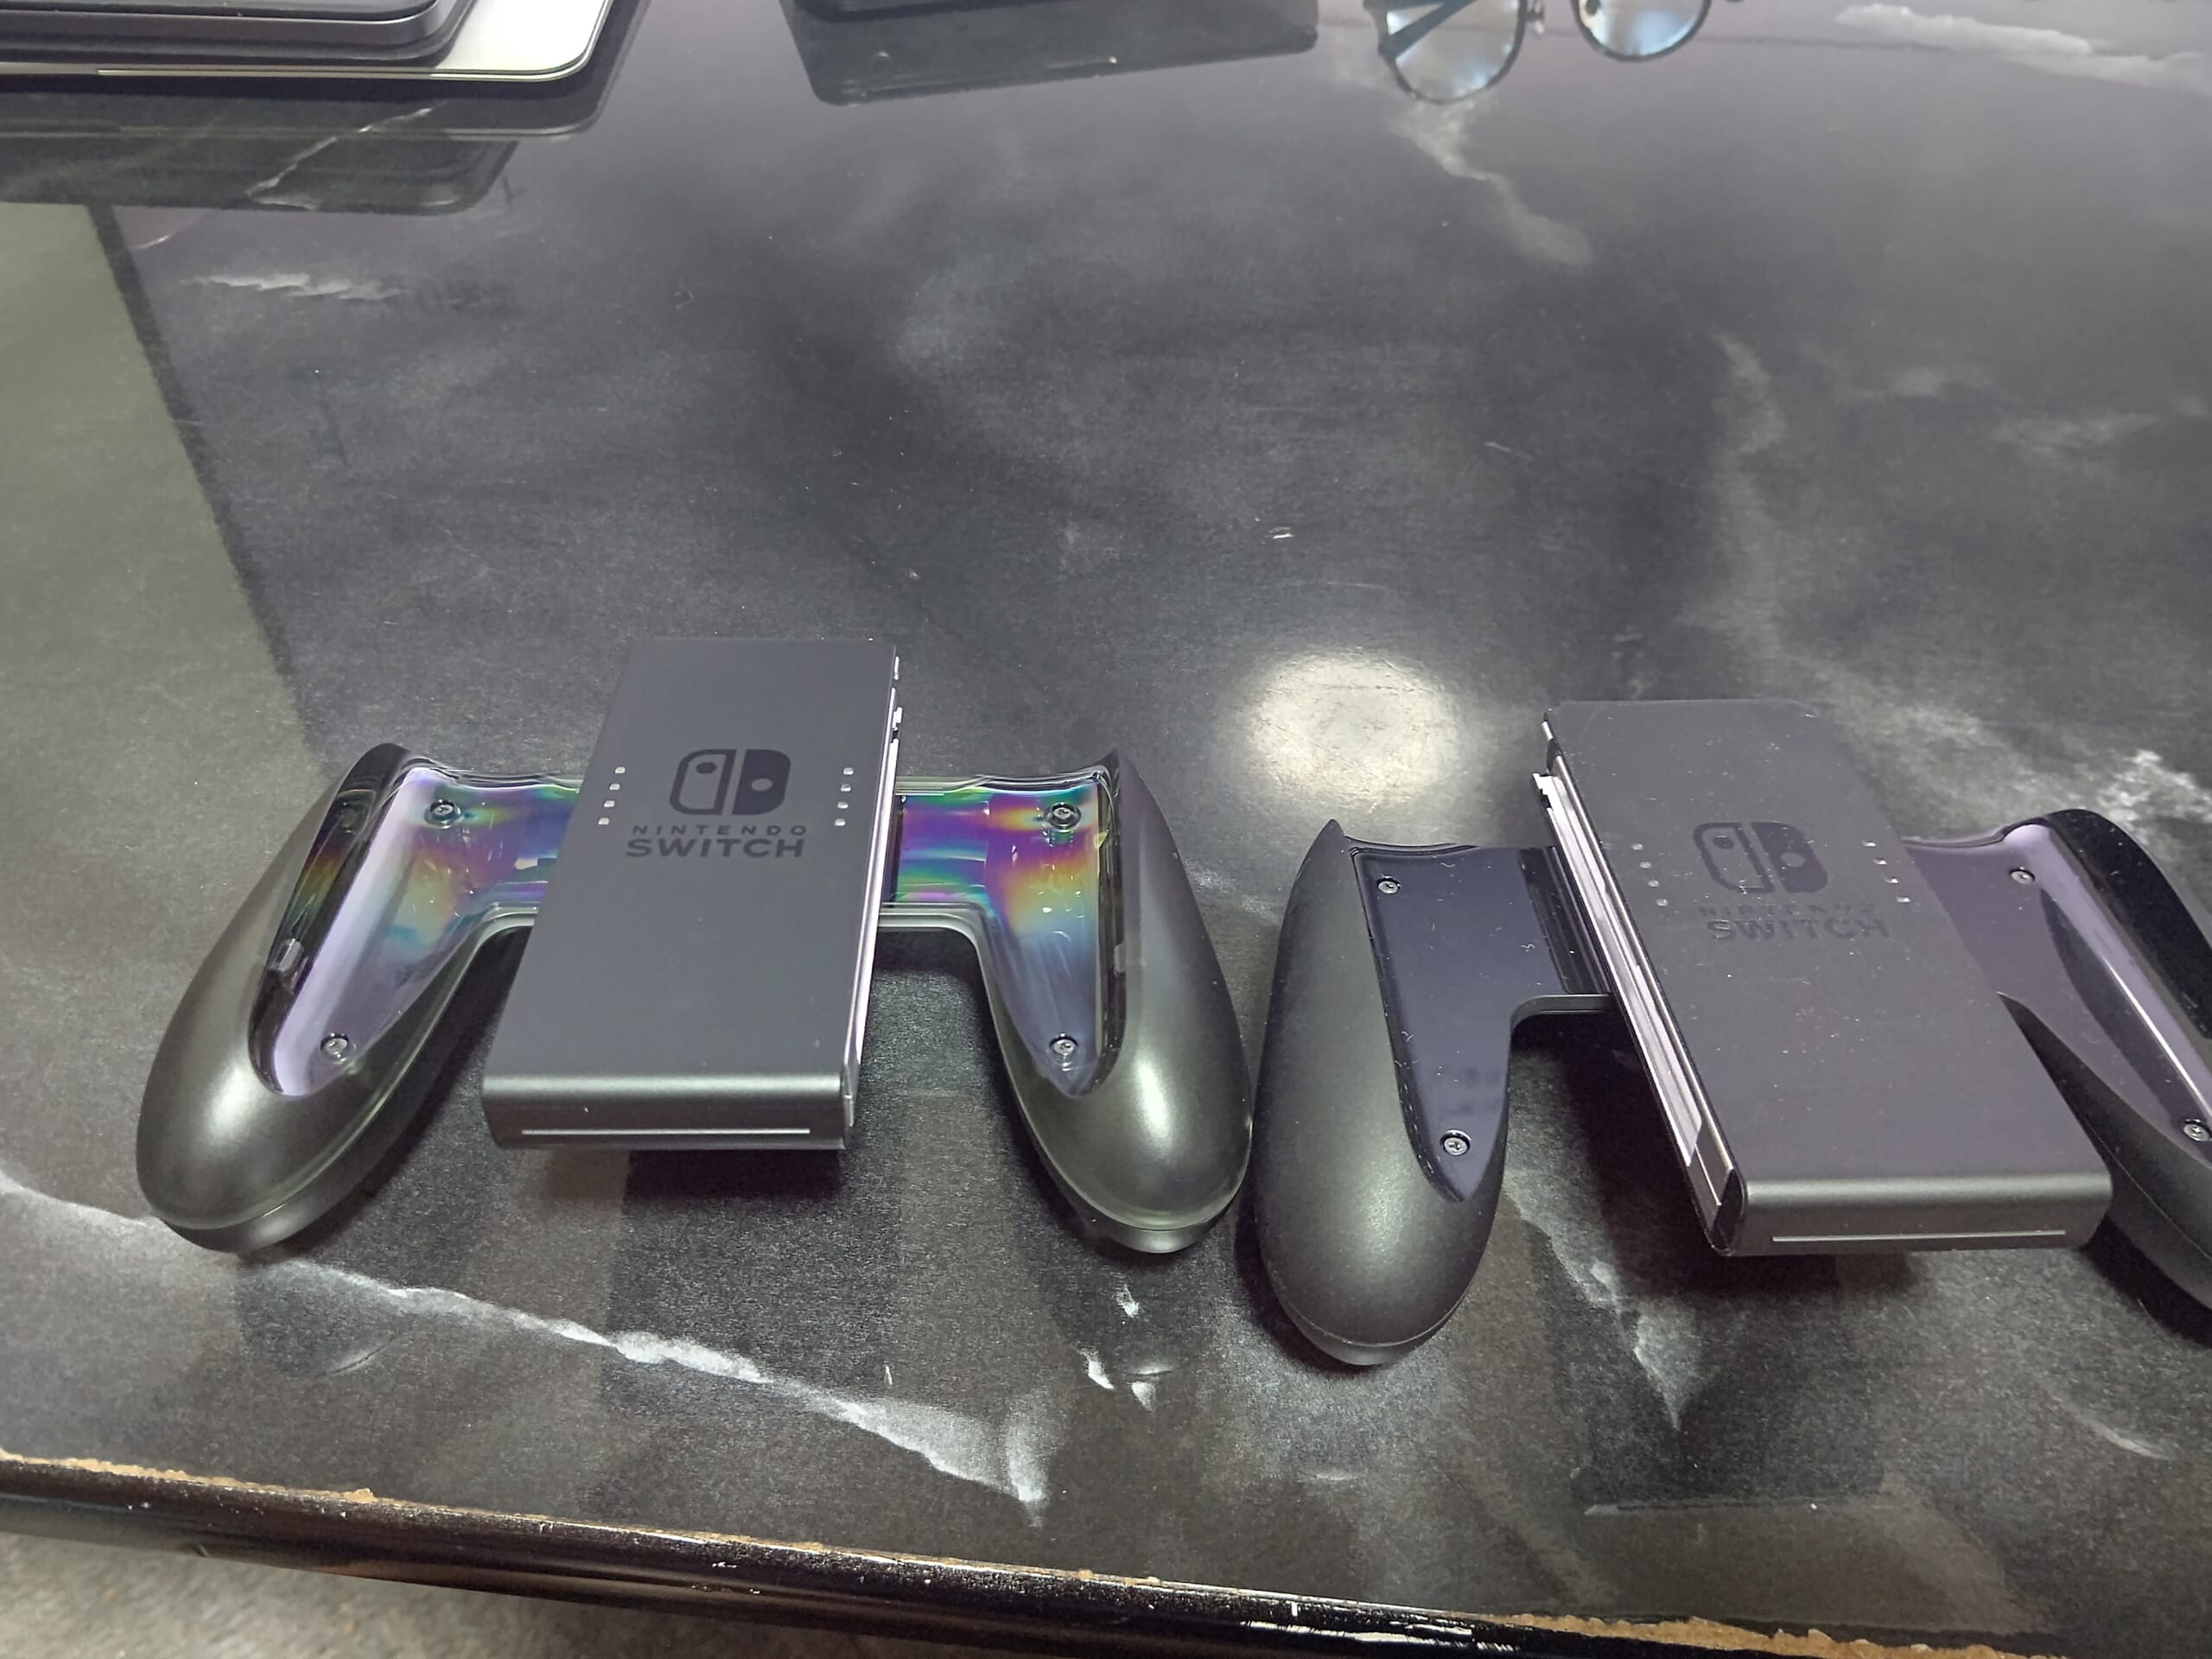
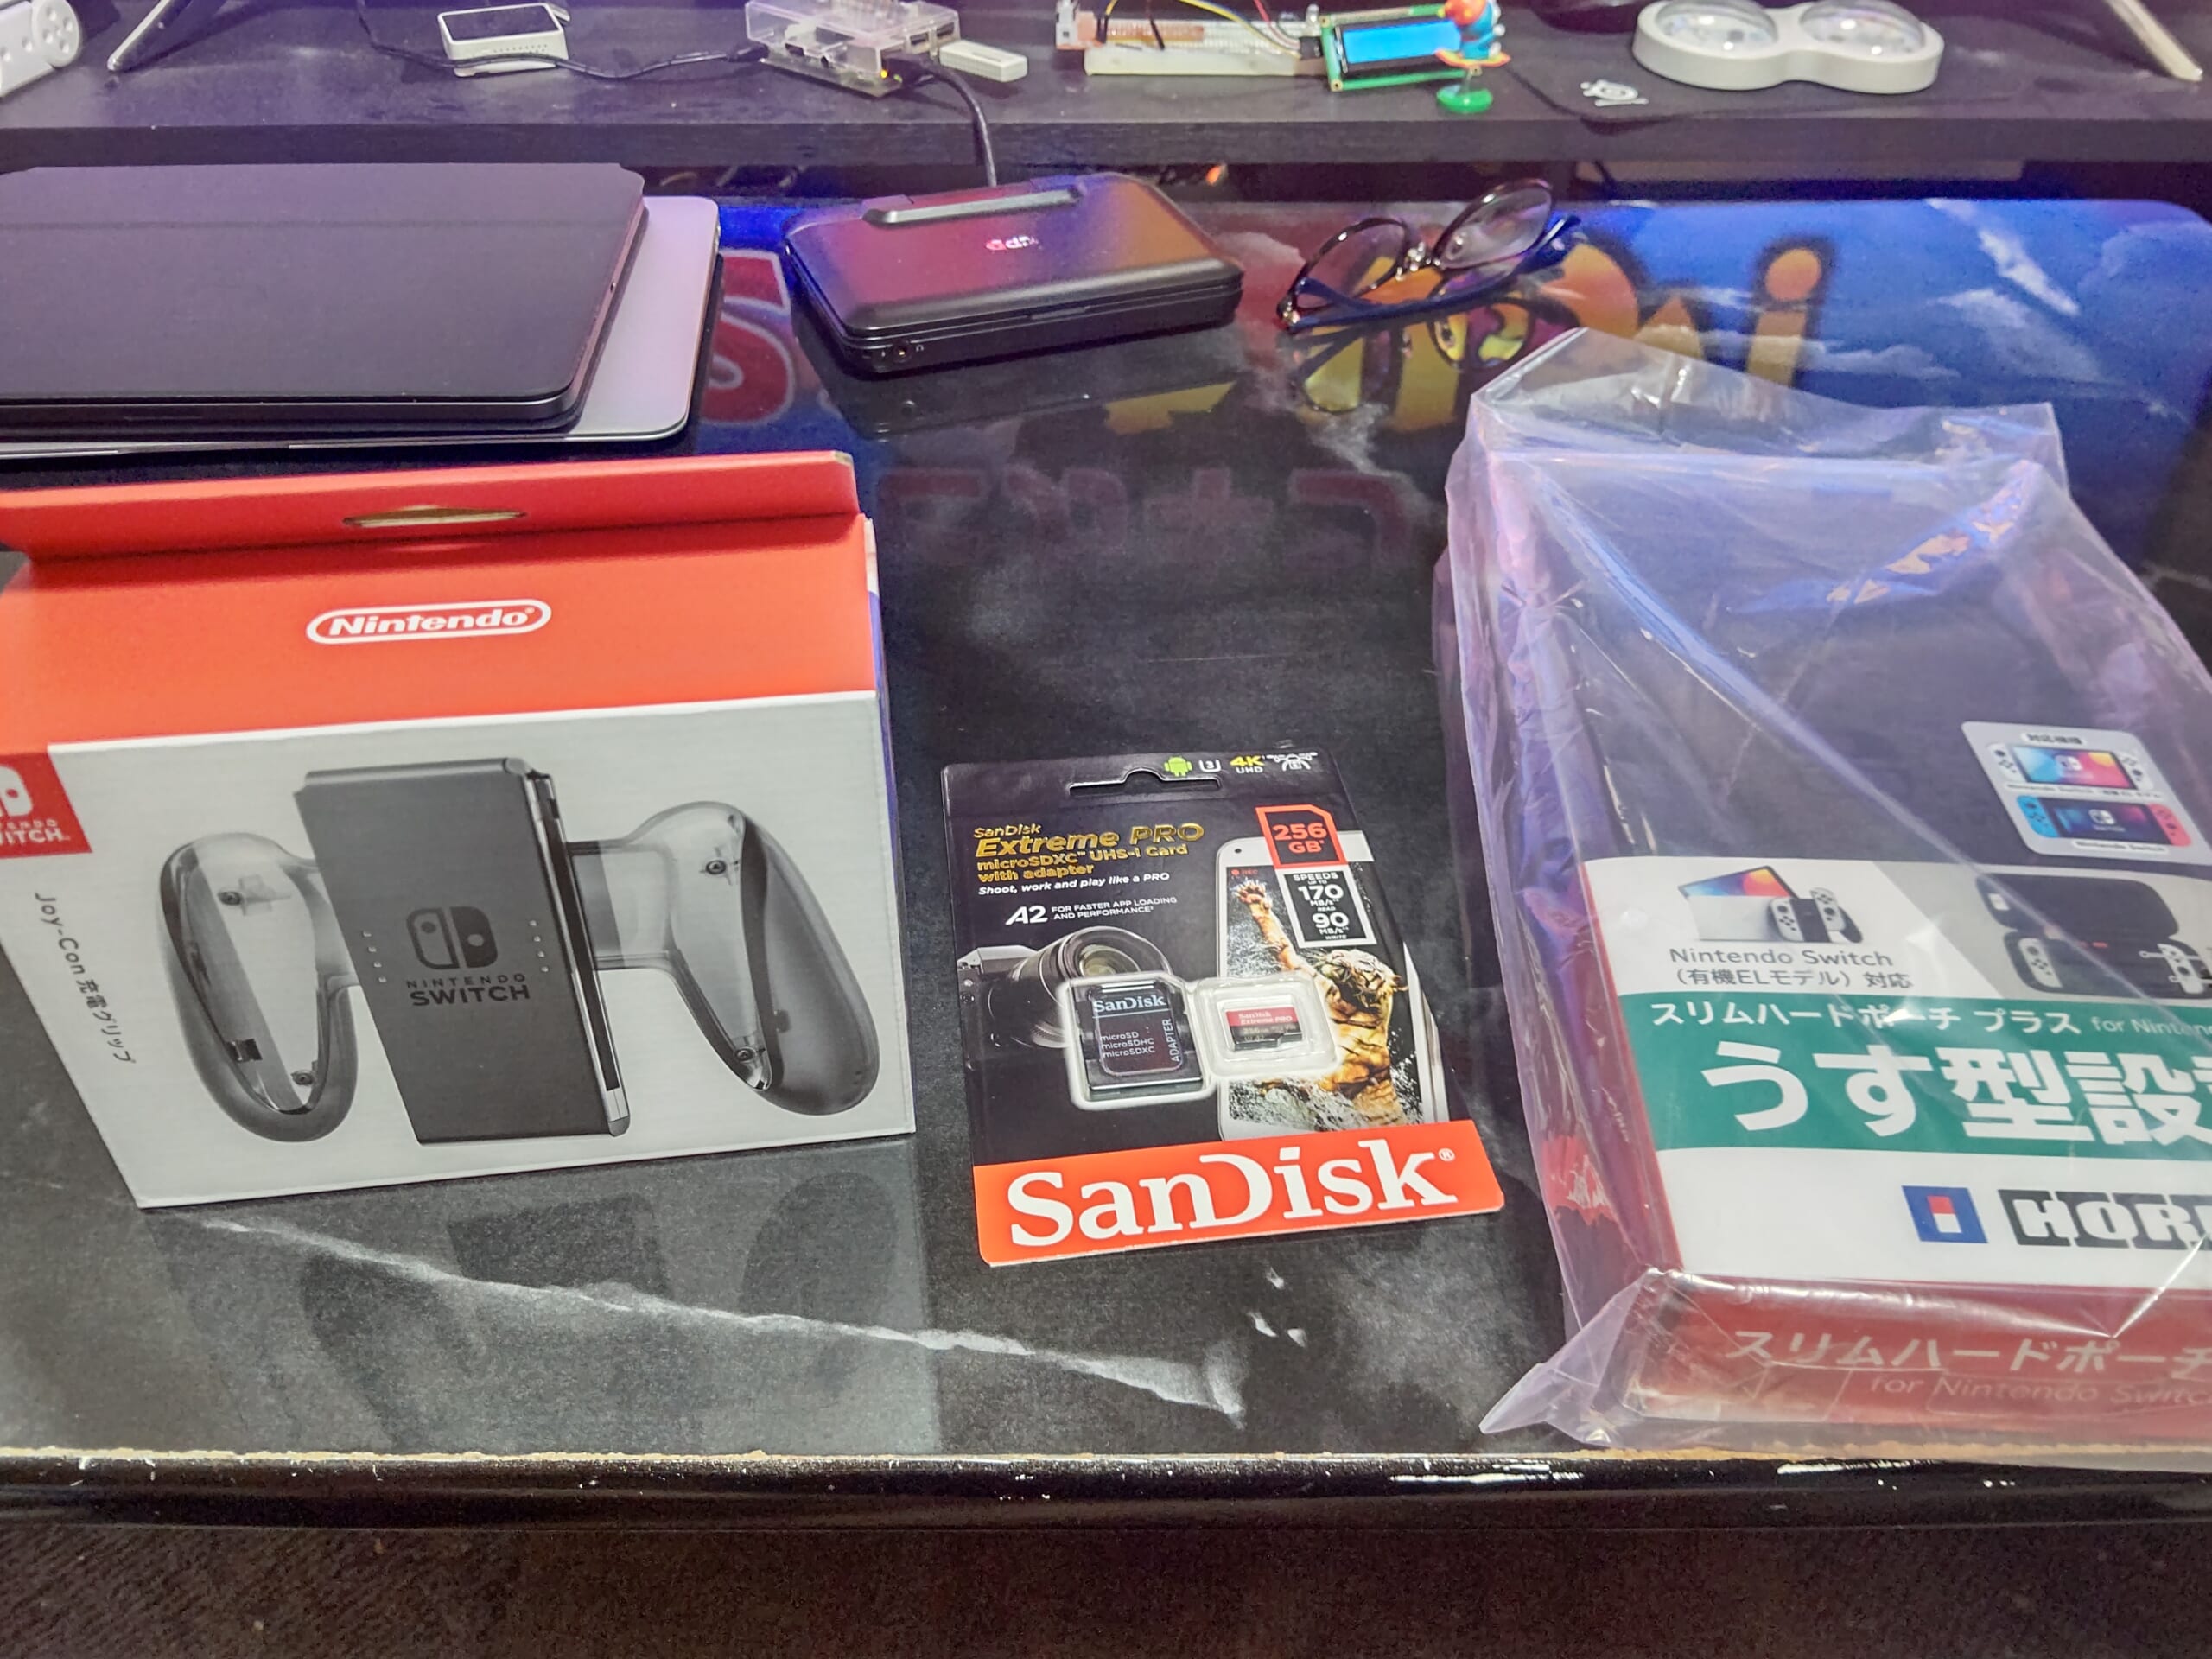
■Nintendo Switch用周辺機器(2021/12/06)
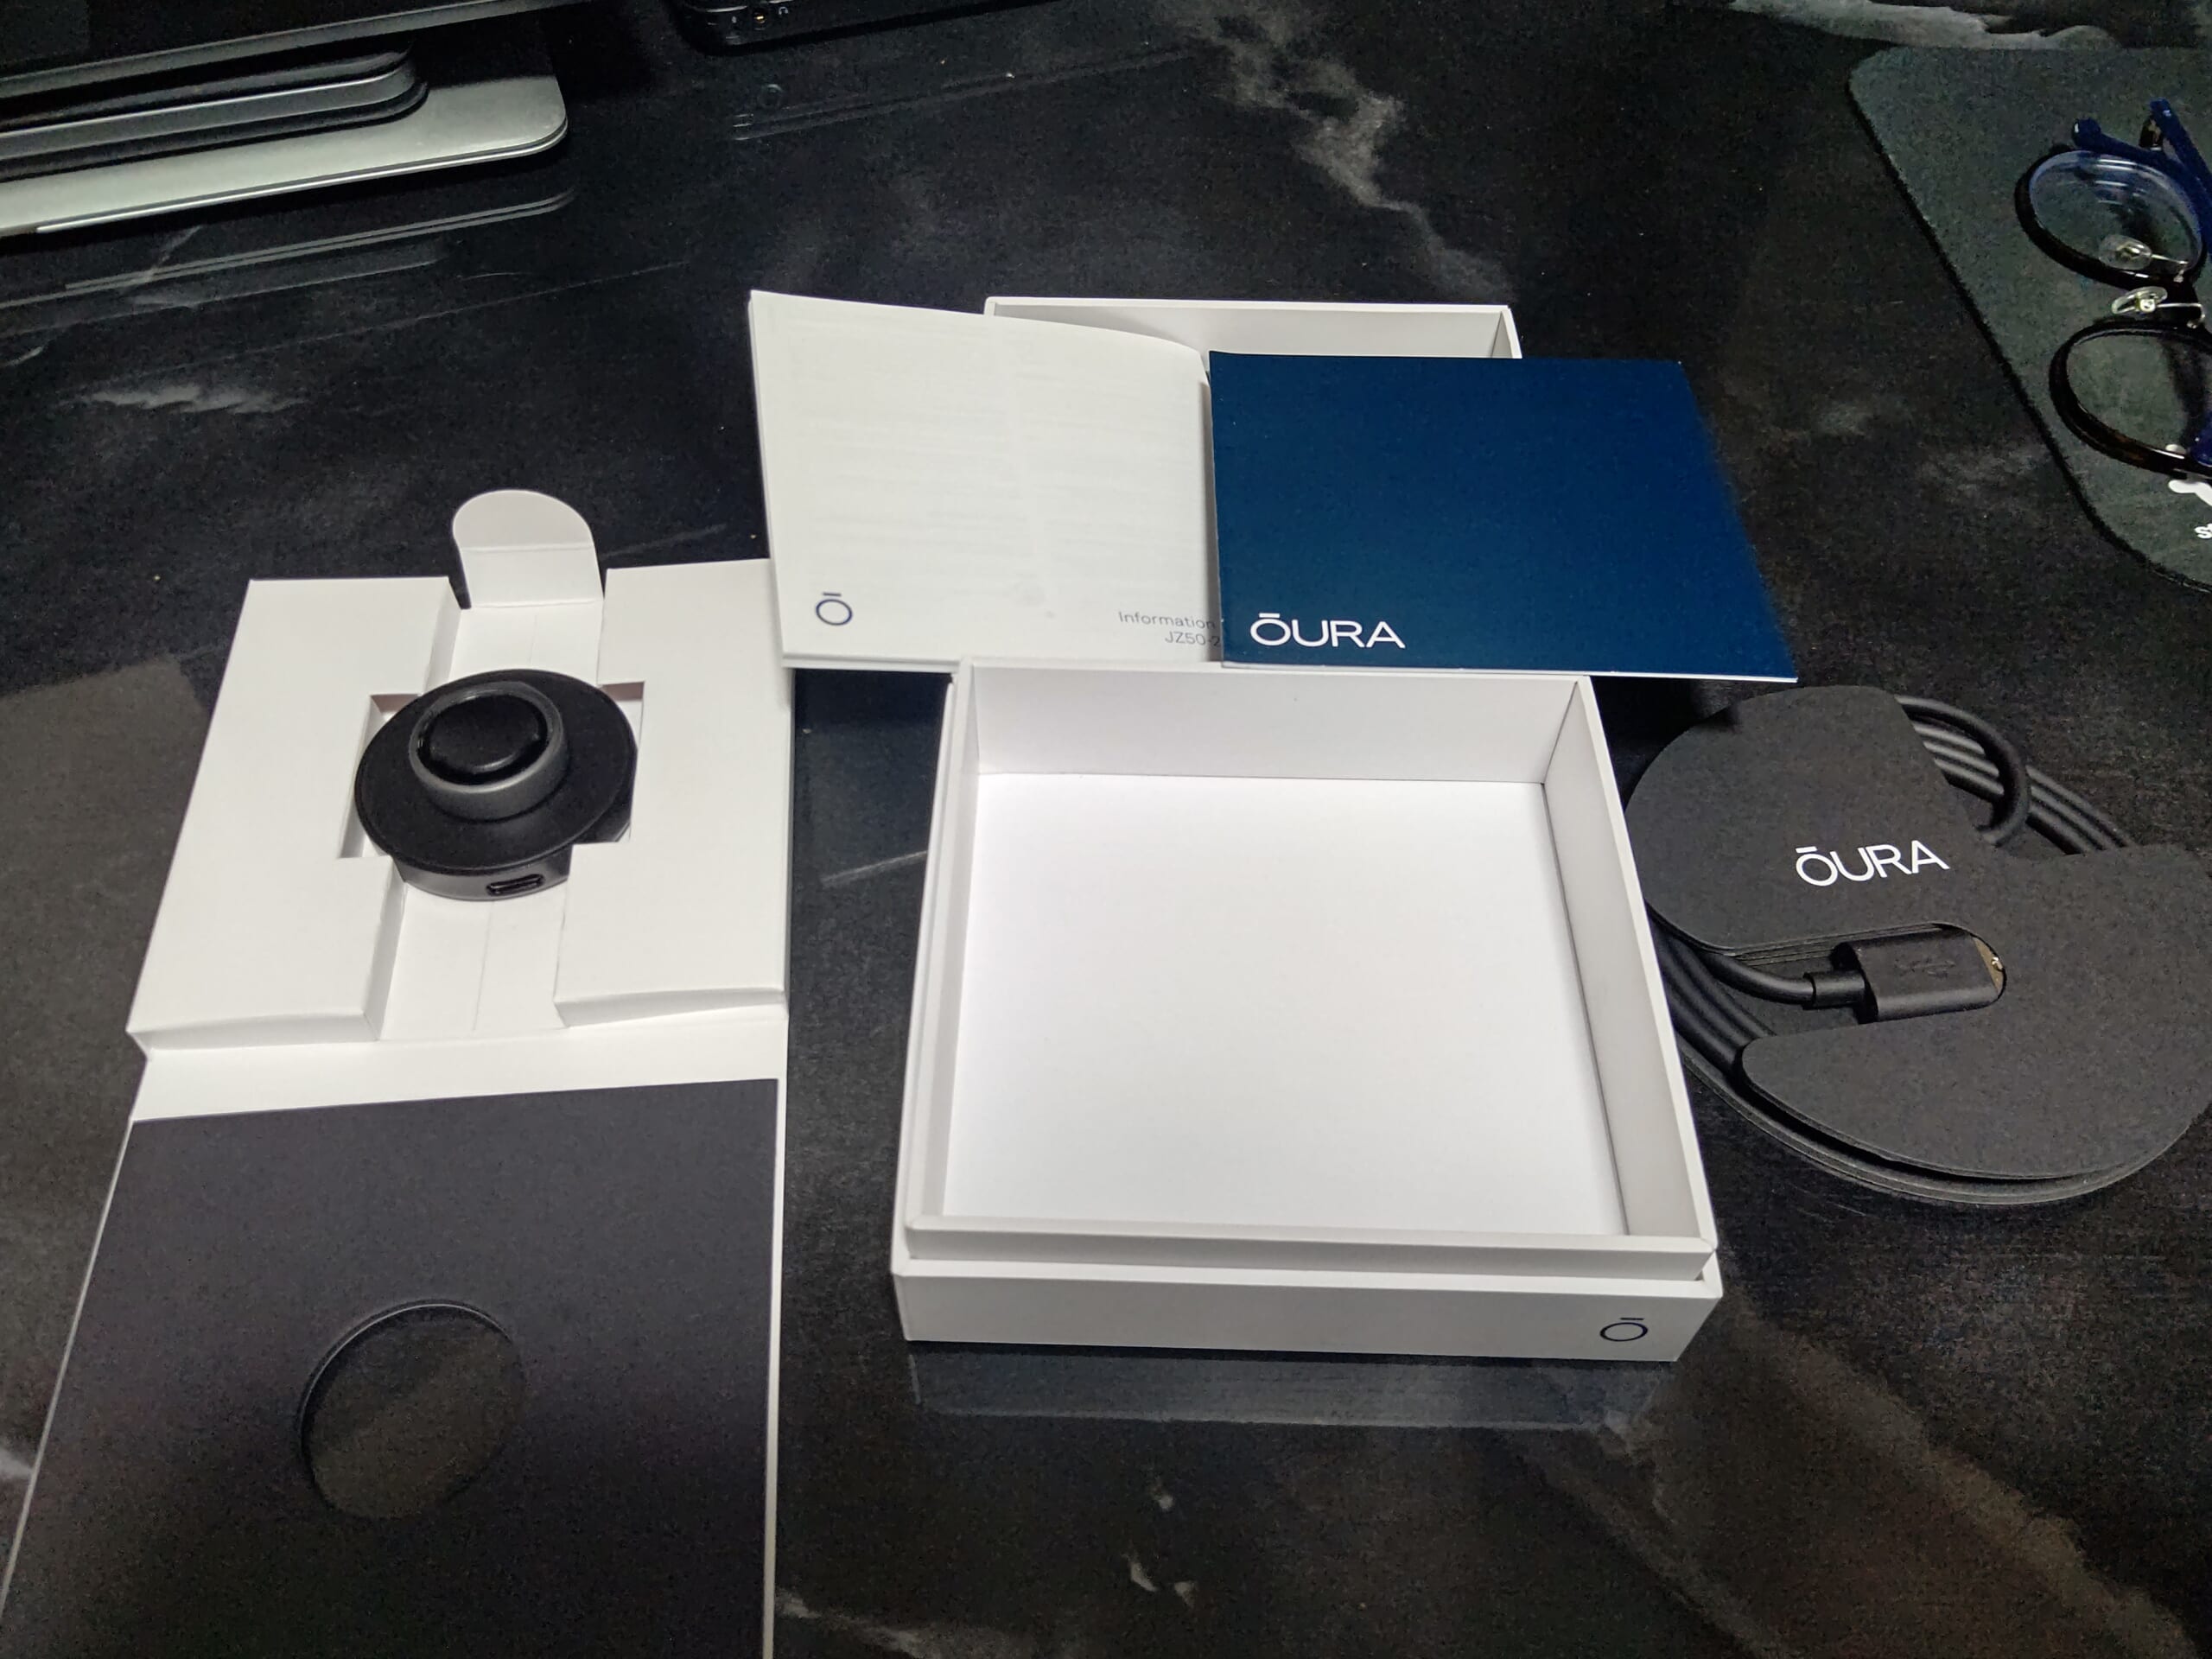
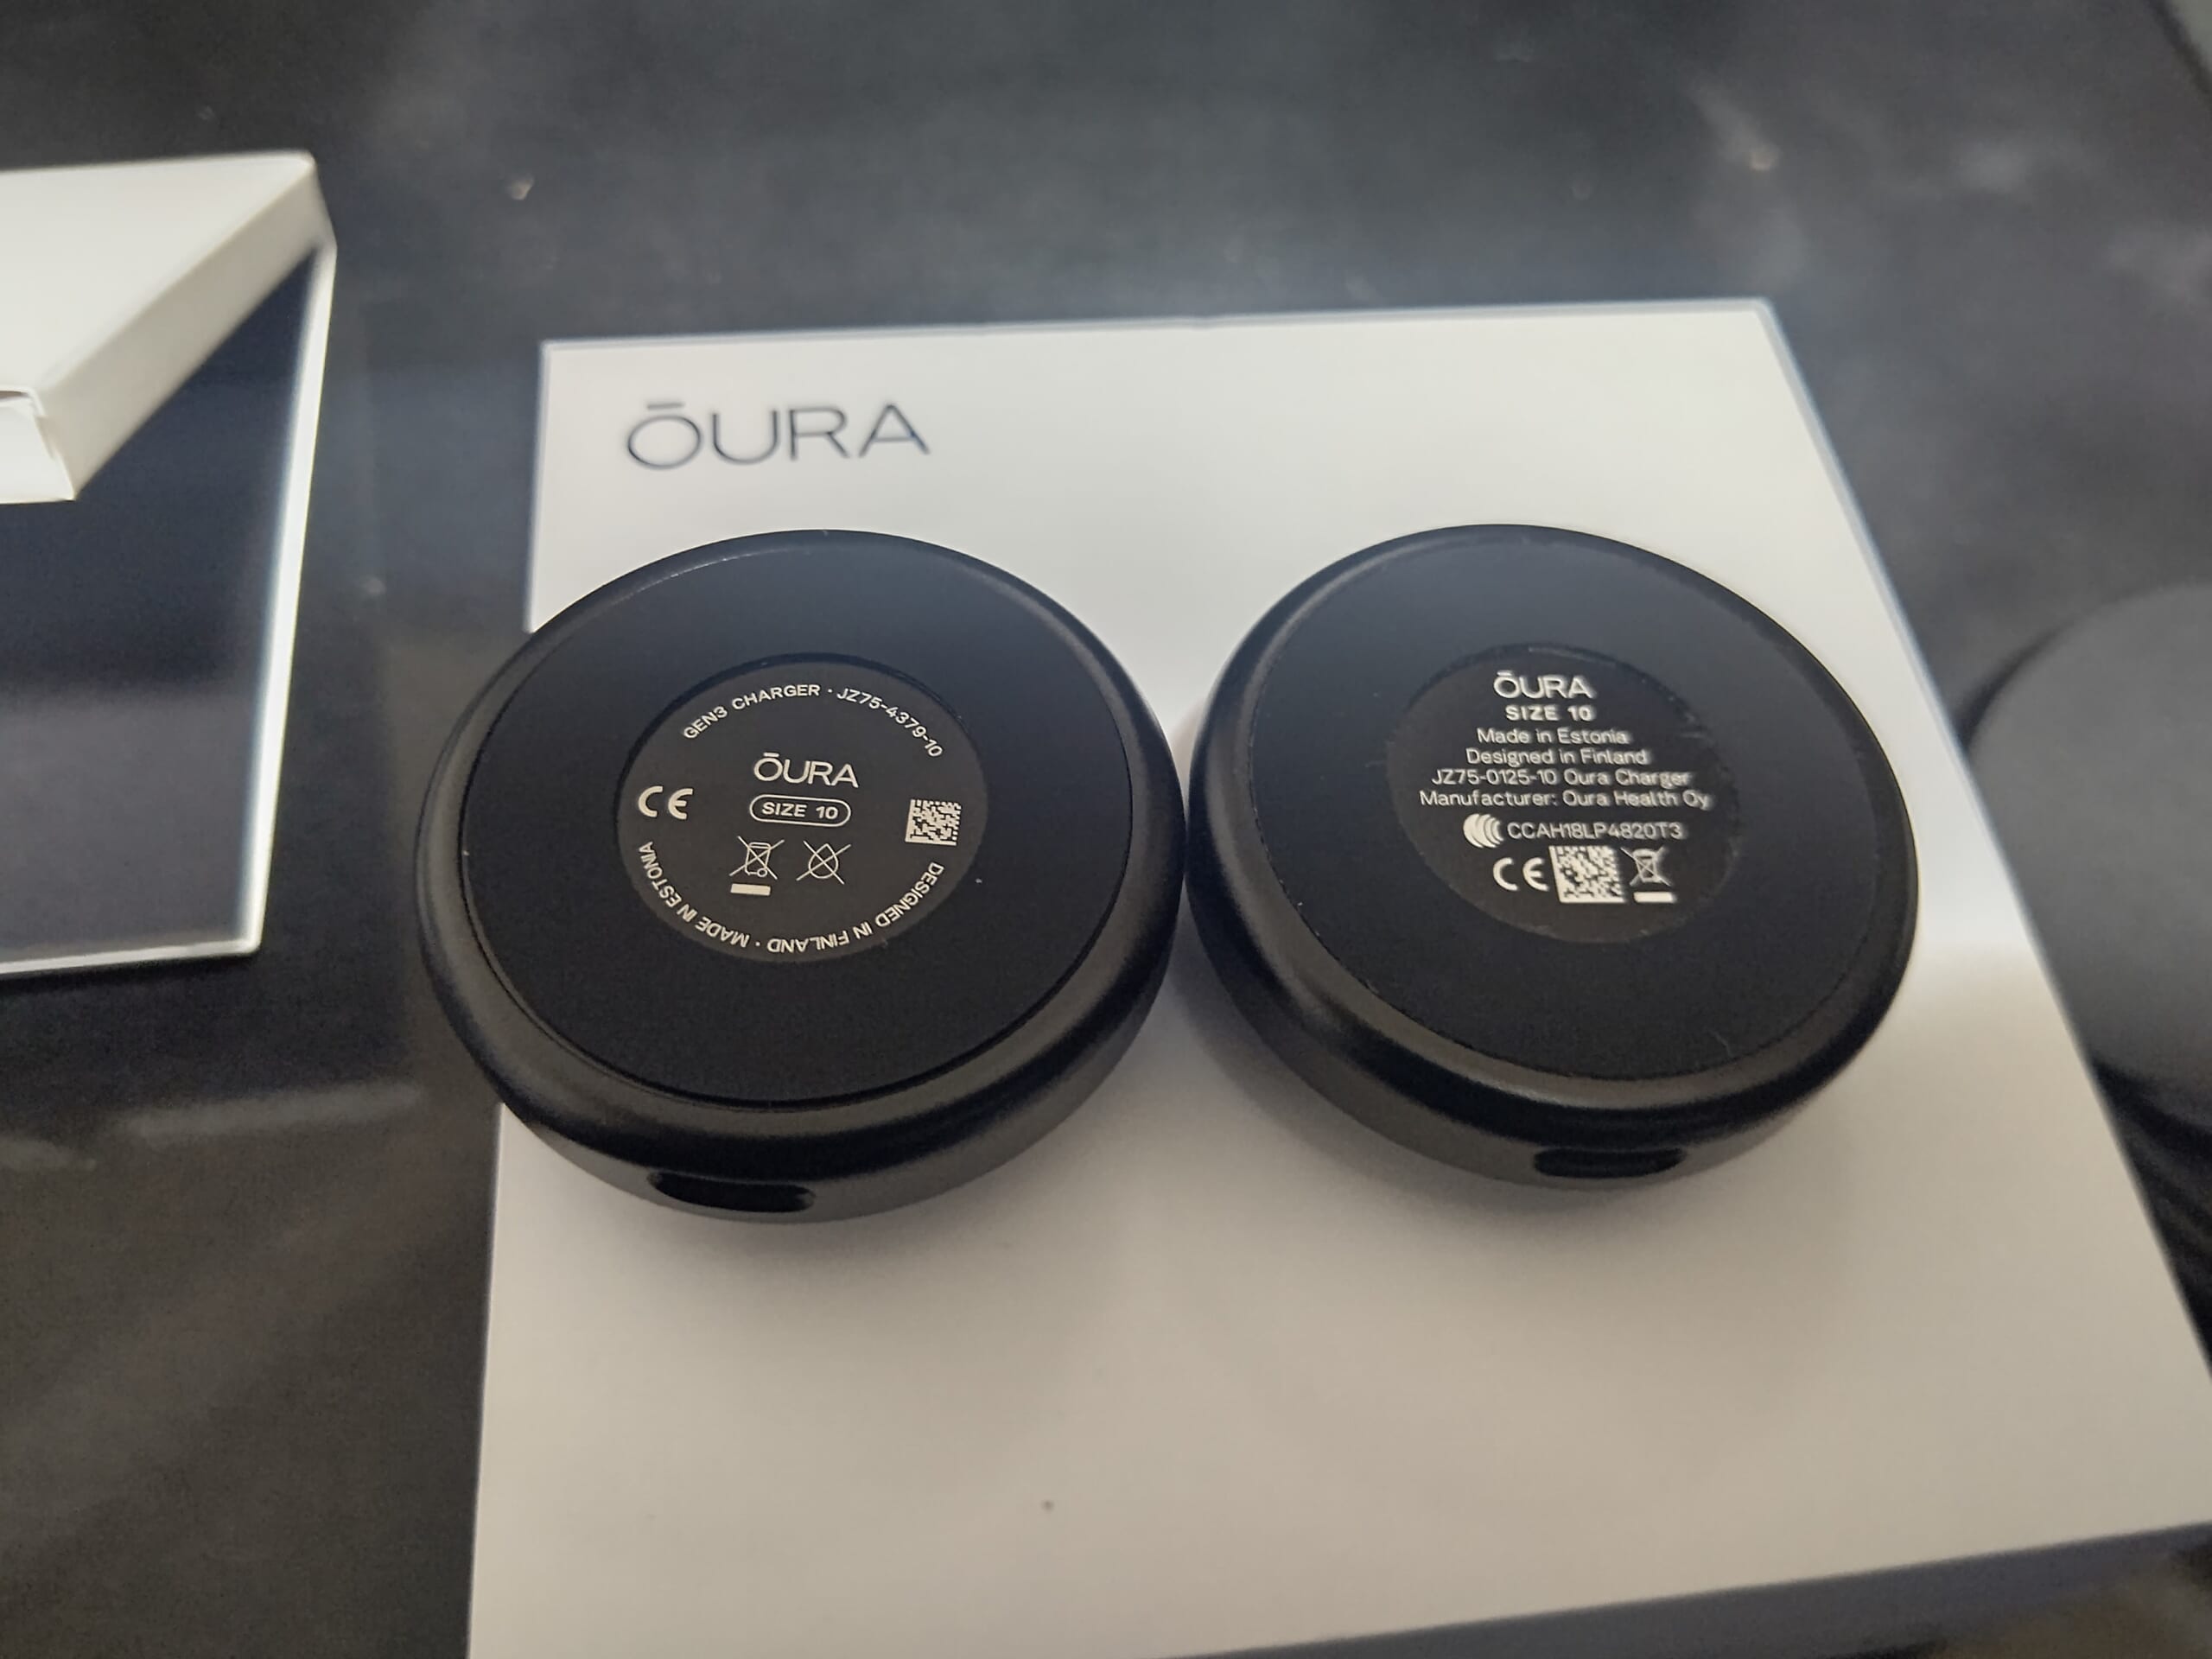
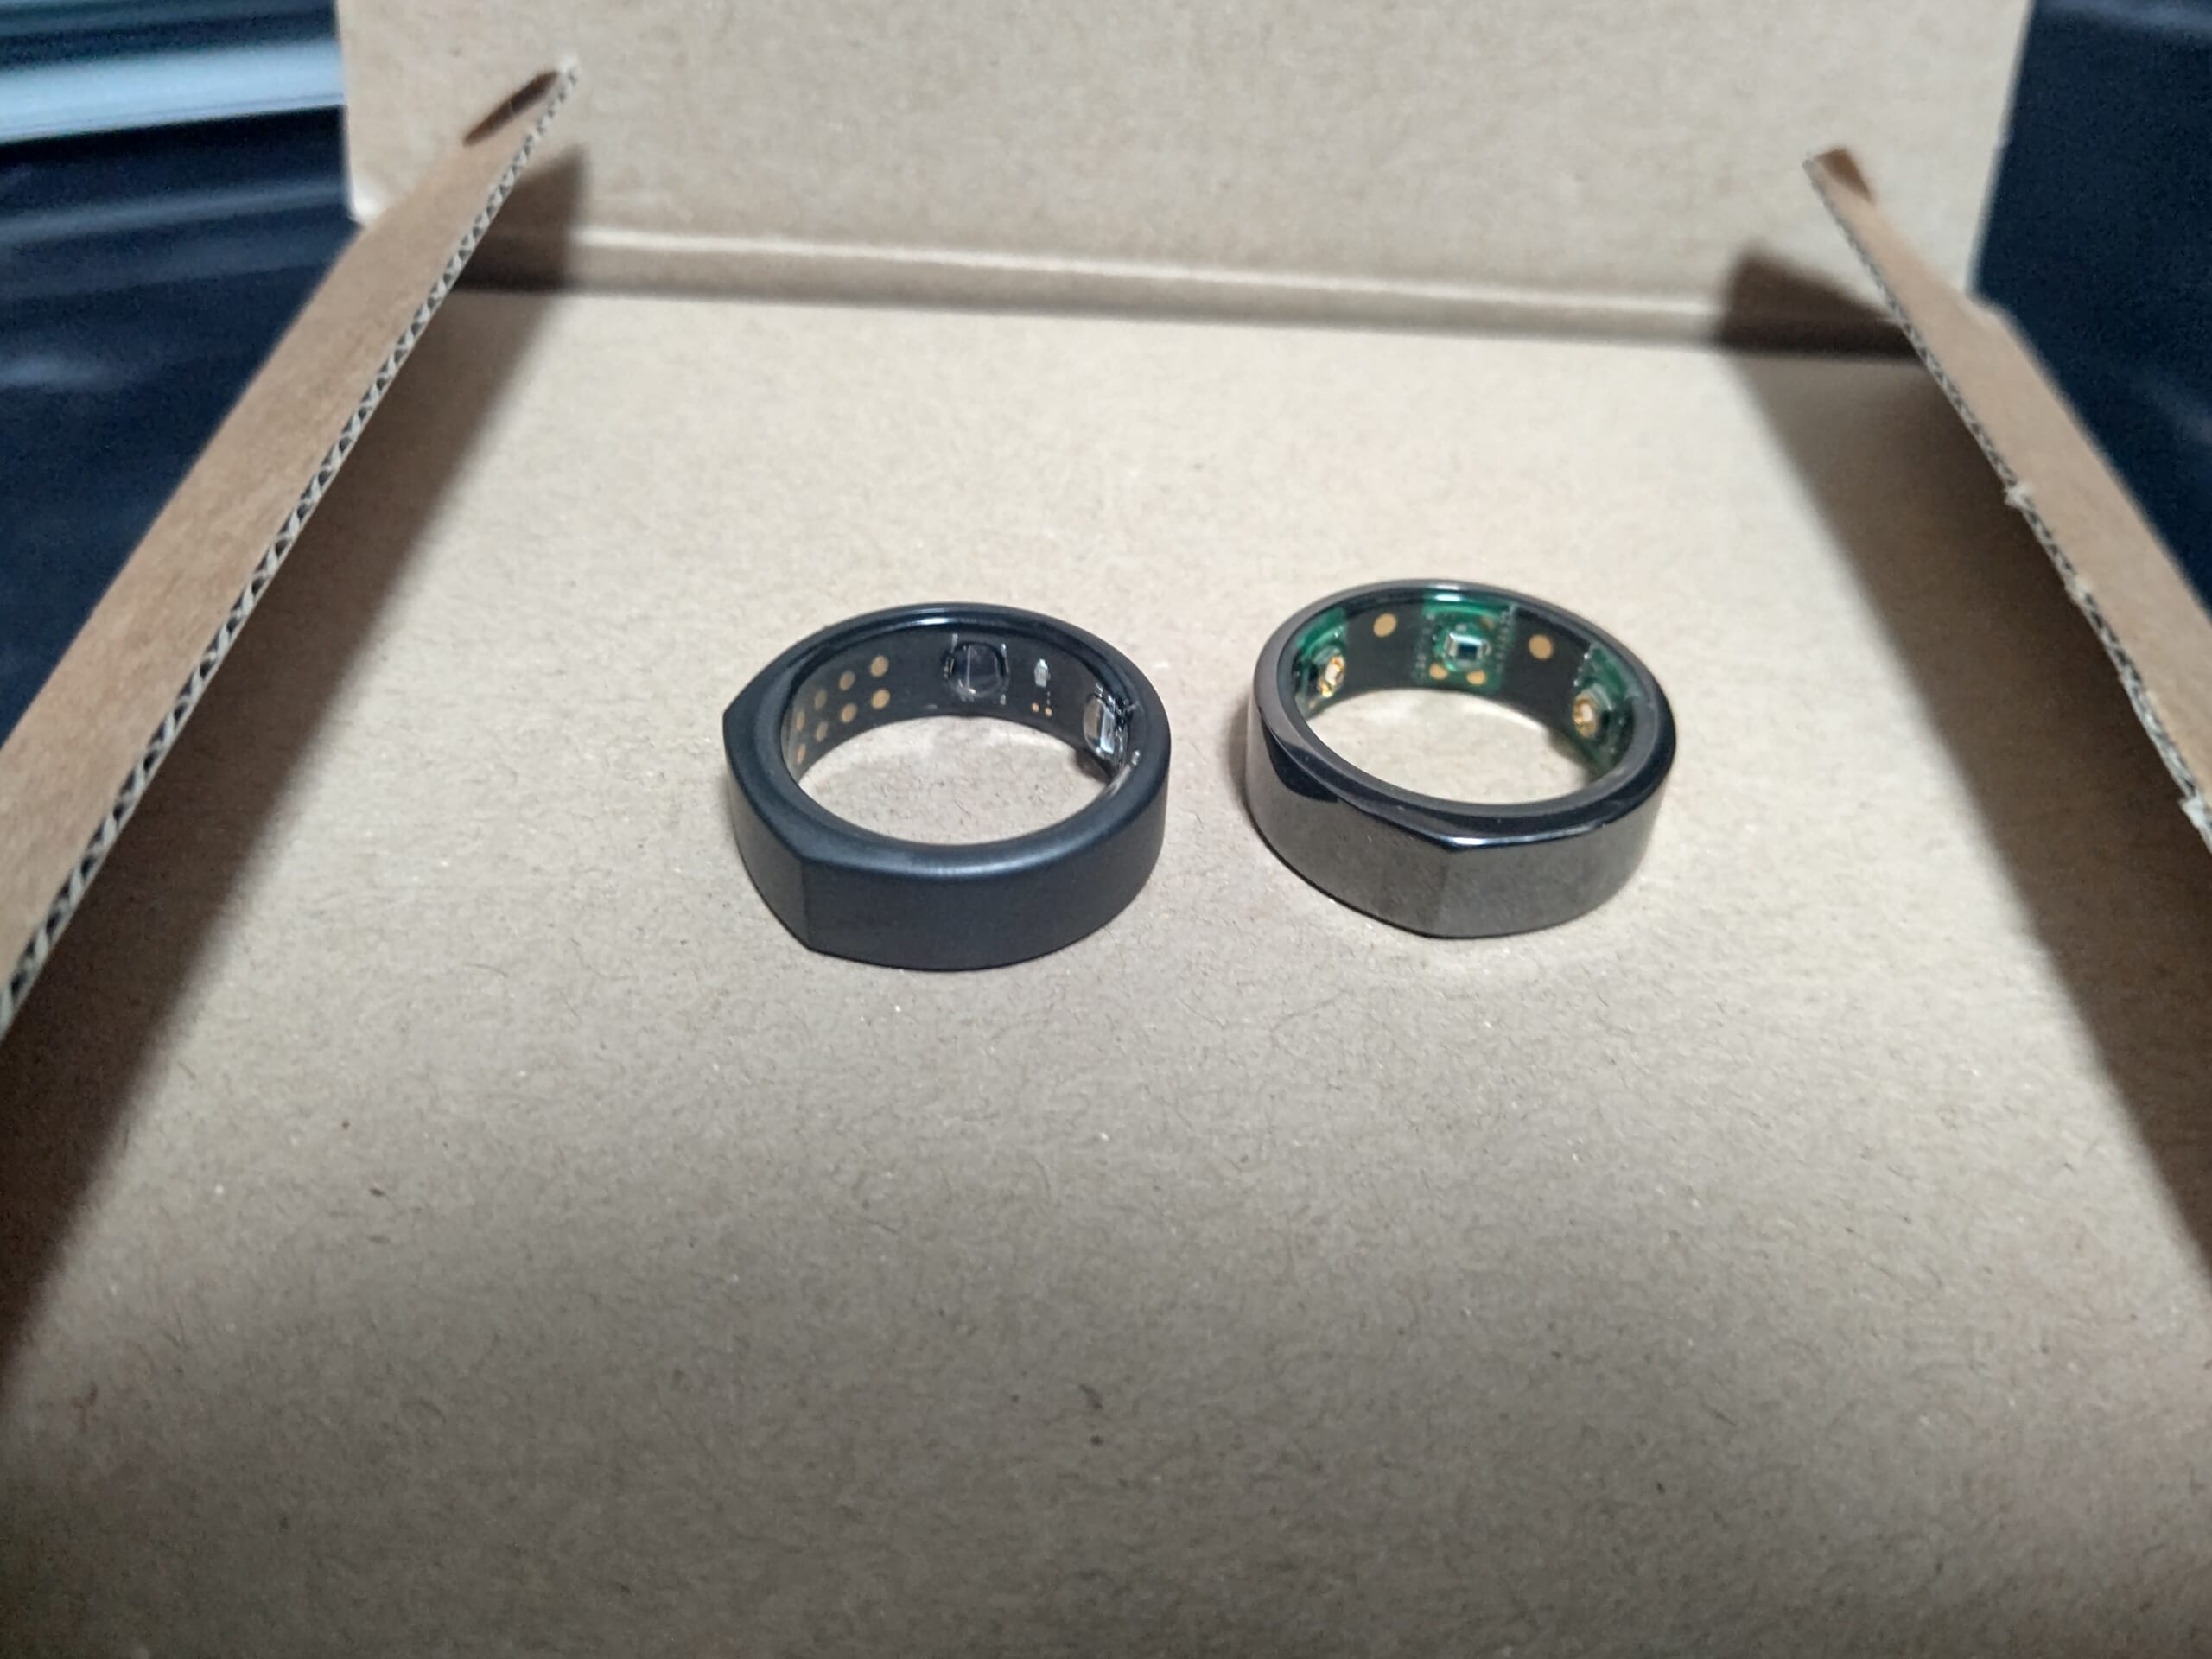
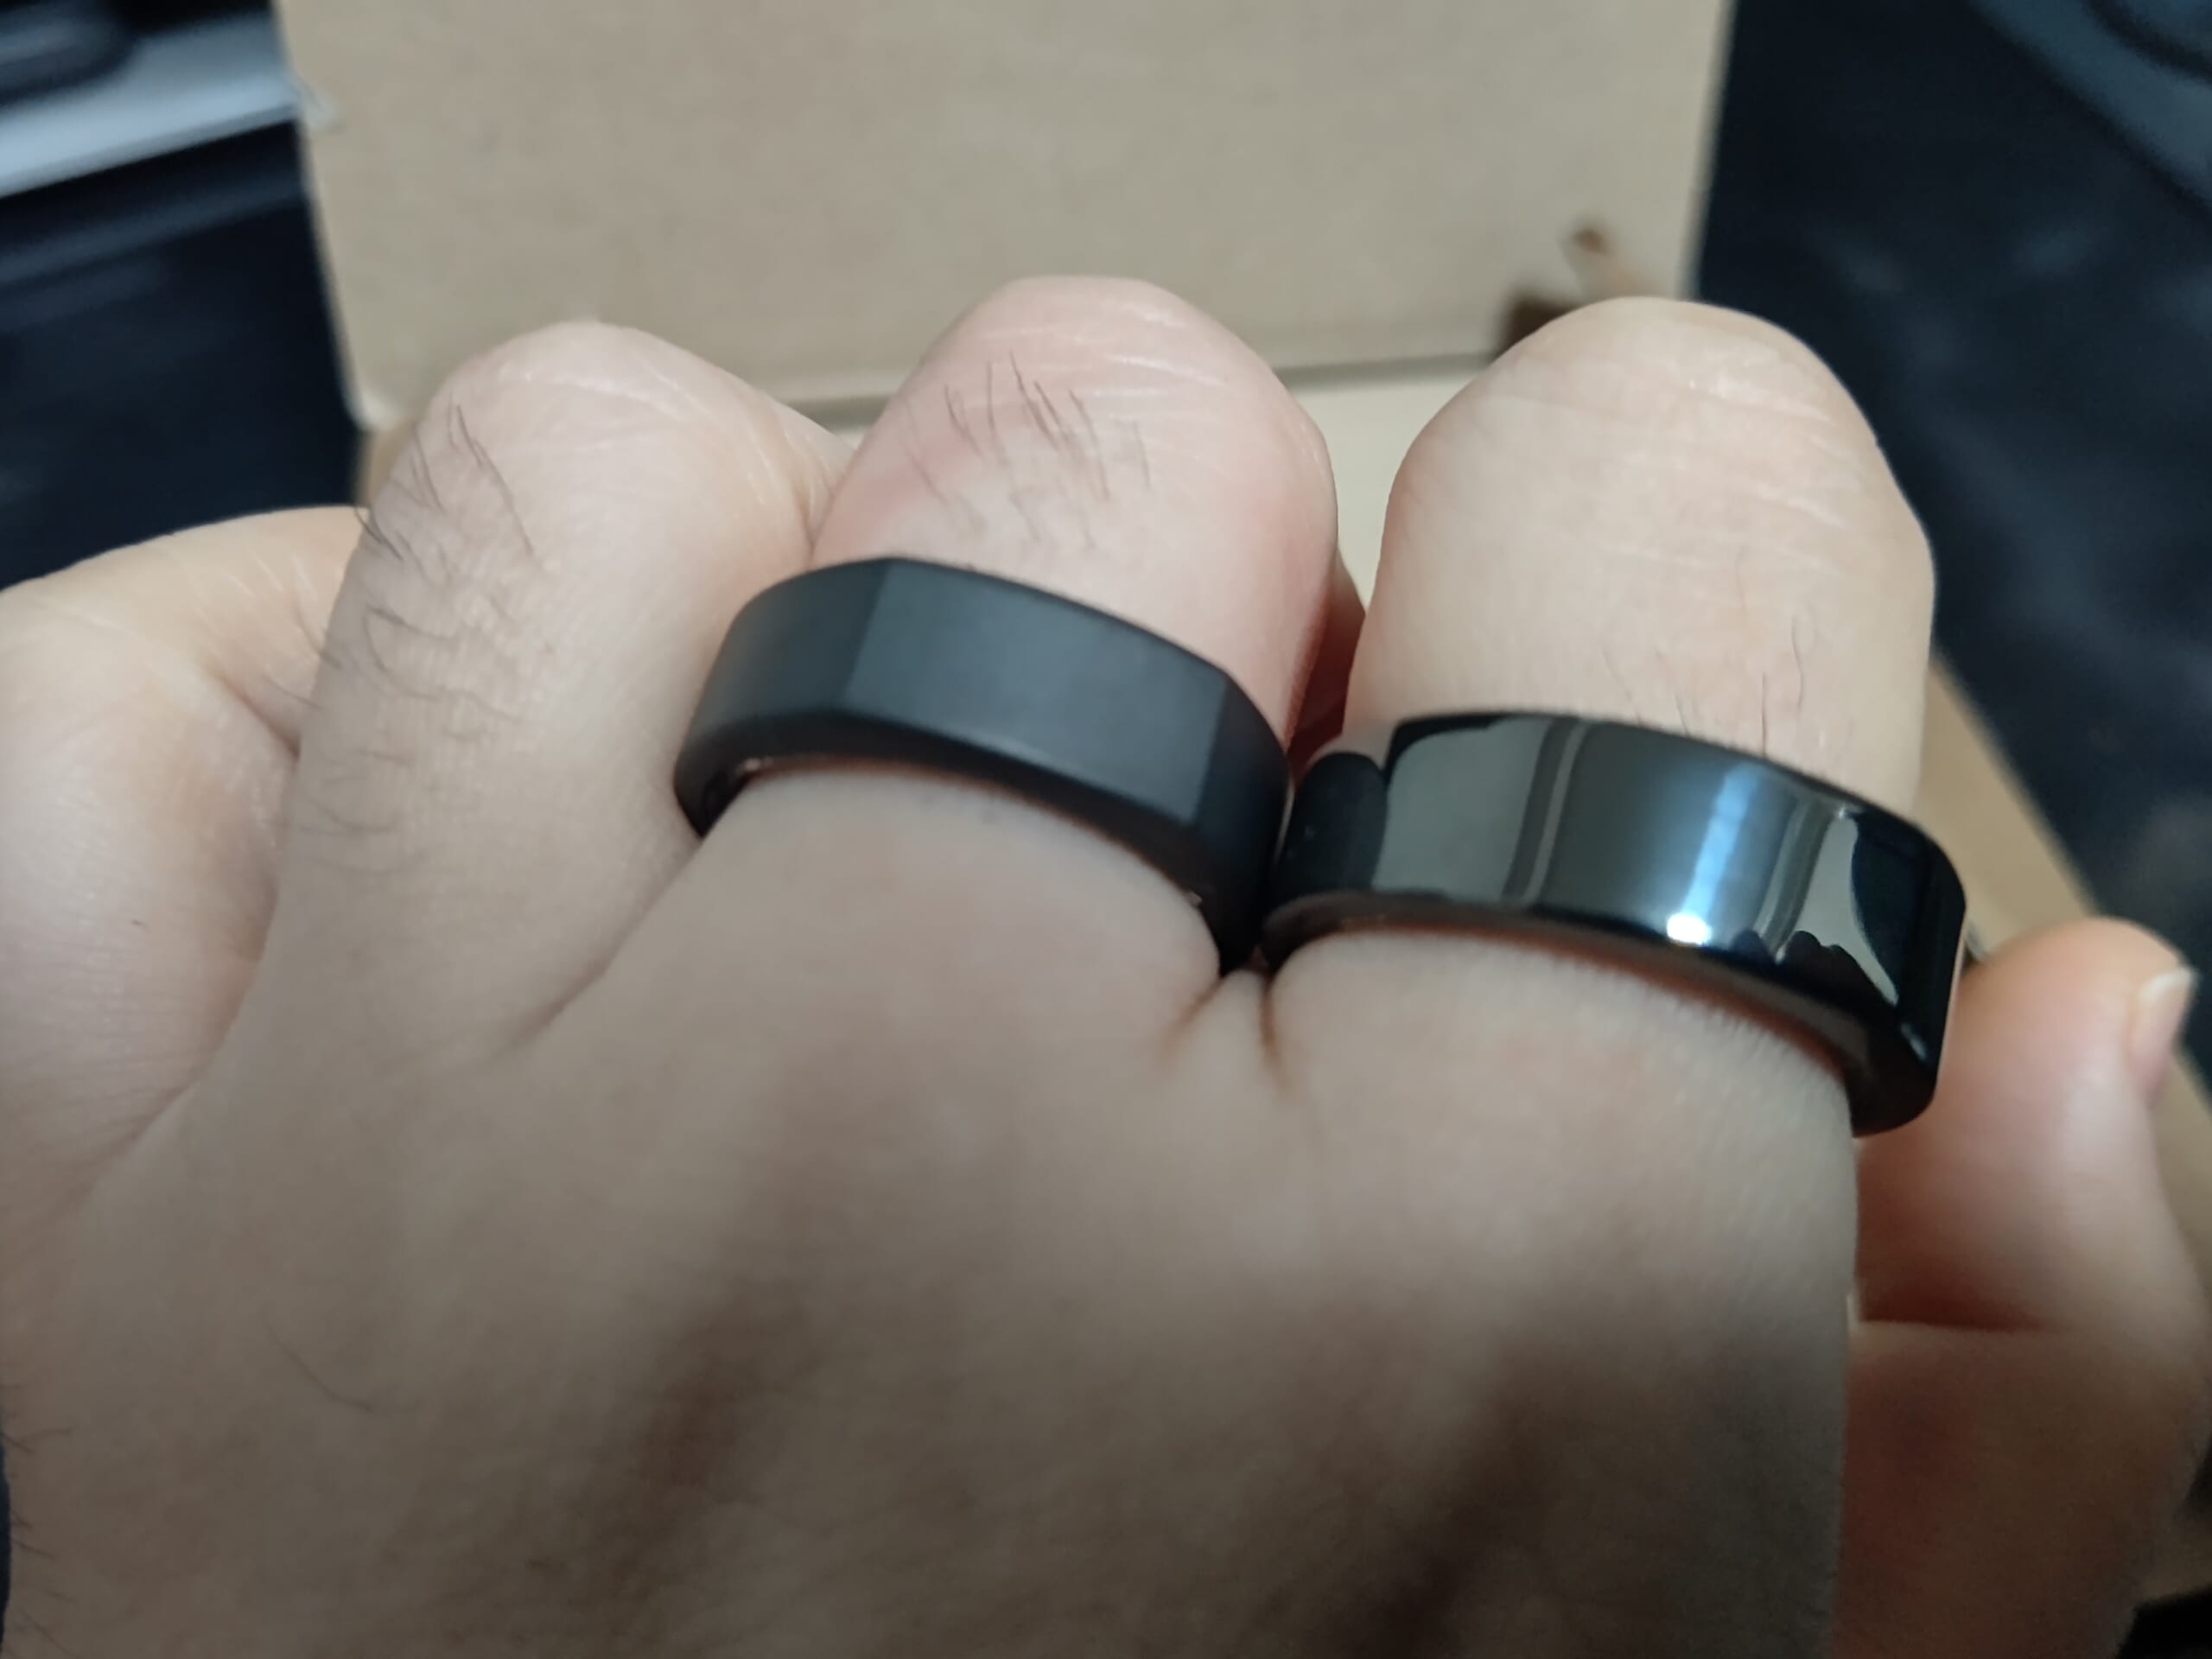
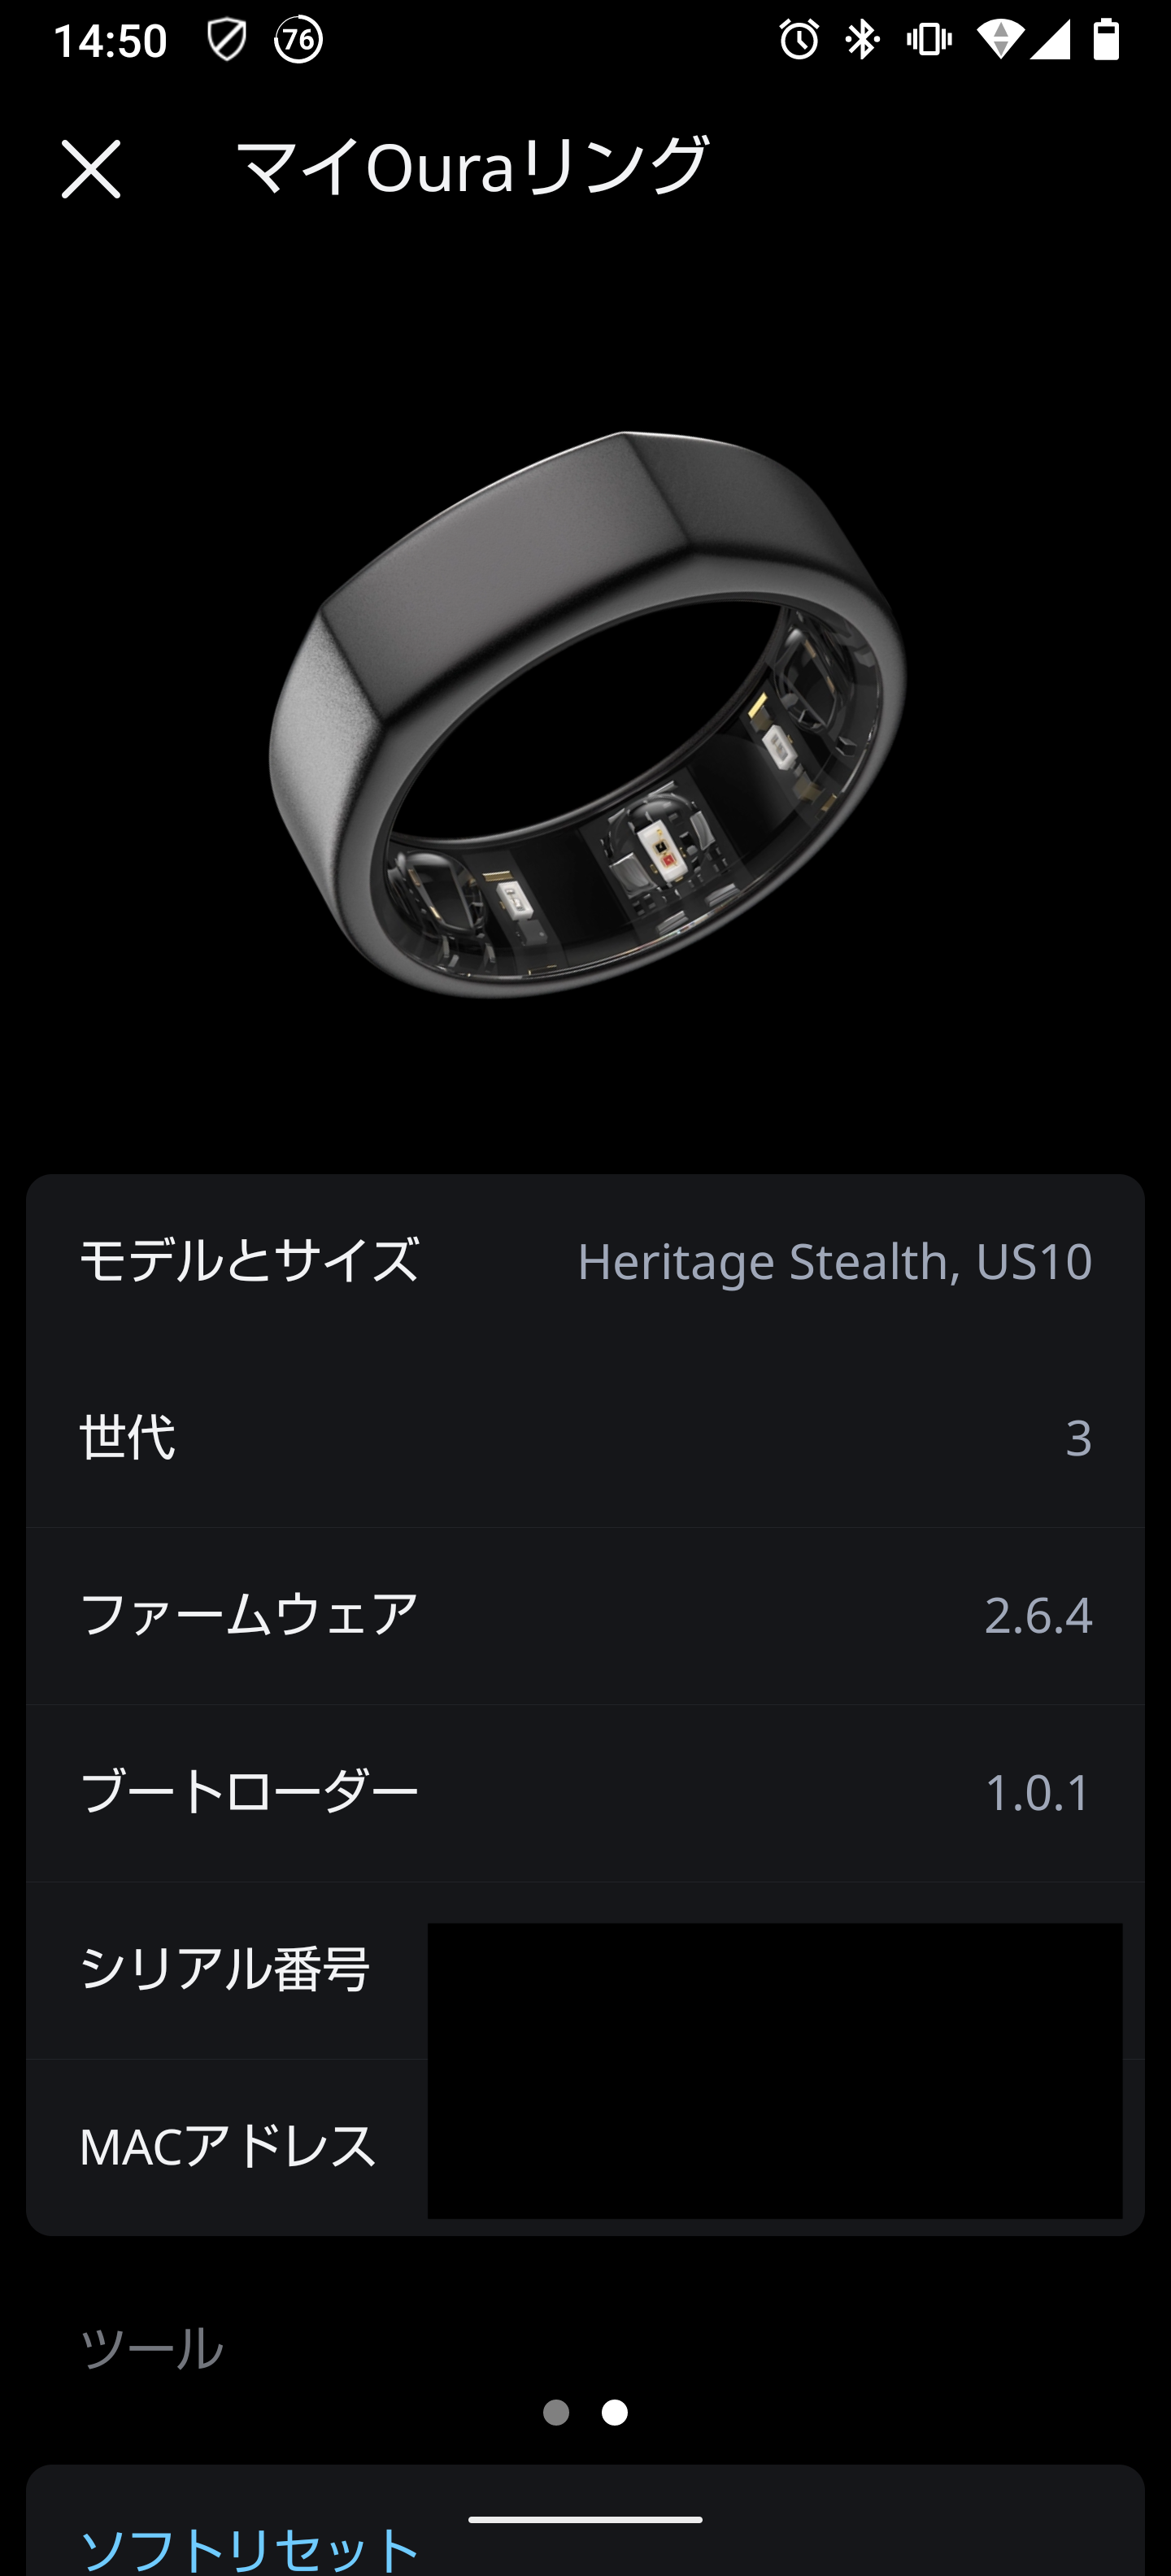
■Oura Ring Gen3(2021/12/11)

買いました。24時間の心拍数計測が面白い。
新しく採用した素材の関係で輸入規制がかかってたようですが無事入手できました。
 

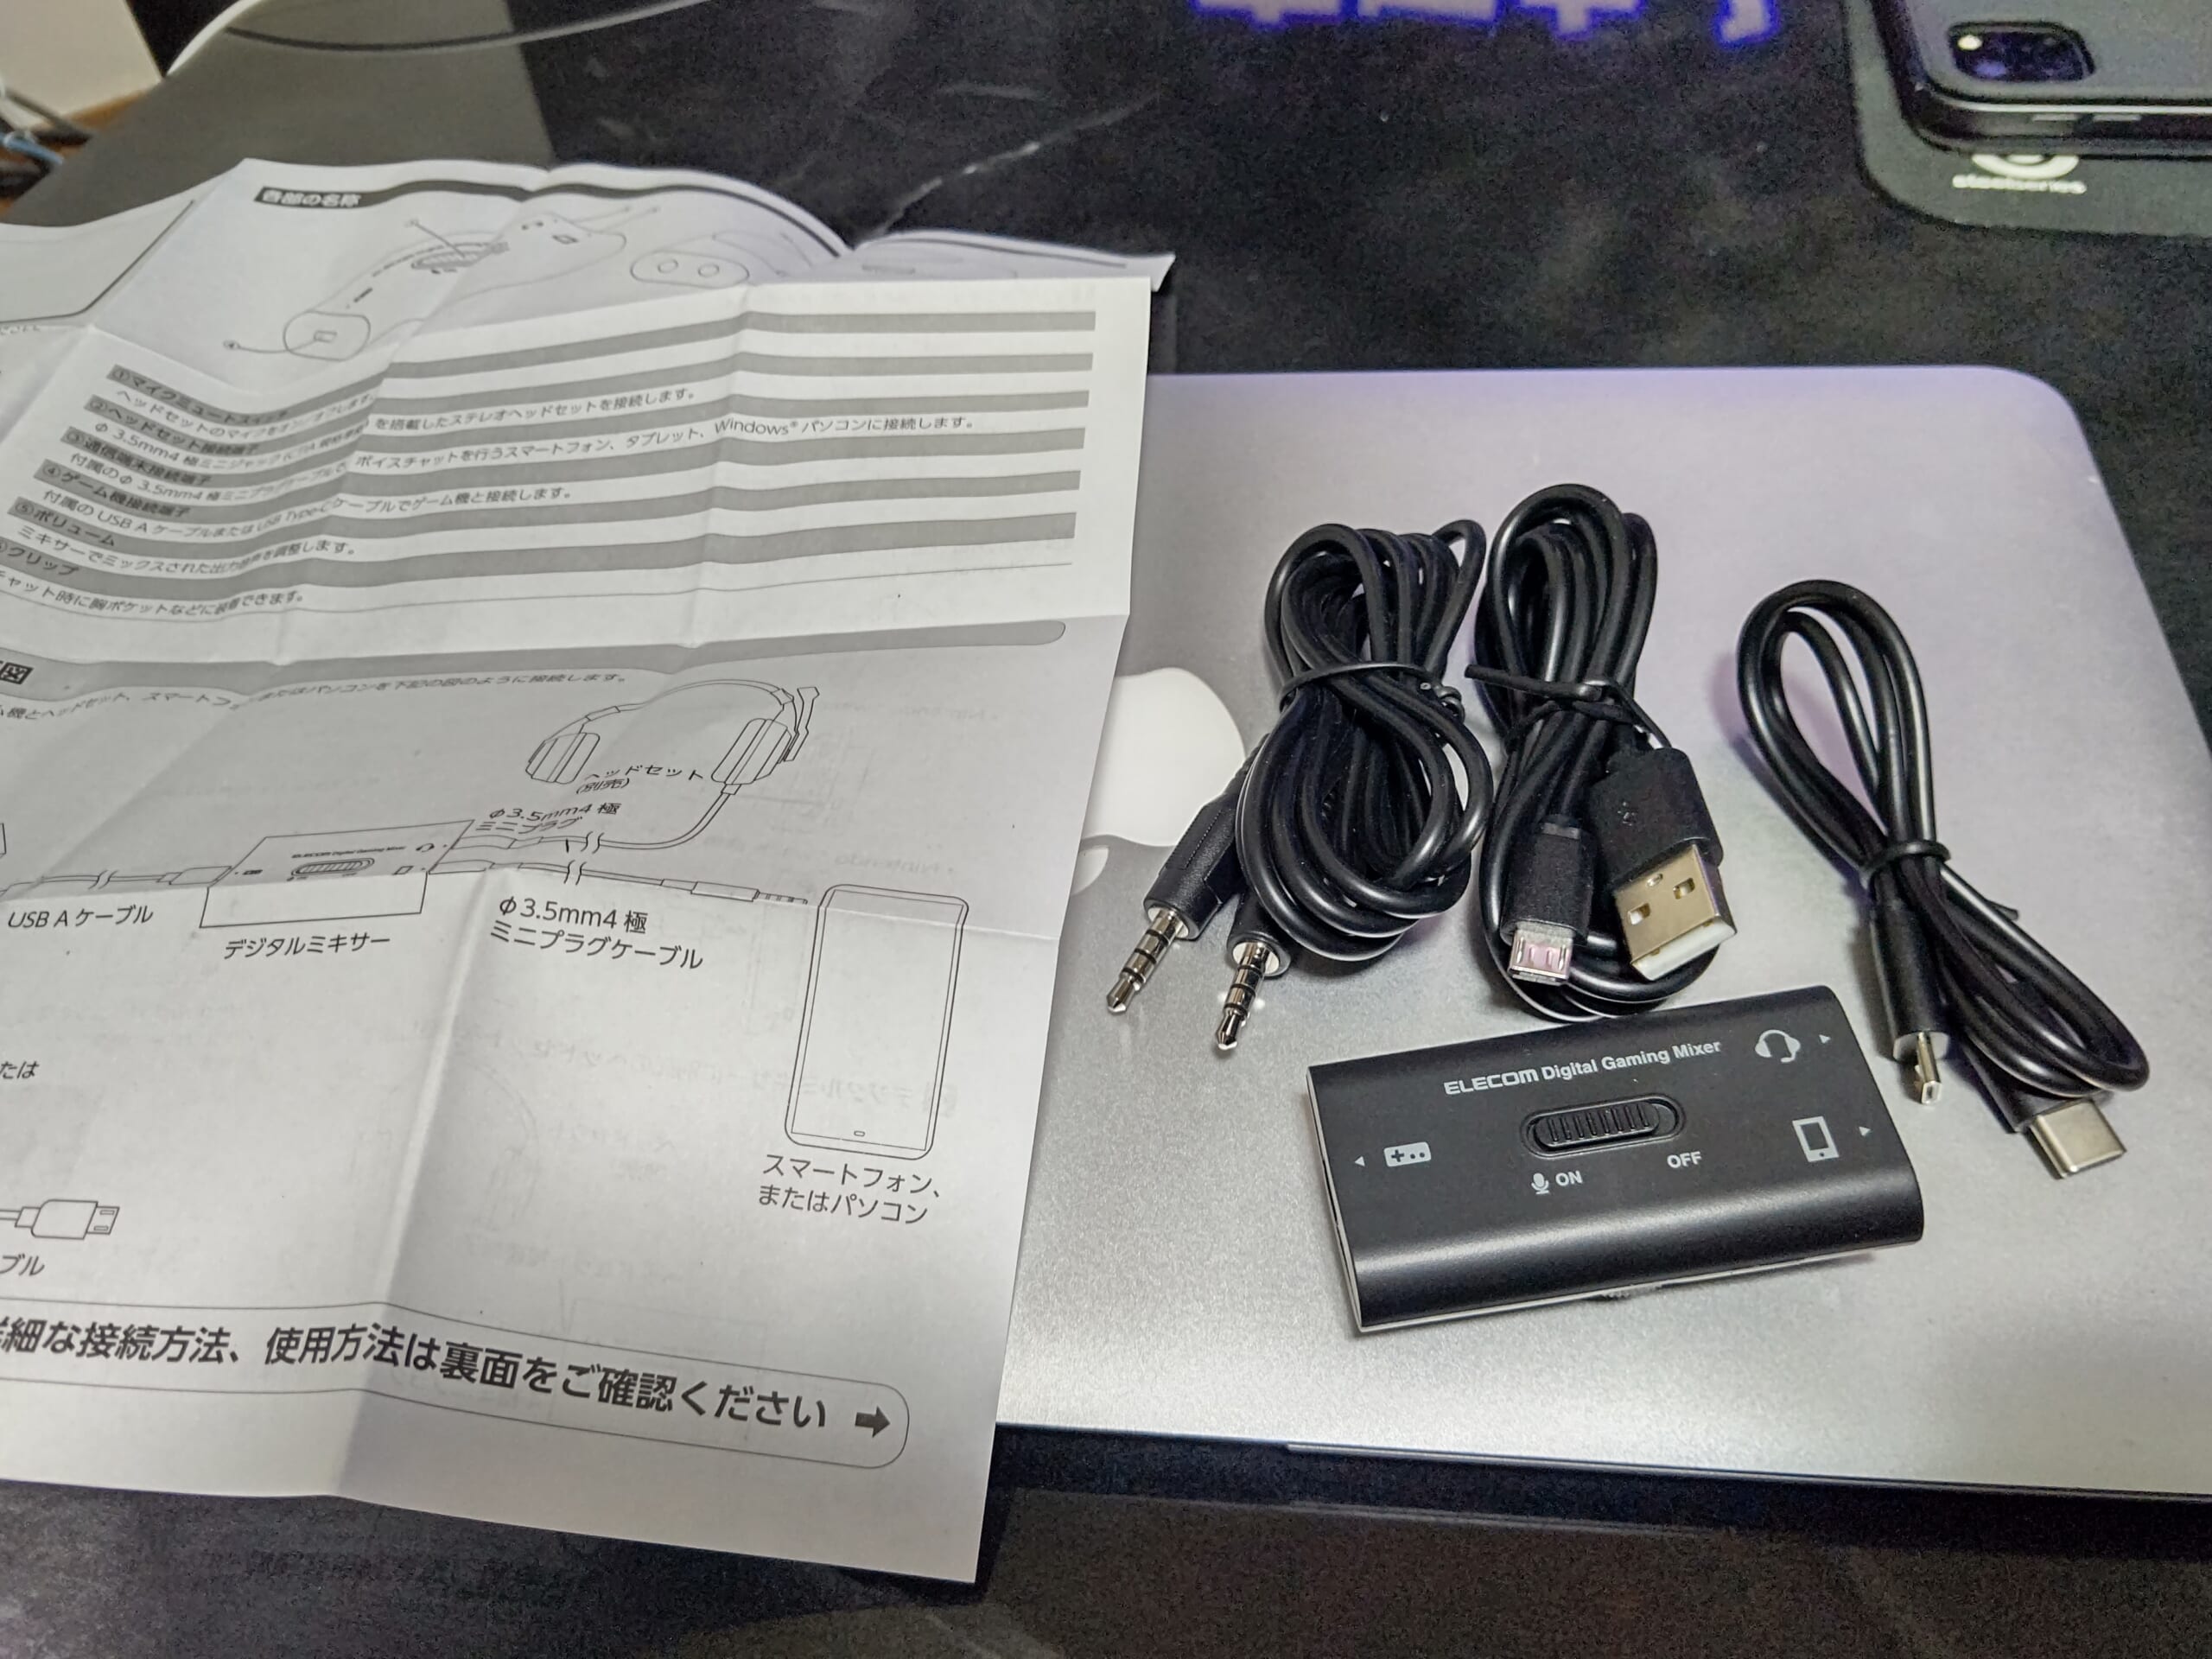
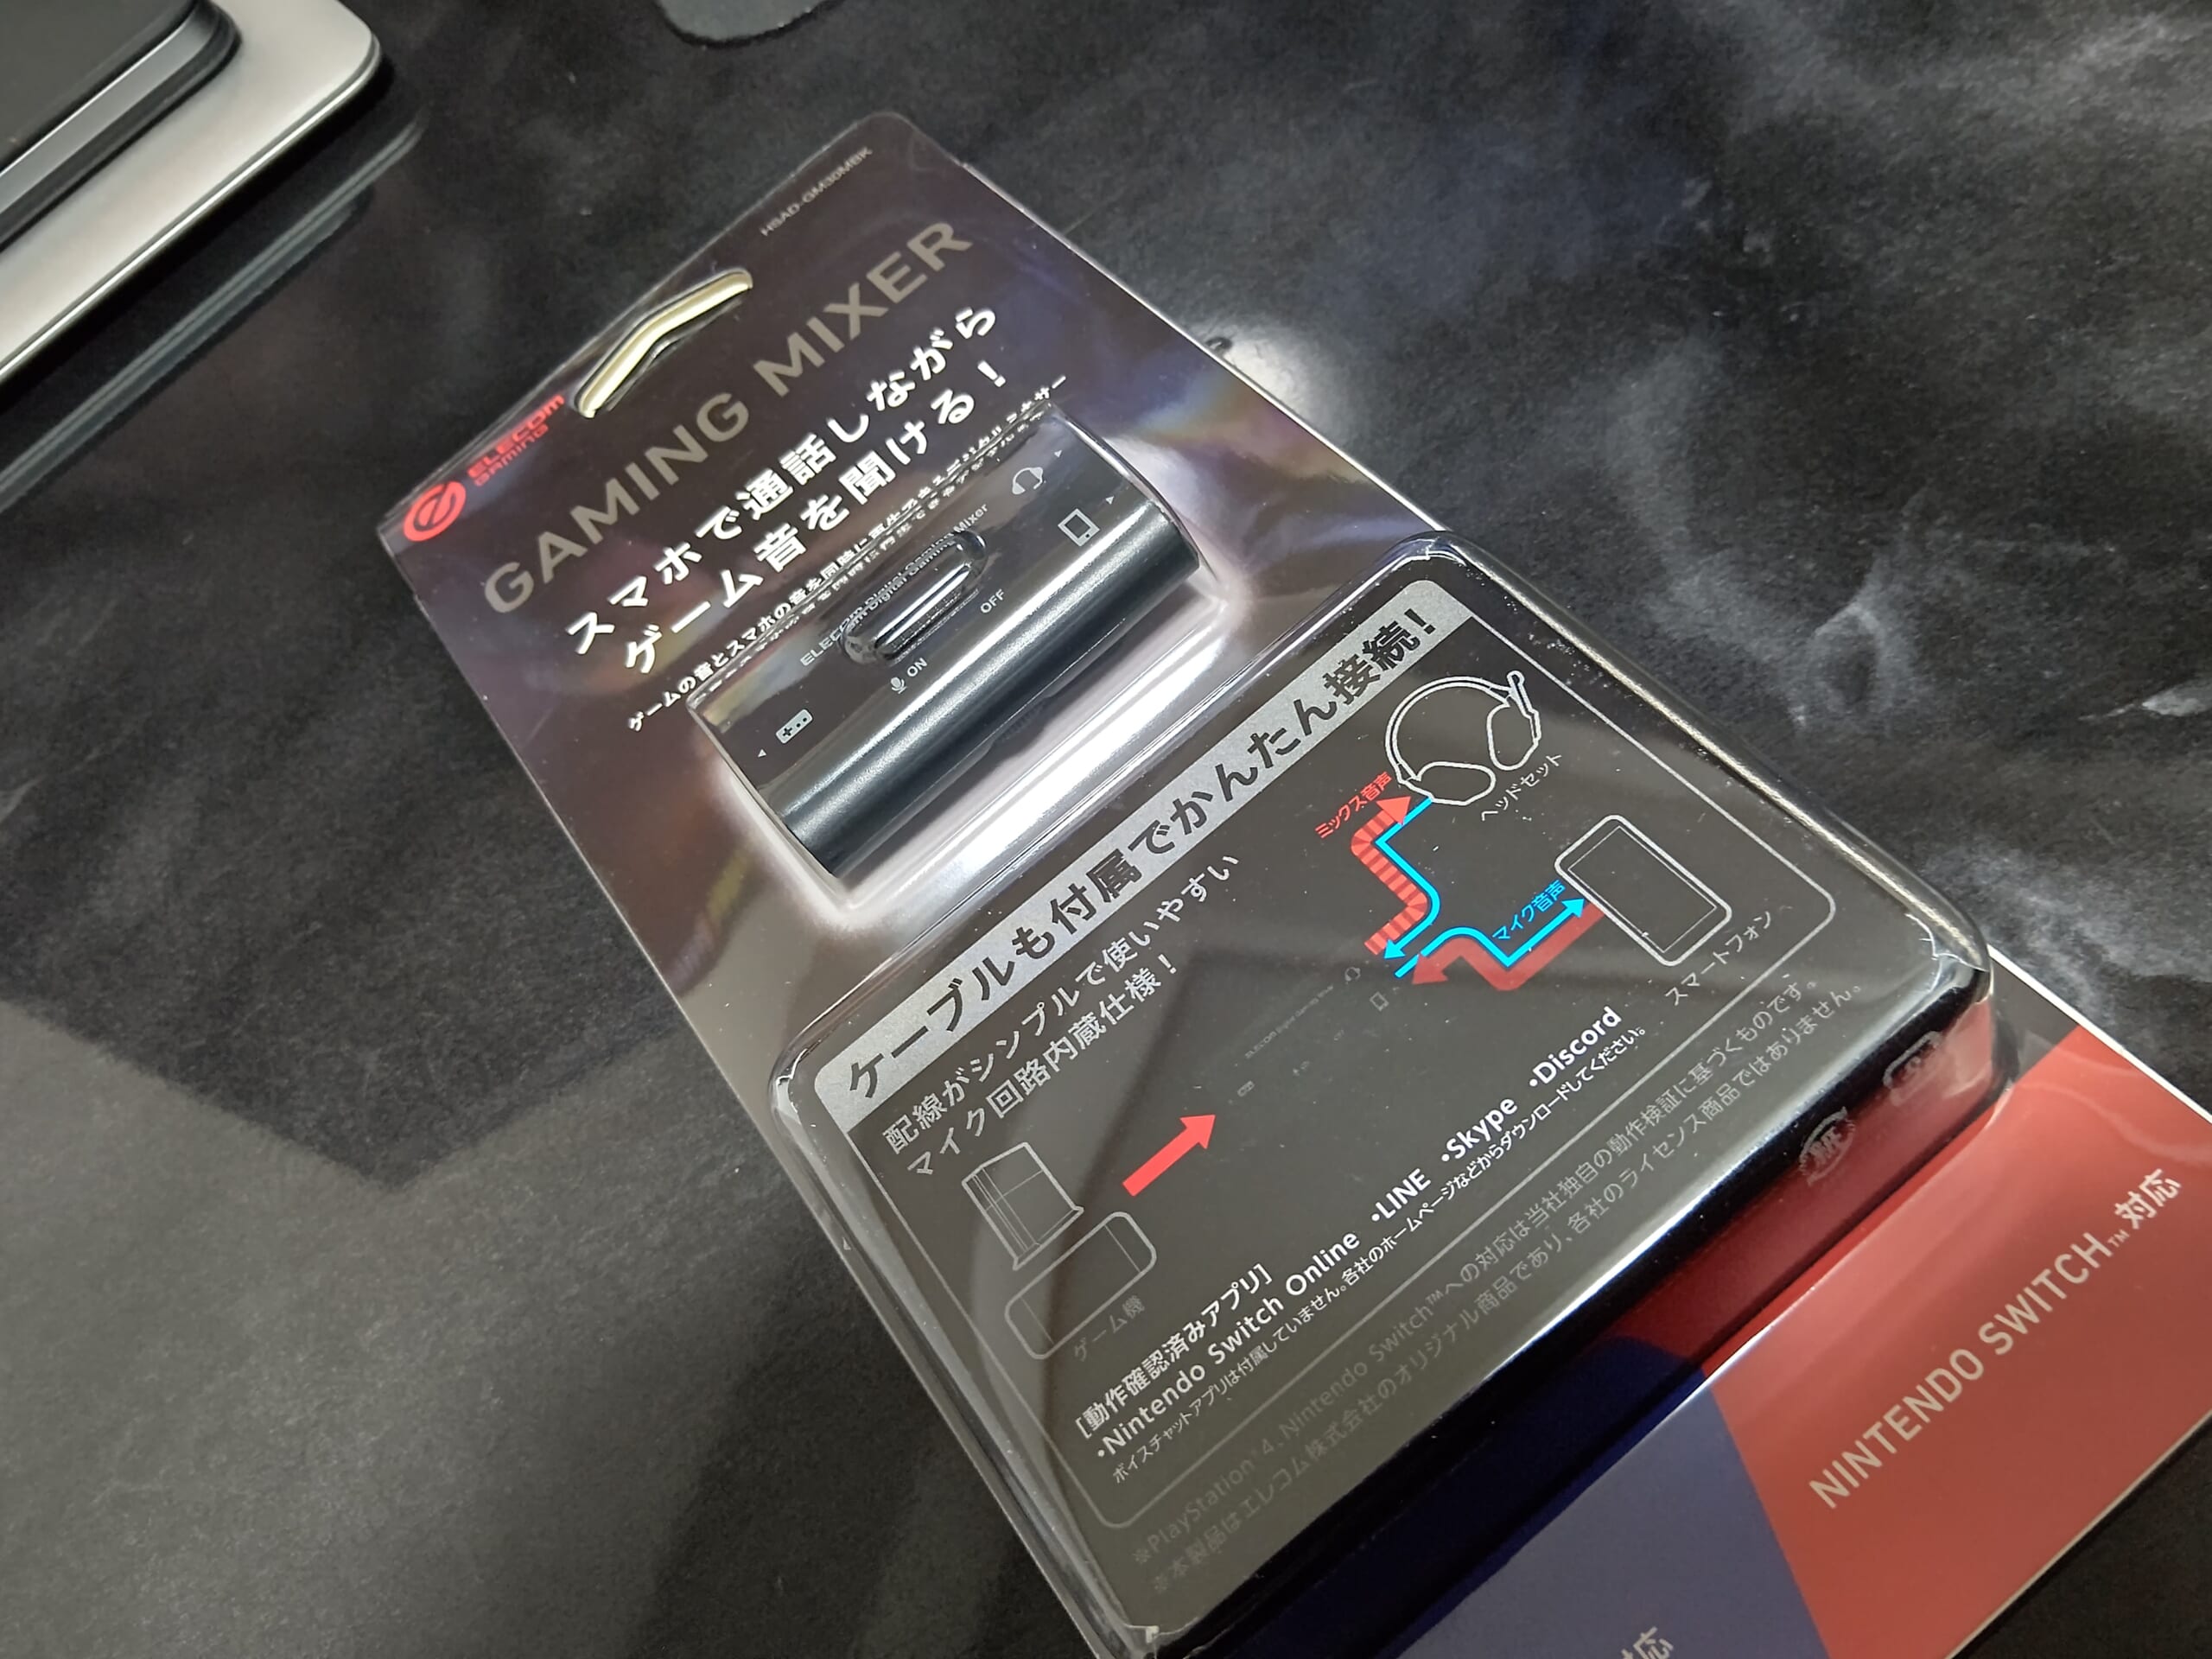
■オーディオミキサー(2021/12/21)

エレコム ゲーム用ボイスチャットミキサー スマホ通話しながらSwitch/PS4のゲーム音を聞けるデジタルミキサー HSAD-GM30MBK

¥1536

Nintendo Switchで遊びつつ、スマートフォンでDiscord通話するためにミキサーを購入。
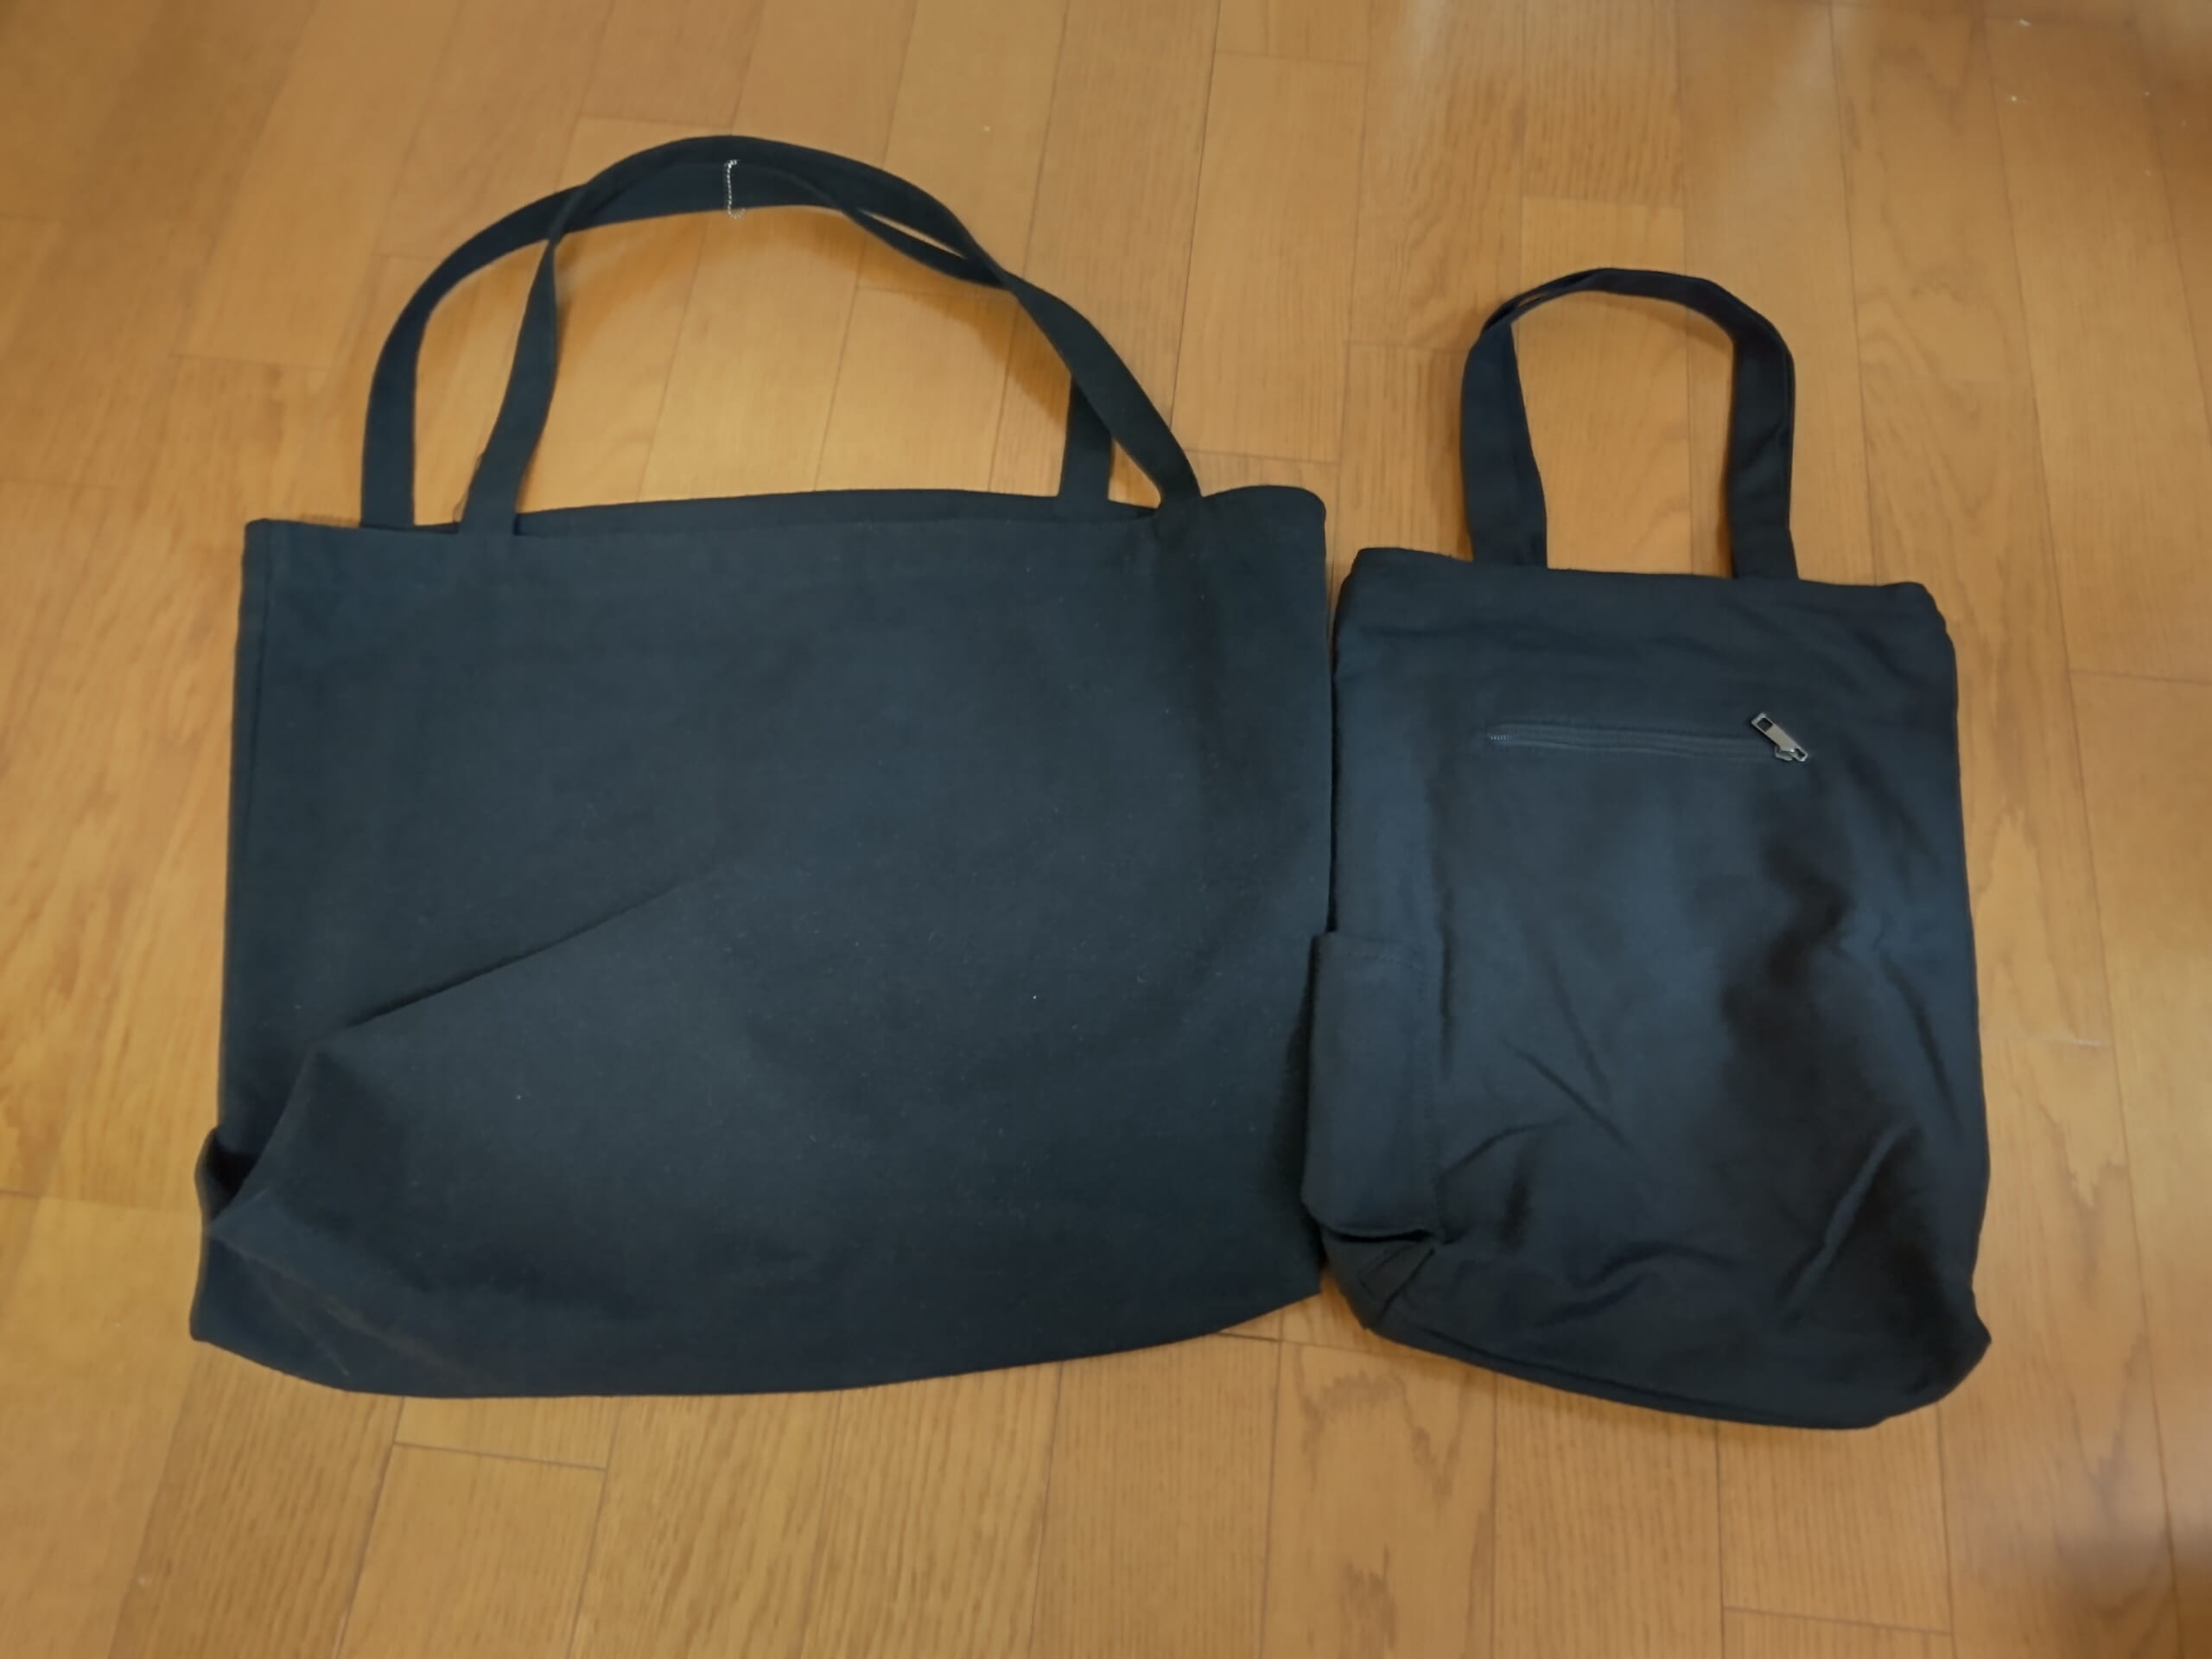
■サックスの練習に持ってくトートバッグ(2022/01/02)

2019年8月頃から使ってるトートバッグのファスナーが壊れたので買い替え。
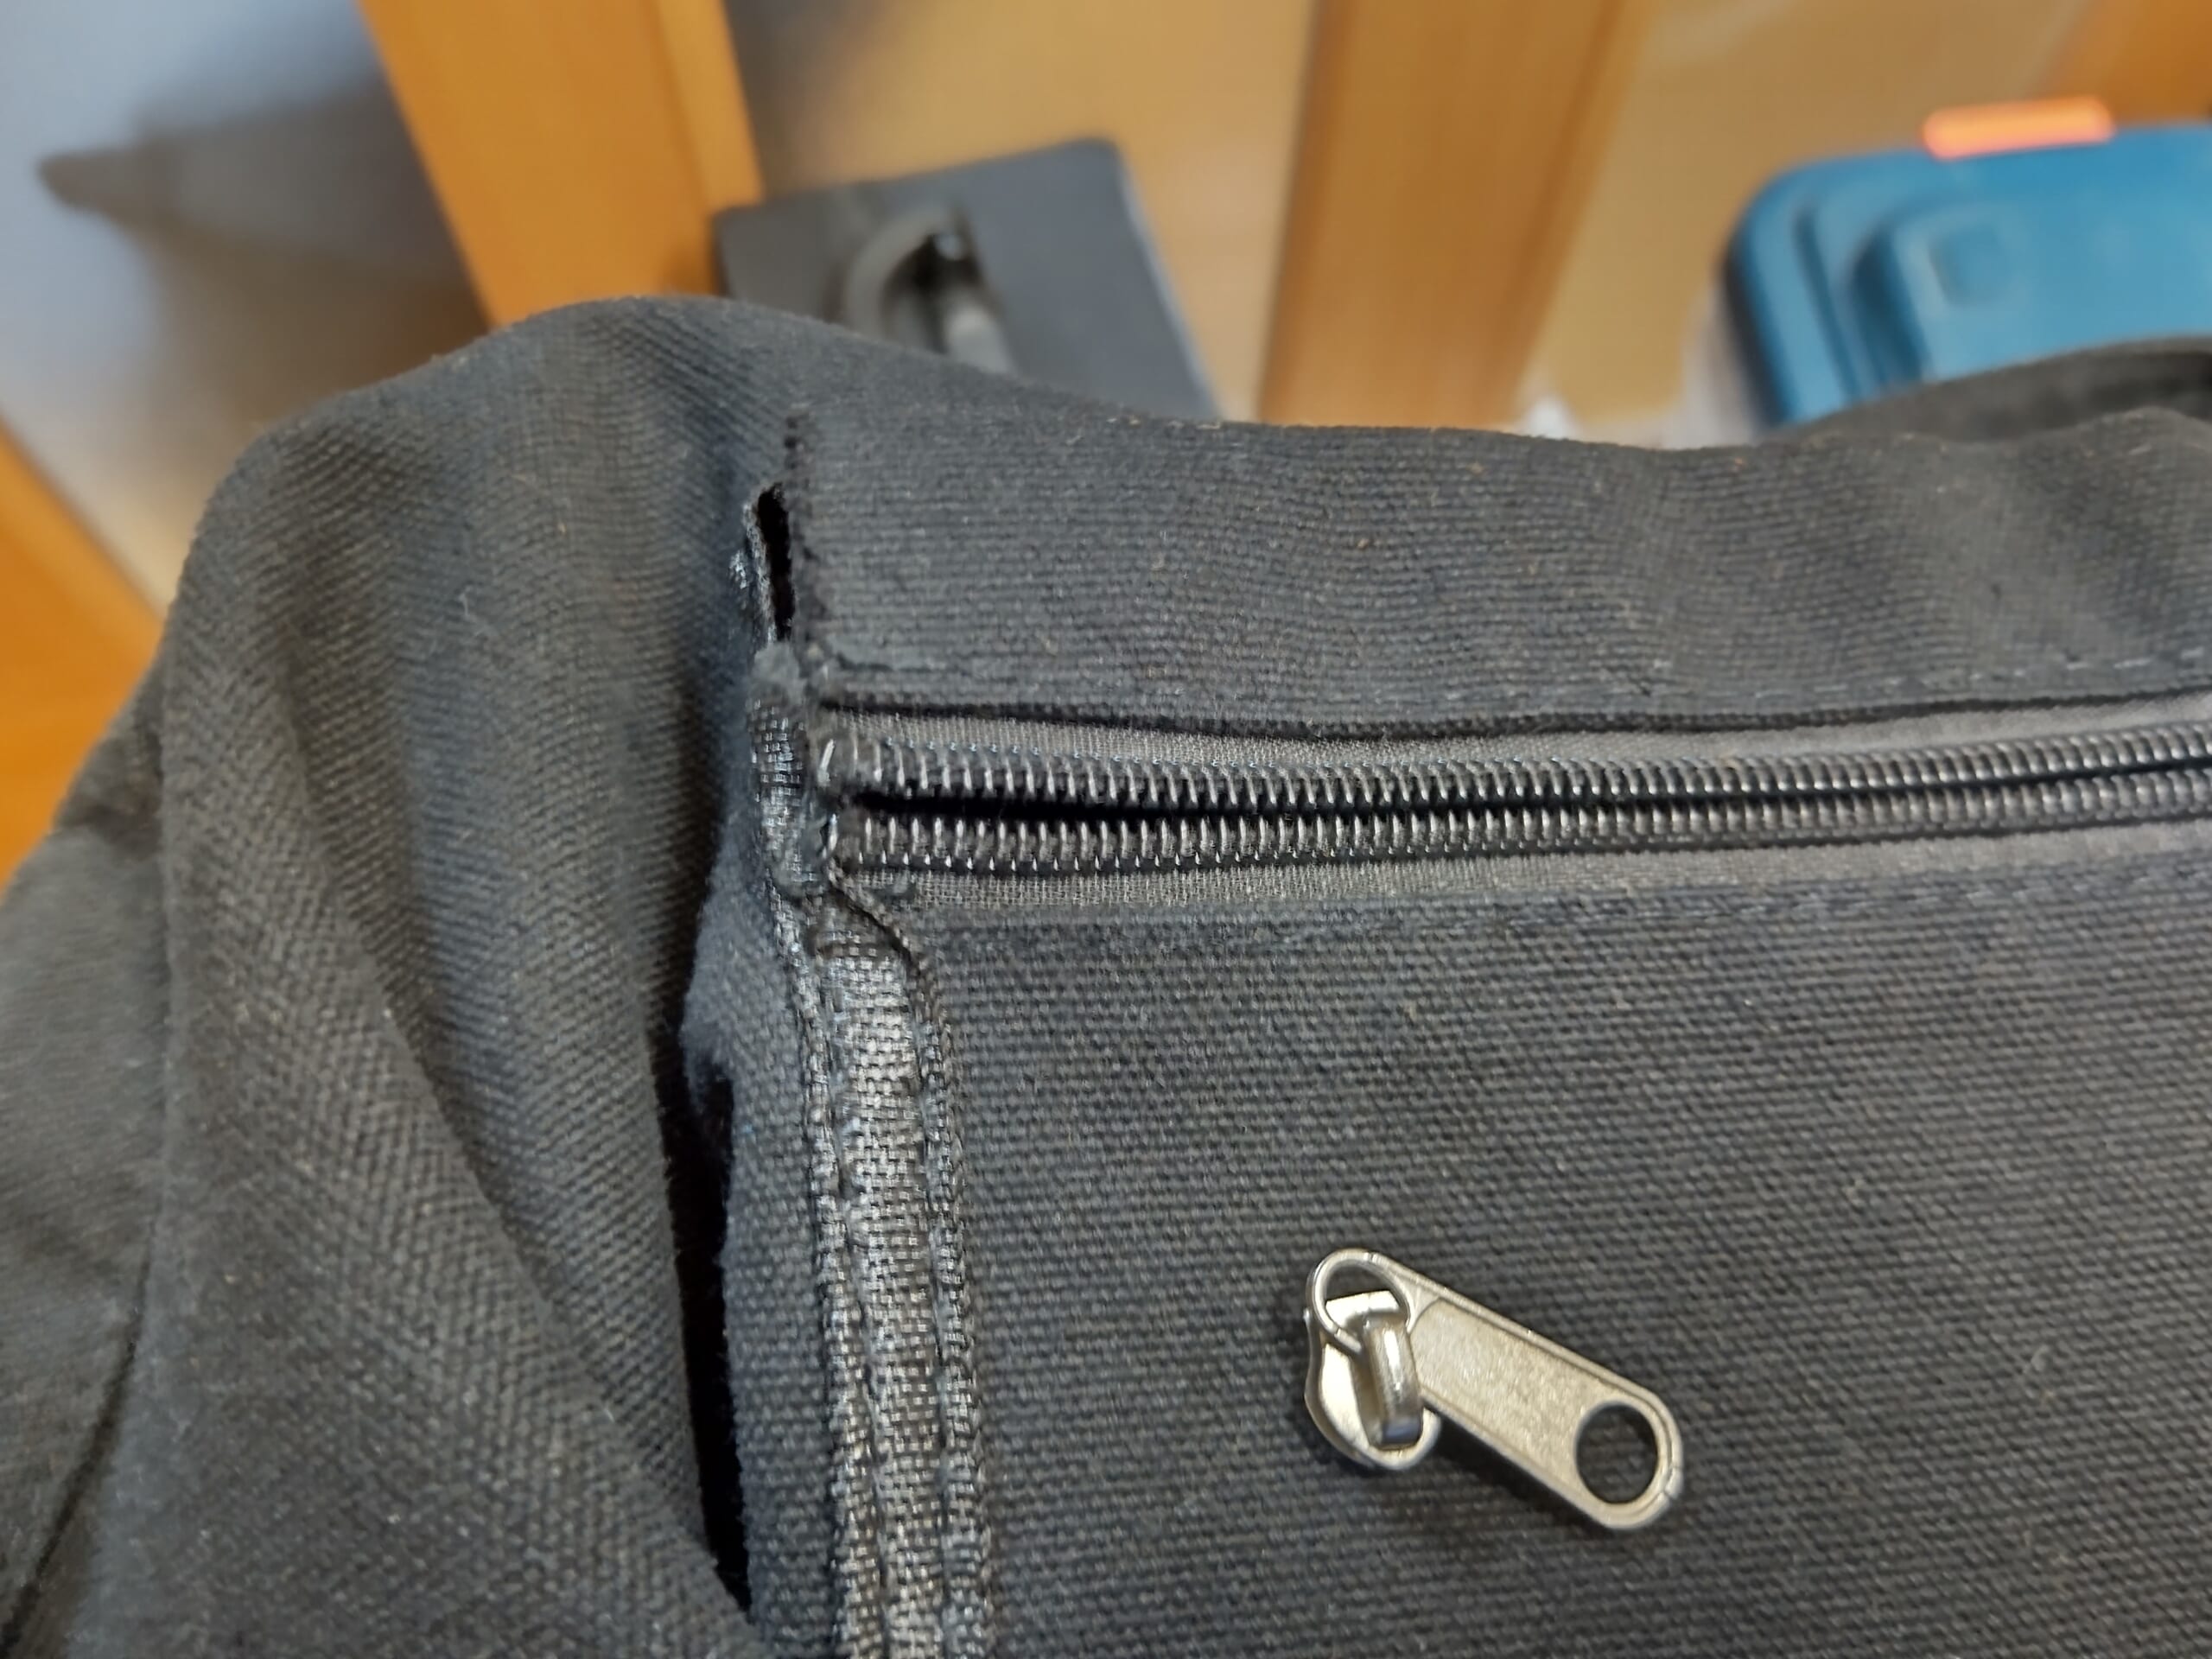
モノボックス トートバック 無地キャンパス ファスナー付 A4対応 bg-monotote (ブラック)

Amazonで¥1,900。

まぁまぁだな。外側ポケットやペットボトル入れもあって便利。

■Titan Pocketの2回目のアップデート(2022/01/19)
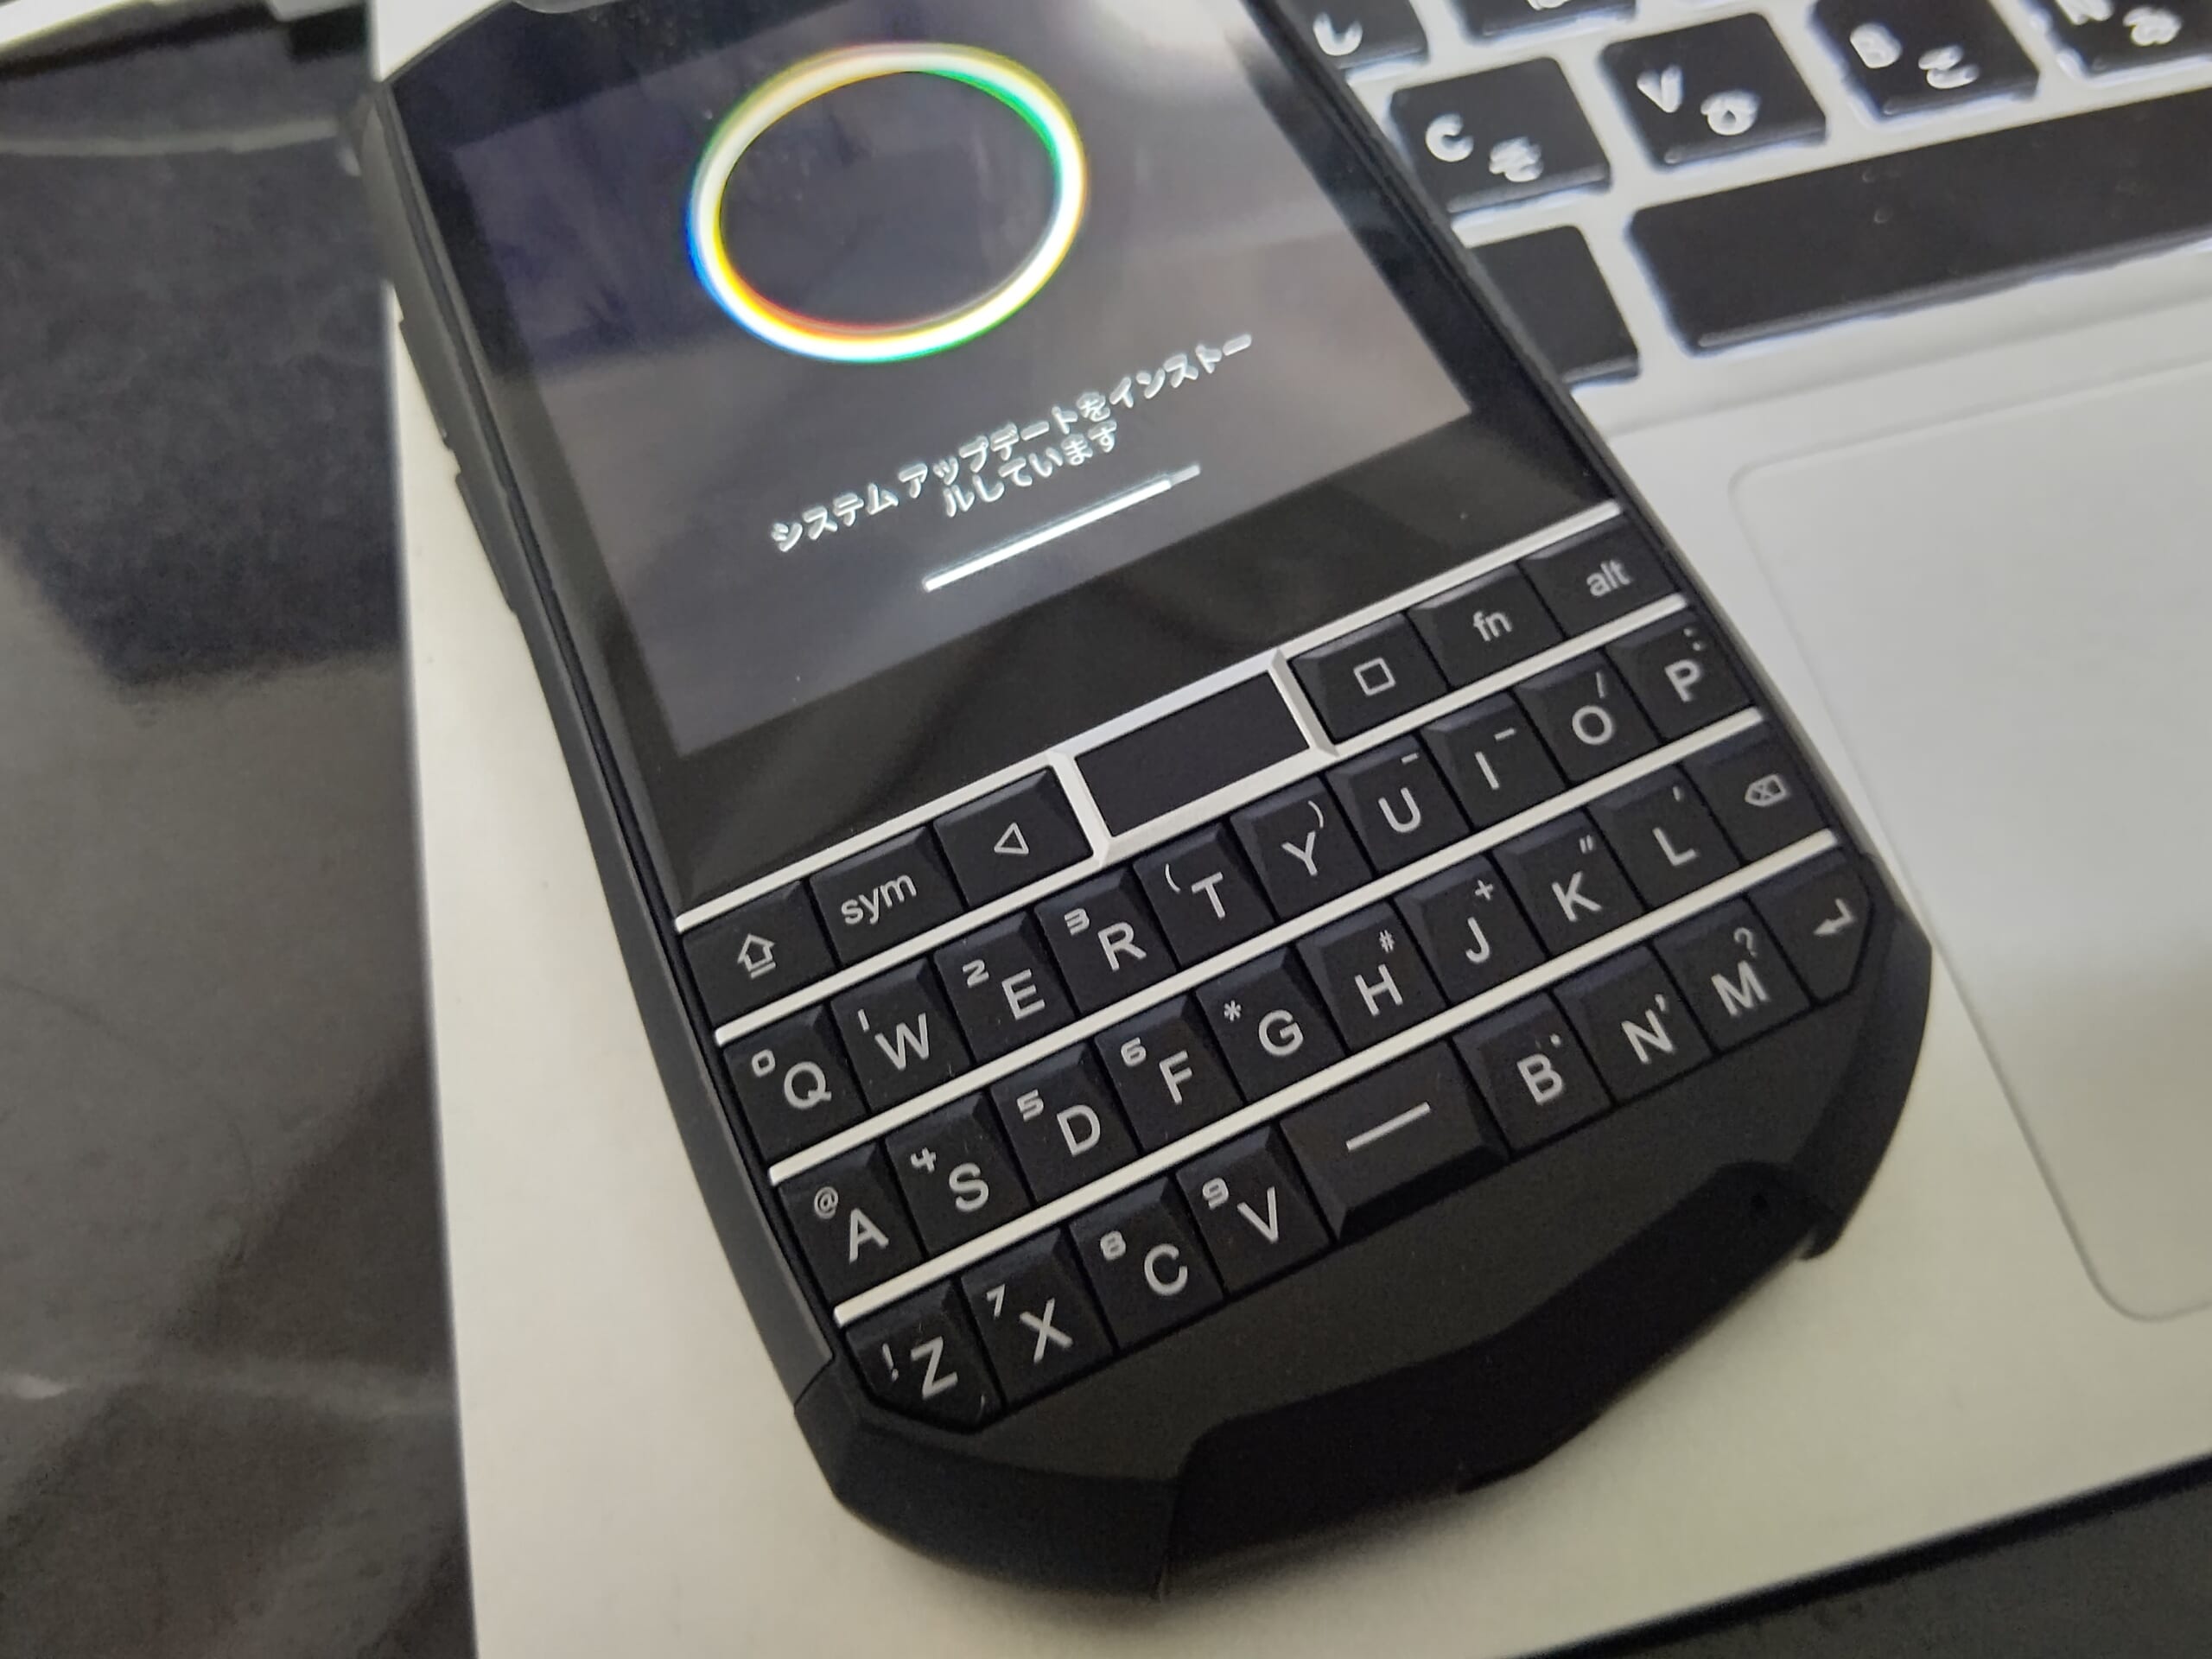
今回もSDカードを抜いておかないと失敗した。。。

ではでは。またの機会に。

log4jの脆弱性(CVE-2021-44228)は意外とIPSやWAFでの検知が難しいかも

ども。こんばんは。

週末にビッグな脆弱性の話題が飛び込んできました。

通称log4shellと呼ばれるこの脆弱性はApache Log4j 2.15.0より前の2系のバージョンに影響があるとされています。

サーバサイドはじめ多くのJavaで書かれたプログラムに影響するのではないでしょうか。

【参考】

この脆弱性の厄介なところは、外部からクラスファイルを読み込めてしまうことによる影響と内部のロギングに利用していることで、影響範囲が膨大なところではないでしょうか。
例えばデバッグ目的でユーザからの入力をログに出したりするようなケース…ありえすぎる…

脆弱性のあるlog4jにとある文字列が渡されることで、JNDIという機能を通じて外部のladp/ldapsサーバ、dnsサーバ、rmiサーバと通信してしまう、更にladp(だけ?)サーバの応答を細工することでクラスファイルを読んで実行してしまうようです。
※ldapじゃなくてdnsにするとdnsクエリが飛びます。脆弱性が有効か試す上ではdnsが利用される可能性もありますね。

JNDI Lookupについて調べてみると「jndi:ldap」という感じの文字列が含まれるのでこれをWAFとかで弾いちゃえばいいじゃん、という気がしますが、そんなに単純でも無いようで、もうちょっと考えないとWAF やIPSが比較的簡単にバイパスされる恐れがあります。

以下参考ツイート。

実際に以下のサイトを参考においらもdocker上で脆弱なspring-bootを使ってテストしてみました。

https://github.com/christophetd/log4shell-vulnerable-app

参考ツイートはもちろん、こんな感じでもexploitは成立しました。
※別で用意したサーバにちゃんとldap通信が飛んできました。

${lower:j}ndi:ldap〜

現在各セキュリティ製品ベンダーから続々と対応するシグネチャが出ていると思います。

上記のようなパターンにも対応できているのかは要確認だと思われます。(実際においらは検証しましたが細かくは書きません…)

log4jの対策済みバージョンへの更新はもちろんですが、上記のようなバイパスの可能性はあるとしても、IPSやWAFがある場合は、シグネチャを有効化しておくことに越したことはないとは思います。今後上記のようなパターンに対応してくる可能性もあると思いますので。

【追記】
ちなみに、影響を少しでも抑えるという意味では、ファイアウォールやiptables/firewalldなんかで不要なLDAP通信を遮断するのも有効ではないかと思われます。そもそもインターネット直抜けでLDAP通信なんてそんなに無いだろうし、あったとしても宛先が限定できると思います。

クラウドとかだとアウトバウンド方向の通信の制御は最近あまりしない気もしますが、一昔前だと割と外向きもファイアウォールで制御してた気がするんですよね。
今回エクスプロイトが成立するかのチェックにDNSが使われるケースがありますが、DNSも本来であれば設定されたDNSサーバ以外のDNSサーバへの通信は塞いでおけばという気もします。
※昔気質の「DMZ」があるイメージのとあるネットワーク屋の感想ですが。。。


ではでは。またの機会に。