ども。こんにちは。
GWを満喫するため、FortiGateをリプレースしました。
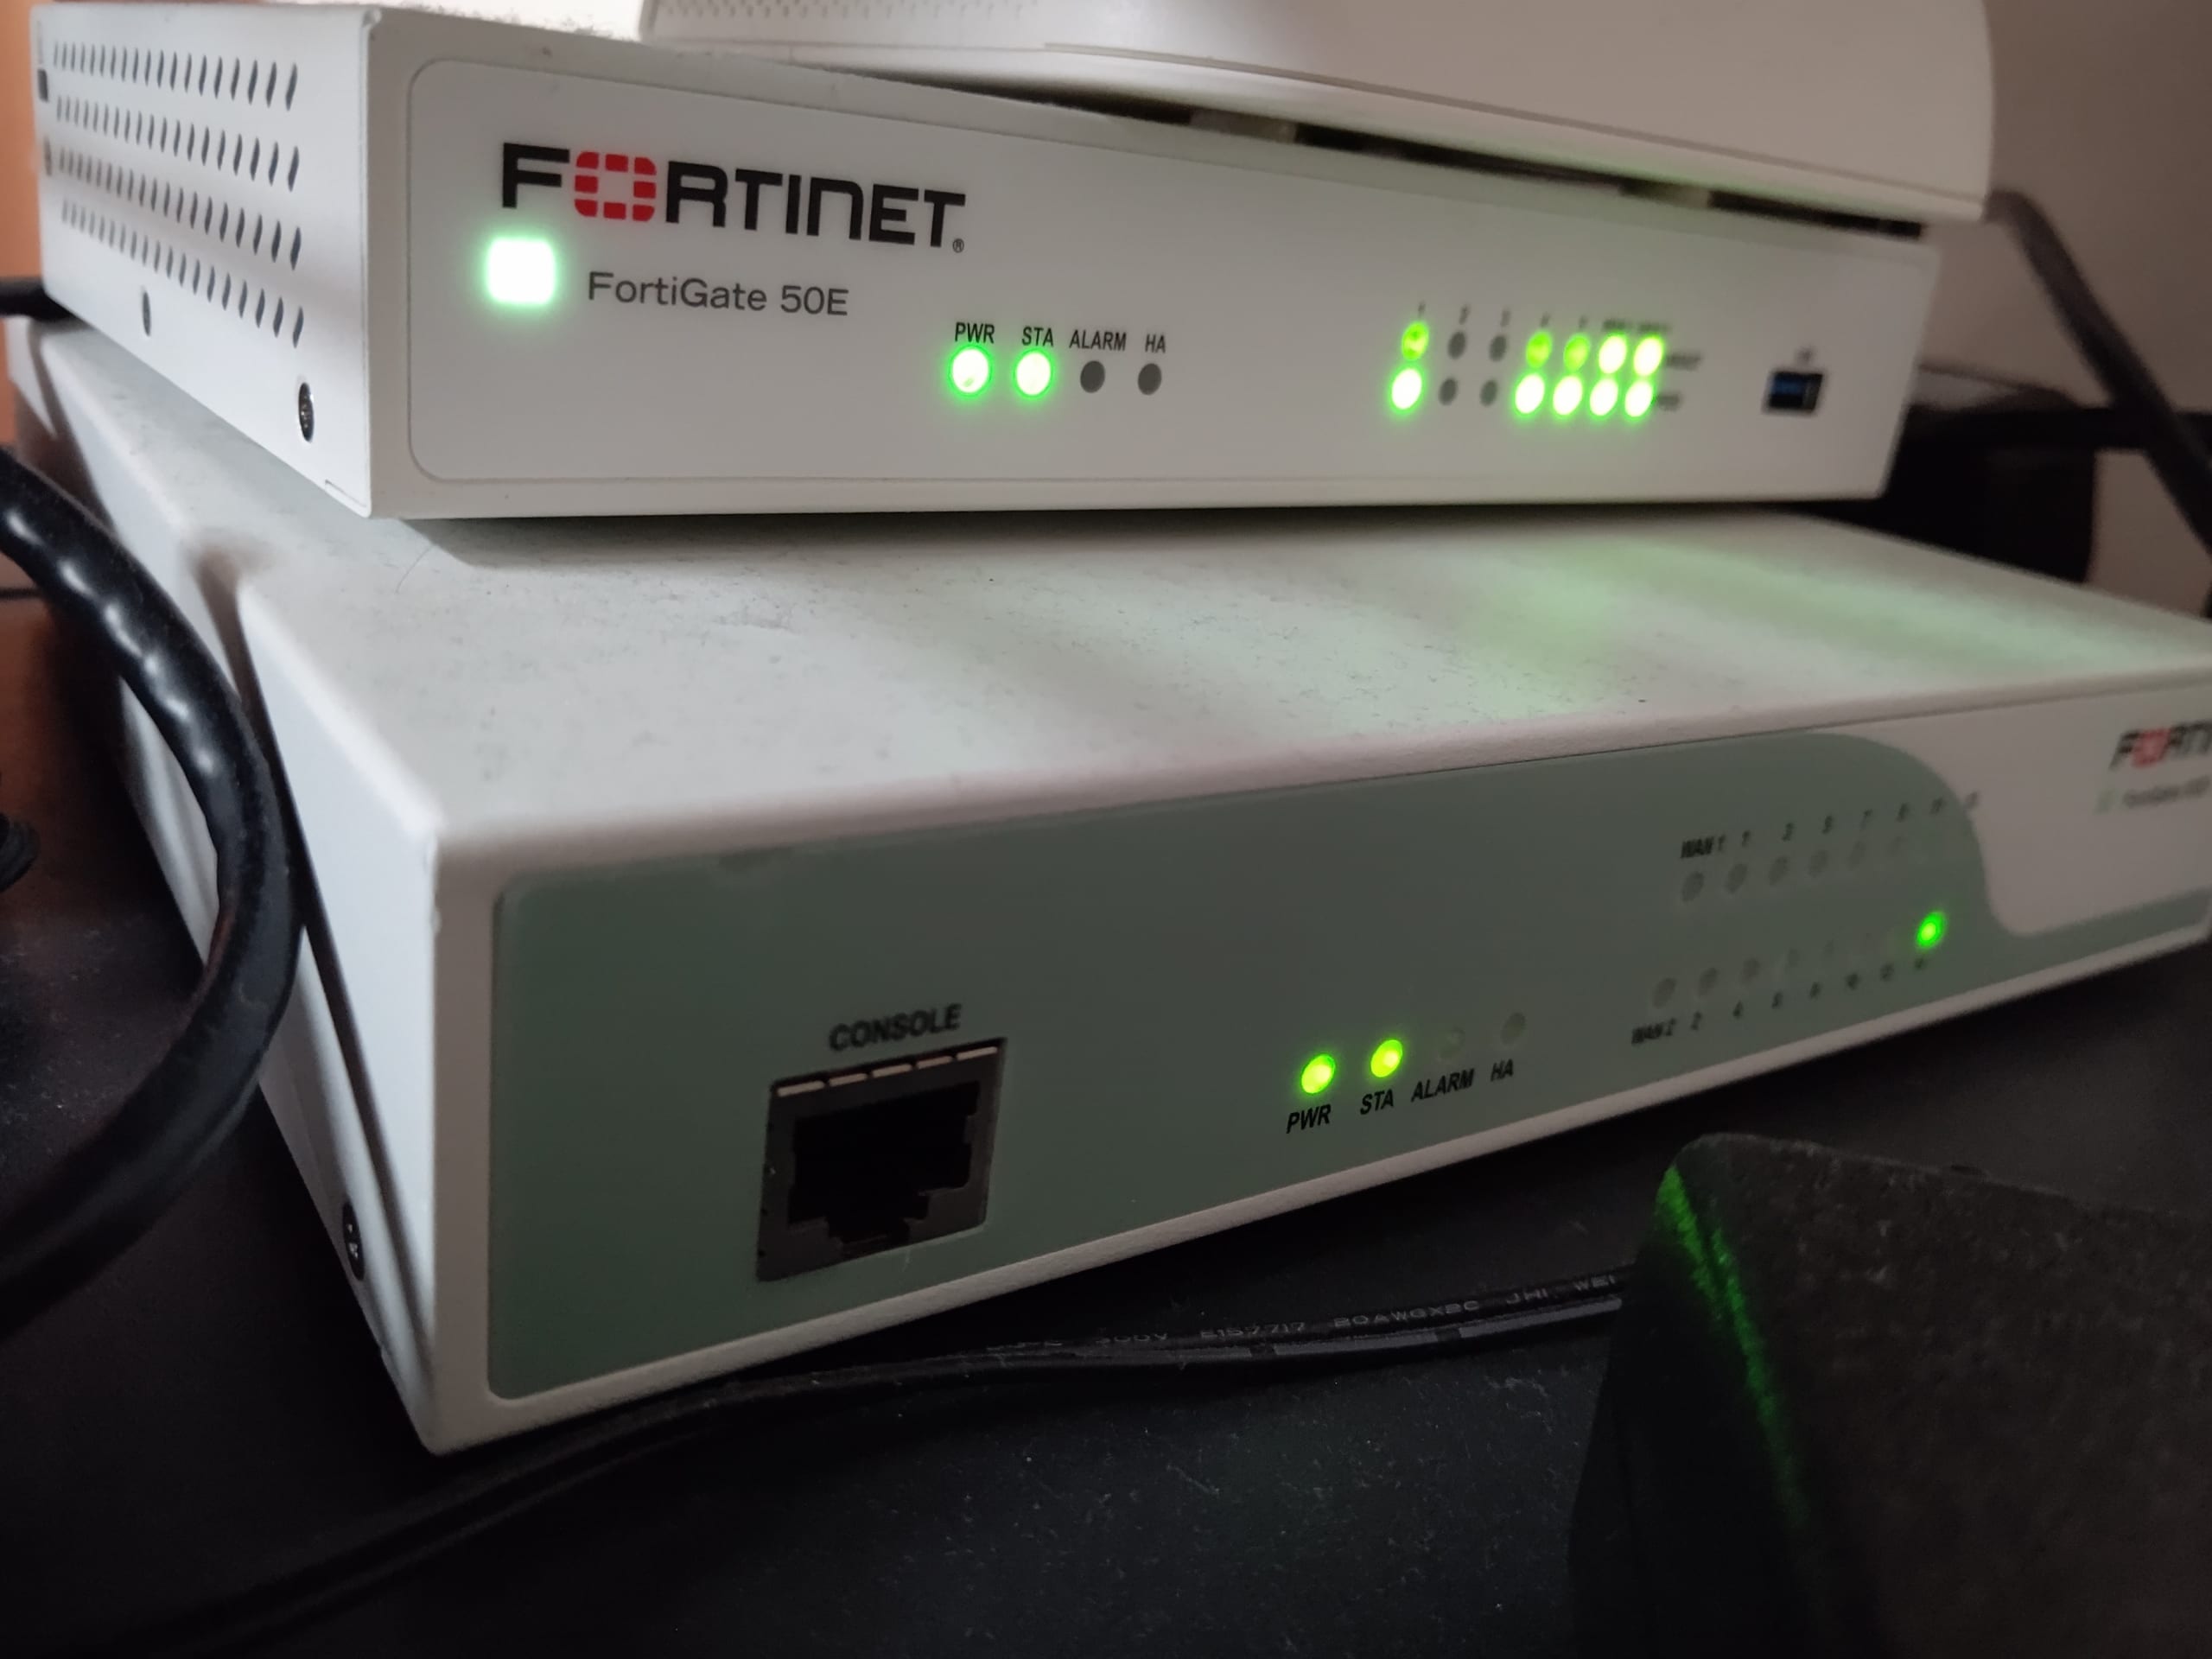
だいぶ前に購入していたFortiGate 50Eにリプレースしました。
2019年の年末にリプレースする予定だったのですが、仮想基盤を吹き飛ばしたりするトラブルがあって先延ばしにしていました・・・。
リプレース前:FortiGate 90D FortiOS v6.0.9 build0335 (GA)
リプレース後:FortiGate 50E FortiOS v6.2.3 build1066 (GA)
今回のポイントを簡単にご紹介します。
■Fortinet OneからFortiCloud(FortiGate Cloud)への変更/アカウント切り替え
購入時の状態は、とある代理店さんのアカウントでFortinet ONEとやらに登録されていました。おそらく多数の台数を展開するには便利なしくみなのでしょうがこのままと自前のFortiCloudのアカウントへログのアップロードなどができません。
アクティベーションの画面で「FortinetONE」ではなく、「FortiGate Cloud Multi-Tenancy」に変更します。
ことのとき「Email」にもともと入っていた代理店さんのメールアドレスが残ったままなので、一見入力できないように見えるのですが上書きすることができます。
これでアカウントの切り替えができます。
ただ、これをやっても、FortiCare Supportのところは代理店さんのメールアドレスのままです。
■NFGWモードをやめた
今回は、やめました。もしかしたら6.2で改善されているかもしれませんがトラウマなのです。Profile-basedにしました。
参考:FortiOS 5.6のNGFWとDNSフィルタの使えなさがやばい
NGFWモードをPolicy-basedからProfile-basedに変更したので、NAT設定の移し替えが多少面倒です。ポリシーベースだと、Central NATを使うことになりますが、Profile-basedにすると従来どおり各ポリシーでNATの有無を設定することになります。
■SD-WANを設定して2本の回線を収容
今回FortiGate 50Eには合計3本の回線が収容されました。
簡単ですがこんな感じです。(draw.ioで描きました。)
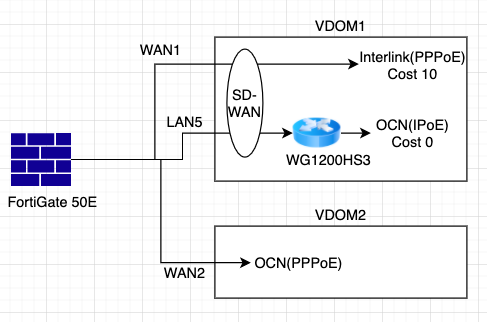
固定8IPアドレスが付与されるInterlink回線、通常の動的IPのPPPoE回線、IPoE回線(※)の3回線を2つのVDOMに収容し、Interlink回線とIPoE回線でSD-WAN(旧WANリンクロードバランス/WAN冗長化)を設定しています。
※MAP-Eを利用するため別途ルータを利用。
参考:OCNバーチャルコネクトでIPoE + IPv4 over IPv6接続 – 2 –
今までは、スマートフォンなどの帯域を多く消費する機器は、Poliicy Base Rouringで送信元IPアドレスをもとに、VDOMリンクに渡して出口を変えるということをしていましたが、随分スッキリしました。
VDOMを複数またぐこともなくなったので、パフォーマンスも向上したようです。
なお、今回は回線のバランシングはせず、原則IPoE回線とし、AWSへの接続など固定IPで制限をかけている宛先等について、SD-WAN Rulesで制御しています。
SD-WANの設定はこんな感じ。
IPoE回線のコストを低くして寄せています。
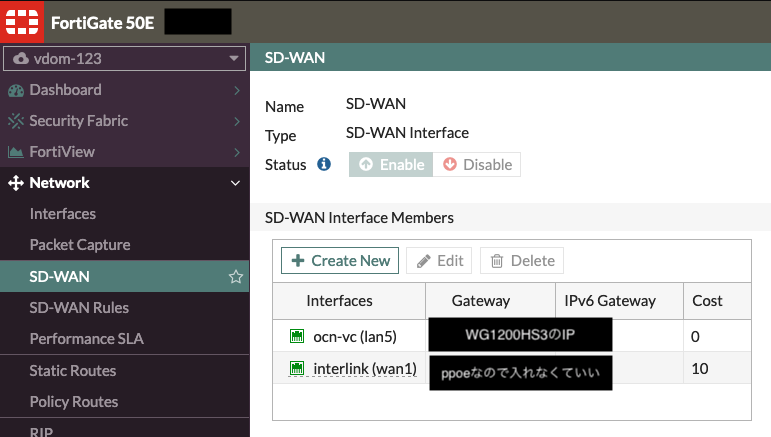
この設定だけでは片寄できないようです。
というのも、デフォルトのSD-WAN Rulesの設定で送信元IPアドレスベースでバランシングされてしまいます。
このため、以下の様なルールを設定しました。
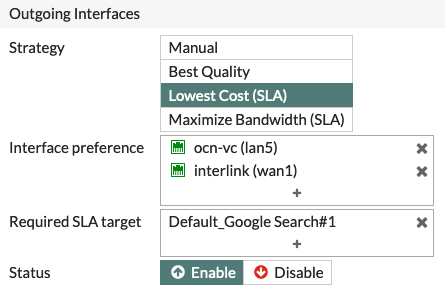
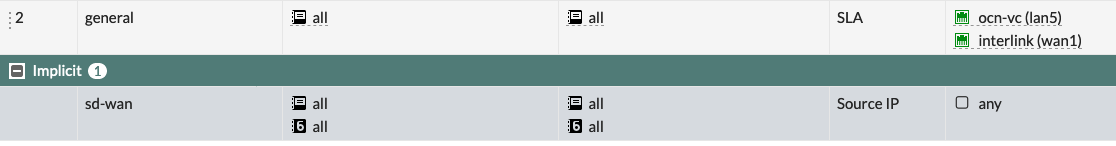
このルールを作ってあげるとImplicitが効かなくなり、コストの低いIPoE側を常に利用するようになります。
もし個別でどちらかの回線だけを使いたい場合は、StrategyでManualを選択します。
たぶん。
■FortiClientが無償で収容できなくなった
FortiOS 6.0までは、10台分のFortiClinentのライセンスが付いていましたが、なくなってしまったようです。残念。
SB C&Sさんの技術ブログに詳細が記載してありました。
テレメトリー機能も、AVも使えなくなってしまいました。。。
以下、C&Sさんのサイトからの引用です。
■ VPNクライアント機能
Win/MAC/iOS/Android共に無償で利用可能【ATTENTION!】 FortiClient 6.2移行、VPNクライアントは独立しFortiClient VPNとなります。FortiClient 6.0からアップグレードは出来ないため新しくFortiClient VPNのインストールが必要です。(※FortiOS6.2.1ではFortiClient 6.2でIP-sec/SSL-VPN接続することが可能です)
■ FortiClient向け アンチウイルス/Webフィルター機能
【ATTENTION!】 FortiClient 6.2以降有償利用となります。利用する場合にはFortiClient Security Fabric Agentライセンスが必須です。■FortiClient Telemetry機能
【ATTENTION!】 無償利用可能な10ライセンスが廃止。FortiClient 6.2以降は全て有償利用となります。FortiClient Telemetry機能にはFortigateとFortiClientとが連携し動作する機能が該当します。OS6.0までFortiClient Telemetryのライセンスを購入していなくても(一応)使えていた「Security Fabricの脆弱性端末の可視化」や「エンドポイントの隔離機能」などは今後FortiClient Security Fabric AgentライセンスをFortiGateに適用した段階で利用することが可能となります。FortiClient 6.0にてFortiClient Telemetryライセンスをお持ちの場合、FortiClient 6.2では別ライセンス(FortiClient Security Fabric Agentライセンス)の再購入が必要になります。
■FortiOS 6.2に関する諸々
FortiOS 6.2 メモ(随時更新したい・・・)に追記したいと思いますが気づいた点はこんなところです。
NGFW ModeはProfile-basedでの確認です。
- ポリシーごとにInspection ModeでFlow-based/Proxy-basedが選べるようになっており、VDOMごとのInspection Modeがなくなった。
- アンチウイルス(Anti Virus)のScan ModeがなくなってFull/Quickがなくなったぽい。
cliではset scan mode legacyが用意されている
それぞれのモードの違いっぽいのが以下のドキュメントに記載があったけど、これであってるのかな? - 5.6あたり?から見当たらんくなってたプロトコルオプション(Protocol Option)が復活。
- 何故かデフォルトのCertificate-inspectionで、FULL SSL inspectionになる動きがあった。たまたま・・・か?
しょうがないので自分でプロファイルを作った。 - Virtual IPでインターネットから公開するNATをした場合の内部発通信について、VIPと同じインターフェースから出すにはSD-WAN Rulesに設定が必要。これをしないと、SD-WANのほうが勝ってしまい、VIPのDNATと自発の通信でグローバルIPアドレスがずれてしまう。
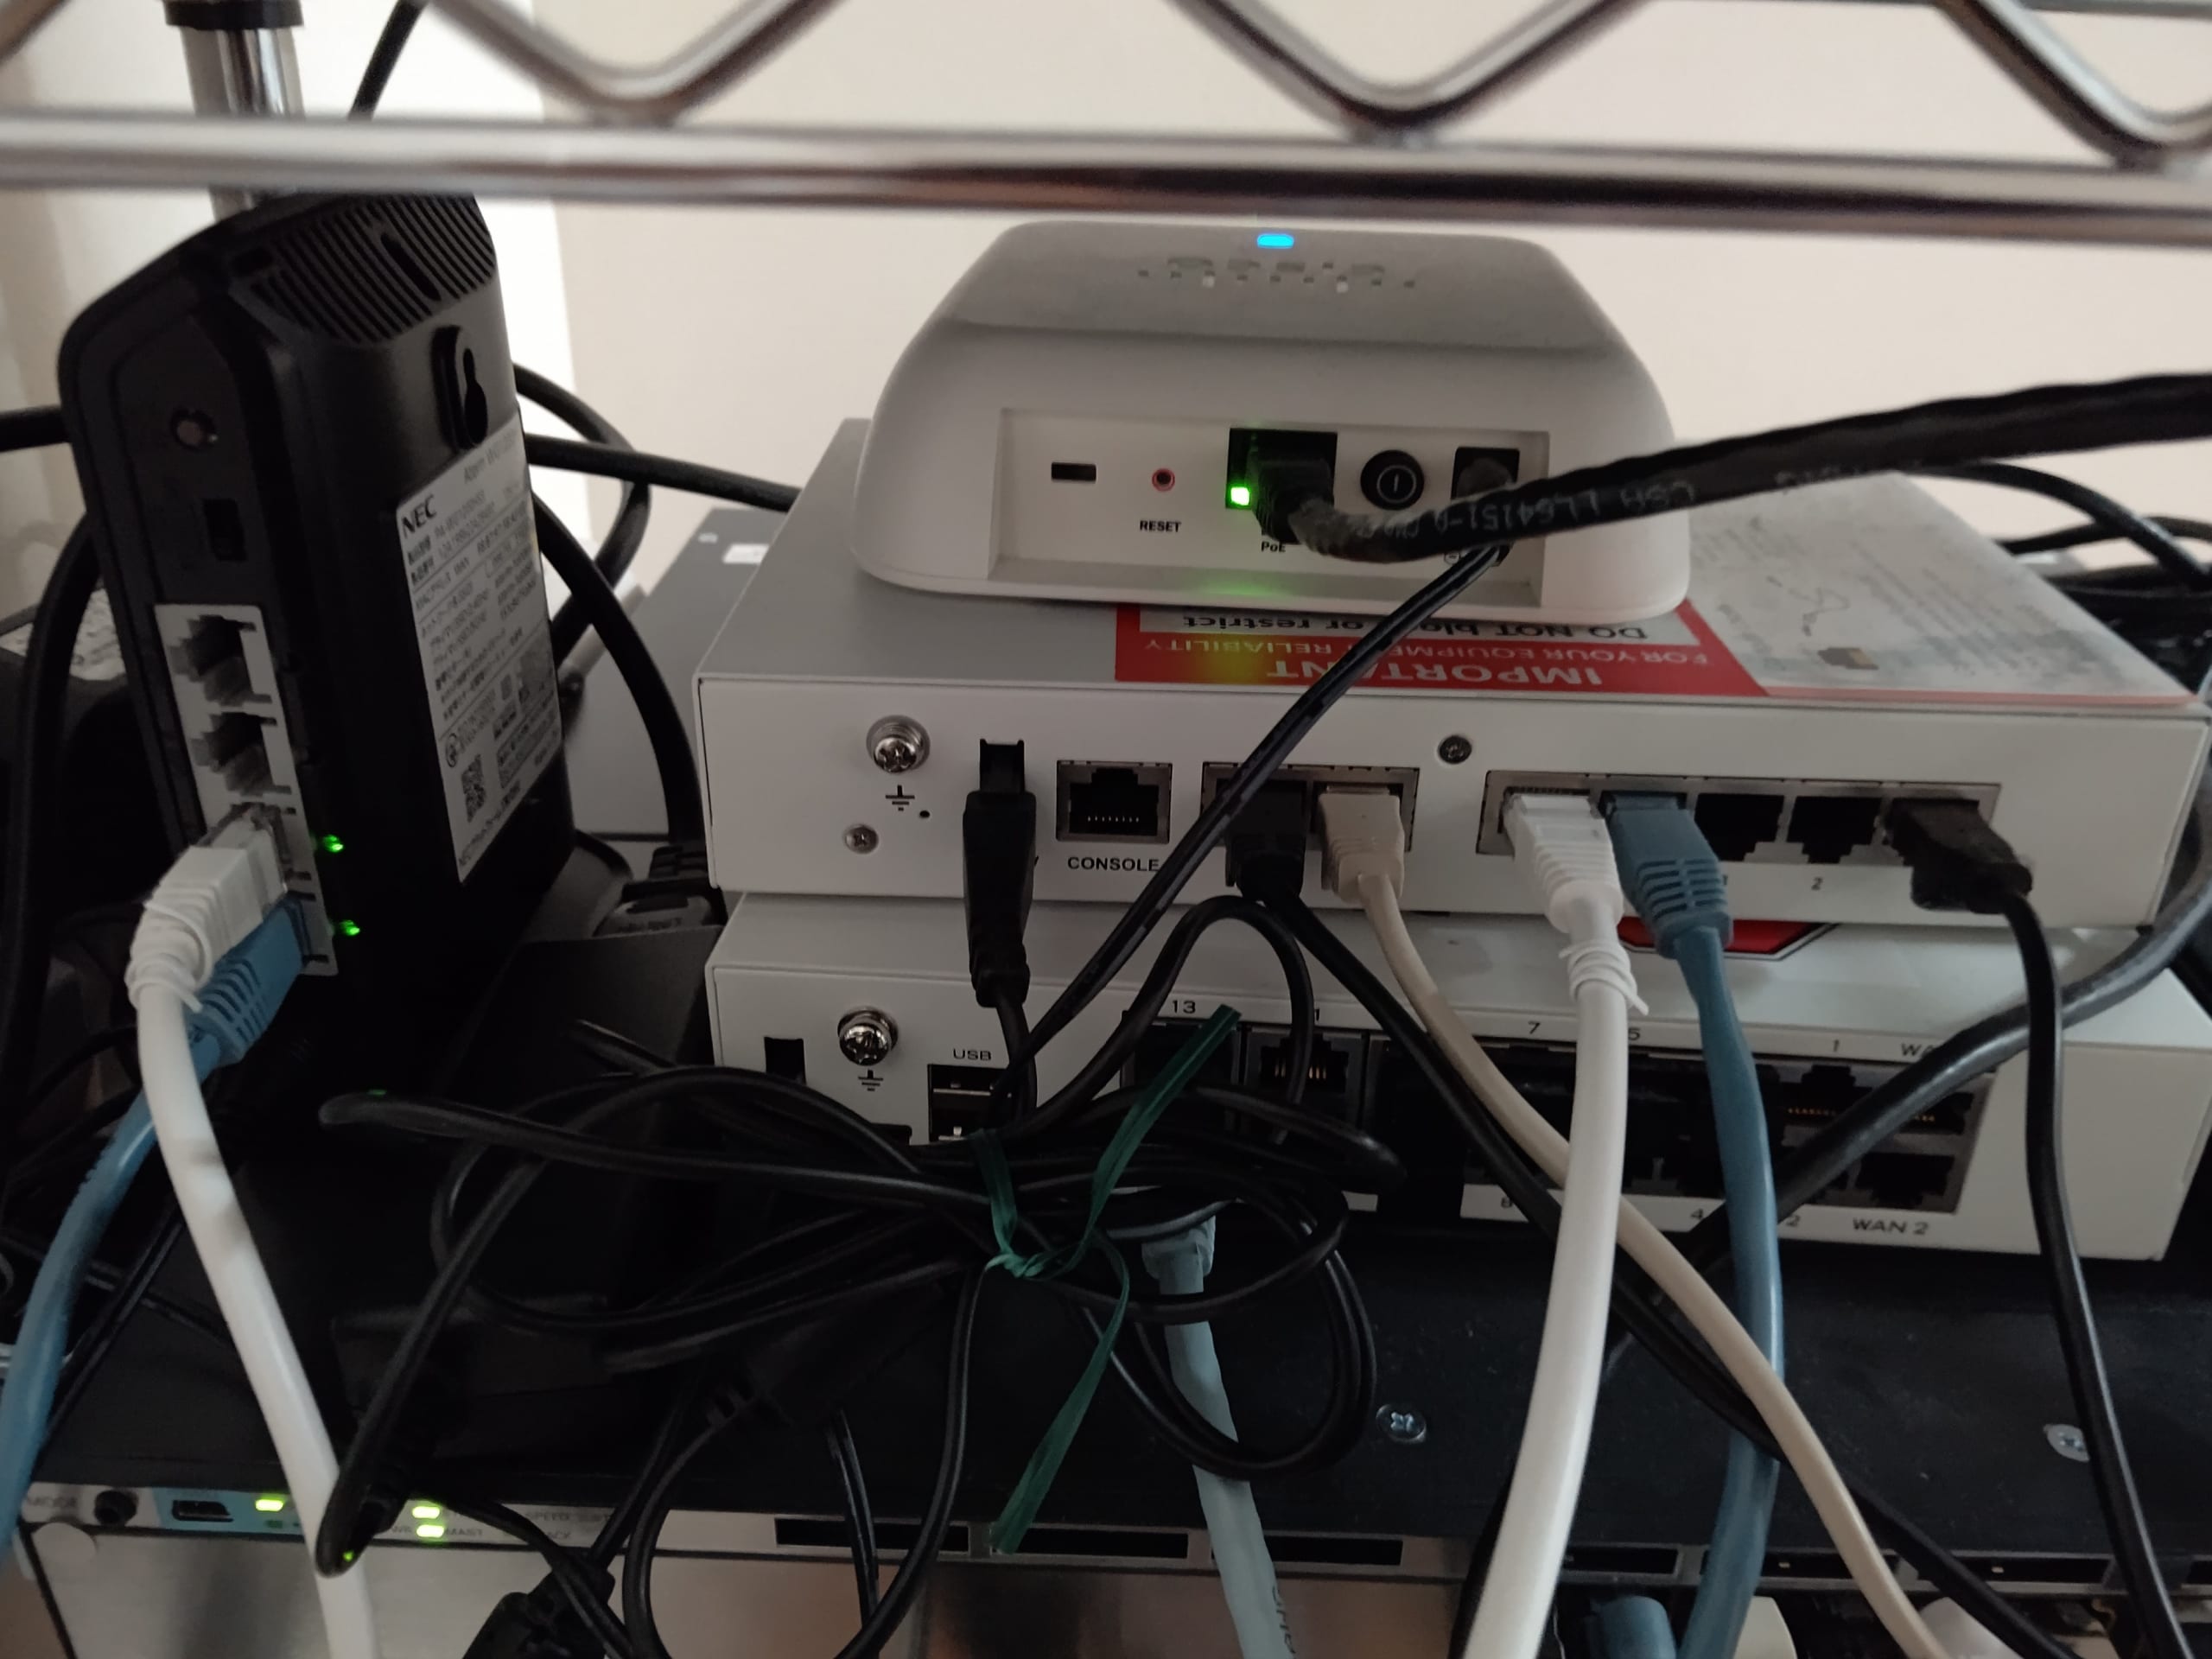
■配線が汚い
毎度毎度思いますが、相変わらず汚いですね。
ではでは。またの機会に。