とも のすべての投稿

新米NW&セキュリティ屋さんです。 ブログも転々としながら書いたり書かなかったり。 3度目?の自鯖構築のついでに本気で書いてみようかな~と思い立ったがまともに書かず・・・。

OCNバーチャルコネクトでIPoE + IPv4 over IPv6接続

2020/04/25追記

バッファローのルータでは通信に不具合がありにっちもさっちもいかないので、ルータ買い替えました\(^o^)/

OCNバーチャルコネクトでIPoE + IPv4 over IPv6接続 – 2 –


ども。こんばんは。

混雑時間帯のフレッツが激遅になるので、IPoE + IPv4 over IPv6でフレッツ網を迂回してヒャッハーしようという話です。

前回の記事はこちら:
いつからIPoEはIPv4トンネリングももれなく対応していると勘違いしていた?

結論、できました。

どうやら、OCNのOCN v6アルファは、OCNバーチャルコネクトと全く同じ方式(MAP-E)らしいという情報があり、対応ルータをかってみました。

対応ルータについては以下のサイトが参考になります。
※ちなみにホームゲートウェイであるPR-500KIも対応はしているようですが、フレッツ・ジョイントとやらからソフトウェアをホームゲートウェイに突っ込まないとだめ?らしいです。

無線LANルーターの「OCNバーチャルコネクト」対応状況(2020年3月)

本当は、OCN v6アルファ契約時にレンタルされるものとほぼ同等と製品思われる、NECプラットフォームズのAterm WG1200HS3がほしかったのですが、在庫が少なかったり、値段が高かったりといい感じにてにはいりませんでした。

参考:NEC製市販ルータ、ついに【OCNバーチャルコネクト】対応!

参考2:OCNのIPoE、自社設備への完全移行か

なので、今回は以下のルータを購入しました。

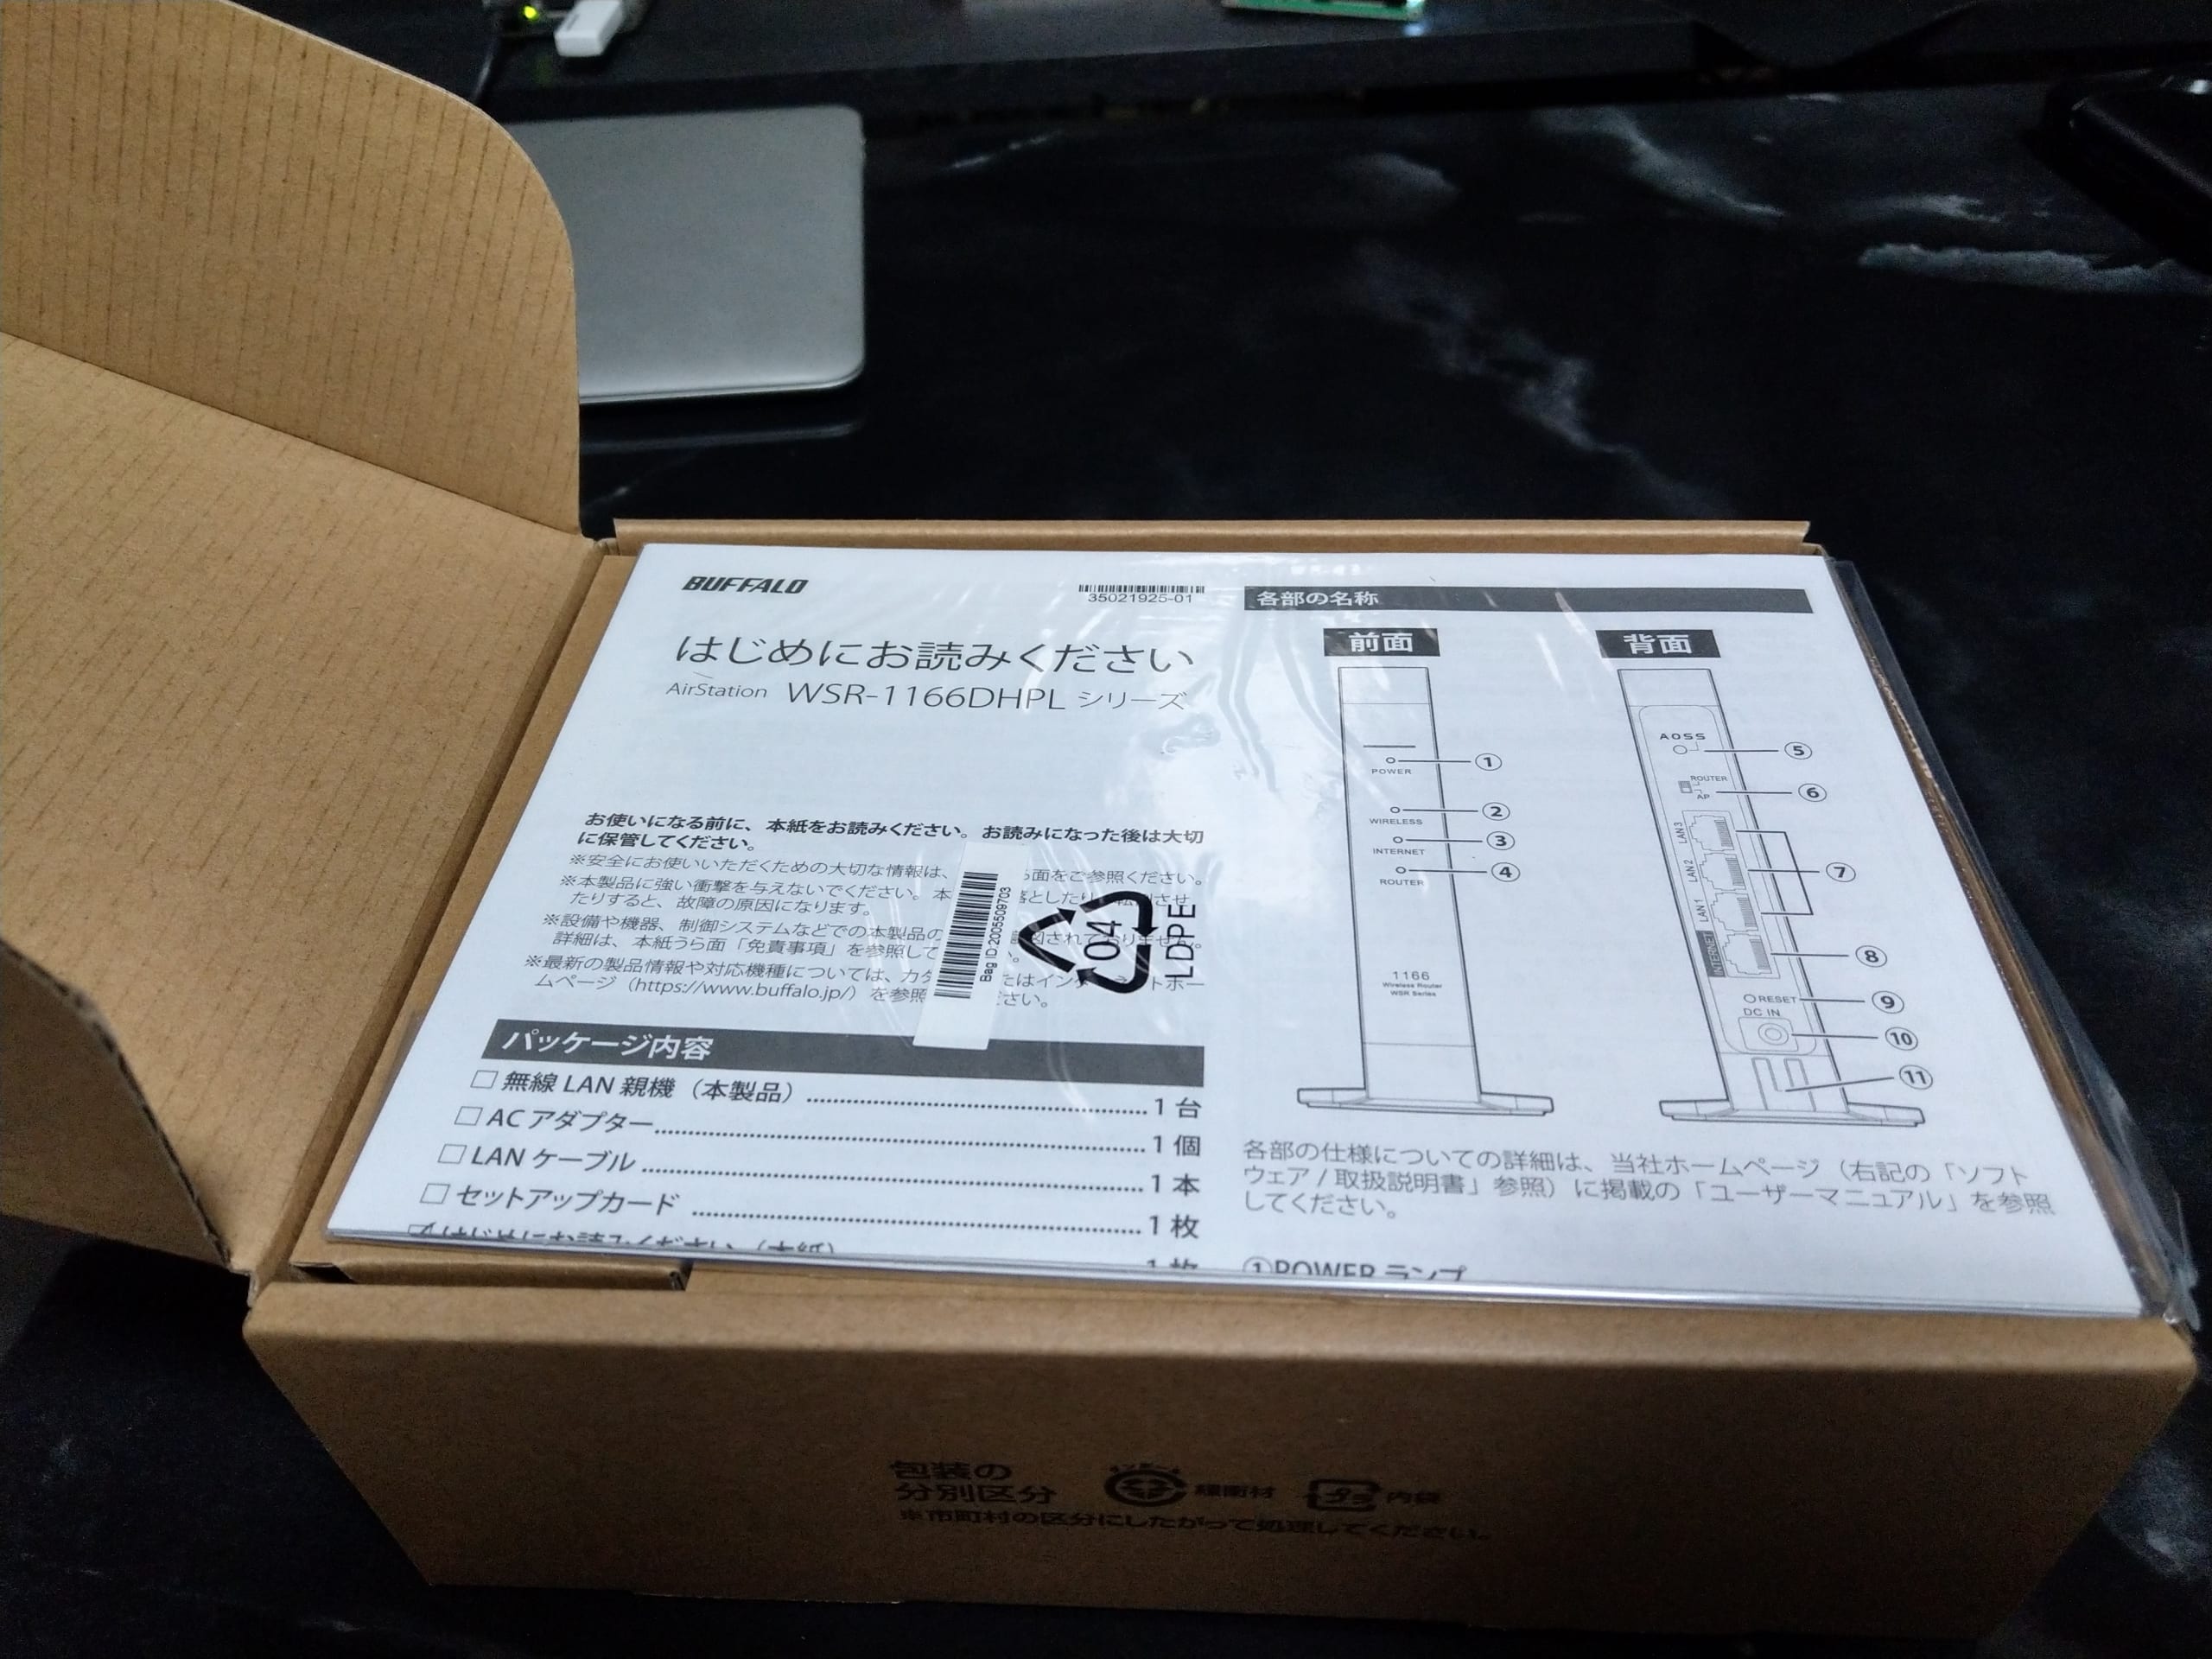
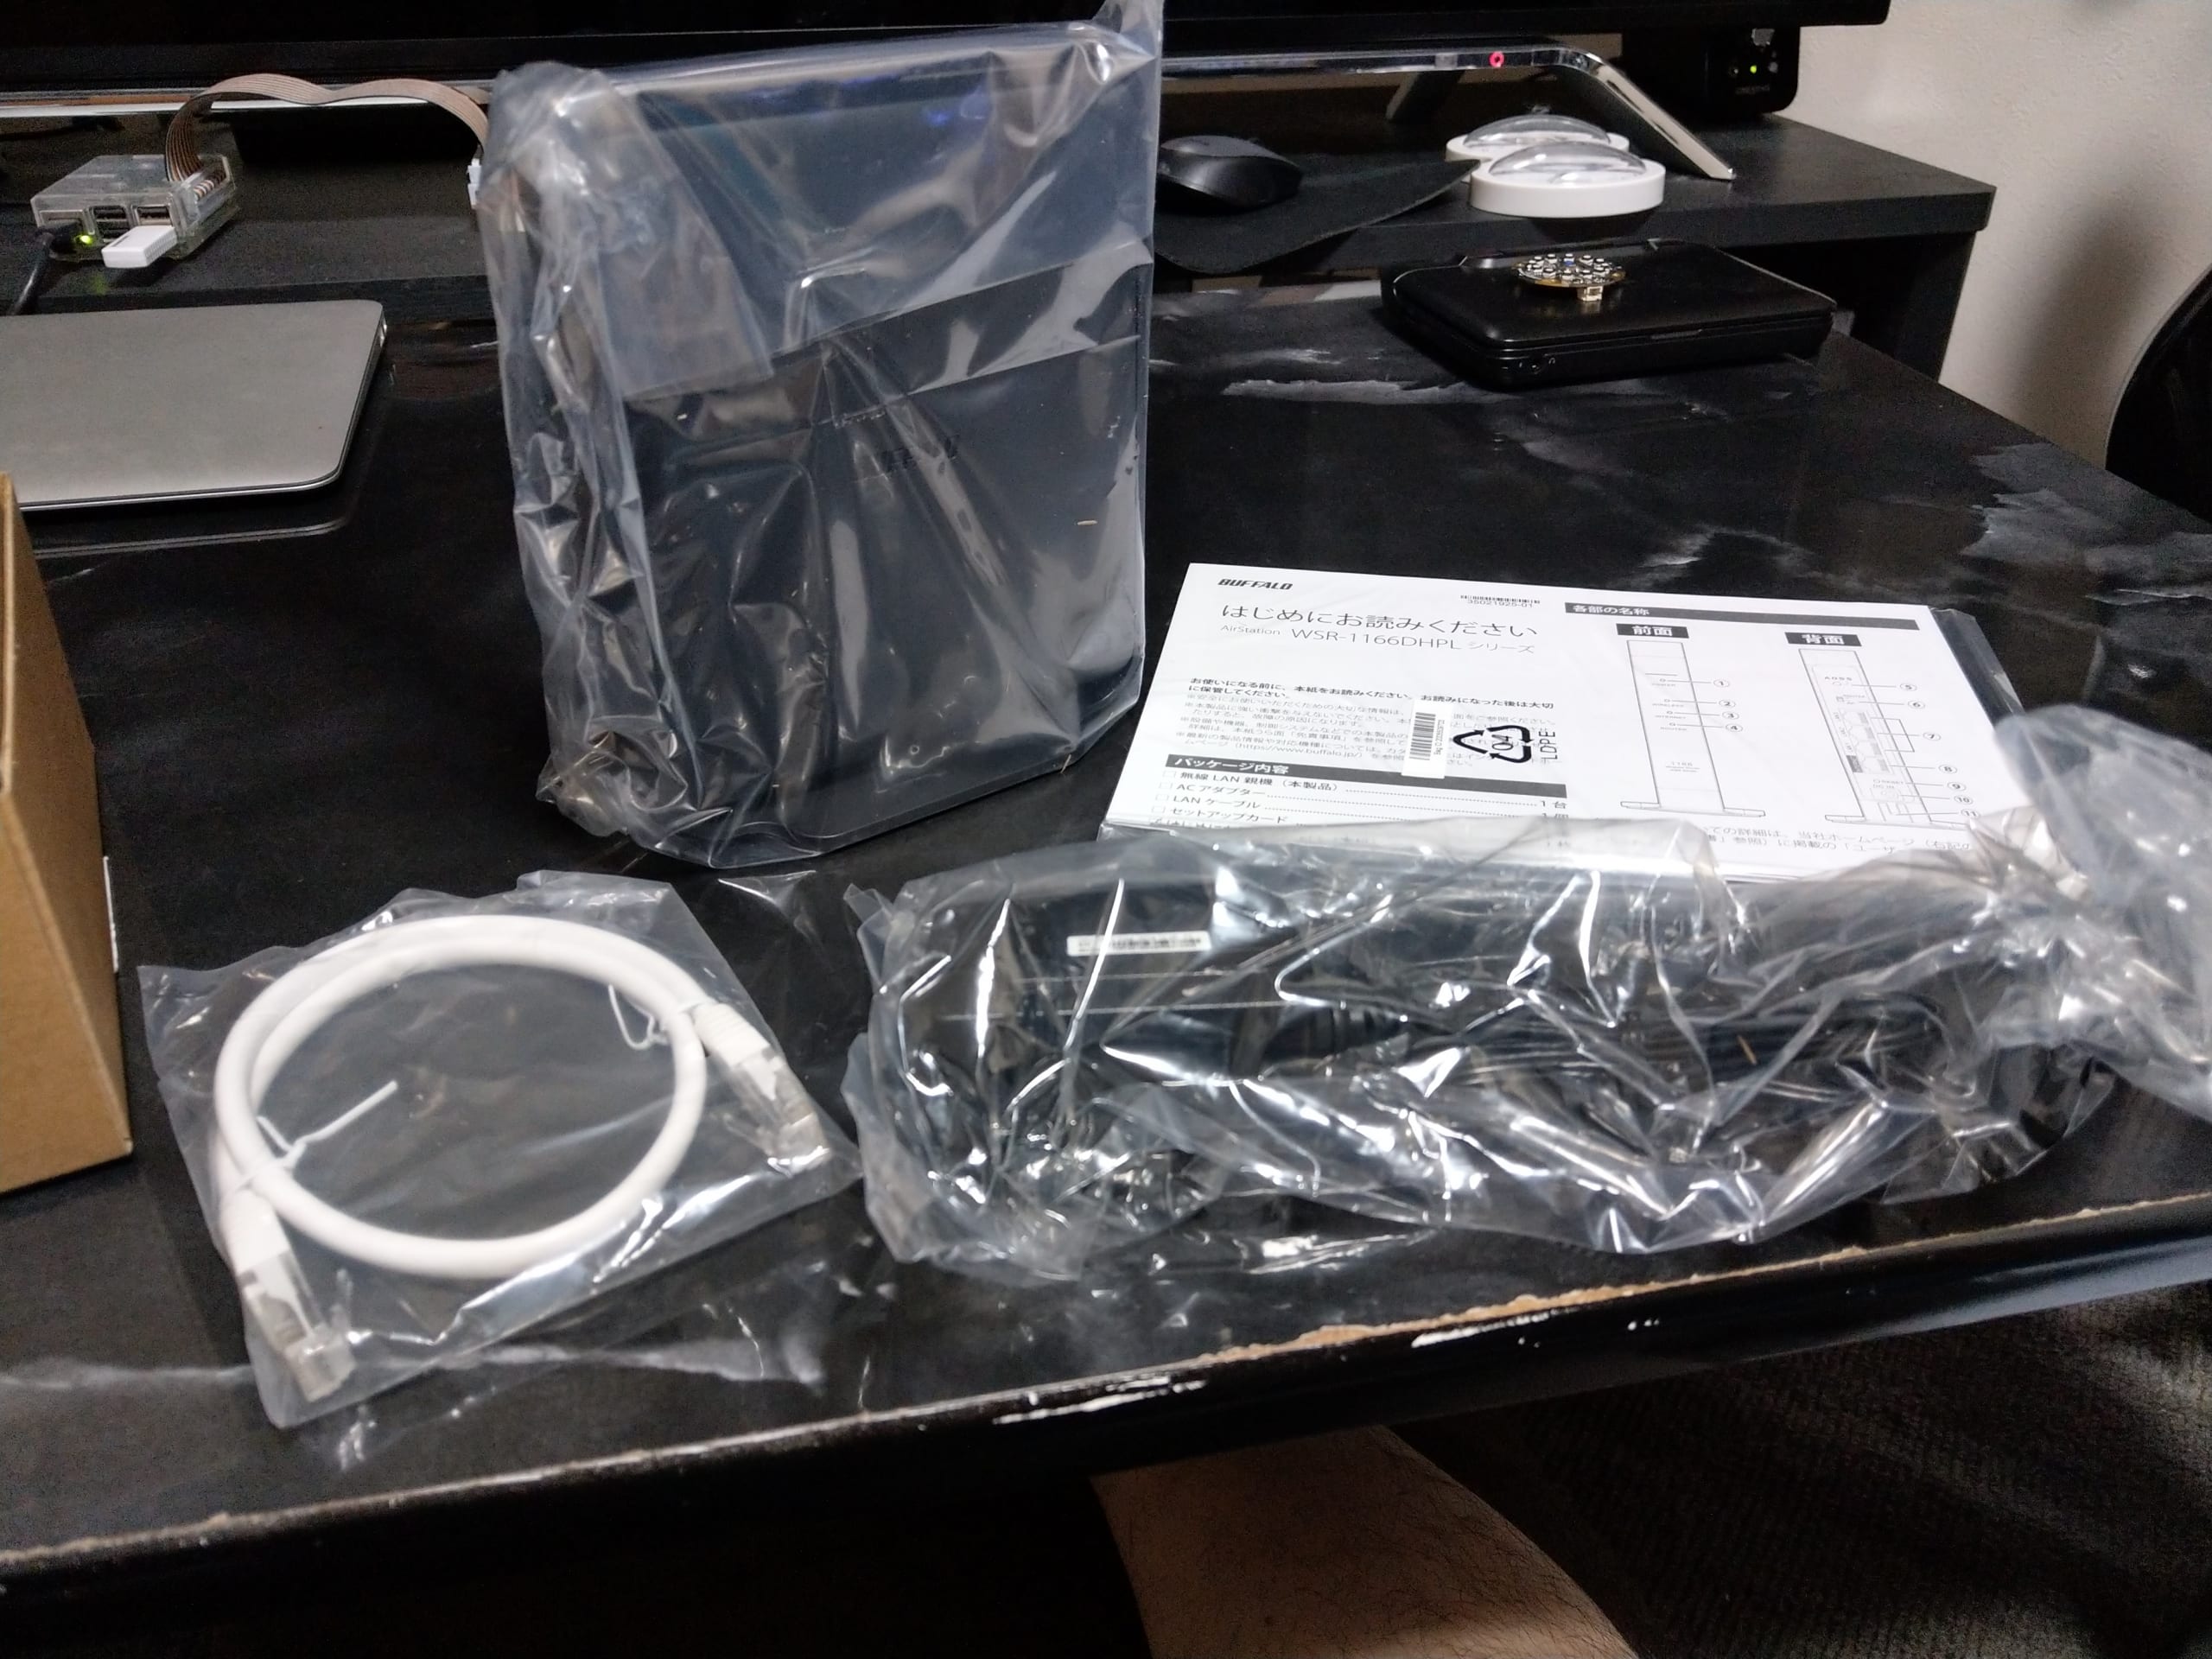
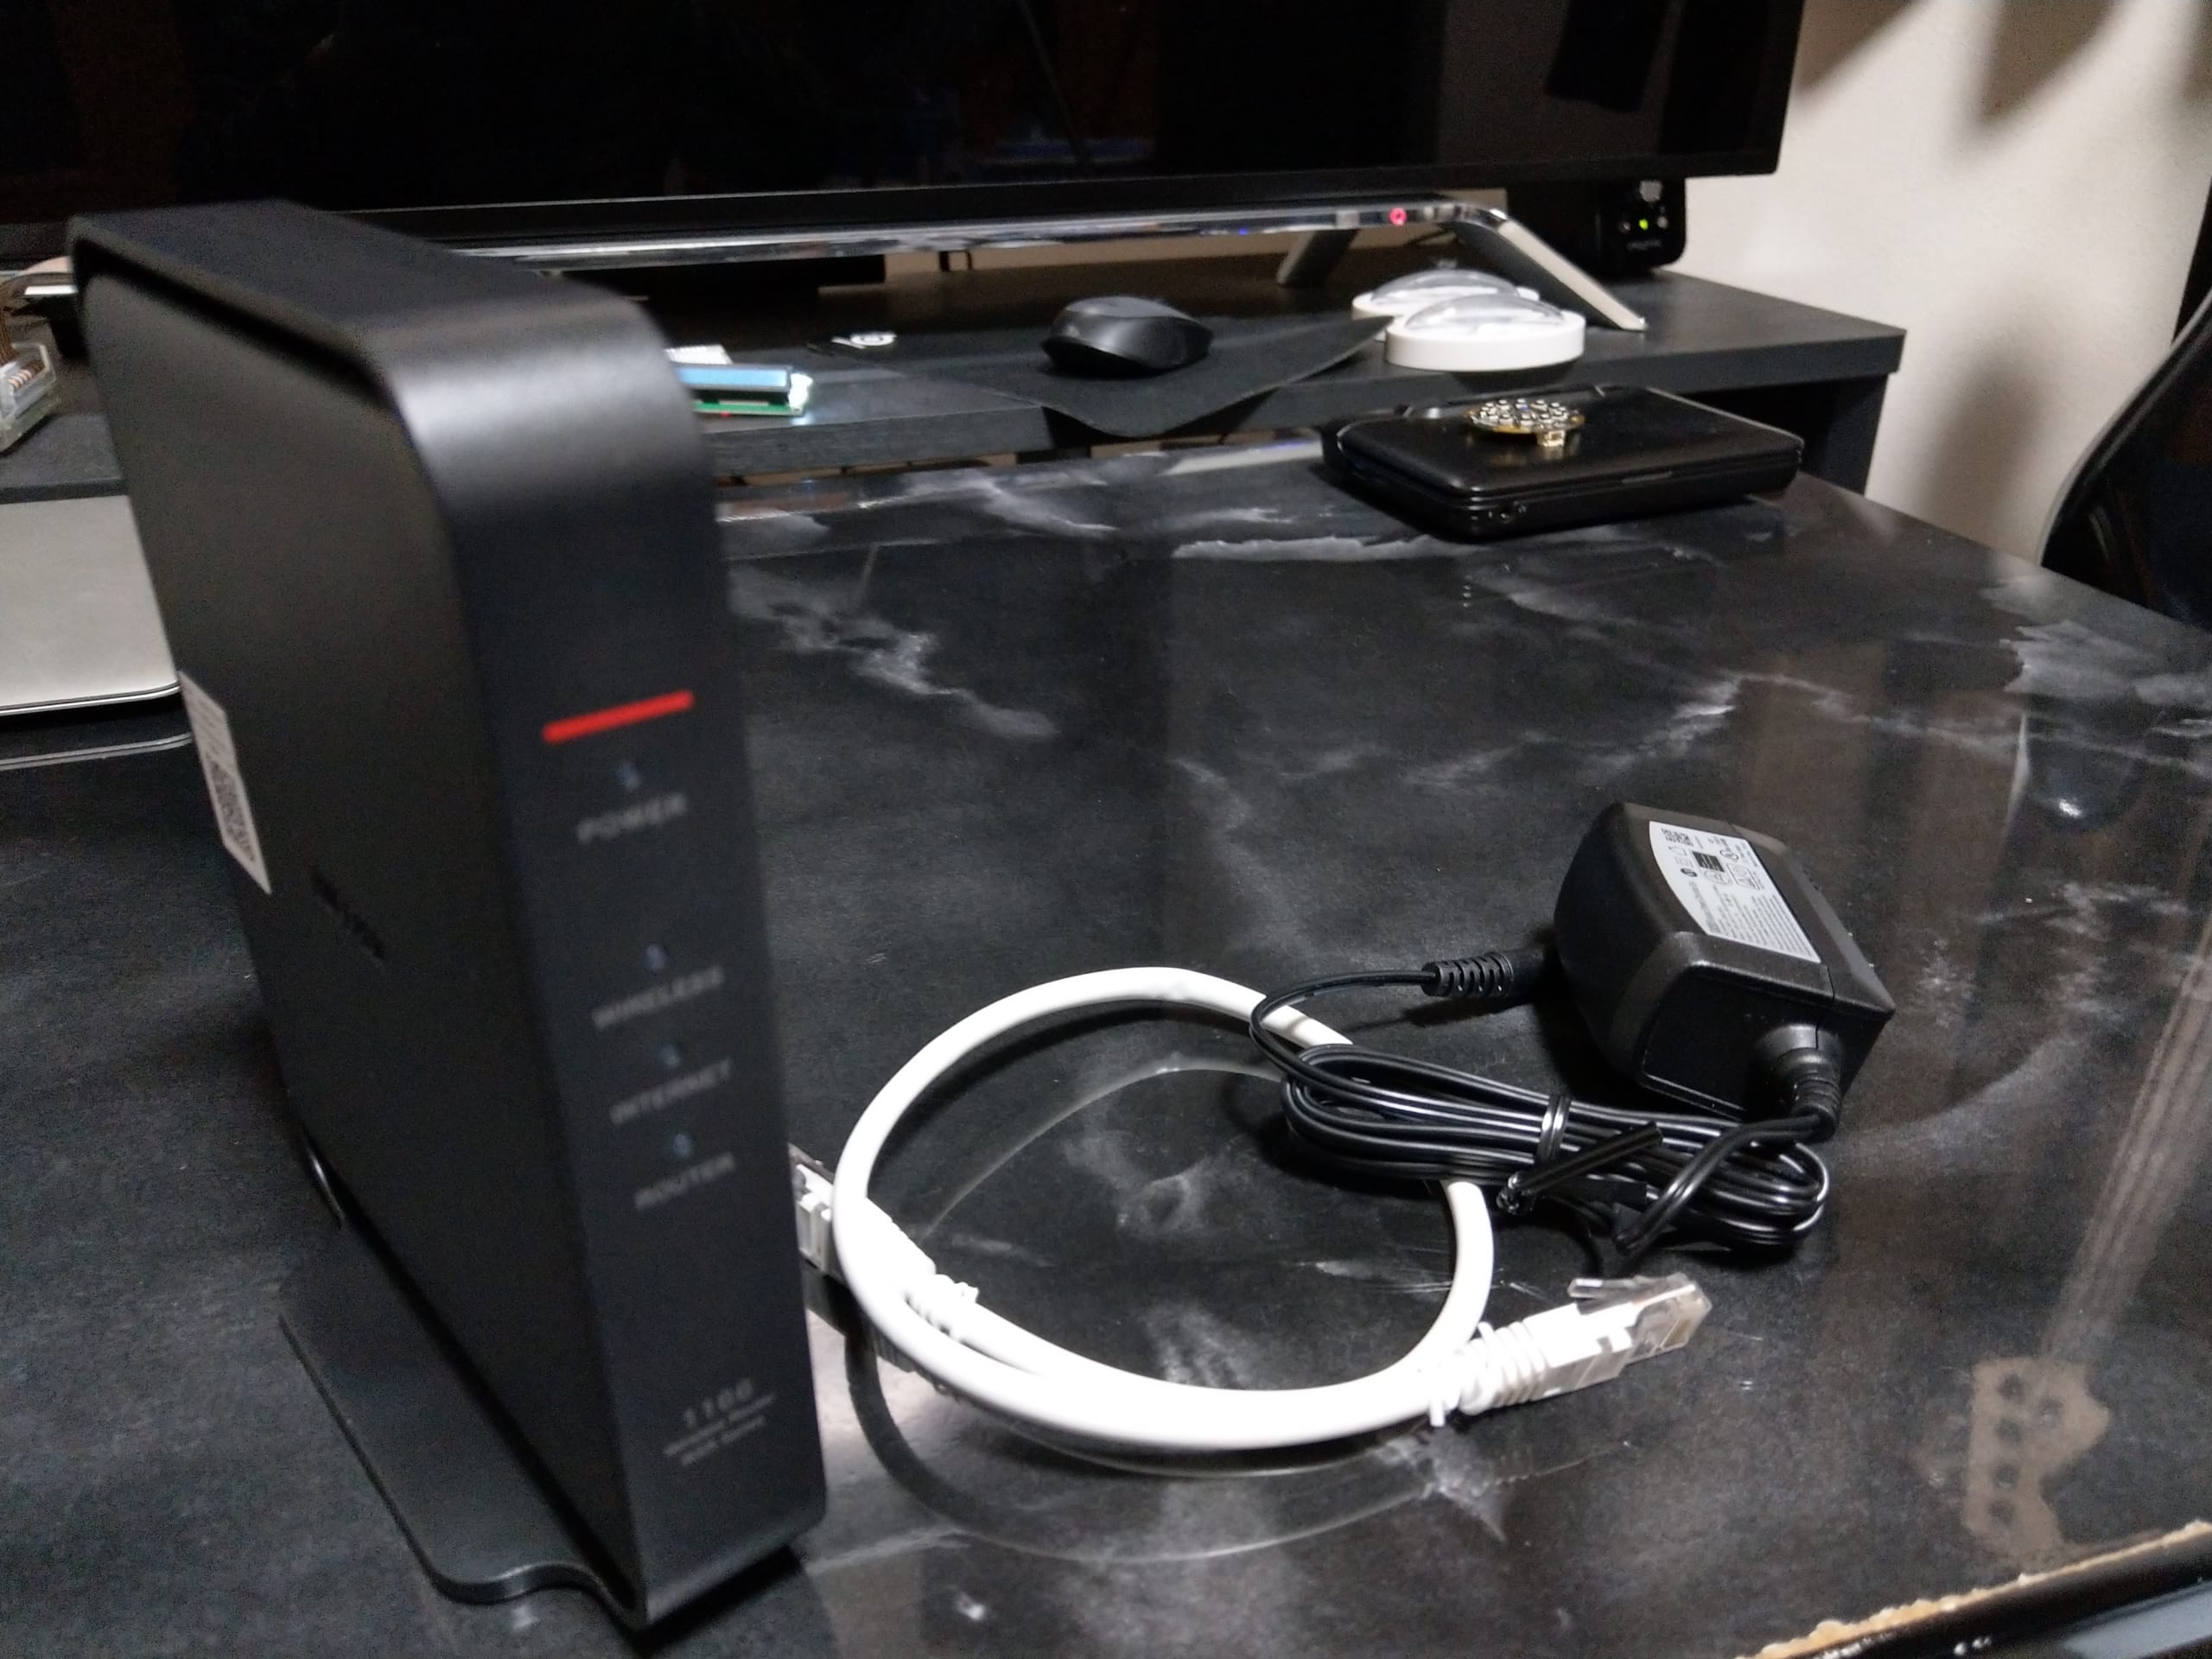
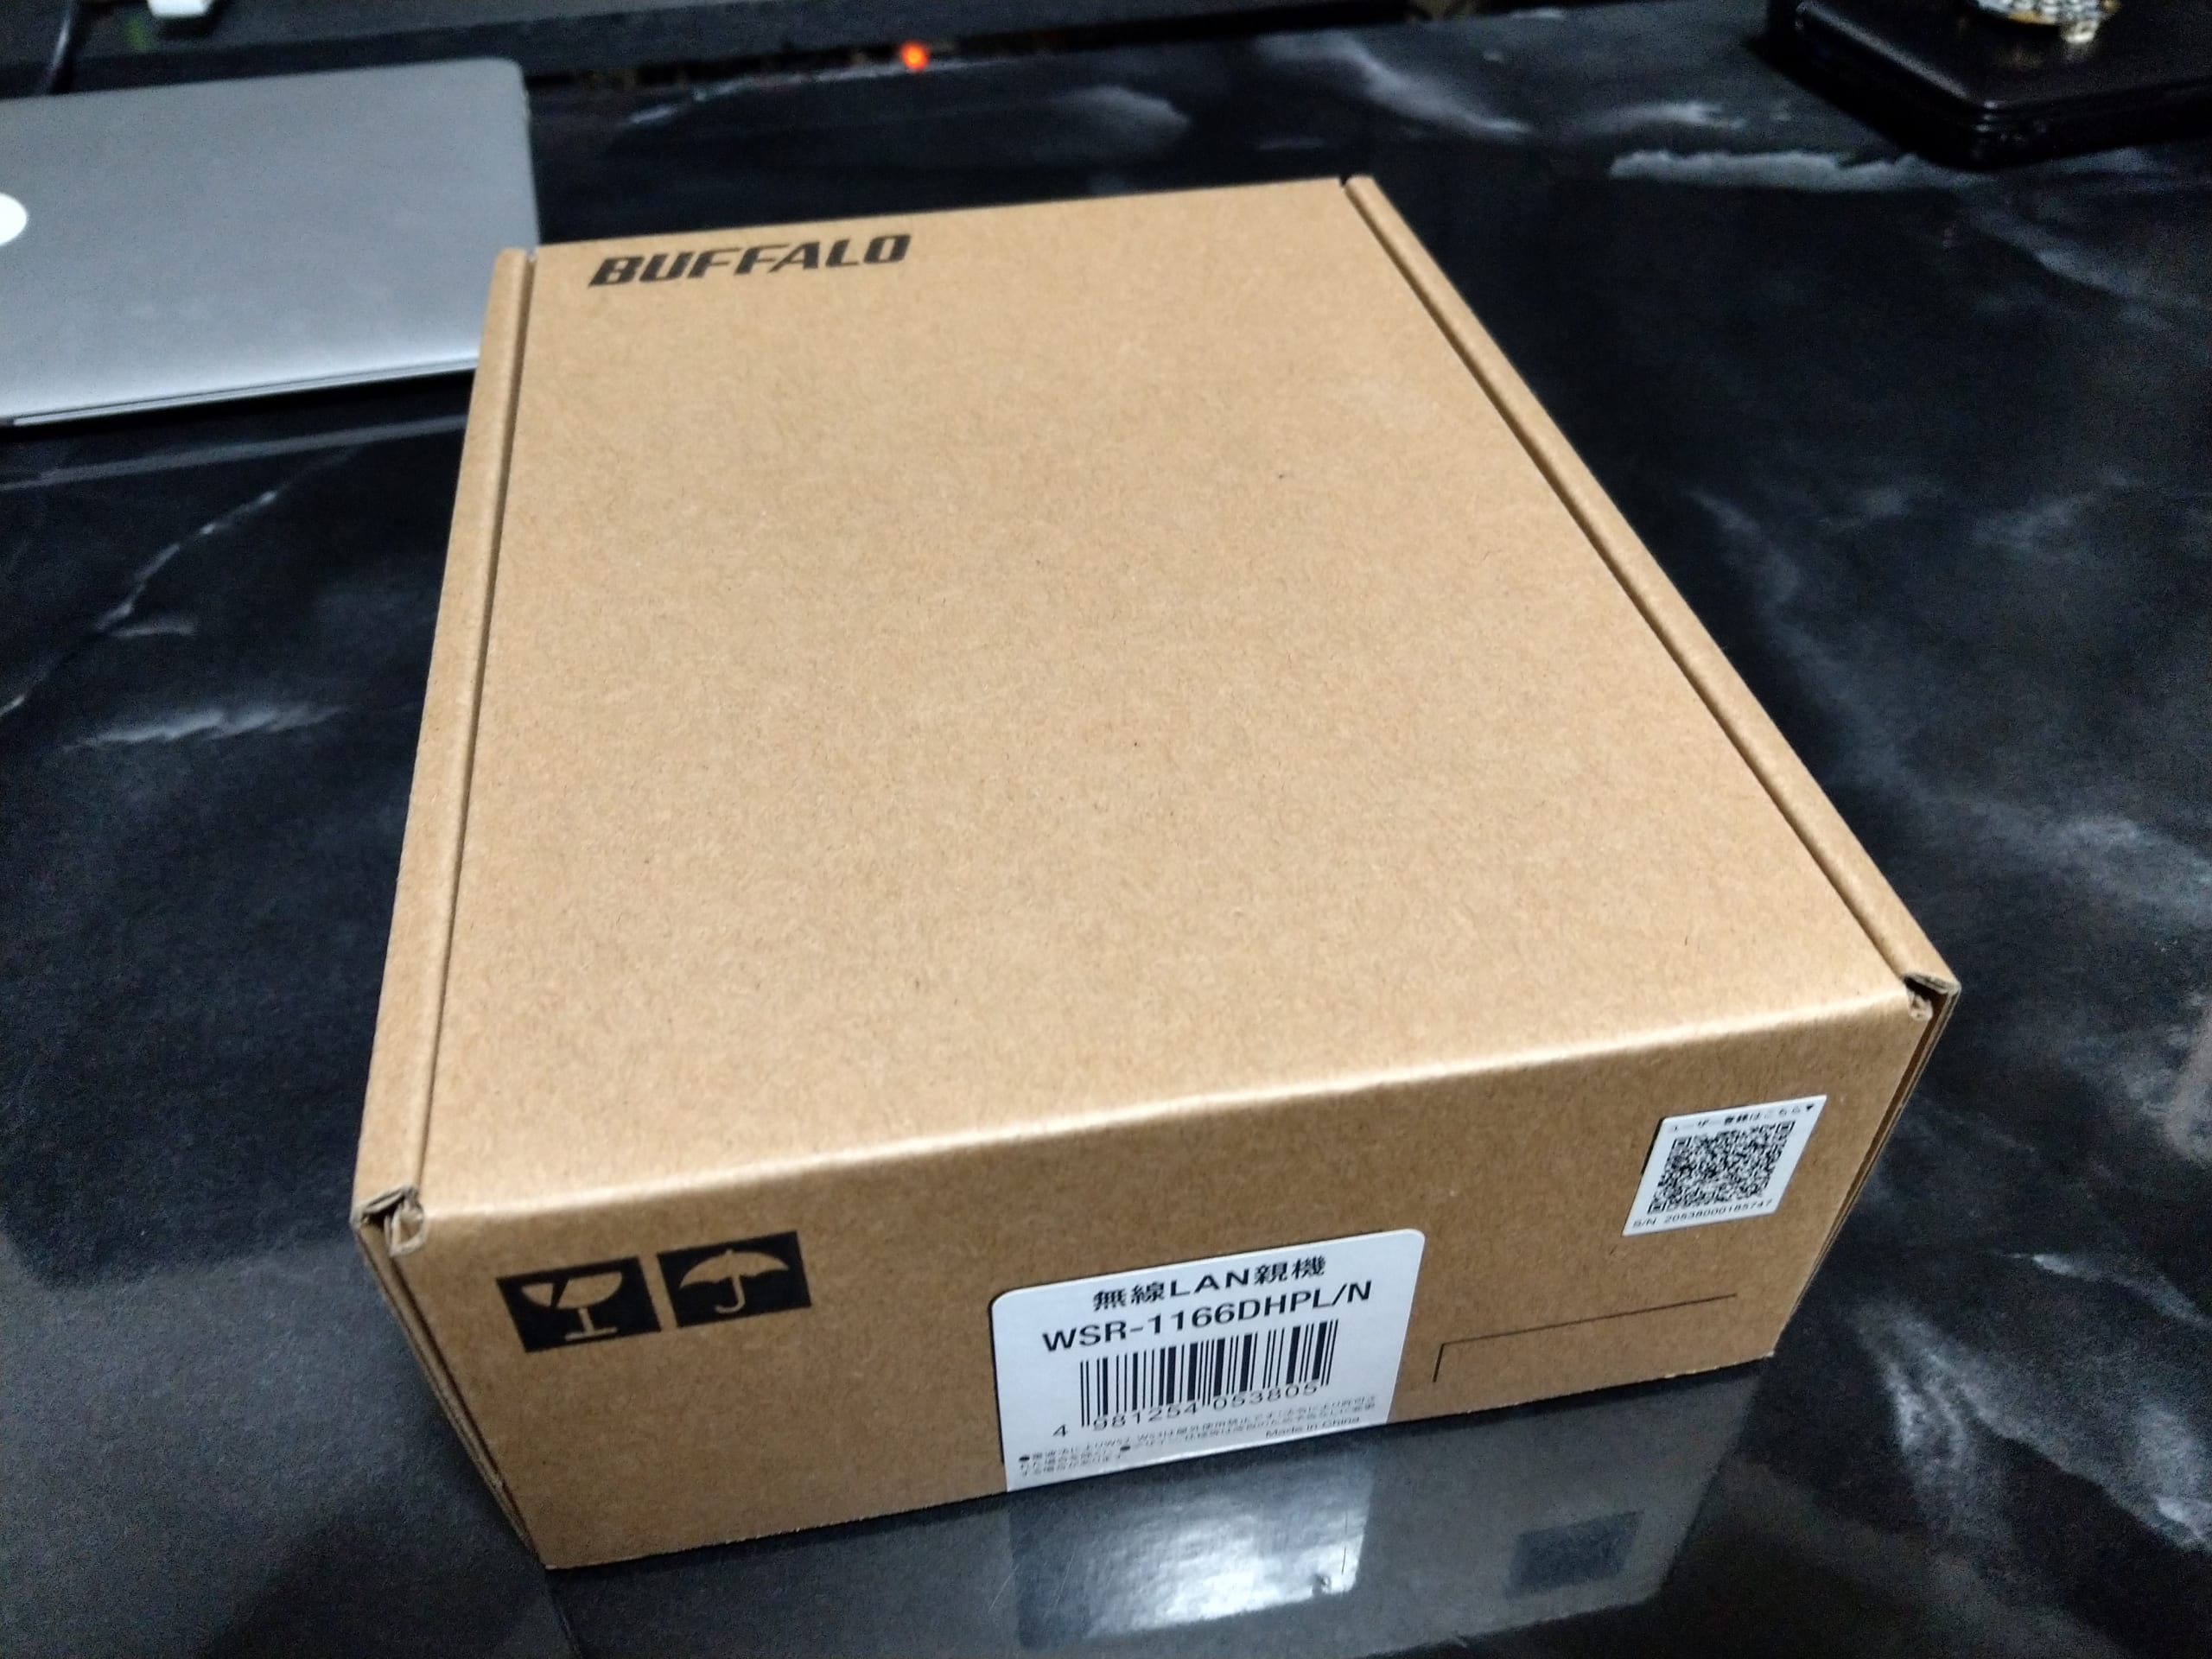
BUFFALO WiFi 無線LAN ルーター WSR-1166DHPL/N

Amazonのタイムセールで¥3,980で購入できました。

決めては、発売時からOCNバーチャルコネクト対応していることと、値段です。

今回購入したのは簡易パッケージのものらしく、かなり簡素です。けど、このくらいで十分な気がしますね。
さて、特に設定上困るポイントはないです。
OCNバーチャルコネクトを選んでぽちってやるくらいです。

すぐに繋がりました。
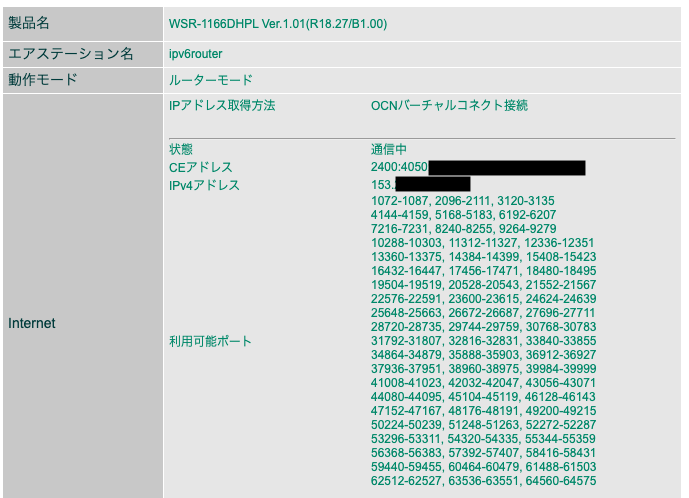
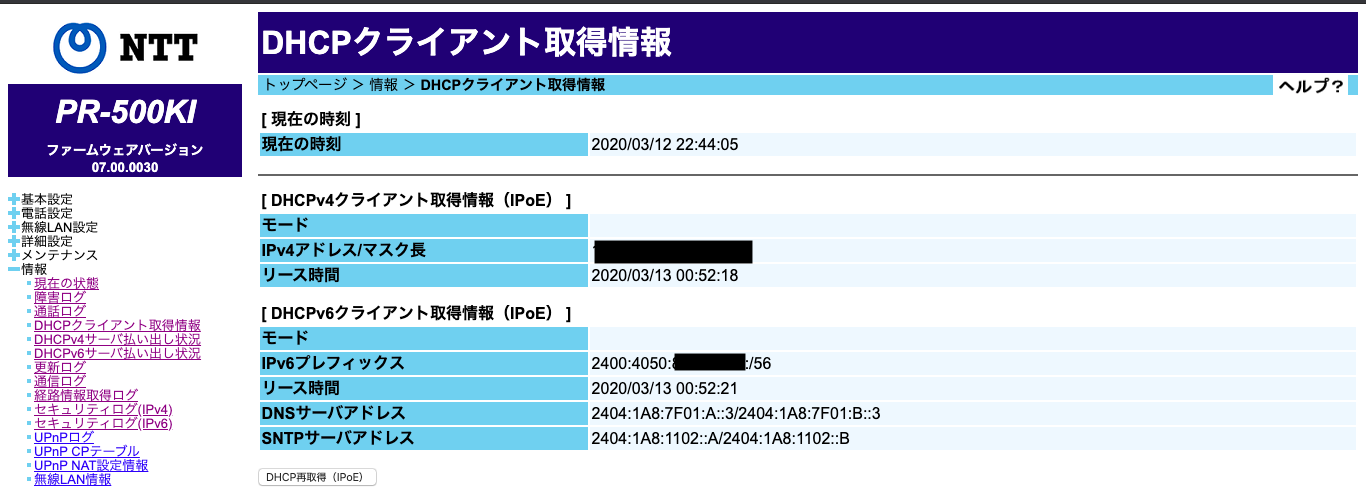
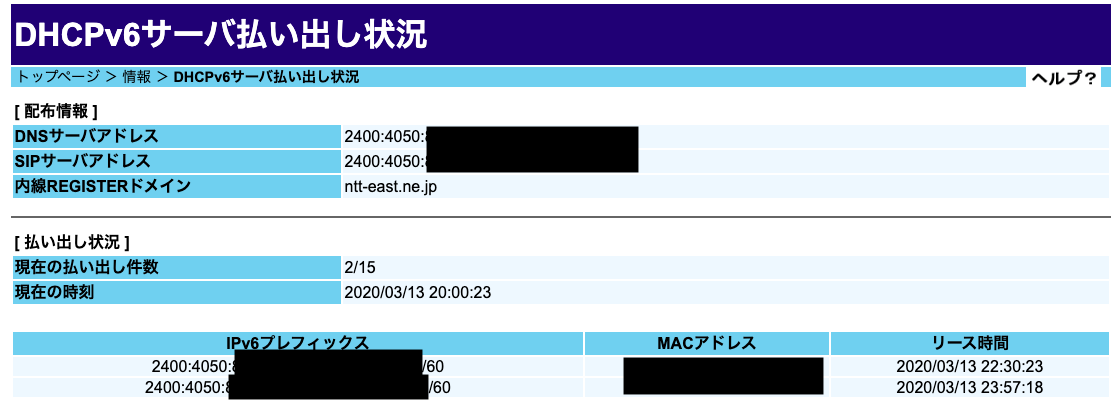
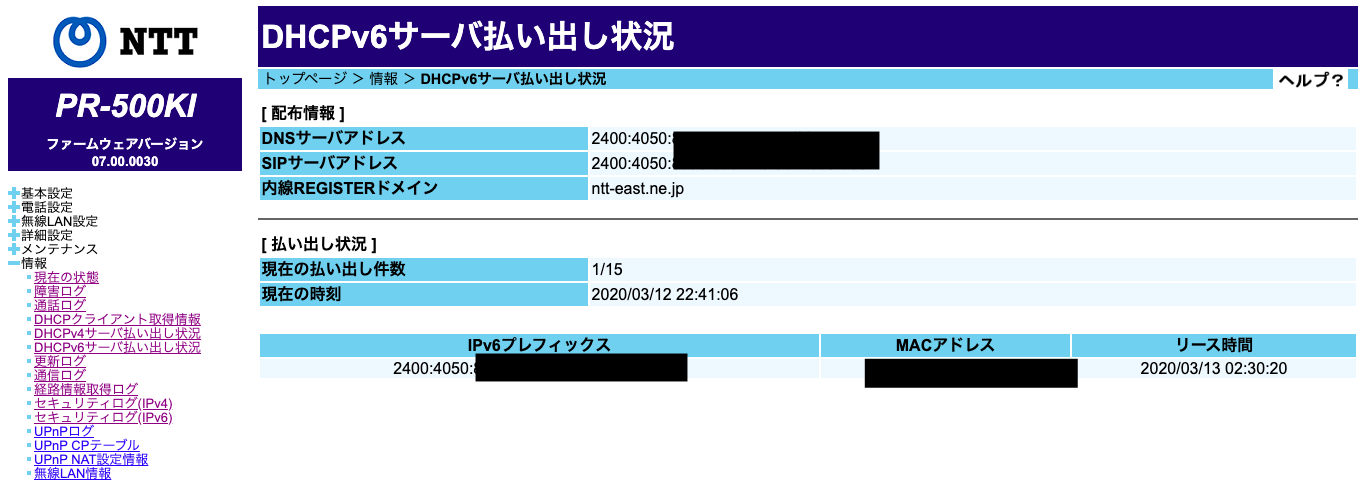
ちなみに、ホームゲートウェイ側では前回同様IPv6がちゃんと払い出されていますね。
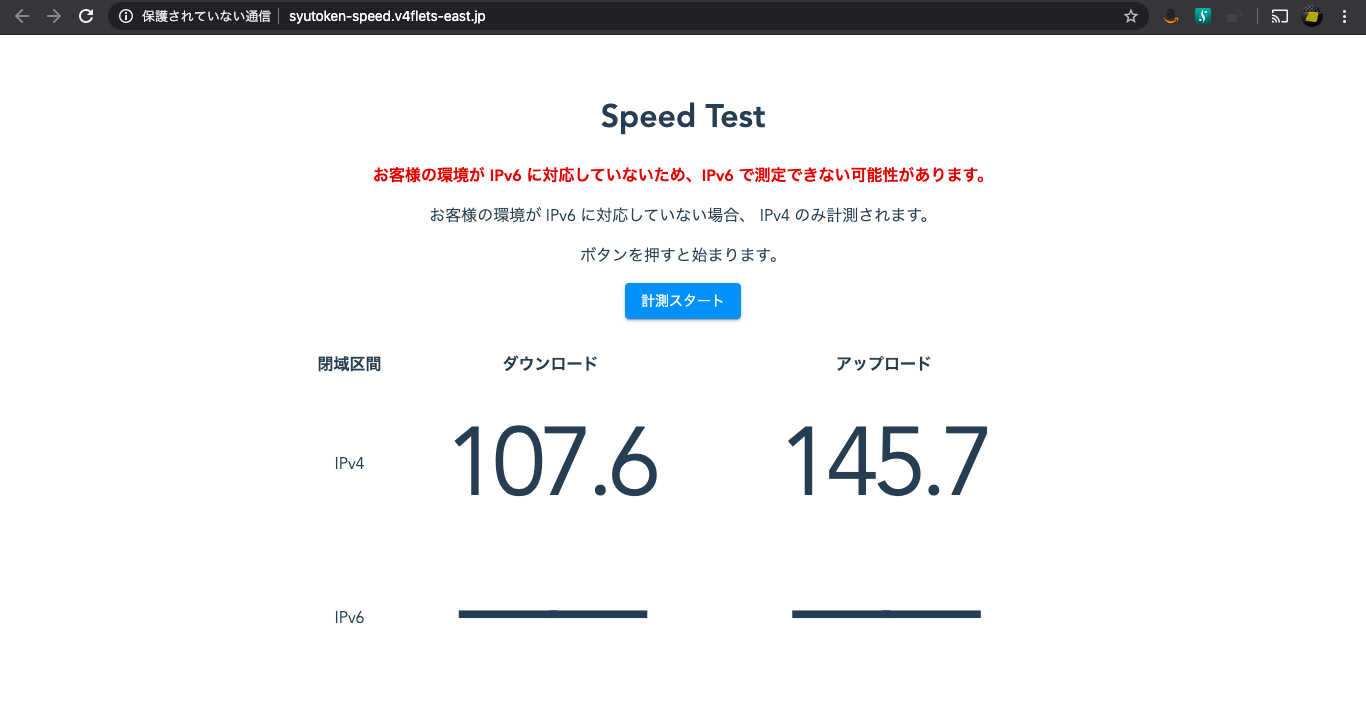
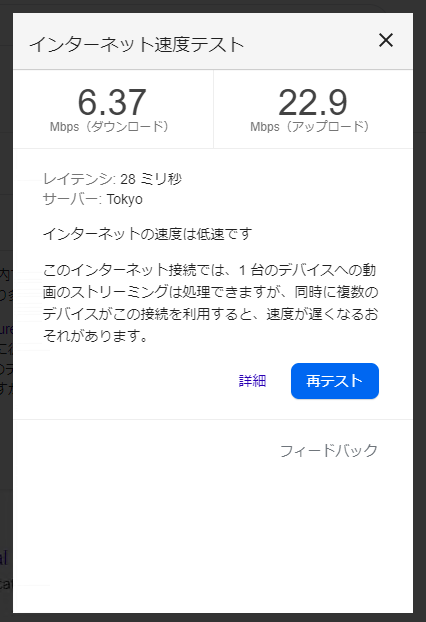
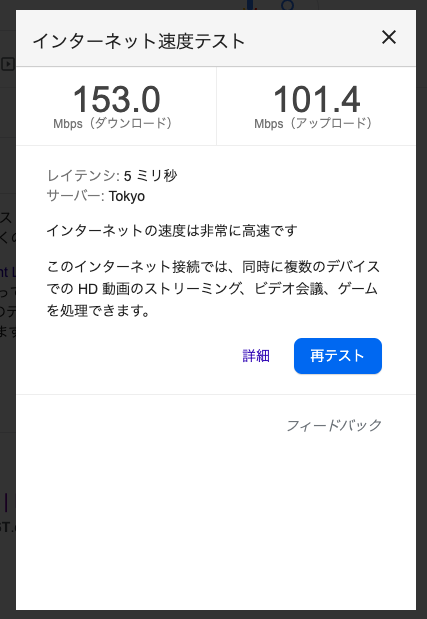
で、きになる速度ですが、混雑しやすい21;00〜23:00の間に何度か図ってみました。

この差です。

・PPPoE
・OCNバーチャルコネクト
PPPoE側は有線かつマシンスペックもそこそこです。
それでも無線にあっさり抜かれるほどフレッツ網は詰まっているのですね。

約4000円で世界が変わるとは・・・。

なんやかんやインターリンク契約できなくてよかった。。。
OCN光にしたぶん月額もちょっと浮いたかな。

2020/03/14追記
—————————
どうやら4時間(もっと長いかも・・・)に一回くらい通信ができなくなる問題が発生しているようで、多分ホームゲートウェイのDHCPv6の払い出しに関連してると思われます。

なので、WSR-1166DHPLのIPv6設定をNDプロキシモードに変更しました。

これでホームゲートウェイ上ではDHCPv6払い出し状況には出てこなくなるけど、通信もできるし4時間超えてもちゃんと繋がるぽいです。
—————————
2020/03/13追記その2
上記ルータの変更をしてもまた切れました・・・。
インターリンクの以下のページが参考になりそうだったので、
・ホームゲートウェイ(ONU一体型ルーター)を利用している方
の設定をしてみました。
※「バッファロールーターを利用している方」はすでに実施ずみ。

これで収まるといいけど・・・。

https://faq.interlink.or.jp/faq2/View/wcDisplayContent.aspx?id=654
—————————
2020/03/14追記
上記ルータの変更をしてもまたまた切れました・・・。
最後に「IPv6ブリッジを使用する」にもしてみましたが、翌朝には切れてました。
きれるというか、通信できなくなります。エラーカウンタが上がっていく感じ。表示は「通信中」のまま。。
ルータ自身からのIPv6 Pingがホームゲートウェイまでは到達するものの、その先に行けない感じですねぇ。どこが悪いんだろうorz
—————————
2020/03/21追記
サポートに問合せたところ、原因は不明で、以下で改善するか試してほしいとのこと。
IPv6設定「インターネット@スタートを行う」を選択してすぐ右下の「IPv6ブリッジを許可する」のを外す。
改善せずorz
パケットキャプチャをとってみたところやっぱりWSR-1166DHPLから先にパケットが出ていない。ただIPv6は通ってるのでMAP-Eの問題かなぁ。
最後の手段でファームウェアを1.00にダウングレード(設定は全部やり直しorz)してみた。。これで改善しなかったらおとなしくNECのルータに買い替えかなぁ。


ではでは。またの機会に。
いつからIPoEはIPv4トンネリングももれなく対応していると勘違いしていた?

20021/08追記

FortiOS 7.0からOCNバーチャルコネクトにも対応しています。(7.0は残念ながら50Eには入りません。。。)

設定ガイド
https://www.fortinet.com/content/dam/fortinet/assets/deployment-guides/ja_jp/fg-ocn-ipoe-fixip.pdf?utm_source=social&utm_medium=twitter-org&utm_campaign=sprinklr

こちらの、対応端末リストにも60Fなどが追加されています。
https://www.ntt.com/content/dam/nttcom/hq/jp/business/services/network/internet-connect/ocn-business/option/v-access-ipoe/pdf/bocn_vc_router.pdf


2020/03/13追記
————————
結果、一台ルータを買いましたがうまくいきました。
詳細は以下の記事で。

ある種インターリンク契約しなくてよかったのでちょっと助かったかも。

OCNバーチャルコネクトでIPoE + IPv4 over IPv6接続
————————

ども。こんばんは。

いろんな勘違いが重なりました。

・混雑する時間帯のネットが遅い。2Mbpsとかに落ち込むし詰まってる感じがある
・DS-Liteでフレッツを迂回するのが良さそう
・フレッツv6オプションは無償で提供されているIPoEでやるのか
・OCNも対応しているな←勘違い
・でもうちはまだIPoEが対応してないっぽい←勘違い(※)
・OCN光ならIPoEが提供されている←せいかい
・OCN光に転用しよう!←まちがい
・OCNってDS-Liteじゃなくて OCN v6アルファとかいうサービスでMAP-Eだわ。しかも専用ルータ新型コロナウイルスの影響で出荷停止中だわ←げんじつ

※以下のページで見るとまだ準備中なのですが2019年3月にメールで開通したことが知らされていました。。。OCN光への申込時にカスタマーフロントの人に、OCN光に変わったらすぐにIPoE使えますか?と質問したところ、すでに使えますよ。。。とのことでした。
https://www.ntt.com/personal/services/internet/hikari/ipv6/ipoe/area.html

なんで、こんな勘違いをしたのでしょうかね。。

で、勘違いしたままFortiGateの設定をいじりまして、結論こんな感じでIPoEでIPv6接続はできました。

が、NTT東のゲートウェイにipv6-tunnel張っても全然パケットが帰ってこなくて発覚しました。。。

FortiGateの設定としては、こんな感じ。うちはひかり電話ありです。

今回は専用のvdom(ipv6)を切り出しています。

config system interface
    edit "ホームゲートウェイにつないだI/F"
        set vdom "ipv6"
        set type physical
        set snmp-index 17
        config ipv6
            set dhcp6-prefix-delegation enable
            set autoconf enable
        end
    next
end

これをやると、こんな感じでIPv6が降ってきます。

ftg (ipv6) # diagnose ipv6 address list

dev=xx devname=xxx flag=P scope=0 prefix=64 addr=2400:4050:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx

この時、ホームゲートウェイ(うちはPR-500KI)の「DHCPv6サーバ払い出し状況」を見ると、ちゃんと払い出されます。

ちなみにWAN側?というかNGN側?はひかり電話の場合は/56をもらってくるようです。そこからFortiGAteに/60で払い出してもらっています。(Prefex Delegation?なのかな。。。)

んで、DS Liteようにトンネルを作ります。


config system ipv6-tunnel
    edit "ds-lite"
        set source FortiGateのIPv6(オプションなので不要かも?) 
        set destination 2404:8e00::feed:101 ←100か101
        set interface "internal13"
    next
end

で、あとはここでつくったds-liteというインターフェースにipv4のデフォルトゲートウェイをstatic routeで設定し、さらにポリシーを書きます。NATは有効?にしておきました。

が、結局冒頭のとおりOCNはDS-Lite非対応なので、diagnose ipv6 ipv6-tunnel listで確認したところ、TX は増えるもののRXが増えません。

ちなみにこの状態でもIPv6での通信はできます。おいらがやりたいのはあくまでのこのIPv6網にIPv4をトンネルさせて混み合っているフレッツ網を迂回したいのです。。

ということで、インターリンクのzoot nativeに申し込みます。
これ、OCN解約してもいいのに、無駄に光コラボで逃げれなくなってしまった。まぁいいか・・・。

で、インターリンクのページからNTT東日本のお客IDとアクセスキーを入れてみたところ、以下のように出てしまいました。

入力いただいたフレッツ回線は、既に当社以外のIPoEサービスをご利用中のようです。

申込には他社のIPoE契約をご解約いただく必要があります。現在のご契約を確認してください。

まず、OCNのIPoEを解約しないと行けないようですが、やり方が分からいので、フレッツのサービス情報サイトからv6オプションを廃止しようとしてみても、

お客様のご利用の回線ではフレッツ・v6オプションを廃止できません。

と言われて先に進めません。

うーん。詰んだ。

一旦ここまで。

ではでは。またの機会に。


インターネット(IPv6 IPoE)に対応したプロバイダサービスをご利用の場合、インターネットがご利用いただけなくなります。

久々にフレッツネタ – サービス情報サイト(NGN IPv4)にFortiGateで接続する

ども。こんばんは。

別にFortiGateあんまり関係ないのですが・・・。

ちょっと最近混雑する時間帯のOCNの速度が全然出ないのでDS-Liteにでも手を出そうかなと思っていろいろ調べています。

ただ、OCNのIPoE方式は、我が家にはまだ対応していない模様。

OCN IPv6インターネット接続機能(IPoE) 今後の提供予定について

どうやら、「2017年7月24日以前にOCN 光をご利用開始したお客さま、2017年8月31日以前にOCN for ドコモ光をご利用開始したお客さま、2018年6月14日以前にOCN 光 with フレッツをご利用開始したお客さま」はまだ未対応らしい?です。

うーん。InterlinkのZOOT Nativeにでも契約してやろうかな。。。

さて、DS-LiteというかIPoE?を使ってVNEから出ていくためには、フレッツ・v6オプションとやらに申し込む必要があるらしい。

電話で申し込むと¥1,000かかるみたいですが、サービス情報サイト(旧称フレッツスクエア)からの申込みは無料らしい。
※ちなみにIPoEを申し込むときについでにv6オプションも申し込めるらしいです。

で、久々にサービス情報サイトでも覗いてみようかとつないでみます。

フレッツ 光ネクスト、フレッツ 光ライトプラス、フレッツ 光ライトご利用の方はNGNの方のIPv4かIPv6のサービス情報サイトにつなぐみたいですね。

なお、過去記事で引っ越し当時にはつないでいたみたいですが、SRXからFortiGateに変えたタイミングでなんか諦めていたっぽいです。理由は覚えてないですがつながっていないPPPoEインターフェースが残ってました。。

過去記事:NTT東日本フレッツ関連のメモ

とりあえずこれ見ればOKです。

ルーター等をご利用のお客さま

PPPoEを一本追加して、以下のページ記載のアドレス宛のルーティングをPPPoEに流します。
※本記事作成段階では、123.107.190.0/24と220.210.194.0/25。

https://flets.com/customer/next/square/faq/faq_routing.html

*.v4flets-east.jp関係の名前解決を以下のDNSサーバに向けます。
※本記事作成段階では、123.107.190.5と123.107.190.6

https://flets.com/customer/next/square/faq/faq_dns.html

うちの場合は内部のDNSサーバでゾーンを作ってFowardしています。こんな感じ。

        zone "v4flets-east.jp" {
                type forward;
                forward only;
                forwarders {
                        123.107.190.5;123.107.190.6;
                };
        };

ちなみに、これ設定したところ、以下のようなエラーがでて名前解決ができませんでした・・・

error (broken trust chain) resolving ‘www.v4flets-east.jp/A/IN’: 123.107.190.5#53

よくわからんので、DNSSECをまるっと無効にして逃げました。
DNSSEC一回ちゃんと勉強しよう・・・。

んで、まぁ結局アクセスできました。

久々にみたわー。

結果、v6オプションは申込済みでした。
よく覚えてないのですが、引越し前にNTT西日本で申し込んでたので、そのまま東でも申し込んでたのかなぁ。セッションプラスも契約してたみたい。
※セッションプラス申し込まないと同時2セッションなので、うちの場合サービスサイト用のPPPoEは接続できません。(すでにOCNとInterlinkにPPPoEを張っているため)

ではでは。またの機会に。