「どうでもいいこと」カテゴリーアーカイブ

転職それから東京へ。これからのこと。

ども。こんばんは。

身の上な話ですが来月から東京に出ることになりました。

転職ってやつです。

現職は新卒で入社して6年8ヶ月。長いのか短いのか・・・。

いろんな事がありましたね。辛いことも楽しいことも。意外と楽しいことのほうが多かったかな。

もともとはプログラマ志望だったのも懐かしく、
今では立派(?)なネットワーク屋さん?インフラ屋さん?セキュリティ屋さん?になりました。

このブログが動いているサーバが新人研修中に作ったのも懐かしいですね。
覚えたてのBINDやPostfixに四苦八苦しながら頑張って作ったサーバでした。

CentOS 5.1から5.11までアップデートを重ねて、P2Vで仮想化した今でも動いているのが不思議なサーバです。
いっぱいトラブって苦労して、カーネルも再構築して・・・知り得た知識は大体このサーバにつぎ込んだ気もします。

仕事ではJuniper NetScreen/SSGから始まって、Fortinet FortiGate、CheckPoint FireWall-1、IBM Proventia(現Security Network IPS)
PaloAlto PA、趣味では、Juniper SRX、CiscoにHP Procurve、知らぬ間にそこそこのネットワーク機器はいけるようになってました。

苦手だったLinuxのコマンドやviの操作もごくごく自然にできるようになっているのも、改めて考えると感慨深いですね。
Windowsを使っている期間と同じ位Linuxにも触れてきたってことなのかもしれません。

入社当時の自分に今の家のLAN環境を見せたら、さぞびっくりする。。。というか、理解できないだろうな・・・。
当たり前のように.1qでタグVLAN切ったり、OSPFが回ったり、メールサーバがExchangeで動いてたり、全サーバLACPでリンク冗長・・・。
やっぱり無駄に豪華な家庭内LANですね笑


大阪ではいろんな方にお世話になりました。
もともとは地方出身なので、大阪には出張でも無いと訪れることも無くなりそうです。
引きこもりですが、好きな街でした。

自分がこれからどういう風に進んでいくか、まだ見えないところが多いですが、
相も変わらずこんなペースでやっていくんだと思います。
#次の家はちゃんとサーバルームを作るためにちょっと無理して2DKにしてみました!

大阪でお世話になった方はまたどこかで会えることを願っています。

ではでは。またの機会に。

最後の神頼み。紫カメラ交換予定。他。

ども。こんばんは。

明日・・・この2ヶ月ほどかけて作ったサーバの導入がありまして。。。

準備はした、手順書も作った・・のですが、最後の神頼みに行ってきました。

[W:電電宮]
IT関係者がこぞって参拝する京都・電電宮に行ってきた

京都は嵐山です。

IMAG0296

IMAG0298

IMAG0299

IMAG0300

うまくいきますように・・・(-人-)

で、相変わらずのHTL22の紫カメラに腹が立ってauのサポートに電話しました。

はい。ばっちり月曜日に交換品がきます。うーん。やっぱり紫はダメです。。。。

ではでは。またの機会に。

またまたSSL証明書な話

ども。こんにちは。

またまたSSL証明書な話です。

先日作りなおしたばかりですが、やっぱりsha256対応にしたいなと思って作りなおすことにしました。

そのまえに、とりあえずPOODLE対策にSSLv3を無効化しておきます(忘れそうなので。)

SSLProtocol all -SSLv2 -SSLv3

↑こんな感じで、conf.d/ssl.confを変更。うちはもともと-SSLv2のみでした。

さて、証明書の作り直しと行きたいところですが、うちの認証機関(エンタープライズCA?AD CS?っていうのかな?)は、暗号化サービスプロバイダ(CSP)はsha1で作ってましたね。。。
※Microsoft RSA/Schannel Cryptographic Providerってやつですね。

あ、ちなみにうちのDCはWindows Server 2008 R2 Service Pack 1です。

こいつをsha256にしないと・・・

うーん。作り直し?なのかなー。と思って調べてみたら、コマンドでできる模様?
#てかM$さんも、自分とことGoogleでsha1やめるぽよ的な事言いながらちょいと不親切じゃないっすかね。。。

Upgrade Certification Authority to SHA256
http://blogs.technet.com/b/pki/archive/2013/09/19/upgrade-certification-authority-to-sha256.aspx

certutil -setreg ca\csp\CNGHashAlgorithm SHA256
net stop certsvc
net start certsvc

やってみますた。

あれ、何も考えずにCA証明書の書き換えやっちゃったけど、自動で出来てたっぽい??んん。。。

なんか色々してたらCA 証明がいっぱいになった。。。

とりあえずなんか疲れたので適当にやったら出来ました。

まだまだ勉強不足ですねえ。

ではでは。またの機会に。


今日から神羅カンパニーで働きます?

ども。こんばんは。

たまには全くITに関係ないネタで。

ちょっと東京に用事がありまして。

スクエニのショップが近くにあったのでよってきました!
※そんなにゲームは好きでは無いですけど。。。

・・・衝動買いしてしまいました。。。

神羅カンパニーのタイピン・・・

めちゃ格好いい!

DSC01969DSC01968

完全な衝動買いですね。。。

合わせるネクタイが無い気もしますけど。。。

ではでは。またの機会に。

Catalystとetherchannelとジャンボフレームと私

ども。こんばんは。

やっとリプレース終わりました。

正直リプレース自体は抜線、結線含めても2、3時間の話なのですが、
ESXiからNASが見えなくなるという。。。当然仮想マシンイメージはNASの上という。。。

いや正確には見えるけど、通信ができない。というか、なんというかもうあれな状態。
ちなみにNASは一応、IP-SAN的に別セグメントにしている。

NASもESXiももともとリンクアグリゲーションをしていました。

んで、そのノリだったのですが、CiscoとESXi(今回は5.5)では、
etherchannelのonモードのみしか使えない模様。最初はactive(=LACP)にしていて失敗。
※ProcurveではTrunkモードだったのであんまり気にしていなかった。。

参考:ESXi/ESX および Cisco/HP スイッチによる EtherChannel/リンク集約コントロール プロトコル (LACP) のサンプル構成 (2052973)

まぁ、これはいいんです。さほどの話ではない。

問題はここから。

結局etherchannelをちゃんと設定しても全然ダメ。
NFSもマウントはされているけど、参照しようとすると切られる。。。

iSCSIもターゲットは見つかってるけどLUNが見えない。

5,6時間は調査しましたね。。

結論。ジャンボフレーム。

んあ。。。
えええええええええええええええええええ。

vlanでMTU 9000にしてたのに?!なんで?!

3750(config)# system mtu jumbo 9000
3750(config)# exit
3750# reload

知るかあああああああ!!!!!
※参考:http://www.cisco.com/cisco/web/support/JP/100/1003/1003323_148.html

じゃぁVLANで設定できるMTUって何よ?!

と思いつつ。。。

reloadかましたらキタ━━━━(゚∀゚)━━━━!!

疲れた。。。。

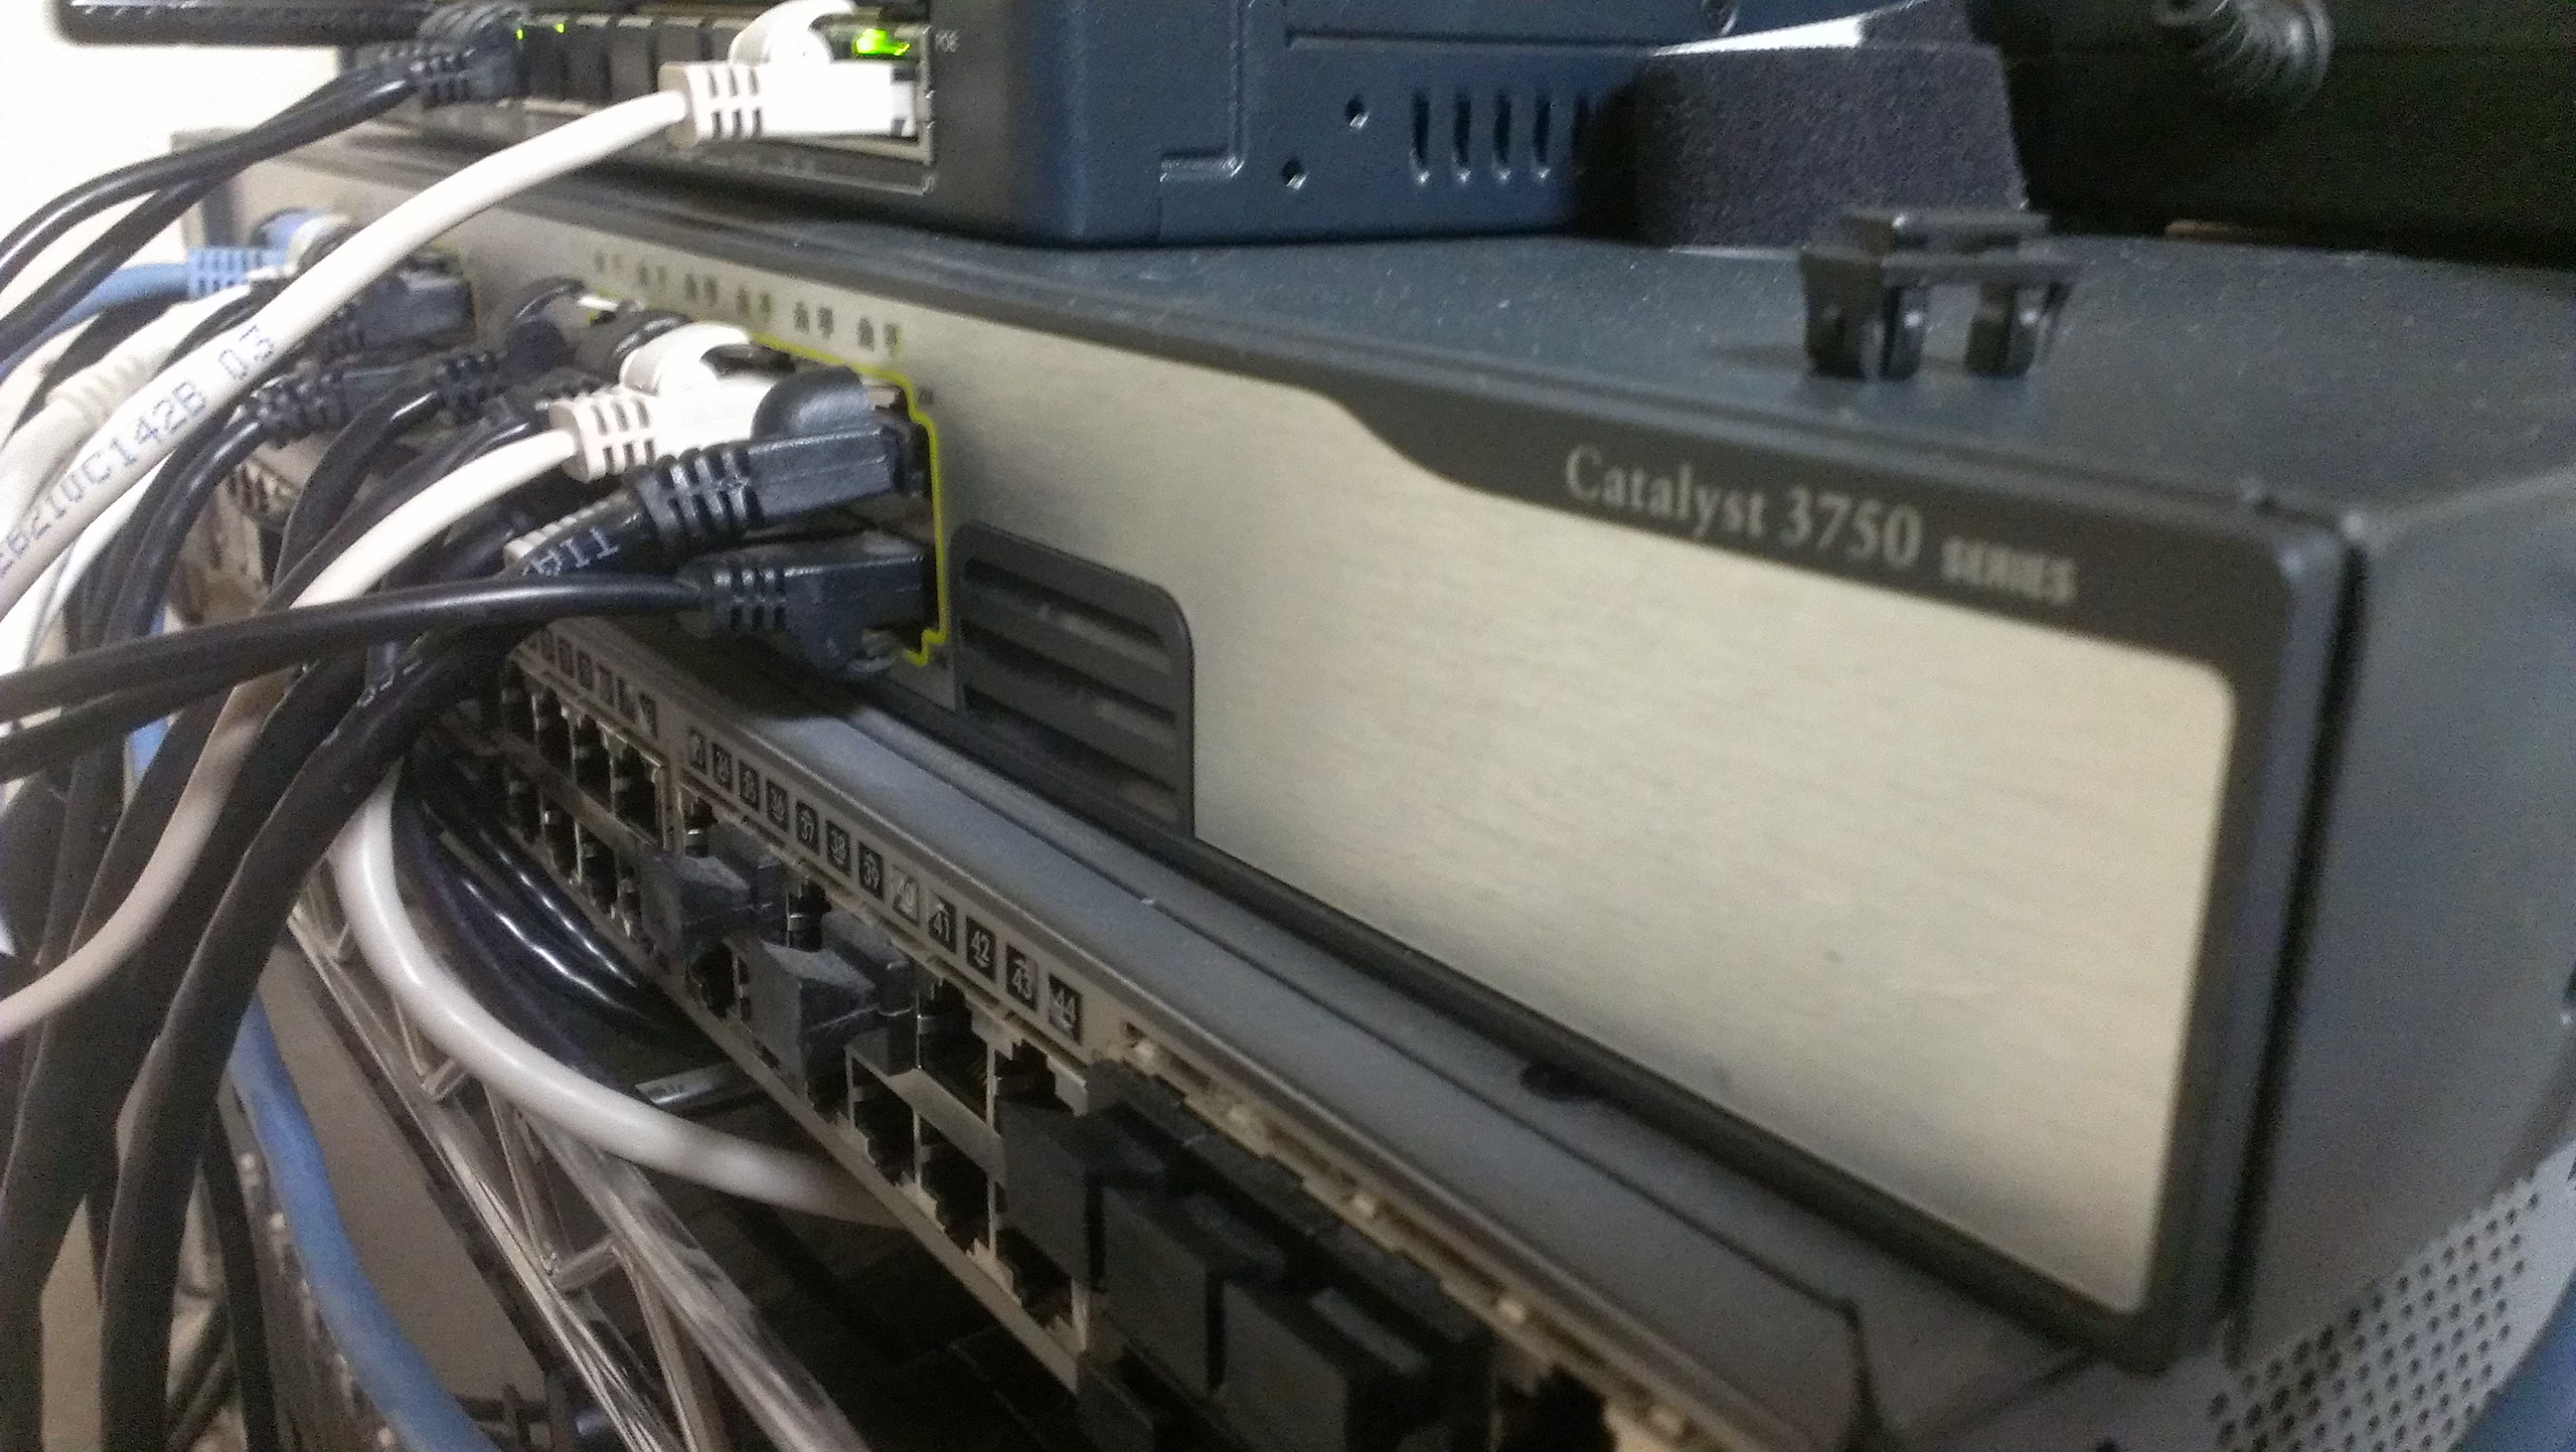
Catalyst 3750G


無事できましたとさ。OSPFもちゃんと回ったし、とりあえずリプレース終わり!

ではでは。またの機会に。

メモ:
Switch Ports Model SW Version SW Image
—— —– —– ———- ———-
* 1 24 WS-C3750G-24T 12.2(37)SE1 C3750-ADVIPSERVICESK

Catalyst買った&PSYCHO-PASS 2期も最高!

ども。こんにちは。

Catalyst買いました。

最近Procurveが不調なことと、VM化を進めて、ポート数がだいぶ減って、24ポートでも耐えれるようになったこともあり、
3750Gを購入。

今使っているProcurveは似非L3なので、今度はちゃんとOSPFとかも回るはず。

全ポートギガのCatalystが3万程度で買える時代ですね~。

さって、リプレースしますか!

話変わって、PSYCHO-PASS2期も始まりましたね。

面白いですね。新編集版を見終わった直後に始まったので世界観そのままに楽しめています。

ではでは。またの機会に。

FortiTokenメモ

・FortiGate上にメールサーバの指定必須。
※Activation Codeがそこ経由でくる。CLiからでもコード見れるけど。

・標準で2つまで無償

・3rd Party AccouFFntだとうまくいかない。QRコードを使うべし
※Pendingのままになって認証失敗になる。

・FortiCareのアカウントは知らなくても関係なし。

証明書とADな話

ども。こんばんは。

家の中のいろんな証明書が失効してまして。

ちょっと勉強がてら更新です。

今回の方針としては・・・

・Active Directory証明機関で署名する

ということにしています。
※どうせオレオレ証明書なので、ドメインに参加しているPCはCAの証明書をインポートしているので。

んで、CSRをopensslで作ったのですが、証明書テンプレートの情報がないらしく、証明機関で署名出来ない。。。

諦めてIISで作ります。

今回はドメイン全体の証明書が欲しかったので、IISでドメイン証明書を作成。
どういう設定か忘れてしまいましたが、自動で証明機関が署名してくれました。

これをpfxでエクスポート。

この状態だとちょっと使いにくいので。。。

まずはpfxを変換

openssl pkcs12 -in cert.pfx -out cert.txt

中身をキーと証明書に分けて保存。(テキストエディタとかで)

Apacheとかでも使うので、パスフレーズを外す

openssl rsa -in localhost.key -out localhost.key

こんな感じですかね。

今回更新したのは

・Apache
・Dovecot
・FortiGate

です。ApacheやDovecotはさほどでも無いですね。

FortiGateはpfxでも対応していたみたいです。。今回はせっかくばらしたので、certとkeyをそれぞれインポート。
管理画面とSSL-VPN用に当てました。

管理画面はCLIで。

config system global
set admin-server-cert “インポートした証明書”

そんな感じ。

■おまけ

ついでにFortiGateのSSLインスペクション用のCA証明書をADで配布するようにしました。

まずはFortiGateの管理画面から「Fortinet_SSLProxy」をダウンロード。

ADでグループポリシーの管理で、
「コンピュータの構成->ポリシー->Windowsの設定->セキュリティの設定->公開キーのポリシー->信頼されたルート証明機関」
にインポート。

んでまぁ適当にgpupdateしておく。

こんな感じです。多分正しいFortiGateでのSSL復号化(SSL Inspection)の使い方・・・だと思いたい。

ではでは。またの機会に。

通信が遅いと思ったら

最近、デスクトップのマシンからNASへのファイルコピーが遅いと思ったら・・・

なんとリンクが100Mbpsというオチでした。。。

うーん。原因不明。

なんとなくIntelのユーティリティで診断とかしてるうちに直った模様。。。

しかもチーミングしてて、片方だけ100Mbps。。。

えー。。。もっと早く気づこうよ。。。

今更ながらプリンタを買った。

ども。こんばんは。

すごく今更ですが、プリンタを買いました。

一人暮らししててはじめてかった。。。

今は複合機でも1万も出せば購入できるんだたな・・・

しかも家庭向けなのにSNMPやProxyの指定、NTPの指定・・・とかとかごく当たり前にできるんですね。

今回購入したのはブラザーのDCP-J4215N。

http://www.brother.co.jp/product/printer/inkjet/dcpj4215n/

手差しだけどA3も行けるということで購入。\11,000ほど。

普通に初期設定してOK。Win 8.1でもドライバも自動で入る。

一昔前みたいにドライバを一生懸命インストールする・・・なんてのは不要なんですね。。

昔はDOS/V Power Reportの付録CDにプリンタやスキャナのドライバが入っていたものです。

なつかしい。。。

ではでは。またの機会に。