Macネタ – 8 –

ども。こんばんは。

こないだLightroomを入れるためにCreative Cloudを入れたのですが、シャットダウンが遅くなりましたorz

あんまりCCって評判良くないですね。

あと、特段立ち上げてなくても良いみたいなのでログイン時に起動しないようにしました。

MacBook で Adobe Creative Cloud が動いていたら今すぐ止めろ

【Mac】常駐しているAdobe Creative Cloudを切るとバッテリーが長持ちするらしい

とりあえず自動起動やめれば元通りに!

ではでは。またの機会に。


— 2016/09/18 追記 —

どうやらシャットダウンが遅いのはタイムマシンも関係ありそう。
タイムマシンのストレージにシャットダウン時に再接続で失敗して繰り返している模様。

無線APのリプレイスとも関係ありそう。。。

無線強化プロジェクト – 5 –

閑話休題です。

FortiGateでAironet APを管理できないかと考えていましたが、ちょっと厳しそうですね。
CAPWAPなのになあ。

Third party wifi APs?

Well, I’ve was researching about this and I finally verified that FortiGate does not accept third-party APs.

Although Fortinet talks CAPWAP, as it’s defined in RFC 5415, FortiGate does not add any AP to their list of managed APs if it is not a known FortiAP model.

FortiAPしか受け付けないようです。今後に期待です。

念のため、自律型(Autonomous)からCAPWAPへの変更およびその逆については以下が参考になります。

Autonomous Mode → CAPWAP Mode

CAPWAP Mode → Autonomous Mode

ちなみに今この記事を書いているMacは新しいAPにつながっています(^o^)

うちのMacはADに参加しているのですが、その認証情報を使って802.1Xの認証できなかあと。

探していると”MACアドレス認証”に関する情報ばかり出てきます。まぎらわしい。

やっぱりEAP-TLSでクライアント証明書を使う感じなのかなー。

これはまぁ仕方ないかな。

とりあえず今日はこの辺で。

— 追記 —

EAPに変えてから、ログイン後にしか802.1Xの認証が走らないせいか、起動時のNASのマウントに失敗するようになってしまいました・・・。

結構同じ悩みの人が多い模様。参った。

結局、802.1Xの認証情報がログインのキーチェインにあるのでこうなるっぽいのですが・・・。

ちょっと参考記事のメモ

・EAP-TLSでコンピュータ認証にする話?
New Contributor ktran Posts: 2 Registered: ‎08-19-2014 Enforce Machine Authentication with MAC OS X (EAP-TLS)


ではでは。またの機会に。

無線強化プロジェクト – 4 –

さて、今日は認証を設定します。

認証周りとかはこの辺が参考になります。

Cisco Aironet のワイヤレス セキュリティに関する FAQ

今回は、Active Directory上にRADIUSを立てて利用します。

まずはRADIUSの準備から。

うちはWindows Server 2008 R2です。

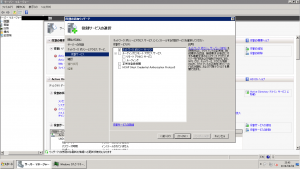
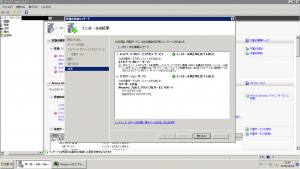
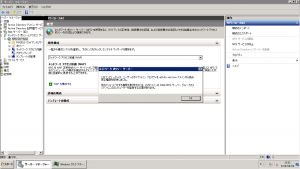
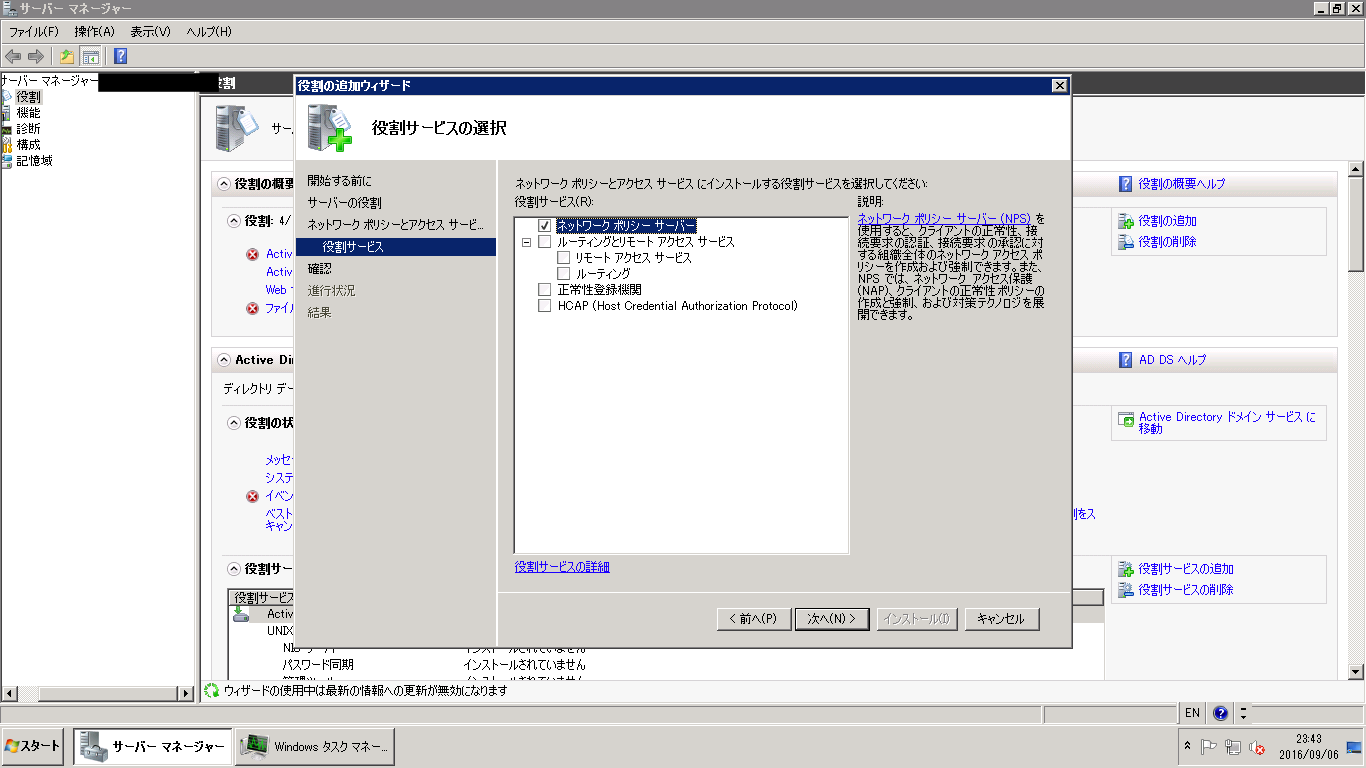
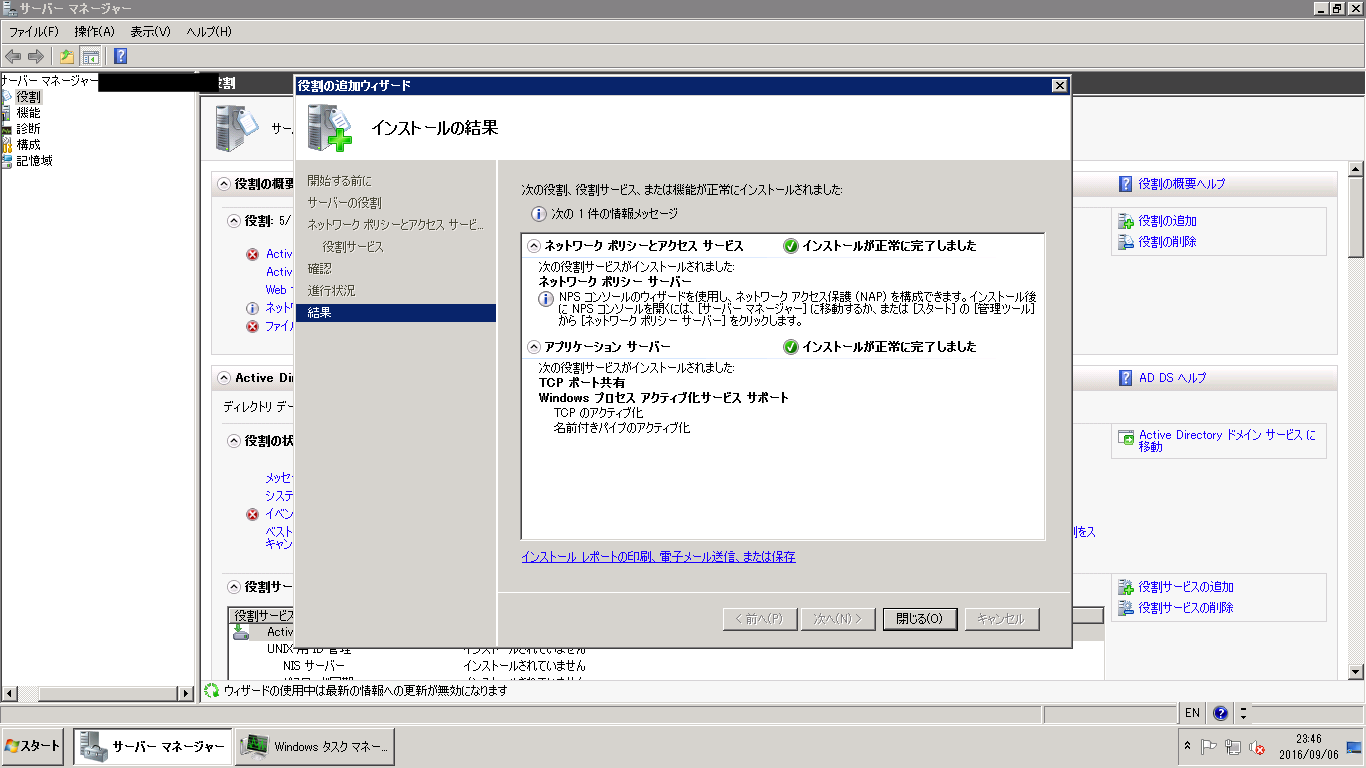
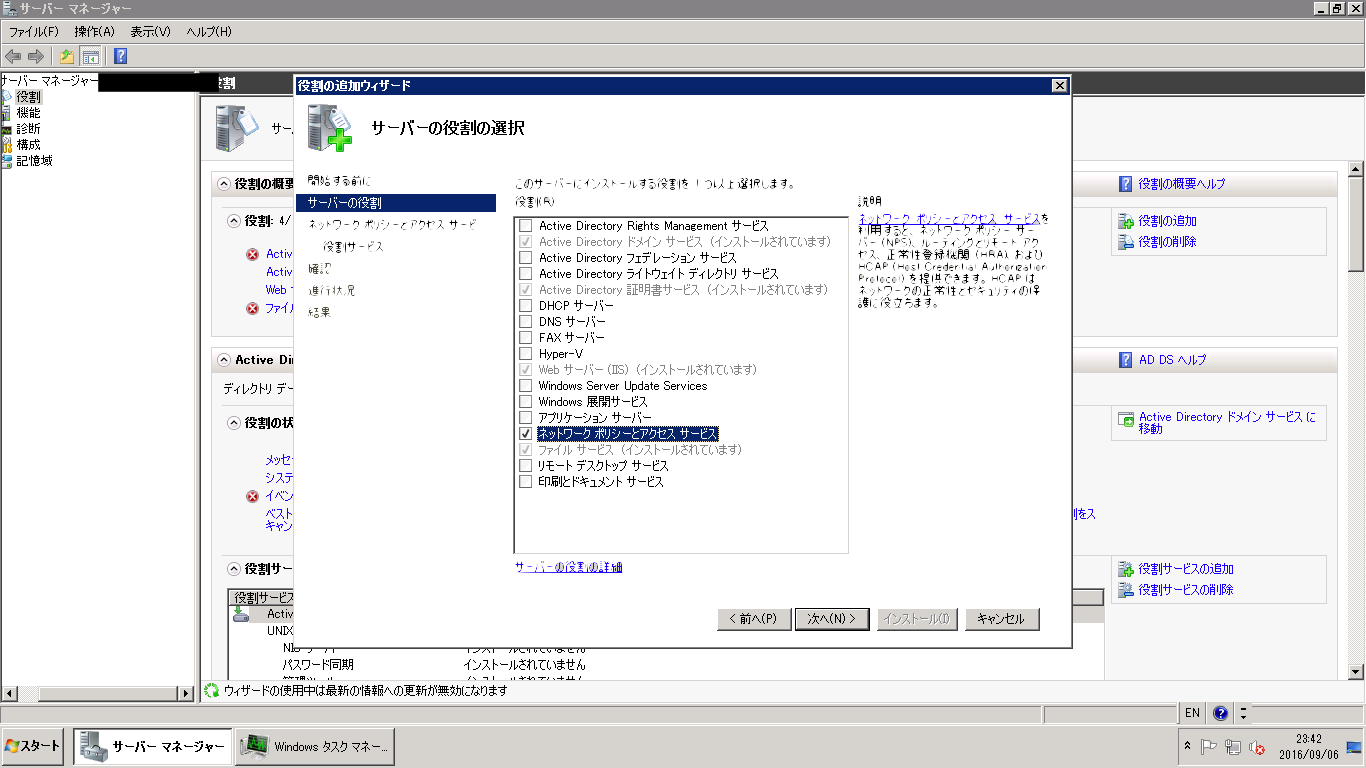
まずは「ネットワーク ポリシーとアクセス サービス」の役割を追加します。
サービスとしては「ネットワークポリシーサーバー」のみで良い模様。
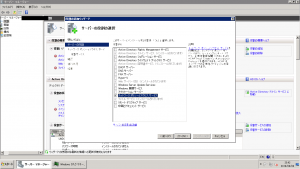
radius-01

radius-02

radius-03

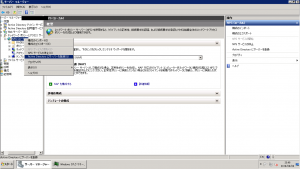
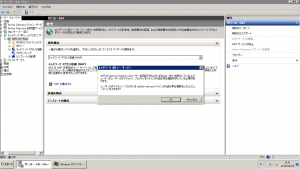
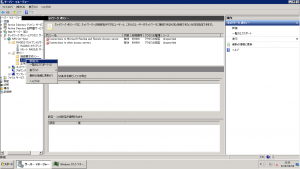
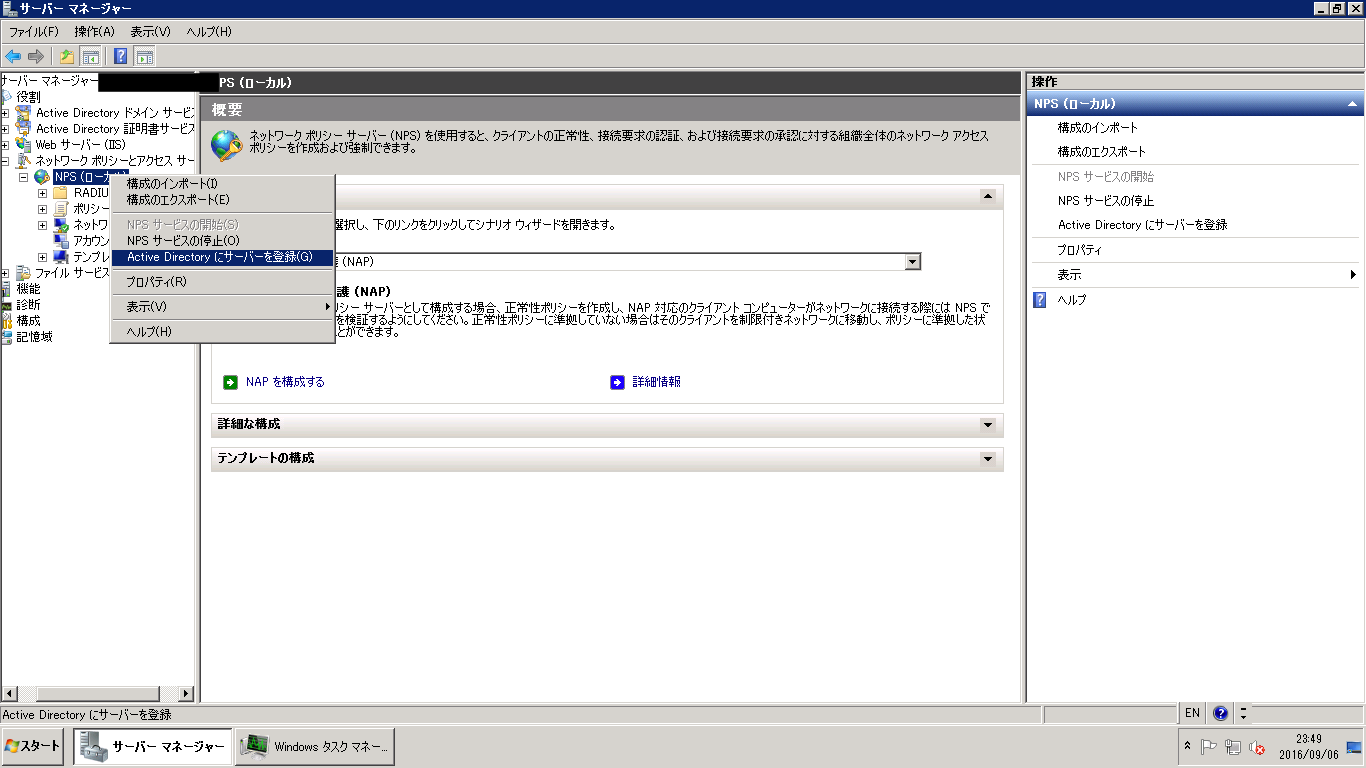
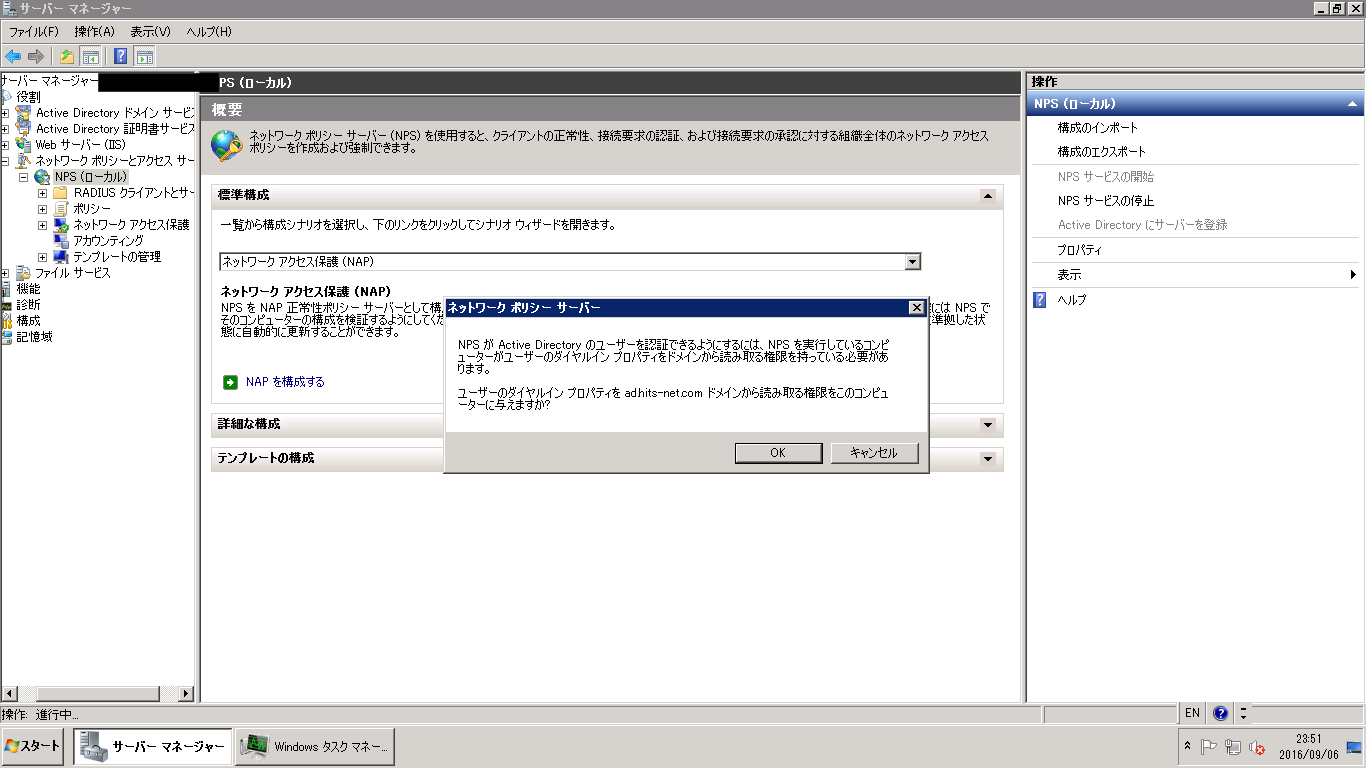
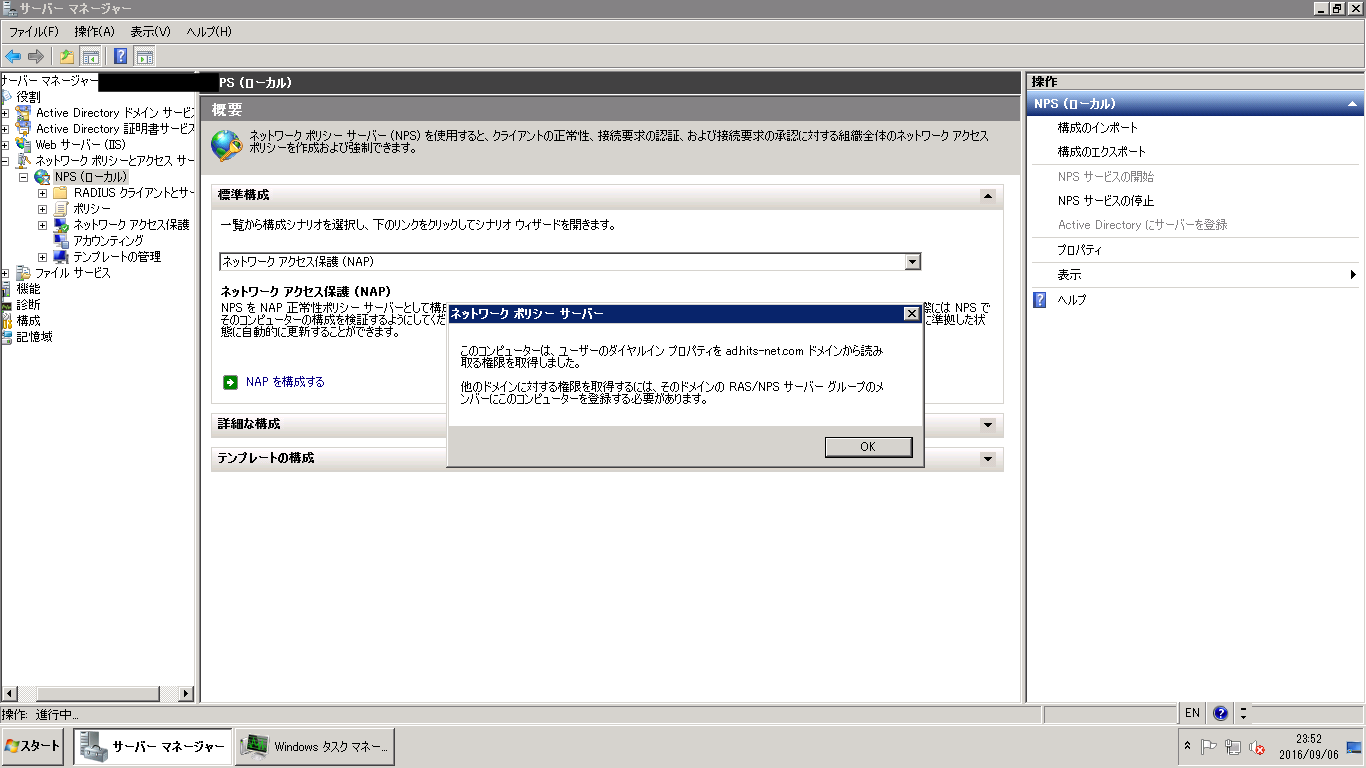
追加したら、Active Directoryへの登録を行います。

radius-04 radius-05 radius-06

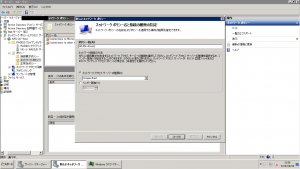
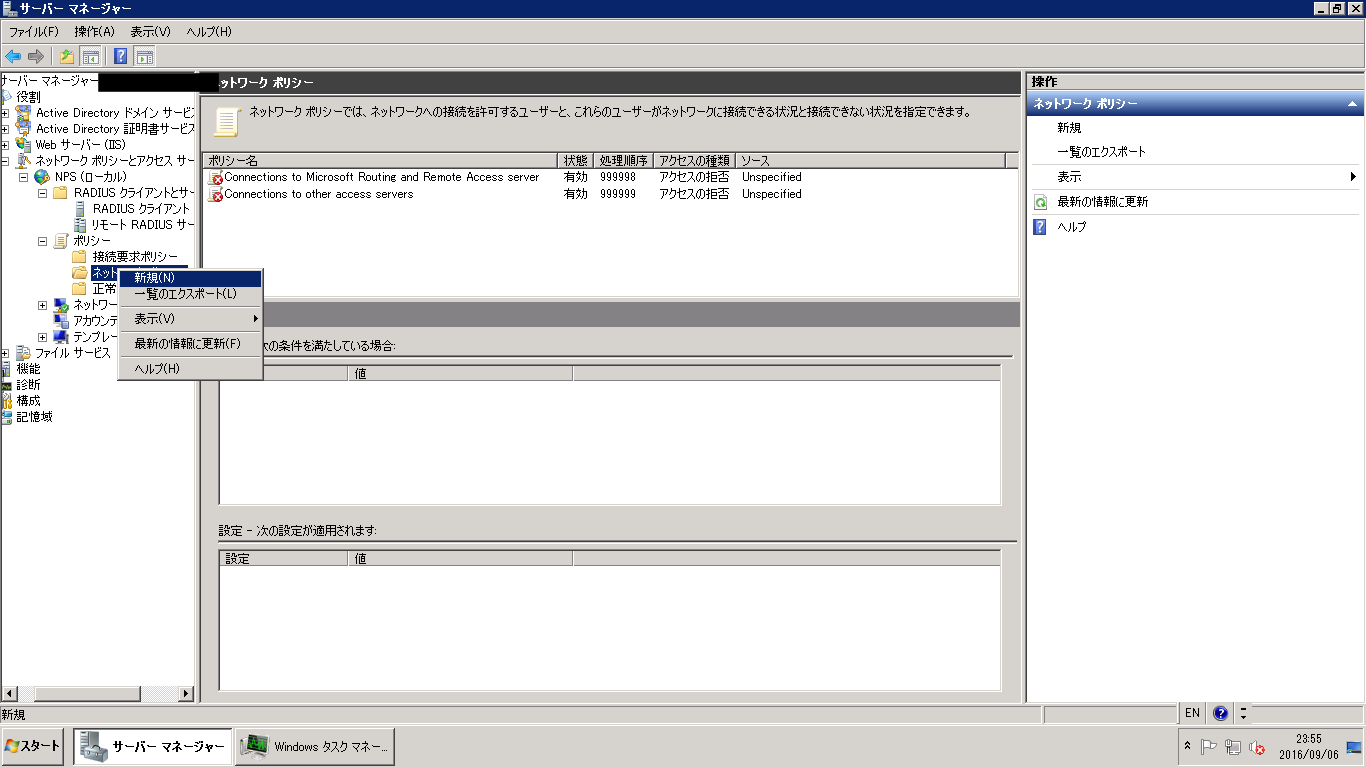
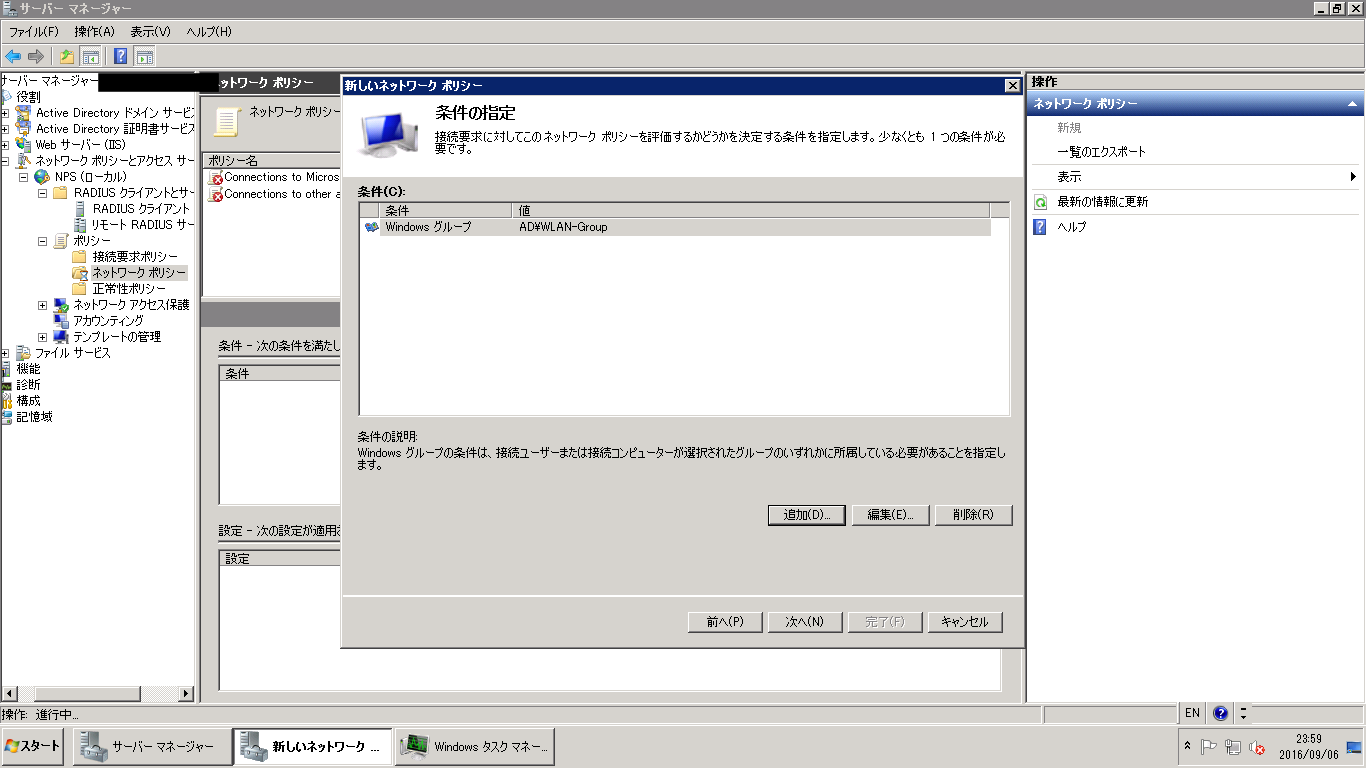
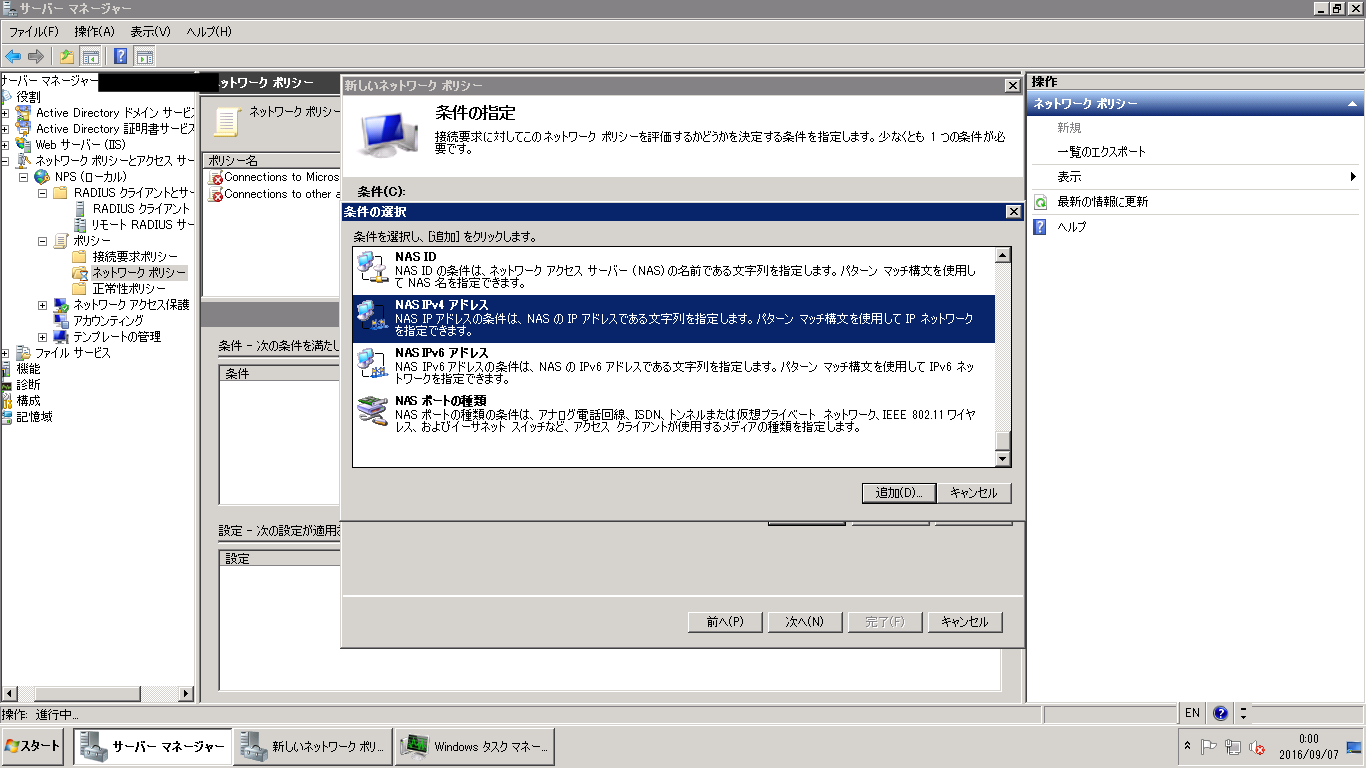
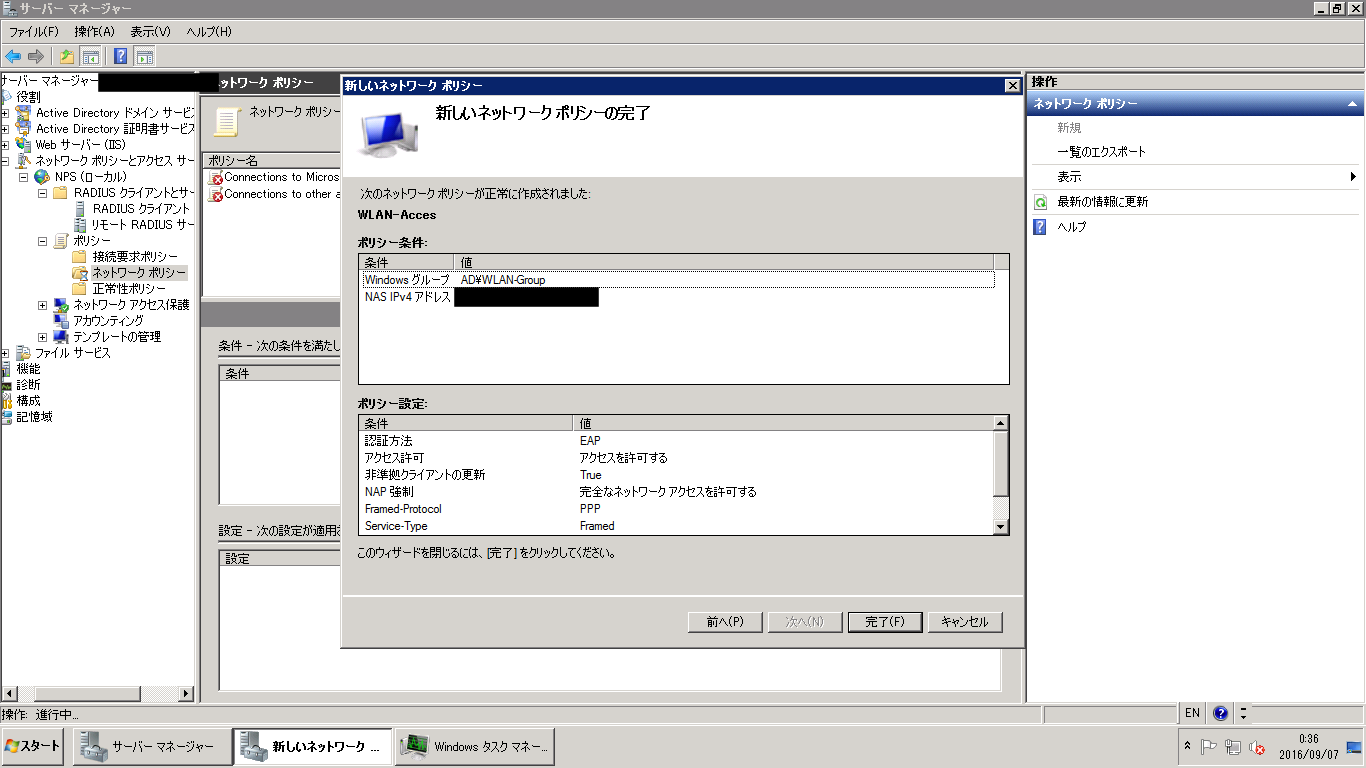
続いて「ネットワークポリシー」に新規追加します。

radius-07

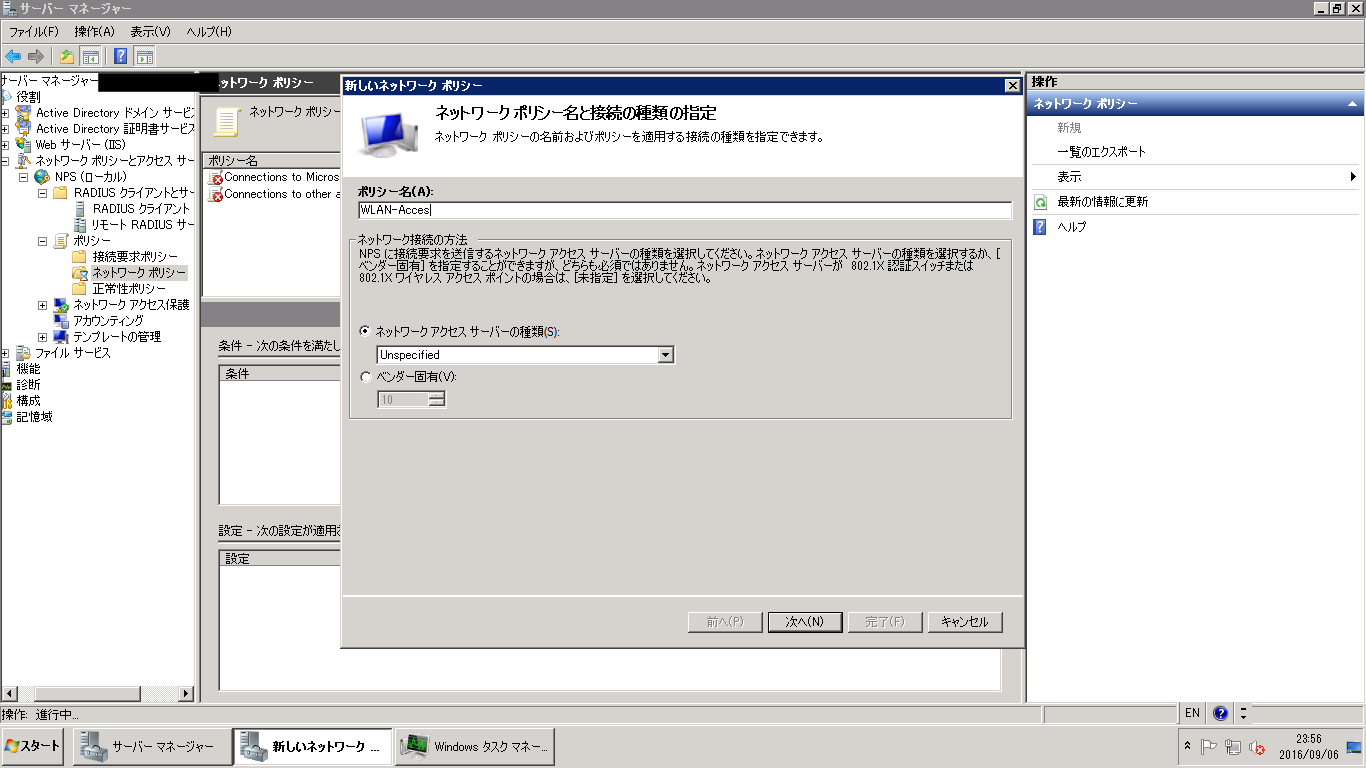
radius-08

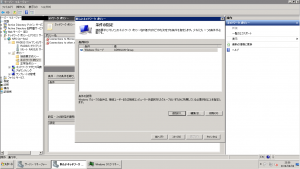
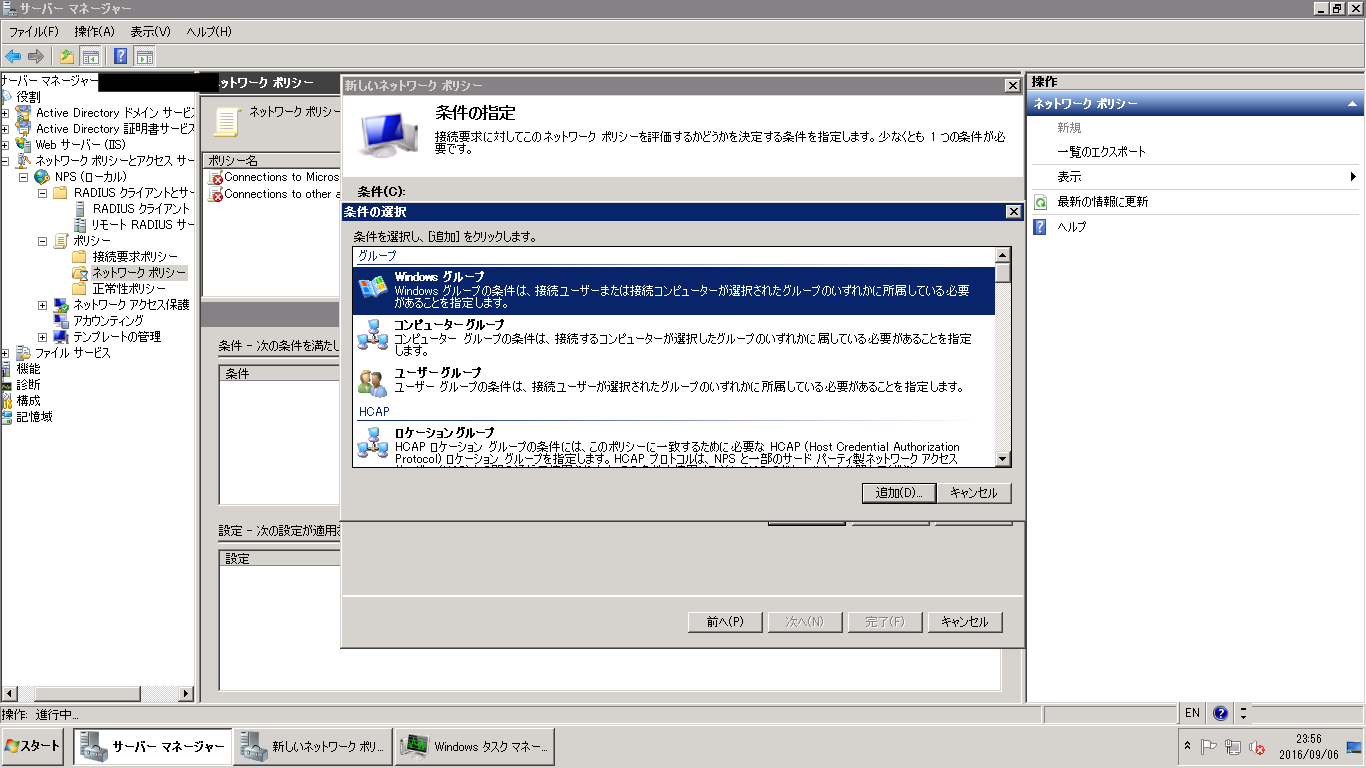
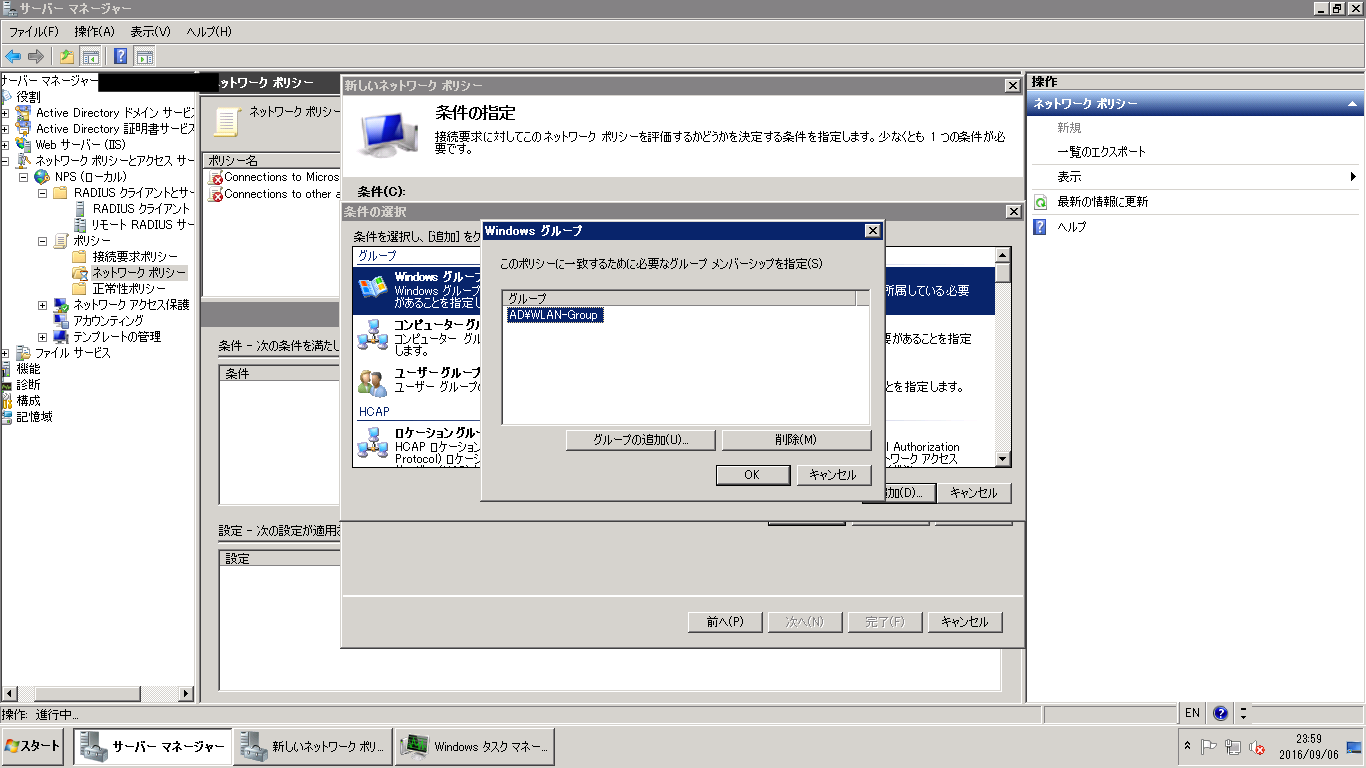
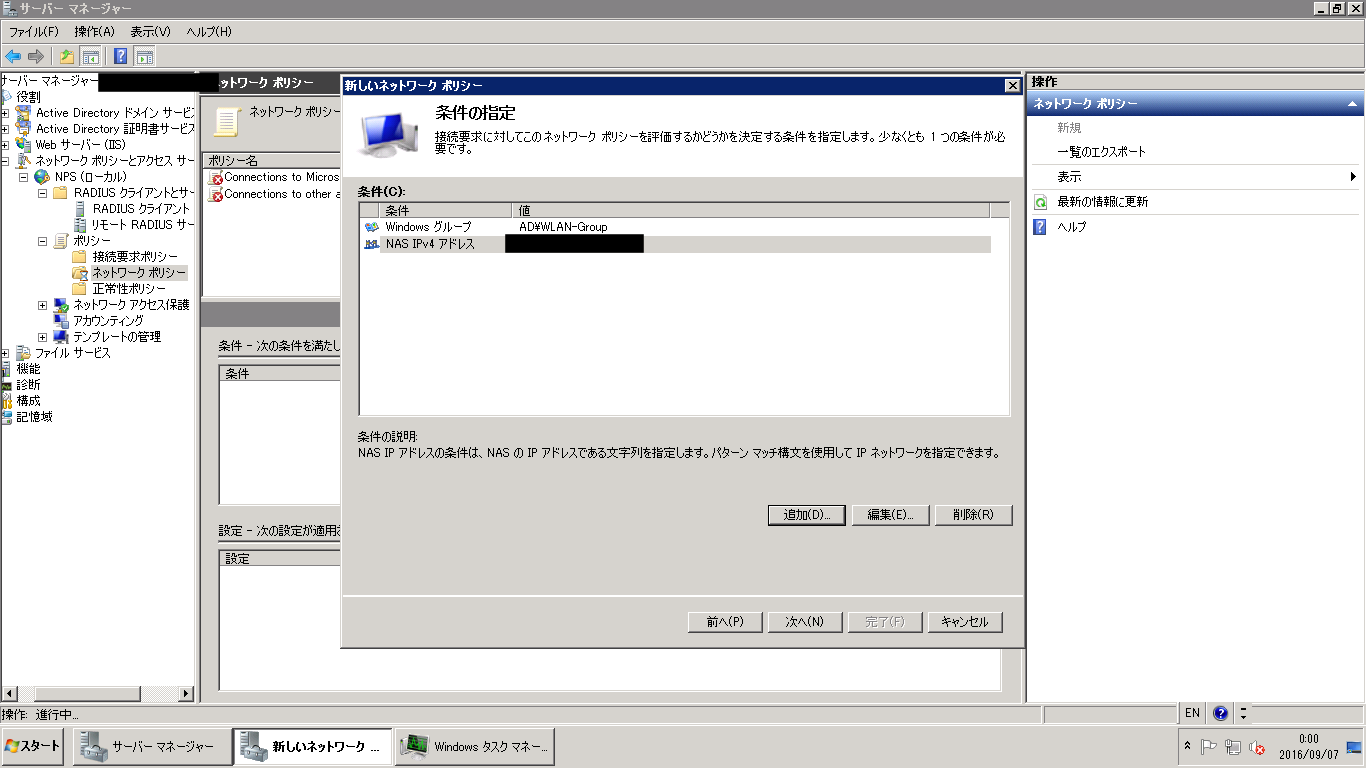
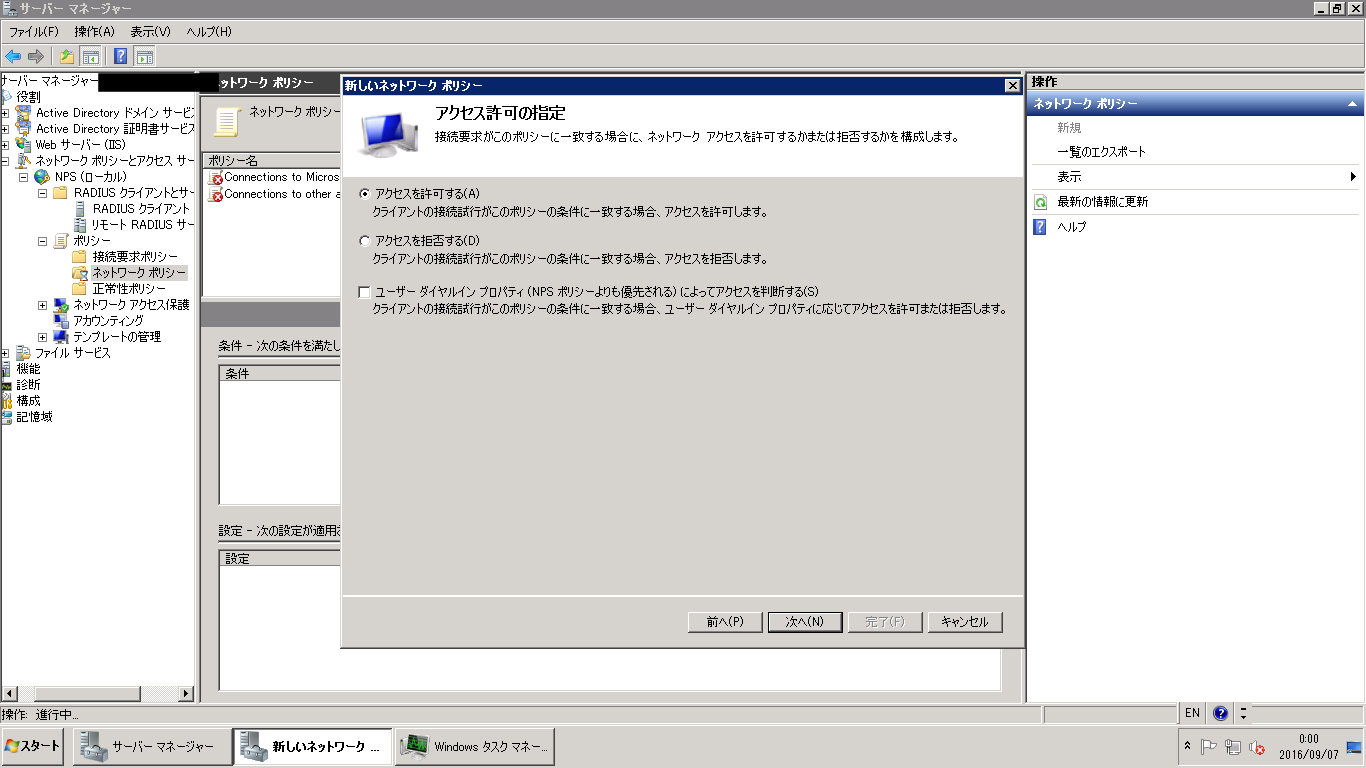
今回は、無線用のグループかつCiscoからのアクセスについてアクセスを許可するポリシーを作ります。
※グループ追加の手順が抜けてますが、普通にアクティブディレクトリユーザとコンピュータとかから作ってください。
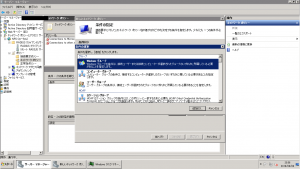
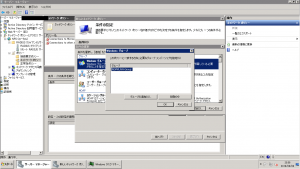
radius-09

radius-10

radius-11

radius-12

radius-13

radius-14

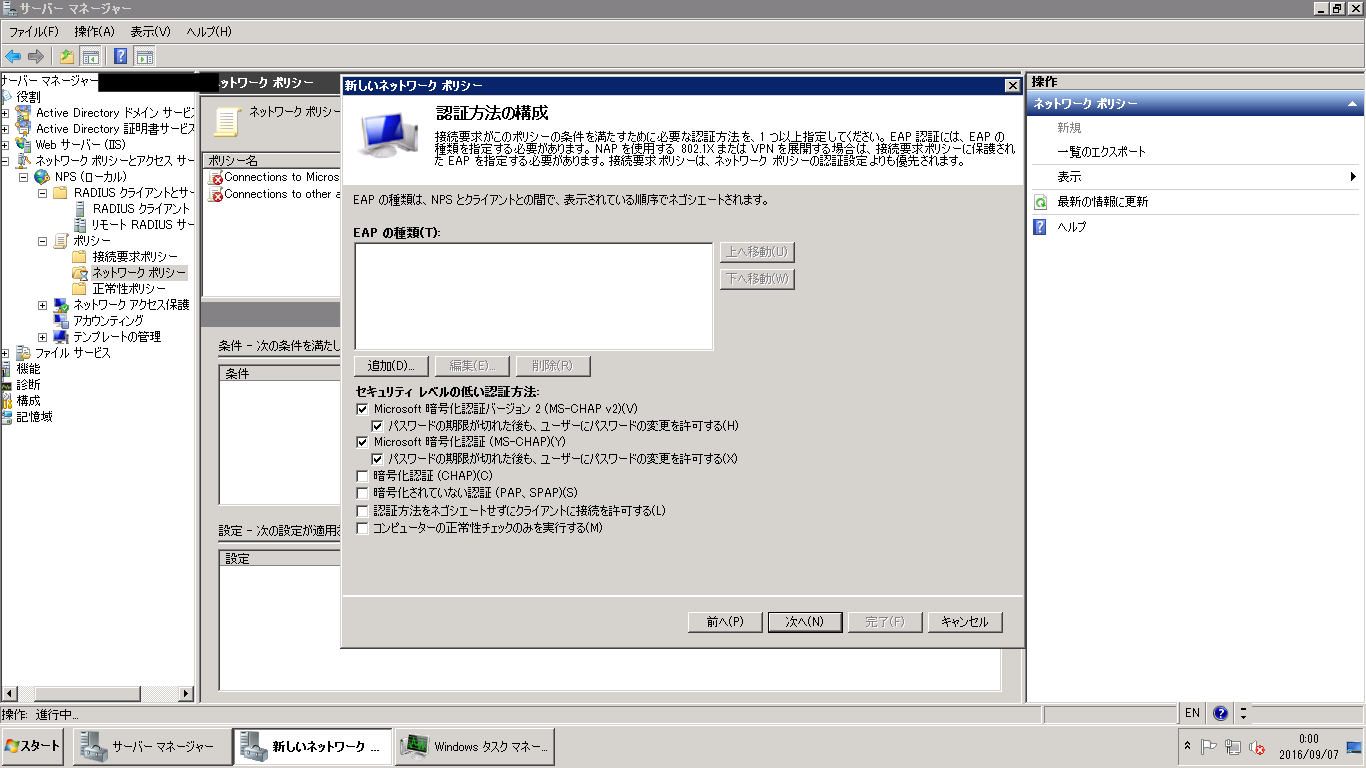
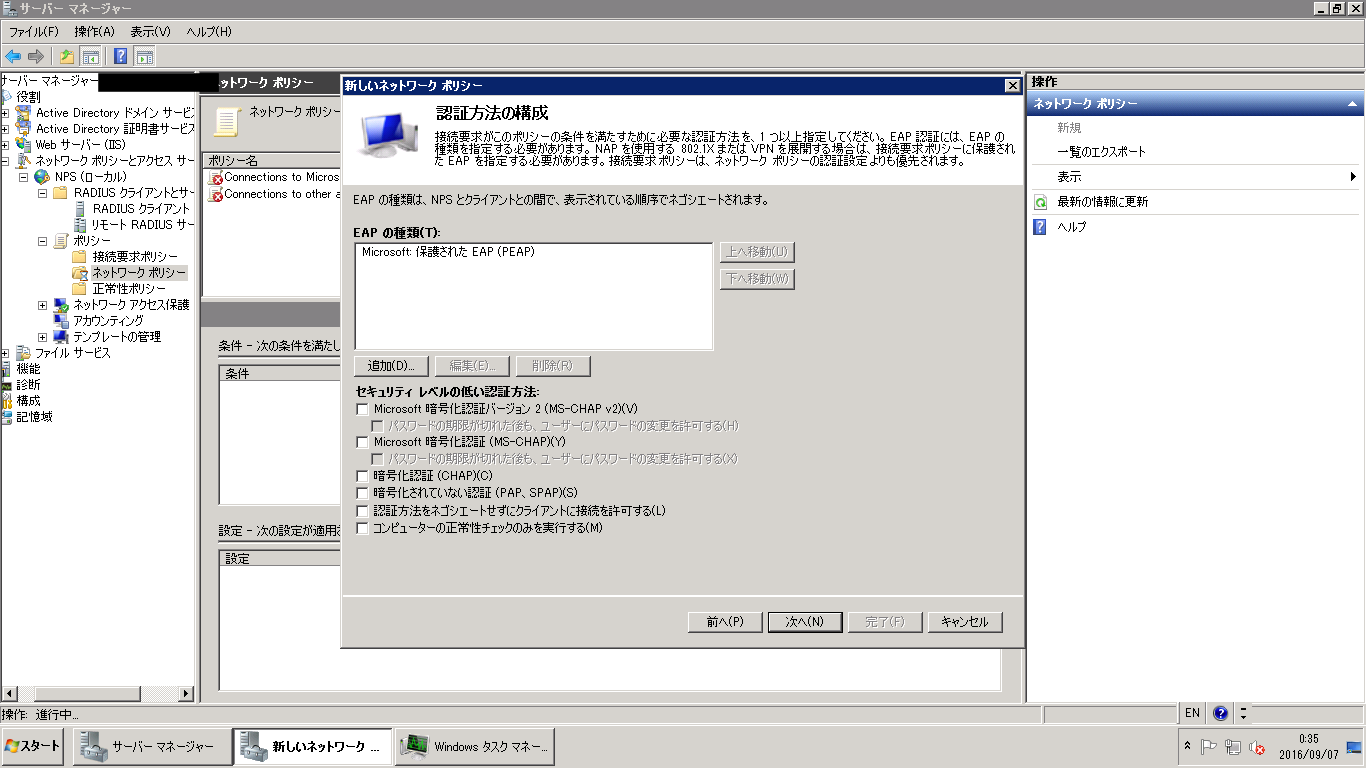
続いてEAPの設定をします。
今回はPEAPにします。
いろいろな方法がありますね。

参考:http://www.silex.jp/blog/wireless/2013/10/eap2.html
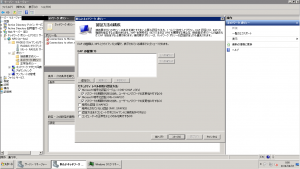
radius-15

radius-16

radius-17

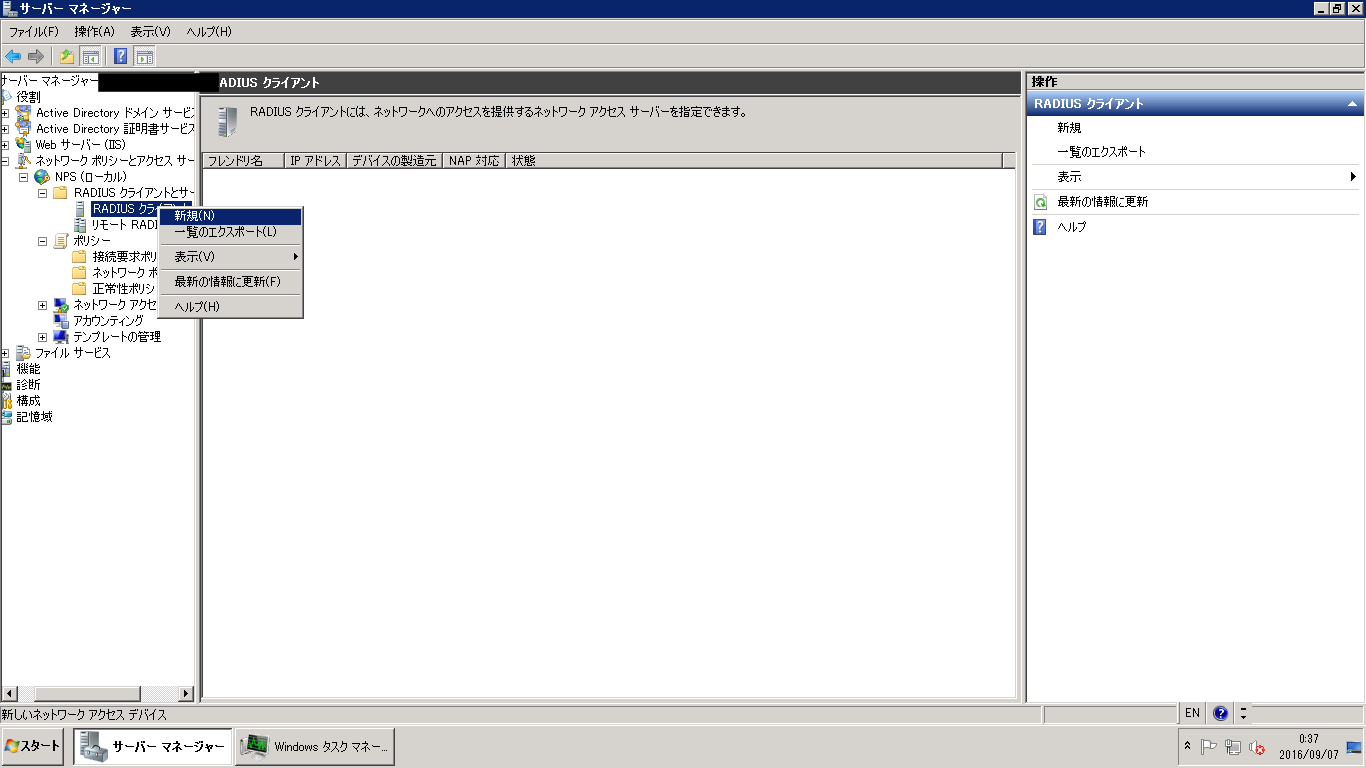
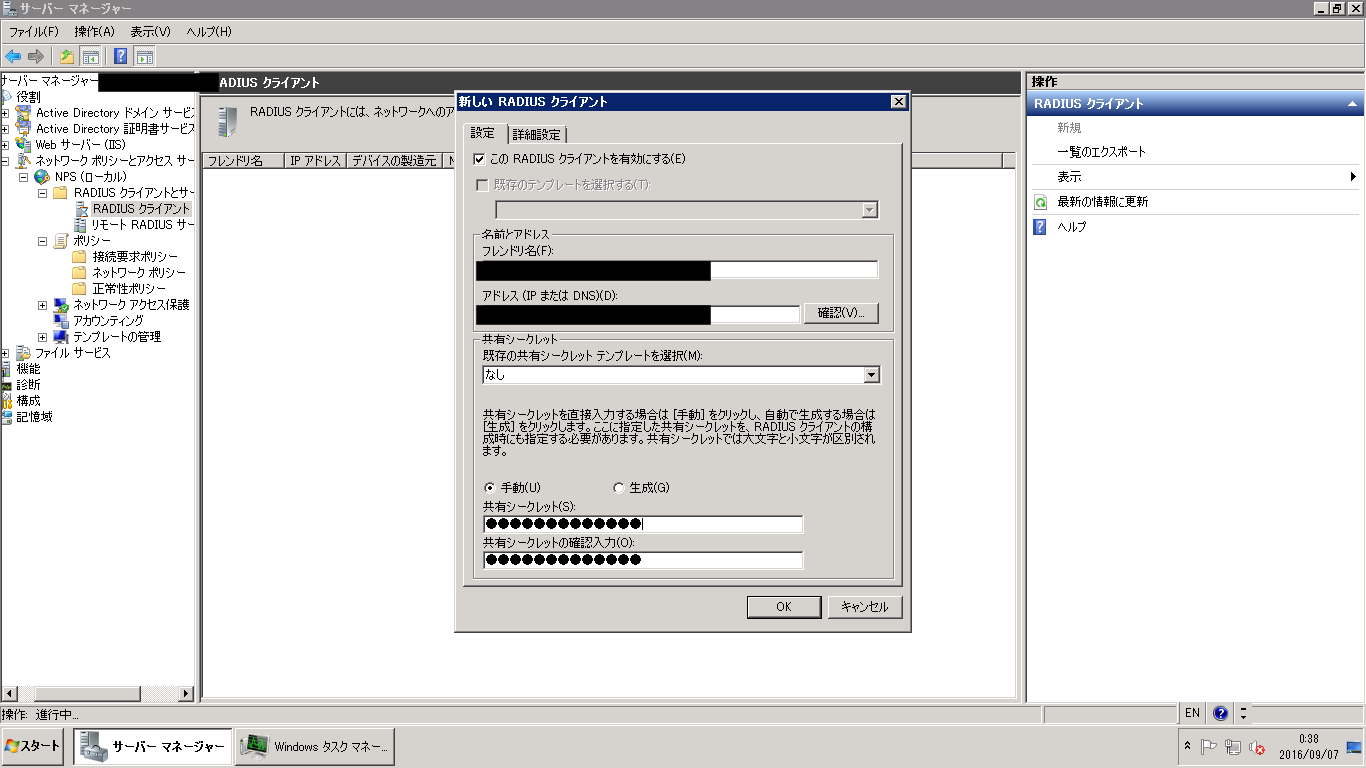
続いてRADIUSクライアントの設定をします。
※ここでもIPアドレス設定するので、ポリシーでは設定いらない気もしますよね。。未検証ですが。。。
radius-18

radius-19

ここまででActive Directoryは完了!

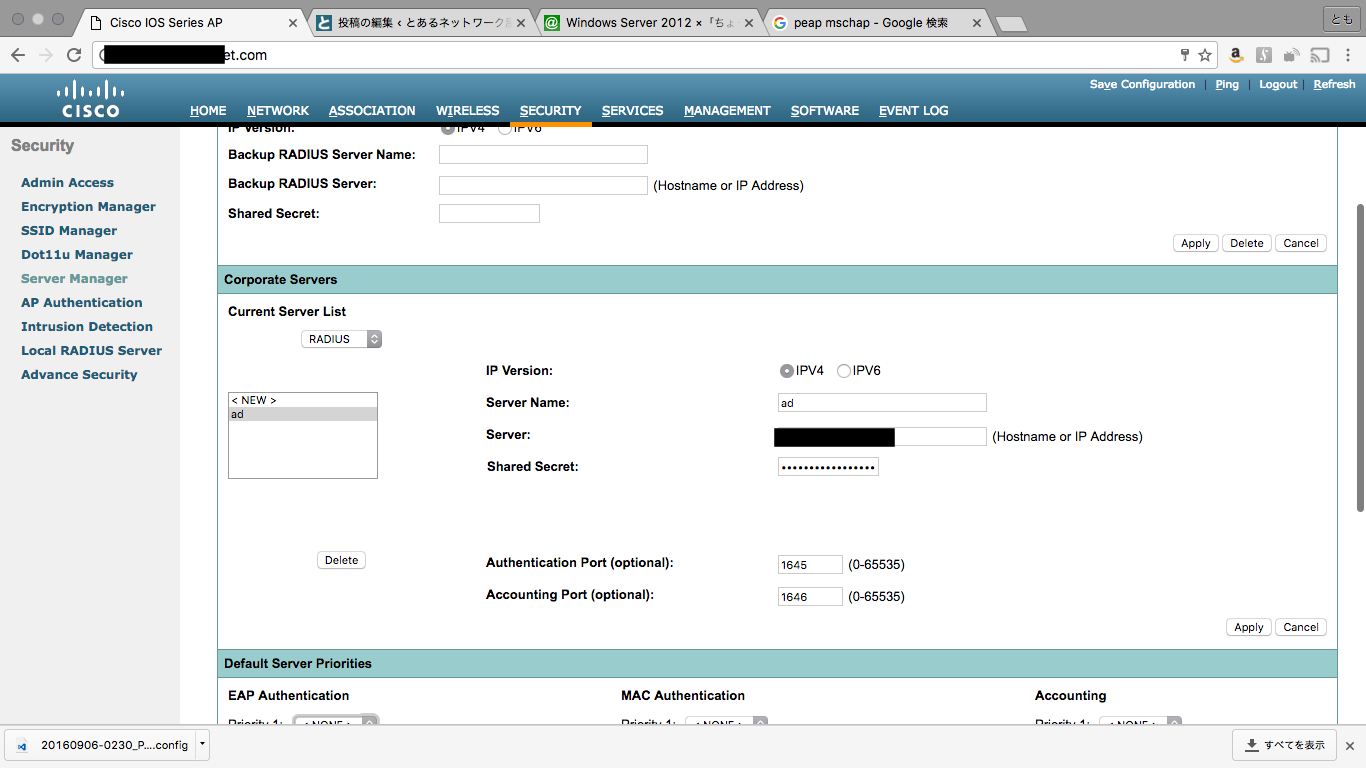
続いてAP側です。

Server ManagerでRADIUSを登録します。
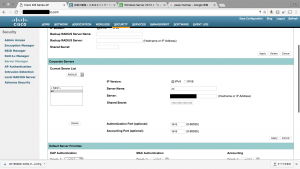
radius-20

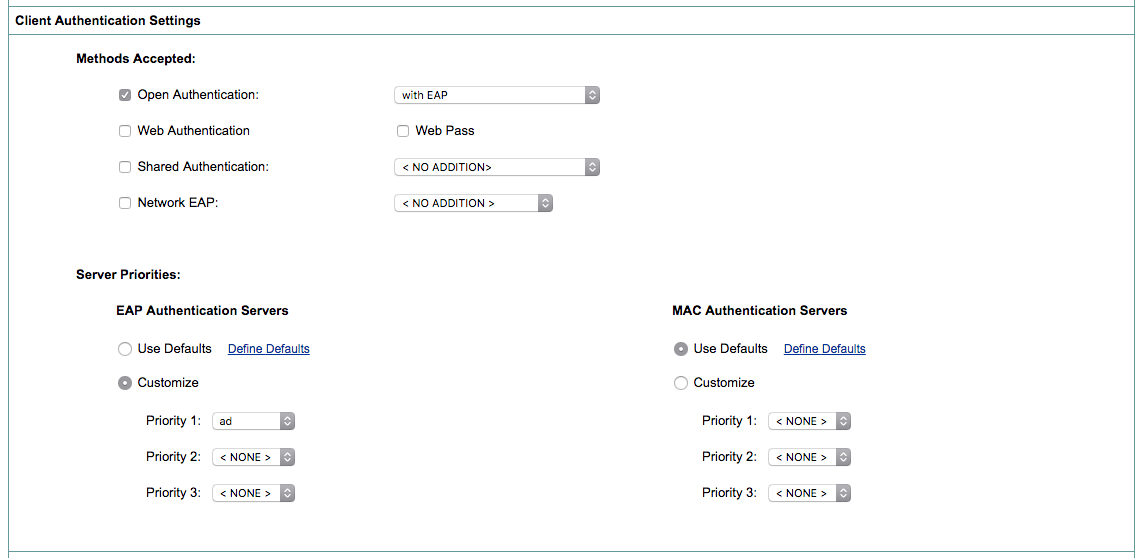
んで、SSIDの編集を。

・WPAのPre-SharedKeyをけす。
・Client Authentication Settingsを変更する

ん?Open with EAPとNetwork EAPの違いはなんだ?どっちが良いんだ??

Network EAP vs Open Authentication with EAP in Autonomous AP’s

あと、この辺にも。

Network EAP or Open Authentication with EAP

Cisco clients—Use Network-EAP.
Third party clients (include CCX compliant products)—Use Open with EAP.
A combination of both Cisco and third party clients—Choose both Network-EAP and Open with EAP.

クライアントがCiscoならNetwork EAPだよ、ってことかな。。

とりあえずこんな感じで。
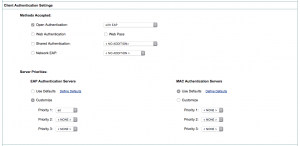
radius-21

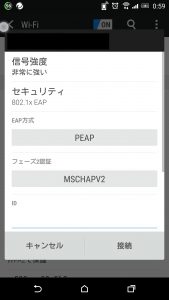
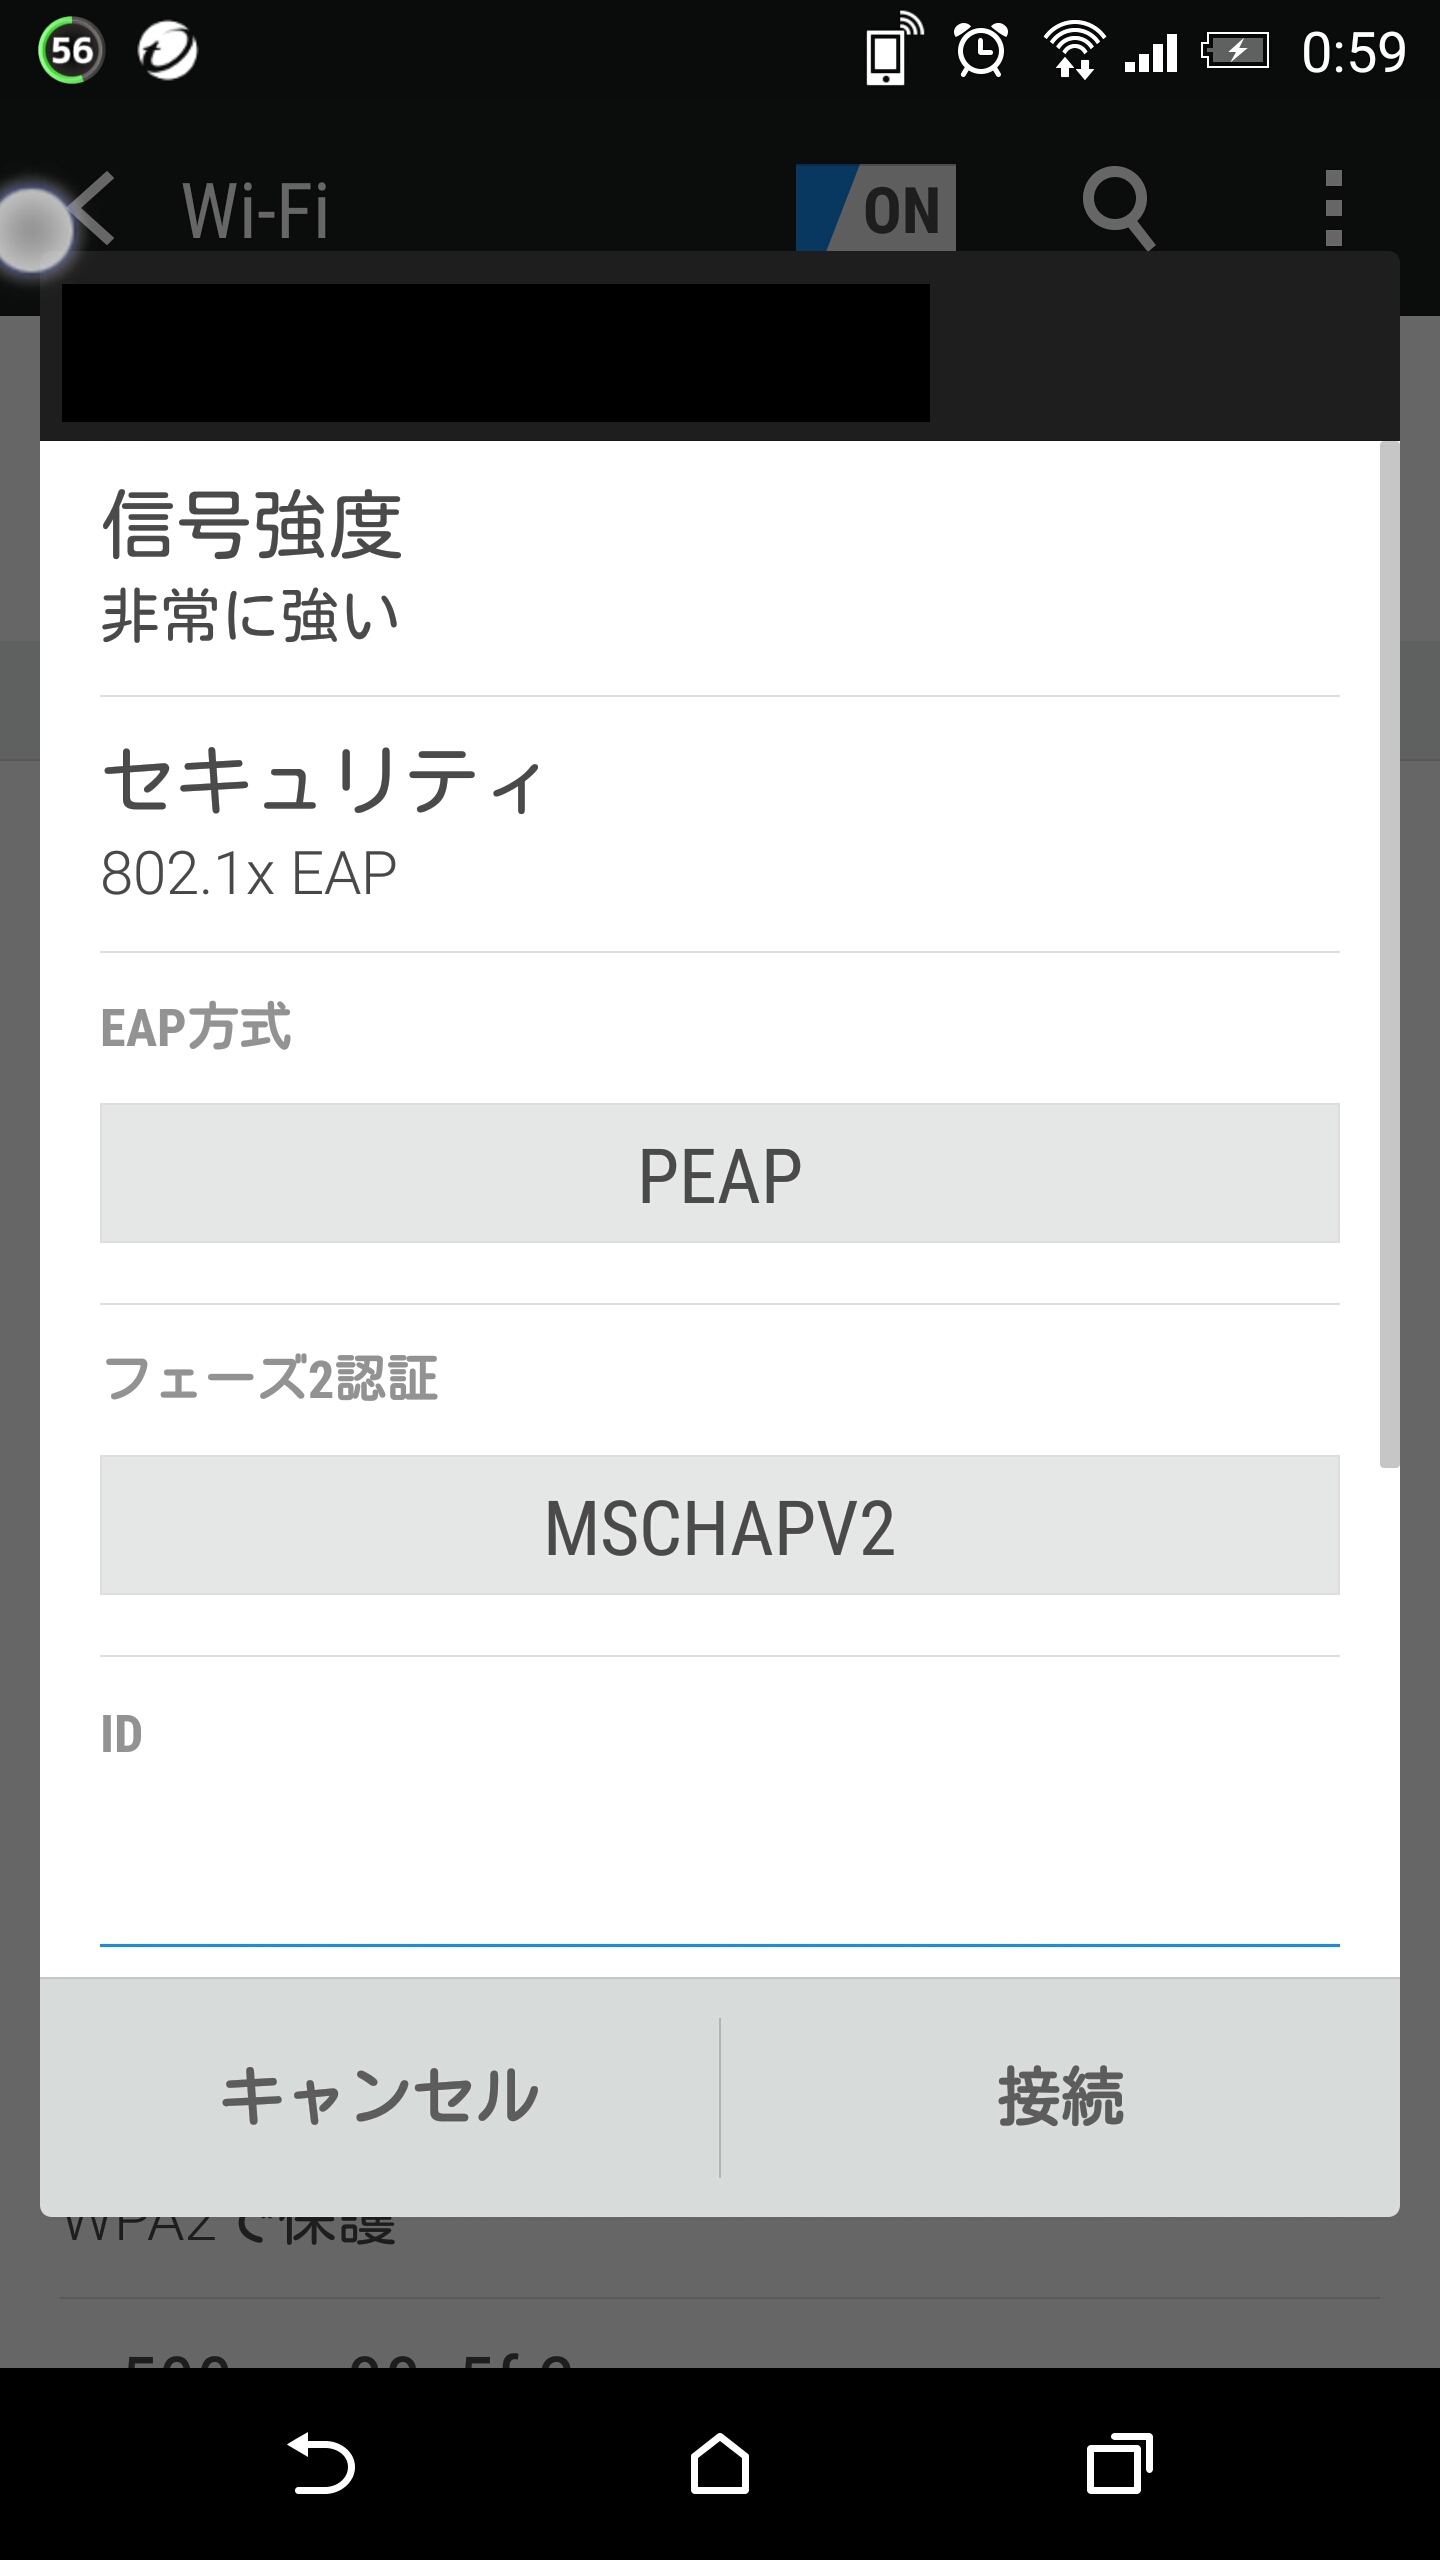
おおおおー!スマフォは一発で行けたあああ。

radius-22

無事認証完了です。

認証ログは、この辺に。

C:\Windows\System32\LogFiles

今日増えたConfig…はつかれたのでまた今度。

自分メモ:Encryption ManagerでTKIP入れるの忘れてたので追加した。

ではでは。


自称ネットワーク屋の独り言。 21th Seasons(Since 2005/01/11)