「IT」カテゴリーアーカイブ

CPU振り切った

ども。こんばんは。

なんか、ちょっと大量に通信発生させたら振り切りました。

eventdとrtlogdっていうプロセスが食いまくり。

とりあえず、SYSLOGにもかなりの量飛ばしてたみたいだったので、
まぁプロセスの名前からしてもそうだろうと。

とりあえず、以下のように変更。

マネジメントプレーンを経由するか、データプレーンから
直接出すかっていう違いがあるぽい。

security log mode event
↓
security log mode stream

驚く程に負荷軽減。

ただ、なんかKBにstreamの不具合が載ってた気がする。。。けど、
ログもSYSLOGに来てるしいいかな。

ではでは。またの機会に。

ダサいなー。悔しいなー。しょっぱいなー。

ども。こんばんは。

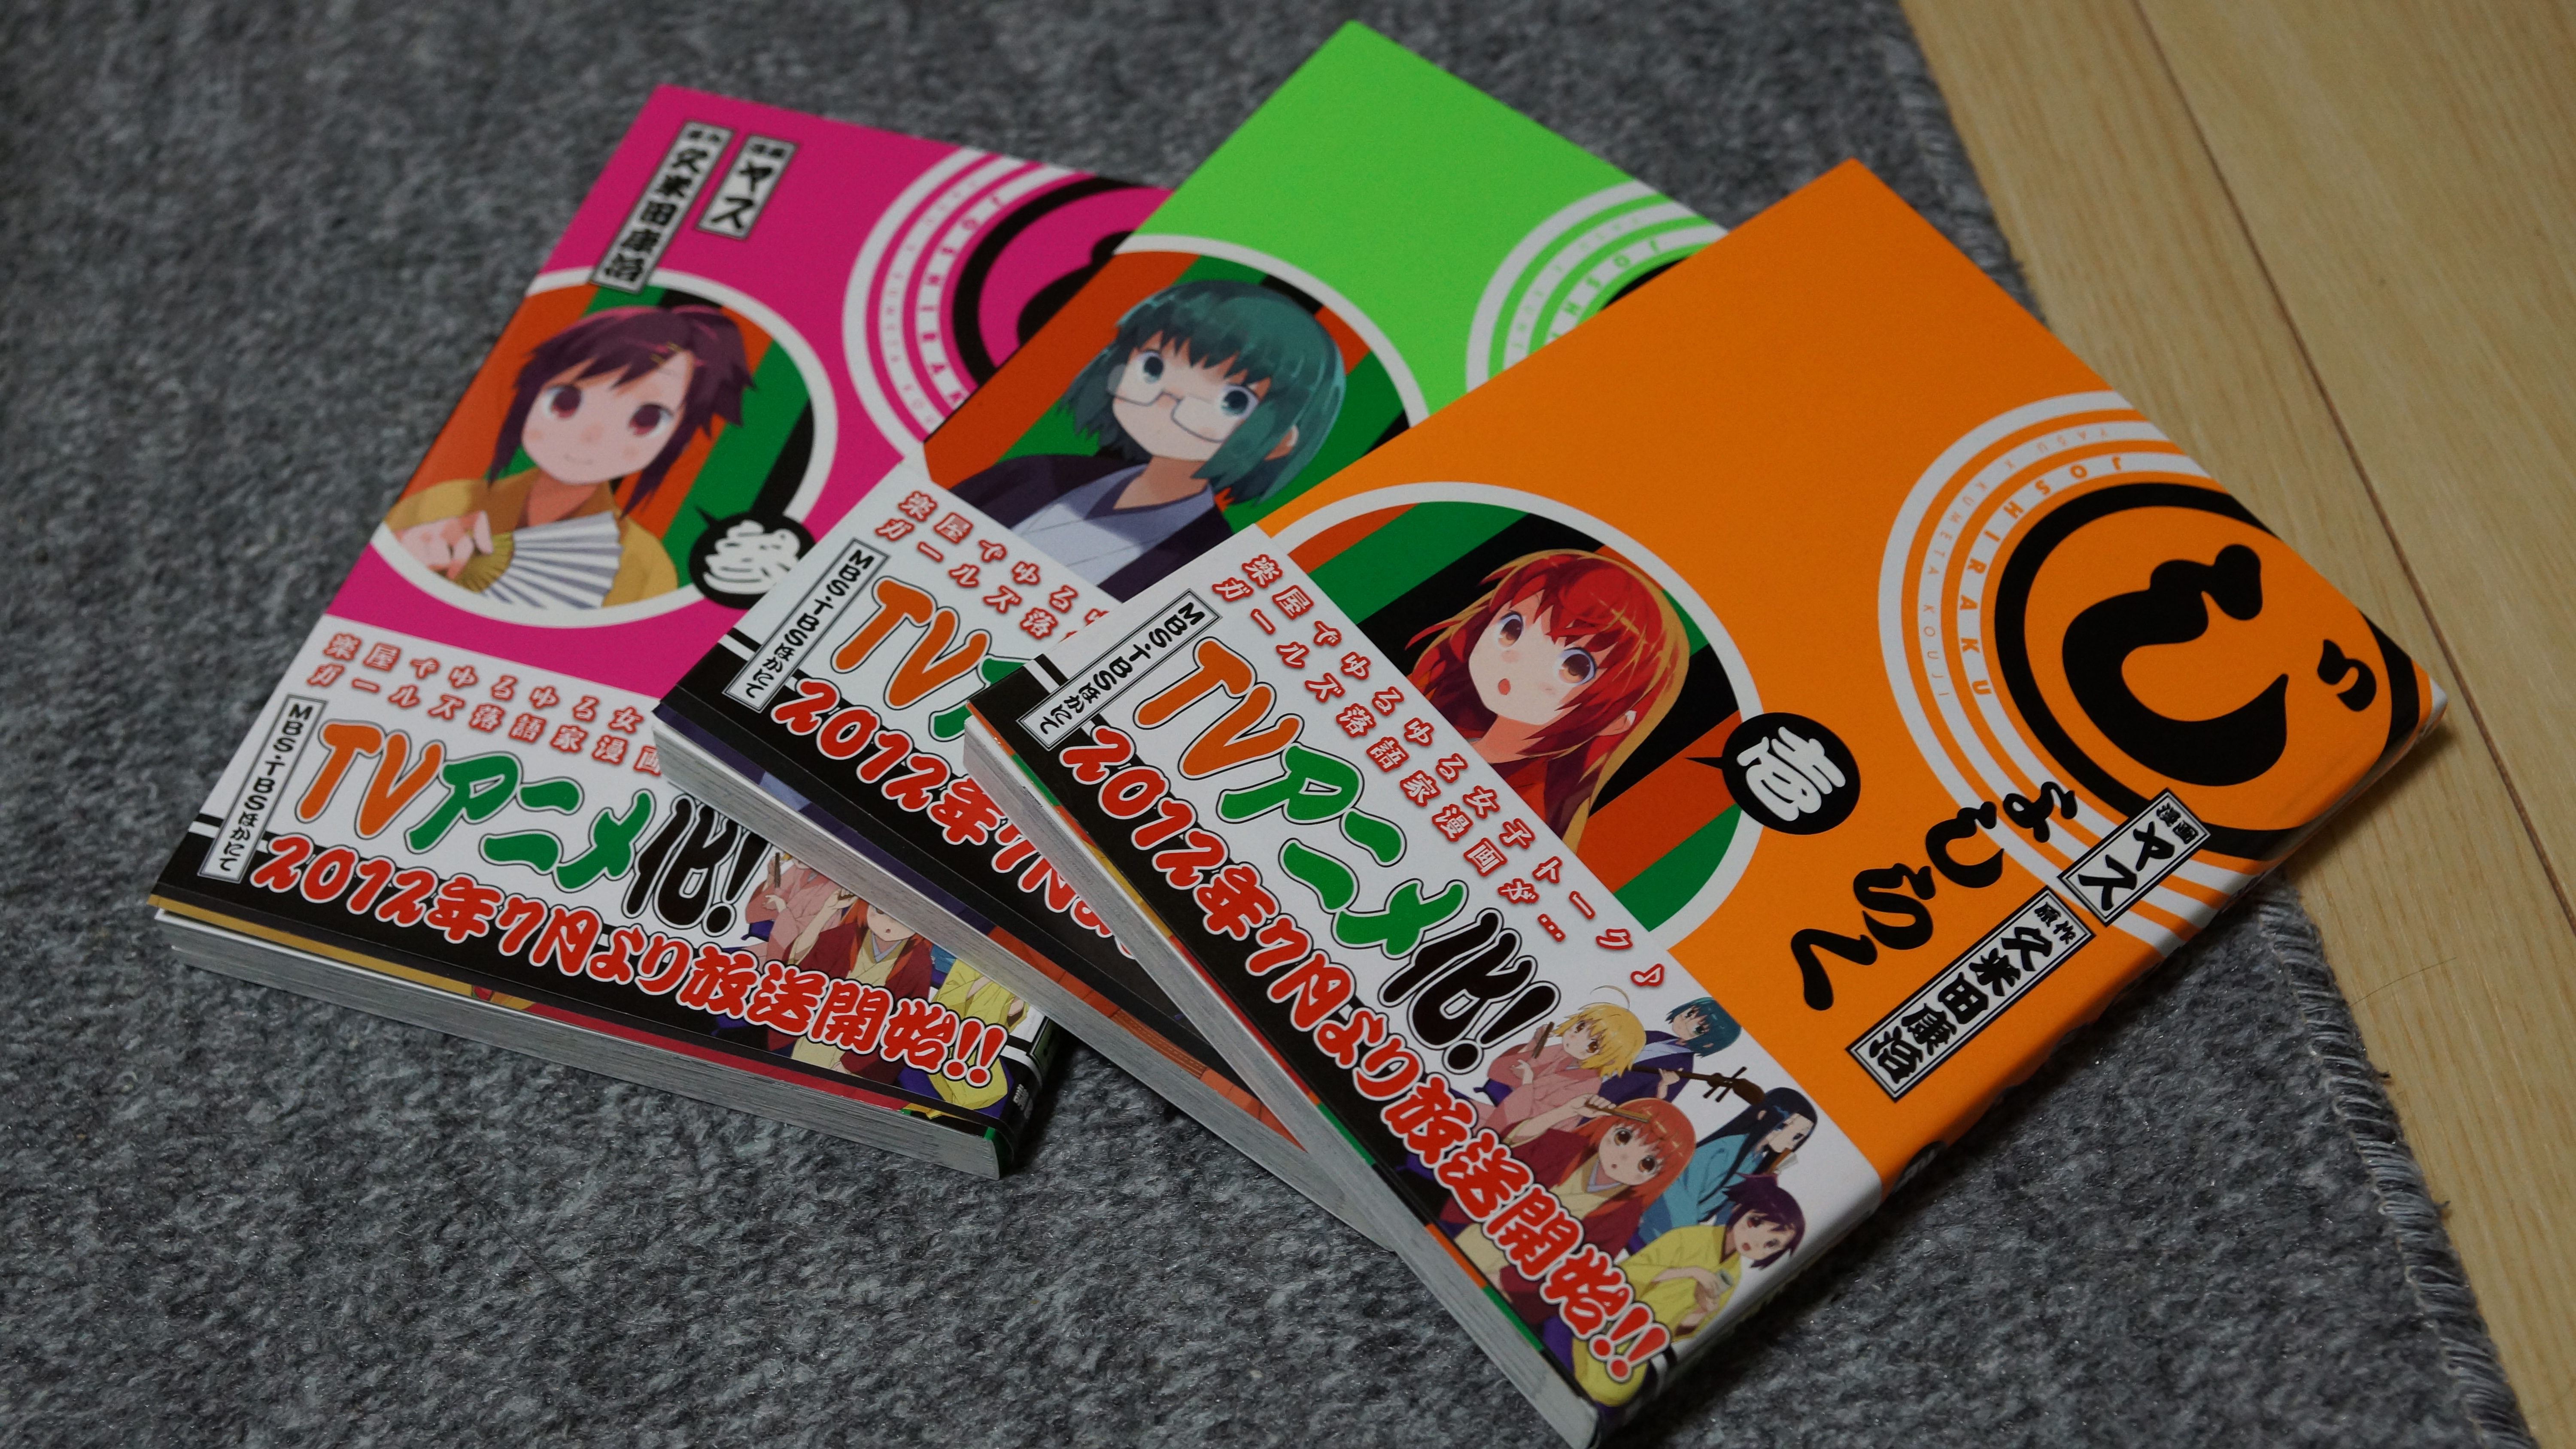
[W:じょしらく]の原作を衝動買いしました。
なかなか手に入らなかったけど、8月頭に増刷されてたみたい。

とりあえず3巻まで読みました。おもろい。

じょしらく

で、掲題の件。SRXの話です。

結局SYSLOG、NTPには苦労しっぱなし・・・。
※しつこいけどやっぱりrouting-instanceの扱いが難しい。

先日Juniperのサポートに登録できたので、
見れなかったKBが見れるようになった。
んでんで、調べてみた結果、予想通り、SYSLOGやNTPなんかは
デフォルトのrouting-instance(inet0)からしか出ていけないみたい。

件のKB(前述の通り、要ログイン)

[SRX] Authenticate the management users from Radius server, reachable via a routing-instance
http://kb.juniper.net/InfoCenter/index?page=content&id=KB21085&cat&actp=LIST
KBによると、回避するにはloインターフェースにIP振って、
loから出しなさいと。んで必要に応じてNATかけて出しなさいと。そういう話。
※こういうところもあれよね。SRXらしいよね。自分自身の通信さえ、
自分で制御できる(しなさい)ってのは。

やってみたけど、lo0.0のルーティングを別のvirtual-router(routing-instance)に向けていいかわからず断念。
※多分instance-importとかexportとかでやるんだろうけど。。。

しかしまぁ、ログ取れない状況で運用し続けるのはとっても怖いので、
とっとと解決するため余っているインタフェースに新しくIP振って、
L3(Procurve)にセグメント切って、デフォルトのvirtual-routerのデフォゲをL3に向けて・・・。ってな具合で回避。

まぁ、できるわな。そりゃ。当たり前。

でも悔しい。。。ダサい。。。
こんなんSRXらしくない。

何よりもSYSLOG/NTPサーバに新しくSRXに追加したセグメント宛のルーティングをL3に向けるようにしないと、モロ非対称。←これが一番許しがたい。

まぁとりあえずこれで残件はSource IP Routingだけかな。。。

あ、廃棄になったNetScreen 5GT、先日出身の専門学校に遊びに?行った時に
後輩たちの勉強用にという事で寄付ってきました。
使ってくれると嬉しいね。

204はもうちょっとSRX触れる様になるまで置いとかないとな・・・。

ではでは。またの機会に。

SRXとStatic NATとALGと私

ども。こんばんは。

Static NATがうまくいかない件、解決しました。

NAT自体はうまく逝ってたみたい。
問題はDNSでした・・・。

ALG機能でDNSのクエリの中までチェックして、
レコードの中身をNATしてましたwww
※junos-dns-tcpとjunos-dns-udpを使用した場合

もしかして変にSRC NATかかってるんかとか、そのせいでBINDのviewが変な感じなってんとかとか、tcpdumpしながら見てたけどそんな様子もないし・・・。

まさかSRXがやってるとは・・・んなもん解かるか!!!

と、言いたいけど、自分の切り分けの遅さと下手さにがっかり。。。

ちょっと調べりゃわかったはず。くそー。

解除には、単純にカスタムで作ればいいわけでも無さそう。
application-protocol ignoreってのがポイントなのかな。

http://forums.juniper.net/t5/SRX-Services-Gateway/static-nat-dns/td-p/127429

ということで、DHCPとSYSLOGの問題は残しつつも、
リプレース完了です。

ではでは。またの機会に。

OSPFまわしたったった

ども。こんばんは。

virtual-router(routing-instance)間をOSPFでまわしたった!
#ところで、RIPは喋るもんで、OSPFは回すもんなんだろうか・・・?
#何気なく使ってたけど。。。

ちなみにRIPは設定できませんでした!本当はRIPにしたかった。

じゃぁなんでOSPFかってーと、サンプルがあったから・・・。

↓これのSRX1台バージョン。大して理解できないことが悔しい。
サンプル通りにconfig入れるだけなら自宅でやる意味ないんだよなぁ・・・。

Understanding Logical Tunnel Interface (lt-0/0/0) on SRX
http://sysiq.wordpress.com/2011/10/14/understanding-logical-tunnel-interface-lt-000-on-srx/

ざっくりな感じだと、VR間の渡り用にlt(logical tunnel)を作って、
IP振って、routing-instanceとかzoneに割り振りとか(inboudでospf許可とか)、
んでospf設定。
config見るだけだと簡単なんだけど、如何せんルーティングポリシー(policy option?)がいまいち理解できない。

どういうルート(例えばコネクトルート、show routeではDIRECTってやつ)を回すってのを決めるんだけど、これがRIPの場合どうやるか分からなくて、
↑のサンプルがあったのでOSPFにした次第。悔しい。マジで悔しい。

ちなみに、↓にRIPの設定方法が載ってて、コネクトルート(DIRECT)を広報して、
RIPで受けたやつは学習してっていうポリシーの作り方があるんだけどな。
これをrouting-instance対応に応用してみたんだけど、なんか失敗。
※RIPインスタンスは上がってるけど全然喋らなかった。。。超無口な状態。

Example: Configuring a Basic RIP Network (CLI)
http://www.juniper.net/techpubs/software/junos-security/junos-security10.2/junos-security-swconfig-interfaces-and-routing/topic-46144.html

あと、本来virtual-router(routing-instance)間のルーティング情報は
やっぱりポリシーでやるのが正しいのかなぁ。わからんなぁ。

Sample configuration on SRX with 2 virtual routers using the logical tunnel
http://kb.juniper.net/InfoCenter/index?page=content&id=KB22053

てか、SRX関連で検索すると地味に自分のブログが引っかかる・・・。
まだ国内だと一般には情報少ないのかな・・・。

ではでは。またの機会に。


SRX+フレッツでのMSS

今日のSRXネタはこれで最後です。

結局、MSSをちっちゃくして回避しました。

当初の設定・・・

mtu 1454
mss 1414

auとか確認くんとか、なんだかんだでJuniperのサイトとかが見れない。

J’sさん設定例
※PPPoE環境で特定のWebサイトが表示されない場合があります。対策は?
http://jscom.jp/support/products/juniper/srx/kb/basis/00012

mtu 1454
mss 1304

さすがJ’sさん。助かります。

でも、こんなちっちゃいもんかいねぇ・・・。

これまで特に意識していないところでハマる。。。

SRXでのVIP

非固定(PPPoE)のインターフェースIPでポートNATする場合。

Destination NAT作成。

Match Source、Match Destination両方を0.0.0.0/0に。

後はPoolにNATする。

やってたらできたけど、あれかな。どうせIP1個だし、
どのIP宛に来ても変換するっていうノリかなぁ。

※マニュアルとか読んだ訳じゃないので注意。


SRXは今日も結局切り戻し

ども。こんばんは。

やっぱりうまく逝きませんねぇ。

Destination NATはうまく逝ってるのに、Static NATだと駄目だなぁ。

個別にDestination  NATで書くかなぁ。。。でも負けた気がするよなー。
ProxyARP有り/無しとかいろいろ試したけど駄目。
※そもそもDestination NATはProxyARPなんてやらなくてもいけてる。

一瞬いけたけど、なぜかHTTPしか通らないorz
#ポリシーはあってるよ。たぶん。

とりあえずこの休みの成果として、2回線を1台に束ねることはできました。

InterlinkとOCNを別のrouting-instanceにして、
それぞれのデフォゲをそれぞれのPPPoEのインターフェースに充てる。

うん。良い感じ。2台のFWを1つにまとめられた。
※ほんとうなら上位機種のLSYS(いわゆるvsys?vdom?)でやりたかったかな。

今はOCNに属するクライアントからInterlink属する公開サーバに通信すると、ぐるっとSRXから出ていって、インターネットを回って
またSRXに帰ってくるっていう、なかなかおもしろい構成になったみたい。

後は、この別々のrouting-instance間のルーティング情報をどうするか。
ロジカルトンネルなるインタフェースを作ってospfとか回せばいいんだろうか。
それとか、ルーティングテーブルも定義できそうなので、NextHopをルーティングテーブルにすればいいんだろうか?
※まぁ最悪は下のProcurveにでも回せばいいと思っている。

このへんは急ぎじゃないので追々かな。

ちなみに、Static NATさえうまく行けば・・・と言いたいところだけど、
他にもいろんな問題が、、、

・一部サイトにつながらない
※MTUやMSSはフレッツ用に調整済みなのに。。。

確認くんとかGmailにつながらない。

・DHCPがうまく動かない

・SYSLOGが飛んでこない

・なんか遅い気がする(←これ結構重要)

あー、明日から仕事かぁ。中途半端に終わったな。。。

とりあえず、今はInterlink側だけNetScreen204に戻した。
OCN側の5GTはとりあえず抜線済み。

ちなみにJuniperのサイトにScreenOSからJunosへのconfig変換ツール(WEBベースだけど)ありました。
変換してみたけど、MIPの設定は変換してくれなかったw
まぁ他の設定は参考にしてみようかな。

さぁラーメン食べに行こ。

ではでは。またの機会に。
FeliCaリーダ買ってみた

ども。こんばんは。

PaSoRi買ってみました。

なかなかいいねこれ。

PCのログイン便利だな。てか別にPiTaPaとかクレジットカードでもいいんだな。

PiTaPaの残高とか利用履歴とかみれるな。まぁこれはPiTaPa倶楽部からみれるけど。

ではでは。またの機会に。


iLOにうまくアクセス出来ないなー。

ども。こんばんは。

ESXi上にCentOS 6.2をインストールしてみました。

んー、5とはだいぶ変わったな・・・。

インストールパッケージとかも結構変わってる・・・。

てかインストール時にIPとか全然聞かれないんだな。

setupコマンドで設定してみたらOnBoot noになっててハマったww恥ずかしいw

てか最初minimalでインストールしたらなんにも入ってなくて焦った。
perlなくてVMWaretool入らんかった・・・。

悩んでまぁこんな感じでインストールしてみた。
spamassassinはあえて外したのと、KDEじゃなくてGNOMEってくらいかな。
ちなみにGNOMEは英語だったorz

@base
@cifs-file-server
@client-mgmt-tools
@console-internet
@core
@development
@mail-server
@ftp-server
@general-desktop
@internet-browser
@japanese-support
@mysql-client
@mysql
@network-server
@network-file-system-client
@php
@perl-runtime
@system-management-snmp
@server-policy
@web-server
@x11
@storage-client-iscsi
mtools
sgpio
genisoimage
logwatch
wodim
ftp
xferstats
perl-DBD-MySQL
bind-chroot
bind
php-mysql
perl-DBD-SQLite
perl-Date-Manip
squid
-spamassassin

このまま移行して本番サーバにしようと思ったけと、ちょっと不安だな・・・。

使いながらいろいろ調べてみないと・・・。

あ、主題の件、なんかうまくアクセス出来ない・・・。

Bondingしている他のサーバからだとアクセスできるんだがなー。

普通のクライアントからだと繋がらん。ちゃんとiLOのMACは取れてるけど、
キャプチャとってみたらSYNに対して応答がない感じ。

スイッチとかの設定も絡んでんかなー。か、ESXi側のBondingの設定が悪さしてるんだろうか?

これも謎だ・・・。

まぁ、プロキシ経由でアクセスできるのでとりあえずはいいけど。

ではでは。またの機会に。


とりあえず、移行はいったん終了。

ども。こんばんは。

とりあえず、いろいろ移行しました。

ちなみにVirtualBoxからも移行。

これもあれこれ試行錯誤の末、結局仮想メディアマネージャからVMDKでエクスポートするのがいいっぽい。

てかことごとくOVFは失敗した・・・。
※VirtualBoxはOVFにエクスポートするとき、VMDK形式にしてくれるんだけどなぁ。

同僚宅のESXiで稼働していた1台だけはOVFですんなりいったけどw

とりあえず、VirtualBoxにはXPだけ残すことにした。

結局Exchangeはまだ動作の全容がつかめてないので、XenServerは止められず・・・。

連休中を目標にメインのLinuxサーバも移行したかったけど、無理だったなー。

まぁしばらくはこのまま運用。

あ、ESXiのバックアップを取らないと・・・。

vCLI勉強するかー。

とりあえず、現時点でESXi上で4台稼働中。