「どうでもいいこと」カテゴリーアーカイブ

Google AIY Voice Kitで自作スマートスピーカー – 1 – 組み立て〜初期設定編

ども。こんばんは。

先日キットは先行販売分が届いていましたが、
今日新しいRaspberry Pi 3 Model Bも届きました!

年末年始遊ぶよ!

ちなみに私は12連休の人です(^q^)

まずは組み立てて普通にラズパイとして使える状態にするところまでをやります。

先に書きますと、途中で両面テープが必要!!です。なかったのでちょっと困りました。

いろいろやり始める前にOSのイメージを準備しておきます。

専用にカスタマイズされたOS(Raspbianベース)が公開されていました。

https://aiyprojects.withgoogle.com/
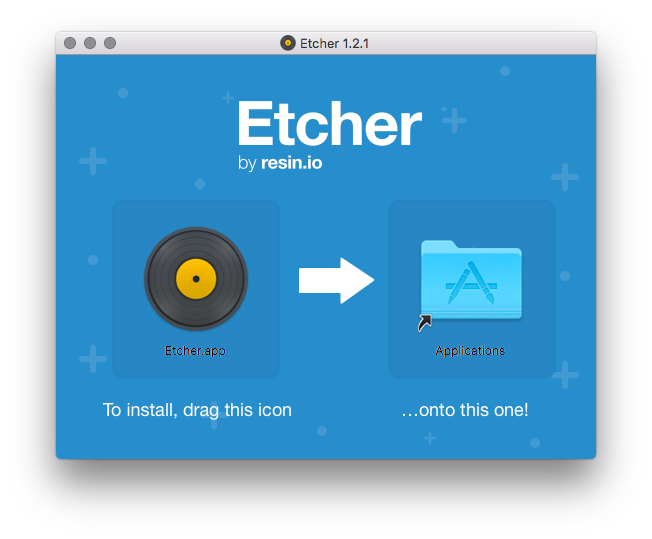
あと、イメージの書き込みツールとしてEtcherというのが推奨されていましたのでこれもインストールしました。
これ結構良さそう!
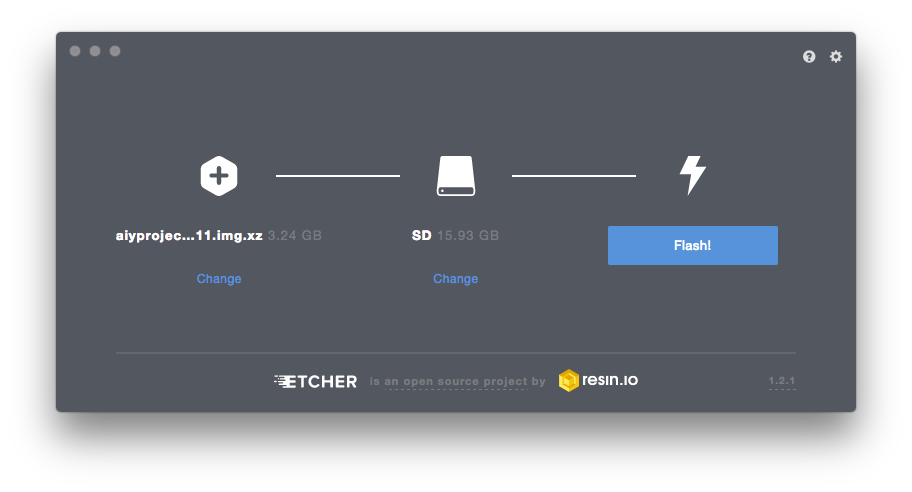
ダウンロードしたイメージを選んで焼きます。
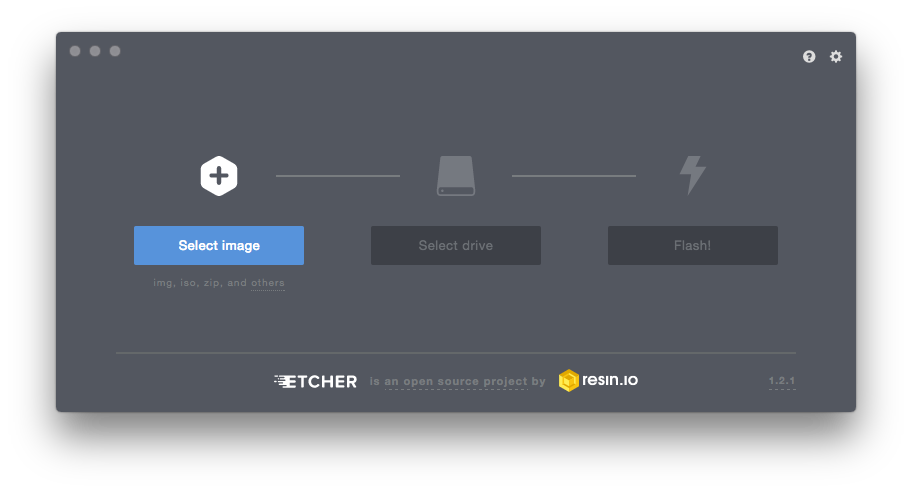
シンプルで使いやすいぞ。
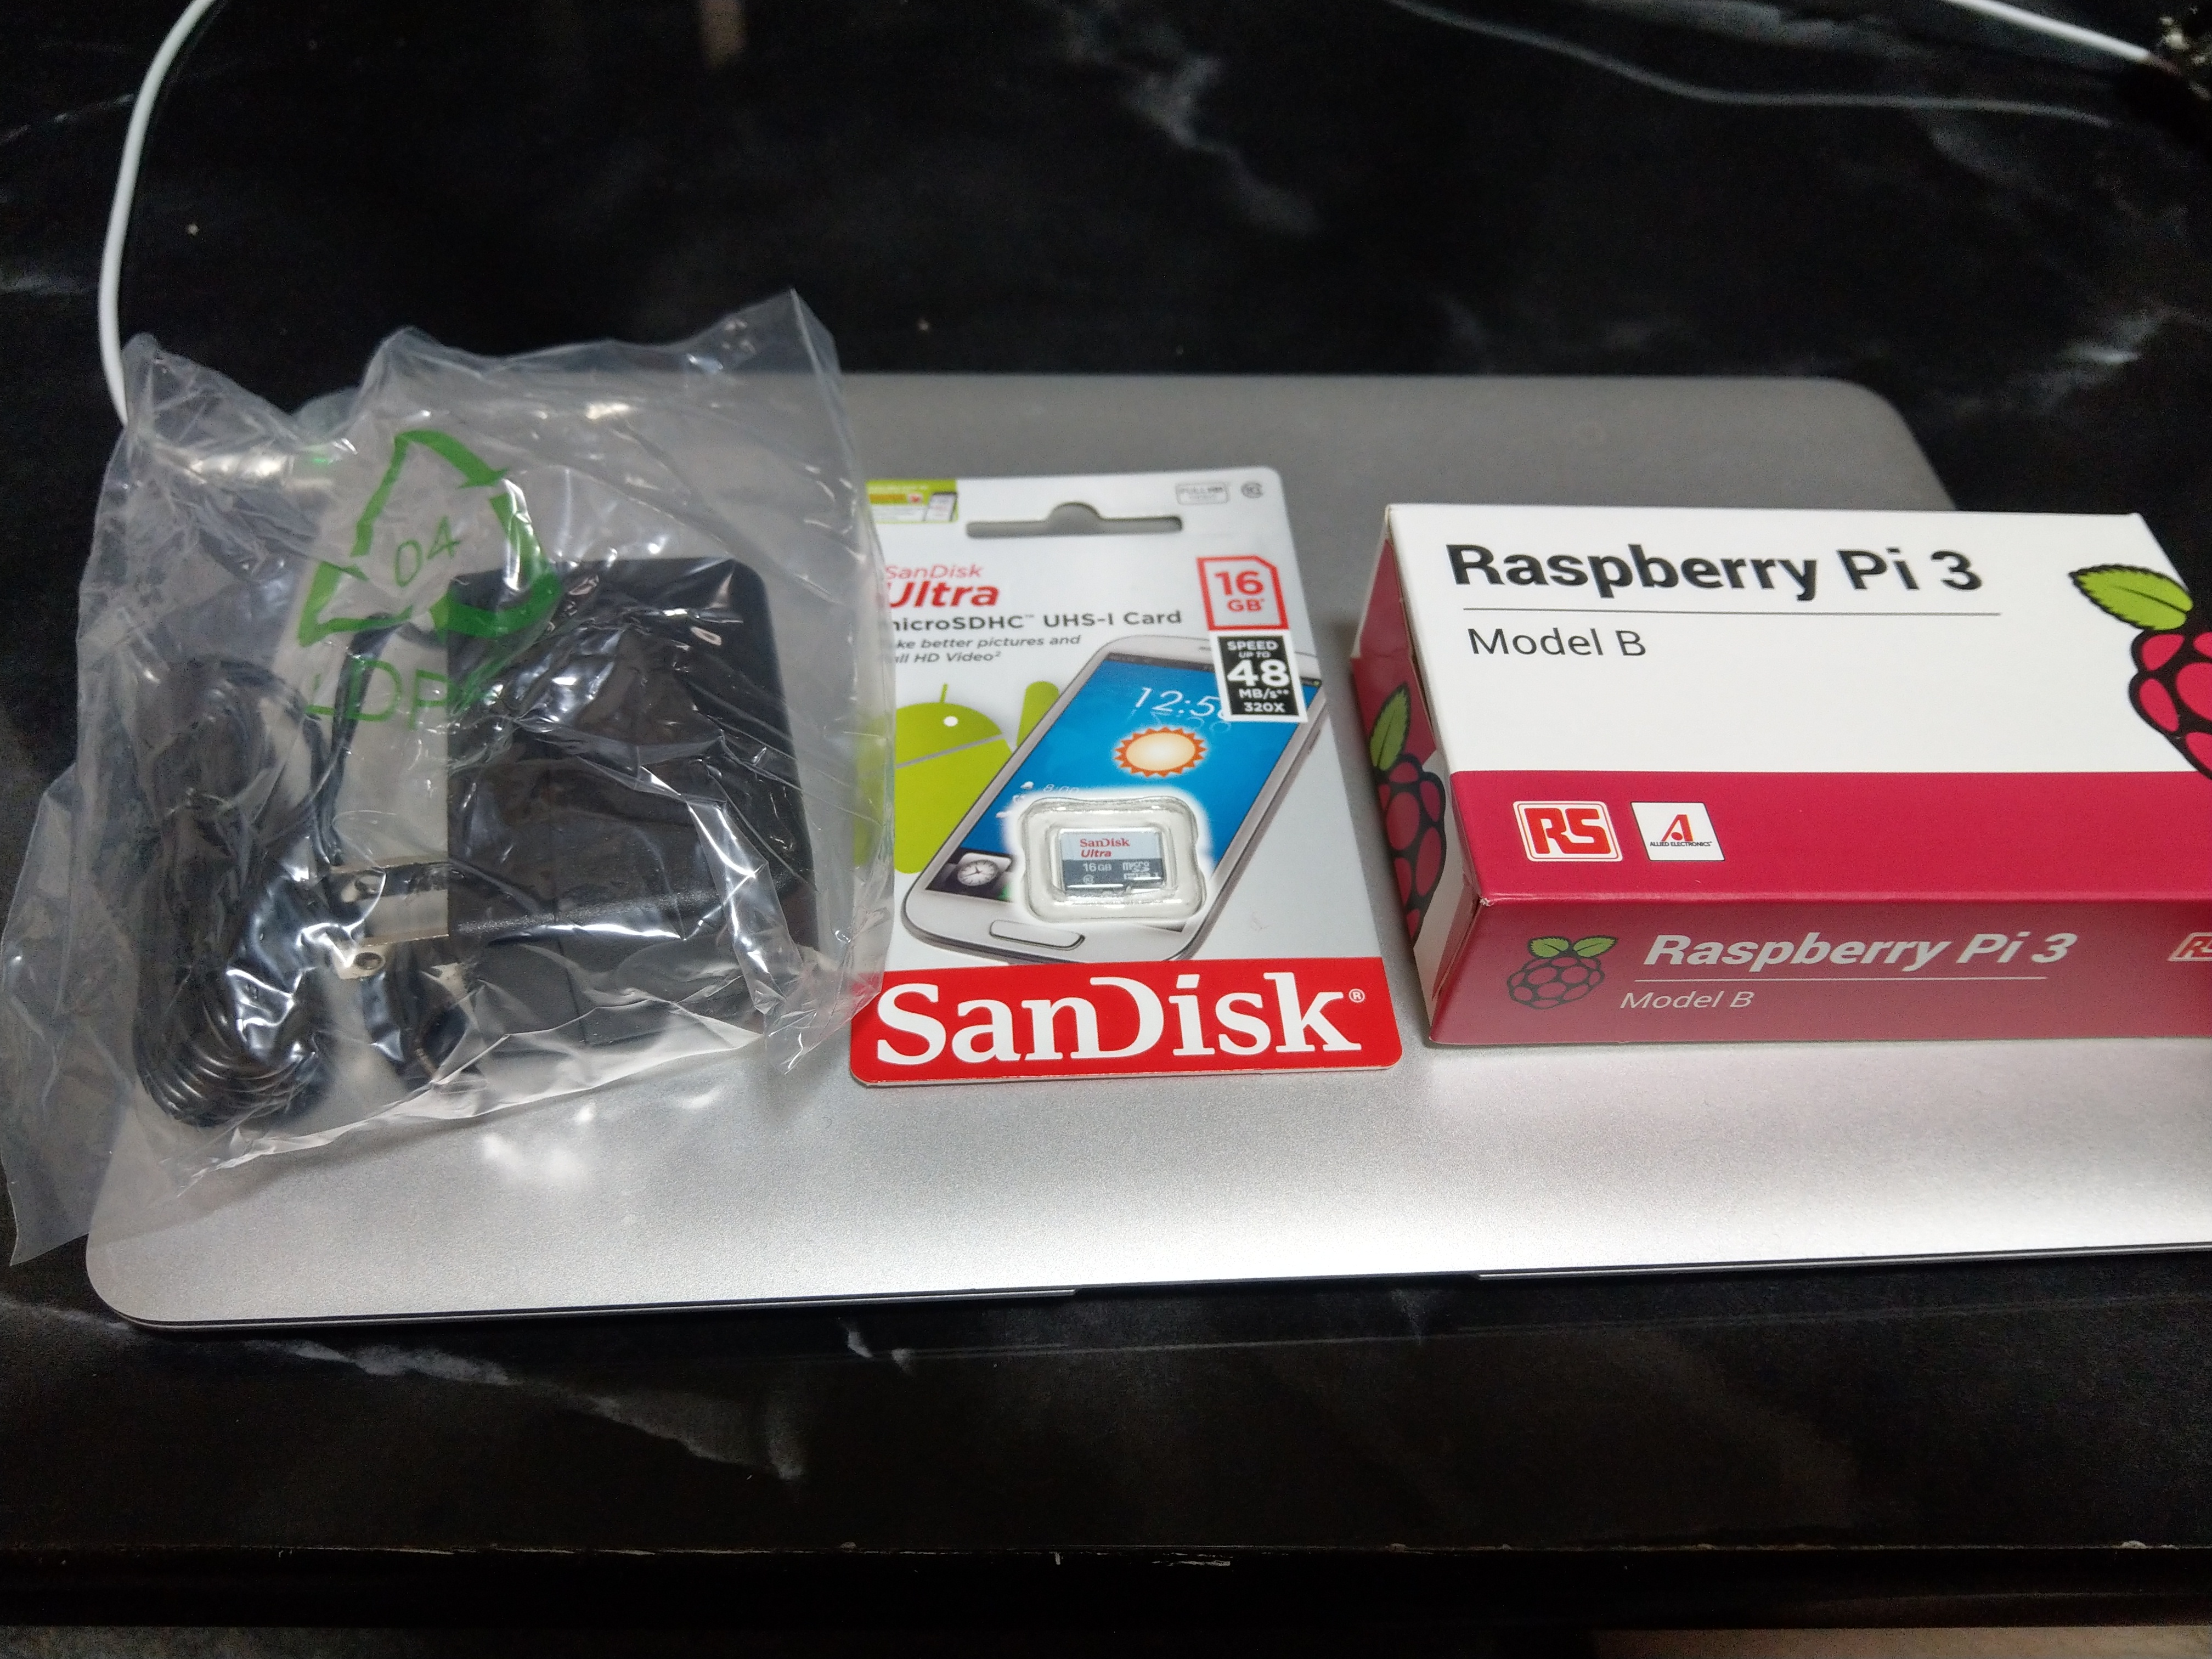
SD焼いてる間に開梱。

今回追加で購入したRaspberry PI一式。全部KSYさんで購入しました。¥6,453なり。
SDはAmazonでも良かったのですが、ラズパイ本体(黒電源セット)が¥4,995とギリギリ送料がかかってしまう値付け笑だったので、KSYさんで購入しました。Sandiskの16GBで¥1,458なり。以前購入したもののほうが値段は安くスピードは出そうです。
改めてAIY Voice Kitとご対面。
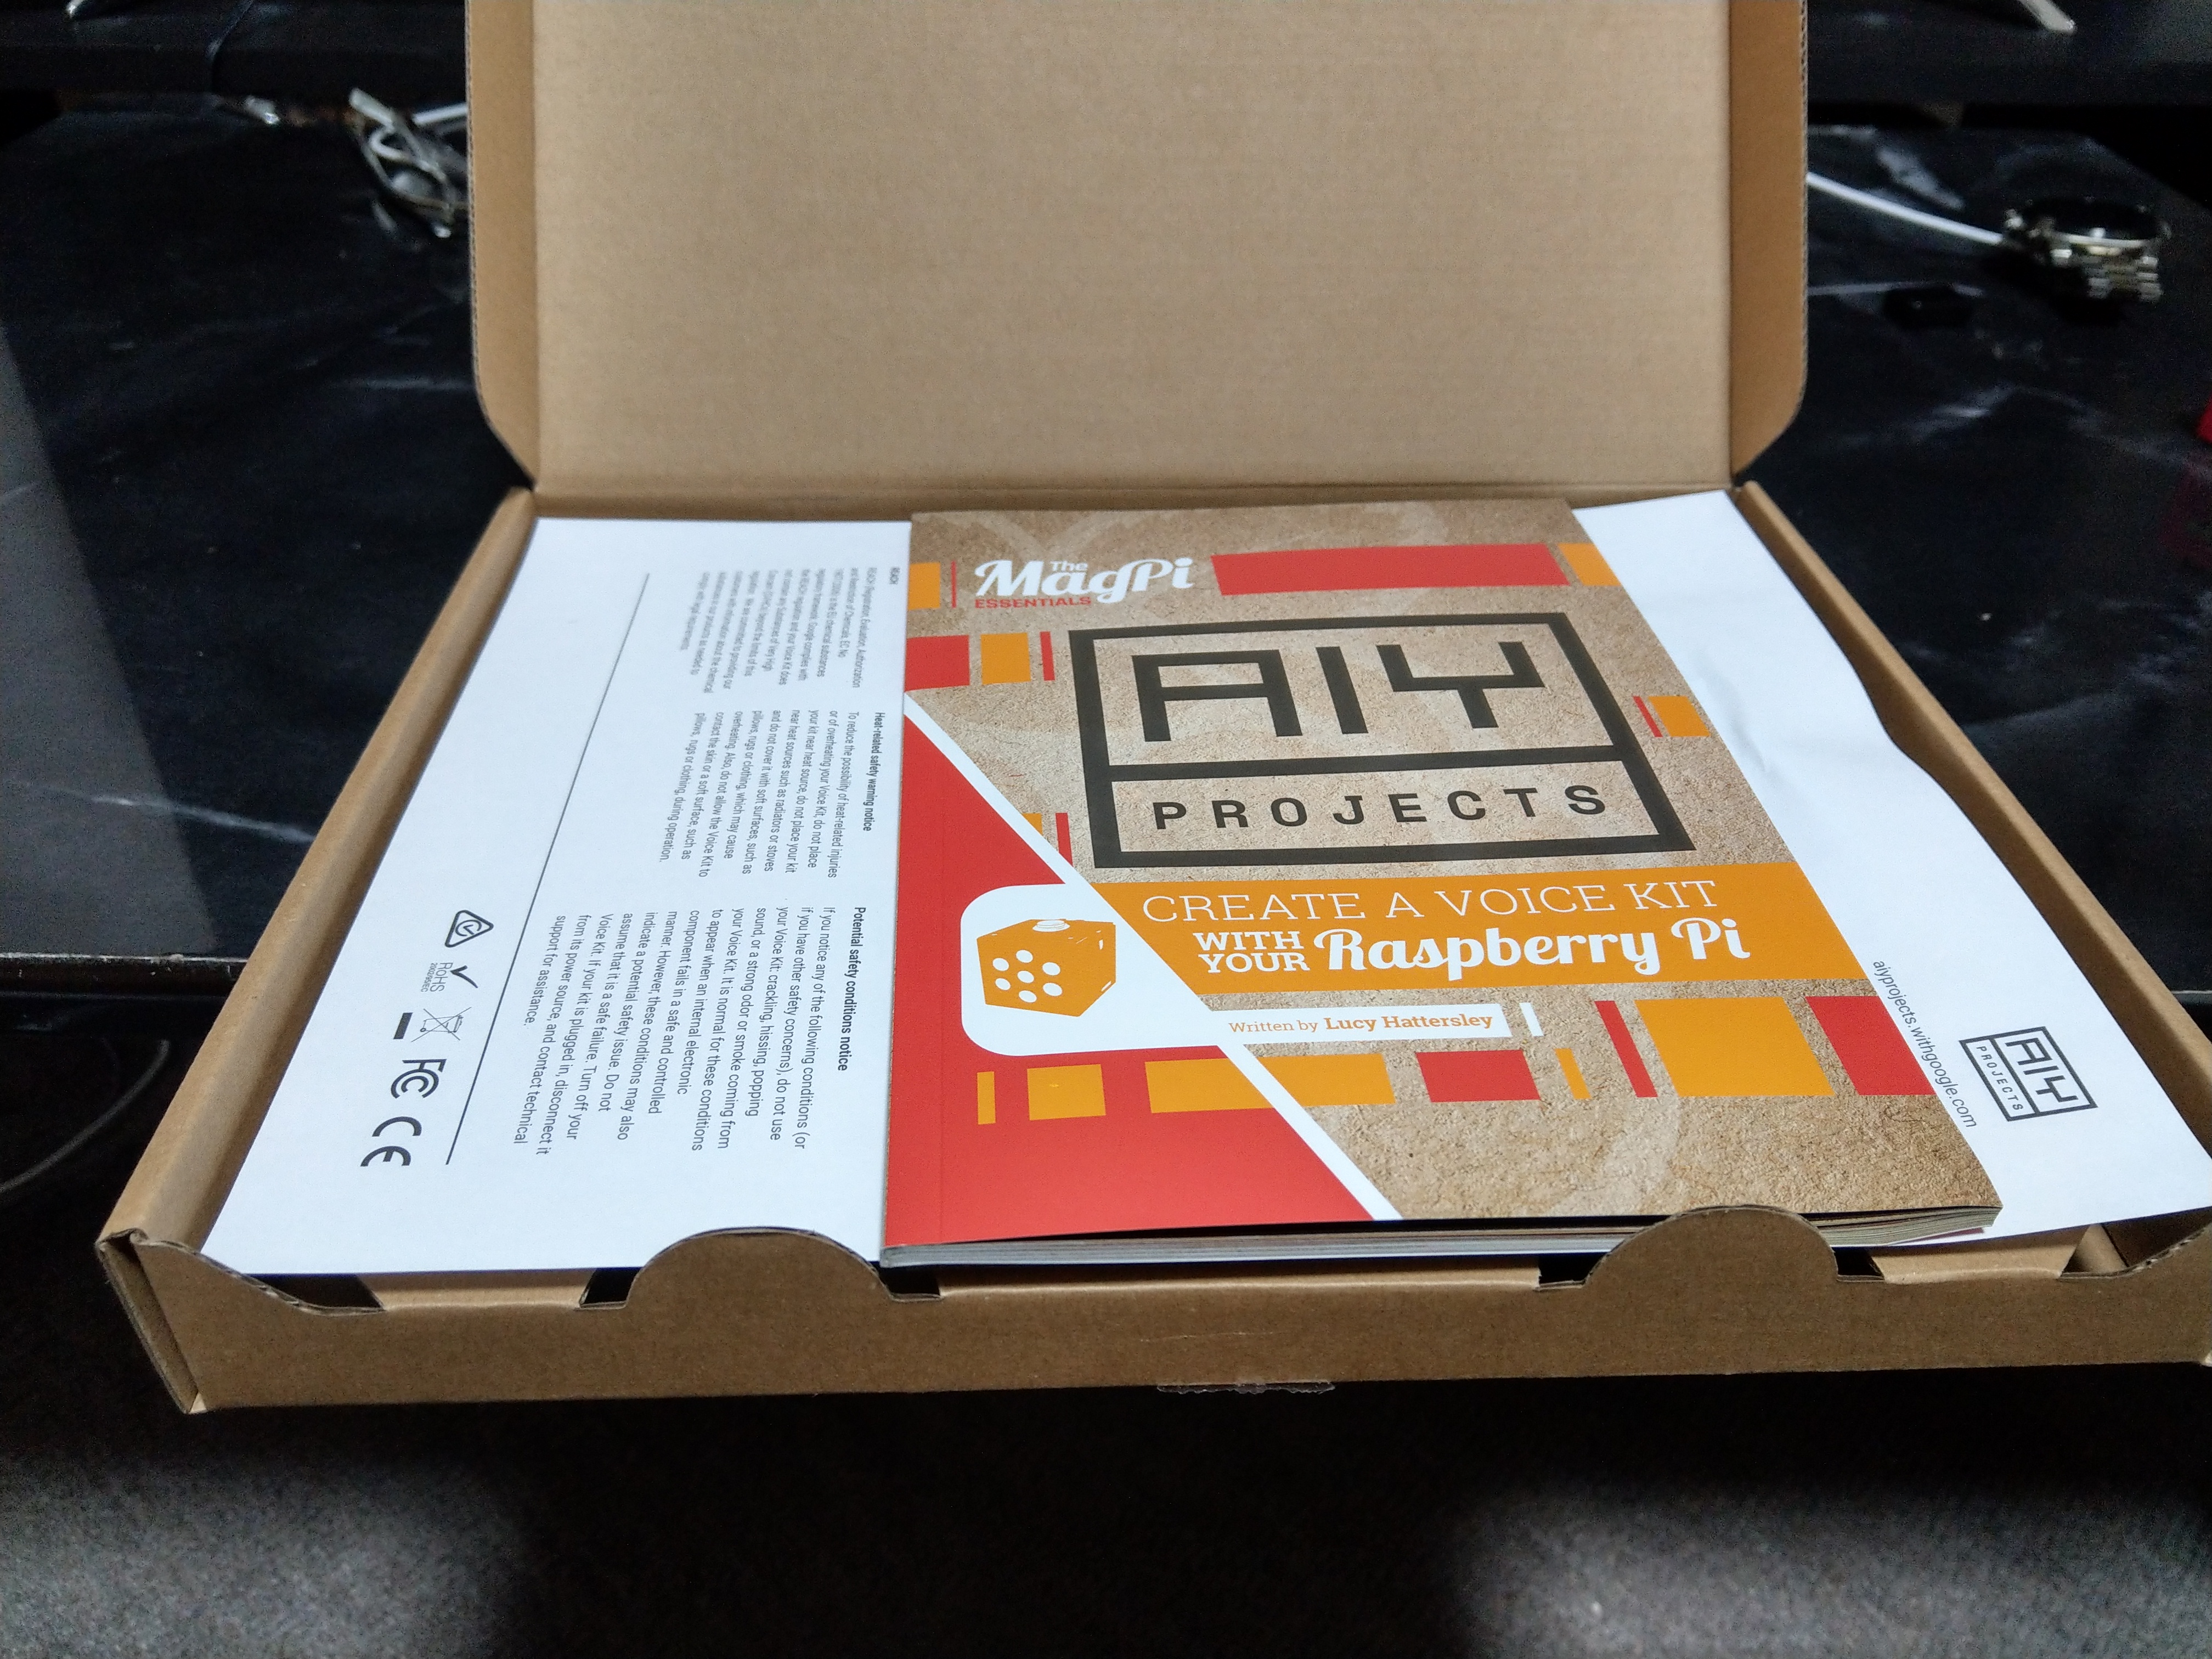
開封の儀〜。写真付きのマニュアルがあります(英語)。十分読めます。
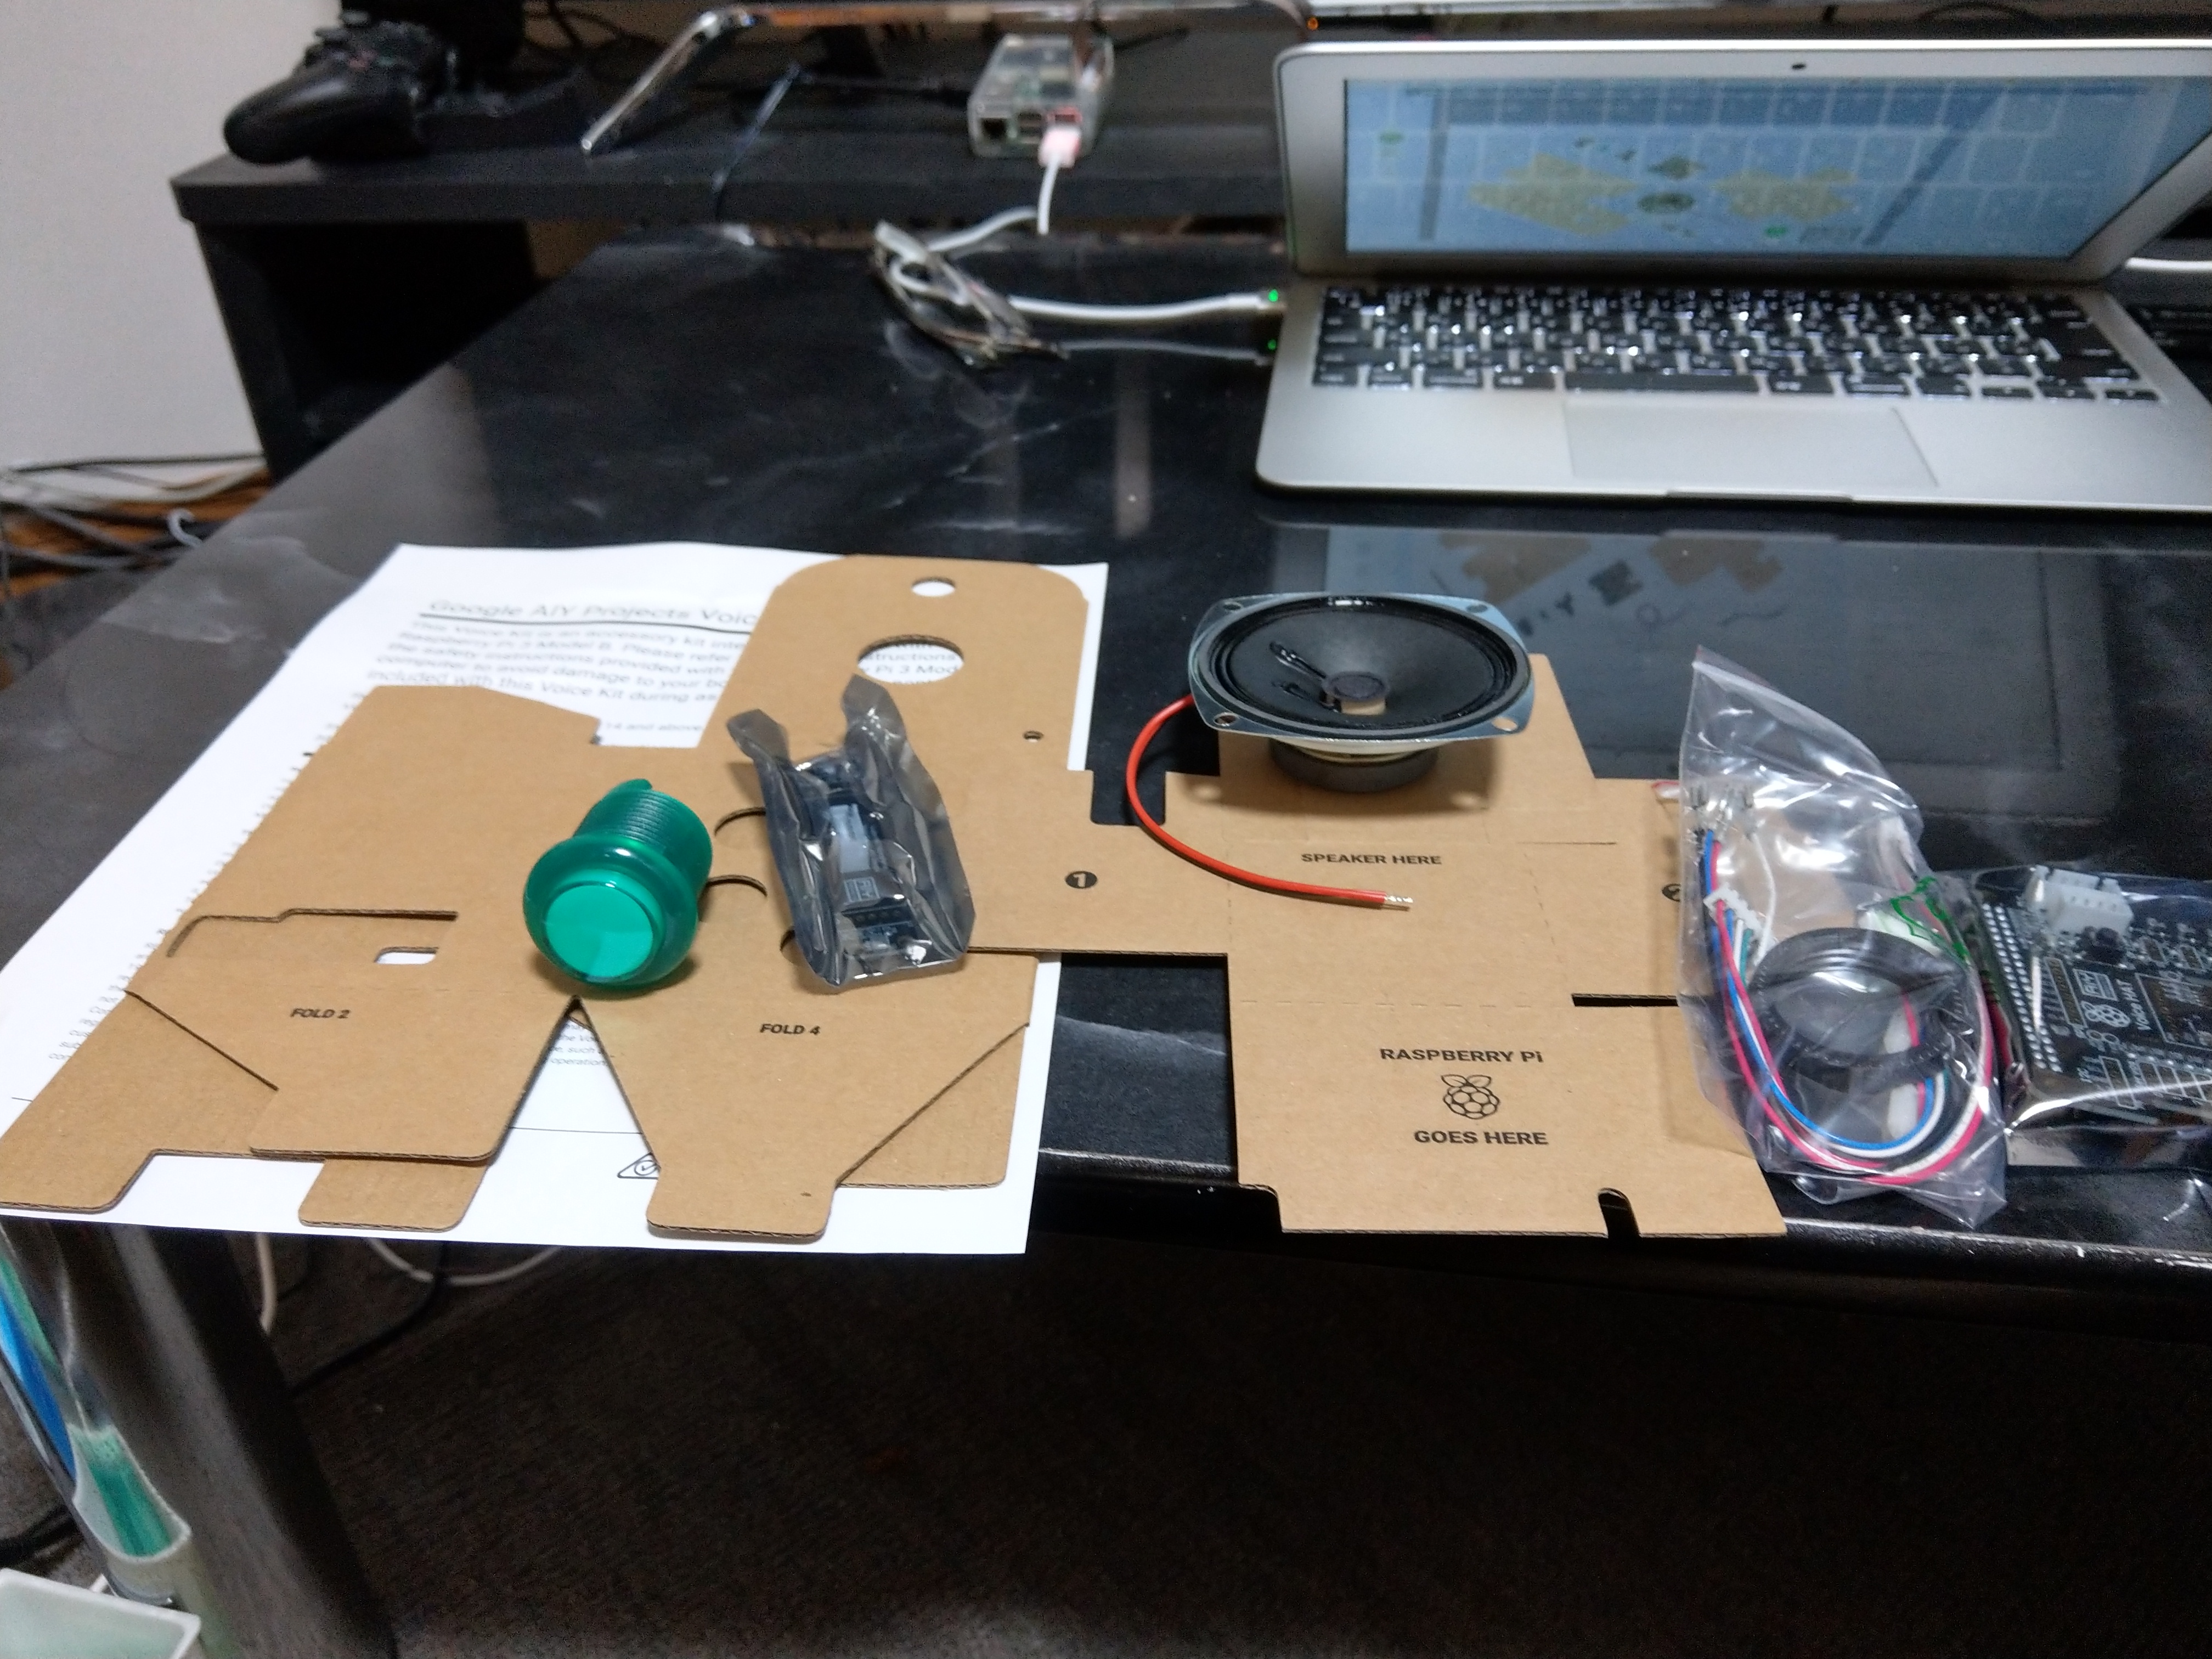
内容物はこんな感じ。意外とスピーカーがちゃんとしてる!ボタンは緑でした。色って選べたのかな?
では組み立てます。基本ガイド通りです。
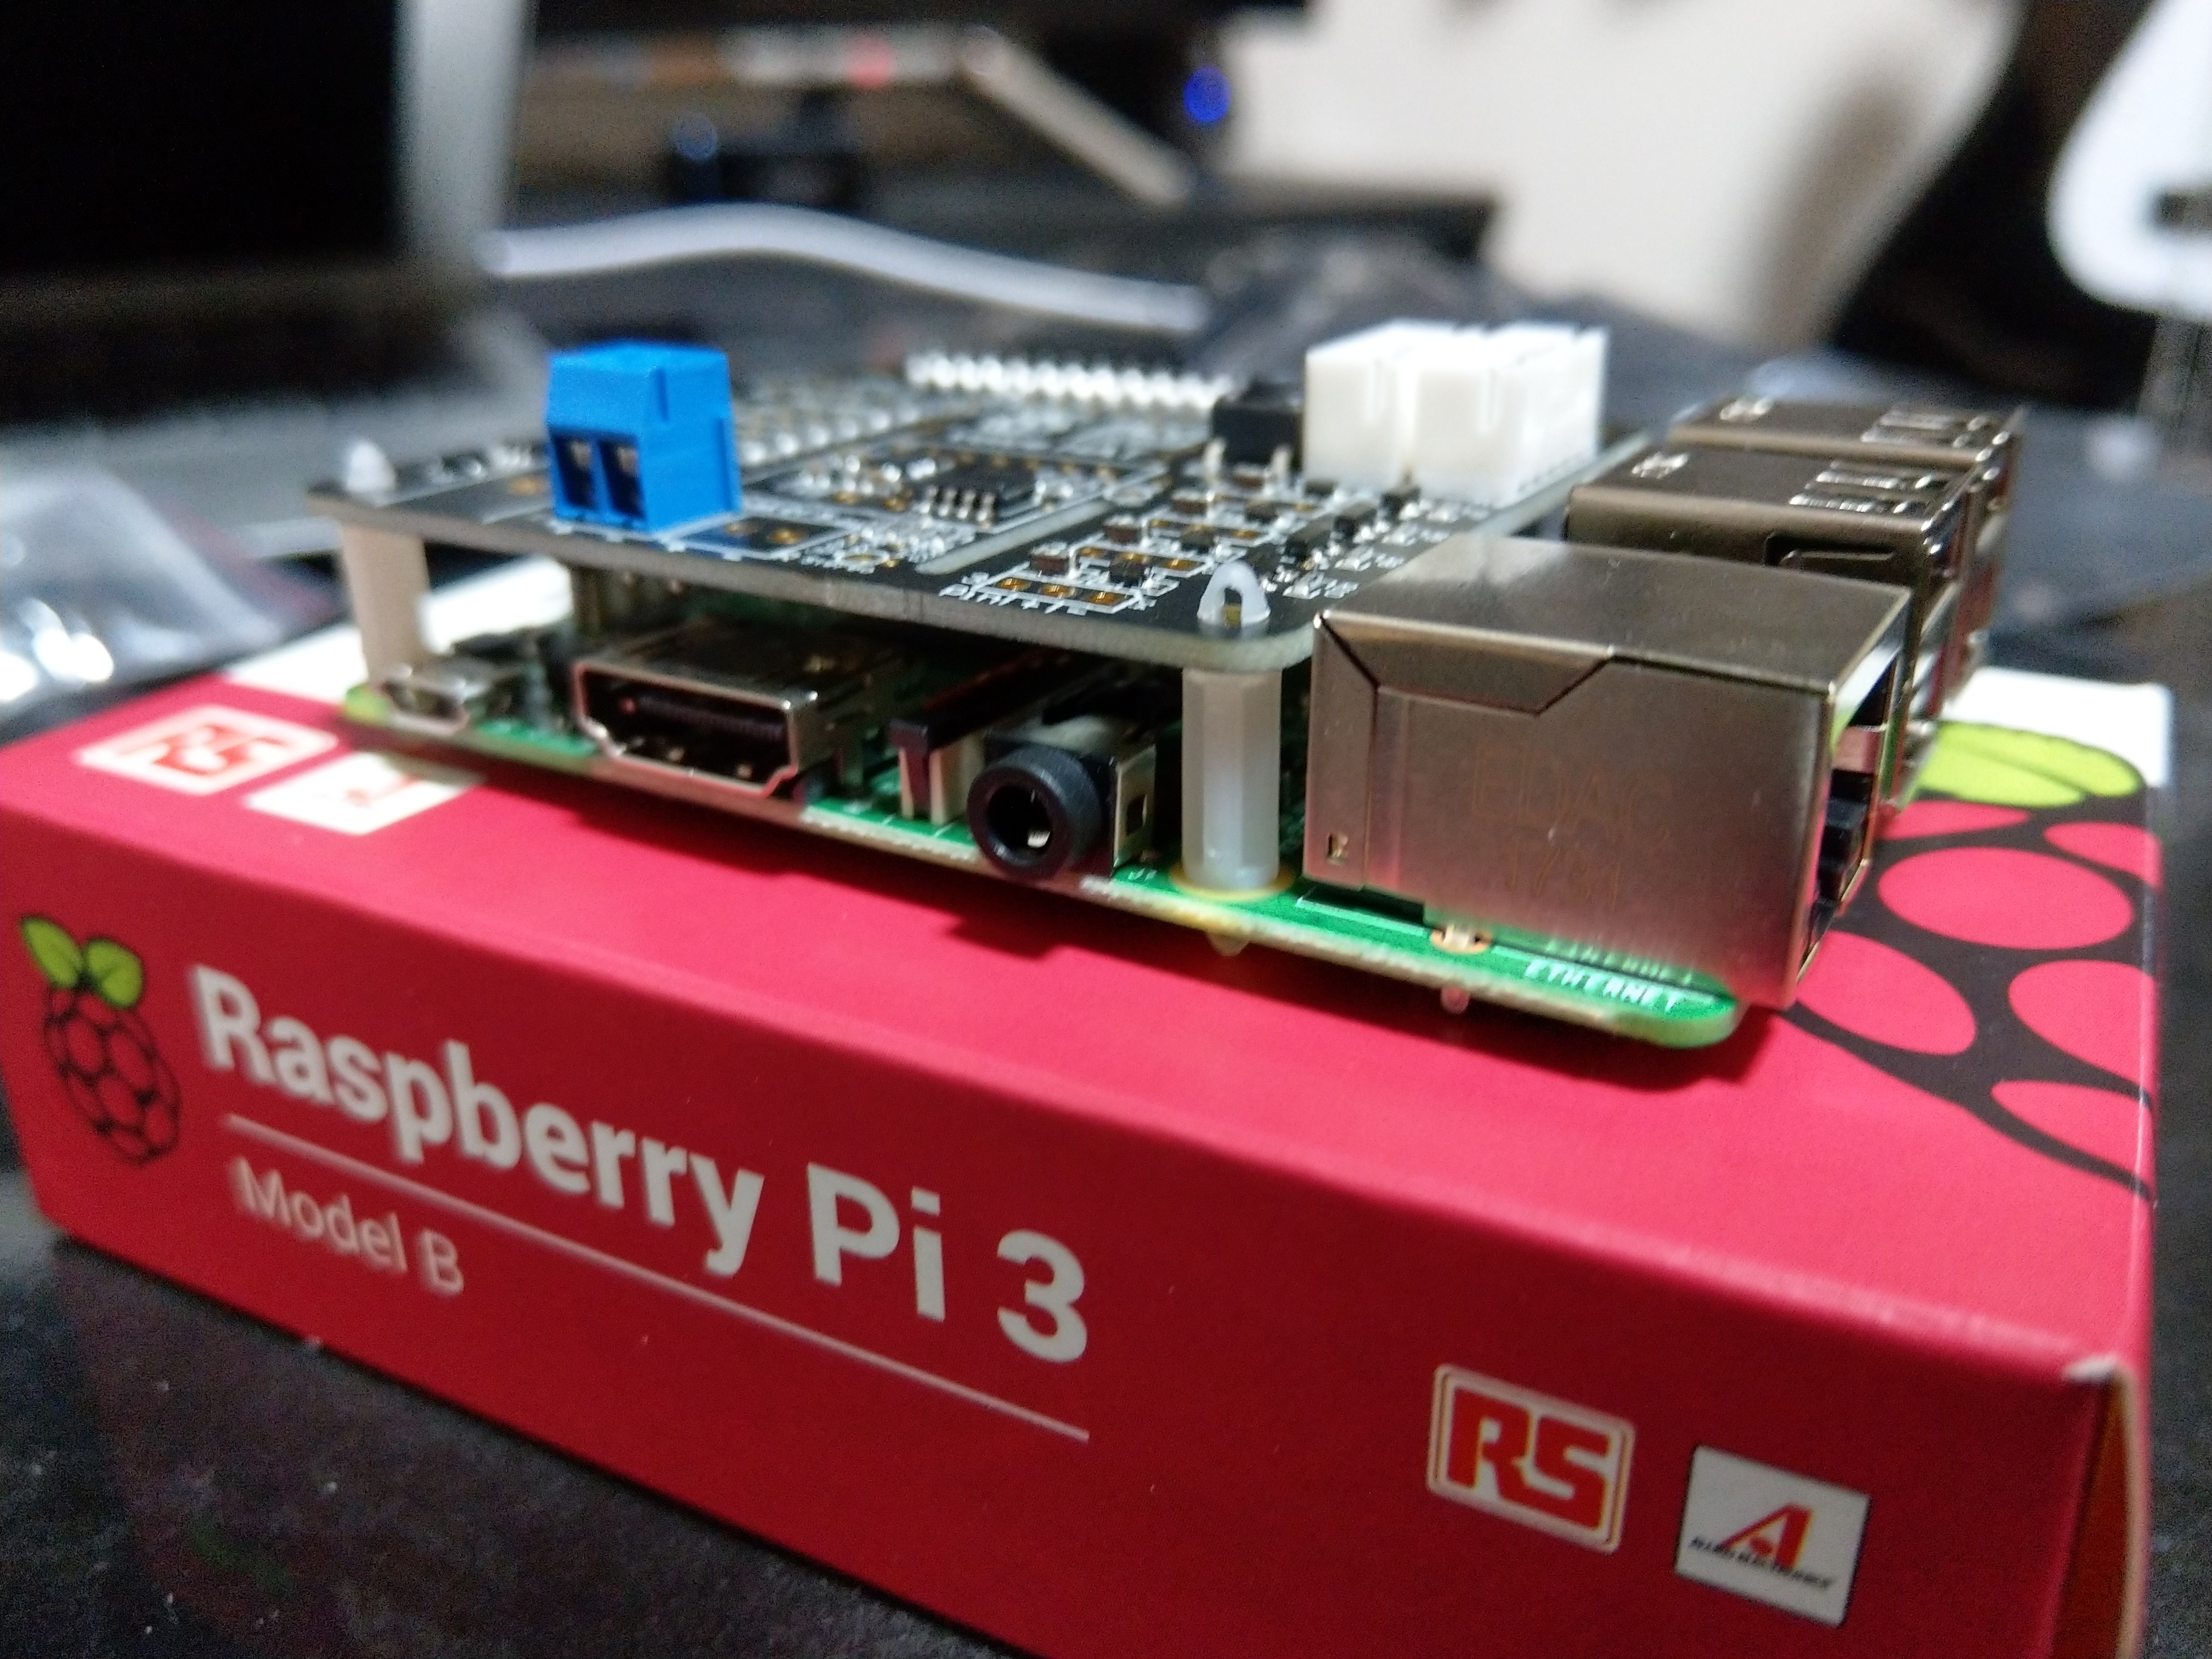
まずはスペーサーみたいなやつをラズパイに挿してHATをかぶせます。
※このスペーサー(スタンドオフ?)は、真上から押してもなかなか入りませんでした。前後にグリグリやると入りました。。
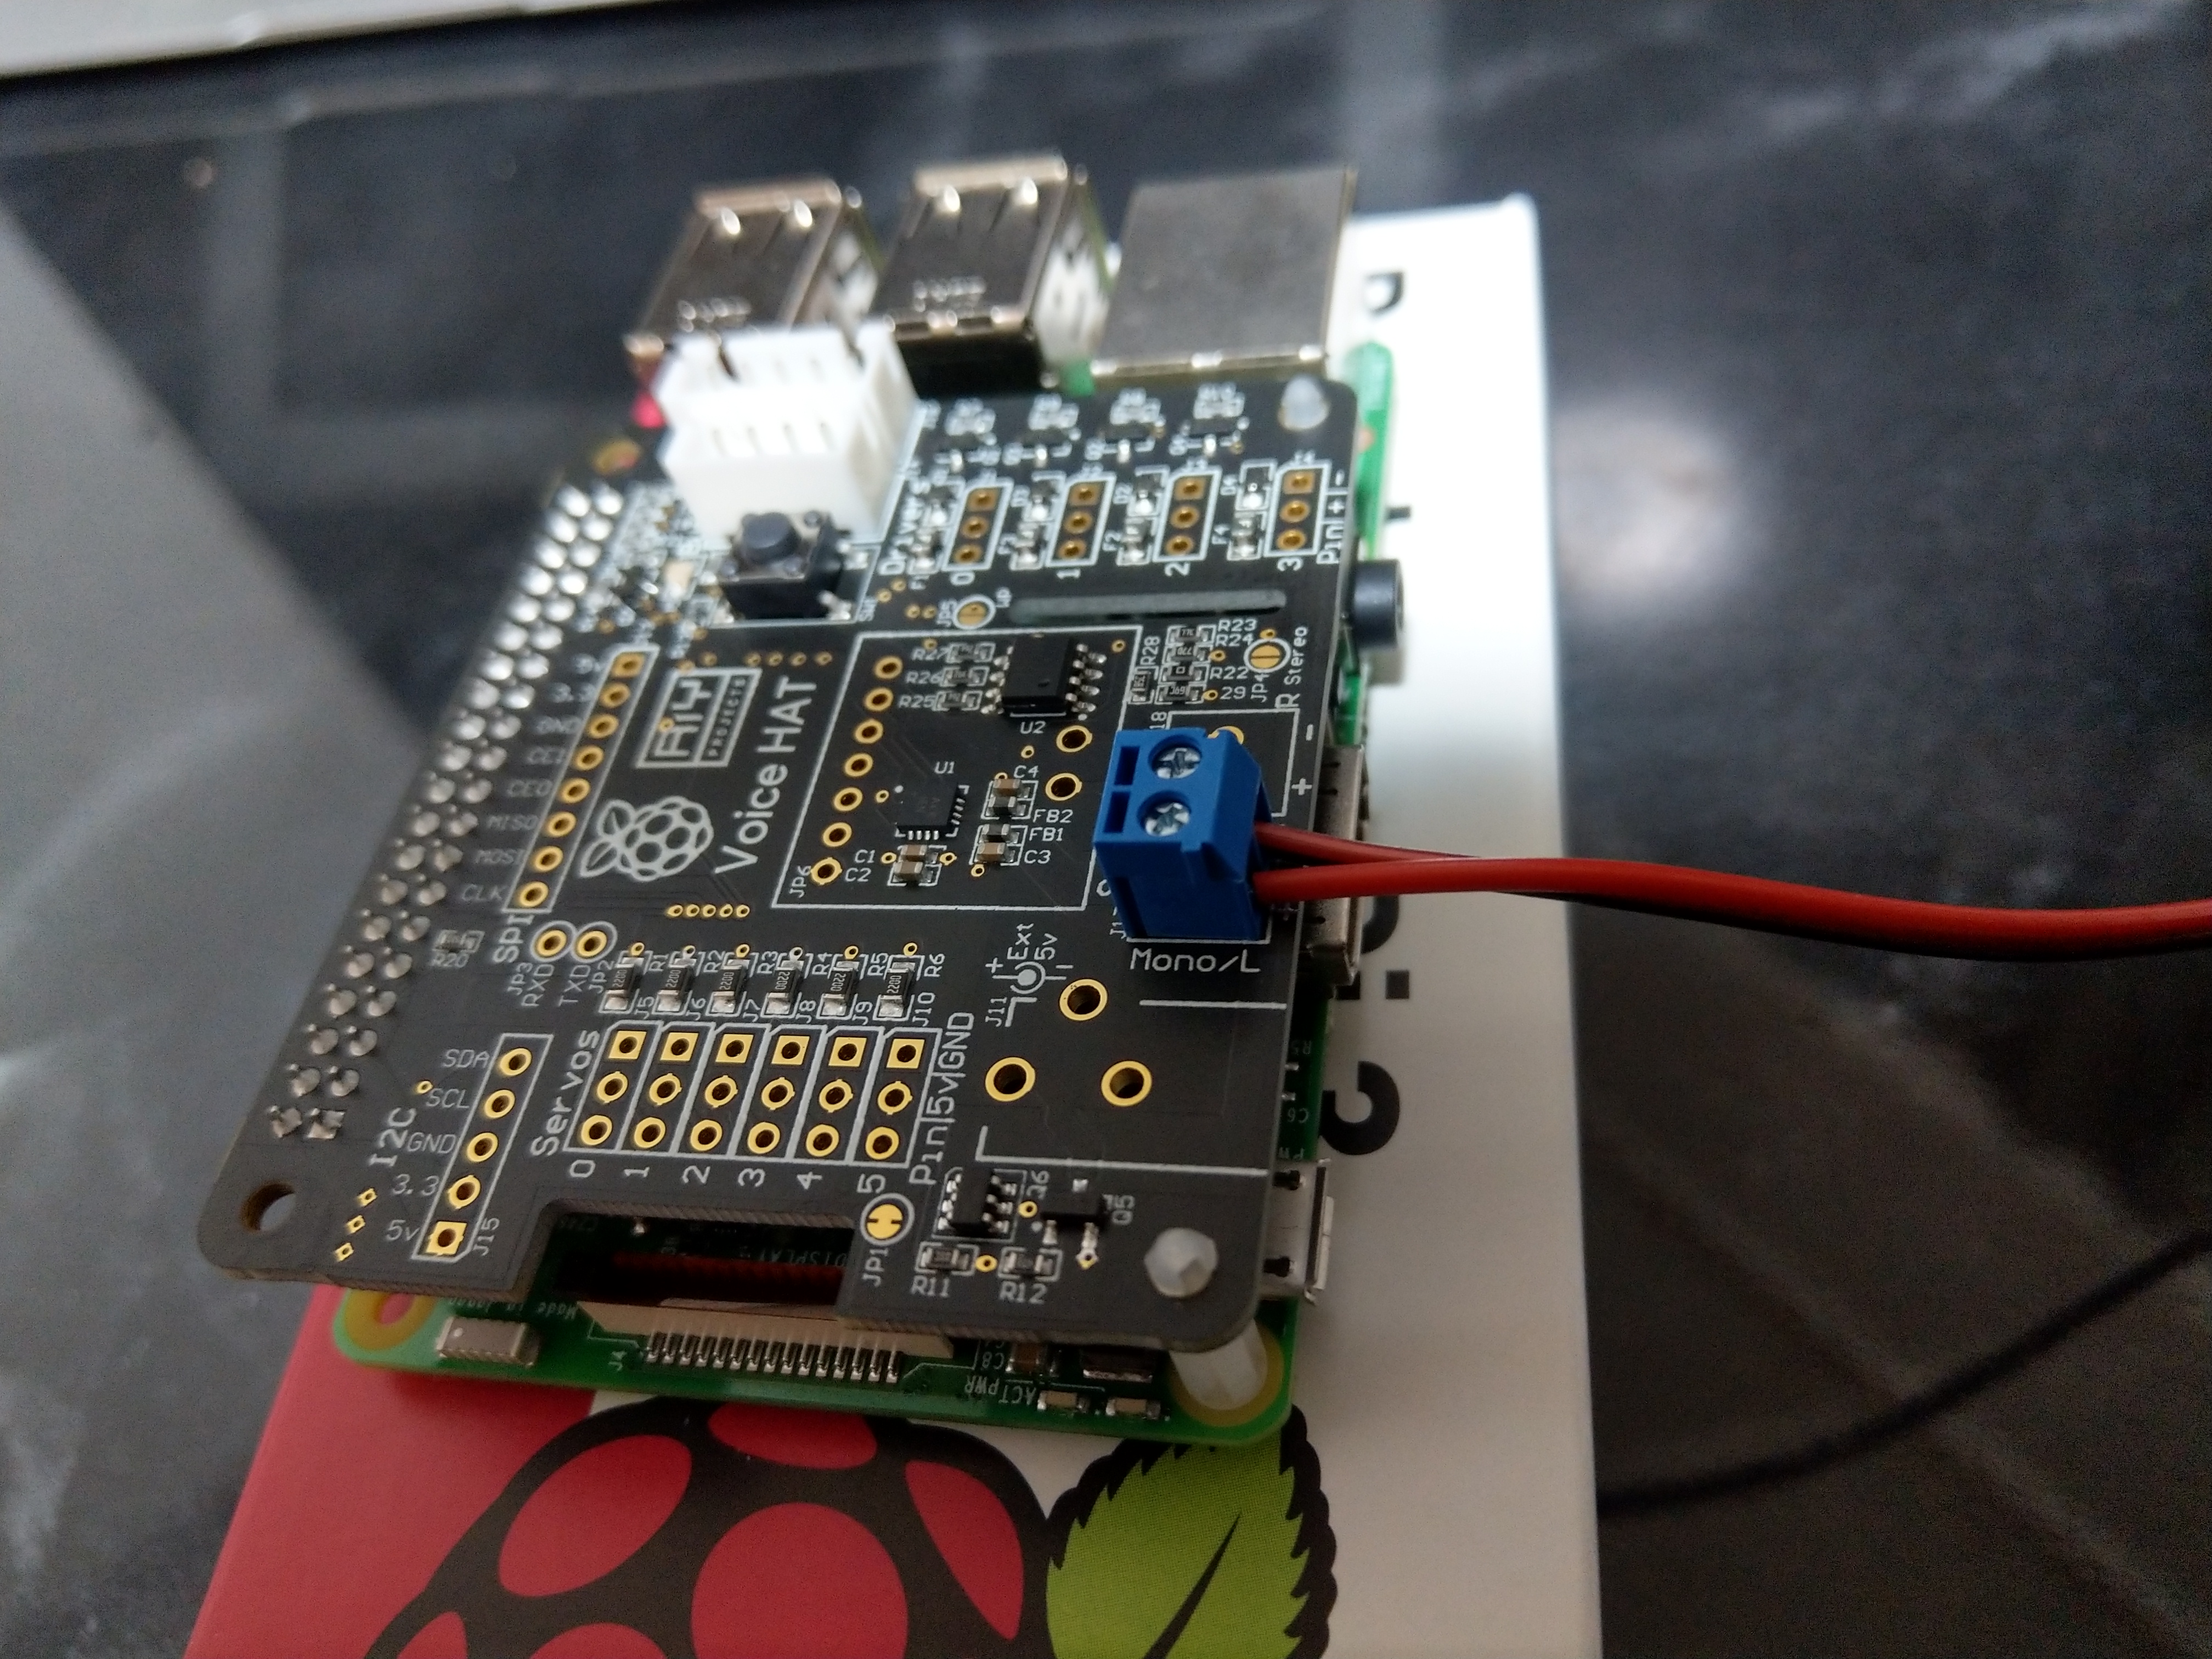
スピーカーをつなぎます。
このケーブル、両方赤っぽいですが、奥側は反面が黒に塗られてます。。。
+/-はHAT上にも印字があるので、黒いケーブルを-側に。

差し込んだらドライバーで締めます。
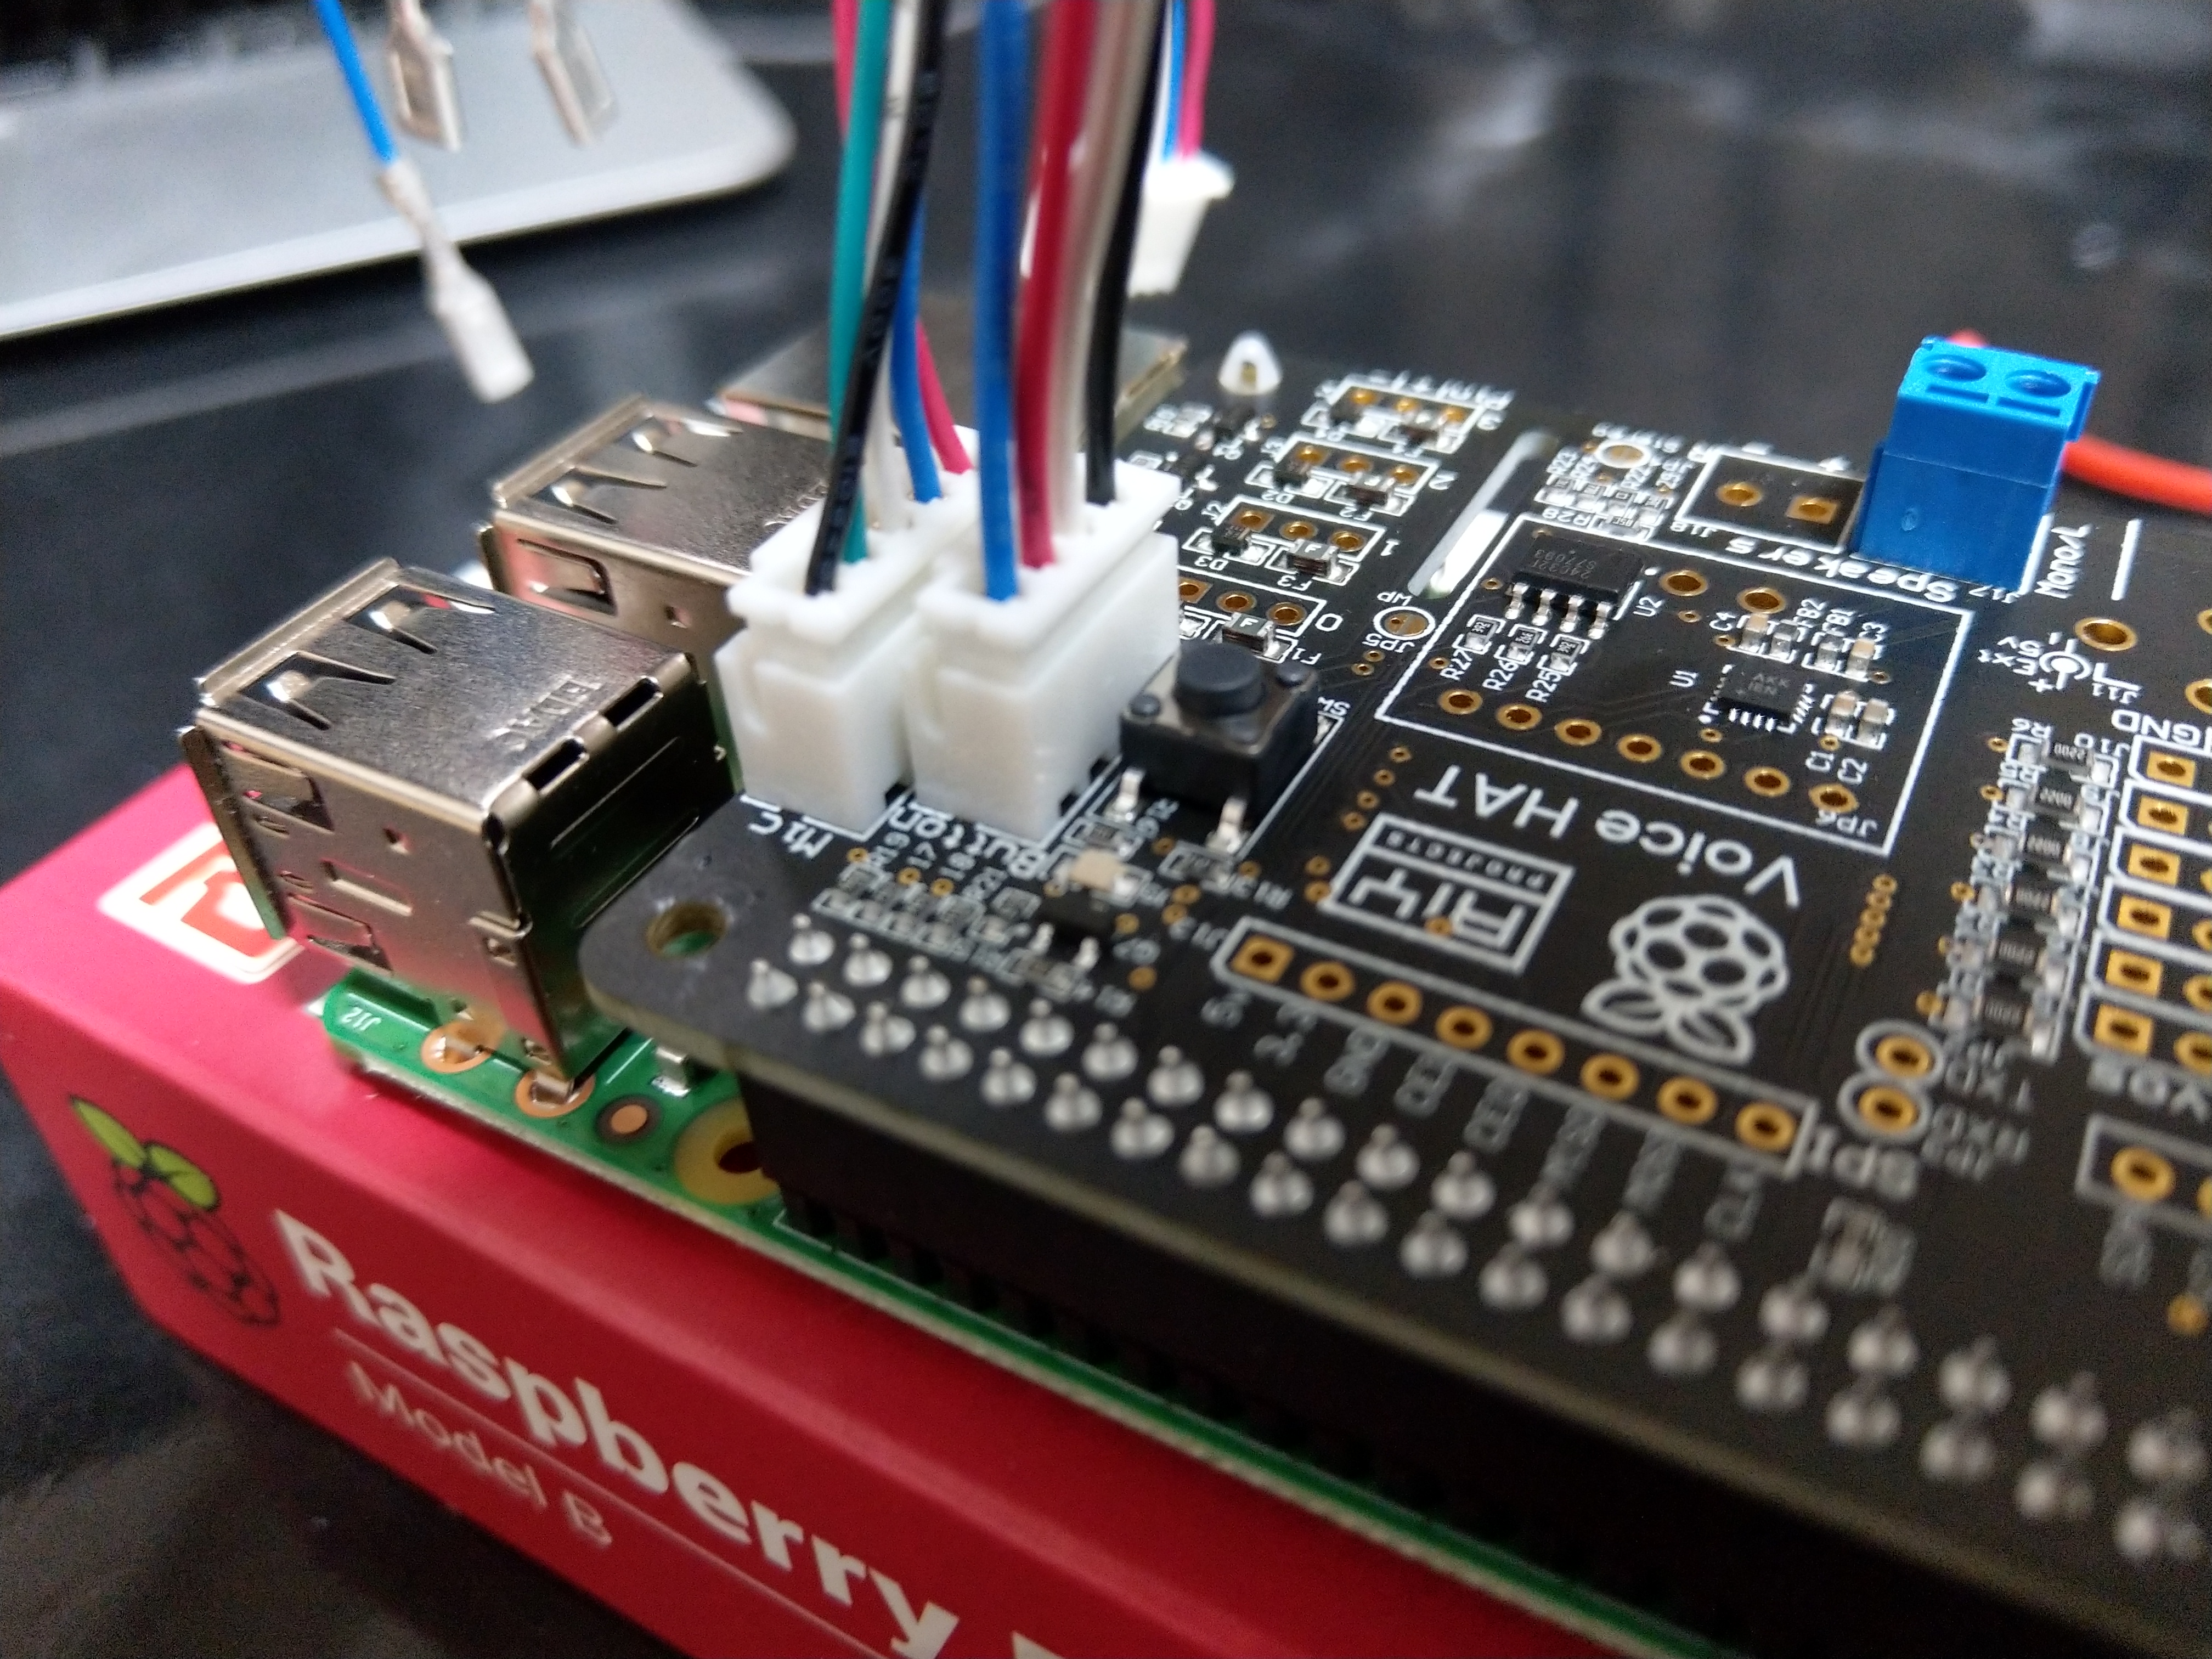
次にマイク用とボタン用のケーブルをHATに接続します。
4ピンと5ピンなので迷わないはず。
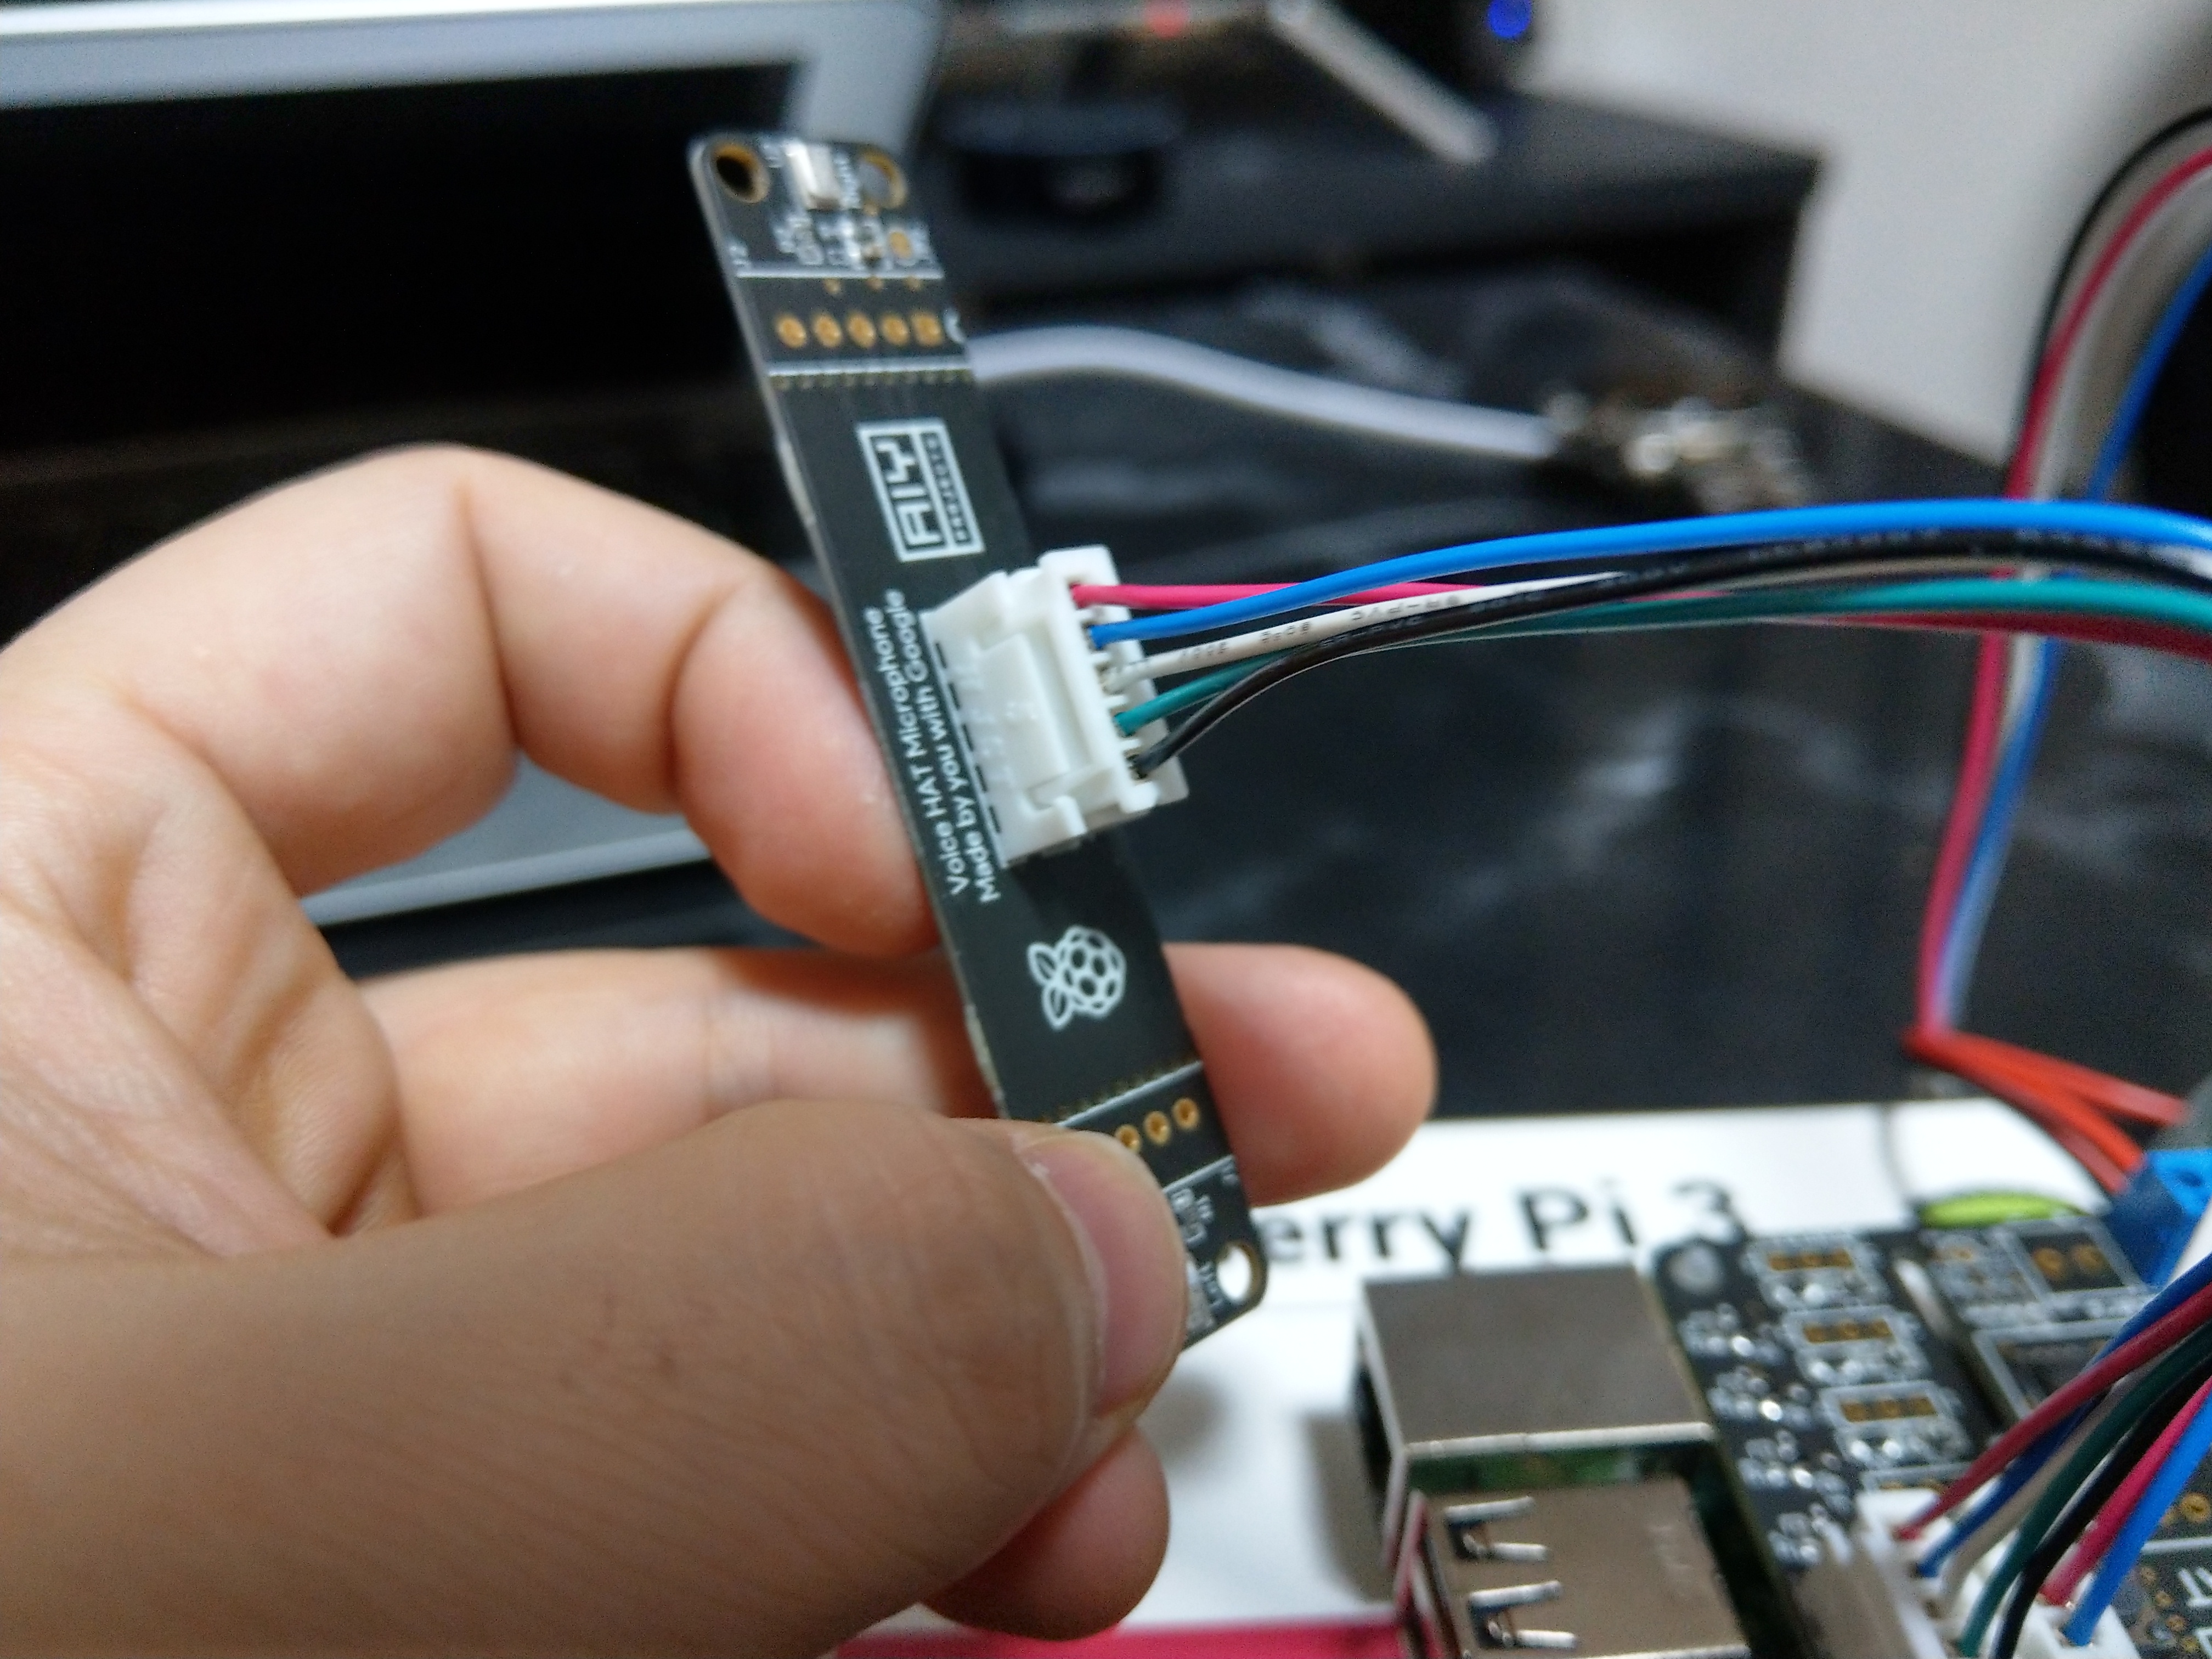
マイク側も繋ぎます。
これ!後で両面で貼らないと駄目です。
一応トゲトゲ?がついててダンボールにブスっと刺さりますが、ガイドには両面で貼ってって書いてますね。
次は箱を組み立てます。まずは底から。
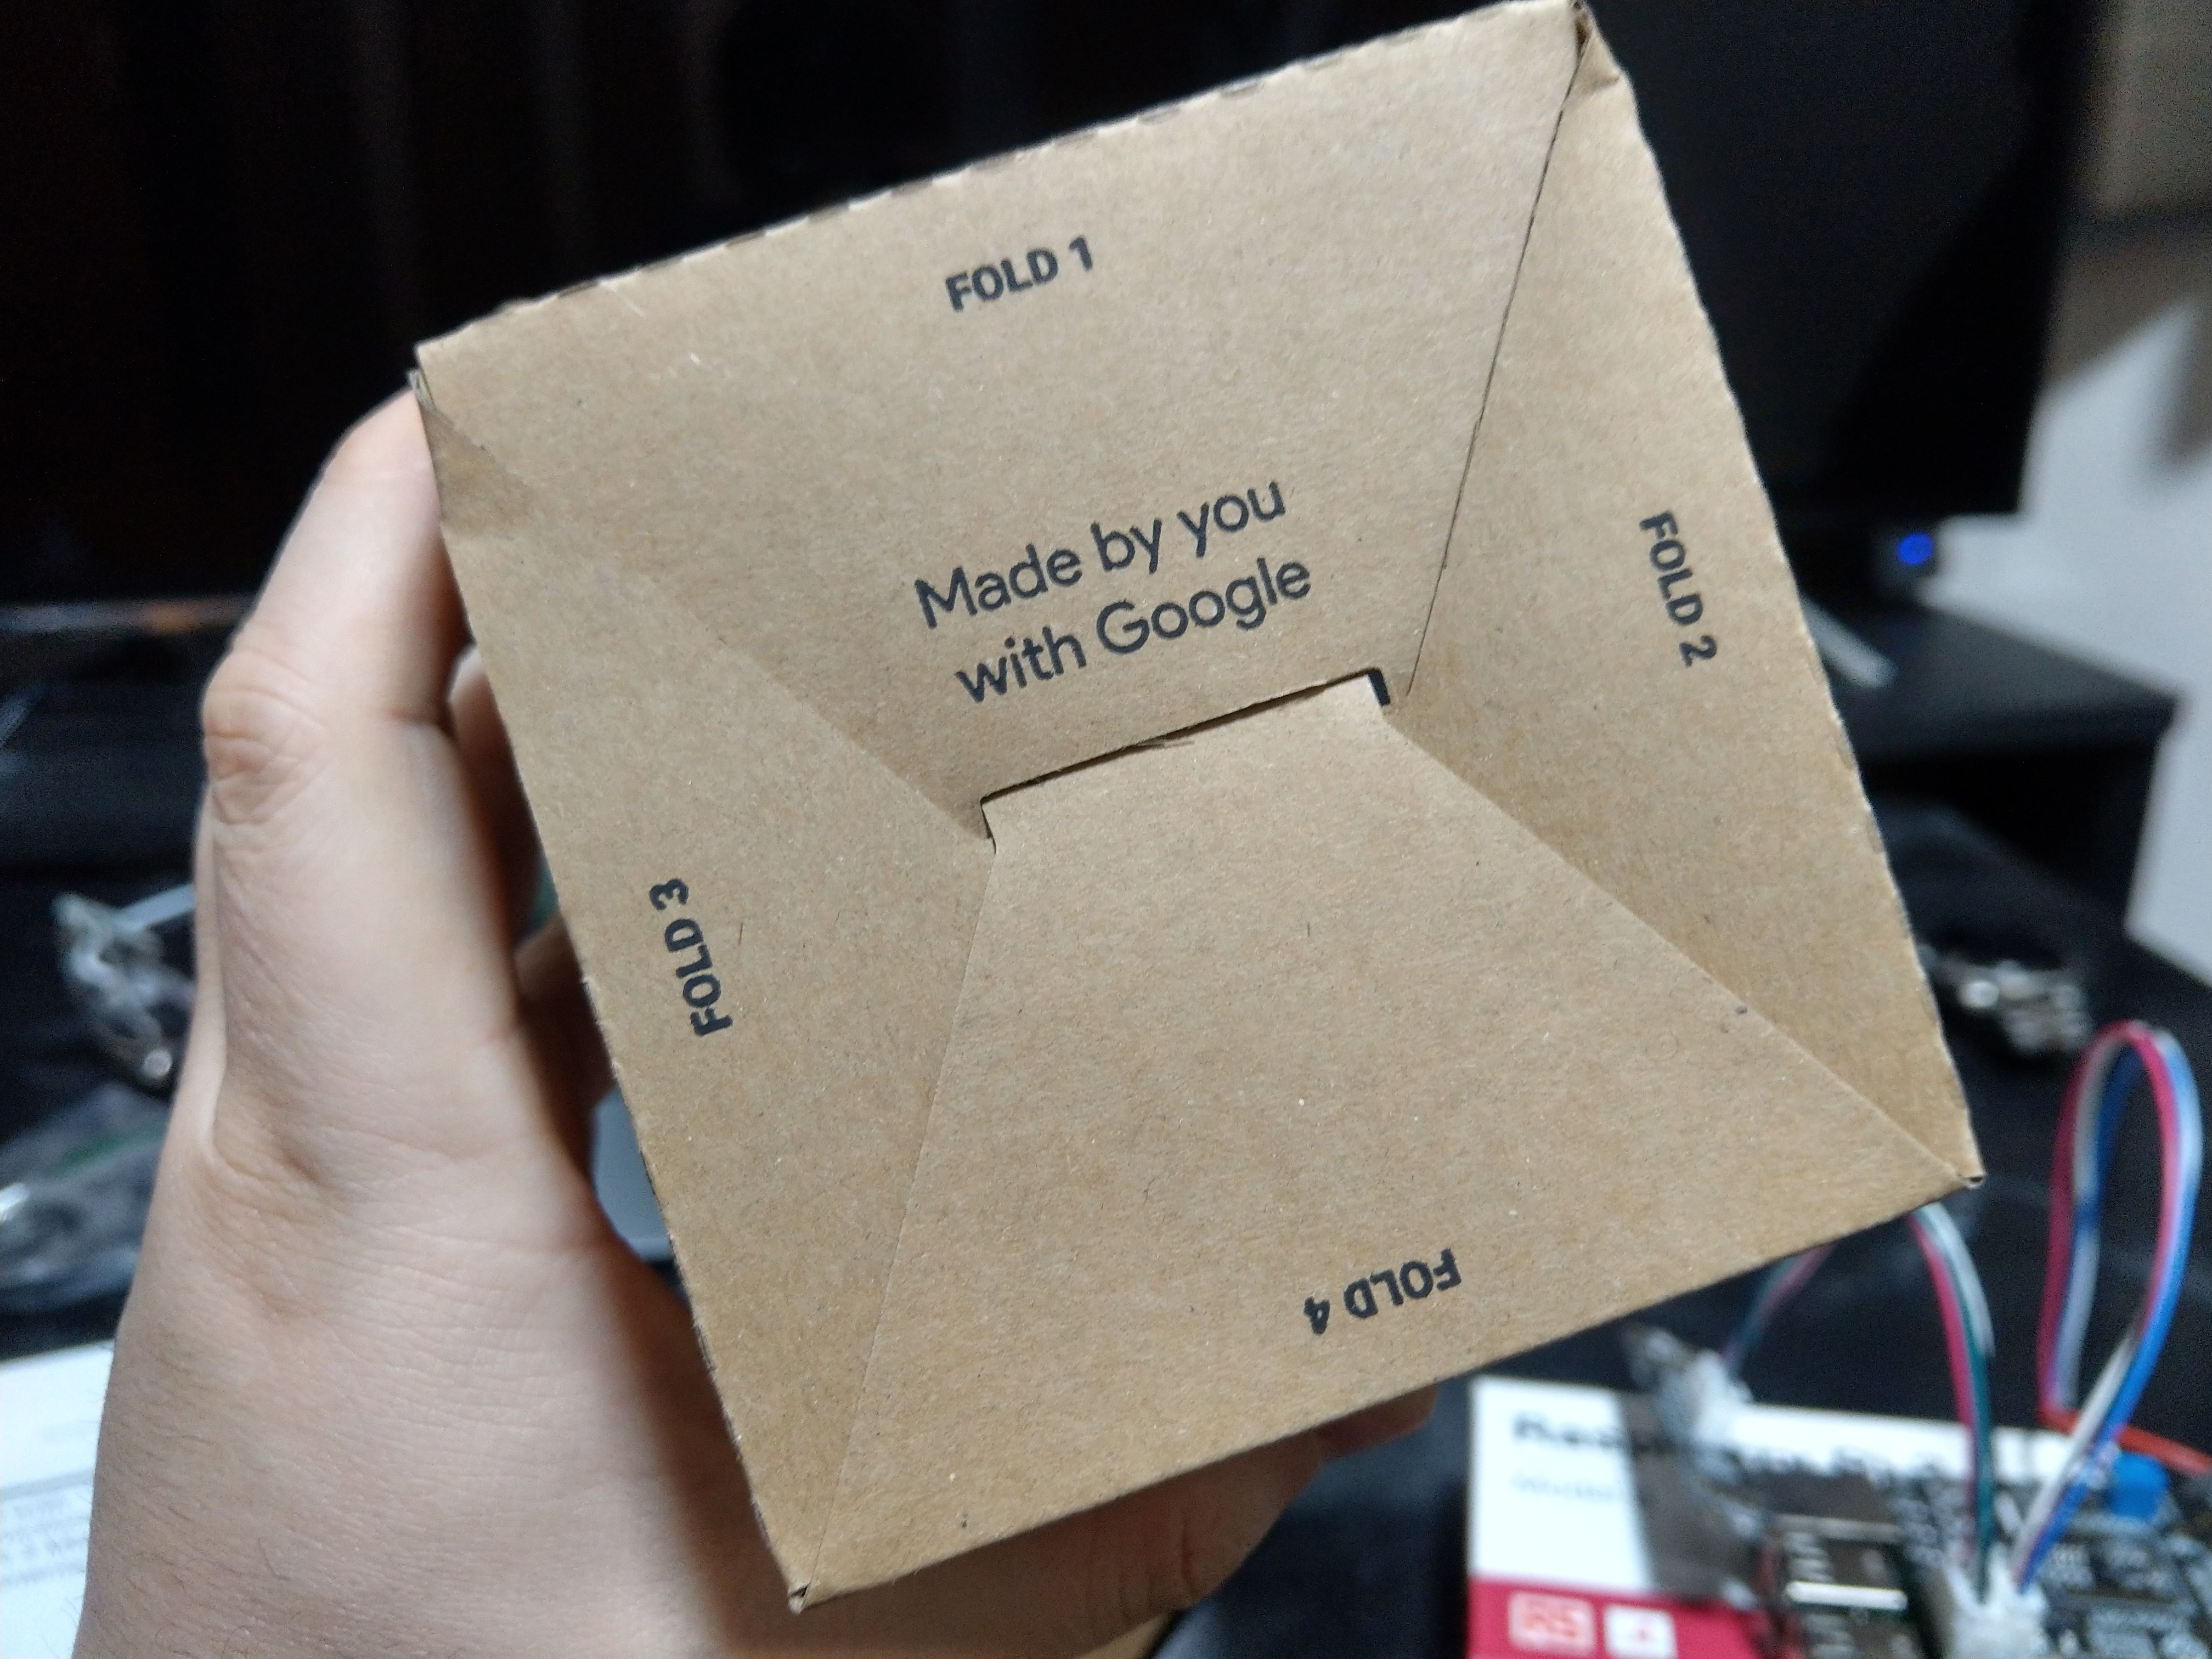
もう一つある箱も指示通り折り曲げていきます。
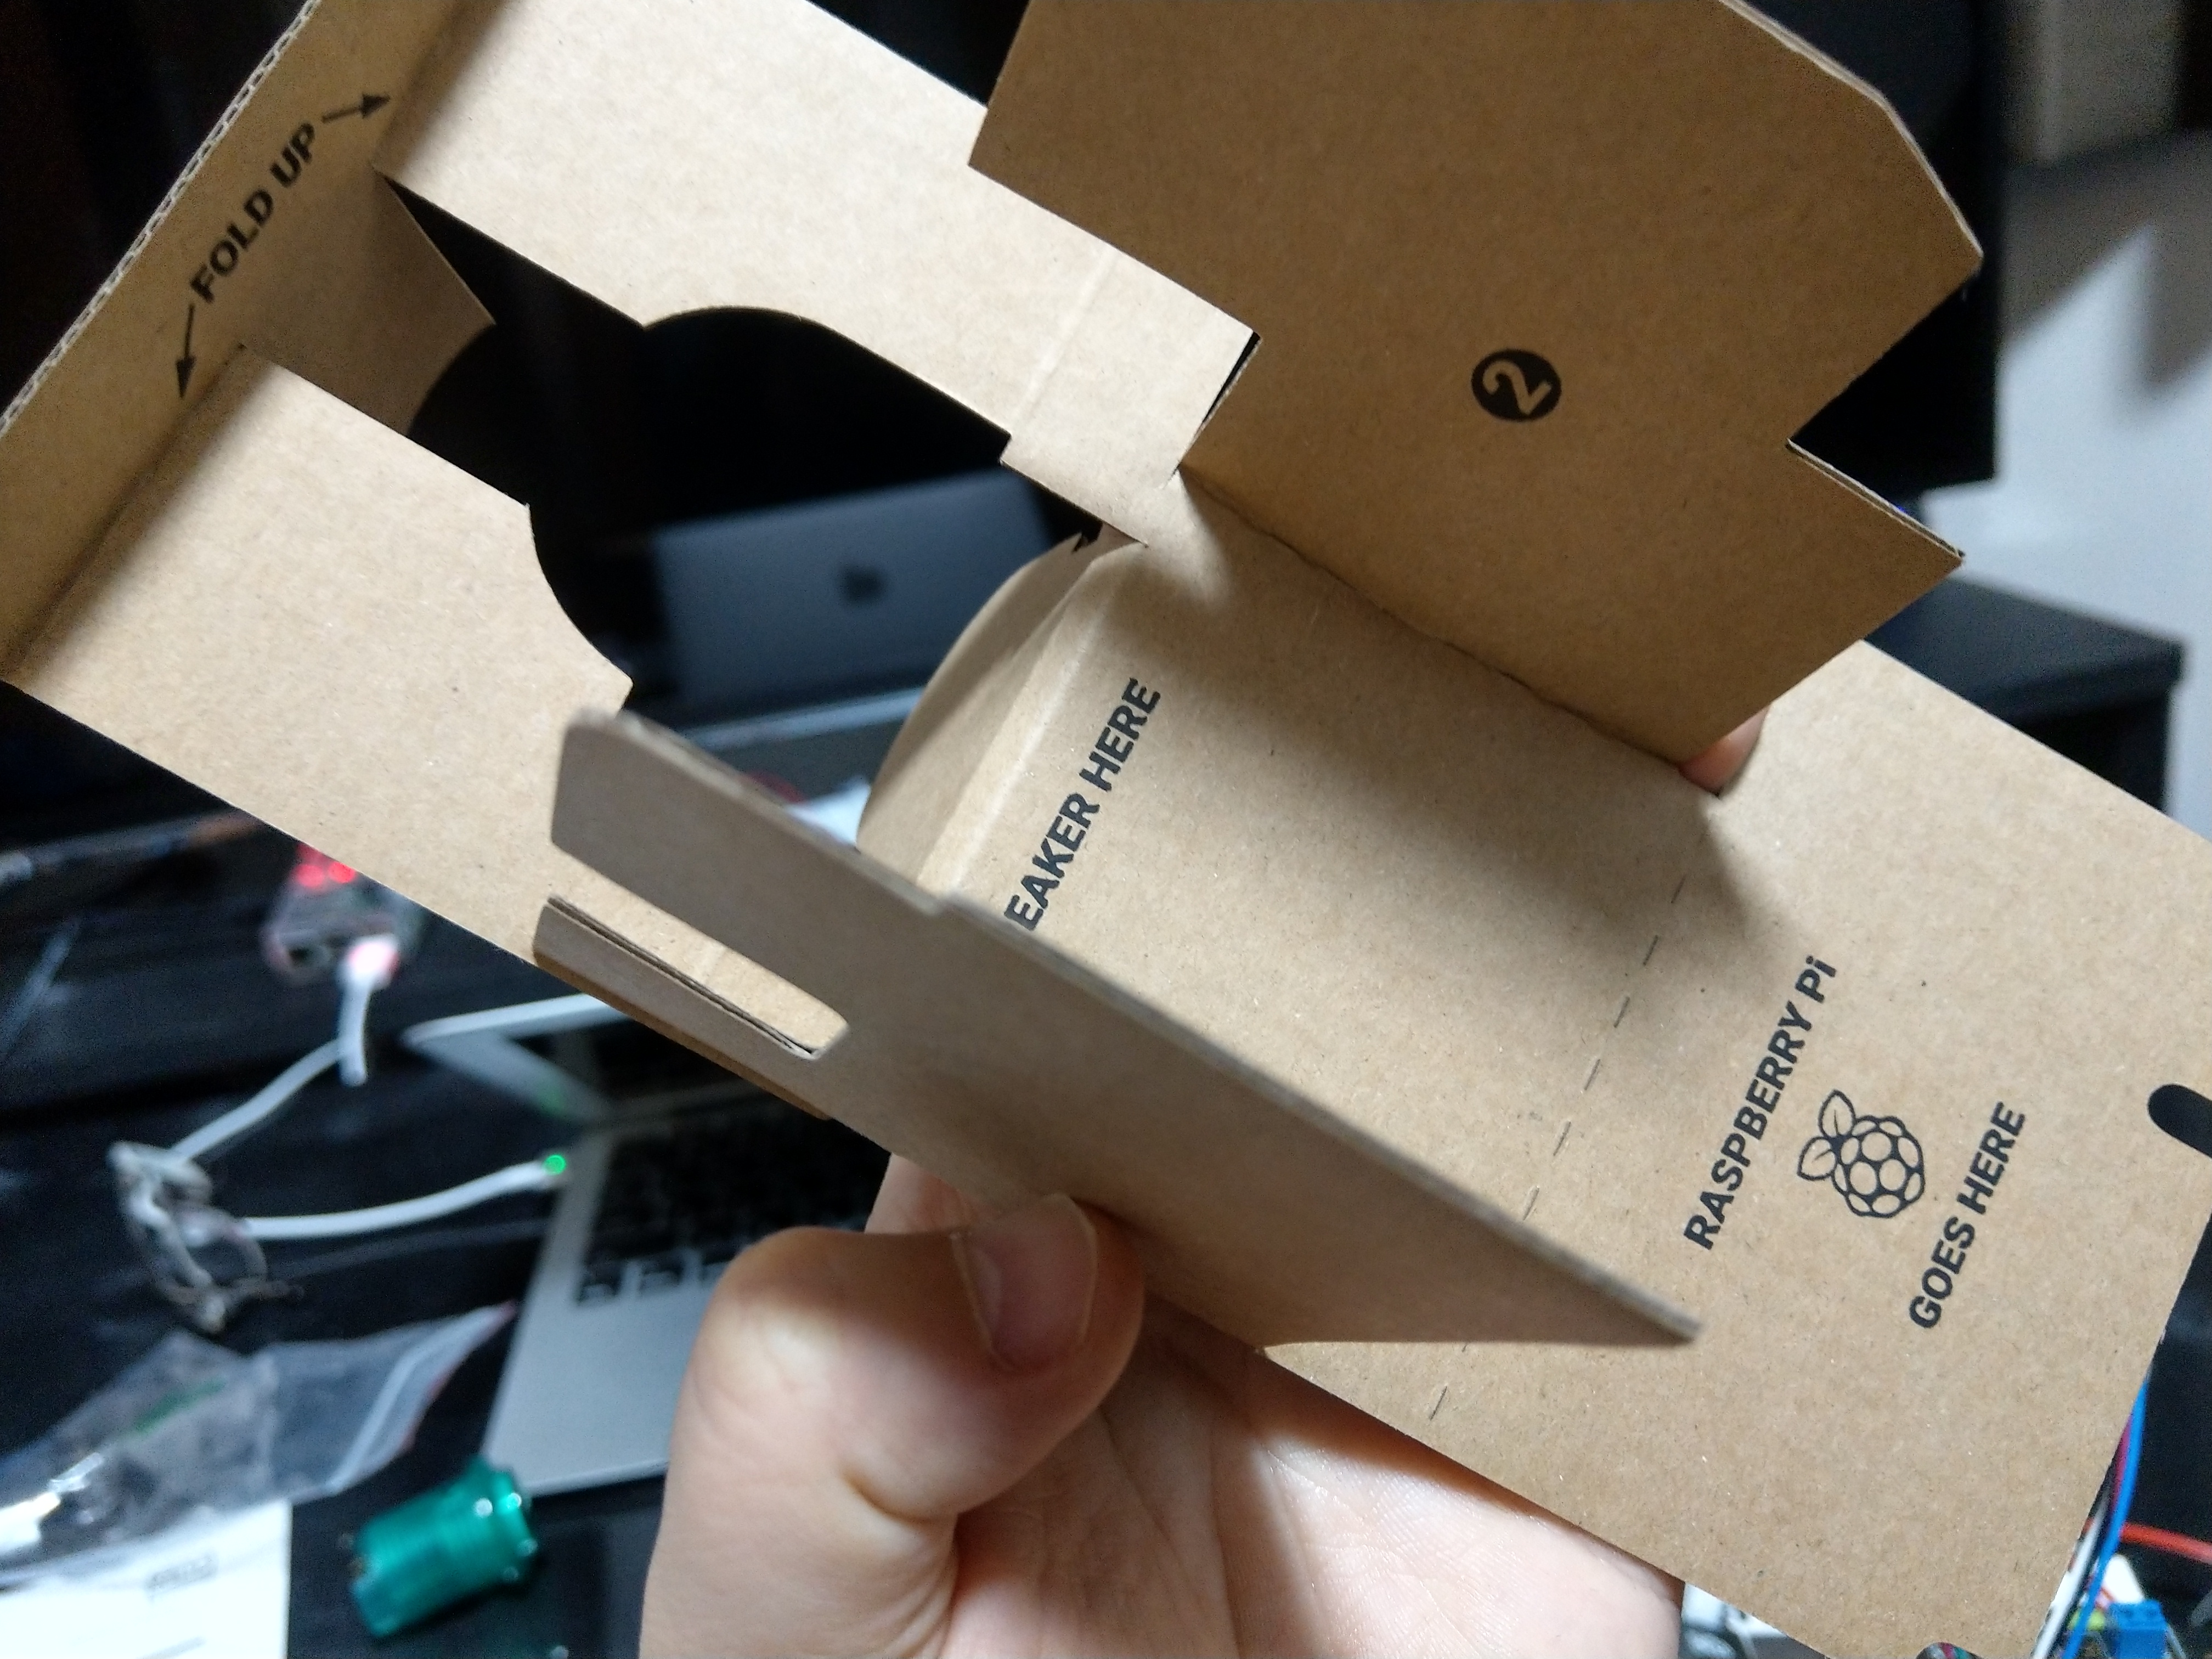
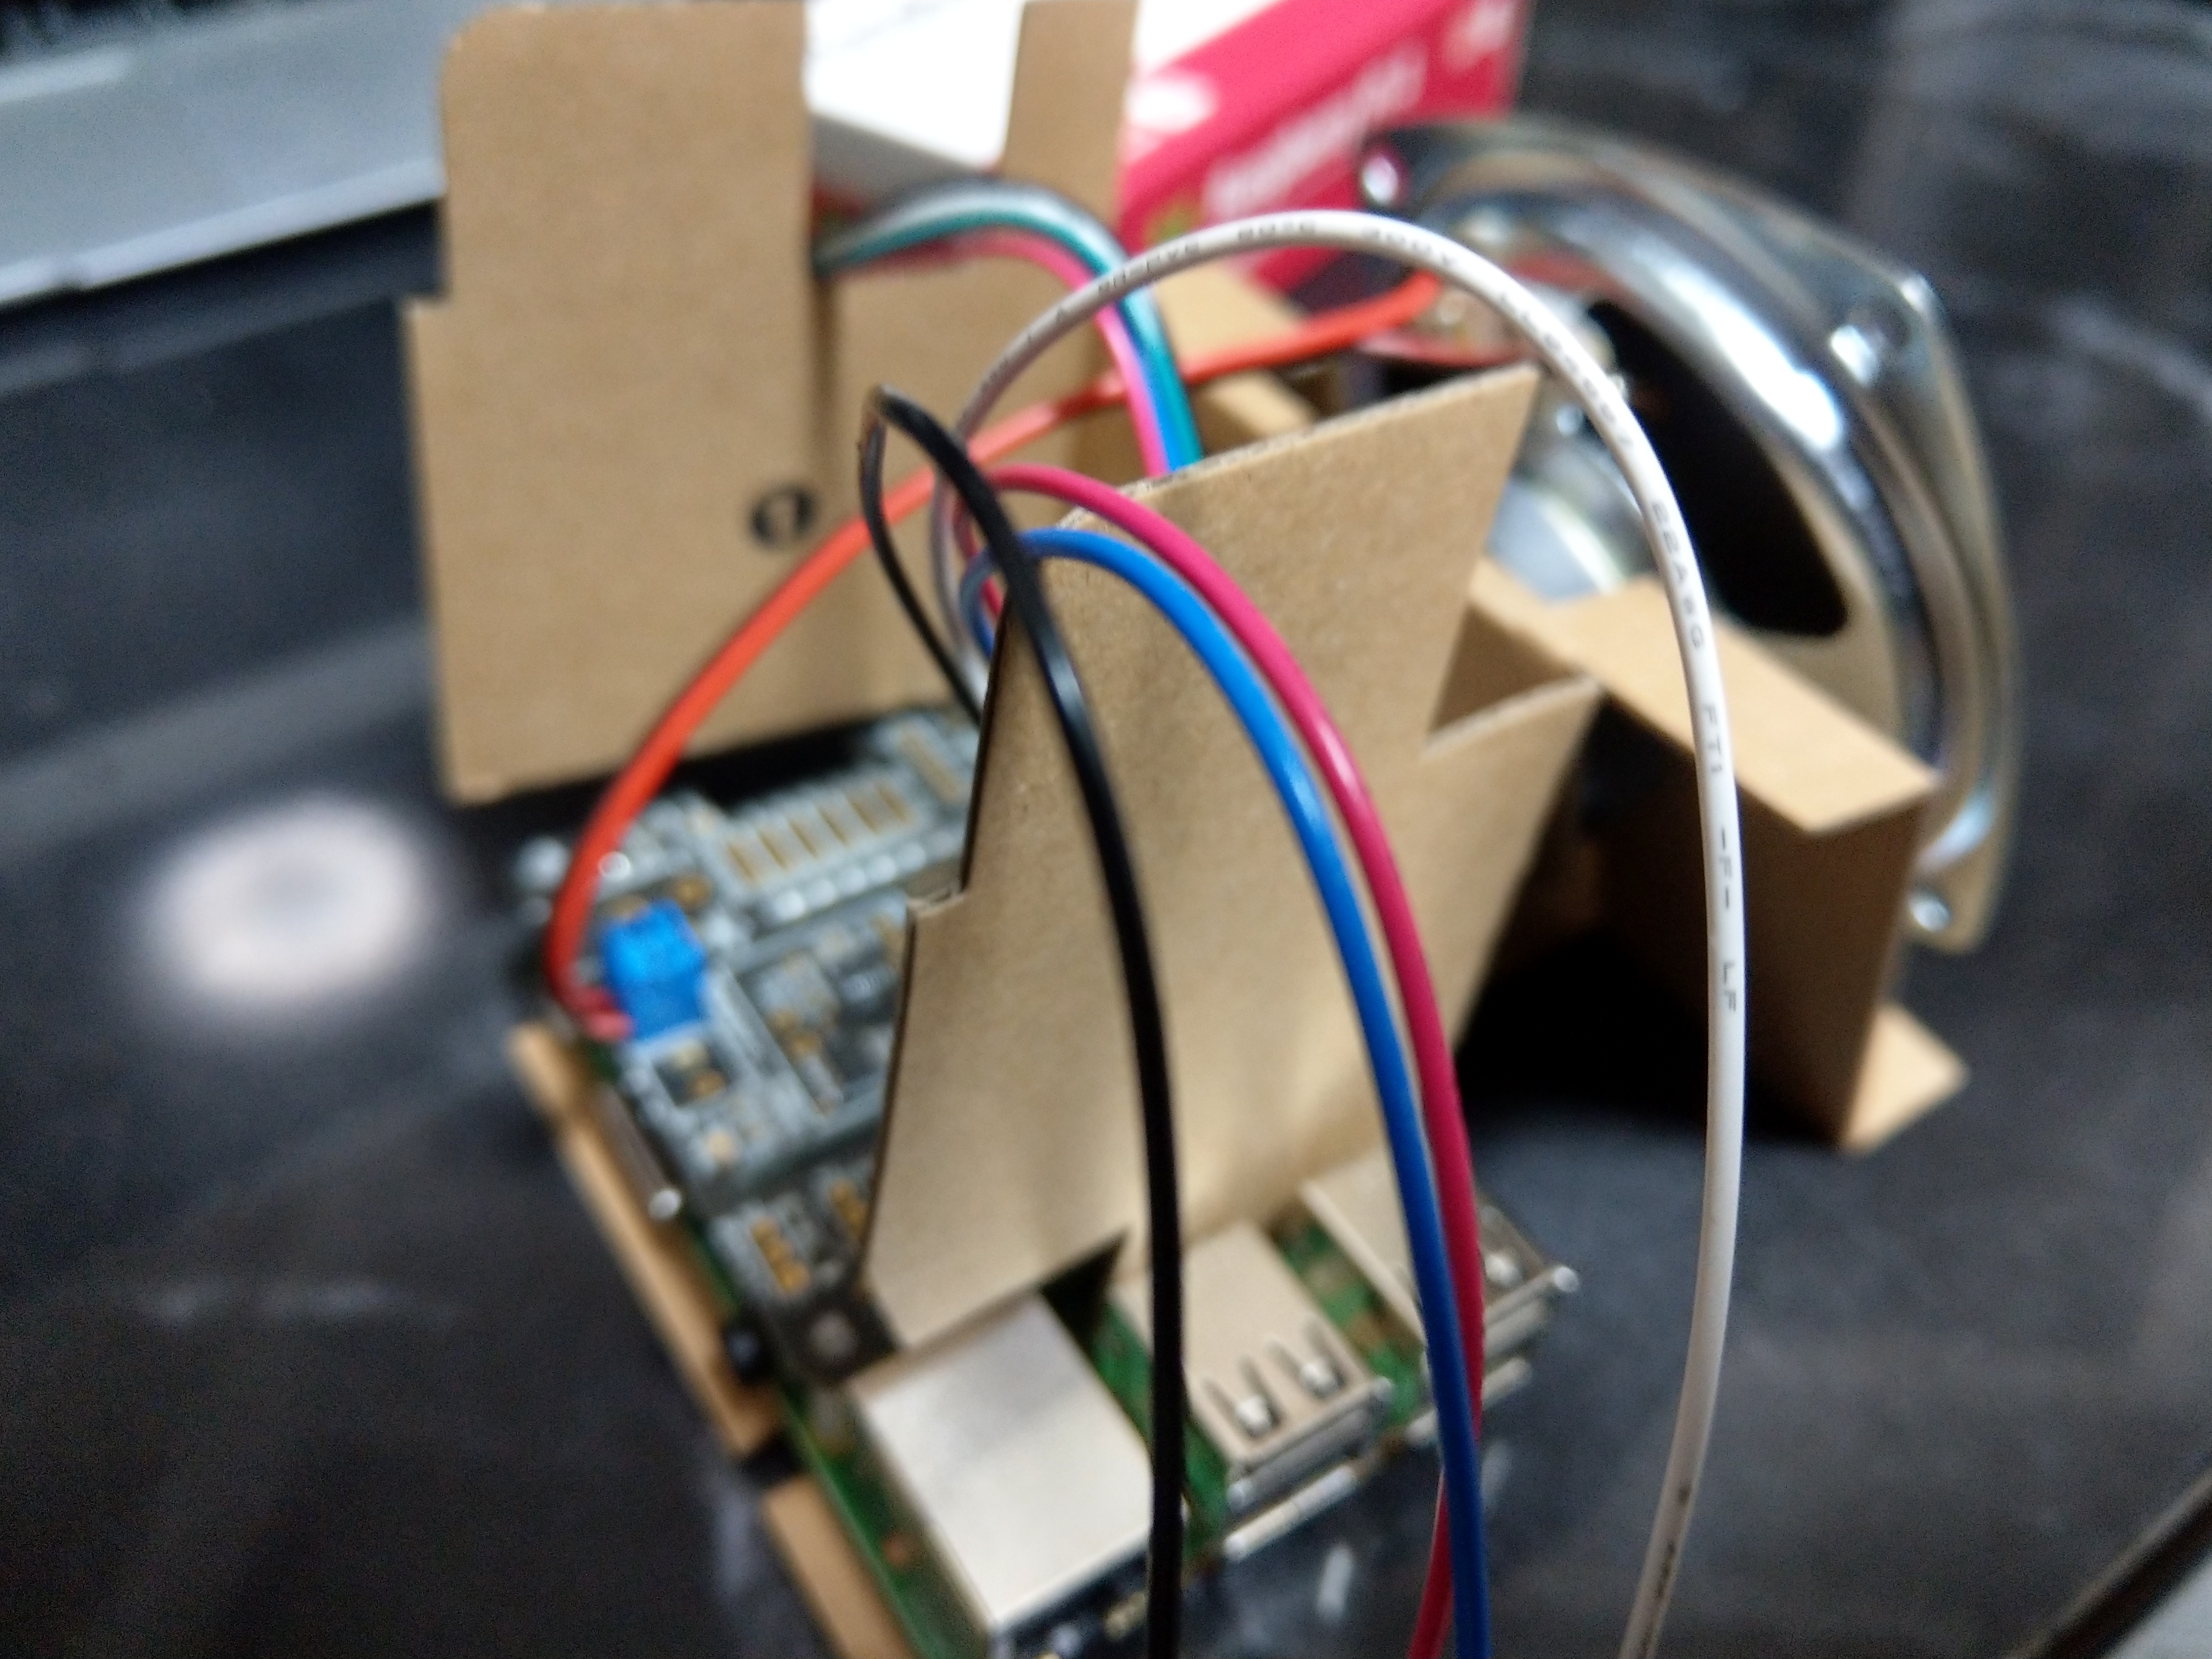
ラズパイとスピーカーを収めます。
外箱にいれます。写真撮り忘れましたが、マイクボードもつけます。(両面で)
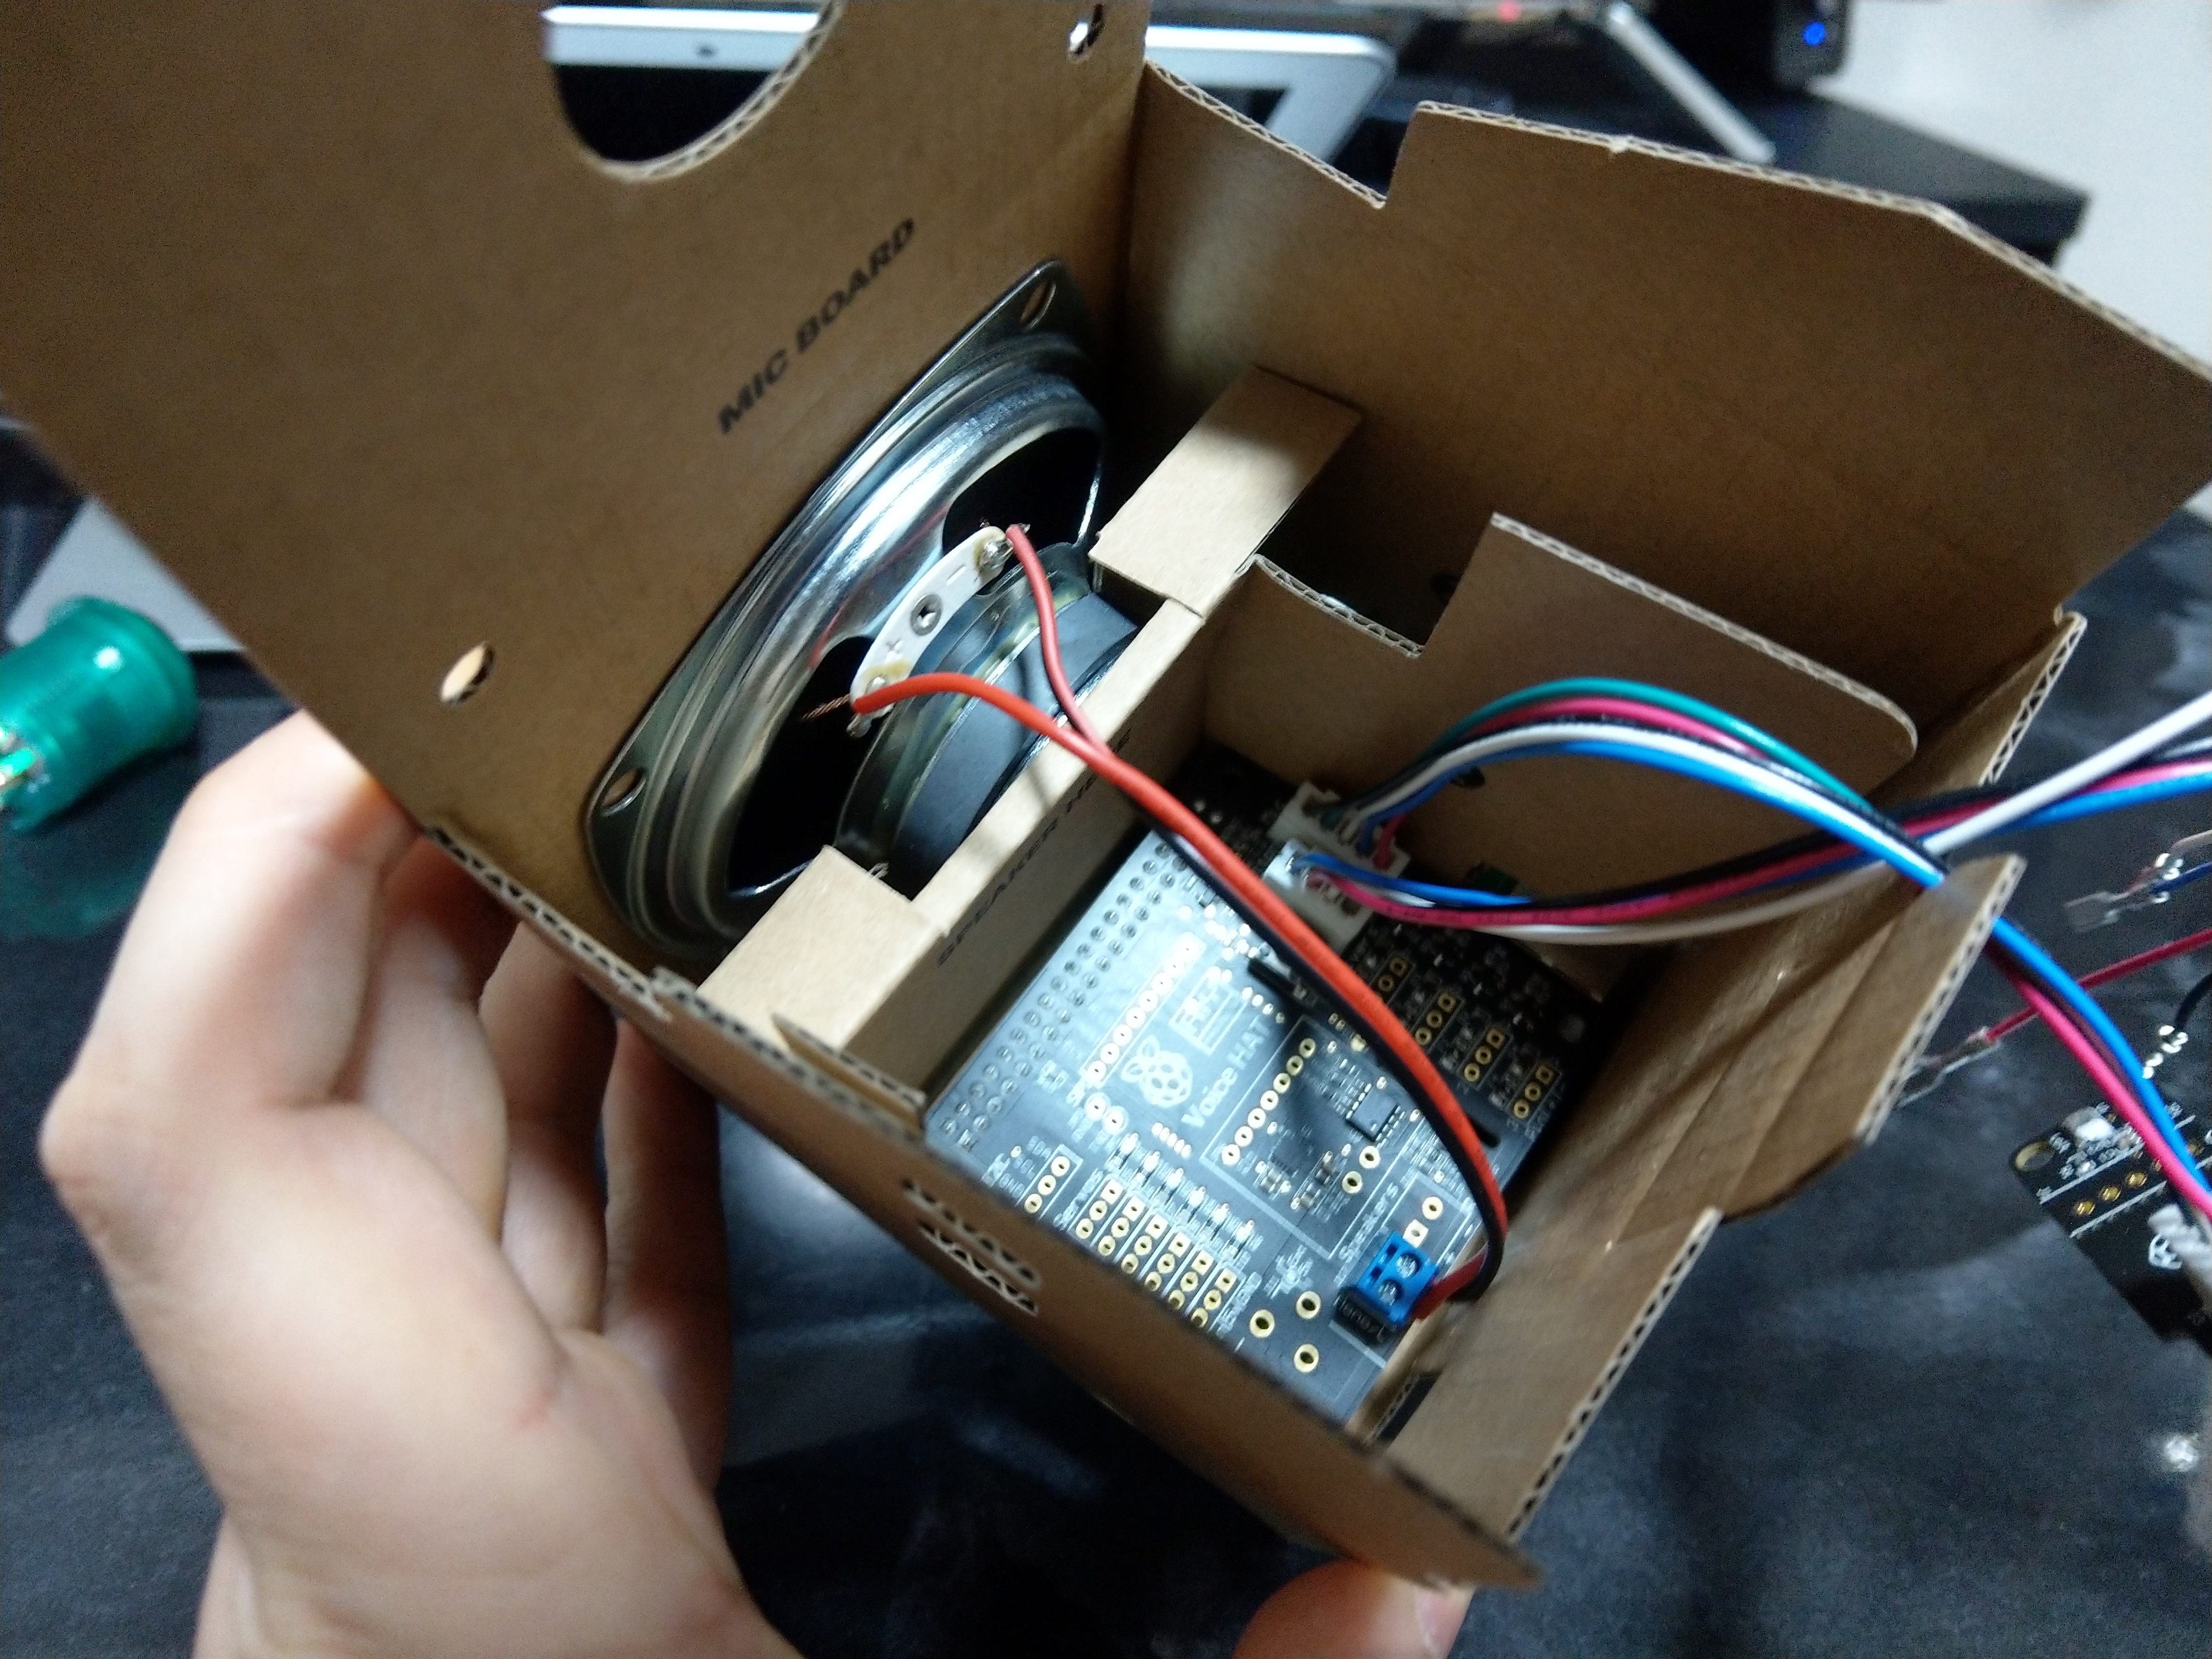
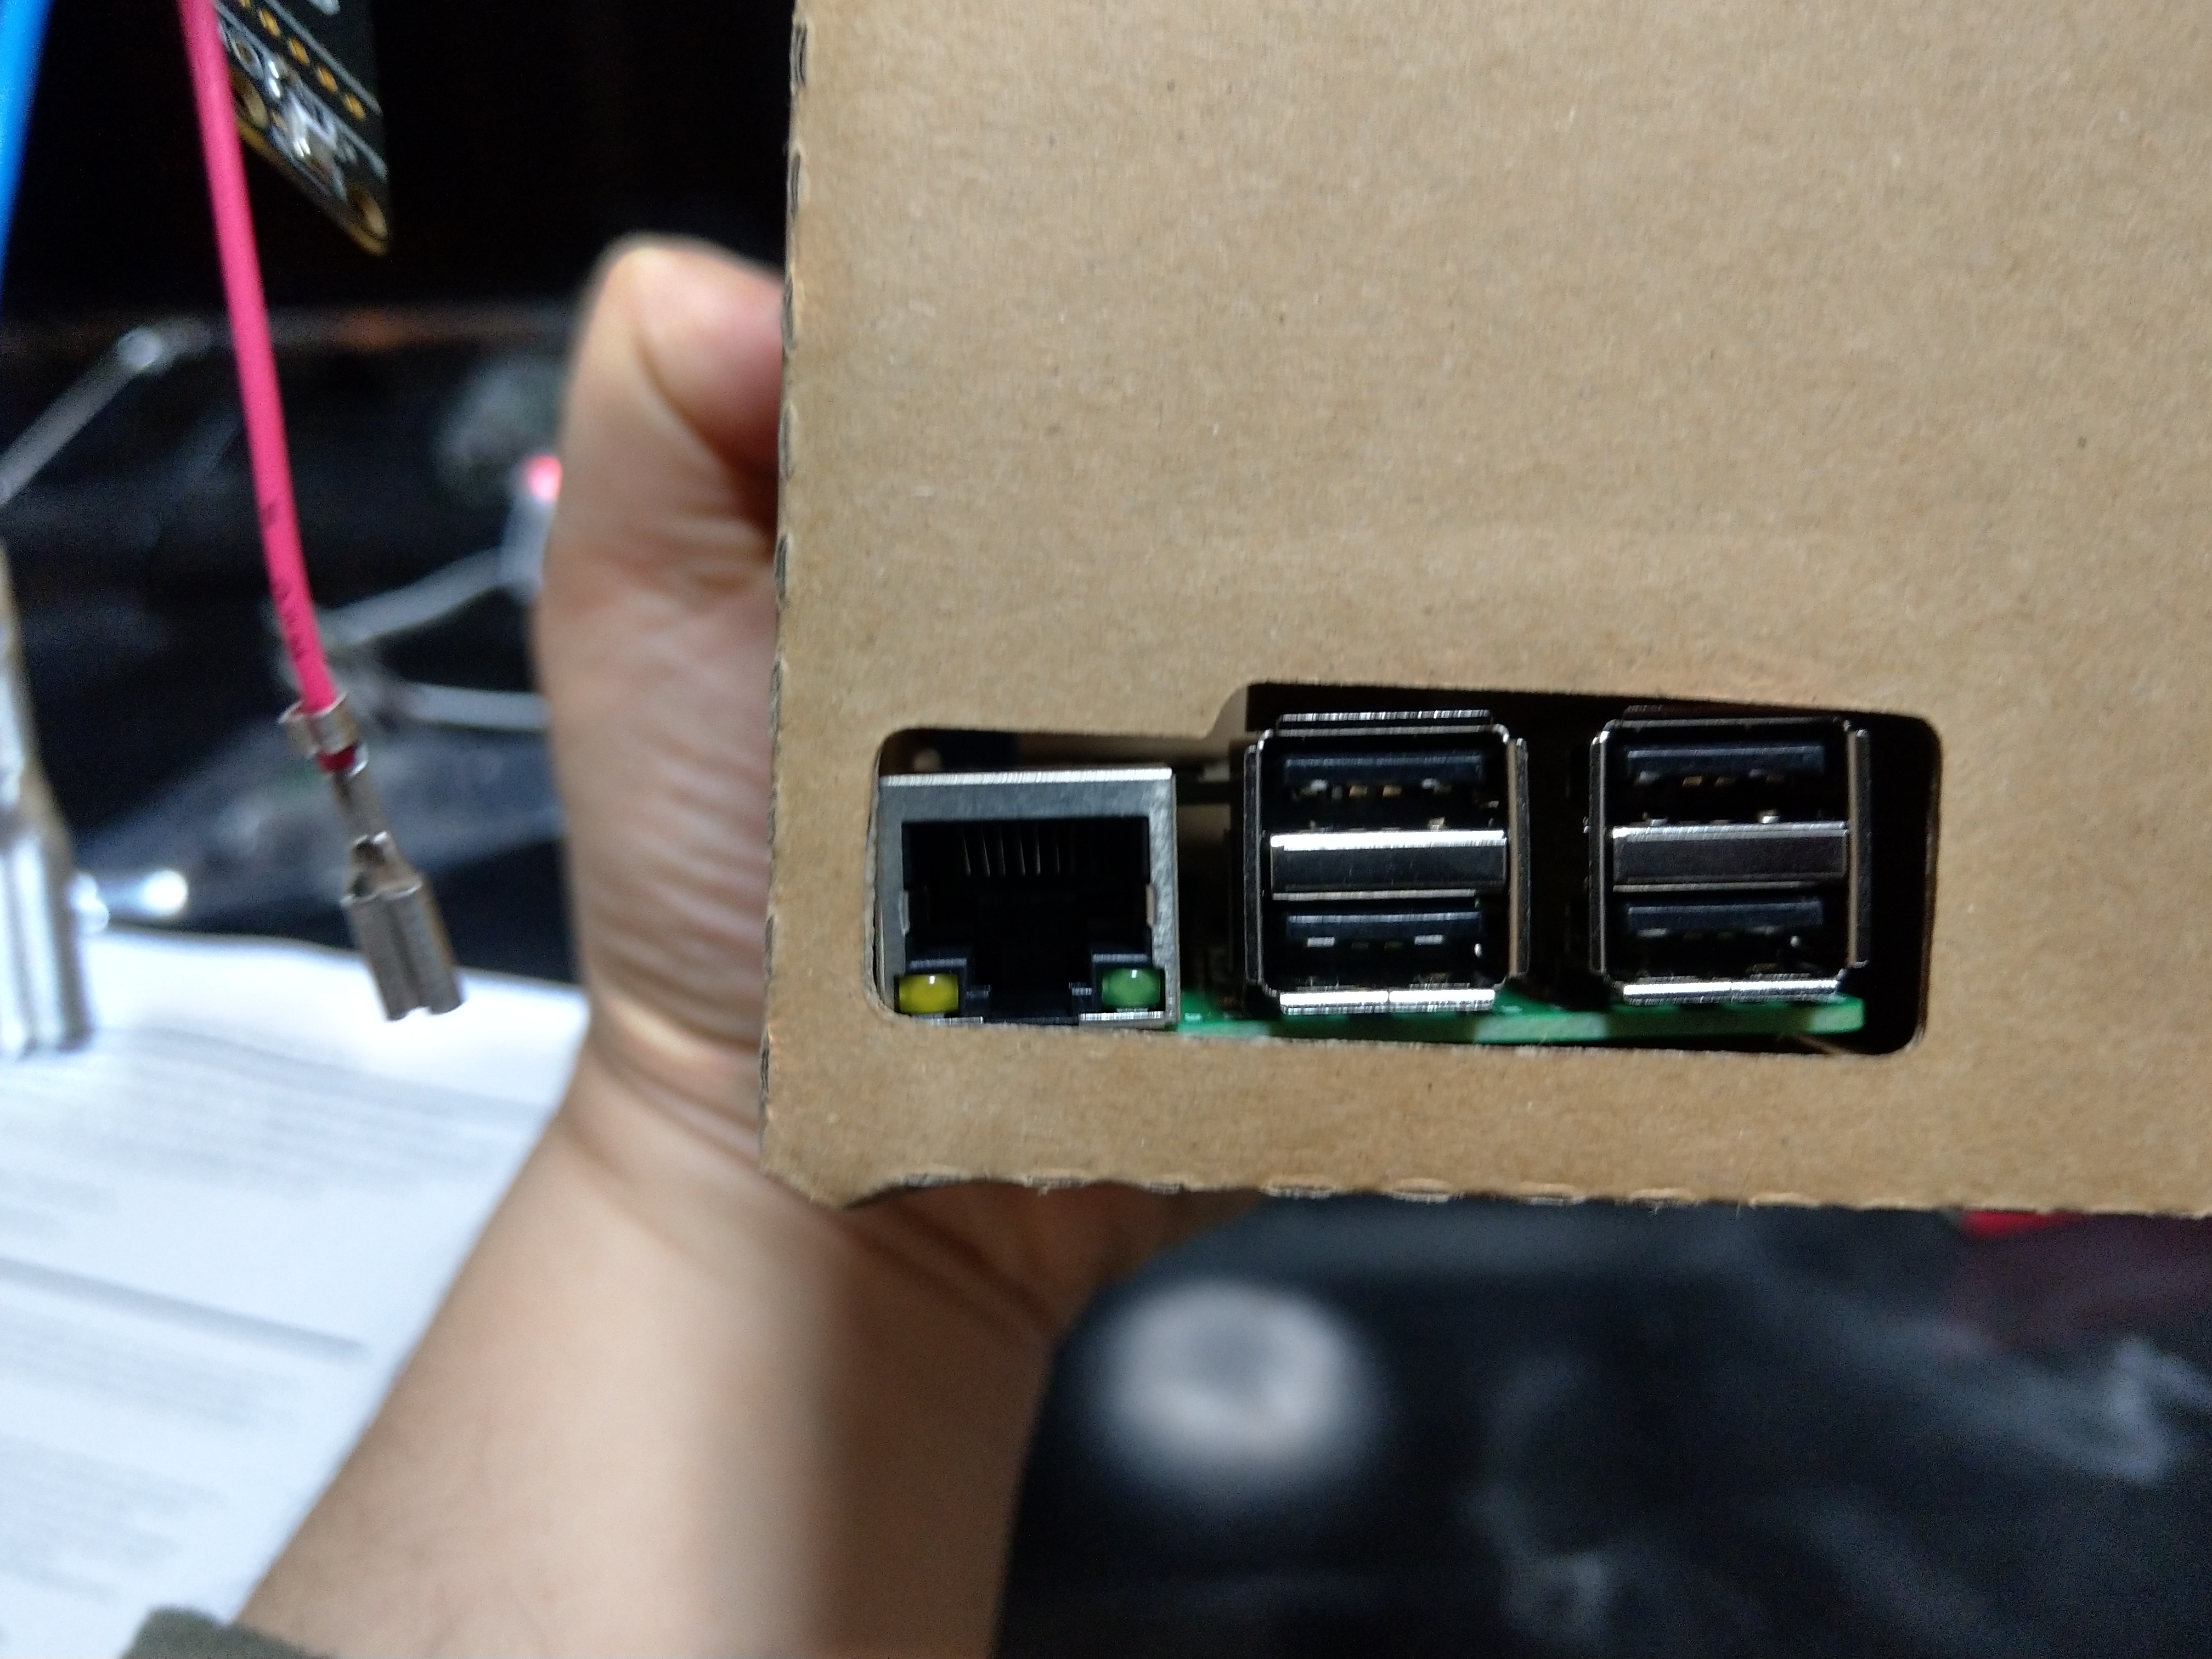
いれ終わったところ。HDMIと電源もちゃんと横から抜き差しできます。
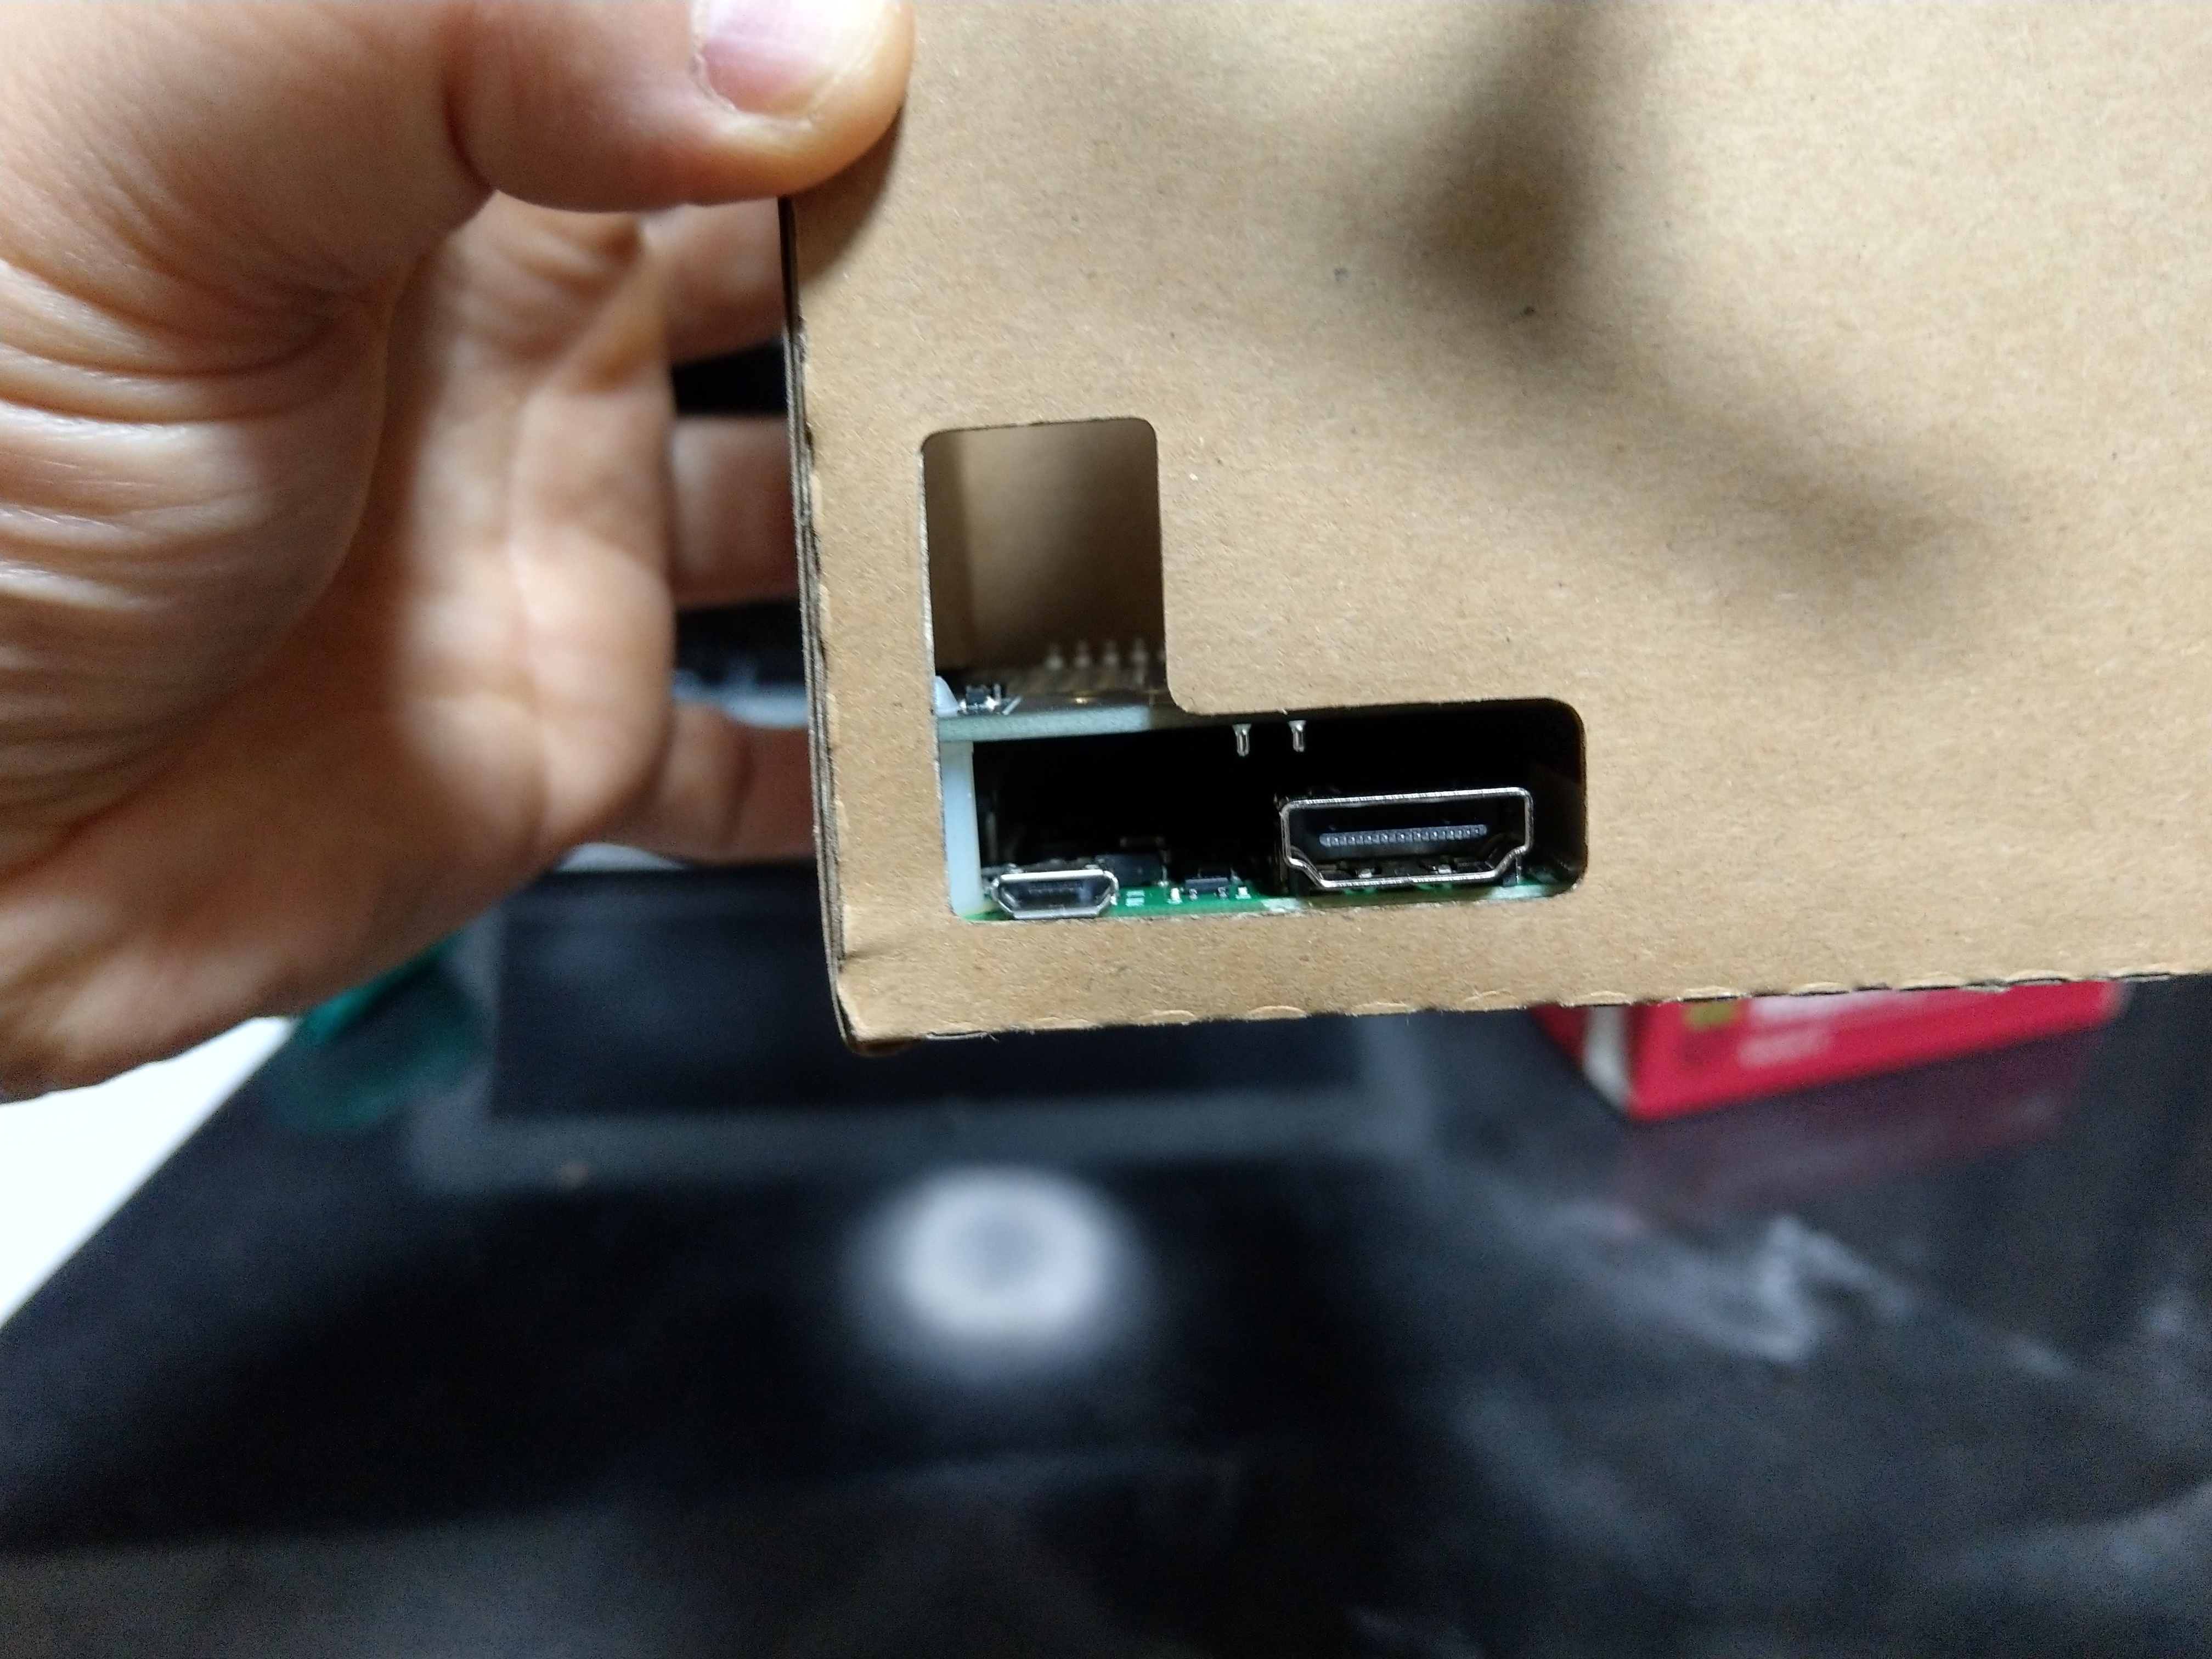
なんか斜めってるけどUSBとLAN
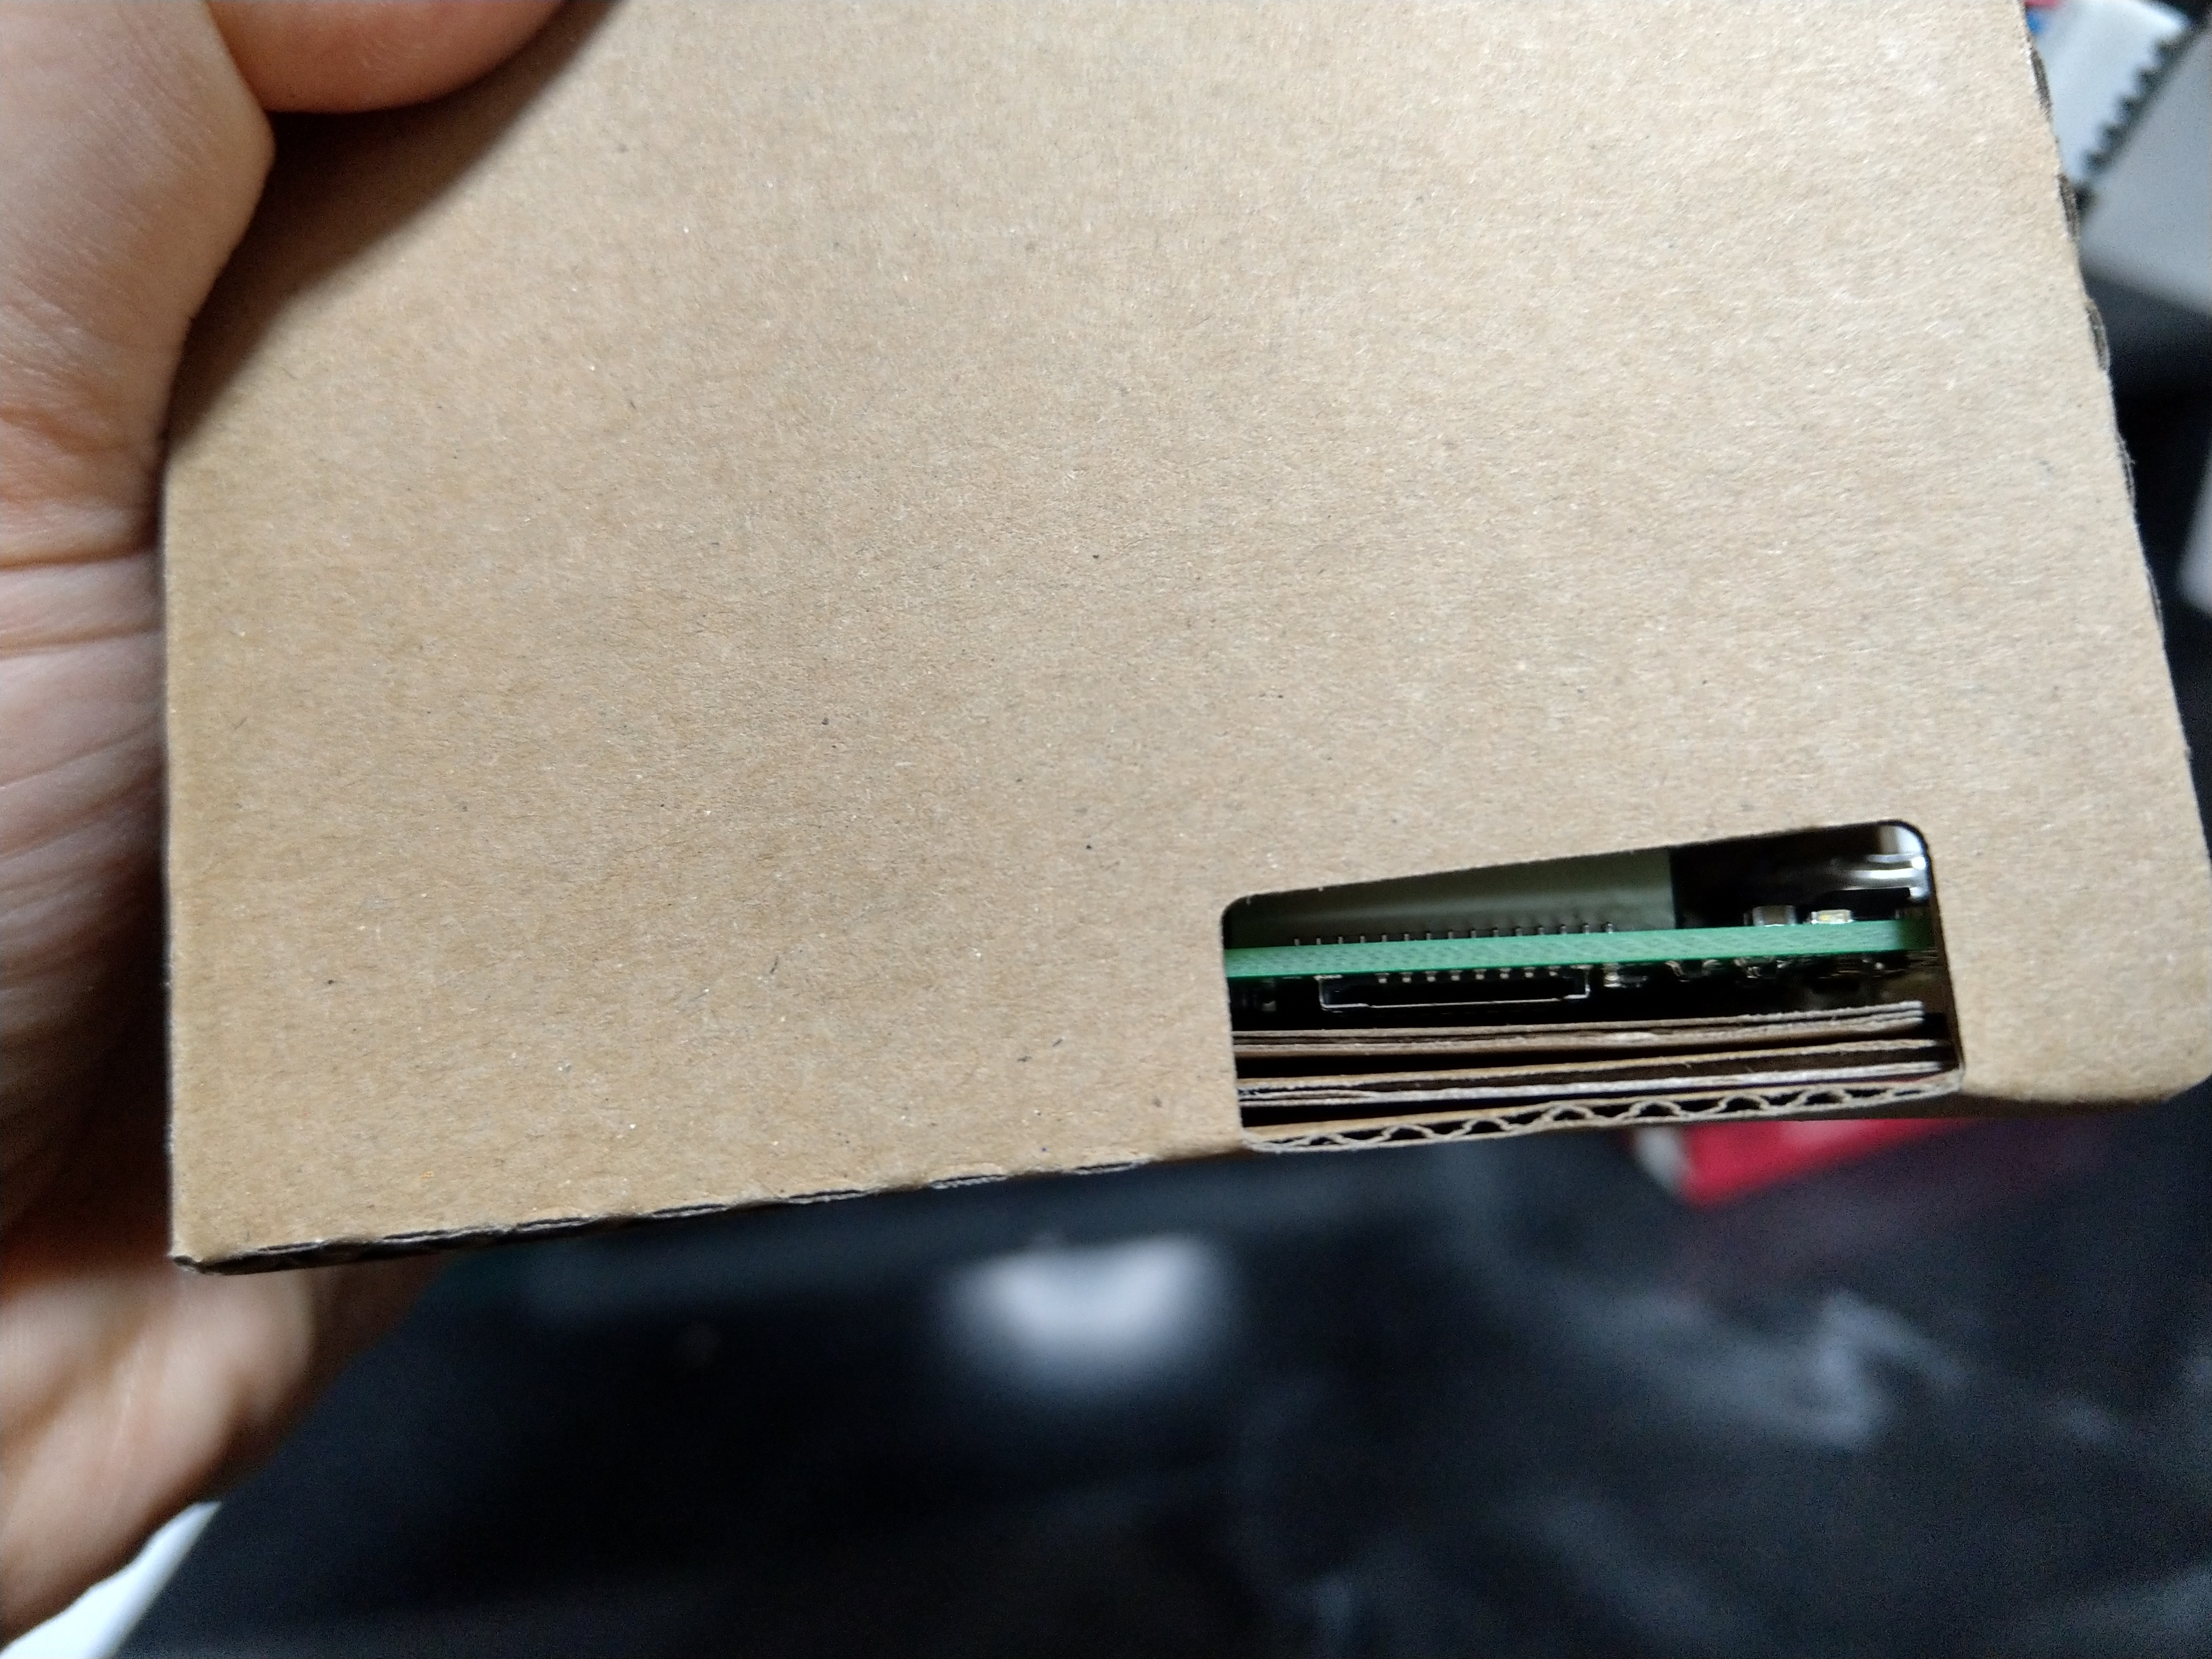
だいぶ斜めってるけど、SDカード・・。
ボダンを取り付けます。
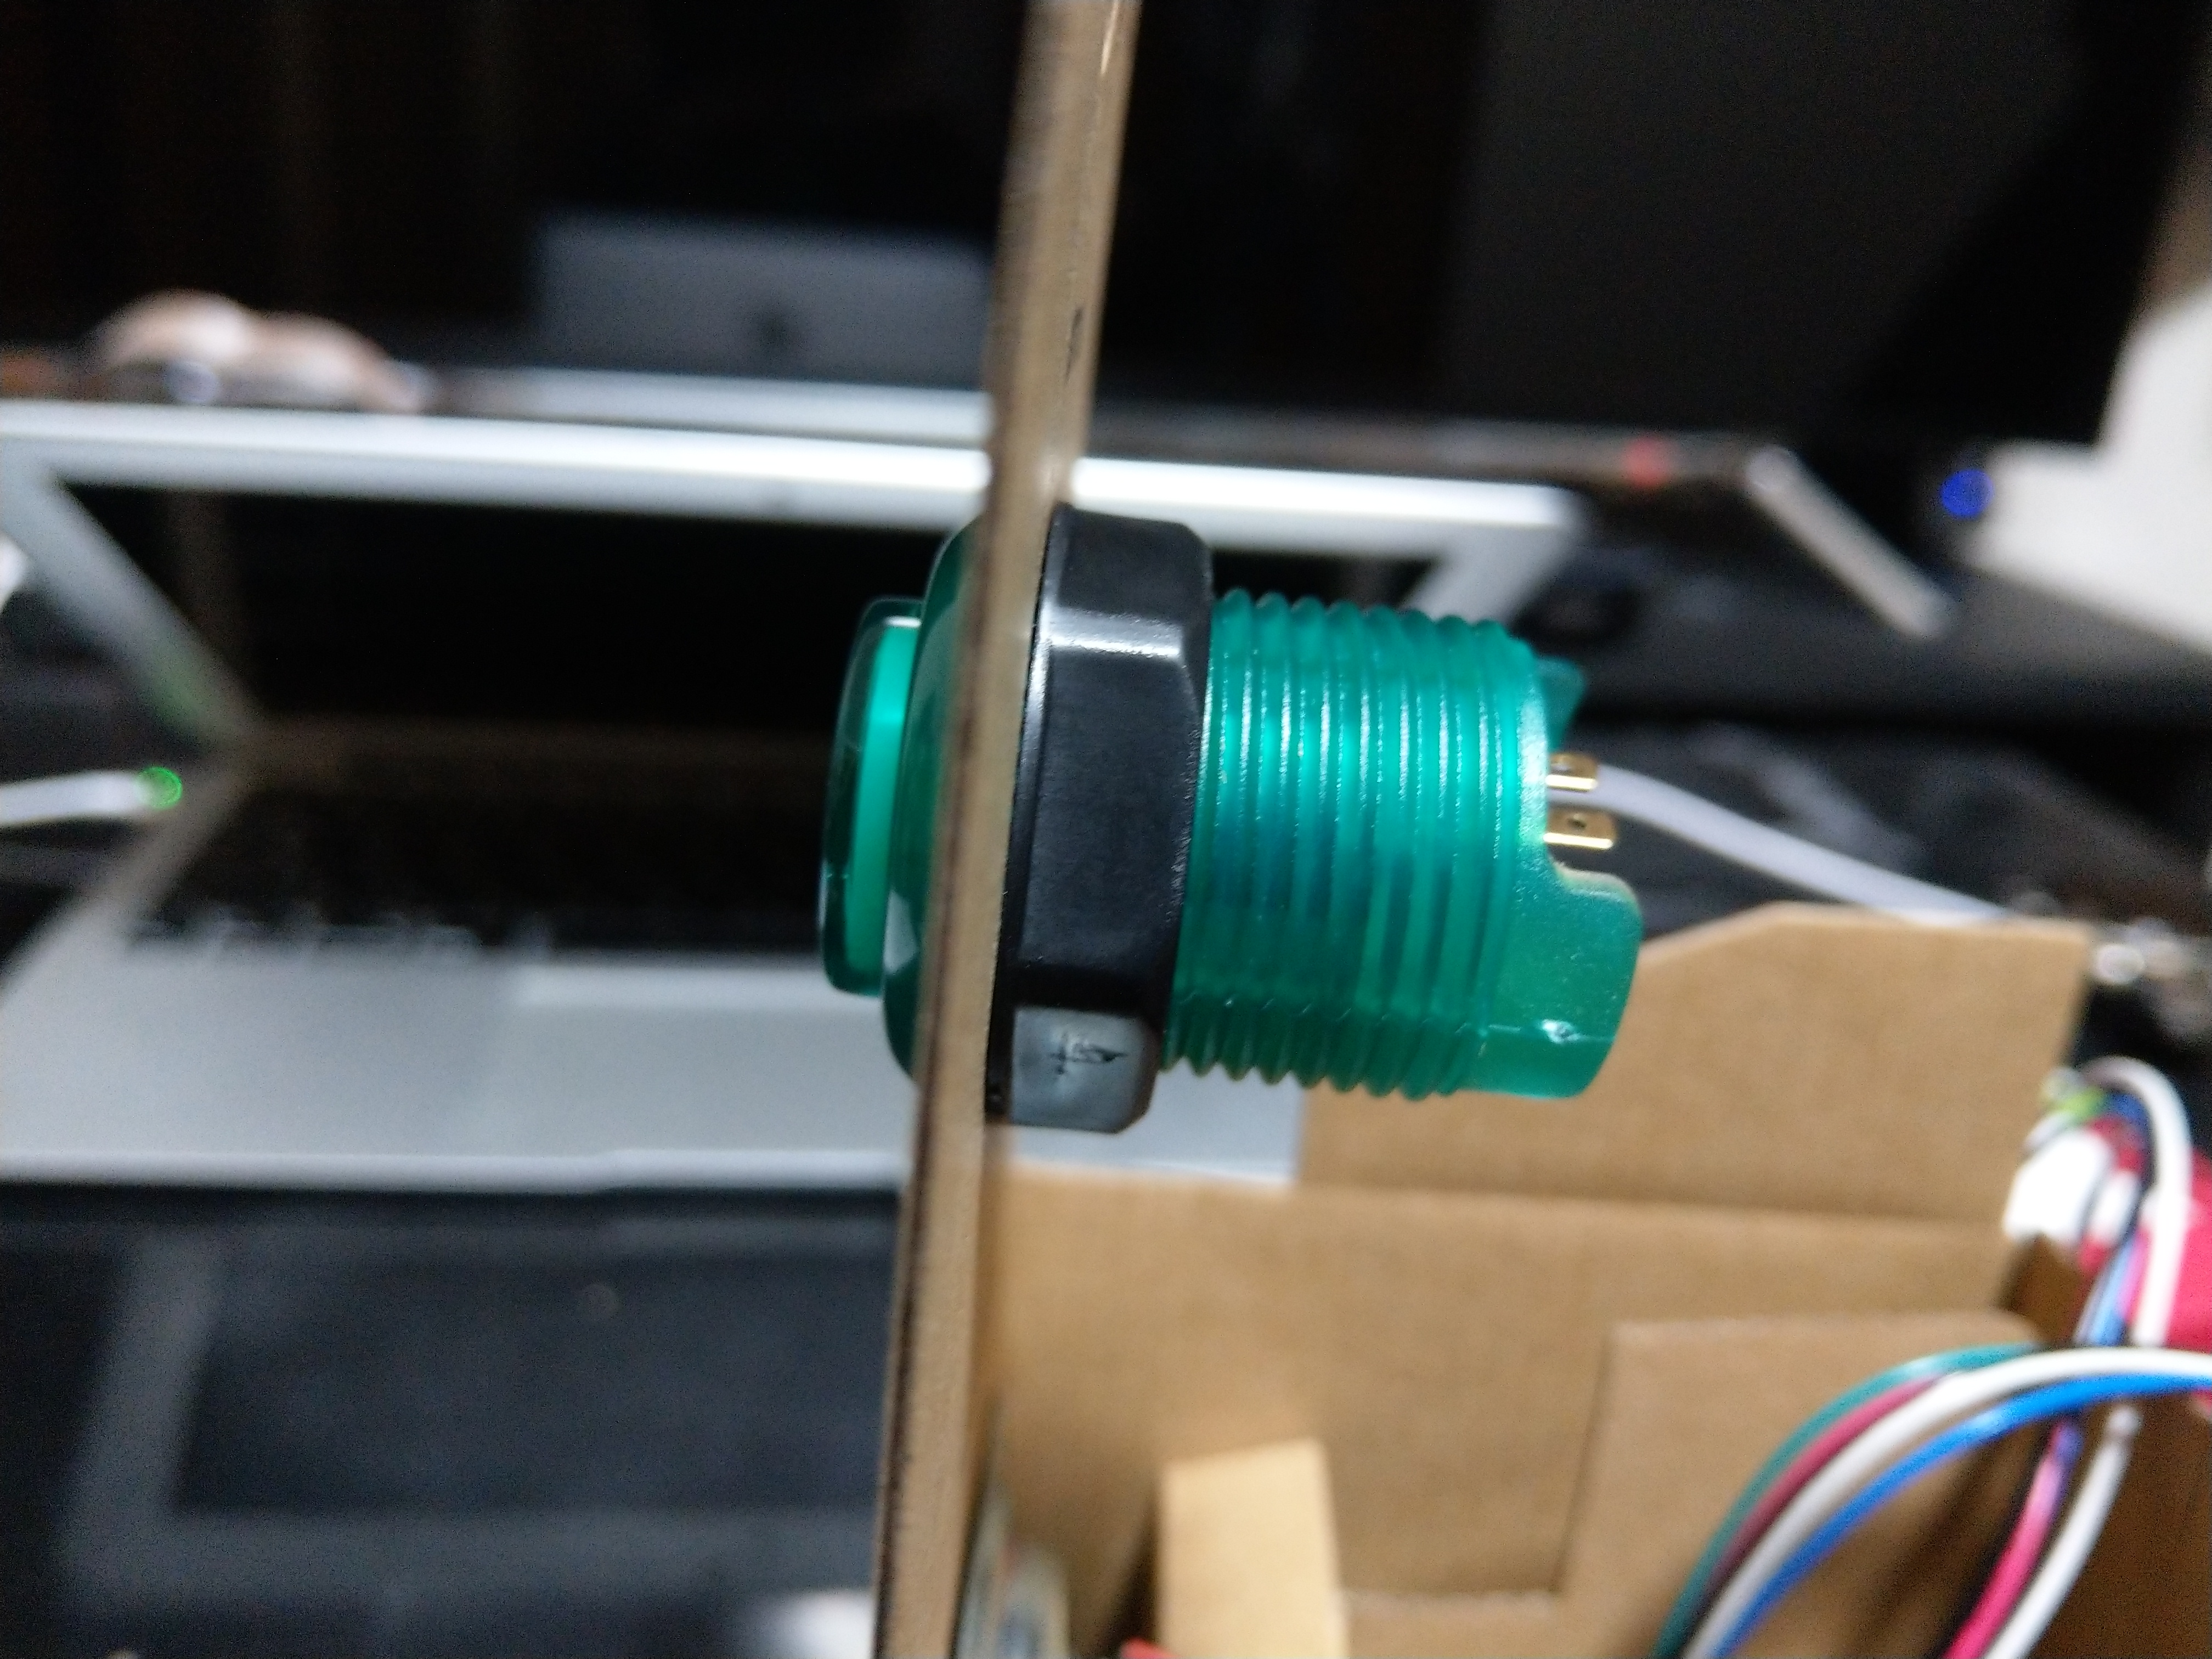
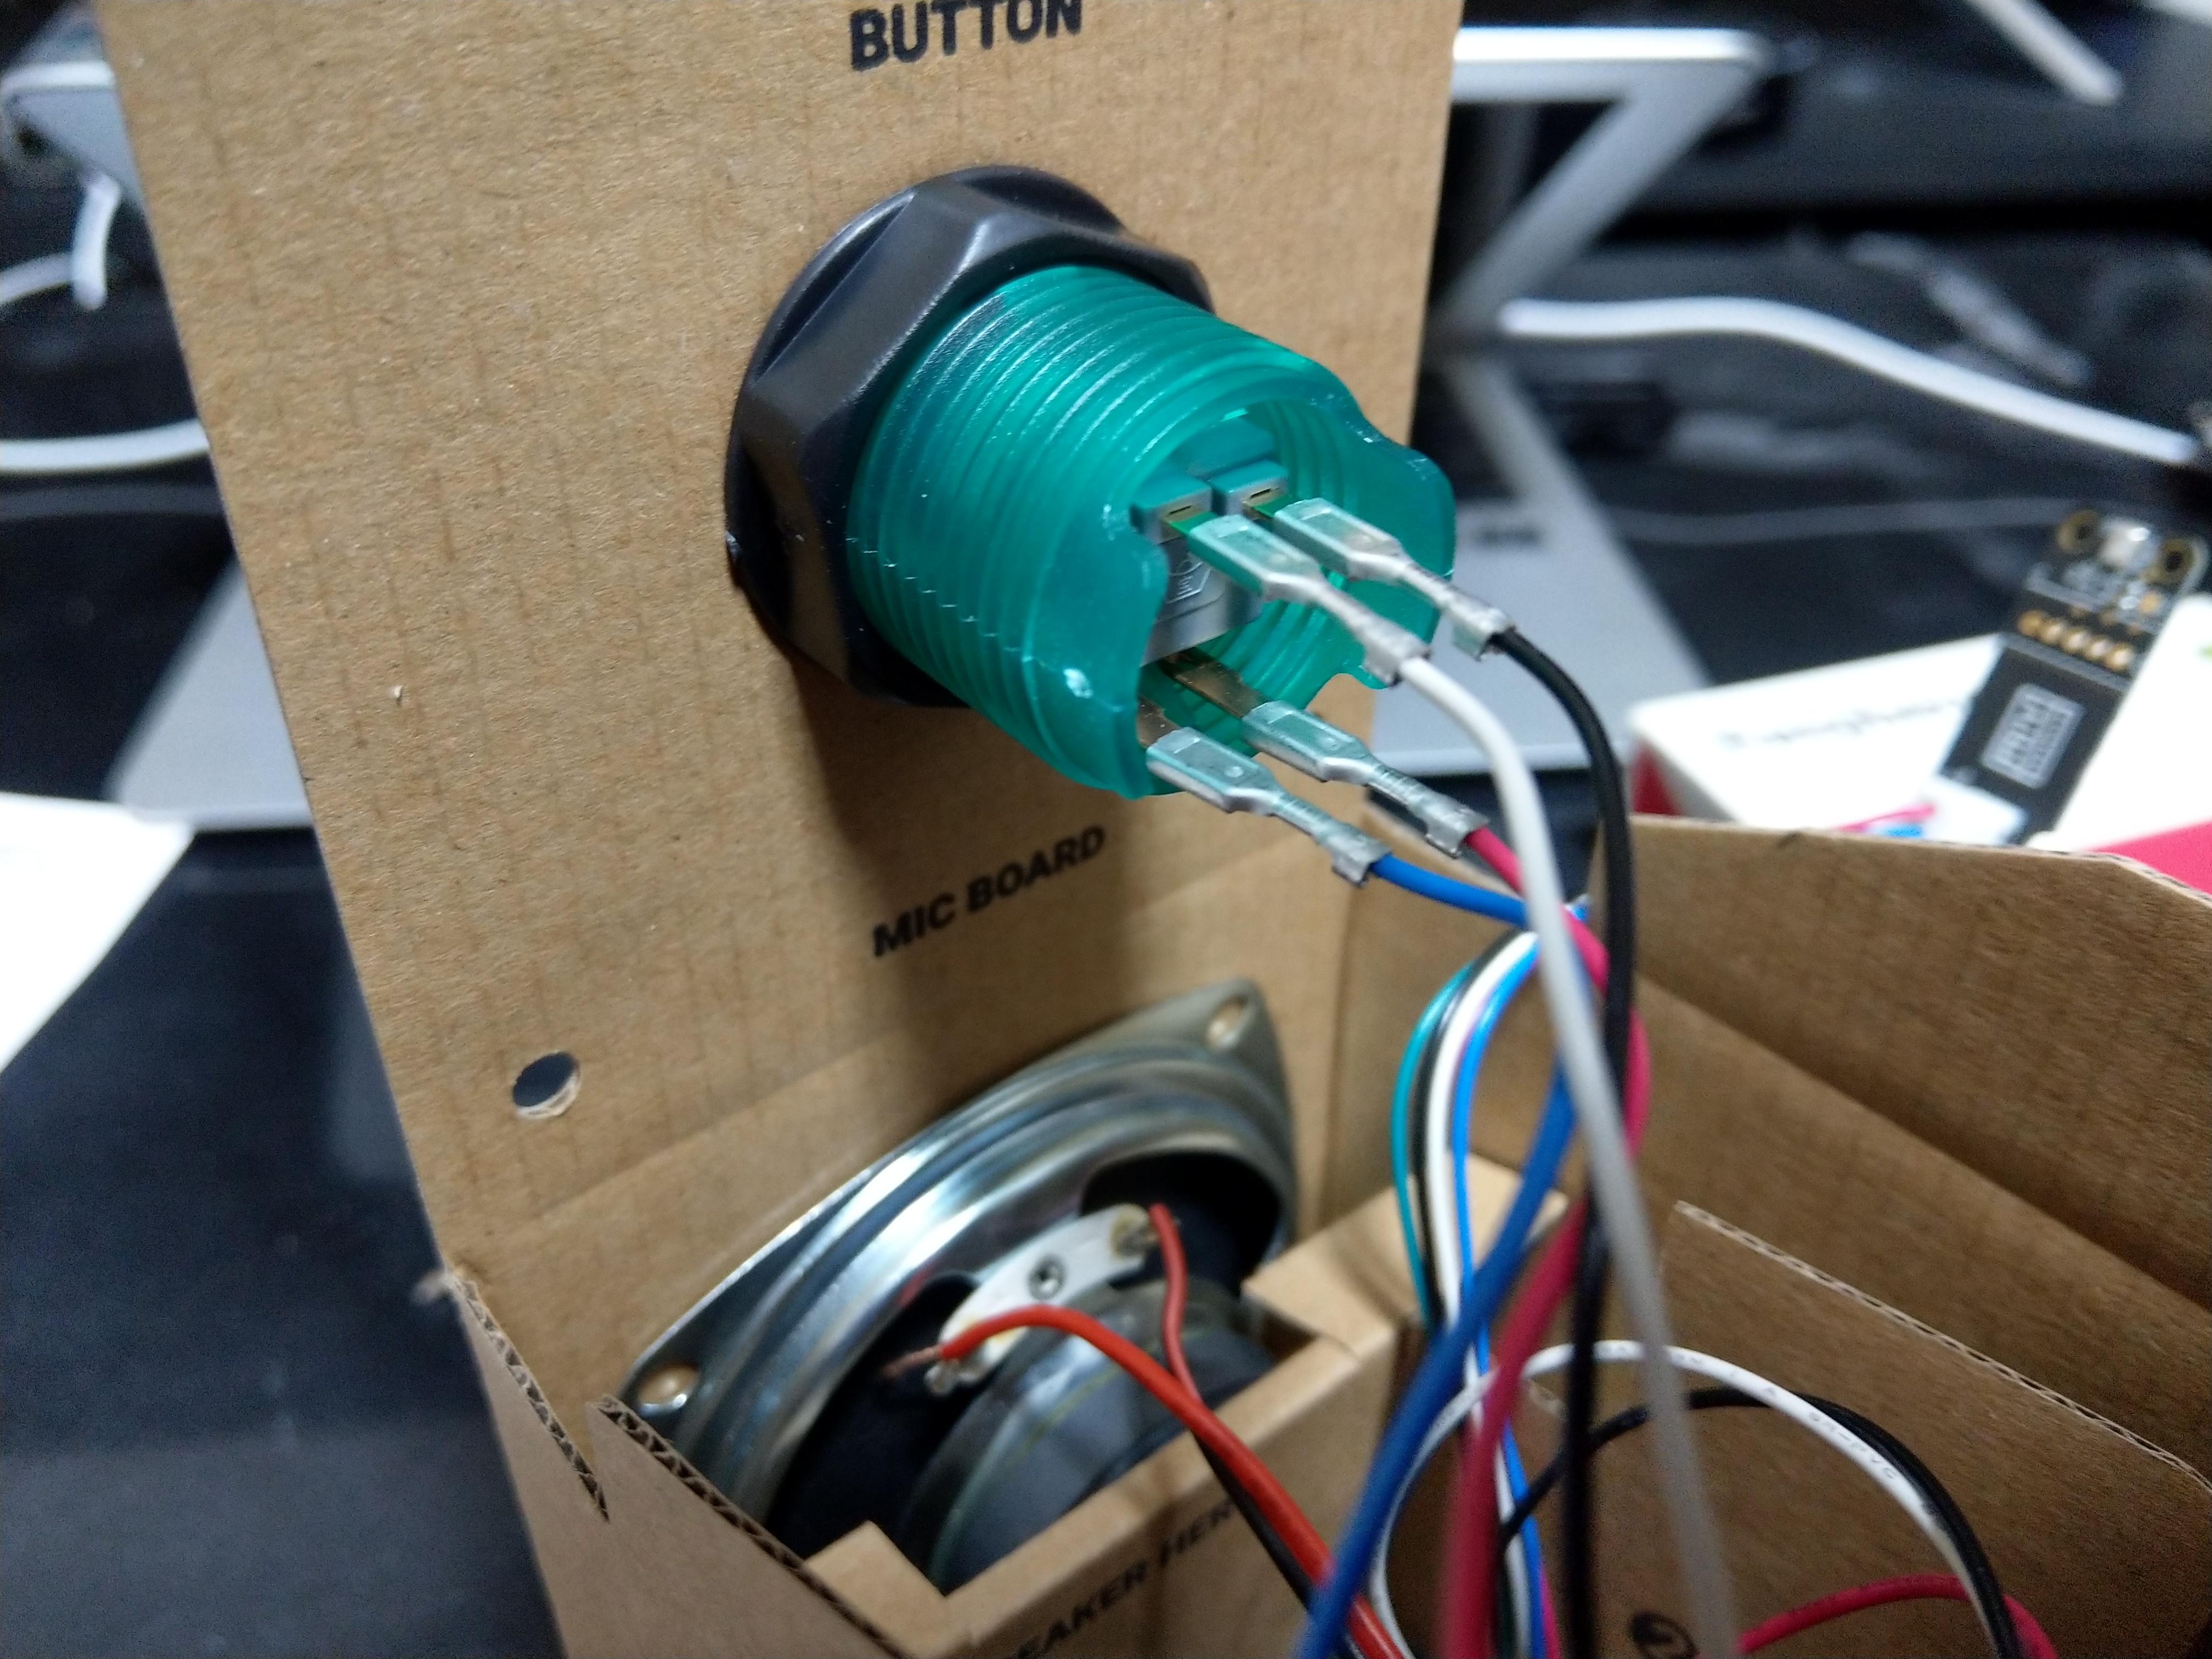
ボタンのケーブルを刺します。
なんか「宝」って書いてる・・・。向きに注意してケーブルはガイド通り。色で判別でいます。

白 黒
△宝△
青 赤

です。
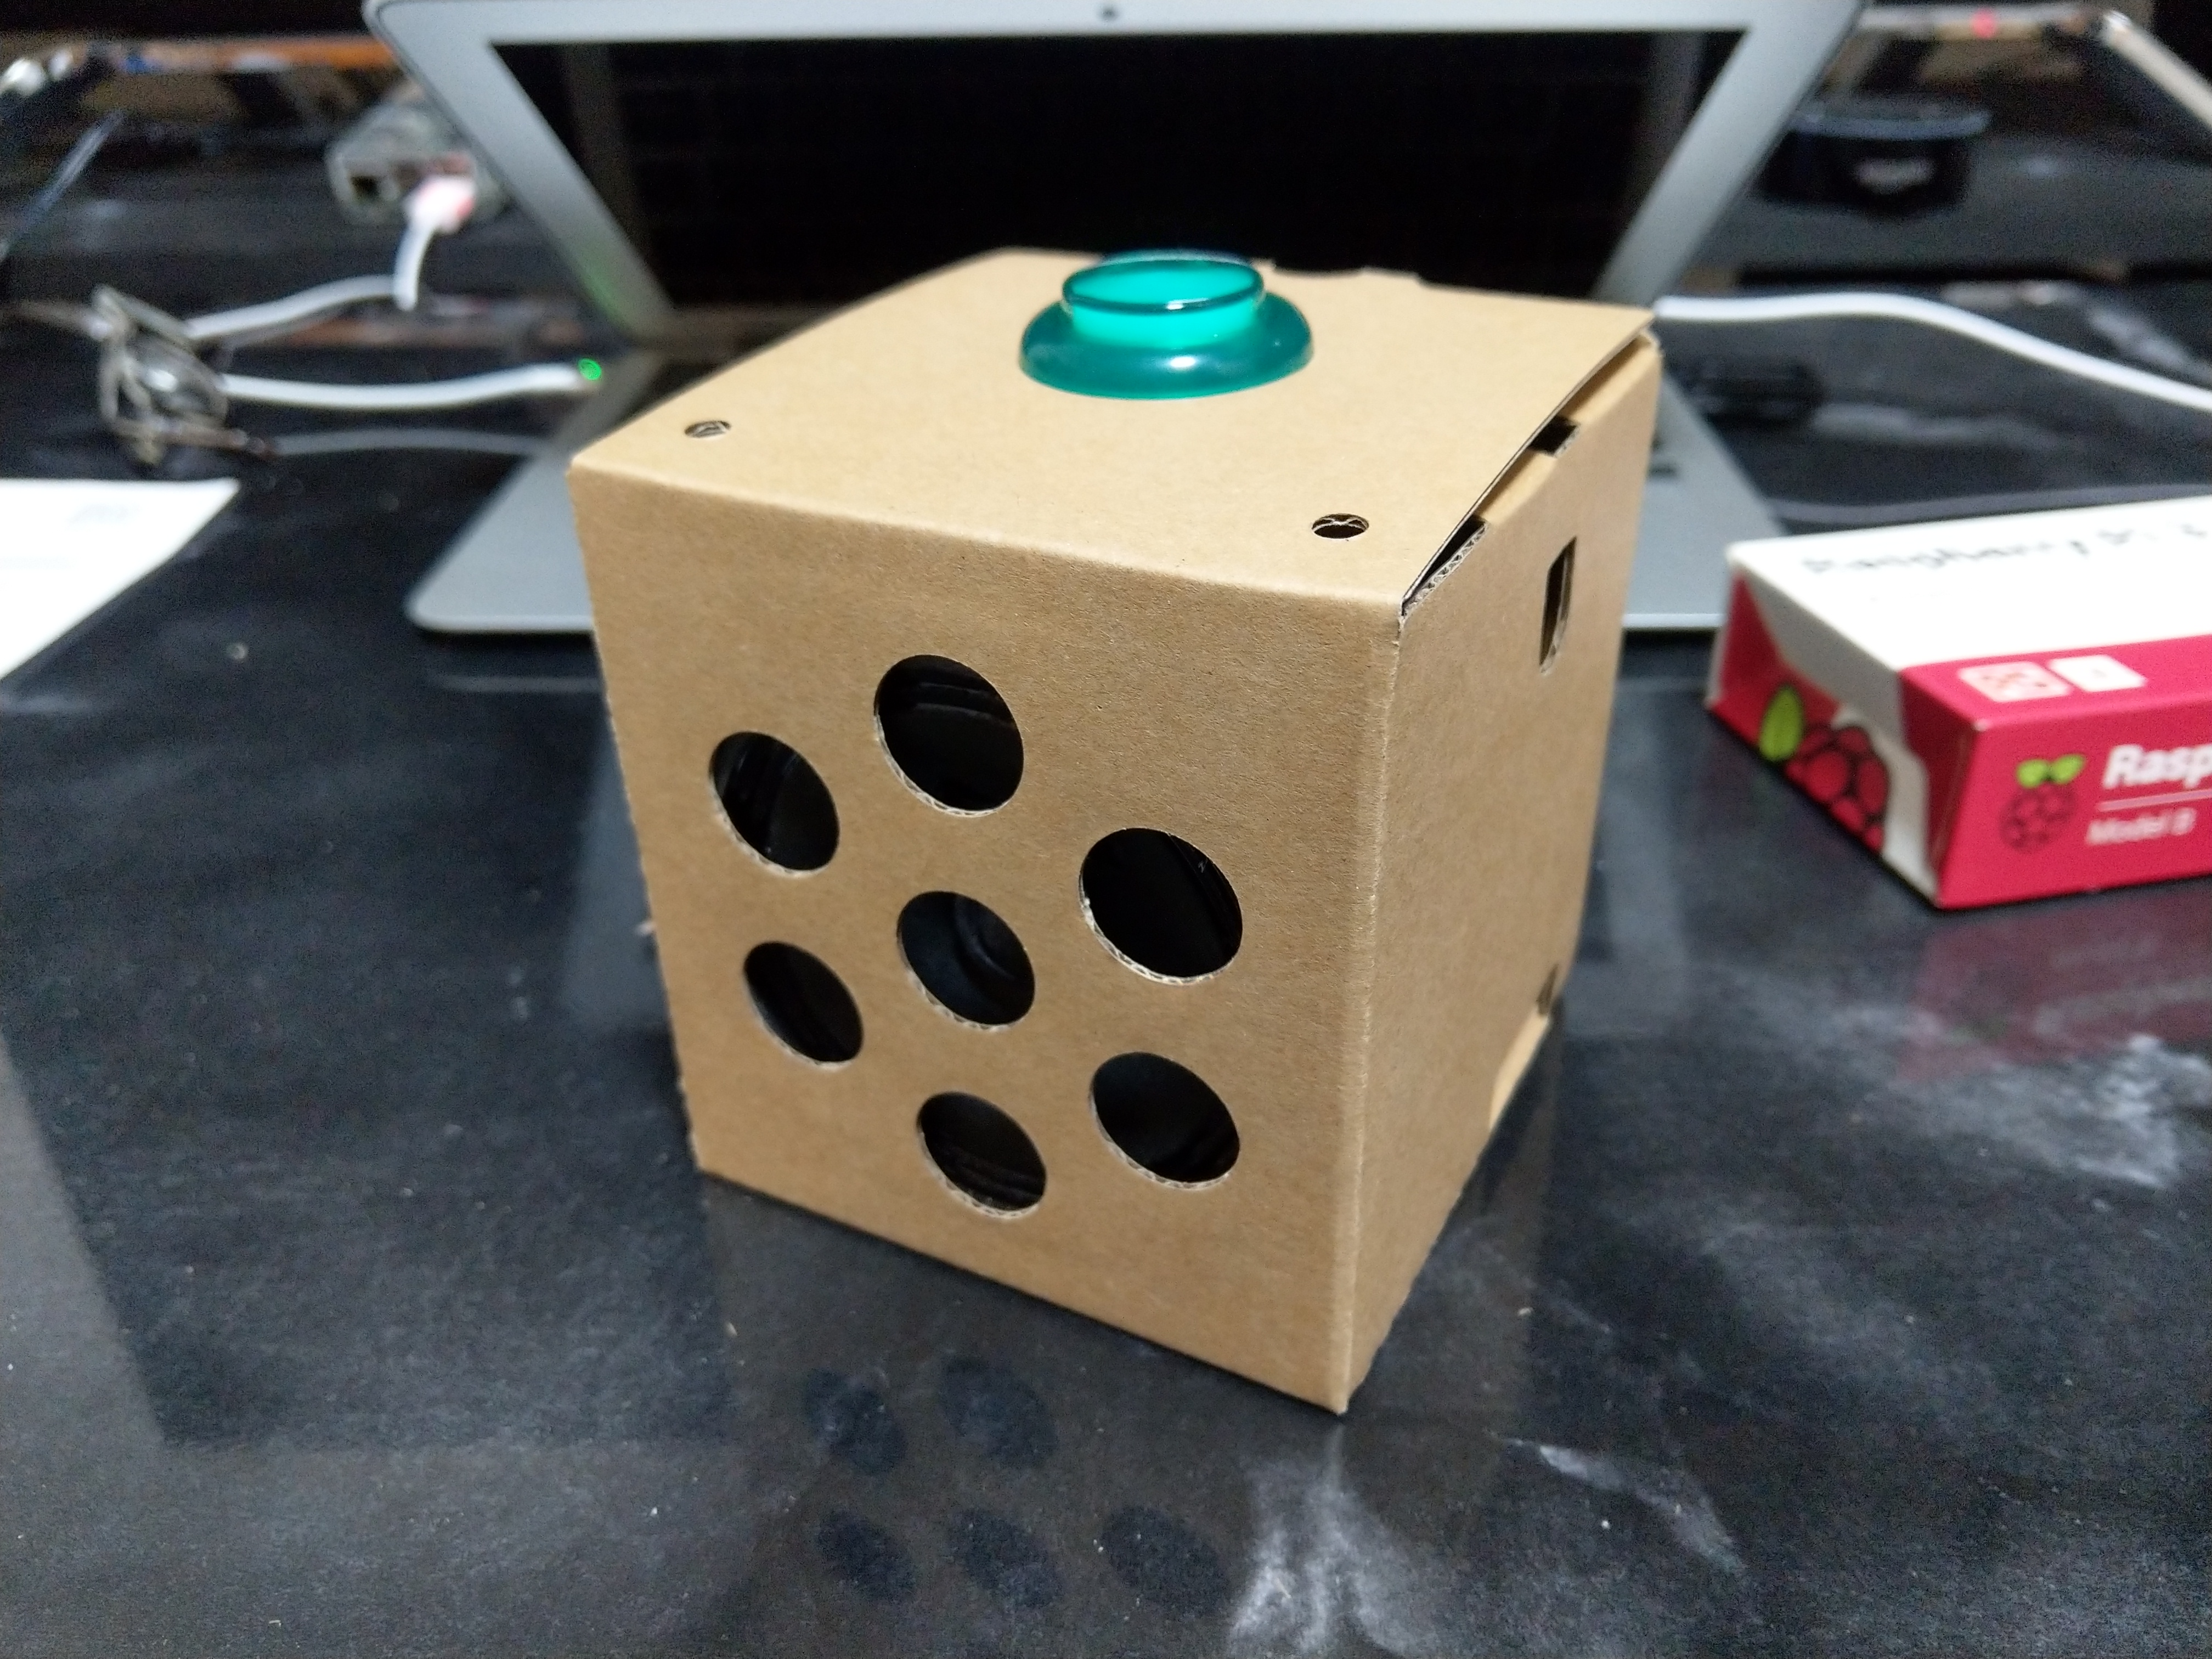
でけた!
SDも焼きががりました。
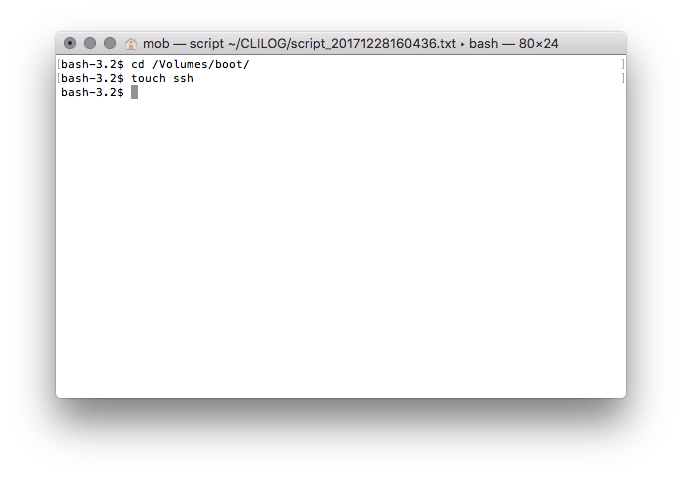
ここから、私は以下2つの操作をしました

・/boot/直下に空っぽのsshファイルを作成。(SSHを有効にするため)
あとWiFiの設定もしました。/boot/直下にいつもの「wpa_supplicant.conf」を書いておけば読み込んでくれる見たいです。
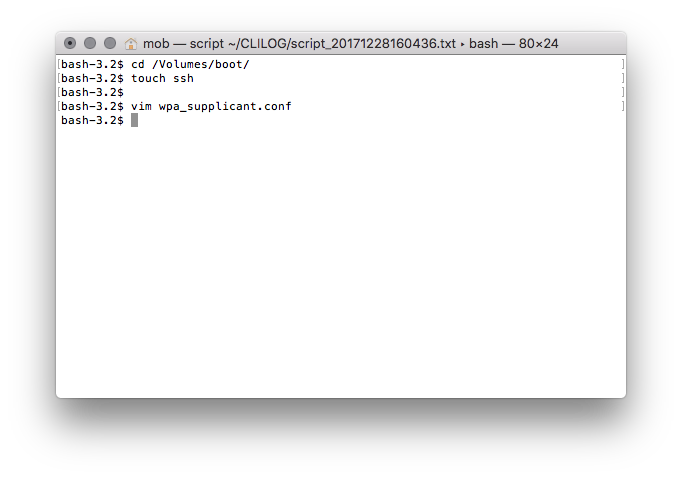
じゃぁSDカードを挿入して起動します!

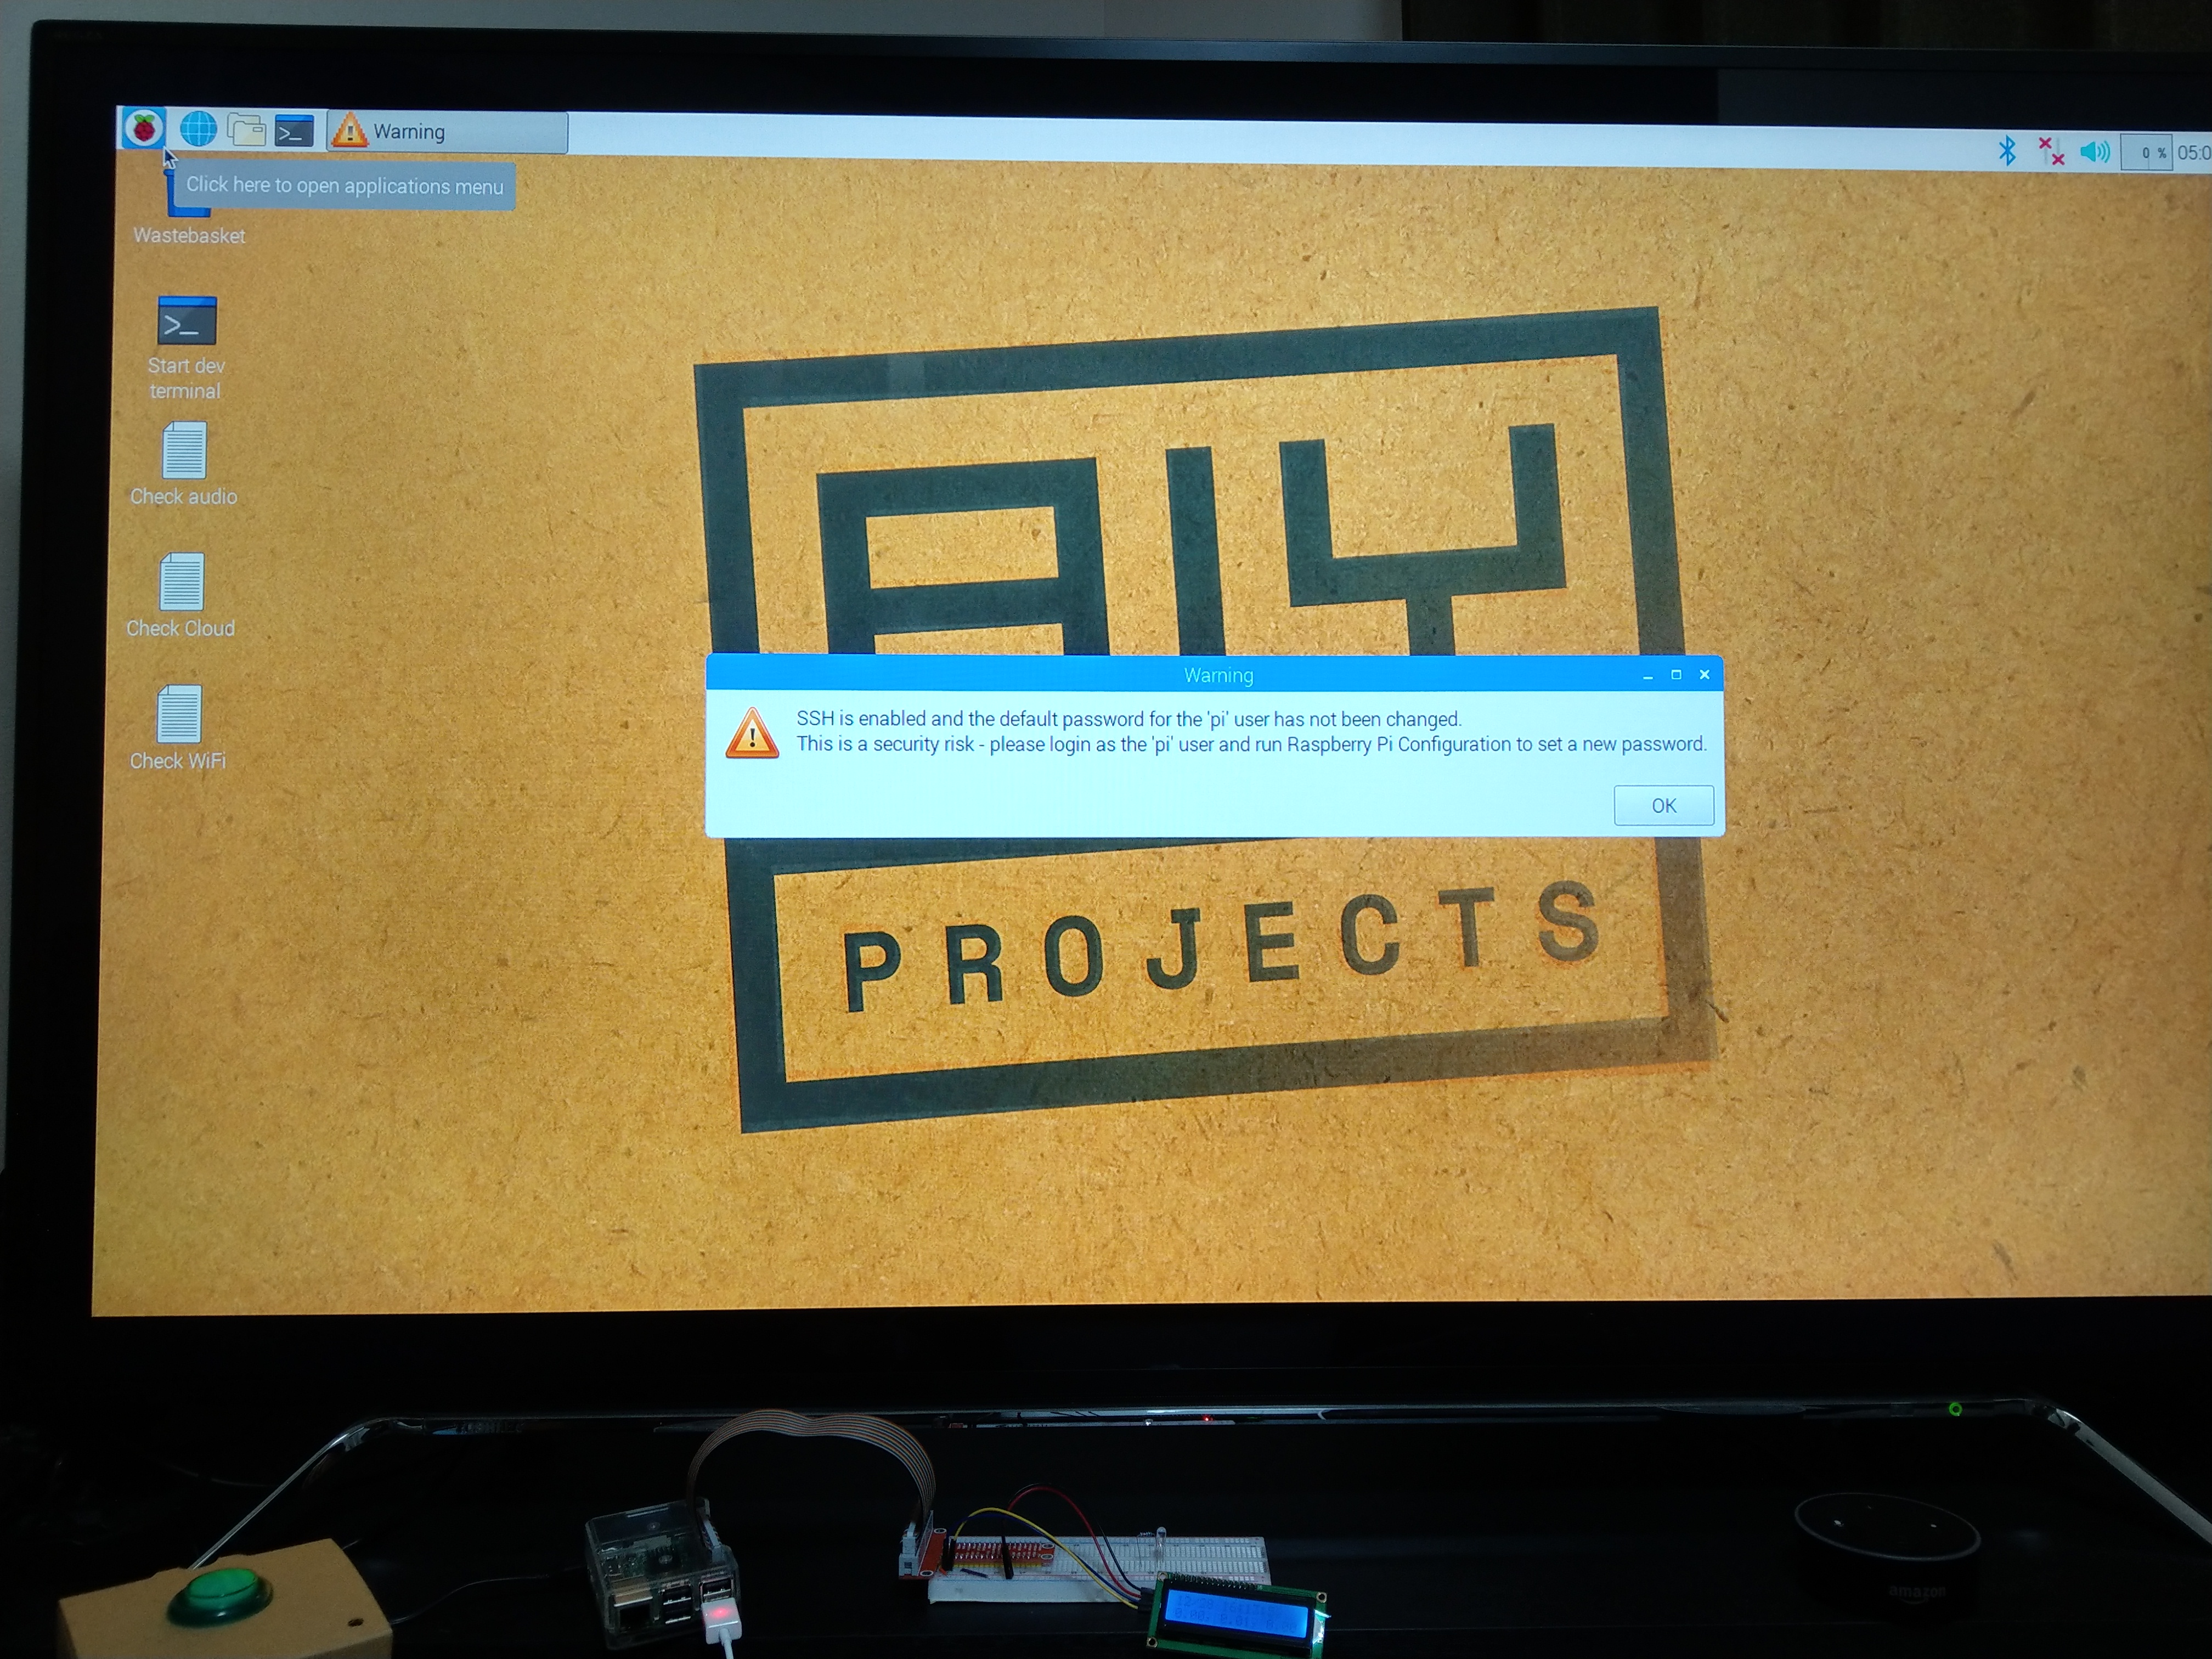
おおおお。専用の壁紙だー。

ダイアログが出ているのはSSHが有効になっているってのとパスワードがデフォルトだってことが書いています。
※デフォルトID/パスワードはRaspbianと同じでpi/raspberryです。
デスクトップにある「Check audio」を実行します。
おおー。音出た!あと、自分の声を録音して再生してくれます。

意外と音でかい笑あと思ったより音がいい。
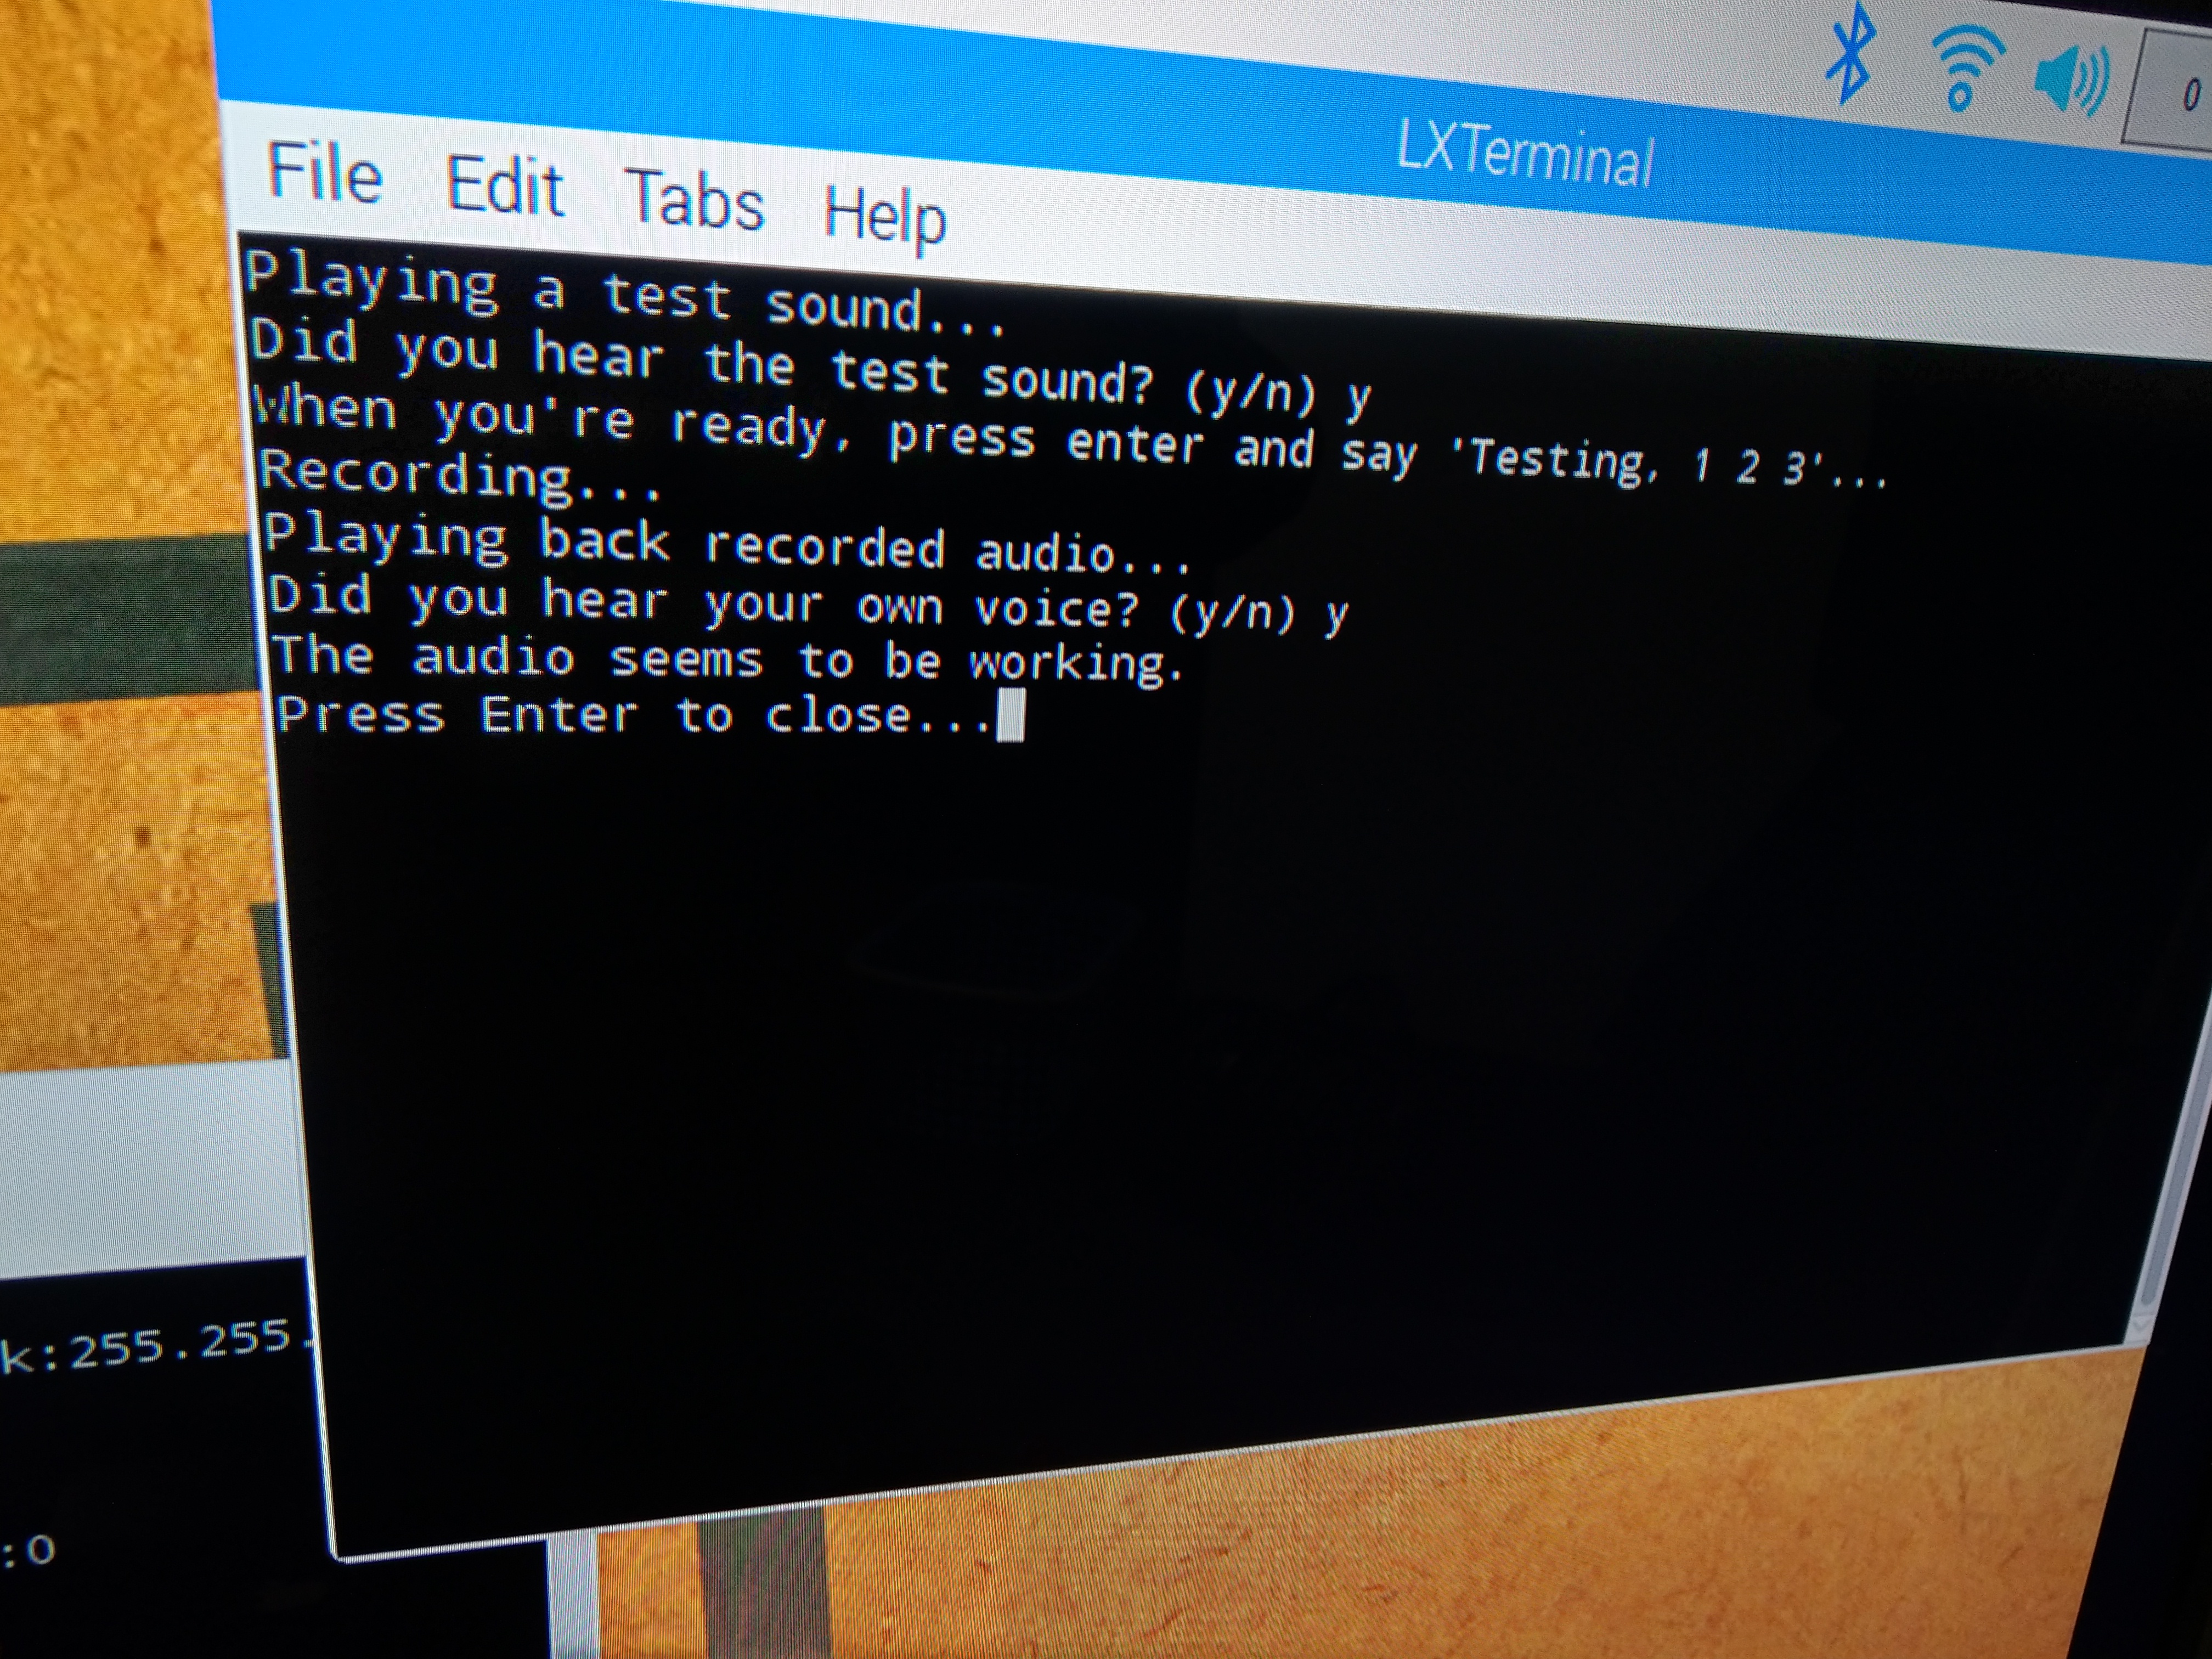
できました。

後は、piユーザのパスワード変えたり、Wifiのリージョンを変えたり、タイムゾーンを変えたり、apt-get update、apt-get dist upgradeとかrpi-updateとか。
※この辺を参照。NTPは入ってたな。最初から。

間違いないくpiユーザ消さないほうがいいですね。今回は。

次回はGCPとかを設定してGoogle Assistant APIを設定します。

ではでは。またの機会に。
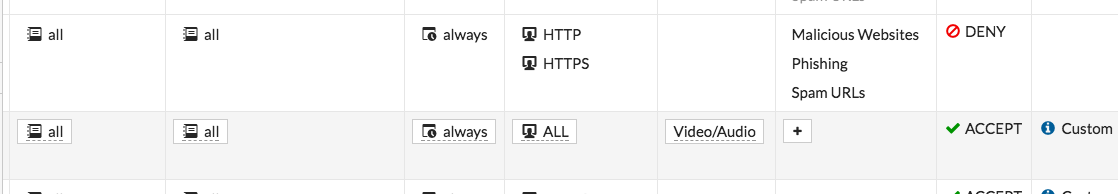


FortiOS 5.6のNGFWとDNSフィルタの使えなさがやばい

はい。やばいです。

先日も書きましたが、下手にアプリケーションでポリシーを書くとえらい目にあります。

このvideoとaudioのポリシー、SMTPまで引っ掛けてました。。。。

あと、DNSフィルタですが、これも酷い。。。

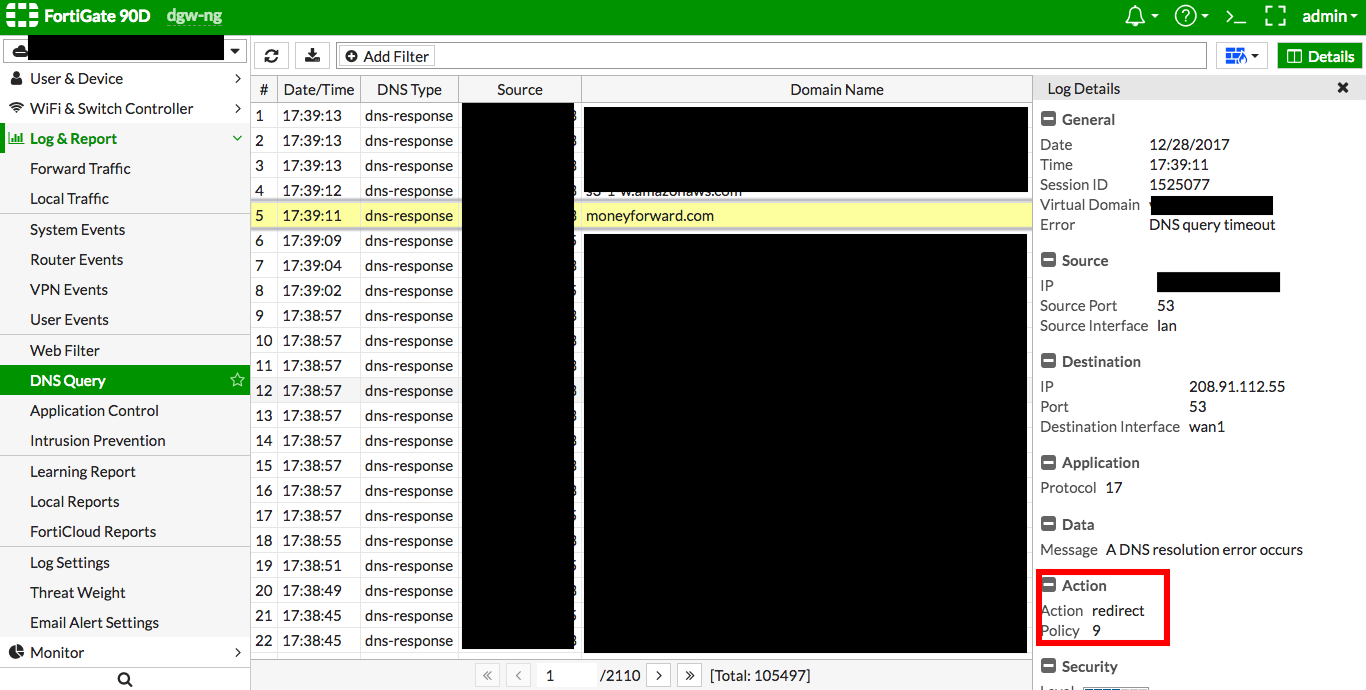
なんかmoneyforwardにつながらないと思ってたら、FortiGateのせいだった。。。

なんかね、名前解決できるはずなのに、エラーと判断した上にRedirectしやがった。(デフォルトではFortiNetのDNSにリダイレクトされる。)

なので、もう一旦無効にしましたよ。

以前のようにポリシーのプロファイルとしてURLフィルタが当てられないので、地味に困る。

結局またall->all->allで、URLカテゴリ指定したポリシー作ってもいろんなものが吸い寄せられるんだろうなあ。

うーん。これはNFGW機能OFFにして旧来通りのポリシーベースにしようかなぁ。。

ではでは。またの機会に。

FortiOS 5.6.3でAVが効かなかった件解決?

ども。こんばんは。

先日の記事でアンチウイルス(AV)とDNSフィルタが何故か動作しないということを書きました。

FortiGate 90Dへのリプレース完了

で、これ結論から言うと動作しました。

今回我が家では・・・こんな感じで、一部のクライアントをvdom1からvdom2にカキーンと曲げています。

クライアント ー ーーーーvdom1 ーー Interlink
(一部クライアント)       \ ← PolicyRoute+AV/DNSフィルタ
クライアント ーーーーーvdom2 ーーー OCN

とどのつまり、vdom1からvdom2へのvdom linkに抜けるタイミングのポリシーでアンチウイルスとDNSフィルタを有効にしていました。

これだと動かない模様ですorz

なんでvdom1でやりたいかというと、プロファイルの管理がし易いかなとかそんな理由です。。。

うーん、これ前からそうだっけかな。

まぁとりあえず動いたかな。

でもDNSフィルタが聞かないぞ・・・ちゃんとDNSサーバから外にでるポリシーに当ててるつもりなんだけどなー。

あ・・・・DNS通信、video/audioに持って行かれてた模様・・・orz

※このポリシーの下にDNSとかHTTPとかのポリシーがある。

DNSだけポリシー上に書くかな〜。

ではでは。またの機会に。


くどいほどにMSSとかMTUの話

またまたままたMTUとかMSSの話。

もう何回目よって感じですが、前回間違ってました!

今更またMTUとかMSSの話

これ、ICMPとかのヘッダ分考慮漏れです。なので、普通にMTU 1454で、MSS 1414で良かったんですよね。

外からチェックしてくれるサイトありました。

http://www.letmecheck.it/mtu-test.php

で、FortiGateでは、もうこれ変えなくていいんじゃないか。と。。。

と言うか、こんなことしたらむしろPPPoE繋がらなくなりました。。。

dgw-ng (interface) # edit wan1
dgw-ng (wan1) # set tcp-mss 1414
dgw-ng (wan1) # set mtu-override enable
dgw-ng (wan1) # set mtu 1454

ログ見てると、PPPoE Status Reportとか言うのでMTU勝手に拾ってきてますね。

なので、もう悩みません。。。

ではでは。またの機会に。


FortiCloudのActivationできなかった件解決

ども。こんばんは。

リプレース中からうまくいってませんでした。

invalid user name or password

とか言われてログインできない=Activationできない。

原因は「日本の」FortiCloudに勝手に繋いでしまうから・・・。
気づくのにだいぶかかった。。。これやめて。。。

日本にはアカウント持ってないんだもの。
ちなみにグローバル?のFortiCloudには2014年の5月頃に登録していました。

さんざん探し回ったけど日本以外のサーバに変更する方法が見つからず。

結局JPのFortiCloudにアカウントを作って解決しました。

これイマイチだなぁ。
世界中にFortiGate撒くような案件だとどうなるんだろ。有償版は違うのかな?一応マルチテナントっぽいライセンスもあるっぽいし。

お、AVのオプションにもFortiSandbox出てきたな。

おまけ。FortiCloud関係のデバッグ


dgw-ng (global) # diagnose test application forticldd

1. dump fds setting

2. dump log controller status

3. dump log server status

4. dump msg controller status

5. dump msg server status

7. dump FDS default update server status

8. dump FDNI status

9. dump Contract Controller status

10. dump Configuration Manager status

11. dump FortiClient status

12. dump FortiManager status

13. dump image/cfg/script schedule

14. dump image list

15. dump fap version list

16. dump fsw version list

17. dump connection info

20. toggle debug of FortiGuard log

こんな感じ。

dgw-ng (global) # diagnose test application forticldd 3

Debug zone info:

    Domain:

    Home log server: 208.91.113.221:514

    Alt log server: 208.91.113.144:514

    Active Server IP:      208.91.113.221

    Active Server status:  unknown

    Log quota:      102400MB

    Log used:       0MB

    Daily volume:   20480MB

    FDS arch pause: 0

    fams archive pause: 0

    APTContract : 0

    APT server: 208.91.113.221:514

    APT Altserver: 208.91.113.144:514

    Active APTServer IP:      208.91.113.221

    Active APTServer status:  up


ではでは。またの機会に。


サックス練習 – 20 –

ども。こんばんは。

今日は36回目の練習に行ってきました。

今更ながらアンブシュアに悩んでいます。

始めた頃からの形で、ぐっと下唇を巻き込むシンリップの形でしたが、フラジオのHigh Gあたりから、音がちょっとなんというかこもった感じになっている気がしていました。

あと、下唇の噛みすぎもなかなか直らない。。。
※噛んでしまうのとシンリップは別に関係無いですが笑

で、思い切って形を変えて、ファットリップっぽい感じで、巻き込みすぎず噛みすぎずを意識するように変えています。

が、下の方の音がべーっと汚い感じになってしまいますね。うまくした唇のコントロールができないですねー。

あと、宝島ソロの後半部分、やっと形になってきました!

最初はHigh Aがかすりもしないほど音が出てませんでしたが、ようやく出る様になってきました。

サックス練習 – 16 – その音(HIgh A)は出ません

サックス練習 – 17 – その音(HIgh A)が出るようになりました


にしても、キーから指が随分離れてますね。。。

ではでは。またの機会に。

FortiGate 90Dへのリプレース完了

ども。こんばんは。

リプレース終わりました。

FortiOS 5.6.3も出てましたのでそれにしました。

NGFW機能は正直まだ改善の余地がたくさんありますね。

こんな感じの使い方ができるはずですが、実際には関係ない(はず)の通信がバカバカ引っかかります。。。
※意図としてはまんまです。

これPaloAltoならそれなりに意図通りに動くんだよなー。

うーん・・・。
いっときFortiGateは劣化NetScreenっていうイメージだったのが最近すごい盛り返した感があったけど、なんか今度は劣化PaloAltoって気がしてきた・・。でも安価に色々できるのはやっぱりFortiGateだよなー。

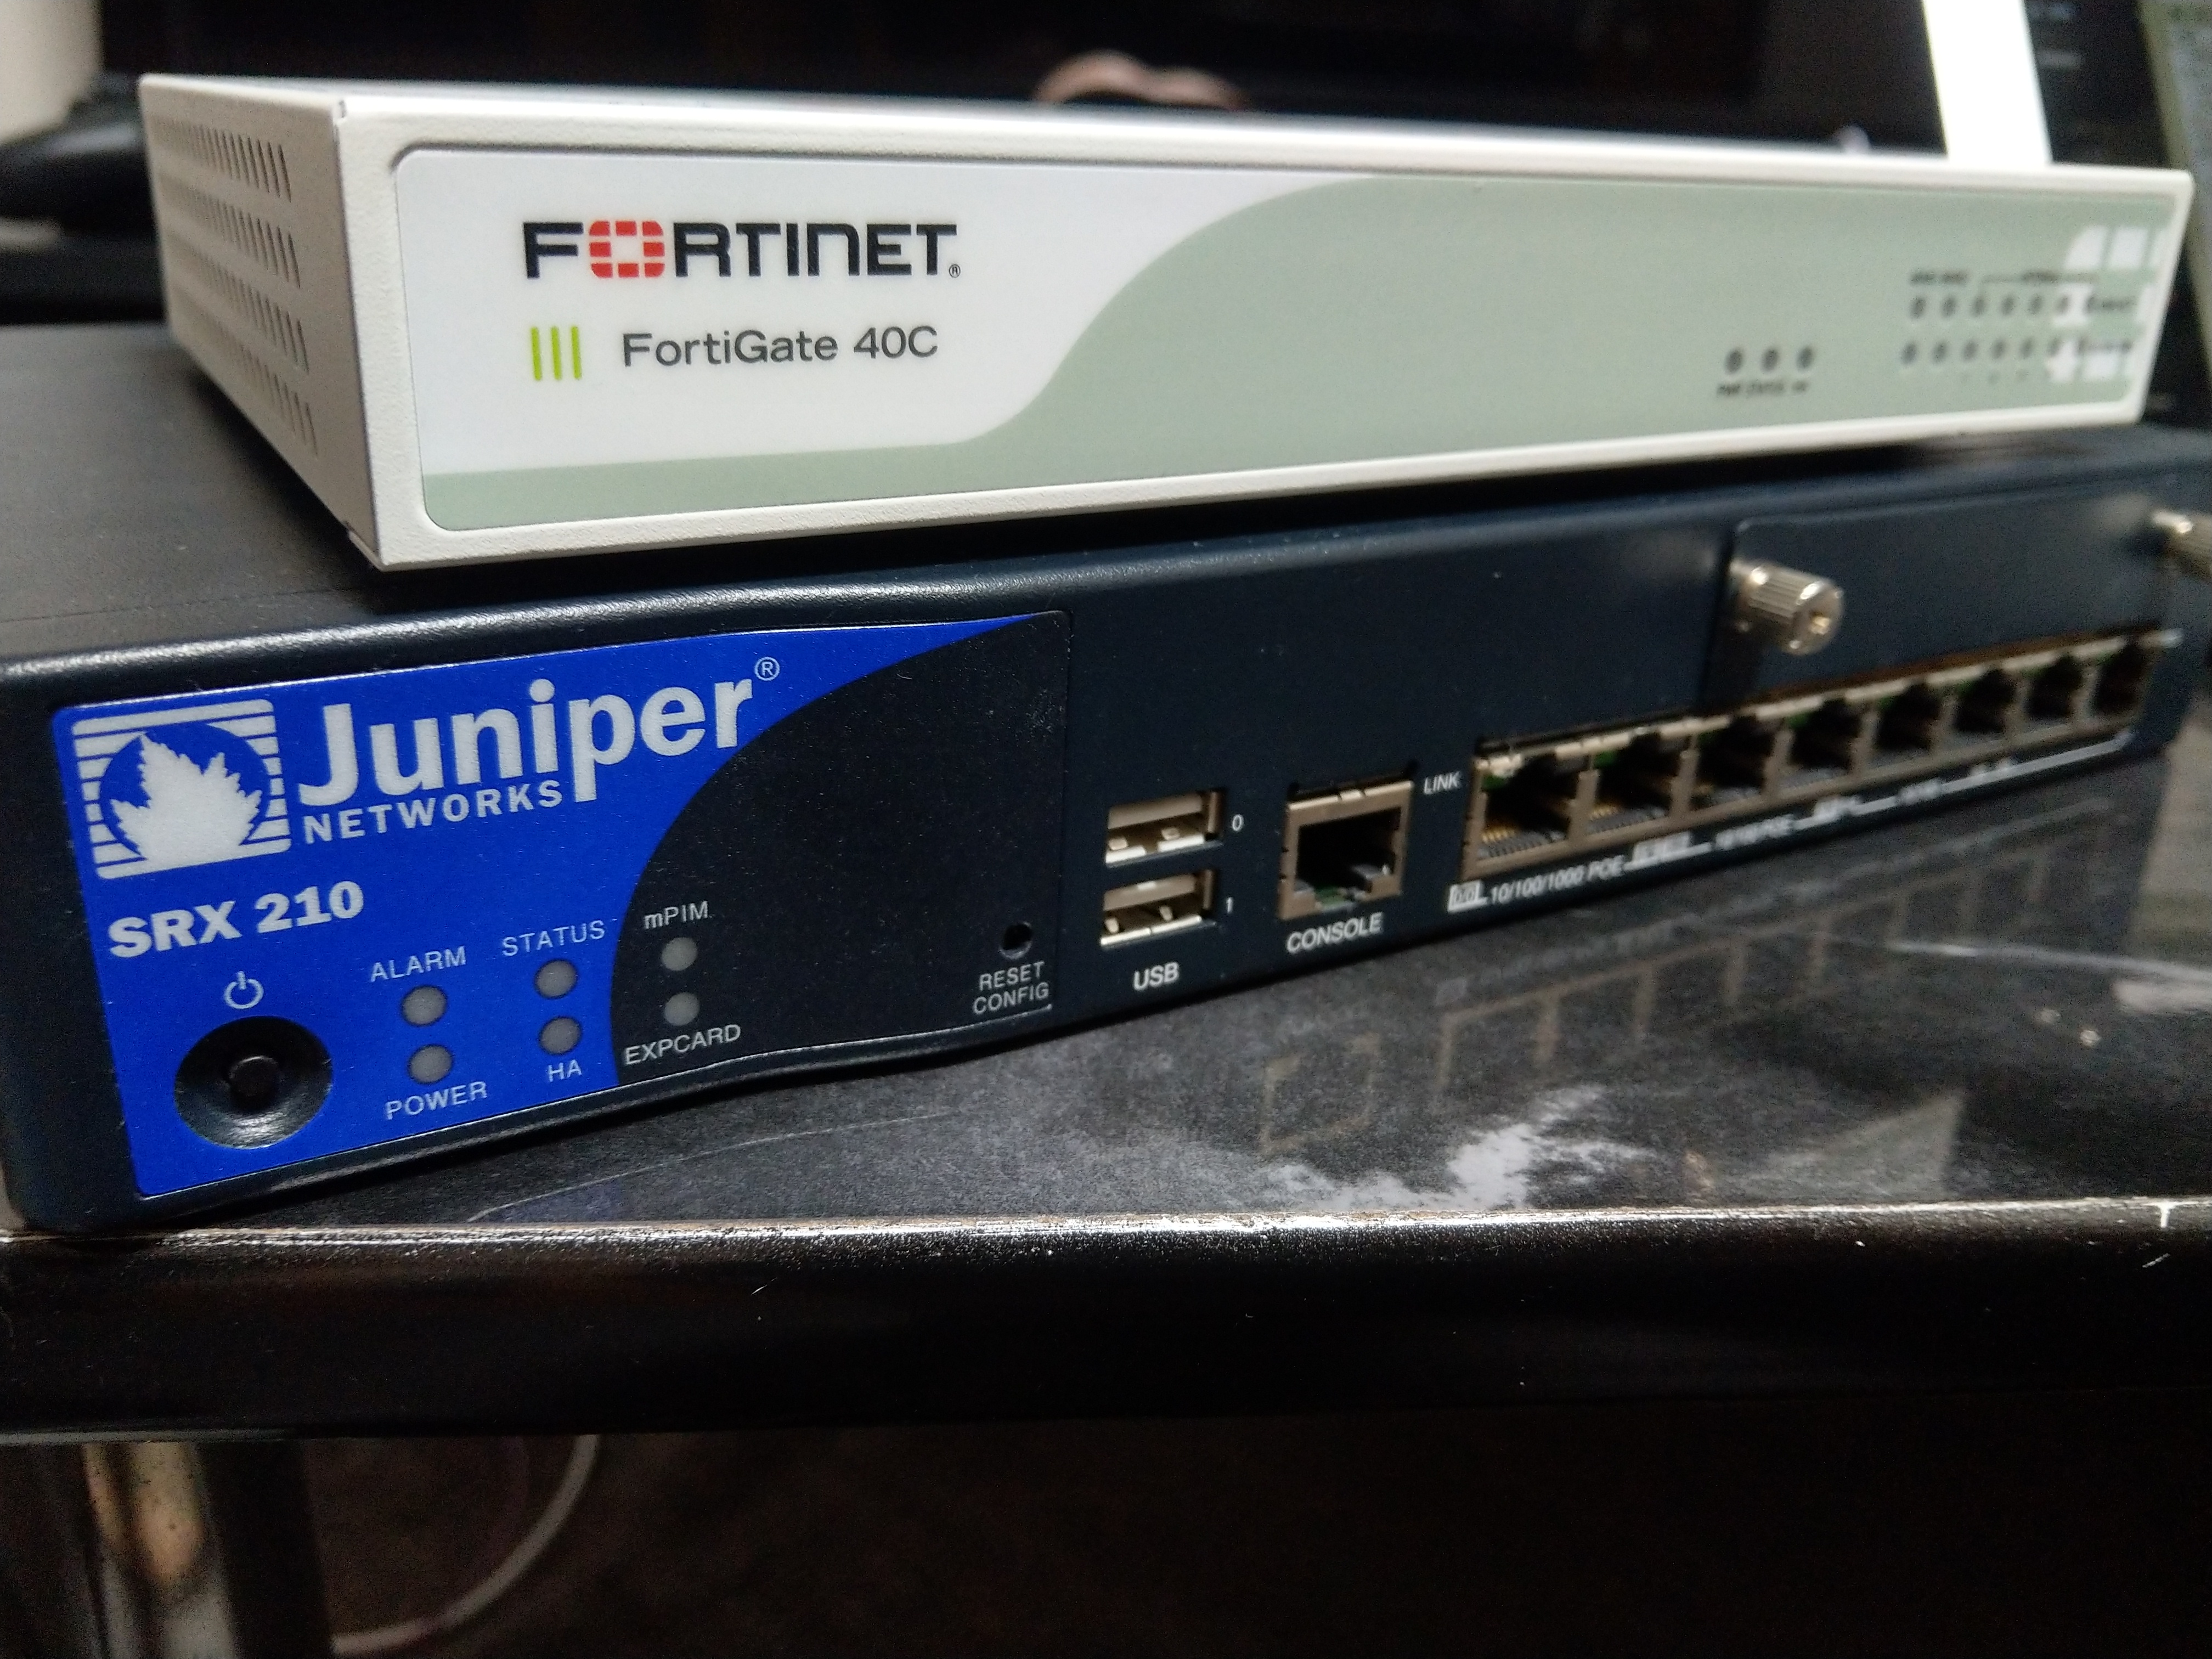
で、今回はSRX(Virtual Router 2つ)とFortiGate 40Cを束ねてVDOM 3つの運用になっています。

以下メモ。

・VDOM間のOSPFにはVDOMリンクにIPアドレスが必要。
・CatalystとのOSPFがうまくいかない。Catalyst側から広告されたルーティングが反映されない。逆はOKっぽい。
・Root VDOMからの別のVDOM経由でアップデートする設定にしている。デフォルトゲートウェイをVDOMリンクに向けている。VDOMリンクにIPアドレスが必要。
・IPSecが調子悪い。。。Phase2でセレクタを0.0.0.0/0なトンネルを2本作っているがどっちか片方しかActiveにならない・・・。
・Virtual IPでNATしているホストはCentral SNATよりもちゃんと送信元NATが優先される
・5.6から1つのインターフェースでマルチPPPoEができるが、Global VDOMではPPPoEインターフェースが作成でいない。結局あんまり意味がない。。。
→今VDOMに割り当てた物理インターフェースでアドレッシングをPPPoEにし、さらにそのインタフェースに紐付くPPPoEインターフェースを作っている。
イメージとしてはWAN1の下に複数PPPoEインターフェースを作って、それぞれをVDOMに当てたいが、それが出いない・・・。

・無償のFortiToken Mbileのライセンスをroot VDOMから別のVDOMに移動する方法

How to move the free FortiToken mobile licenses to a new VDOM or firewall

これ40Cのやつも移せるのかな・・・?

・なぜかAVが動作しない!!!!!
・DNSフィルタも!!

→解決しました。(2017/12/25追記)


あと、何故かFortiCloudに接続できない。。。ID/PW合ってるのに間違ってるって言われちゃう・・・。

まぁこっからポリシーの漏れとかいっぱいあるんだろうけど、とりあえず完了ということで。

まだZabbixとかSyslogの設定とか運用周りが追いついてませんが・・・・。

Juniper SRX 220-PoEとFortiGate 40C本当にお疲れ様でした!
※SRXは365日以上のUpTimeになっていました。

ではでは。またの機会に。


Google AIY Voice Kitが届いた

ども。こんばんは。

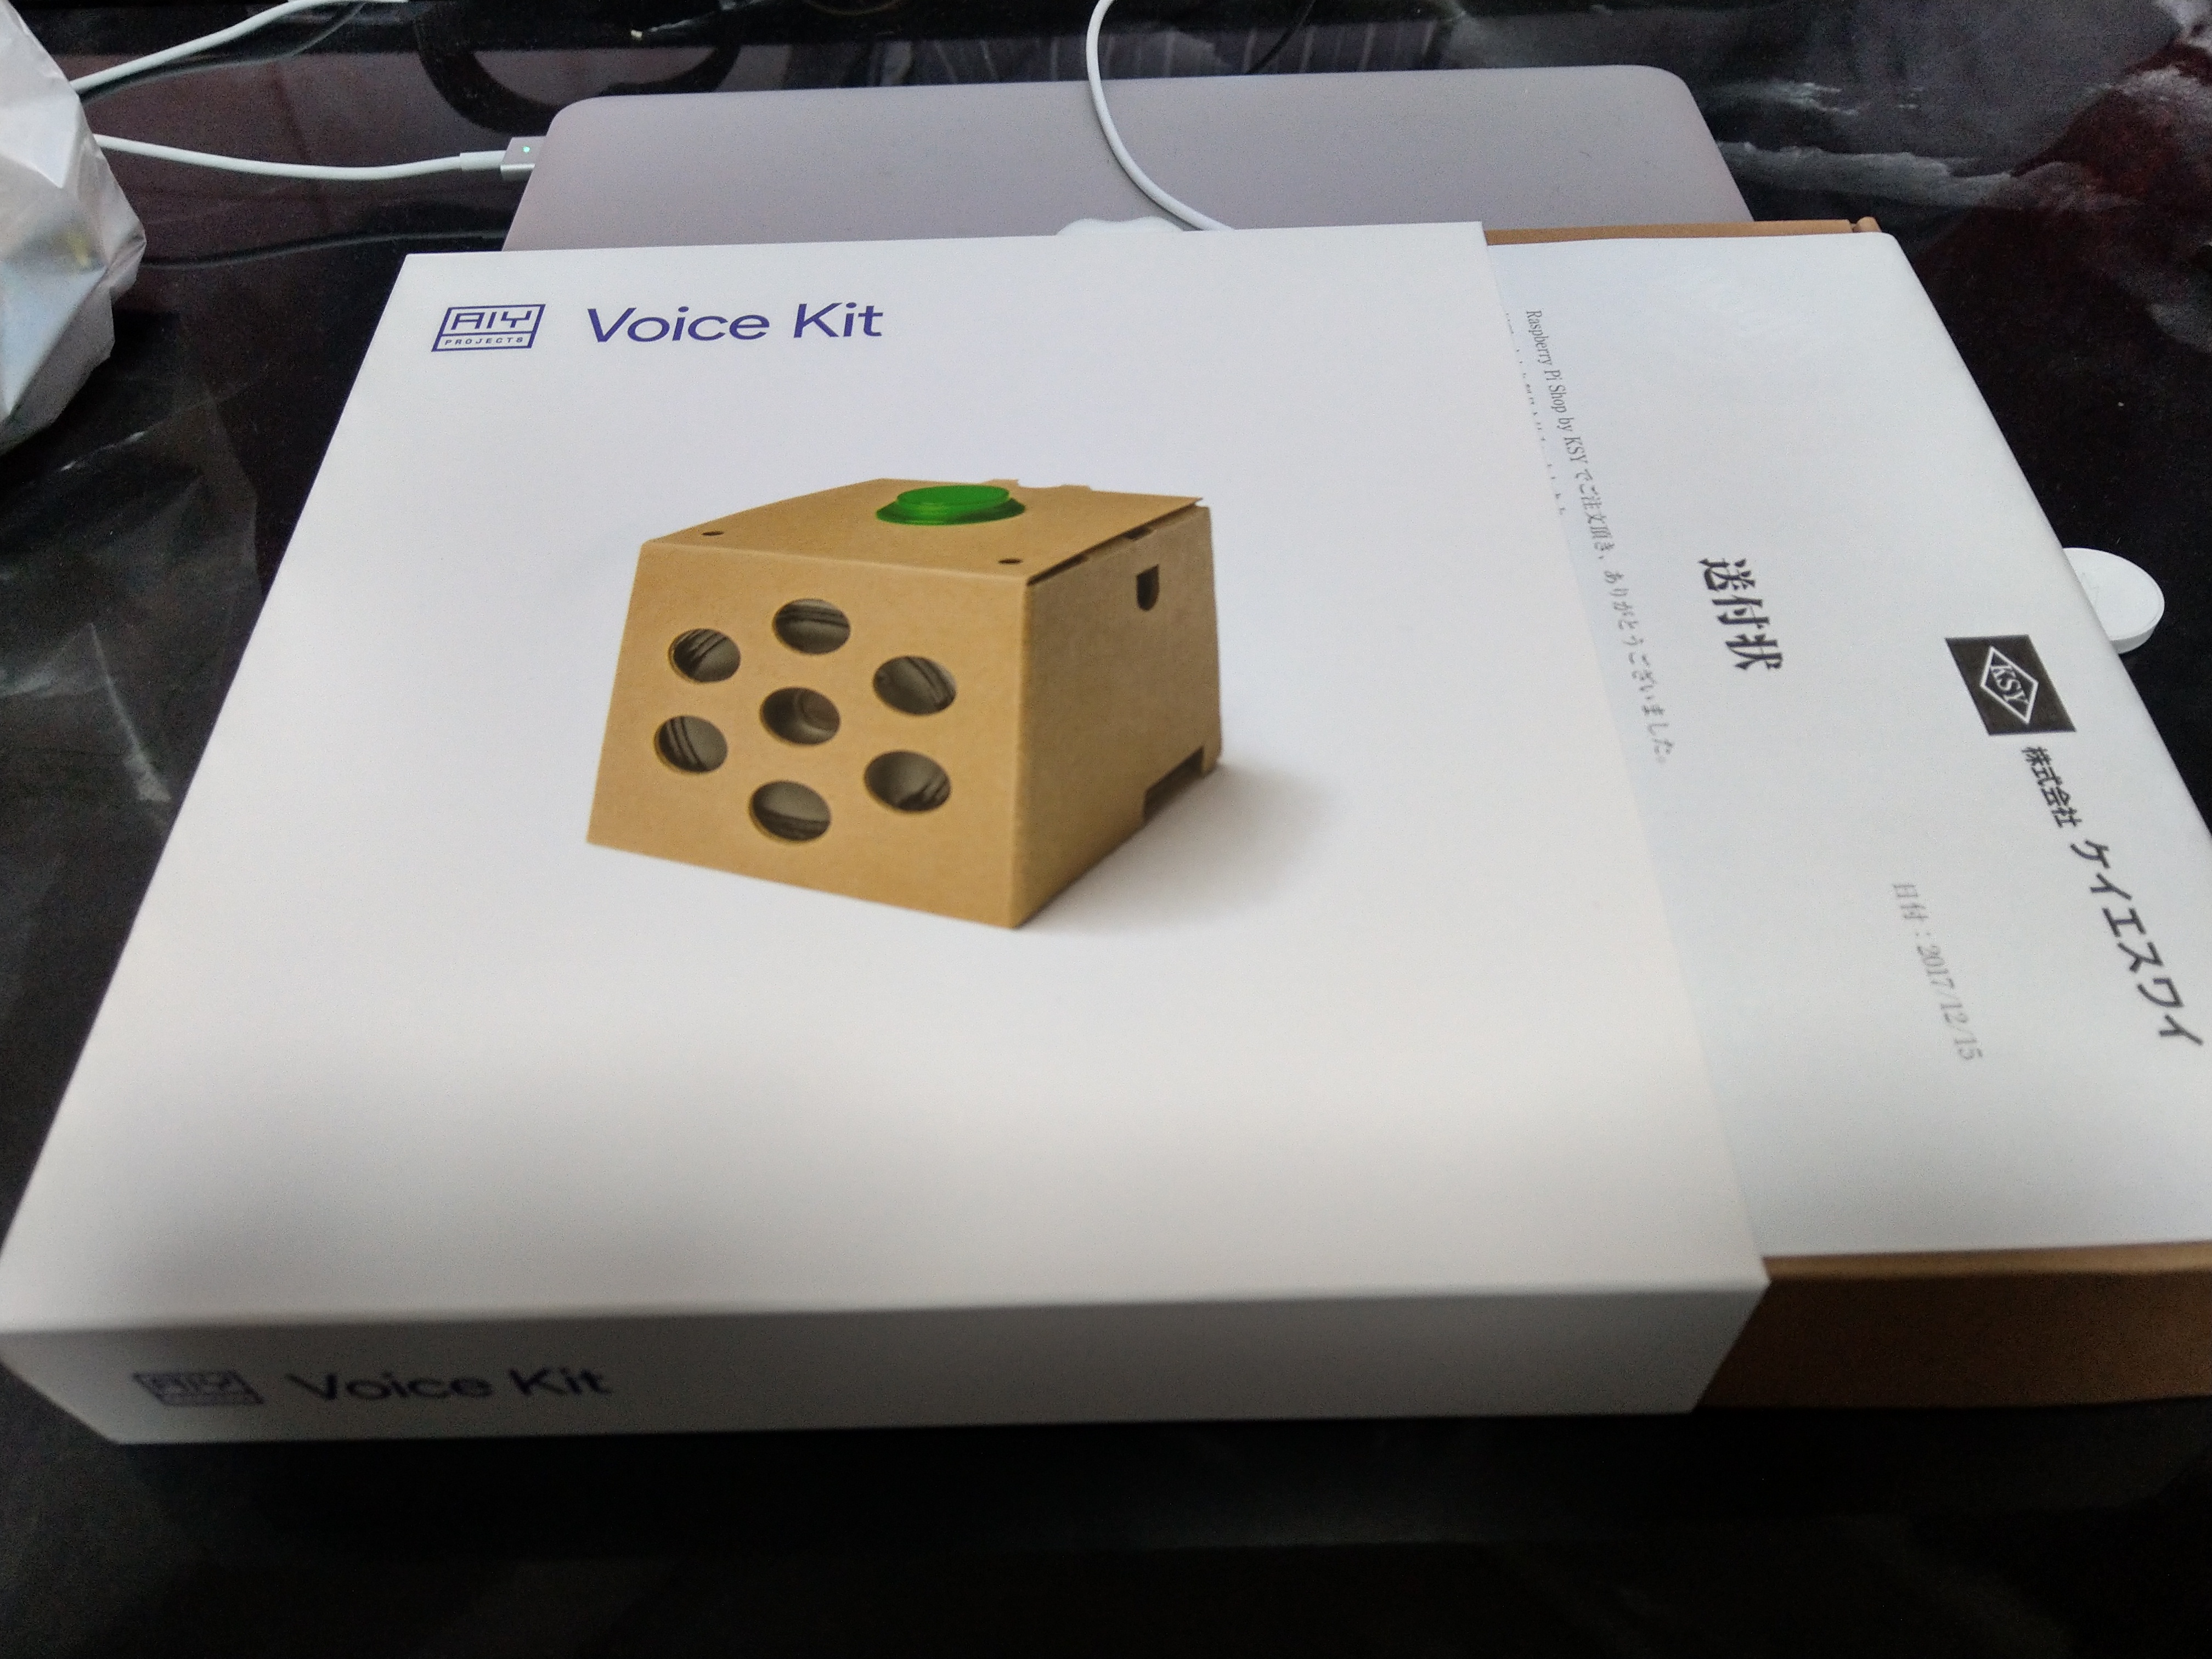
先行販売で申し込んでいた分が届きました!

が、まだこれ用のRaspberry Piを買ってない・・・・

FortiGateのリプレイスも終わってないし、これはもうちょっと後・・・かな。

実はこっちも欲しくなってきてる・・・

RaspberryPiを“学習リモコン化”する基板が発売、公式ケースに収納OK

うーん。やりたいことがいっぱいあるぞー。

あ、龍が如く 極2は、本編一通り終わりました!真島編も楽しみ!

ではでは。またの機会に。

おもちゃ箱を買った。龍が如く 極2を始めた。とか。

ども。こんばんは。

雑記です。

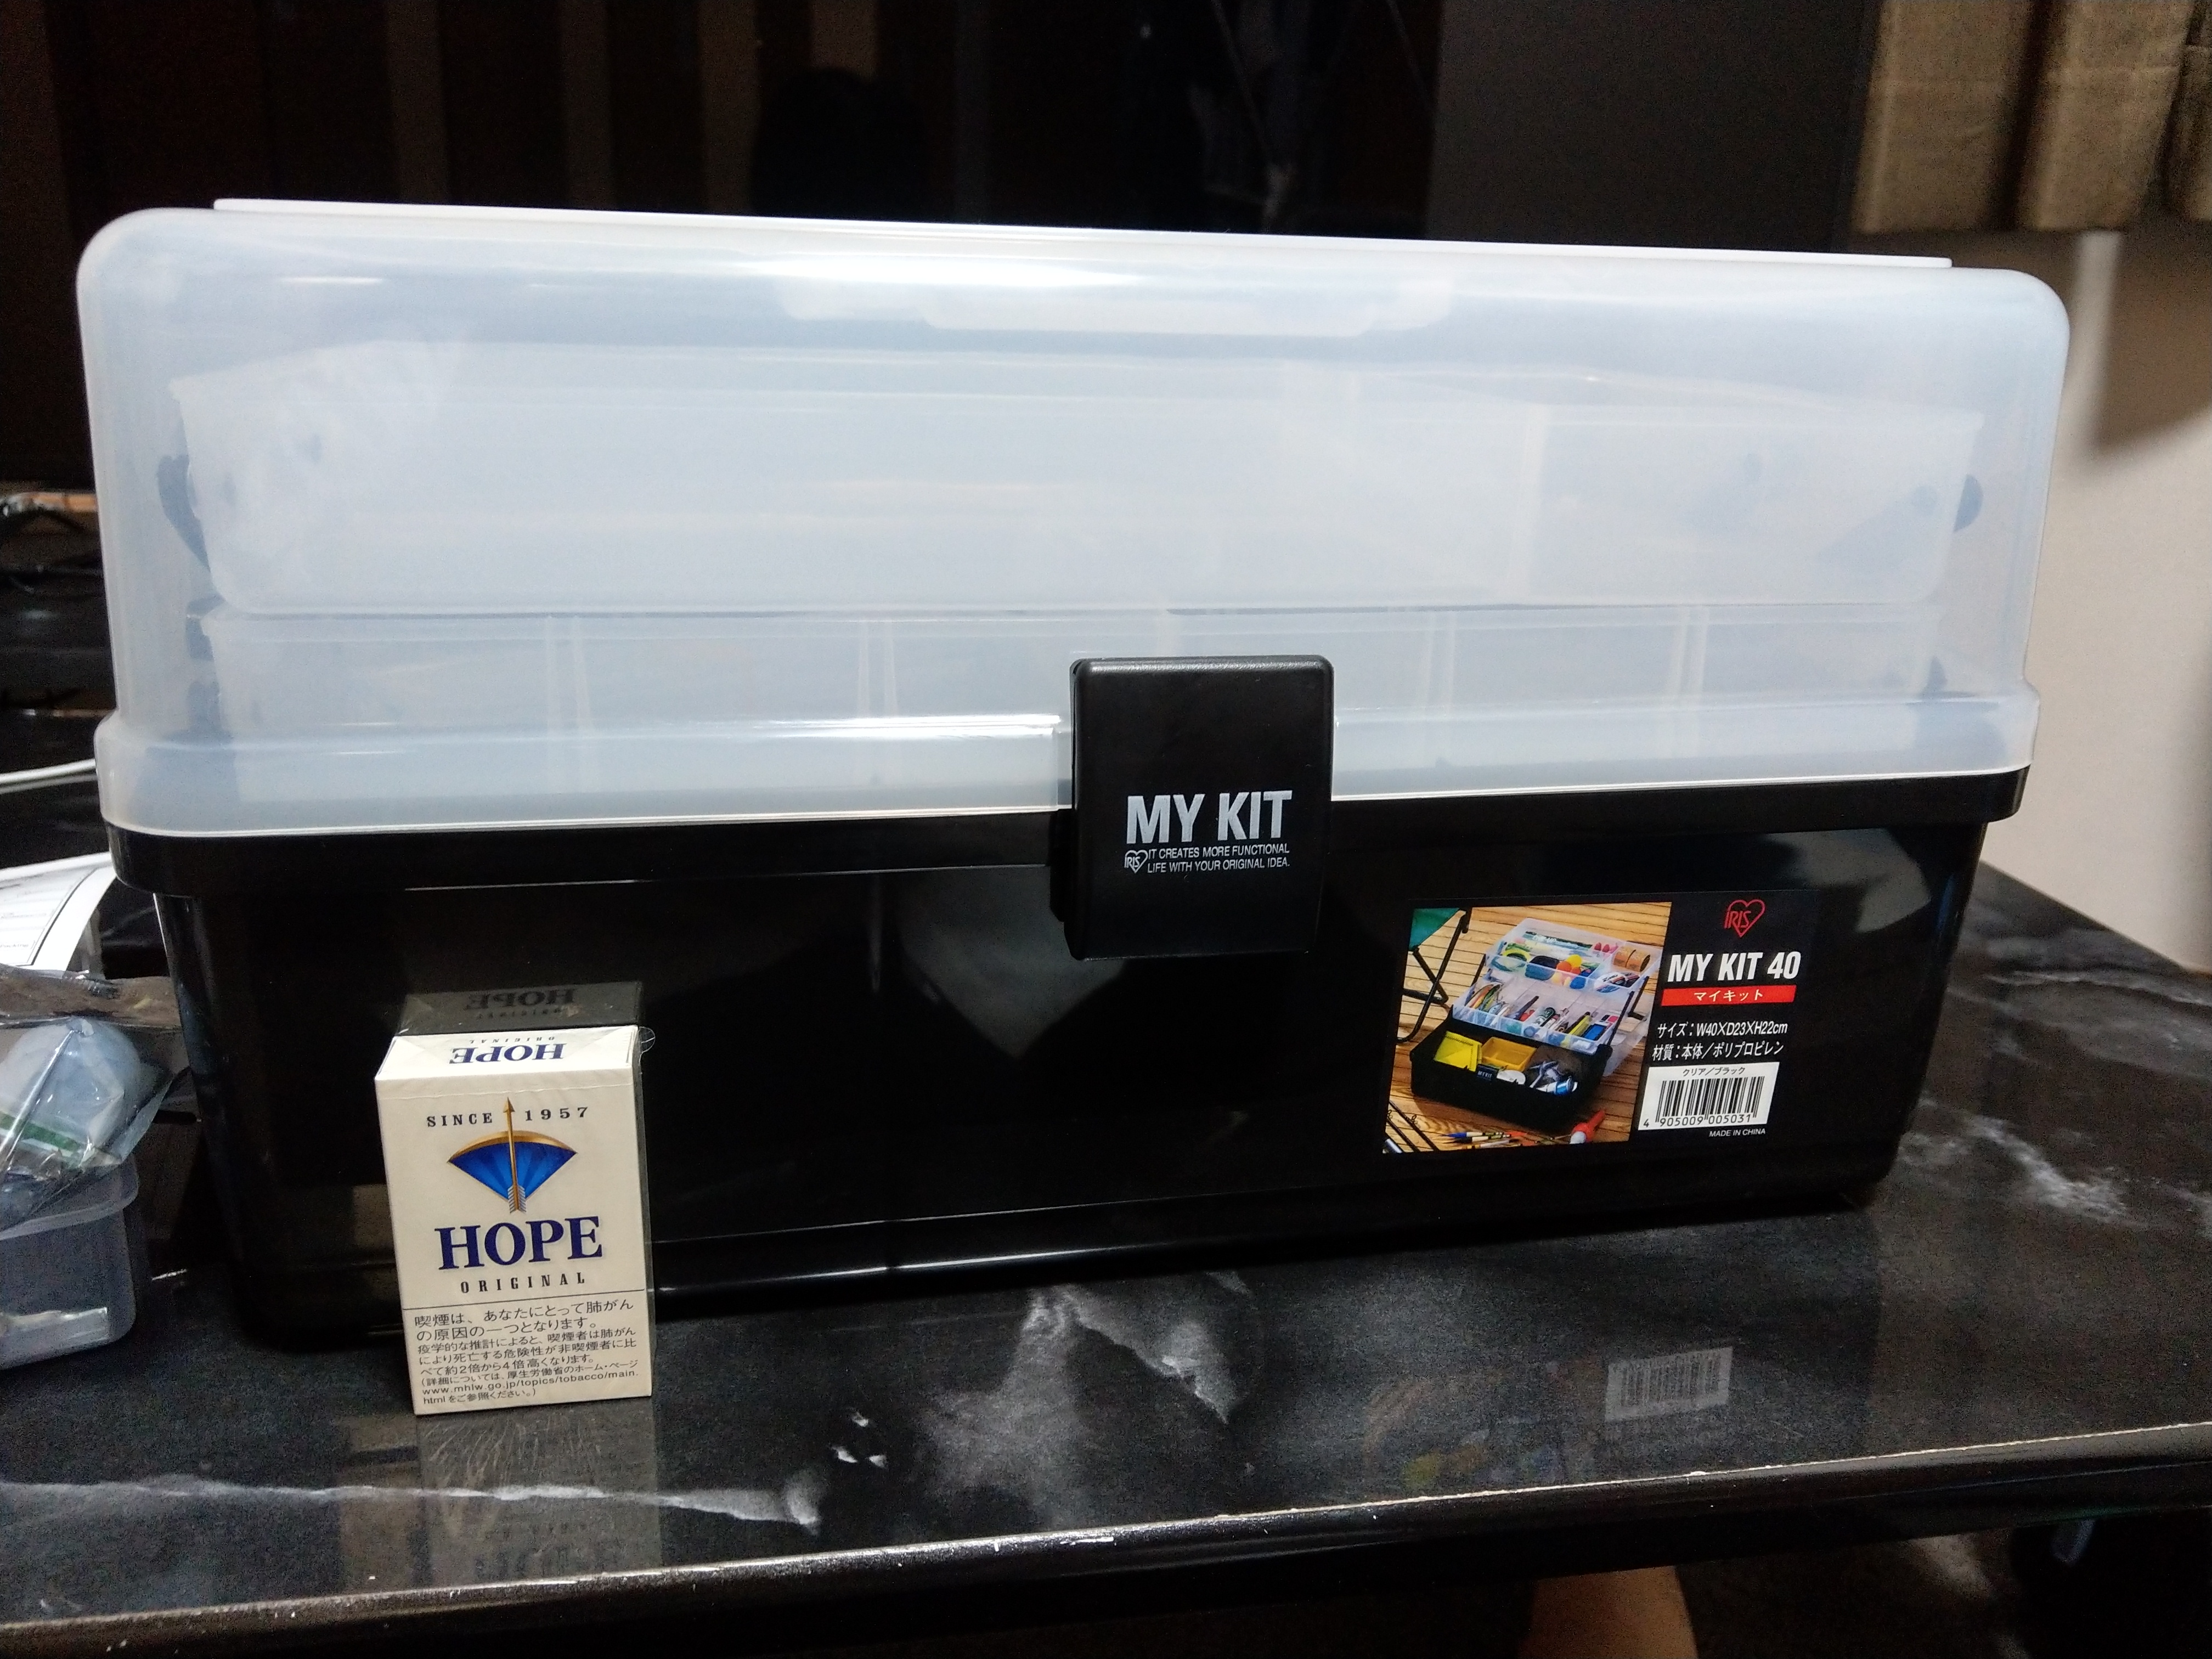
・電子工作用の諸々を入れるツールボックスを買いました。

アイリスオーヤマ 工具箱 マイキット 40 クリア/ブラック【幅約40×奥行約22×高さ約22cm】
¥1,500なり。

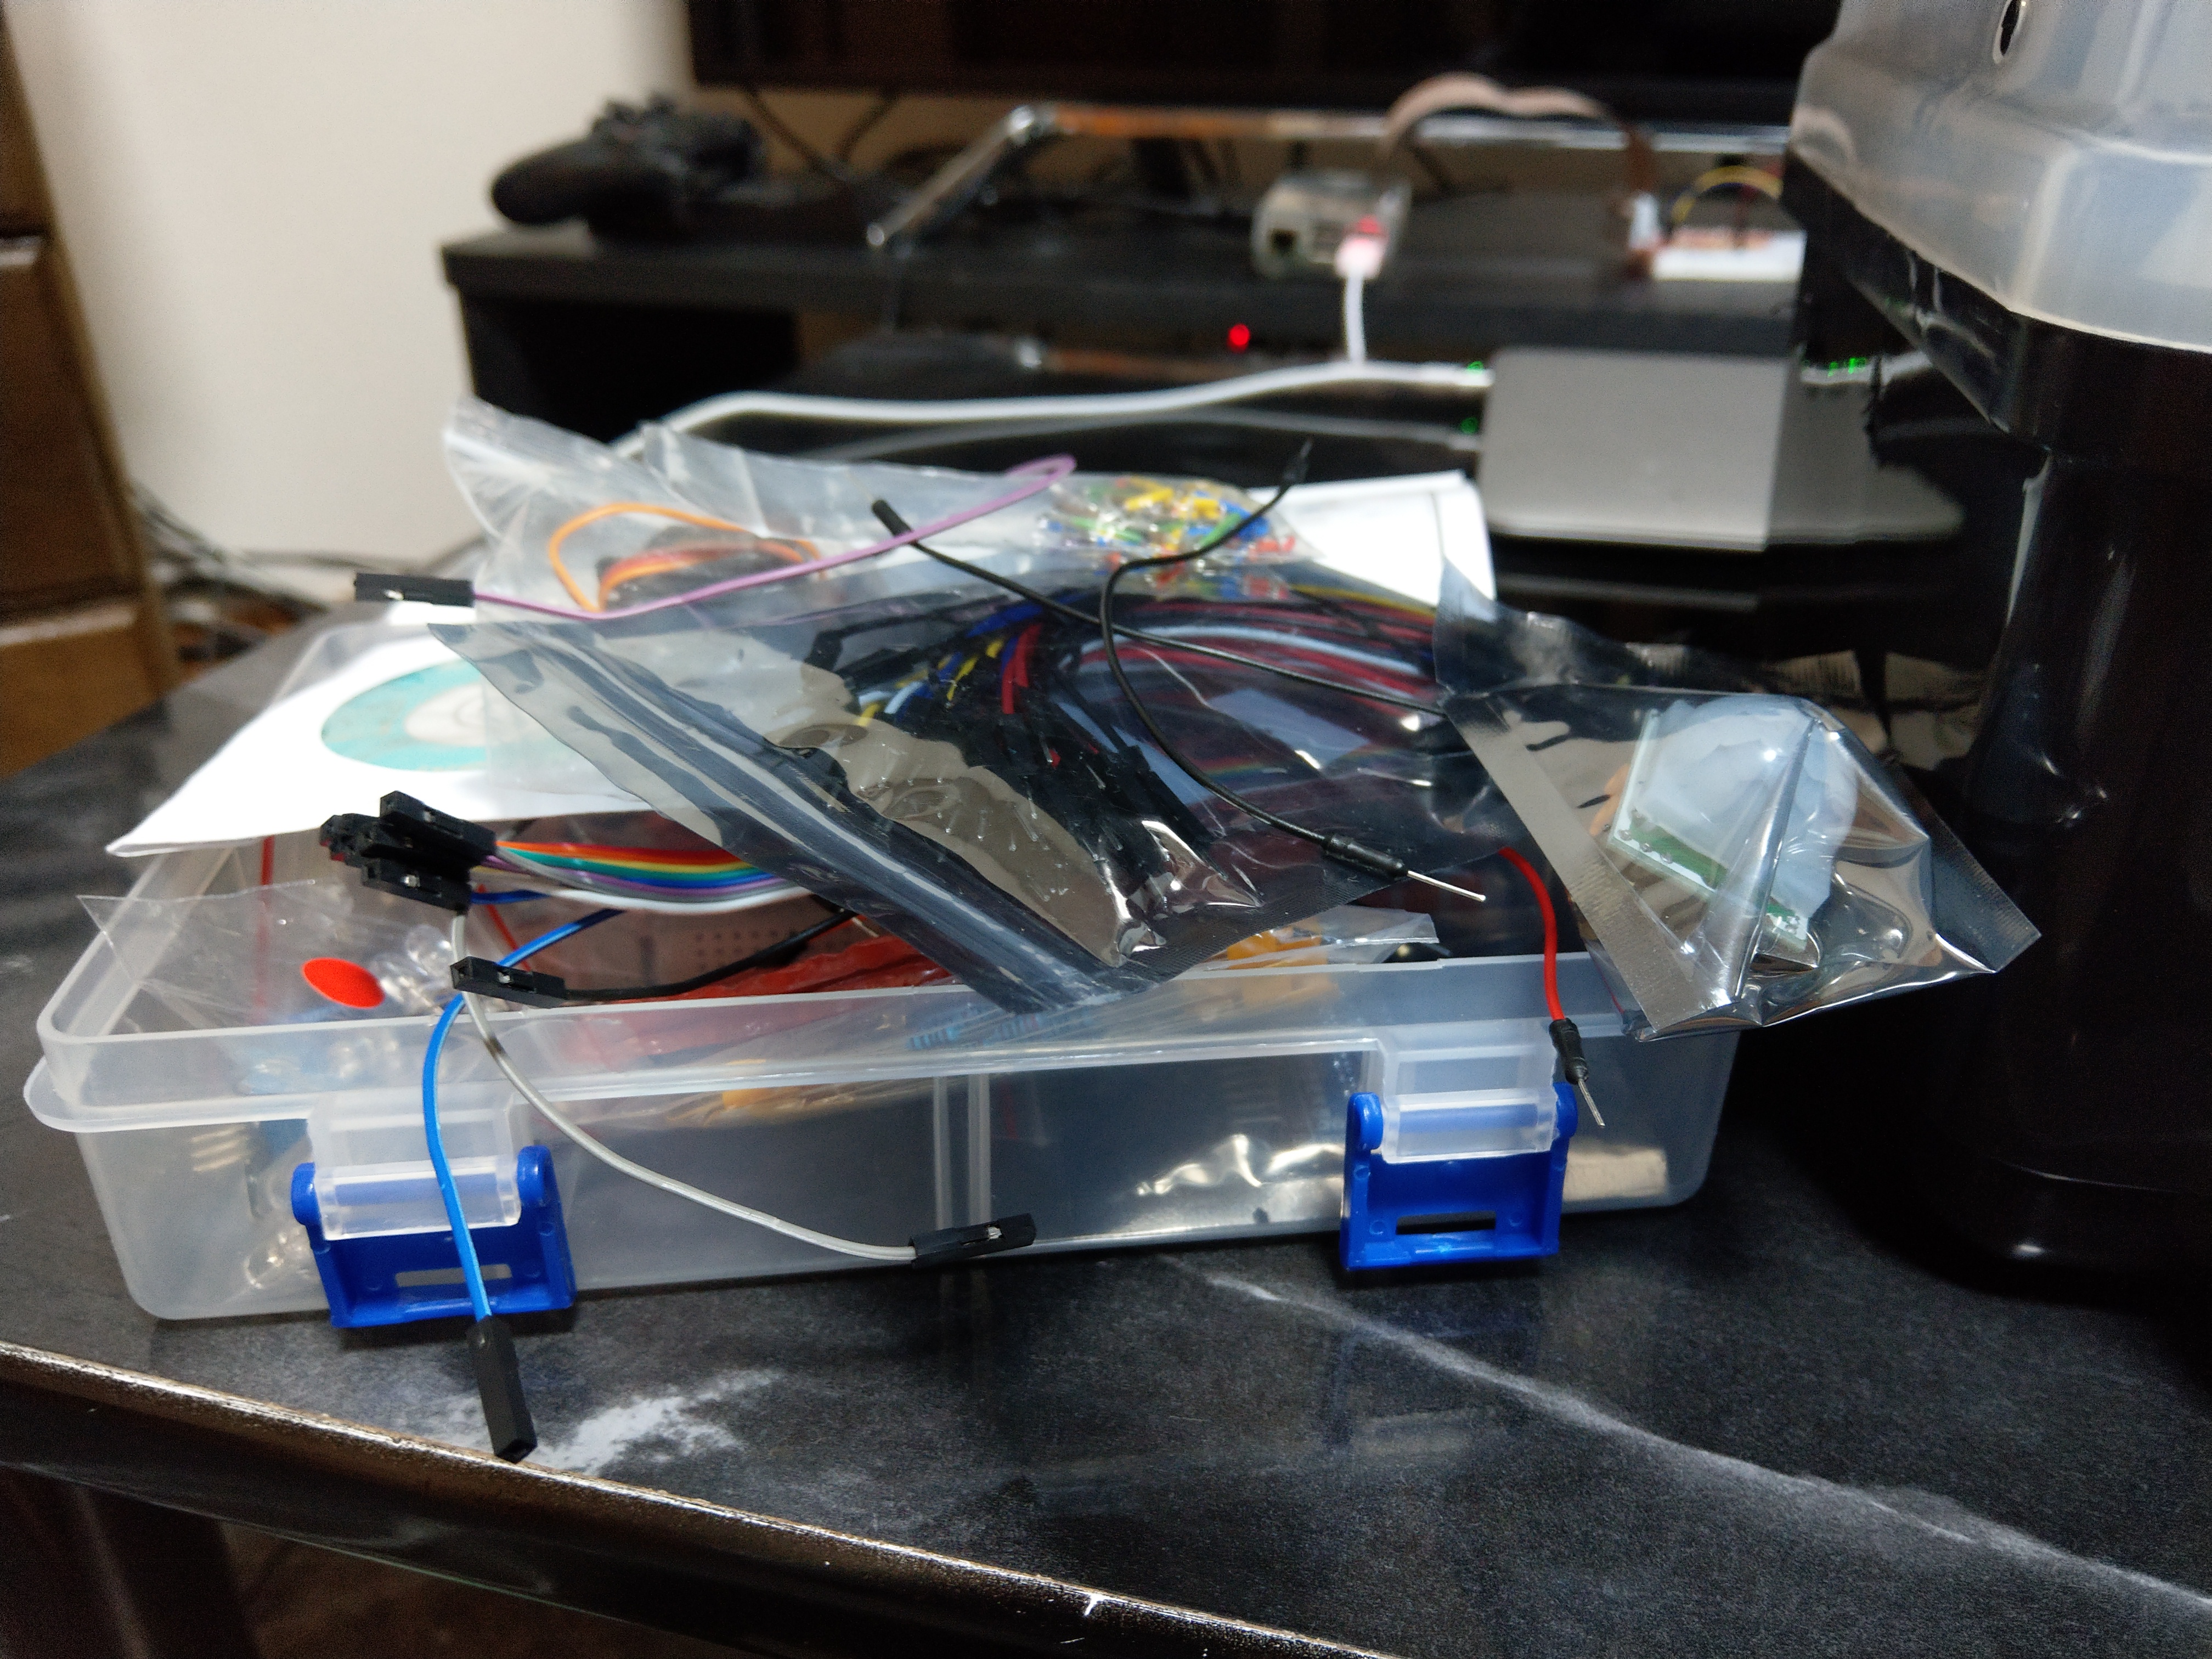
もともとキットに付属していたケースが小さくてパンパンだったので。

↓

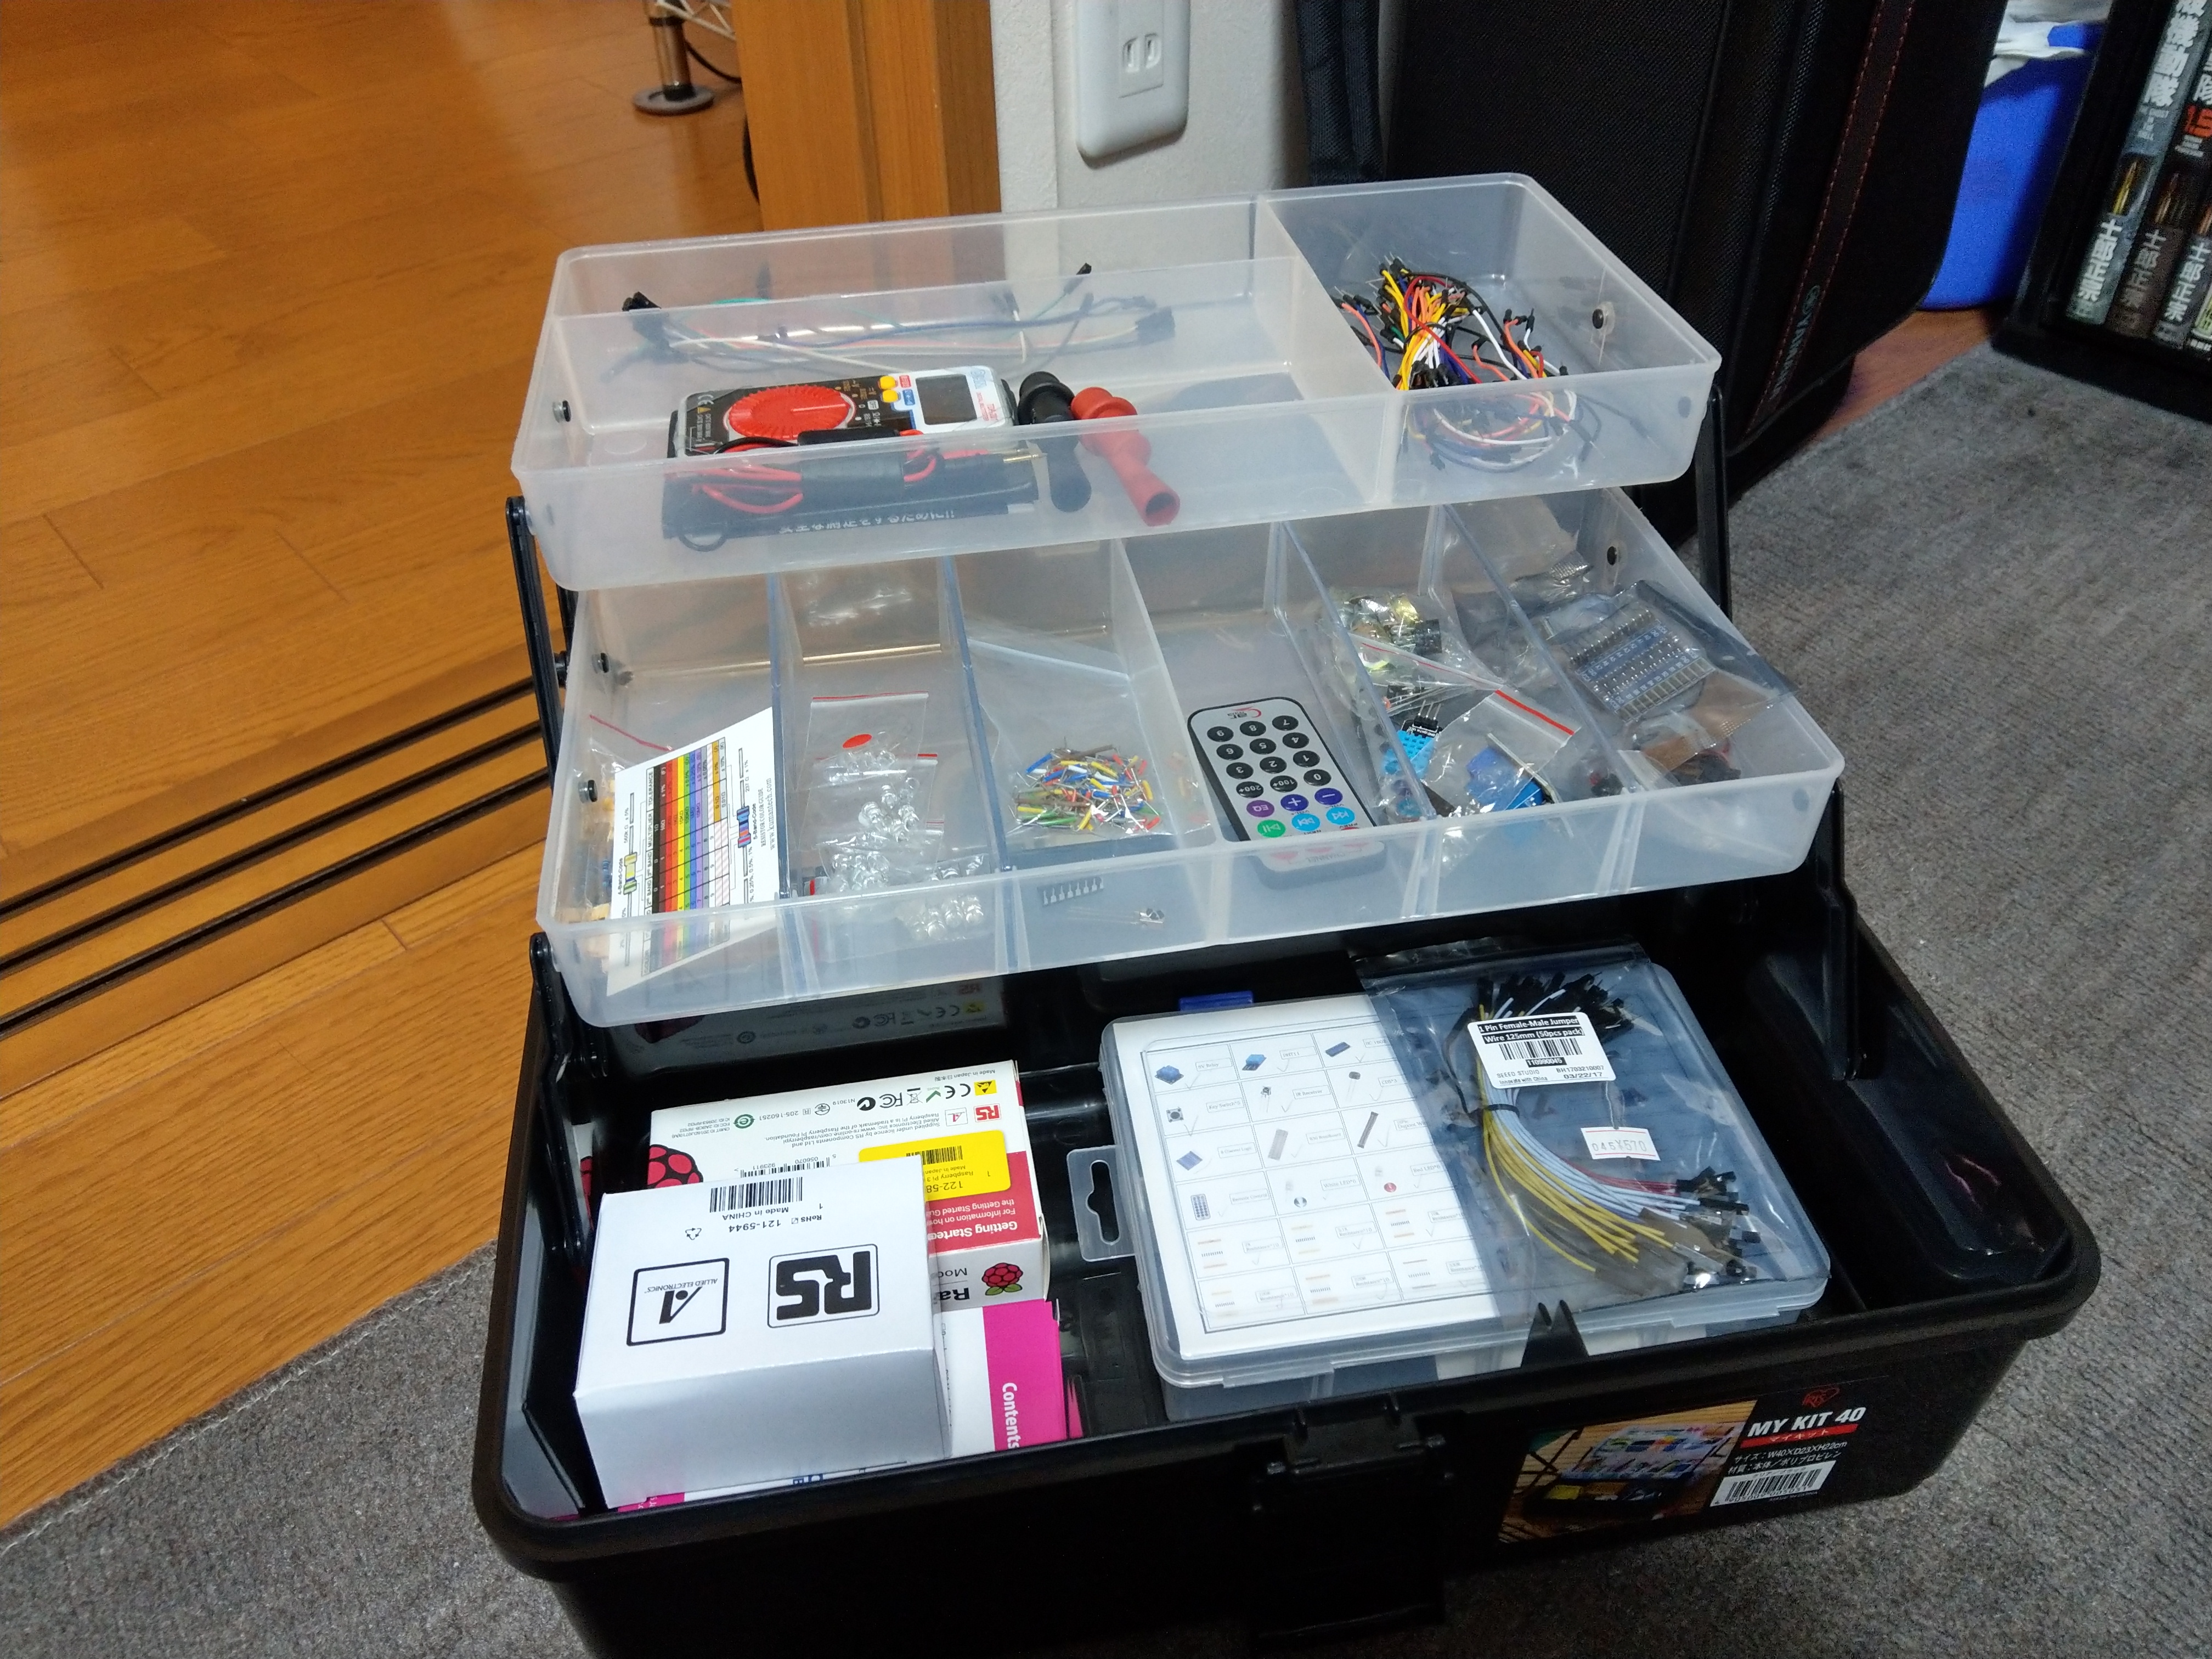
いい感じになりました。ちょっと大きいけどね。

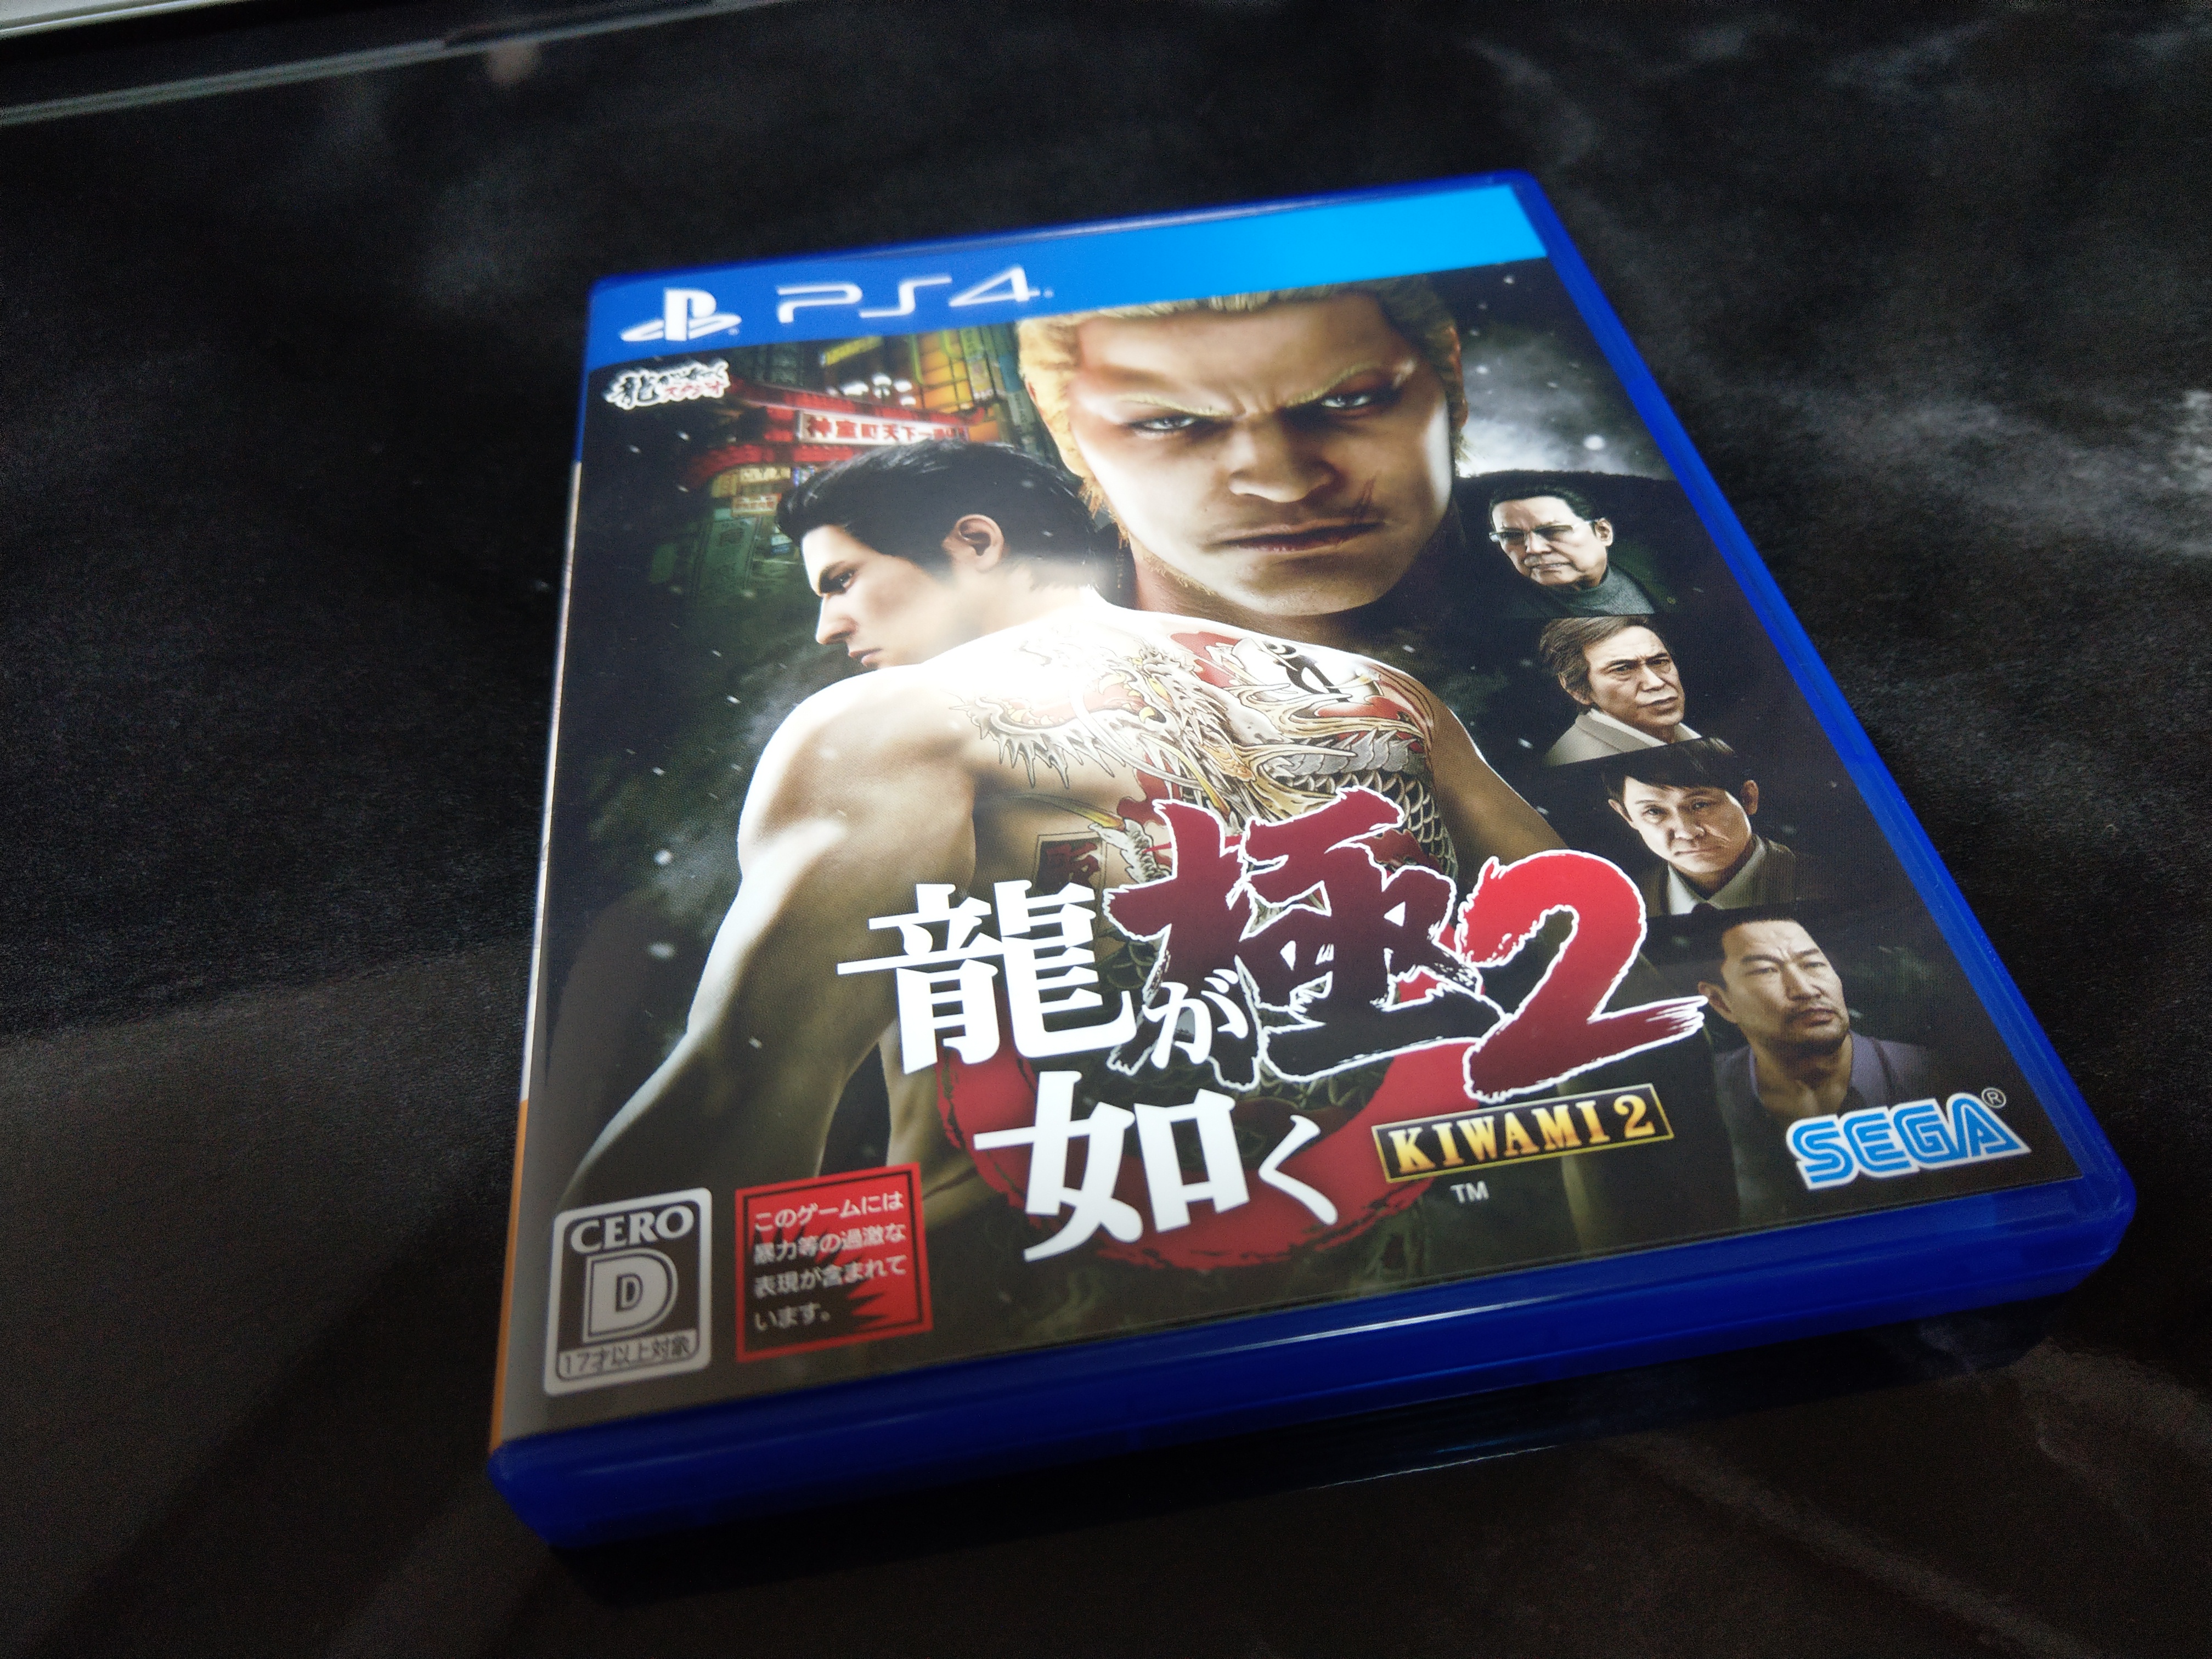
・龍が如く 極2はじめました

・スマートスピーカー関連小ネタ

Amazon echo dotをBluetoothスピーカーにつなぎました。だいぶ前に買ったCreative T12 Wirelessに接続しました。なかなか快適です。

あと、買い物リストはなかなか便利。

やっぱり賢いのはechoかなあ。特にGoogle home miniは喋りかけても反応したかパット見わかりづらい。
ユーザアシスタンスで反応したら音出せるんだけど、なんかダサいよな。。。

ではでは。またの機会に。


FortiGate 90Dへのリプレース – 1 –

ども。こんばんは。

先日購入したFortiGate 90Dへリプレースの準備をしていきます。

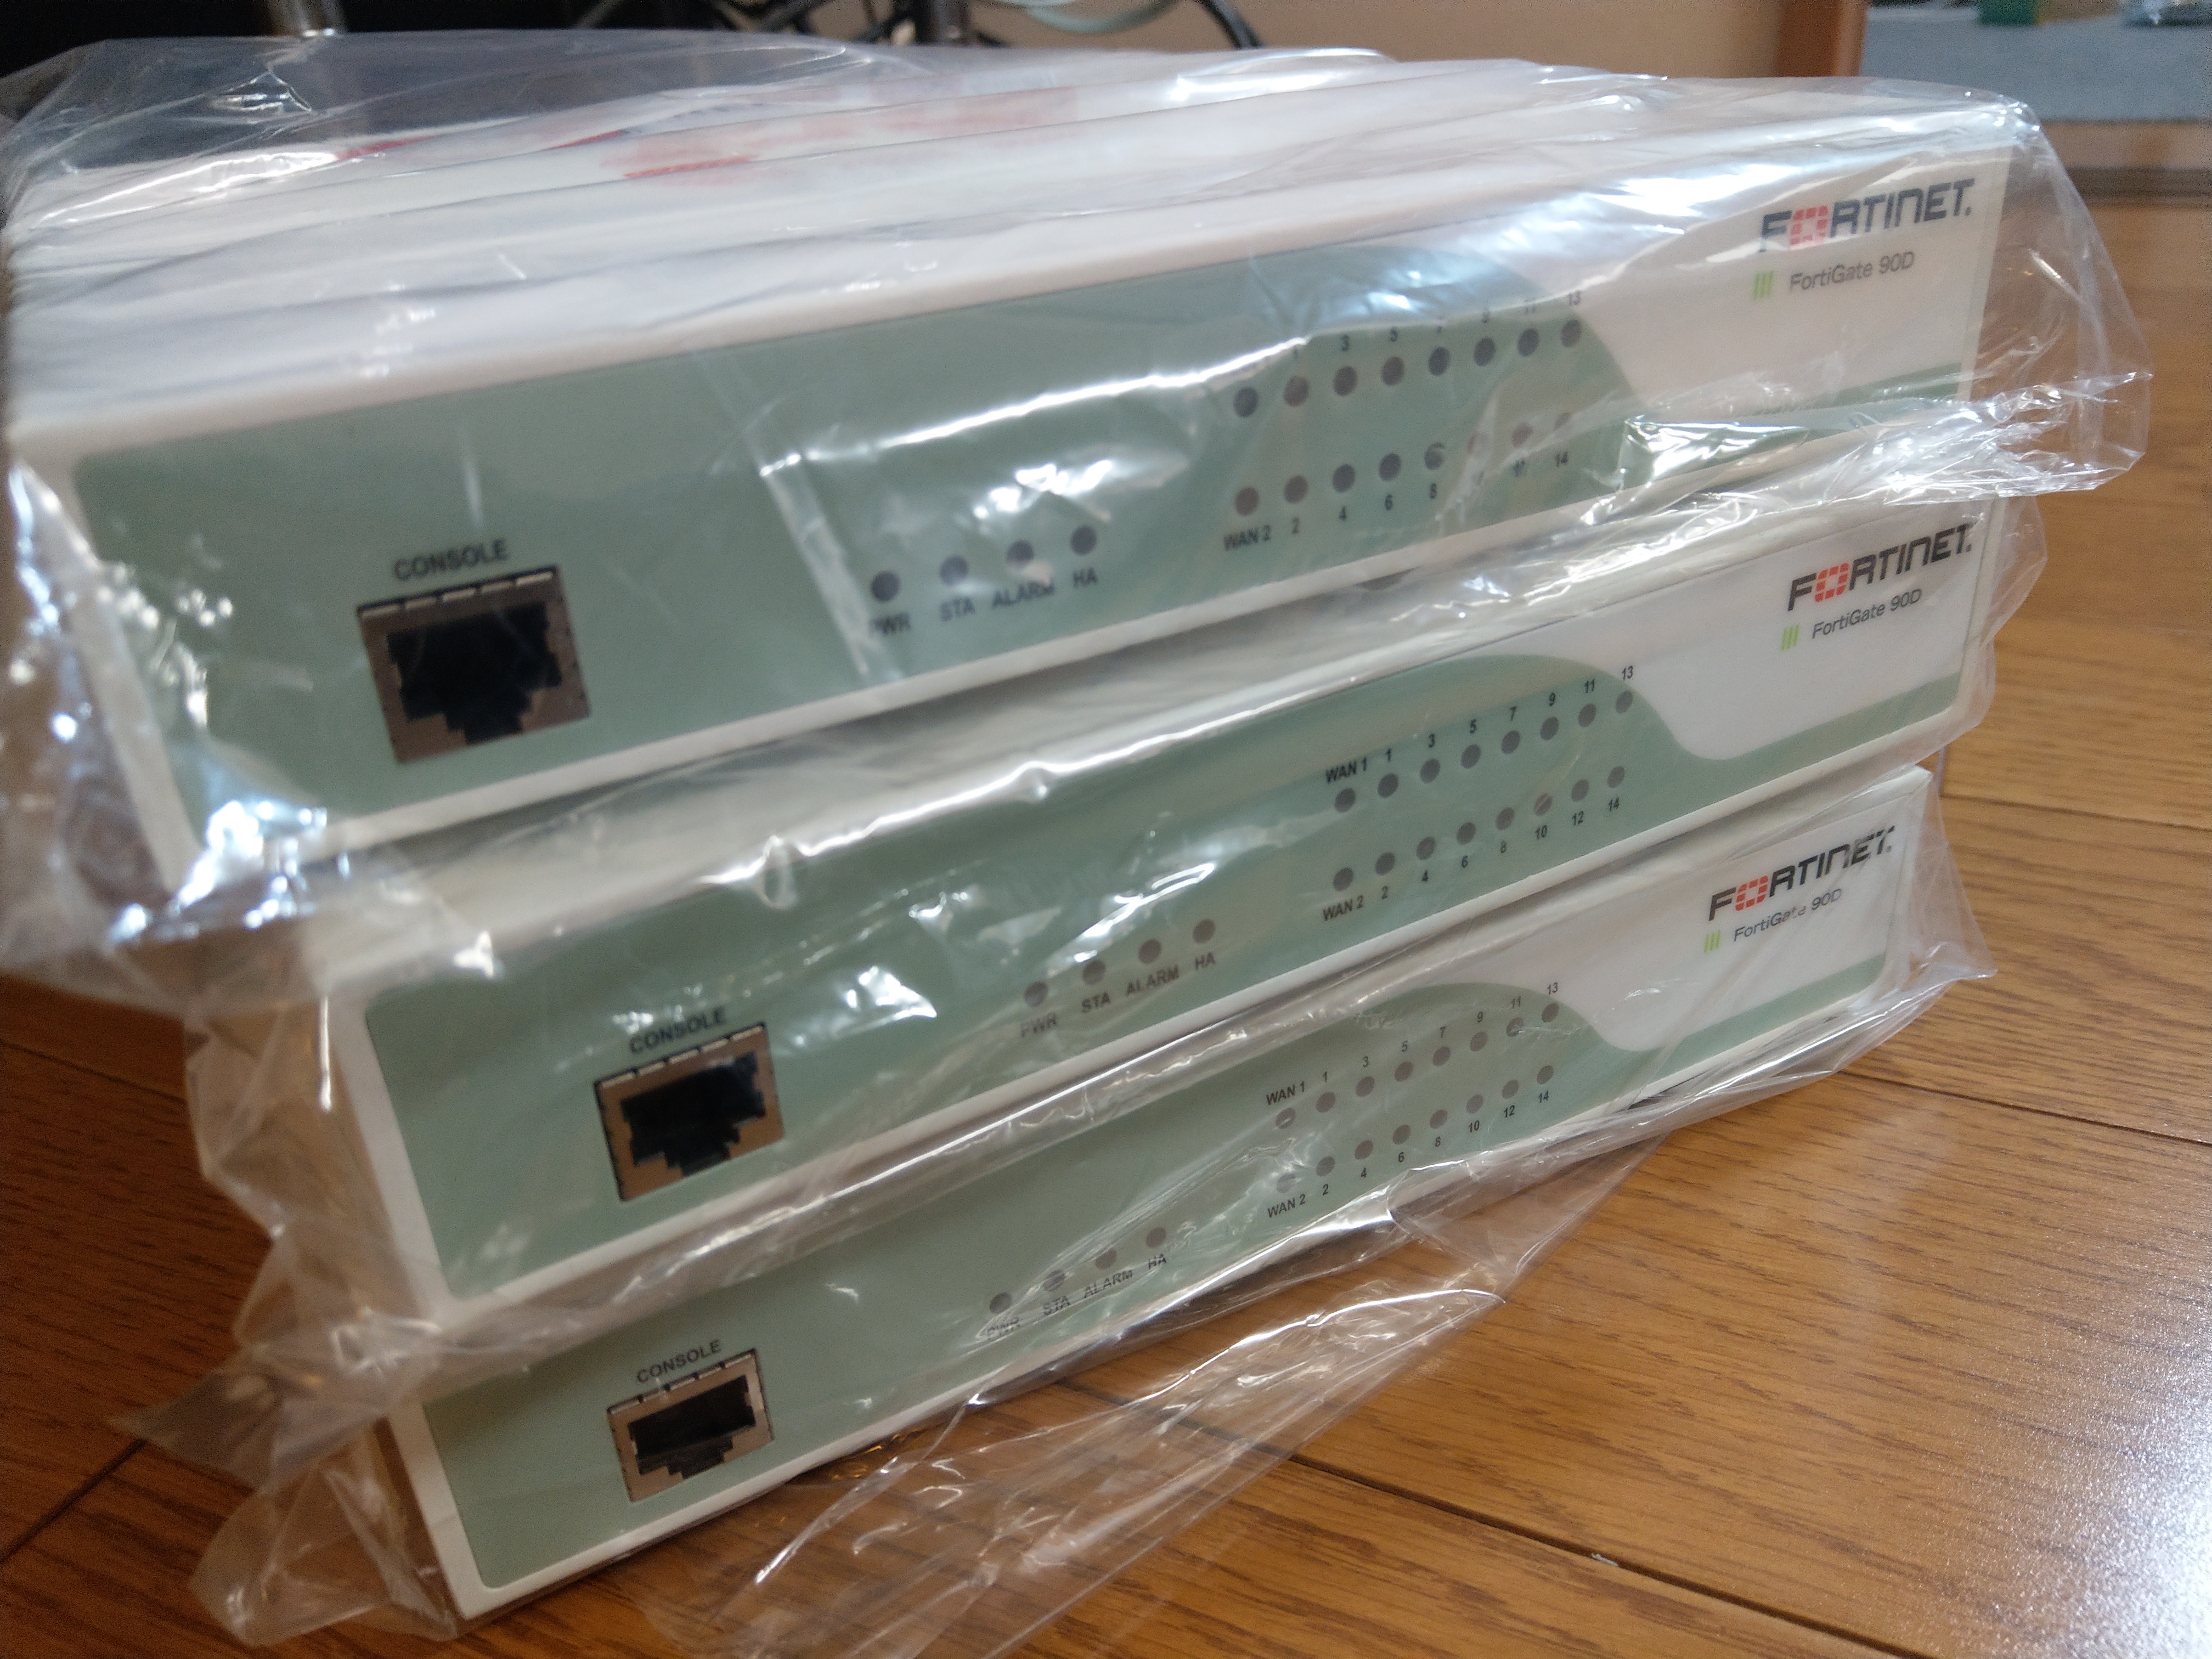
今回はヤフオクで購入。3台購入しました。(私と後輩2人で共同購入。)

Tポイント5000ポイントくらい使って1台、¥21,700ってところですね。
ライセンスが2020年6月まで残っています。

FortiOS 5.6が使えて、価格も比較的安くとてもいい機種だと思っています。

ではリプレースに向けて設定をいれていきます。

なお、FortiOS 5.6のあれこれはこちらにまとめていきます。

FortiOS 5.6メモ(随時更新したい)

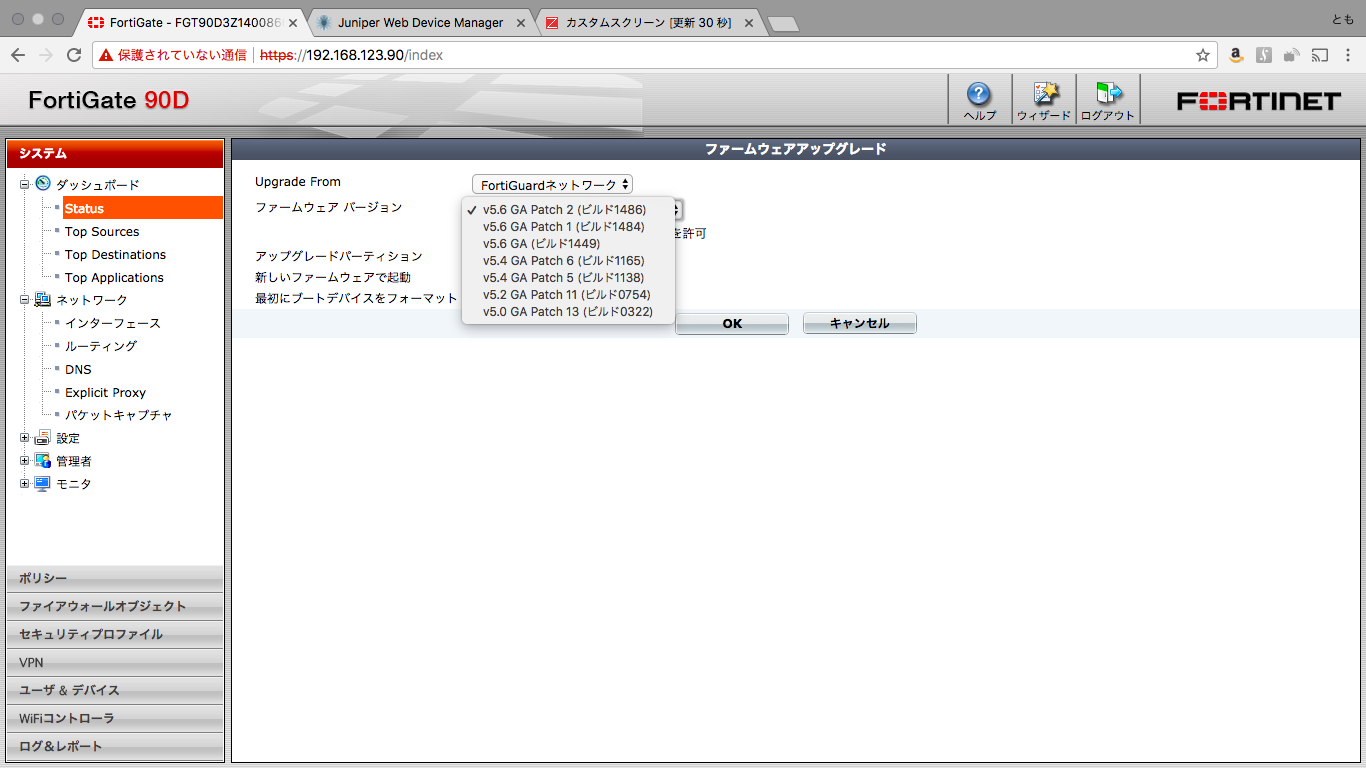
まずは、ファームウェアをあげます。もうズドンとあげます。
※事前にWAN1のIPアドレスを変更してインターネットにつながる状態にしています。
初期では、LAN1でDHCPが走っているので、LAN1に繋いで「192.168.1.99」につなげばGUIが見れます。これも大昔からの伝統ですねー。

ズドンと上げたら一応execute factoryresetをしています。なんとなく気持ち悪いので。
※一同factoryresetする前にAVとか諸々最新にできたことを確認しました。

■とりあえずVDOMを有効化

FortiOS 5.6メモ(随時更新したい)を参照。

■基本的な設定

・ホスト名変更
・タイムゾーン変更
・管理者パスワードの追加
・ハードウェアスイッチを削除(後述のroot VDOMのポリシーを消してから)
 ・SSLのポートを10443に変更(SSL-VPNとかぶるので)

■VDOMを追加

・今回は、今のJuniper SRXのVirtual Routerと同じ構成にするつもりなので2つ設定。
両方ともフローベースだぜ!NGFWもポリシーベースだぜ!(←詳細はFortiOS 5.6メモ(随時更新したい)を参照。)

・VDOM rootにあるIPv4ポリシーを消す。
※wan1インターフェースがrootから別のvdomに移動できないため。

・とりあえずFeature Visibilityは全部onに。

・Implicit Policyのロギングを有効に。

■インターフェースを設定

・リンクアグリゲーション

・・・は、100D以上じゃないとできないってよ・・・。

しょうがないので、今回はWAN1とWAN2をそれぞれTrunkでL3とつなぎ、WAN1側にCTUにつながるラインを、WAN2側に既存のLAN側になる部分を繋ぐ設計にしよう。

・VLANインターフェースとしてPPPoE用のインターフェースを2つ作成しそれぞれのVDOMへ
いま、PPPoE喋るインターフェースってUntaggなんだよなー。FortiGateだとVLANインターフェイスだとタグつけなきゃダメかー。。。

→当然ながらVLANID同一で複数サブインターフェースは切れないので、今回は諦めてWAN1とWAN2それぞれ物理インターフェースを使うことに。

・VLANインターフェースを作成
Internal1の下にそれぞれ作って、それぞれのVDOMに割当。

■VDOM Linkとroot VDOMからFortiGuardへの抜け設定

・FortiGuardはrootから出ていくので、root VDOMのスタティックルートをvdom linkに抜ける。
多分、vdom linkのインターフェースにIPアドレスを振っておかないと出ていけないっぽい。
※IPアドレスが0.0.0.0/0.0.0.0の場合は、通信ログに何も乗ってこなかった。

■セントラルNATの設定

・今回NGFWをポリシーベースにしたのでポリシー毎にSNAT(送信元NAT)できないので設定する。これVirtual IPの設定したら、逆方向(サーバ発信)もNATされる・・・よね?

■Virtual IPの設定

・これは普通に設定する。

■ポリシー

・ひたすら以降中。

一旦今日はここまで。

ではでは。またの機会に。