「どうでもいいこと」カテゴリーアーカイブ

ダサいなー。悔しいなー。しょっぱいなー。

ども。こんばんは。

[W:じょしらく]の原作を衝動買いしました。
なかなか手に入らなかったけど、8月頭に増刷されてたみたい。

とりあえず3巻まで読みました。おもろい。
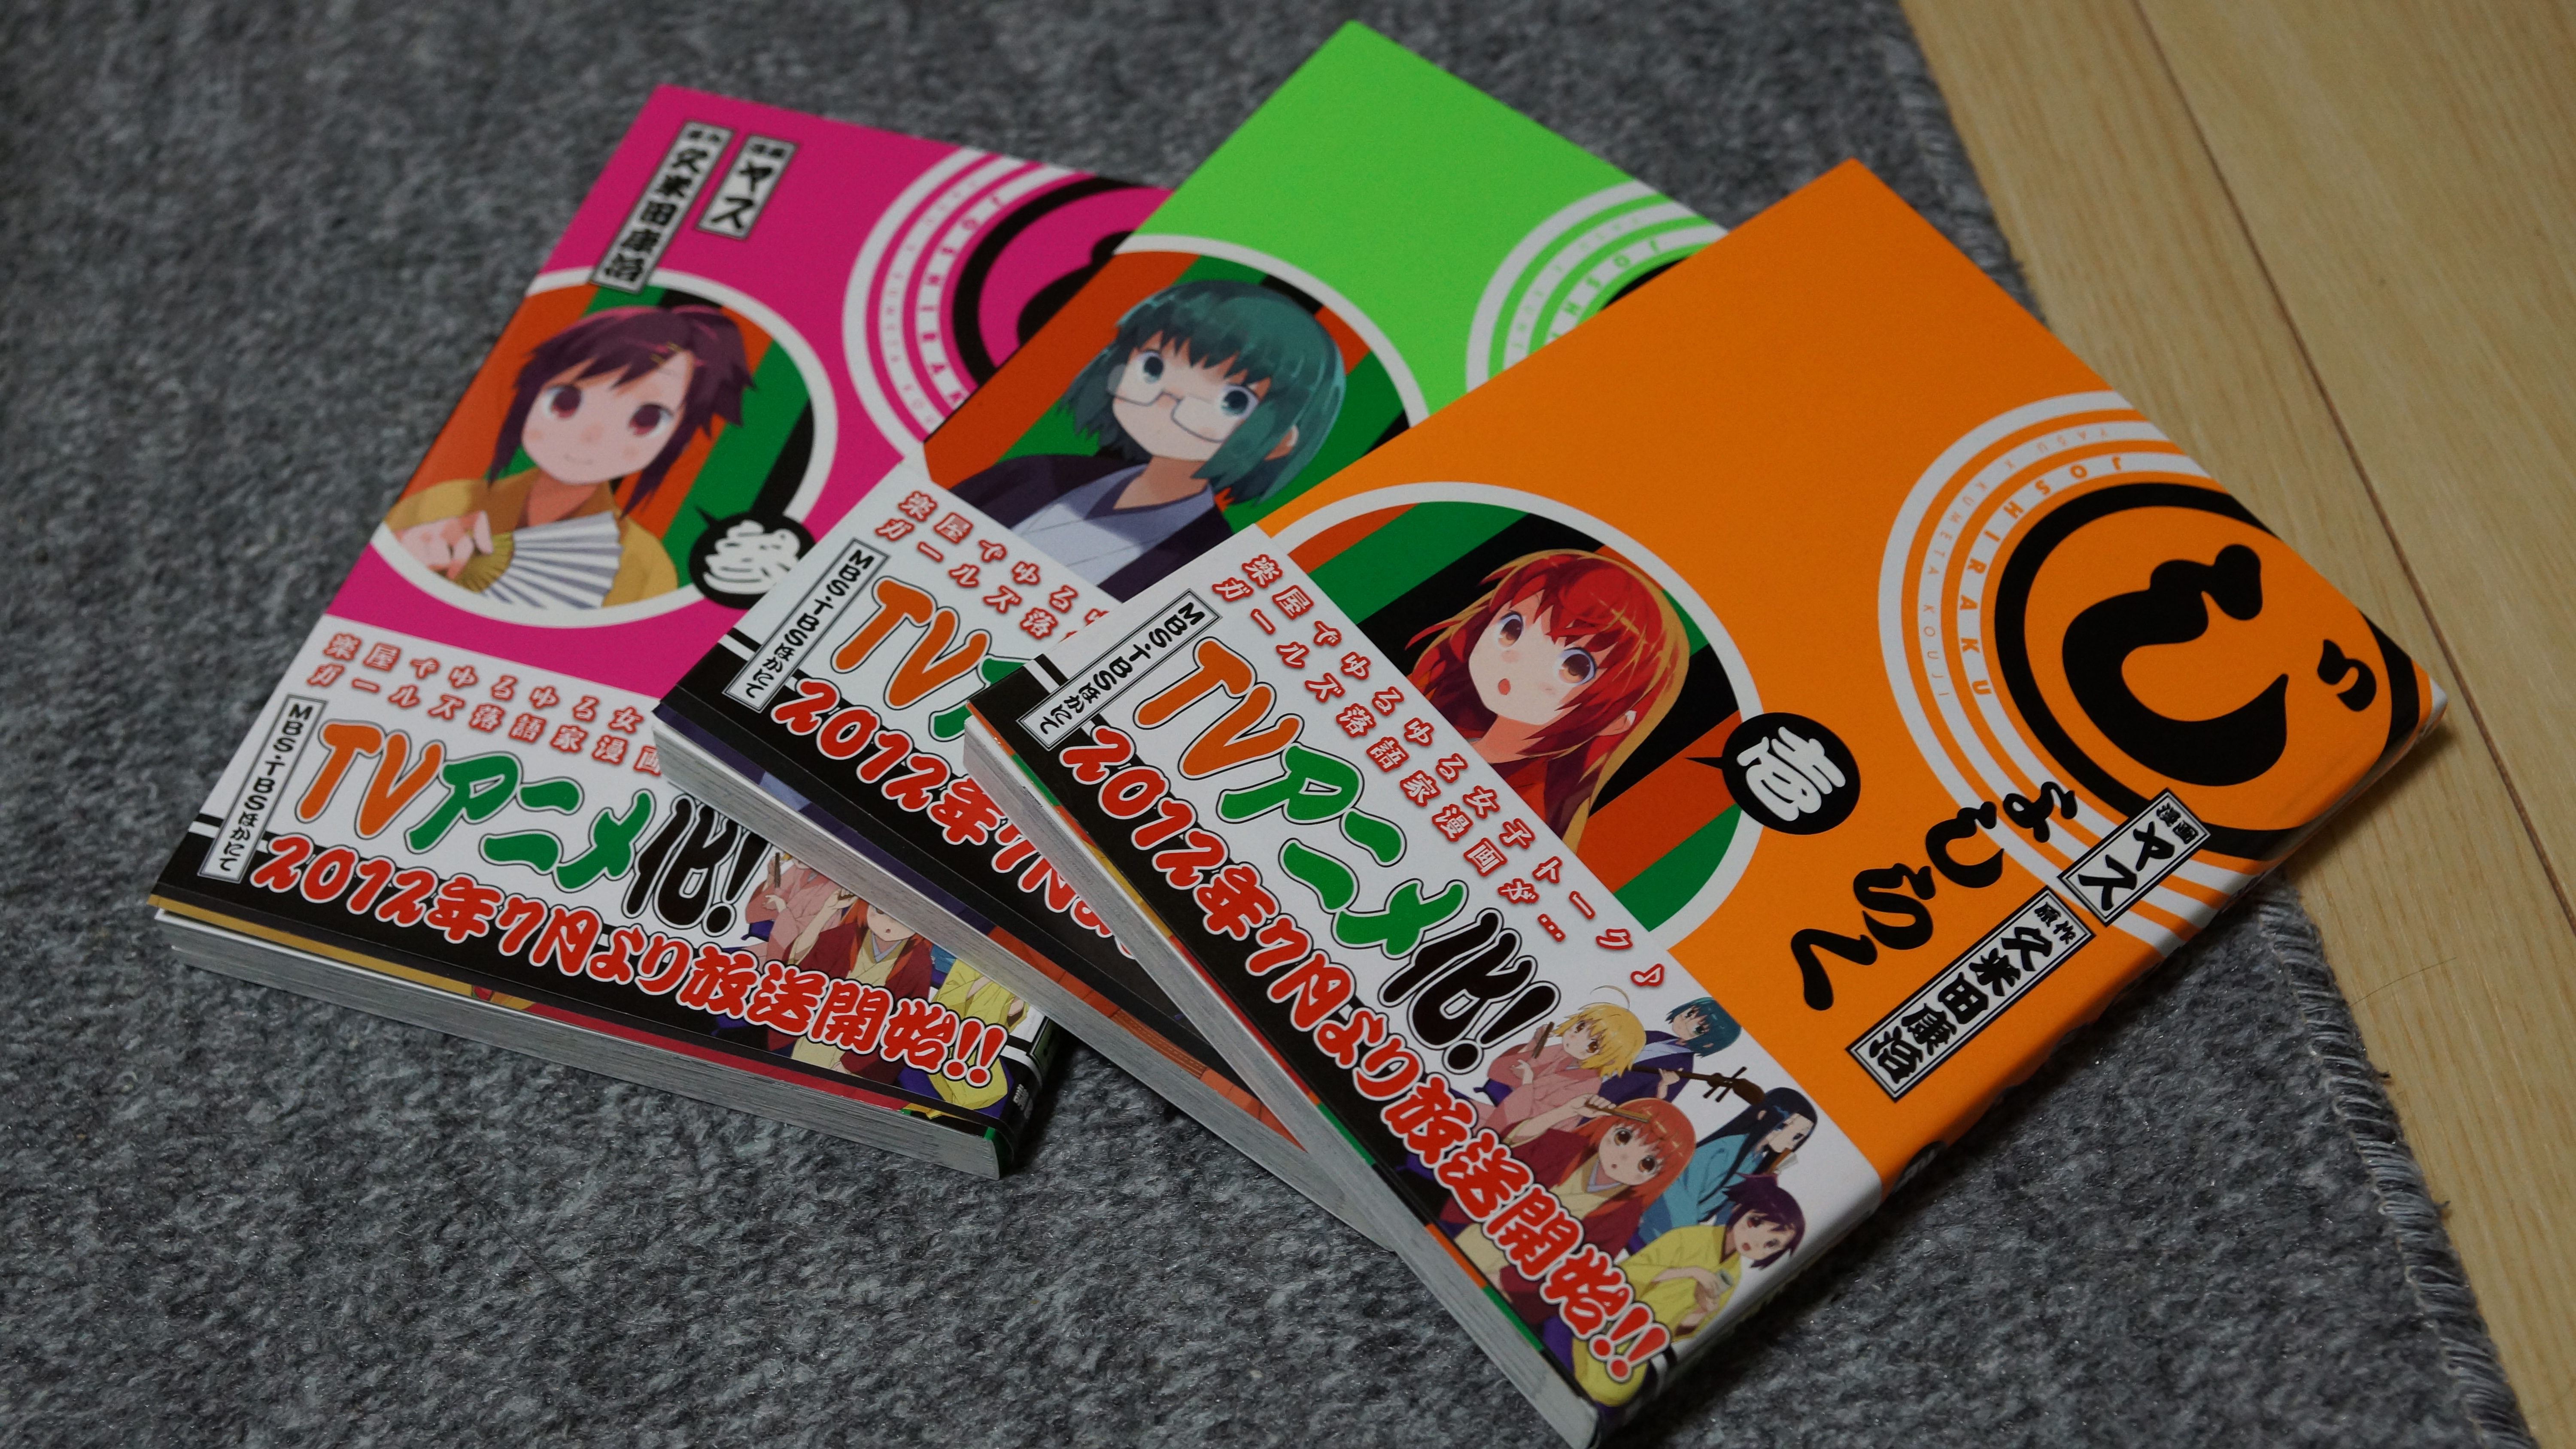
じょしらく

で、掲題の件。SRXの話です。

結局SYSLOG、NTPには苦労しっぱなし・・・。
※しつこいけどやっぱりrouting-instanceの扱いが難しい。

先日Juniperのサポートに登録できたので、
見れなかったKBが見れるようになった。
んでんで、調べてみた結果、予想通り、SYSLOGやNTPなんかは
デフォルトのrouting-instance(inet0)からしか出ていけないみたい。

件のKB(前述の通り、要ログイン)

[SRX] Authenticate the management users from Radius server, reachable via a routing-instance
http://kb.juniper.net/InfoCenter/index?page=content&id=KB21085&cat&actp=LIST
KBによると、回避するにはloインターフェースにIP振って、
loから出しなさいと。んで必要に応じてNATかけて出しなさいと。そういう話。
※こういうところもあれよね。SRXらしいよね。自分自身の通信さえ、
自分で制御できる(しなさい)ってのは。

やってみたけど、lo0.0のルーティングを別のvirtual-router(routing-instance)に向けていいかわからず断念。
※多分instance-importとかexportとかでやるんだろうけど。。。

しかしまぁ、ログ取れない状況で運用し続けるのはとっても怖いので、
とっとと解決するため余っているインタフェースに新しくIP振って、
L3(Procurve)にセグメント切って、デフォルトのvirtual-routerのデフォゲをL3に向けて・・・。ってな具合で回避。

まぁ、できるわな。そりゃ。当たり前。

でも悔しい。。。ダサい。。。
こんなんSRXらしくない。

何よりもSYSLOG/NTPサーバに新しくSRXに追加したセグメント宛のルーティングをL3に向けるようにしないと、モロ非対称。←これが一番許しがたい。

まぁとりあえずこれで残件はSource IP Routingだけかな。。。

あ、廃棄になったNetScreen 5GT、先日出身の専門学校に遊びに?行った時に
後輩たちの勉強用にという事で寄付ってきました。
使ってくれると嬉しいね。

204はもうちょっとSRX触れる様になるまで置いとかないとな・・・。

ではでは。またの機会に。

久々に飲みに行った話。

ども。こんばんは。

久々に泥酔です。

ただでさえミスタイプが多いのに、今日はやばいです。

立場や役職が違っても、共通認識を持ってる奴らと飲むのは楽しいなぁと。
改めて思うわけです。

あー、明日散髪に行こう。そんな感じですた。

ではでは。またの機会に。

JunosとScreenOSとりほーだい

ども。こんばんは。

なんどか失敗しましたが、無事Juniperのサポートに登録できました。

シリアル未登録で良かった。

なんかScreenOSまで落とせるなー。

ほかにもいろいろ落とせそう。

ではでは。またの機会に。

は~い。みんなまわって~。

ども。こんばんは。

今日はルーティングの話じゃないよ。

完全に中毒です。

ではでは。またの機会に。

3.7.2 Build0719T

でてますね。

リリースノートはっと、

[What’s New]
-[TS-x79] VMware vSphere 5 iSCSI storage “VMware Ready”
-[TS-x79] VMware vSphere 5 NAS (NFS) storage “VMware Ready”
-[TS-x69] VMware vSphere 5 NAS (NFS) storage “VMware Ready”

あれ、859は??ん?まぁいいかずっと動いてるし。

あとは特になしかな。

更新中~。

グルグル回る グルグル回る

ども。こんばんは。

相変わらずSRXネタです。
未だSYSLOGは解決してません。
DHCPは諦めました。routing-instanceが複数あるととっても面倒みたい。

[SRX] How to setup DHCP server on SRX with DHCP clients in non-default routing-instance
http://kb.juniper.net/InfoCenter/index?page=content&id=KB21169

まぁ、そこまでしなくても、という事でLinuxサーバ上にDHCPサーバを構築。

FortiGateかWindows Serverか、普通に無線アクセスポイントか、とか
選択肢が意外と多かったけど、まぁちょっと勉強も兼ねてLinuxで。
と思ったけど、めちゃ簡単やん。。。
インストールから設定までリアルに10分くらい。

あと、昨日のDNSのALGの件、いろいろ探してみたらみなさんハマってる模様www
ついでに、うちとかなり似通った構成(NetScreenからのリプレース、プロバイダ2つのrouting-instance(virtual-router)運用)の先人を発見。
たぶん同業者の人ですね。参考にさせて頂きます!

それはさておき、FortiGateもOSPF回し始めました。
#ついでにMR3 Patch 7にアップデートしたったった

現状FortiGateはただのSSL-VPN装置と化してしまったので、
ダイナミックルーティングで回す程のルーティングもありませんが、
SSL-VPNのプール宛のルーティンとかいるしね。ってことで。。。

スタティックルート1つのためにOSPFを回すこの無駄な感じが自宅ならではかと・・・。

設定は簡単。エリアを決めて、どこのネットワークで喋るかを定義するだけ。
#エリアにネットワークを追加すると広報が始まる。

あと、SSL-VPNのプールはスタティックルートで設定しているので、
リディストリビューションの設定でスタティックも含めるよう設定。
コネクトルートも含めるようにしたけど、いらねーな。SRXはFortiのlanとwan1にそれぞれ繋げてるので、無駄にルートが冗長になった感じ。
#SRX側は特に追加設定は不要だった。

FortiOS 3.0用だけど、自分用にマニュアルのURLを。
http://www.ctcsp-support.jp/fortigate/support/download/ver30/Document/Technical_Documentation/FortiGate_Administration_Guide_3.0_JP.pdf

いいね。とっても面白い。
経験値がどんどん上がっていく気がする。

ではでは。またの機会に。

SRXとStatic NATとALGと私

ども。こんばんは。

Static NATがうまくいかない件、解決しました。

NAT自体はうまく逝ってたみたい。
問題はDNSでした・・・。

ALG機能でDNSのクエリの中までチェックして、
レコードの中身をNATしてましたwww
※junos-dns-tcpとjunos-dns-udpを使用した場合

もしかして変にSRC NATかかってるんかとか、そのせいでBINDのviewが変な感じなってんとかとか、tcpdumpしながら見てたけどそんな様子もないし・・・。

まさかSRXがやってるとは・・・んなもん解かるか!!!

と、言いたいけど、自分の切り分けの遅さと下手さにがっかり。。。

ちょっと調べりゃわかったはず。くそー。

解除には、単純にカスタムで作ればいいわけでも無さそう。
application-protocol ignoreってのがポイントなのかな。

http://forums.juniper.net/t5/SRX-Services-Gateway/static-nat-dns/td-p/127429

ということで、DHCPとSYSLOGの問題は残しつつも、
リプレース完了です。

ではでは。またの機会に。

OSPFまわしたったった

ども。こんばんは。

virtual-router(routing-instance)間をOSPFでまわしたった!
#ところで、RIPは喋るもんで、OSPFは回すもんなんだろうか・・・?
#何気なく使ってたけど。。。

ちなみにRIPは設定できませんでした!本当はRIPにしたかった。

じゃぁなんでOSPFかってーと、サンプルがあったから・・・。

↓これのSRX1台バージョン。大して理解できないことが悔しい。
サンプル通りにconfig入れるだけなら自宅でやる意味ないんだよなぁ・・・。

Understanding Logical Tunnel Interface (lt-0/0/0) on SRX
http://sysiq.wordpress.com/2011/10/14/understanding-logical-tunnel-interface-lt-000-on-srx/

ざっくりな感じだと、VR間の渡り用にlt(logical tunnel)を作って、
IP振って、routing-instanceとかzoneに割り振りとか(inboudでospf許可とか)、
んでospf設定。
config見るだけだと簡単なんだけど、如何せんルーティングポリシー(policy option?)がいまいち理解できない。

どういうルート(例えばコネクトルート、show routeではDIRECTってやつ)を回すってのを決めるんだけど、これがRIPの場合どうやるか分からなくて、
↑のサンプルがあったのでOSPFにした次第。悔しい。マジで悔しい。

ちなみに、↓にRIPの設定方法が載ってて、コネクトルート(DIRECT)を広報して、
RIPで受けたやつは学習してっていうポリシーの作り方があるんだけどな。
これをrouting-instance対応に応用してみたんだけど、なんか失敗。
※RIPインスタンスは上がってるけど全然喋らなかった。。。超無口な状態。

Example: Configuring a Basic RIP Network (CLI)
http://www.juniper.net/techpubs/software/junos-security/junos-security10.2/junos-security-swconfig-interfaces-and-routing/topic-46144.html

あと、本来virtual-router(routing-instance)間のルーティング情報は
やっぱりポリシーでやるのが正しいのかなぁ。わからんなぁ。

Sample configuration on SRX with 2 virtual routers using the logical tunnel
http://kb.juniper.net/InfoCenter/index?page=content&id=KB22053

てか、SRX関連で検索すると地味に自分のブログが引っかかる・・・。
まだ国内だと一般には情報少ないのかな・・・。

ではでは。またの機会に。


SRX+フレッツでのMSS

今日のSRXネタはこれで最後です。

結局、MSSをちっちゃくして回避しました。

当初の設定・・・

mtu 1454
mss 1414

auとか確認くんとか、なんだかんだでJuniperのサイトとかが見れない。

J’sさん設定例
※PPPoE環境で特定のWebサイトが表示されない場合があります。対策は?
http://jscom.jp/support/products/juniper/srx/kb/basis/00012

mtu 1454
mss 1304

さすがJ’sさん。助かります。

でも、こんなちっちゃいもんかいねぇ・・・。

これまで特に意識していないところでハマる。。。