■WAP150のファームウェアを1.0.1.2→1.0.1.7に。
大きな修正はなし?ヘルプの日本語対応や日本語ローカル問題対応の模様。
■ADのNPSでRADIUSでMACアドレス認証したい。
→ユーザ名/パスワードがMACアドレスのユーザをつくならないとダメ。
→パスワードポリシーを変えて複雑性を無効にしないとダメ。
→Default Domain Policyは触りたくない。変にログオンできるアカウントを作るのもの嫌だ
→できたらOU分けたい
→パスワードのポリシーはGPOで編集してもダメ。(ドメインにつき1つまで)
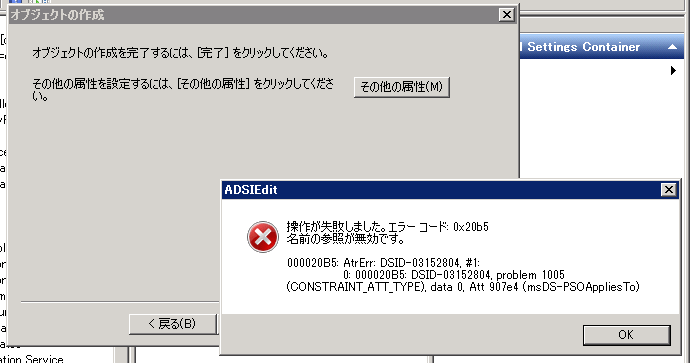
→ADSIエディタでPSOを作って当てる方法があるけどうまく行ってない。←いまここ
参考1:これだけは知っておきたい,Windows Server 2008 – Windows Server 2008 のきめ細かなパスワ
参考2:
※ADSIエディタでPSO作成時に”(なし)”を設定すること!!!上記サイトが非常に参考になった。
参考4:各値の条件https://technet.microsoft.com/en-us/library/cc754461%28WS.10%29.aspx?f=255&MSPPError=-2147217396
— 2017/01/08 追記
解決。DNを間違ってた。ちゃんとdsqueryとかで確認しておきましょうorz
ただウィーザード乗りれば後で普通にAD上で検索して追加できるっぽい。やっぱりOUはダメっぽいか。
あと、参考3,4にもありますが、「msDS-MaximumPasswordAge」が曲者です。(なし)や0ではダメで、無期限は「-9223372036854775808」の模様。
この時「msDS-MinimumPasswordAge」は0にしています。
確認ポイント:
WAPのオンラインヘルプだとRADIUSでMAC認証する時のパスワードは「NOPASSWORD」になってる。これは文字列として「NOPASSWORD」を設定するのかパスワードはなしなのか・・・。
WLCではパスワードもMACアドレスを指定するらしい。
確認ポイント:
msDS-PSOAppliesToにOUは設定できないのか?セキュリティグループだけ?
→なら最初にユーザ作った段階では一旦複雑なパスワードにして、グループ追加後に変えればいいのか?
確認ポイント:
アカウントのダイヤルインの設定は本当に必要か?
確認ポイント:
本当にこんなやり方なのか・・・・?
日々是検証。