「Firewall」カテゴリーアーカイブ

ネットワーク回りをいじった話。

ども。こんばんは。

とりあえず、SRXのMTUとMSS調整しました。

MTU;1454
MSS:1414

んで、なんか、MTU変えるとDNSの通信がうまくいかなくなった・・・。
なんでやろう。リブったら直ったけど・・・。

まぁスピードはそこまで変わらんなという感じ。

んで、PPPoE用のポートをGigaに振り替え。

underlying-interfaceをge-0/0/0.0に変更するだけでOKだった。
ちなみに今まではfe-0/0/6-7にそれぞれ振ってましたが、
Gigaに変えたこともあり、今回は一本に束ねました。

んで、今までCTUとSRXの間に入れていたl2を廃止してProcurveに統合。すっきり。

あとは、NTTのサービス情報サイト(旧フレッツ・スクエア?)につなぎたいけど、
なんだか3本目のPPPoEが張れないorz
あとDNSサーバの情報がわからんなぁ。
まぁこれはIPと一緒にもらえると期待。またBINDにゾーン作ってフォーワードしようかな。

まぁこれは追々かな。

参考:http://sylph00.blog107.fc2.com/?m&no=337

ではでは。またの機会に。

光ネクスト隼開通!

ども。こんにちは。

開通しました!

—— BNRスピードテスト (ダウンロード速度) ——
測定サイト: http://www

.musen-lan.com/speed/ Ver5.3003
測定日時: 2013/01/04 11:09:56
回線/ISP/地域:
————————————————–
1.NTTPC(WebARENA)1: 92.09Mbps (11.51MB/sec)
2.NTTPC(WebARENA)2: 58.27Mbps (7.28MB/sec)
推定転送速度: 92.09Mbps (11.51MB/sec)

うひょー。こりゃSRXのGigaのポート解放するっきゃないな!

ちなみに開通前は、58Mbpsでした。

確実に速くなってる!

ではでは。またの機会に。

lt間通信がうまくいかない

ども。こんばんは。

気づいたらrouting-instance間で通信ができなくなってました。

結論から言うと同一ゾーン間を許可するポリシーがありませんでした。
※ltインターフェース宛の通信が同一ゾーン通信となる。

そもそもなんでもともとできてかは今となっては不明。

で、今回はそれよりもデバッグ方法。

基本的にはtraceoptionsで。

今回は、security flowにtraceoptionを設定。
量が多すぎるのでpakcet-filterを設定して対応。

まぁこれで同一ゾーンのポリシーのルックアップでこけてdenyされてるってのが一目瞭然。

やっと付き合い方がわかってきた・・・かも。

ではでは。またの機会に。

SRXとCisco 1812J(非固定IP)とのIPSecとか

ども。こんばんは。

偉い苦労しました。

えと、SRX側固定IPで、非固定IPの対向とIPSecで接続する場合は、
Site to Siteではなくて、CLinet Tunnnelでした。
※CLIだとdynamicってやつ。
最初はsite to site でAddress/FQDNを0.0.0.0にしてたけど、違ったっぽい。

うーん。やっぱりなれない機種の異機種間はむずいなw

ログの見方すら怪しい。

ただ、SRXのTraceoptionって概念は素敵。

で、別件。
最近録画したアニメが全然消化できず、HDDの肥やしが増えていくばかり・・・。

で、そろそろ溢れそうなので、無計画にも外付け2TBを買ってしまった。。。

lch-mn2tu3s

えと、USB3.0は実ははじめて。
速度は80MBpsってところ。(640mbps)

まぁまぁだな。

あー、録画データが分散されて面倒くさいことに。。。
無計画に外付け追加はやっちゃいかんな。

てことで現在、

録画用PC 1.5TB + 外付け2TB
NAS 3TB(1.5TBx3でRAIDだが1本壊れっぱなしの危ない状態)

絶対無駄なデータあるよな。。。

絶対。。。

映画とかかぶってるしなw

そのうちまた録画済みなのにまた録画してしまうんだろうなぁ。

NASもそろそろ容量やばいし、ストレージの見直しをしないと。。。。

ではでは。またの機会に。

MSSとMTU間違ってたorz

ども。こんばんは。

間違ってました。

前回意気揚々できたつもりになっていましたが、
なんかPS3とかVitaでフラグメントがどうのこうのと言われるので
改めて調べてみたら・・・

フレッツ光プレミアムはちがうらしい・・・

MTU 1438
MSS 1398

だそうです。糞CTUがぁあああああああああ

参考
CiscoルーターによるPPPoE+PAT  

PS3も怒らなくなりました。

まぁログにも

ではでは。またの機会に。

SRXのDENYログ

ども。こんばんは。

ログの分析なんかをしています。

DENYログが取れないなと思ったら。
※DENYログ=RT_FLOW_SESSION_DENY

Session Initを取らないと駄目なのね。

あ、別件Bluetooth対応スピーカーを買ってみました。
枕元においてた前のスピーカーが片方からしか音がでなくなっったので。。。
※前のスピーカー:OWL-SPWL10
更に前のスピーカー:OWL-SP1050C/B

レビューを書こうかと思いましたがネットにあるままなので。

とりあえず最初に買ったモノ

SRS-BTD70

・・・いまいち。

んで、

Creative T12 Wireless

(;゚∀゚)=3ムッハー
いい。すごくいい。

まぁ、大して音楽とか聞きませんけどね。

ではでは。またの機会に。


CPU振り切った

ども。こんばんは。

なんか、ちょっと大量に通信発生させたら振り切りました。

eventdとrtlogdっていうプロセスが食いまくり。

とりあえず、SYSLOGにもかなりの量飛ばしてたみたいだったので、
まぁプロセスの名前からしてもそうだろうと。

とりあえず、以下のように変更。

マネジメントプレーンを経由するか、データプレーンから
直接出すかっていう違いがあるぽい。

security log mode event
↓
security log mode stream

驚く程に負荷軽減。

ただ、なんかKBにstreamの不具合が載ってた気がする。。。けど、
ログもSYSLOGに来てるしいいかな。

ではでは。またの機会に。

ダサいなー。悔しいなー。しょっぱいなー。

ども。こんばんは。

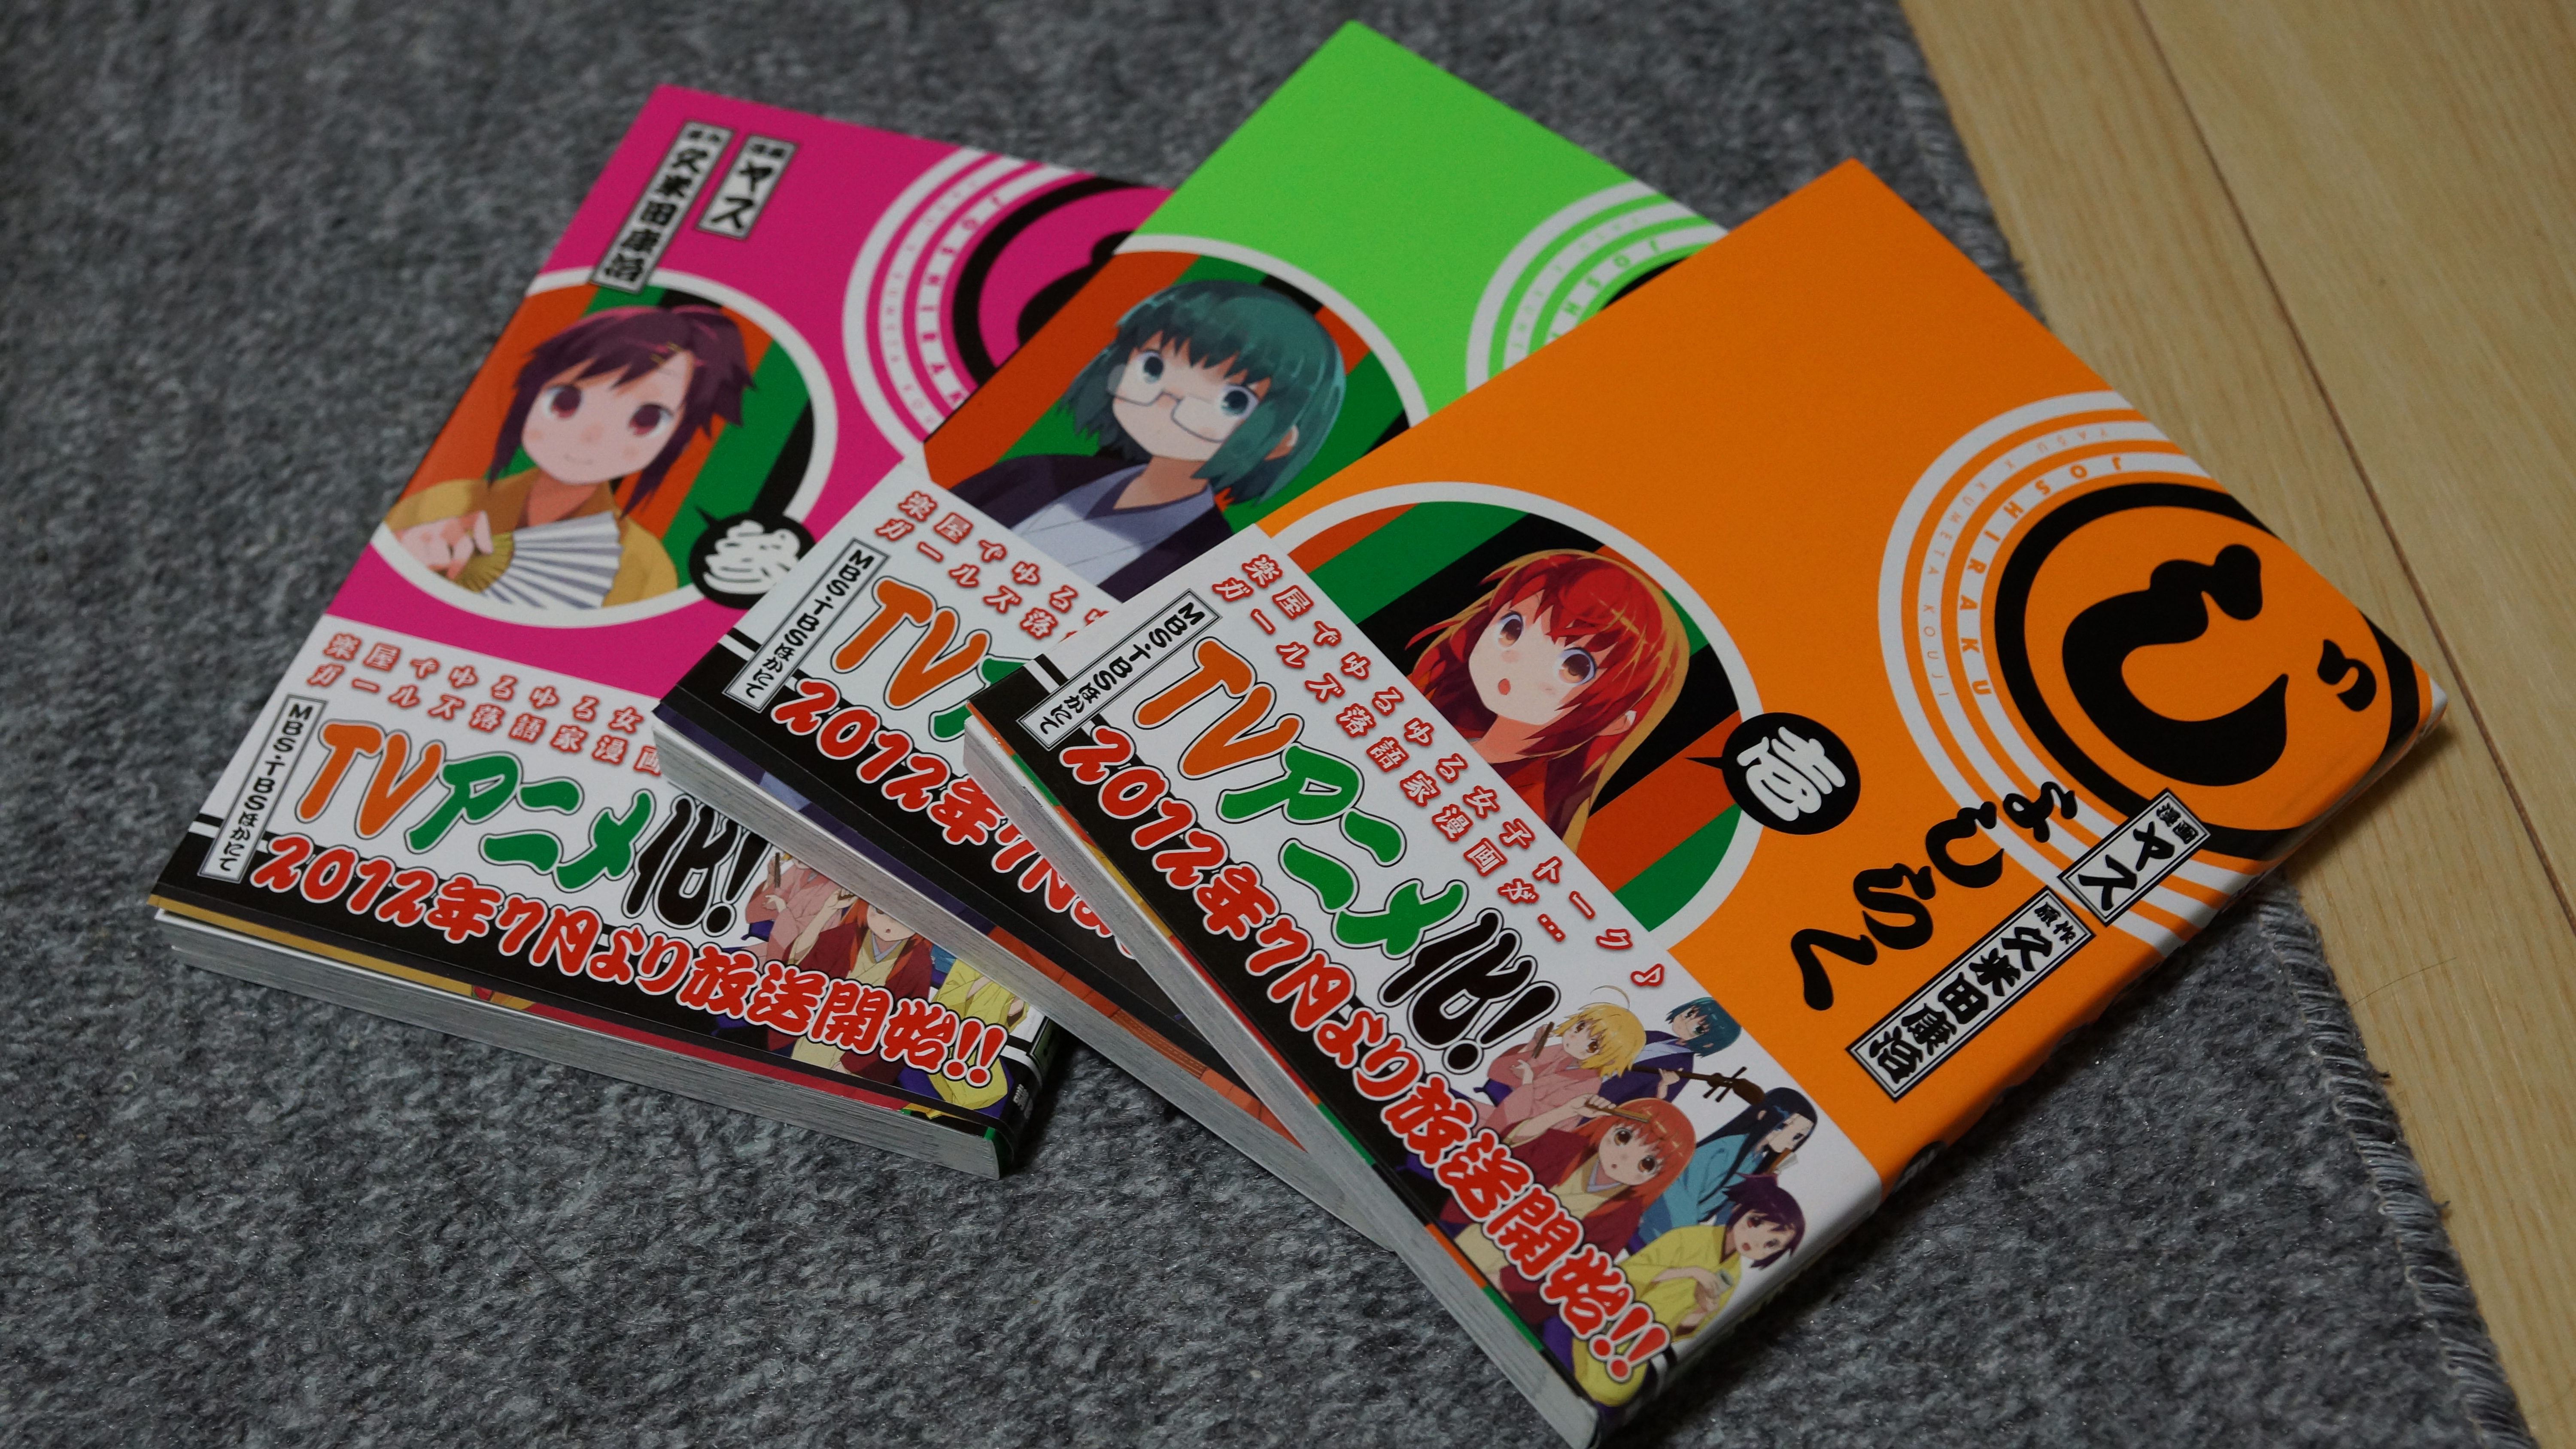
[W:じょしらく]の原作を衝動買いしました。
なかなか手に入らなかったけど、8月頭に増刷されてたみたい。

とりあえず3巻まで読みました。おもろい。
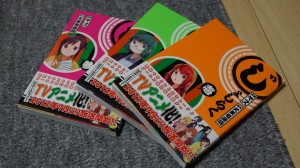
じょしらく

で、掲題の件。SRXの話です。

結局SYSLOG、NTPには苦労しっぱなし・・・。
※しつこいけどやっぱりrouting-instanceの扱いが難しい。

先日Juniperのサポートに登録できたので、
見れなかったKBが見れるようになった。
んでんで、調べてみた結果、予想通り、SYSLOGやNTPなんかは
デフォルトのrouting-instance(inet0)からしか出ていけないみたい。

件のKB(前述の通り、要ログイン)

[SRX] Authenticate the management users from Radius server, reachable via a routing-instance
http://kb.juniper.net/InfoCenter/index?page=content&id=KB21085&cat&actp=LIST
KBによると、回避するにはloインターフェースにIP振って、
loから出しなさいと。んで必要に応じてNATかけて出しなさいと。そういう話。
※こういうところもあれよね。SRXらしいよね。自分自身の通信さえ、
自分で制御できる(しなさい)ってのは。

やってみたけど、lo0.0のルーティングを別のvirtual-router(routing-instance)に向けていいかわからず断念。
※多分instance-importとかexportとかでやるんだろうけど。。。

しかしまぁ、ログ取れない状況で運用し続けるのはとっても怖いので、
とっとと解決するため余っているインタフェースに新しくIP振って、
L3(Procurve)にセグメント切って、デフォルトのvirtual-routerのデフォゲをL3に向けて・・・。ってな具合で回避。

まぁ、できるわな。そりゃ。当たり前。

でも悔しい。。。ダサい。。。
こんなんSRXらしくない。

何よりもSYSLOG/NTPサーバに新しくSRXに追加したセグメント宛のルーティングをL3に向けるようにしないと、モロ非対称。←これが一番許しがたい。

まぁとりあえずこれで残件はSource IP Routingだけかな。。。

あ、廃棄になったNetScreen 5GT、先日出身の専門学校に遊びに?行った時に
後輩たちの勉強用にという事で寄付ってきました。
使ってくれると嬉しいね。

204はもうちょっとSRX触れる様になるまで置いとかないとな・・・。

ではでは。またの機会に。
JunosとScreenOSとりほーだい

ども。こんばんは。

なんどか失敗しましたが、無事Juniperのサポートに登録できました。

シリアル未登録で良かった。

なんかScreenOSまで落とせるなー。

ほかにもいろいろ落とせそう。

ではでは。またの機会に。

グルグル回る グルグル回る

ども。こんばんは。

相変わらずSRXネタです。
未だSYSLOGは解決してません。
DHCPは諦めました。routing-instanceが複数あるととっても面倒みたい。

[SRX] How to setup DHCP server on SRX with DHCP clients in non-default routing-instance
http://kb.juniper.net/InfoCenter/index?page=content&id=KB21169

まぁ、そこまでしなくても、という事でLinuxサーバ上にDHCPサーバを構築。

FortiGateかWindows Serverか、普通に無線アクセスポイントか、とか
選択肢が意外と多かったけど、まぁちょっと勉強も兼ねてLinuxで。
と思ったけど、めちゃ簡単やん。。。
インストールから設定までリアルに10分くらい。

あと、昨日のDNSのALGの件、いろいろ探してみたらみなさんハマってる模様www
ついでに、うちとかなり似通った構成(NetScreenからのリプレース、プロバイダ2つのrouting-instance(virtual-router)運用)の先人を発見。
たぶん同業者の人ですね。参考にさせて頂きます!

それはさておき、FortiGateもOSPF回し始めました。
#ついでにMR3 Patch 7にアップデートしたったった

現状FortiGateはただのSSL-VPN装置と化してしまったので、
ダイナミックルーティングで回す程のルーティングもありませんが、
SSL-VPNのプール宛のルーティンとかいるしね。ってことで。。。

スタティックルート1つのためにOSPFを回すこの無駄な感じが自宅ならではかと・・・。

設定は簡単。エリアを決めて、どこのネットワークで喋るかを定義するだけ。
#エリアにネットワークを追加すると広報が始まる。

あと、SSL-VPNのプールはスタティックルートで設定しているので、
リディストリビューションの設定でスタティックも含めるよう設定。
コネクトルートも含めるようにしたけど、いらねーな。SRXはFortiのlanとwan1にそれぞれ繋げてるので、無駄にルートが冗長になった感じ。
#SRX側は特に追加設定は不要だった。

FortiOS 3.0用だけど、自分用にマニュアルのURLを。
http://www.ctcsp-support.jp/fortigate/support/download/ver30/Document/Technical_Documentation/FortiGate_Administration_Guide_3.0_JP.pdf

いいね。とっても面白い。
経験値がどんどん上がっていく気がする。

ではでは。またの機会に。